Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Bu makaleyi mevcut Uç Nokta için Microsoft Defender cihazlarını sade bağlantı paketiyle yeniden başlatmak için kullanın. Basitleştirilmiş bağlantı, Defender for Endpoint’in temel hizmet trafiğini daha az sayıda ağ hedefinde toplar. Cihazları taşımadan önce, gerekli ağ hedeflerini yapılandırın ve cihazların sade bağlantı koşullarını karşıladığından emin olun.
Çoğu durumda, cihazları yeniden işe almadan önce onları söndürmenize gerek yoktur. Kolaylaştırılmış onboarding paketini uygulayın, ardından Windows cihazlarını yeniden başlatın veya macOS ile Linux cihazlarında Defender for Endpoint hizmetini yeniden başlatın.
Önemli
Cihazları taşımadan önce aşağıdaki sınırlamaları gözden geçirin:
- Sadeleştirilmiş bağlantıya geçmek için çıkış işlemi gerekli değildir. Güncellenmiş onboarding paketini uyguladıktan sonra, macOS ve Linux cihazlarında Windows cihazlarını yeniden başlatın veya Defender for Endpoint hizmetini yeniden başlatın.
- Windows 10 sürüm 1607, 1703, 1709 ve 1803 yeniden eklemeyi desteklemez. Önce kaldırın ve ardından güncellenmiş paketi kullanarak yeniden ekleyin. Bu sürümler ayrıca daha uzun bir URL listesi gerektirir.
- Microsoft Monitoring Agent (MMA) çalıştıran cihazlar sade bağlantıyı desteklemez ve standart bağlantıyı kullanmaya devam etmek zorundadır.
Not
Defender dağıtım aracı, Windows ve Linux cihazlarda Defender uç nokta güvenliğini dağıtmak için kullanılabilir. Araç, dağıtım sürecini kolaylaştıran basit, kendi kendine güncelleştirilen bir uygulamadır. Daha fazla bilgi için bkz. Defender dağıtım aracını kullanarak Windows cihazlarına Microsoft Defender uç nokta güvenliği dağıtma ve Defender dağıtım aracını (önizleme) kullanarak Linux cihazlara Microsoft Defender uç nokta güvenliği dağıtma.
Cihazları daha sade bağlantıya aktarın
Bu bölümdeki platforma özgü prosedürleri kullanarak mevcut cihazları standart bağlantıdan sadeleştirilmiş bağlantıya taşıyabilirsiniz.
Geçişi planlama
Cihazları taşımadan önce:
Yavaş bir dağıtım planlayın: Küçük bir cihaz setiyle başlayın. Test cihazlarının sade bağlantı kullandığını doğruladıktan sonra dağıtımı genişletin.
Desteklenen yönetim araçlarını kullanın: Yönetilen cihazlar için Intune, Yapılandırma Yöneticisi, Group Policy, Jamf Pro veya desteklenen başka bir yönetim aracı gibi dağıtım yöntemlerini kullanın.
Bulut bağlantısını test edin: Cihazların Defender for Endpoint hizmetleriyle iletişim kurabildiğini doğrulayın. Daha fazla bilgi için, Uç Nokta için Microsoft Defender hizmet URL'lerine istemci bağlantısını doğrulama bölümüne bakın.
Bir geri dönüş planı hazırlayın: Geçiş sırasında standart bağlantı hedeflerini kullanılabilir tutun. Sorun oluşursa, standart bağlantı kurulum paketini yeniden uygulayın.
Geçiş başarısını doğrulayın: Standart çekirdek hizmet hedeflerini güvenlik duvarınızdan veya proxy yapılandırmanızdan kaldırmadan önce cihazların sade bağlantı kullandığını doğrulayın. İşletim sistemi, güncellemeler, sertifika doğrulama ve dağıtım ile güvenlik özellikleriniz için gerekli destek hizmet hedeflerini desteklemeye devam edin. Daha fazla bilgi için Kolaylaştırılmış bağlantı kullanarak cihazları ekleme bölümüne bakın.
Yeniden işe alındıktan sonra cihazları veya hizmetleri yeniden başlatın
Sadeleştirilmiş ilk kurulum paketini uyguladıktan sonra, cihazın işletim sistemine yönelik işlemi tamamlayın:
Windows: Cihazı yeniden başlat.
macOS: Cihazı yeniden başlatın veya Defender for Endpoint servisini yeniden başlatın:
sudo launchctl unload /Library/LaunchDaemons/com.microsoft.fresno.plist sudo launchctl load /Library/LaunchDaemons/com.microsoft.fresno.plistLinux: Cihazı yeniden başlatın veya Defender for Endpoint servisini yeniden başlatın:
sudo systemctl restart mdatp
Windows 10 ve Windows 11 cihazları kolaylaştırılmış bağlantı yöntemine geçirmek için aşağıdaki seçenekleri kullanın.
Windows 10 ve Windows 11 cihazlarını taşıma
Önemli
Windows 10 sürüm 1607, 1703, 1709 ve 1803 yeniden eklemeyi desteklemez. Mevcut cihazları taşımak için, kolaylaştırılmış kaydetme paketini kullanarak bunları tamamen kayıttan çıkarmanız ve yeniden kaydetmeniz gerekir.
Genel bilgi için Onboard Windows istemci cihazlarına bakınız.
Cihazların sade bağlantı koşullarını karşıladığından emin olun.
Yerel bir betik kullanarak cihazları taşıma
Kolaylaştırılmış ekleme paketiyle Windows cihazlarını yerel bir betik kullanarak ekleme bölümündeki yönergeleri izleyin. Paketi uyguladıktan sonra cihazı yeniden başlatın.
Grup İlkesi kullanarak cihazları taşıma
Basitleştirilmiş ekleme paketiyle Grup İlkesi kullanarak Windows cihazlarını ekleme bölümündeki yönergeleri izleyin. Poliçeyi uyguladıktan sonra cihazı yeniden başlatın.
Microsoft Intune kullanarak cihazları geçirme
Microsoft Intune, Uç Nokta özellikleri için Defender yapılandırmak ve cihazlara dağıtmak için önerilen araçtır. Ancak Intune, Uç Nokta için Defender parçası olmayan ayrı bir üründür ve tüm aboneliklere dahil değildir. Intune'u kullanmak için, bu aboneliği içeren bir aboneliğe ihtiyacınız vardır veya tek başına abonelik veya eklenti olarak ayrı olarak satın alabilirsiniz. Intune'nuz yoksa, bu makaledeki diğer yöntemlerden herhangi birini kullanabilirsiniz. Daha fazla bilgi için bkz. lisanslama Microsoft Intune.
Kolaylaştırılmış ilk katılım paketini kullanarak bir Windows cihazının ilk katılım durumunu güncelleştirme bölümündeki yönergeleri izleyin. Bağlayıcıdan otomatik seçeneği, ekleme paketini mevcut cihazlara otomatik olarak yeniden uygulamaz. Yeni bir onboarding politikası oluşturun, bunu bir test grubuna atayın ve cihazların poliçeyi aldığını doğrulayın. Poliçeyi uyguladıktan sonra cihazları yeniden başlatın.
Microsoft Configuration Manager kullanarak cihazları geçirme
Mevcut cihazlar için onboarding bilgilerini güncelleme bölümündeki rehberliği takip ederek kolaylaştırılmış onboarding paketini dağıtın.
Kolaylaştırılmış yöntemi kullanarak VDI cihazlarını geçirme
Kolaylaştırılmış ekleme paketiyle Kalıcı olmayan sanal masaüstü altyapısı (VDI) cihazlarını ekleme bölümündeki yönergeleri izleyin. Paketi uyguladıktan sonra cihazı yeniden başlatın.
Taşınmış cihaz bağlantısını doğrulayın
Taşınan cihazların sade bağlantı kullandığını doğrulamak için aşağıdaki yöntemleri kullanın.
Windows'ta Client Analyzer'ı kullanın
Taşınmış bir Windows cihazında Uç Nokta için Microsoft Defender Client Analyzer'ı çalıştırarak cihazın sade hedeflere bağlandığını doğrulayın. Analizör, cihazda yapılandırılan ilk kurulum paketini otomatik olarak kullanır. Talimatlar için, Windows'ta istemci analizörünü çalıştır ve Uç Nokta için Microsoft Defender servis URL'lerine istemci bağlantısını doğrula.
İleri avcılıkla bağlantı tipini takip edin
Microsoft Defender portalında gelişmiş avcılıkla cihazların tabloda bildirdiği DeviceInfo bağlantı türünü görebilirsiniz:
-
Sütun adı:
ConnectivityType. -
Olası değerler: Boşluk,
Streamlined, veyaStandard. - Veri türü: Dizimiz.
- Açıklama: Cihazdan Defender for Endpoint bulut servisine bağlantı türü.
Taşınan bir cihaz EDR komuta ve kontrol kanalıyla iletişim kurduktan sonra değer Streamlined olur. Standart bir onboarding paketini yeniden uygularsanız, değer Standard olarak değişir. Yeniden yüklemeye çalışmamış cihazlar için bu değer boş kalıyor.
Bu makalenin ilerleyen kısımlarında, tek tek cihazları ve dağıtım toplamlarını incelemek için gelişmiş avcılık sorgularını kullanın. Şema için DeviceInfo tablosuna bakınız.
Windows Olay Görüntüleyicisi'nde bağlantıyı yerel olarak izleyin
Bir Windows cihazının basitleştirilmiş bir hedefe bağlandığını onaylamak için Windows Olay Görüntüleyicisi'ndeki SENSE operasyon günlüğünü kullanın.
Başlat'ı seçin, yazın
Olay Görüntüleyicisive Enter tuşuna basın.Log Summary altında, Microsoft-Windows-SENSE/Operational'a çift tıklayın.
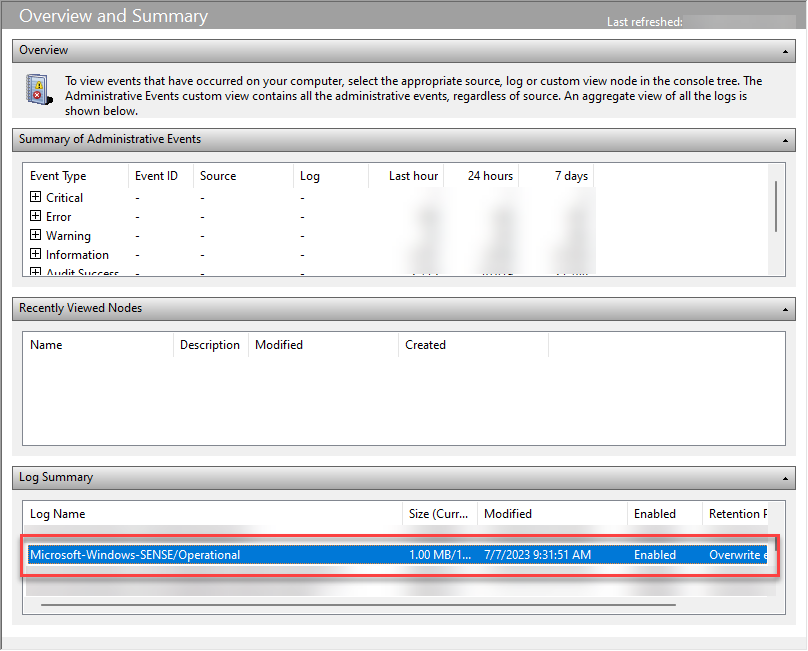
Ayrıca Uygulamalar ve Hizmetler Logları'nı>genişletebilirsinizMicrosoftWindowsSENSE>>, ardından Operasyonel seçeneğini seçebilirsiniz.
Olay ID 4'ü bulun; bu cihaz Defender for Endpoint işlem sunucusuna başarılı bir bağlantıyı kaydeder. İletişim kurulan sunucunun bu
endpoint.security.microsoft.comalan adını kullandığını doğrulayın. Örneğin:Contacted server 6 times, all succeeded, URI: <region>.<geo>.endpoint.security.microsoft.com. <EventData> <Data Name="UInt1">6</Data> <Data Name="Message1">https://<region>.<geo>.endpoint.security.microsoft.com> </EventData>Bağlantı hataları için etkinlik ID 5'i inceleyin.
Not
SENSE, Defender for Endpoint'i çalıştıran davranışsal sensörün iç adıdır. Hizmetin kaydettiği olaylar hakkında daha fazla bilgi için, Olay Görüntüleyicisi'ni kullanarak olayları ve hataları gözden geçirme konusuna bakın.
İstereğe bağlı Windows özellik testlerini çalıştır
Göçten sonra, cihazın aynı cihaz kimliğiyle Cihaz Envanteri'nde görünmeye devam ettiğini doğrulayın. Olayların gelmeye devam ettiğini doğrulamak için cihaz zaman çizelgesini inceleyin.
Canlı Yanıt bağlantısını test etme
Bir test cihazında canlı yanıt oturumu başlatın ve oturumun yanıt verip vermediğini doğrulamak için temel bir komut çalıştırın. Daha fazla bilgi için Canlı yanıt kullanarak cihazlardaki varlıkları araştırma bölümüne bakın.
Otomatik araştırma ve yanıt bağlantısını test etme
Cihazın otomatik soruşturma ve müdahale gereksinimlerini karşıladığından emin olun. Daha fazla bilgi için, Otomatik soruşturma ve müdahale yeteneklerini yapılandır bölümünü inceleyebilirsiniz.
Bulut tabanlı koruma bağlantısını test etme
Bir Windows test cihazında bulut üzerinden sağlanan koruma bağlantısını doğrulayın.
Yükseltilmiş bir Komut İstemi'nde ( Yönetici olarak çalıştır'ı seçerek açtığınız bir Komut İstemi penceresi) aşağıdaki komutları çalıştırın:
İpucu
İlk komut, dizini %ProgramData%\Microsoft\Windows Defender\Platform\<antimalware platform version> içindeki <kötü amaçlı yazılımdan koruma platformu sürümünün en son sürümüne> değiştirir. Bu yol yoksa %ProgramFiles%\Windows Defender konumuna gider.
(set "_done=" & if exist "%ProgramData%\Microsoft\Windows Defender\Platform\" (for /f "delims=" %d in ('dir "%ProgramData%\Microsoft\Windows Defender\Platform" /ad /b /o:-n 2^>nul') do if not defined _done (cd /d "%ProgramData%\Microsoft\Windows Defender\Platform\%d" & set _done=1)) else (cd /d "%ProgramFiles%\Windows Defender")) >nul 2>&1

MpCmdRun.exe -ValidateMapsConnection
MpCmdRun hakkında daha fazla bilgi için bkz. MpCmdRun komut satırı aracıyla Microsoft Defender Virüsten Koruma'yı yapılandırma ve yönetme.
İlk görüşte test bloğu
Defender for Endpoint gösterimlerindeki ilk görüşte blok (BAFS) gösterim talimatlarını takip edin.
SmartScreen'i test edin
Microsoft Defender SmartScreen Tanıtım (msft.net) sayfasındaki SmartScreen tanıtım yönergelerini izleyin.
PowerShell algılama testi
Windows cihazında bir klasör oluşturun:
C:\test-MDATP-test.Yönetici olarak Komut İstemi'ni açın.
Komut İstemi penceresinde aşağıdaki PowerShell komutunu çalıştırın:
powershell.exe -NoExit -ExecutionPolicy Bypass -WindowStyle Hidden $ErrorActionPreference = 'silentlycontinue';(New-Object System.Net.WebClient).DownloadFile('http://127.0.0.1/1.exe', 'C:\\test-MDATP-test\\invoice.exe');Start-Process 'C:\\test-MDATP-test\\invoice.exe'
Komut başarılı şekilde çalışır ve test dosyası çalışırsa, Windows EDR algılama testi tamamlanmış olur ve birkaç dakika içinde Microsoft Defender portalında yeni bir uyarı belirir. Daha fazla bilgi için bkz. Bir EDR algılama testi çalıştırın.
macOS ve Linux'ta bağlantı test edin
Mevcut olduğunu doğrulamak edr_partner_geo_location için aşağıdaki komutu çalıştırın. Değer, kuruluşunuzun coğrafi konumu olan bir formatı GW_<geo><geo> kullanmalıdır:
mdatp health --details edr
Bağlantı testini çalıştırın ve sonuçların şu endpoint.security.microsoft.com alan alanını içerdiğini doğrulayın:
mdatp connectivity test
/storage için iki sonuç, /xplat, /packages ve /mdav içinse birer sonuç bekleyin. Örneğin: https://mdav.us.endpoint.security.microsoft.com/storage.
Taşınan cihazlar için bağlantı türünü sorgulama
Aşağıdaki sorguyu çalıştırarak yerleşik cihazları listeleyin ve her cihaz için bildirilen en güncel bağlantı türünü gösterin:
DeviceInfo
| where OnboardingStatus == "Onboarded"
| summarize arg_max(Timestamp, ConnectivityType) by DeviceName
İşletim sistemi ve bağlantı türüne göre dahil edilmiş cihazları saymak için aşağıdaki sorguyu çalıştırın:
DeviceInfo
| where OnboardingStatus == "Onboarded"
| summarize arg_max(Timestamp, ConnectivityType, OSPlatform) by DeviceName
| summarize count() by OSPlatform, ConnectivityType
| render columnchart
macOS ve Linux'ta Client Analyzer'ı kullanın
Bağlantı ve sağlık tanılarını toplamak için XMDE İstemci Analizörü'nü çalıştırın. Cihaz işletim sistemi için prosedürü kullanın: