Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Kimlik için Microsoft Defender sensörleri, yerel kimlik altyapınızdan sinyaller toplar. Defender for Identity, bu sinyalleri ayrıcalık tırmanması ve yüksek riskli yan hareket gibi tehditleri tespit etmek için kullanır. Ayrıca, kimlik güvenliği sorunlarını, örneğin kısıtlanmamış Kerberos delegasyonu gibi sorunları da bildirir, böylece güvenlik ekibiniz bunları düzeltebilir.
Salt okunur etki alanı denetleyicileri (RODC' ler) dahil olmak üzere tüm etki alanı denetleyicilerine Kimlik için Defender algılayıcıları yükleyin. Ayrıca, alan kontrolcüsü olmayan Active Directory Federasyon Hizmetleri (AD FS) (AD FS), Active Directory Certificate Services (AD CS) ve Microsoft Entra Connect sunucularına sensörler kurun. Bu makaledeki tabloyu kullanarak sensör versiyonunu seçin.
Dağıtım yönteminizi seçin
Dağıttığınız algılayıcı sürümü sunucu rolüne ve işletim sistemine bağlıdır. Ortamınızdaki her sunucu için uygun dağıtımı seçmek için aşağıdaki tabloyu kullanın.
Windows Server 2019 veya sonraki bir sürümü çalıştıran uygun etki alanı denetleyicileri için sensör v3.x, Uç Nokta için Microsoft Defender dağıtımıyla veya dağıtımı olmadan ortama almayı destekler. Diğer uygun kimlik rolü sunucuları ise Defender for Endpoint onboarding gerektirir.
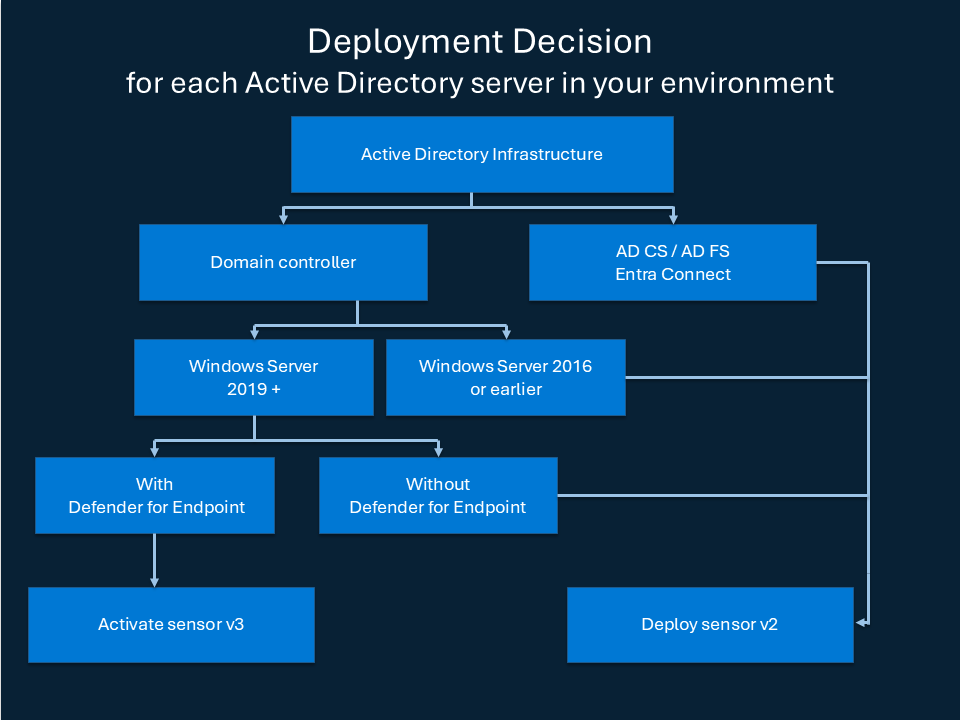
| Sunucu yapılandırması | Sunucu işletim sistemi | Önerilen dağıtım | Işe alım seçenekleri |
|---|---|---|---|
| Desteklenen herhangi bir sunucu tipi | Temmuz 2026 veya üzeri toplu güncelleştirmeyle Windows Server 2019 veya üzeri | Kimlik için Defender algılayıcısı v3.x | Defender for Endpoint'e bağlı sunucular için, sensor v3.x'i doğrudan etkinleştirin. Defender for Endpoint'e entegre olmayan alan kontrolörleri için sensor v3.x onboarding paketini kullanın. AD FS, AD CS ve Microsoft Entra Connect sunucuları etkinleştirilmeden önce Defender for Endpoint'e entegre edilmelidir. |
| Desteklenen herhangi bir sunucu tipi | Windows Server 2016 veya öncesi | Kimlik için Defender algılayıcısı v2.x | Sensör v2.x paketini kur. |
Defender for Identity, aynı çalışma alanında sensör v3.x ve sensor v2.x'i destekliyor. Örneğin, Windows Server 2019 veya daha yeni sunucularda sensor v3.x'i ve Windows Server 2016 veya daha eski sunucularda sensor v2.x olarak dağıtabilirsiniz.
Kuruluşunuz VPN entegrasyonu veya syslog bildirimleri gerektiriyorsa, ilgili alan kontrolörlerindeki v2.x sensörünü kullanın. Bu özellikler v3.x sensörü tarafından desteklenmiyor.
Önemli
Algılayıcılarınızdan herhangi biri v3.x ise Algılayıcının yerel sistem hesabını tüm algılayıcılar için otomatik olarak kullan'ı seçin. v3.x algılayıcıları v2.x algılayıcıları için yapılandırılmış gMSA hesaplarını kullanmaz; her zaman yerel sistem hesabını kullanırlar. Daha fazla bilgi için bkz . Algılayıcı v3.x hizmet hesabı gereksinimleri.
Microsoft Defender for Identity algılayıcısı v3.x’i etkinleştirmeden önce, v3.x için şunu unutmayın:
- Defender for Endpoint üzerinden katılımı destekler. Uygun etki alanı denetleyicileri bunun yerine algılayıcı v3.x ekleme paketini kullanabilir.
- VPN entegrasyonunu desteklemez.
- Syslog bildirimlerini desteklemez.
- Azure ExpressRoute ile çalışma sınırlamaları vardır. Daha fazla bilgi için bkz. Microsoft 365 için Azure ExpressRoute.
Sensör yönetimi sekmesini inceleyin
Sensör yönetim sekmesi, Cihaz Envanteri'nde bulunan dağıtılmış sensörler ve sunucuları gösterir. Her sunucunun işe alım durumu, sunucunun sensor v3.x için uygun olup olmadığını ve hangi adımları atması gerektiğini gösterir.
Eylem kartlarını inceleme
Aksiyon kartları, dikkat gerektiren sunucuları ve sensörleri özetler. Daha fazla bilgi ve mevcut eylemlerin olduğu bir panel açmak için bir kart seçin.
| Aksiyon kartı | Cam ne sunuyor | Kullanılabilir eylemler |
|---|---|---|
| Etkinleştirilmeye hazır alan kontrolörleri | Uç Nokta için Microsoft Defender'e entegre edilmiş ve sensor v3.x aktivasyonuna hazır uygun alan kontrolörleri. | Uygun alan kontrolörlerini otomatik olarak etkinleştirmek için Otomatik Etkinleştirme seçeneğini seçin. Gelişmiş özellikler sayfasında Otomatik sensör v3.x aktivasyonunu açın. Sunucuları incelemek için tabloda Göster seçeneğini seçin. |
| Manuel eklemeye hazır alan denetleyicileri | Uç Nokta için Microsoft Defender'e entegre edilmemiş veya Windows Server 2016 veya daha öncesini çalıştıran uygun alan alan kontrolörleri. | Uygun manuel sensör dağıtım paketini seçmek için Ekleme paketini indir seçeneğini belirleyin. |
| Göçe hazır sunucular | Sensör v2.x'ten sensor v3.x'e geçiş yapmaya hazır uygun sunucular. | Sunucu listesini Taşınmaya hazır sunuculara filtrelemek için tablodan Göster seçeneğini seçin. Geçişi filtrelenmiş tablodaki sunucuları seçerek başlatın. |
| AD CS, AD FS veya Entra Connect sunucuları etkinleştirmeye hazır | Uç Nokta için Microsoft Defender'e entegre edilmiş ve sensor v3.x aktivasyonuna hazır uygun AD FS, AD CS veya Microsoft Entra Connect sunucuları. | Sunucuları incelemek için tabloda Göster seçeneğini seçin. Uygun bir sunucu seçin ve ardından Aktive et. |
| AD CS, AD FS veya Entra Connect sunucuları manuel onboarding için hazır | Uç Nokta için Microsoft Defender'e entegre edilmemiş veya Windows Server 2016 veya daha eski sürümleri çalıştıran uygun AD FS, AD CS veya Microsoft Entra Connect sunucuları. | Uygun manuel sensör dağıtım paketini seçmek için Onboarding paketini indir seçeneğini belirleyin. |
| Sensörler sağlıklı değil | Dikkat gerektiren açık sağlık sorunları olan sensörler. | Sensör listesini sağlıksız sensörlere filtrelemek için tablodan Göster seçeneğini seçin veya sağlık sorunlarını incelemek için Sağlık sayfasına git. |
Onboarding status sütunu aşağıdaki değerleri kullanır:
| Başlangıç durumu | Sonraki adımlar |
|---|---|
| Sisteme dahil edildi | Defender for Identity sensörü sunucuda konuşlandırılmıştır. |
| Sensörü etkinleştir | Sunucu sensör v3.x aktivasyonuna hazır. v3.x sensörünü etkinleştir. |
| Manuel olarak gemiye | Sunucu manuel sensör dağıtımı gerektirir. Uygun yerleştirme yöntemini seçin. |
| En son Windows Update'e yükselt | Sunucu, sensör v3.x için işletim sistemi gereksinimlerini karşılamaz. Aktivasyondan önce en son Windows güncellemelerini yükleyin. |
Note
Tablo, dağıtılmış sensörler ile Cihaz Envanteri aracılığıyla keşfedilen sunucuları birleştirir. Dağıtılmış sensörü olmayan bir sunucunun, Uç Nokta için Microsoft Defender'a entegre edilmesi gerekir ki bir sunucu satırı olarak görünsün. Defender for Endpoint'e entegre edilmemiş sunucular, manuel onboarding eylem kartlarında görünebilir.
Bir dağıtım akışı seçin
Sunucu yapılandırmasına uygun sensör dağıtım akışını seçin:
- Sunucu Uç Nokta için Microsoft Defender'e bağlıysa, Sensör yönetimi sekmesinden sensor v3.x'i etkinleştirin.
- Uygun bir alan kontrolcüsü Defender for Endpoint'e entegre edilmemişse, sensör v3.x onboarding paketini indirip çalıştırın.
- Sunucu zaten sensör v2.x çalışıyorsa, sensörü v3.x'e taşıyın.
- Sunucu sadece sensör v2.x'i destekliyorsa, sensor v2.x kurun.
Algılayıcı v3.x için dağıtım adımları
Windows Server 2019 veya daha sonrasını çalıştıran uygun sunuculara sensor v3.x'i dağıtmak için şu adımları izleyin:
- Ön koşulları doğrulayın.
- Algılayıcıyı etkinleştirin.
- Windows olay denetimini yapılandırın.
- RPC denetimini yapılandırın.
- Dağıtımı doğrulayın.
Algılayıcı v2.x için dağıtım adımları
Windows Server 2016 veya daha önceki modelleri çalıştıran desteklenen sunuculara sensör v2.x'i dağıtmak için şu adımları izleyin:
- Ön koşulları doğrulayın.
- Kapasiteyi planlayın.
- Bağlantıyı yapılandırın.
- Sensörü takın.
- Sensörü yapılandırın.
- Windows olay denetimini yapılandırın.
- Dizin Hizmeti hesaplarını yapılandırın.
- AD FS, AD CS veya Entra Connect (varsa) için yapılandırın.
- Dağıtımı doğrulayın.