
第一階段:準備你的環境 |

階段 2:設定 |

第三階段:將裝置內建至 Defender for Endpoint |
|---|---|---|
| 你來了! |
歡迎來到遷移到 Defender for Endpoint 的設定階段。 此階段包含下列步驟:
- 在端點上重新安裝/啟用 Microsoft Defender 防毒軟體。
- 將 Defender for Endpoint 新增至您現有解決方案的排除清單中。
- 設定 Defender for Endpoint 方案 1 或方案 2。
- 設定您的裝置群組、裝置集合和組織單位。
重要事項
如果你想並行運行多個安全解決方案,請參閱 效能、設定與支援的考量。
你可能已經為已納入 適用於端點的 Microsoft Defender 的裝置設定了雙向安全性排除。 如果你仍需設定相互排除以避免衝突,請參閱「新增 適用於端點的 Microsoft Defender」到你現有解決方案的排除清單中。
步驟 1:在您的終端上重新安裝/啟用 Microsoft Defender 防毒軟體
在某些版本的 Windows 上,安裝非 Microsoft 防毒軟體/反惡意程式碼軟體解決方案時,Microsoft Defender 防毒軟體可能會遭到解除安裝或停用。 將執行 Windows 的端點上線至適用於端點的 Defender 時,Microsoft Defender 防毒軟體可以在被動模式中與非 Microsoft 防毒軟體解決方案一起執行。 若要深入了解,請參閱 適用於端點的 Defender 的防毒保護。
由於您要切換到適用於端點的 Defender,您可能需要採取特定步驟來重新安裝或啟用 Microsoft Defender 防毒軟體。 下表描述您應在 Windows 用戶端和伺服器上執行的動作。
| 端點類型 | 處理方式 |
|---|---|
| Windows 用戶端 (例如執行 Windows 10 和 Windows 11 的端點) | 一般來說,Windows 用戶端不需要採取任何行動,因為 Microsoft Defender 防毒軟體功能無法移除。 如果你使用的是非 Microsoft 的防惡意軟體解決方案,Microsoft Defender 防毒軟體在遷移過程中很可能處於自動停用狀態。 當用戶端端點被導入 Defender for Endpoint,且仍運行非 Microsoft 防毒軟體時,Microsoft Defender 防毒軟體會進入被動模式,而非停用狀態。 如果非 Microsoft 防毒軟體被卸載,Microsoft Defender 防毒軟體會自動進入主動模式。 |
| Windows 伺服器 | 在 Windows Server 上,您可能需要手動重新安裝 Microsoft Defender 防毒軟體功能,並設定為被動模式。 在 Windows 伺服器上,當安裝非 Microsoft 的防毒/防惡意軟體時,Microsoft Defender 防毒軟體無法與非 Microsoft 的防毒軟體同時執行。 在這些情況中,Microsoft Defender 防毒軟體會遭到手動停用或解除安裝。 若要在 Windows Server 上重新安裝或啟用 Microsoft Defender 防毒軟體,請執行下列工作: - 如果 Windows Server 上的 Defender 防毒軟體被停用,請重新啟用 - 如果 Windows Server 已卸載,請重新啟用 Defender 防毒軟體 - 在 Windows Server 上將 Microsoft Defender 防毒軟體設為被動模式 如果您在 Windows Server 上重新安裝或重新啟用 Microsoft Defender 防毒軟體時遇到問題,請參閱 疑難排解:Microsoft Defender 防毒軟體在 Windows Server 上遭到解除安裝。 如果 Microsoft Defender 防毒功能與安裝檔案先前已從 Windows Server 作業系統移除,請依照「配置 Windows 修復來源」中的指引還原功能安裝檔案。 |
提示
若要深入了解具有非 Microsoft 防毒軟體保護的 Microsoft Defender 防毒軟體狀態,請參閱 Microsoft Defender 防毒軟體相容性。
手動將防毒軟體Microsoft Defender設定為被動模式Windows Server
要將Microsoft Defender防毒軟體設定為Windows Server被動模式,請完成以下步驟。
提示
您現在可以在 Windows Server 2012 R2 和 2016 上以被動模式執行 Microsoft Defender 防毒軟體。 如需詳細資訊,請參閱 將 Windows Server 2012 R2 和 Windows Server 2016 上線至適用於端點的 Microsoft Defender。
打開登錄檔編輯器,然後導向
Computer\HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Microsoft\Windows 進階威脅防護。編輯 (或建立) 名為 ForceDefenderPassiveMode 的 DWORD 項目,並指定下列設定:
將 DWORD 的值設定為 1。
在 [底數] 下,選取 [十六進位]。
注意事項
若要驗證被動模式已如預期設定,請在位於 的 Microsoft-Windows-Windows Defender Operational 記錄中搜尋 C:\Windows\System32\winevt\Logs,並確認 ForceDefenderPassiveMode 或 PassiveMode 其中一個登錄機碼已設為 0x1。
步驟 2:將 適用於端點的 Microsoft Defender 加入現有解決方案的排除清單
在排除清單步驟中,您將 Defender for Endpoint 加入現有終端防護解決方案及組織其他安全產品的排除清單。 請務必參考你的解決方案供應商的文件來新增排除條款。
選取包含該作業系統排除項目資訊的索引標籤。
本節中的處理程序僅適用於 Windows 平台的適用於端點的 Microsoft Defender,包括舊版作業系統。 此清單未考慮其他 Windows 通訊需求。
具體的排除事項取決於你的端點或裝置所執行的 Windows 版本,詳列於下表。
| 作業系統 | 排除項目 |
|---|---|
| Windows 11 Windows 10 版本 1803 或更新版本 (請參閱 Windows 10 版本資訊) Windows 10 版本 1703 或 1709 並安裝 KB4493441 Windows Server 2025 Azure Stack HCI OS,版本 23H2 及更新版本 Windows Server 2022 Windows Server 2019 Windows Server,版本 1803 運行現代統一解決方案的 Windows Server 2016 運行現代統一解決方案的 Windows Server 2012 R2 |
EDR 排除項目: C:\Program Files\Windows Defender Advanced Threat Protection\MsSense.exeC:\Program Files\Windows Defender Advanced Threat Protection\SenseCncProxy.exeC:\Program Files\Windows Defender Advanced Threat Protection\SenseSampleUploader.exeC:\Program Files\Windows Defender Advanced Threat Protection\SenseIR.exeC:\Program Files\Windows Defender Advanced Threat Protection\SenseCM.exeC:\Program Files\Windows Defender Advanced Threat Protection\SenseNdr.exeC:\Program Files\Windows Defender Advanced Threat Protection\Classification\SenseCE.exeC:\ProgramData\Microsoft\Windows Defender Advanced Threat Protection\DataCollectionC:\Program Files\Windows Defender Advanced Threat Protection\SenseTVM.exeC:\Program Files\Windows Defender Advanced Threat Protection\SenseTracer.exeC:\Program Files\Windows Defender Advanced Threat Protection\SenseDlpProcessor.exe 登錄路徑: HKLM\SOFTWARE\Microsoft\Windows Advanced Threat Protection\* 防毒軟體排除事項: C:\Program Files\Windows Defender\MsMpEng.exeC:\Program Files\Windows Defender\NisSrv.exeC:\Program Files\Windows Defender\ConfigSecurityPolicy.exeC:\Program Files\Windows Defender\MpCmdRun.exeC:\Program Files\Windows Defender\MpDefenderCoreService.exeC:\ProgramData\Microsoft\Windows Defender\Platform\4.18.*\MsMpEng.exeC:\ProgramData\Microsoft\Windows Defender\Platform\4.18.*\NisSrv.exeC:\ProgramData\Microsoft\Windows Defender\Platform\4.18.*\ConfigSecurityPolicy.exeC:\ProgramData\Microsoft\Windows Defender\Platform\4.18.*\MpCopyAccelerator.exeC:\ProgramData\Microsoft\Windows Defender\Platform\4.18.*\MpCmdRun.exeC:\ProgramData\Microsoft\Windows Defender\Platform\4.18.*\MpDefenderCoreService.exeC:\ProgramData\Microsoft\Windows Defender\Platform\4.18.*\mpextms.exe 端點資料遺失防止 (端點 DLP) 排除事項: C:\ProgramData\Microsoft\Windows Defender\Platform\4.18.*\MpDlpService.exeC:\ProgramData\Microsoft\Windows Defender\Platform\4.18.*\MpDlpCmd.exeC:\ProgramData\Microsoft\Windows Defender\Platform\4.18.*\MipDlp.exeC:\ProgramData\Microsoft\Windows Defender\Platform\4.18.*\DlpUserAgent.exe |
| Windows Server 2016 或 Windows Server 2012 R2 運行現代統一解決方案 | 在使用 KB5005292 更新 Sense EDR 元件後,還需額外排除以下事項: C:\ProgramData\Microsoft\Windows Defender Advanced Threat Protection\Platform\*\MsSense.exe C:\ProgramData\Microsoft\Windows Defender Advanced Threat Protection\Platform\*\SenseCnCProxy.exe C:\ProgramData\Microsoft\Windows Defender Advanced Threat Protection\Platform\*\SenseIR.exe C:\ProgramData\Microsoft\Windows Defender Advanced Threat Protection\Platform\*\SenseCE.exe C:\ProgramData\Microsoft\Windows Defender Advanced Threat Protection\Platform\*\SenseSampleUploader.exe C:\ProgramData\Microsoft\Windows Defender Advanced Threat Protection\Platform\*\SenseCM.exe C:\ProgramData\Microsoft\Windows Defender Advanced Threat Protection\DataCollectionC:\ProgramData\Microsoft\Windows Defender Advanced Threat Protection\Platform\*\SenseTVM.exe |
| Windows 8.1Windows 7Windows Server 2008 R2 SP1 | C:\Program Files\Microsoft Monitoring Agent\Agent\Health Service State\Monitoring Host Temporary Files 6\45\MsSenseS.exe ( 監控主機暫存檔案 6\45 可以是不同編號的子資料夾。 ) C:\Program Files\Microsoft Monitoring Agent\Agent\AgentControlPanel.exeC:\Program Files\Microsoft Monitoring Agent\Agent\HealthService.exeC:\Program Files\Microsoft Monitoring Agent\Agent\HSLockdown.exeC:\Program Files\Microsoft Monitoring Agent\Agent\MOMPerfSnapshotHelper.exeC:\Program Files\Microsoft Monitoring Agent\Agent\MonitoringHost.exeC:\Program Files\Microsoft Monitoring Agent\Agent\TestCloudConnection.exe |
重要事項
最佳做法是讓貴組織的裝置和端點保持在最新狀態。 務必取得 適用於端點的 Microsoft Defender 與 Microsoft Defender 防毒軟體的最新更新,並持續更新貴組織的作業系統與生產力應用程式。
步驟 3:設定 Defender 以進行端點啟動與保護設定
在裝置上線前,先設定 Defender 的端點功能。
- 如果你有Defender for Endpoint Plan 1,請依照以下步驟完成步驟1至5。
- 如果你有Defender for Endpoint Plan 2,請依以下步驟完成步驟1到7。
確保 Defender for Endpoint 已經配置好。 作為資安管理員,請前往 Microsoft Defender 入口網站並登入。 接著,在導覽面板中選擇 資產>裝置。
下表展示了你的螢幕可能長什麼樣子,以及它代表什麼。
螢幕 這表示什麼 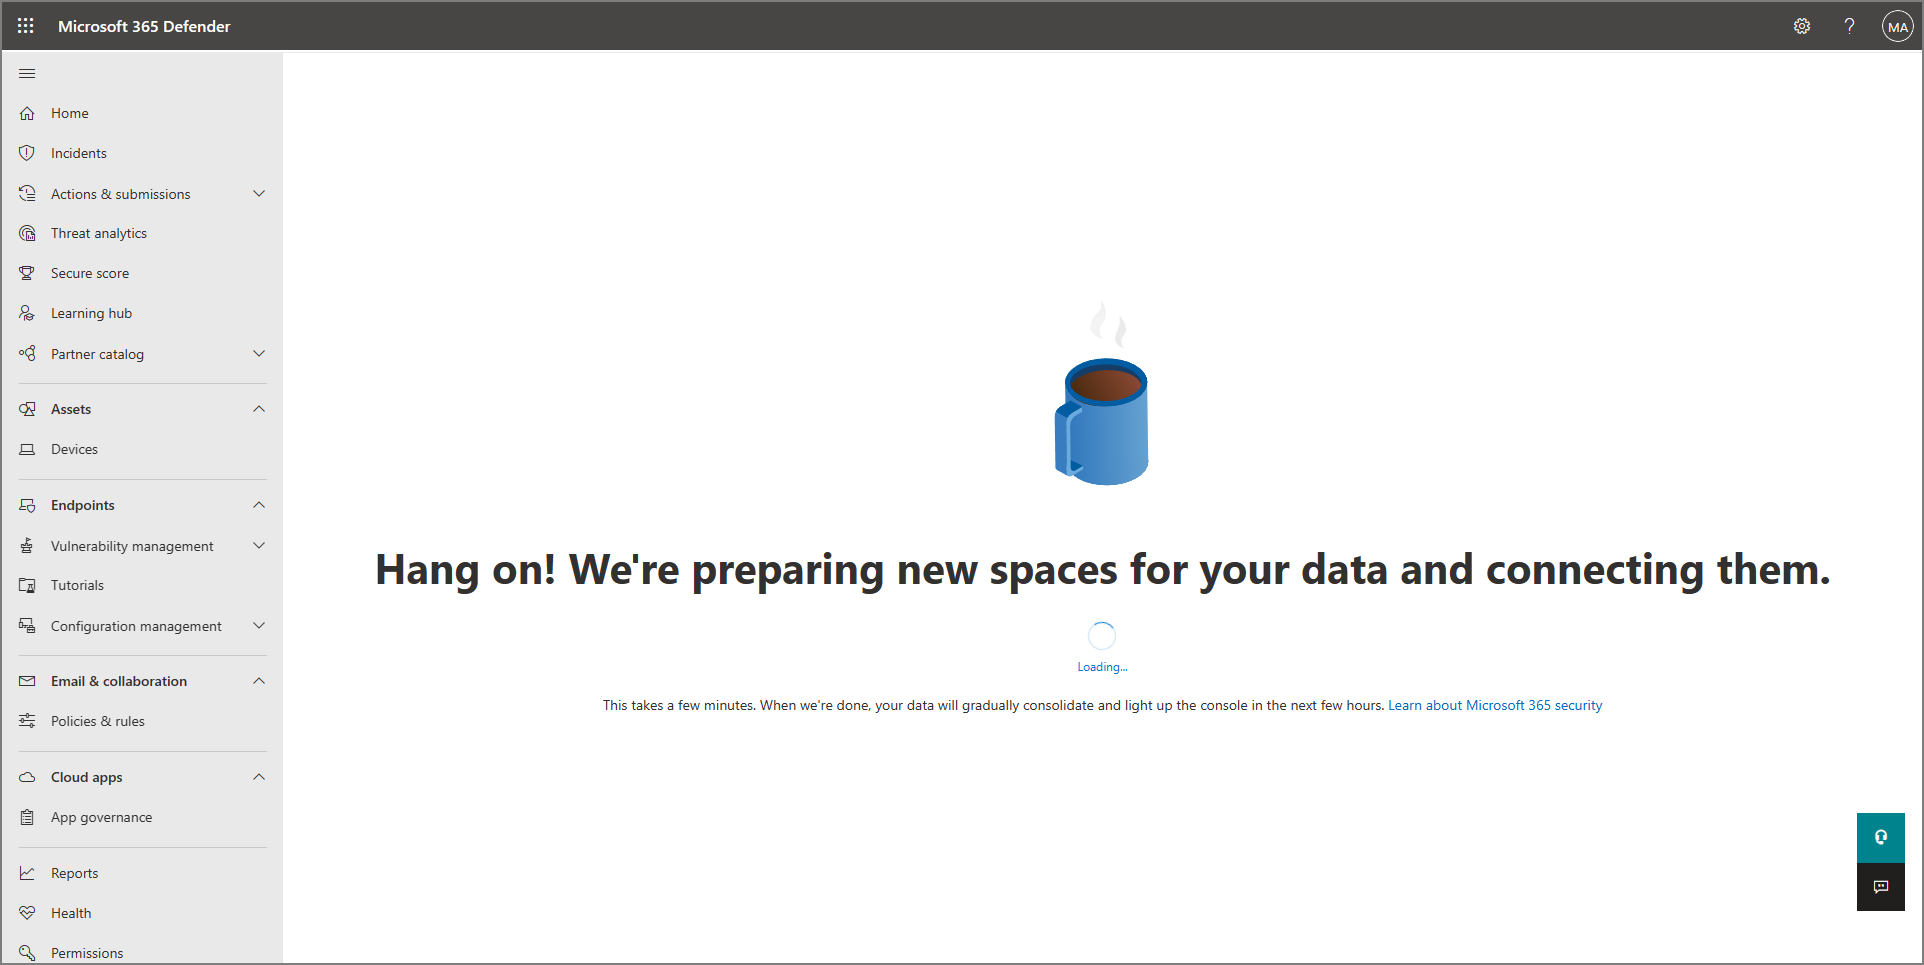
Defender for Endpoint 還沒完成配置。 你可能需要等一段時間才能完成這個過程。 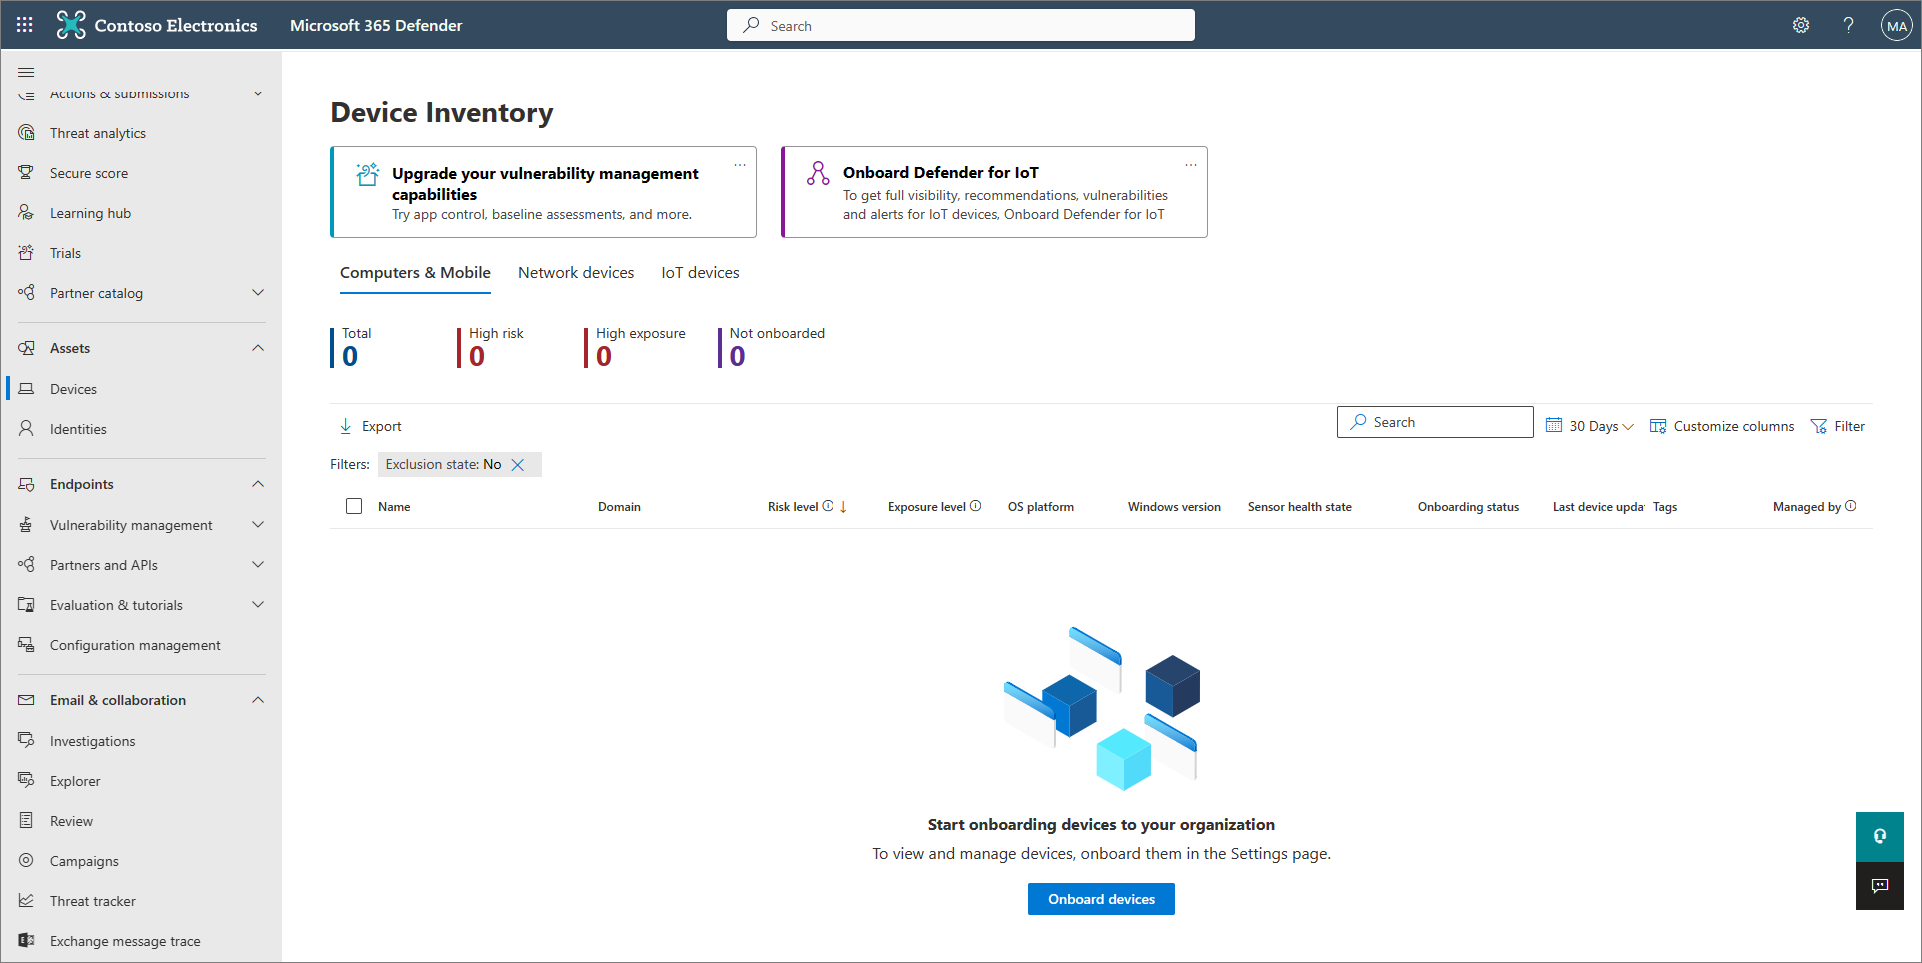
Defender for Endpoint 已經配置好。 在這種情況下,請進入步驟2,開啟防篡改保護。 開啟 防盜保護。 我們建議您整個組織開啟防篡改防護。 你可以在 Microsoft Defender 入口網站完成這項工作。
在 Microsoft Defender 入口網站中,選擇「設定>端點」。
進入 「一般>進階功能」,然後將防篡改開關設為 開啟。
選取儲存。
欲了解更多資訊,請參閱 防拆保護。
如果你使用 Microsoft Intune 或 Microsoft Configuration Manager 來安裝裝置並設定裝置政策,請依照以下步驟設定與 Defender for Endpoint 的整合:
在 Microsoft Intune 管理中心,請前往端點安全。
在設定中,選擇適用於端點的 Microsoft Defender。
在端點安全性設定檔設定下,將允許 適用於端點的 Microsoft Defender 強制執行端點安全性設定的切換設定為開啟。
在螢幕上方附近,選擇 「儲存」。
在 Microsoft Defender 入口網站中,選擇「設定>端點」。
往下滑到 組態管理,選擇 強制範圍。
將 使用 MDE 來強制執行來自 MEM 的安全性設定組態 的切換開關設為 開啟,然後同時選取 Windows 用戶端和 Windows Server 裝置的選項。
如果你打算使用 設定管理員,請將「用 設定管理員 管理安全設定」的開關設為開啟。 (如果你需要這一步的幫助,請參見《與 Microsoft Configuration Manager 共存》。)
往下滑,選擇 儲存。
設定你的初始 攻擊面減少能力。 至少,請立即啟用標準 防護攻擊面縮減 (下表列出的 ASR) 規則 :
標準保護規則 配置方法 封鎖從 Windows 本機安全性授權子系統竊取認證資料
封鎖對遭利用之含有漏洞的已簽署驅動程式的濫用 (裝置)
封鎖透過 WMI 事件訂閱進行持續性攻擊Intune (裝置設定檔或端點安全政策)
行動裝置管理 (MDM) (使用 Defender/AttackSurfaceReductionRules policy CSP 設定服務提供者 (CSP),個別啟用每個規則並設定其模式。)
群組原則 或 PowerShell(僅限於您未使用 Intune、設定管理員 或其他企業級管理平台時)欲了解更多資訊,請參閱 攻擊面減少能力。
設定您的 下一代防護能力。
能力 配置方法 Intune 1. 在 Intune 管理中心,選擇裝置>設定檔,然後選擇你想設定的設定檔類型。 如果您尚未建立 裝置限制 設定檔類型,或如果您想要建立新的設定檔類型,請參閱在 Microsoft Intune 中設定裝置限制設定。
2. 選擇 屬性,然後選擇 設定設定:編輯
3. 擴充 Microsoft Defender 防毒軟體。
4. 啟用 雲端提供保護。
5. 在「 範例提交前的提示使用者 」下拉選單中,選擇 「自動傳送所有範例」。
6. 在 「偵測潛在不想要的應用程式 」下拉選單中,選擇 啟用 或 稽核。
7. 選擇 檢視 + 儲存,然後選擇 儲存。
提示:如需 Intune 裝置設定檔的詳細資訊,包括如何建立和設定其設定,請參閱 什麼是 Microsoft Intune 裝置設定檔?。組態管理員 請參閱 在 Configuration Manage 中為 Endpoint Protection 建立和部署反惡意程式碼軟體原則。
建立和設定您的反惡意程式碼軟體原則時,請務必檢查 即時保護設定 和 啟用第一次看見時即封鎖。進階群組原則管理
或
群組原則管理主控台1. 前往電腦設定>管理範本>Windows 組件>Microsoft Defender 防毒軟體。
2. 尋找名為 [關閉 Microsoft Defender 防毒軟體] 的原則。
3. 選擇 [編輯原則設定],並確定已停用該原則。 停用該政策後,會啟用 Microsoft Defender 防毒軟體。 (您可能會在某些 Windows 版本中看到 Windows Defender 防毒軟體而不是 Microsoft Defender 防毒軟體。)Windows 中的控制台 請依照這裡的指引操作:公司入口網站 Windows 裝置設定要求。 (您可能會在某些 Windows 版本中看到 Windows Defender 防毒軟體而不是 Microsoft Defender 防毒軟體。) 如果你有 Defender for Endpoint Plan 1,你的初始設定和設定就已經完成。 如果你有 Defender for Endpoint Plan 2,請繼續執行第 6 到 7 步。
在 Intune 管理中心設定你的端點偵測與回應(EDR)政策。 如需協助完成此任務,請參閱 建立EDR政策。
在 Microsoft Defender 入口網站中設定您的自動化調查與修復功能。 如需協助完成此任務,請參閱「在 適用於端點的 Microsoft Defender 中配置自動化調查與修復功能」。
此時,Defender for Endpoint Plan 2 的初始設定與設定已完成。


步驟 4:將你現有的解決方案加入 Microsoft Defender 防毒軟體的排除清單
在設定 Microsoft Defender 防毒病毒排除項目時,你會將現有解決方案加入 Microsoft Defender 防毒的排除清單。 您可以從數種方法中選擇,以將您的排除項目新增至 Microsoft Defender 防毒軟體,如下表所列:
| 方法 | 處理方式 |
|---|---|
| Intune | 1. 前往 Microsoft Intune 管理中心並登入。 2. 選擇 裝置>設定檔,然後選擇你想設定的設定檔。 3. 在 [管理] 下,選取 [屬性]。 4. 選取 [組態設定: 編輯]。 5. 展開 [Microsoft Defender 防毒軟體],然後展開 [Microsoft Defender 防毒軟體排除項目]。 6. 指定要排除在 Microsoft Defender 防毒掃描中的檔案、資料夾及程序。 如需參考資訊,請參閱 Microsoft Defender 防毒軟體排除項目。 7. 選擇 [檢閱 + 儲存],然後選擇 [儲存]。 |
| Microsoft Configuration Manager | 1. 使用 設定管理員 主控台,前往資產與合規>端點保護>的反惡意軟體政策,然後選擇你想修改的政策。 2. 指定檔案、資料夾及程序的排除設定,以排除 Microsoft Defender 防毒軟體掃描。 |
| 群組原則物件 | 1. 在您的群組原則管理電腦上,開啟 GPMC) (群組原則管理主控台。 右鍵點擊你想設定的群組原則物件,然後選擇編輯。 2. 在 [群組原則管理編輯器] 中,移至 [電腦設定],然後選取 [系統管理範本]。 3. 將樹狀目錄展開至 [Windows 元件] > [Microsoft Defender 防毒軟體] > [排除項目]。 (您可能會在某些 Windows 版本中看到 Windows Defender 防毒軟體而不是 Microsoft Defender 防毒軟體。) 4. 按兩下 [路徑排除] 設定,並新增排除範圍。 5. 將選項設定為 [已啟用]。 6. 在 [選項] 區段下,選取 [顯示...]。 7. 在 值名稱 欄下,每行各指定一個資料夾。 如果您指定檔案,請務必輸入檔案的完整路徑,包括磁碟機代號、資料夾路徑、檔案名稱和副檔名。 在 [值] 欄位中輸入 0。 8. 選取 [確定]。 9. 按兩下 [副檔名排除] 設定,並新增排除範圍。 10. 將選項設定為 [已啟用]。 11. 在 [選項] 區段下,選取 [顯示...]。 12. 在值名稱資料行下,將每個副檔名各自輸入一行。 在 [值] 欄位中輸入 0。 13. 選取 [確定]。 |
| 本機群組原則物件 | 1. 在端點或裝置上,開啟本機群組原則編輯器。 2. 前往電腦設定>管理範本>Windows 元件>Microsoft Defender 防毒>排除項目。 (您可能會在某些 Windows 版本中看到 Windows Defender 防毒軟體而不是 Microsoft Defender 防毒軟體。) 3. 指定路徑和程序排除項目。 |
| 登錄機碼 | 1. 匯出下列登錄機碼:HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Microsoft\Windows Defender\exclusions。2. 匯入登錄機碼。 以下列出兩個範例: - 本機路徑: regedit.exe /s c:\temp\MDAV_Exclusion.reg- 網路共用: regedit.exe /s \\FileServer\ShareName\MDAV_Exclusion.reg |
深入了解 適用於端點的 Microsoft Defender 和 Microsoft Defender 防毒軟體的排除項目。
關於 Microsoft Defender 防毒軟體排除的重要考量
當您 將排除項目新增到 Microsoft Defender 防毒軟體掃描 時,您應該新增路徑和處理程序排除項目。
- 路徑排除 會排除特定檔案和這些檔案存取的任何項目。
- 程序排除 排除程序所接觸到的任何事物,但不排除程序本身。
- 使用處理程序的完整路徑列出處理程序排除項目,而非僅列出名稱。 (僅使用名稱的方法較不安全。)
- 如果您將每個可執行檔 (.exe) 同時列出為路徑排除項目和處理程序排除項目,則會排除處理程序和其涉及的任何項目。
步驟五:建立你的裝置群組、裝置集合和組織單位
裝置群組、裝置集合和組織單位可讓安全性小組有效率地管理和指派安全性原則。 下表說明每個群組,以及如何設定它們。 您的組織可能不會使用全部三個集合類型。
注意事項
Defender for Endpoint Plan 1 和 Plan 2 支援建立裝置群組。
| 集合類型 | 處理方式 |
|---|---|
|
裝置群組 (先前稱為 電腦群組) 可讓安全性作業小組設定安全性功能,例如,自動化調查和補救。 裝置群組對於指派這些裝置的存取也很實用,使得您的安全性作業小組可以在必要時採取補救動作。 在攻擊被偵測並阻止時,裝置群組會被建立,警報(如「初始存取警報」)會被觸發並出現在 Microsoft Defender 入口網站中。 |
1. 前往 Microsoft Defender 入口網站。 2. 在左側的導覽窗格中,選擇 設定>、端點>權限、>裝置群組。 3. 選擇 [+ 新增裝置群組]。 4. 指定裝置群組的名稱和描述。 5. 在 [自動化層級] 清單中選取選項。 (我們建議採用 [完整 - 自動化補救威脅]。) 若要深入了解各種自動化層級,請參閱 如何補救威脅。 6. 指定比對規則的條件,以判斷屬於該裝置群組的裝置有哪些。 例如,您可以選擇網域、作業系統版本,或甚至使用 裝置標籤。 7. 在 [使用者存取] 索引標籤上,指定應該可以存取裝置群組中所包含裝置的角色。 8. 選擇 [完成]。 |
|
裝置集合 可讓安全性作業小組管理應用程式、部署合規性設定,或在組織的裝置上安裝軟體更新。 裝置集合是使用 設定管理員 建立。 |
請遵循 建立集合 中的步驟。 |
|
組織單位 可讓您以邏輯方式將使用者帳戶、服務帳戶或電腦帳戶等物件組成群組。 接著,您可以將系統管理員指派給特定組織單位,並套用群組原則以強制目標組態設定。 組織單位在 Microsoft Entra Domain Services 中定義。 |
請依照「在 Microsoft Entra Domain Services 管理網域中建立組織單位」中的步驟操作。 |
下一步
恭喜! 你已完成遷移至 Defender for Endpoint的設定階段!