適用於:Microsoft Purview 雙重金鑰加密、Microsoft Purview、Microsoft Purview 資訊保護
服務描述: Microsoft Purview
雙金鑰加密 (DKE) 可讓您保護高度敏感的資料,以滿足特殊要求。 DKE 可讓您維護對加密金鑰的控制。 它使用兩個金鑰來保護資料;一個由您控制的金鑰,另一個金鑰您可以安全地儲存在 Microsoft Azure。 您可以使用雙金鑰加密服務來維持其中一個金鑰的控制權。 檢視使用雙重金鑰加密保護的資料需要存取這兩個金鑰。
DKE 可協助您符合多項法規和標準的法規要求,例如一般資料保護規定 (GDPR) 、HIPAA) (健康保險流通與責任法案、GLBA) (Gramm-Leach-Bliley 法案、俄羅斯的資料當地語系化法 – 聯邦法律第 242-FZ、澳大利亞的 1988 年聯邦隱私法和 1993 年紐西蘭隱私法。
設定 DKE 服務和金鑰之後,您可以使用 敏感度標籤將保護套用至高度敏感性內容。
支援的部署案例
DKE 支援數種不同的設定,包括雲端和內部部署。 這些部署有助於確保加密資料無論儲存在何處都保持不透明。
您可以在內部部署金鑰管理伺服器或雲端) 中託管用於要求金鑰 (雙金鑰加密服務。 您可以維護服務,就像維護任何其他應用程式一樣。 雙金鑰加密可讓您控制對雙金鑰加密服務的存取。 您可以將高度敏感性資料儲存在內部部署,或將其移至雲端。 雙密鑰加密使您可以控制將數據和密鑰存儲在同一地理位置。
如需預設雲端式租用戶根金鑰的詳細資訊,請參閱管理 Azure Rights Management 服務的根金鑰。
您的組織應採用 DKE 的時機
DKE 並非適用於每個組織,也並非適合您所有的資料。 假設一般組織資料環境具有下列結構:
非敏感性資料 (約 80% 的資料) :組織的大部分資料都屬於此類別。 今天將這些資料移到雲端沒有任何問題或疑慮。 將此類資料遷移到雲端可能是有益的,組織可以使用雲端內建的安全性。
敏感性 (約 15% 的資料) :敏感性資料需要受到保護。 該組織希望雲端服務提供者提供安全性,同時提高此類資料的生產力,以便他們能夠滿足合規性法規。 您要確保此資料使用 Microsoft Purview 資訊保護正確標記,並受到存取控制、保留和稽核原則的保護。
高度敏感 (約 5% 的資料) :這組是組織皇冠上的明珠,需要嚴密保護。 組織不希望任何人都有此類資料的存取權。 此資料類別也可能有法規要求,要將金鑰置於與資料相同的地理區域中。 金鑰可能也需要由組織嚴格保管。 此內容在貴組織中的最高分類 (「絕密」) 而且僅限少數人存取。 高度敏感資料是惡意使用者所追求的對象。 遺失這些資料可能會損害組織的聲譽並破壞與客戶的信任。
如前所述,雙金鑰加密適用於受最嚴格保護要求的最敏感資料。 在部署之前,您應該進行盡職調查,以識別此解決方案要涵蓋的正確資料。 在某些情況下,您可能需要縮小範圍並使用其他解決方案。 例如,針對您大部分的資料,請考慮使用 Microsoft 管理的金鑰Microsoft Purview 資訊保護,或自攜金鑰 (BYOK) 。 這些解決方案足以滿足不受增強型保護和法規需求的文件。 此外,這些解決方案可讓您使用最強大的 Microsoft 365 服務;無法搭配 DKE 加密內容使用的服務。 例如:
- 郵件流程規則,包括需要查看附件的反惡意程式碼和垃圾郵件
- Microsoft Delve
- 電子文件探索
- 內容搜尋和索引
- 包含共同撰寫功能的 Office Web Apps
- Copilot
Microsoft 365 服務無法存取待用的 DKE 加密資料,包括 Copilot。 當您在 Office 中使用 DKE 加密資料時,Copilot 仍然無法存取該資料,且在使用 DKE 加密資料時無法在應用程式中使用 Copilot。
未透過 Microsoft 資訊保護 SDK 與 DKE 整合的外部應用程式或服務無法對加密的資料執行動作。 Microsoft 資訊保護 SDK 1.7+ 支援雙金鑰加密。 與我們的 SDK 整合的應用程式可以透過足夠的權限和整合來推理此資料。
當您的 DKE 加密資料在 Office 應用程式中使用時,其他 Microsoft 365 服務可能會存取它,具體取決於您的 Office 版本:
在最新版的 Office 中,Microsoft 365 服務也無法存取使用的 DKE 加密資料。 由於這項變更與防止將已標記內容傳送到連線體驗進行分析的敏感度標籤的單獨隱私權控制同時推出,因此您可以使用 [功能] 資料表 和 [防止分析內容的連線體驗] 列來識別最低的 Office 版本。
在舊版的 Office 中,除非您使用原則設定來關閉分析內容的連線體驗,否則 Microsoft 365 服務可以存取使用的 DKE 加密資料。 如需詳細資訊,請參閱使用原則設定來管理 Microsoft 365 Apps 企業版的隱私權控制。
使用Microsoft Purview 資訊保護功能 (分類和標籤) 來保護大部分的敏感性資料,並且只針對關鍵任務資料使用 DKE。 雙金鑰加密與金融服務和醫療保健等高度監管行業的敏感資料相關。
不支援 DKE 的敏感度標籤功能
因為 DKE 不使用由 Azure Rights Management 服務管理的雲端式金鑰,因此有數個敏感度標籤功能無法與 DKE 加密的內容搭配使用:
共同撰寫和自動儲存
- 使用 DKE 加密的 Office 文件不支援共同撰寫和自動儲存。 含有 DKE 的標籤仍會顯示在 Office 應用程式中,但套用標籤時會停用共同撰寫和自動儲存。 如需詳細資訊,請參閱 共同撰寫使用敏感度標籤加密的檔案。
SharePoint 和 OneDrive 中的 Files
- SharePoint 和 OneDrive 無法處理 DKE 加密的檔案。 這些檔案無法在 Office 網頁版中開啟,而且共同撰寫、電子文件探索、資料外洩防護和搜尋等共同作業功能不適用於這些位置的 DKE 加密檔案。 如需詳細資訊,請參閱 啟用 SharePoint 和 OneDrive 中檔案的敏感度標籤。
SharePoint 文件庫的預設標籤
- 使用 DKE 的敏感度標籤無法設為 SharePoint 文件庫的預設敏感度標籤。 如需詳細資訊,請參閱 設定 SharePoint 文件庫的預設敏感度標籤。
Loop 元件和頁面
- Loop 元件和頁面不支援使用 DKE 設定的敏感度標籤。 如需詳細資訊,請參閱 Loop 元件和頁面的敏感度標籤。
Teams 會議和聊天
- DKE 標籤無法用來保護行事曆項目、Teams 會議和聊天。 會議和聊天需要使用 Azure Rights Management 服務的加密。 如需詳細資訊,請參閱 使用敏感度標籤來保護行事曆項目、Teams 會議和聊天。
如果您的組織符合下列任一需求,您可以使用 DKE 來協助保護您的內容:
- 您的法規要求是持有地理邊界內的金鑰。
- 您持有用於資料加密和解密的所有金鑰都會維護在您的資料中心中。
DKE 加密工作流程
本節將工作流程細分成不同的步驟,以說明如何使用兩個金鑰來保護 Office 文件。
步驟 1:啟動
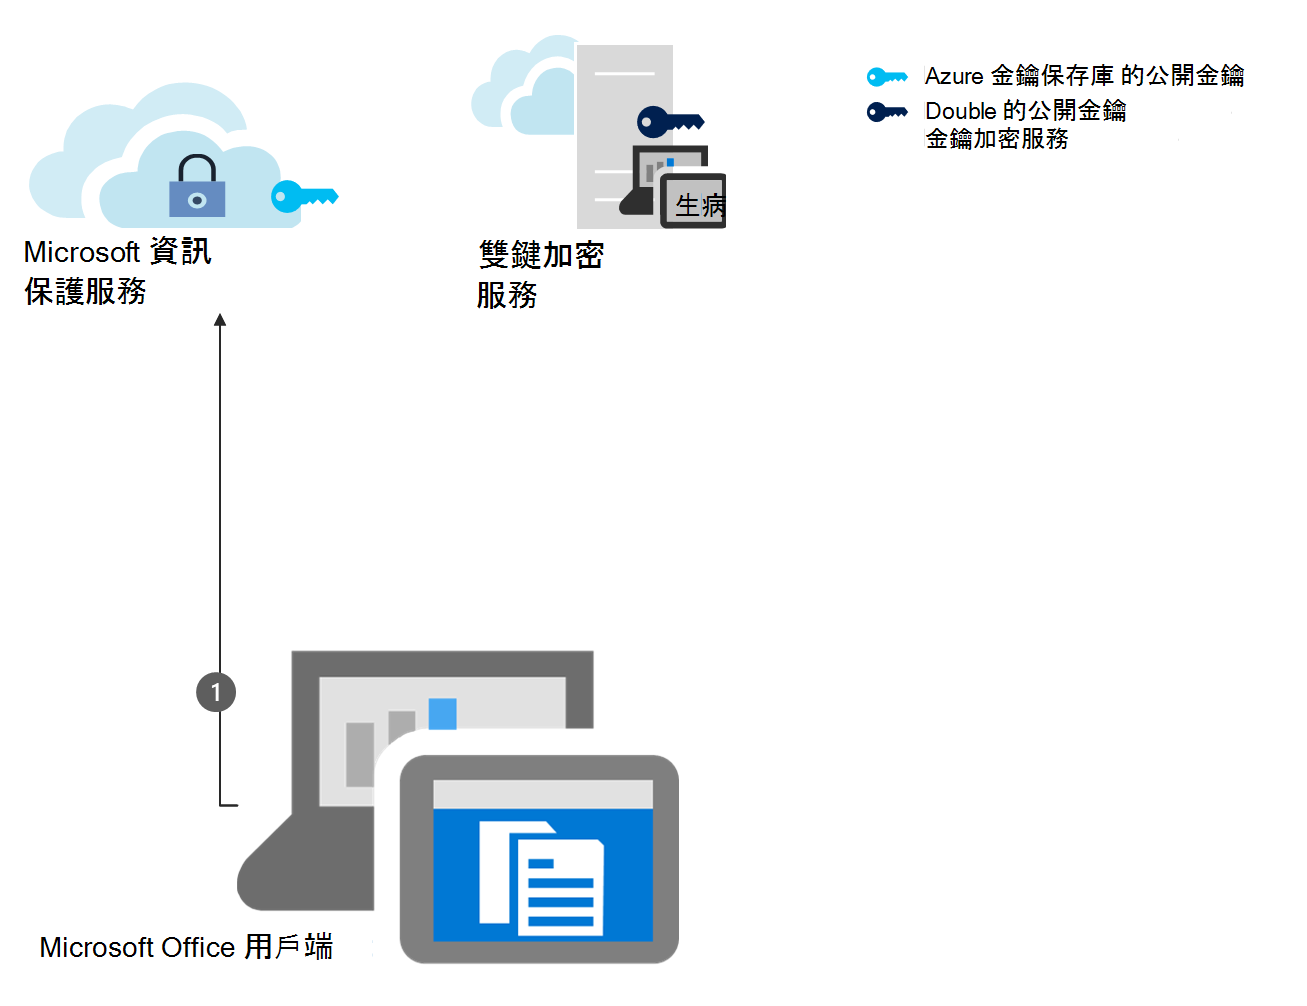
Microsoft Office 用戶端會執行啟動設定工作,並將要求和資訊傳送至 Azure Rights Management 加密服務。 此過程也稱為啟動。 工作包括使用 Microsoft Entra ID 授權使用者、下載憑證和範本等等。 啟動程序工作是初次連線和啟動工作,可讓使用者存取 Azure Rights Management 加密原則。
步驟 2:收集並快取 Azure Rights Management 服務的公開金鑰
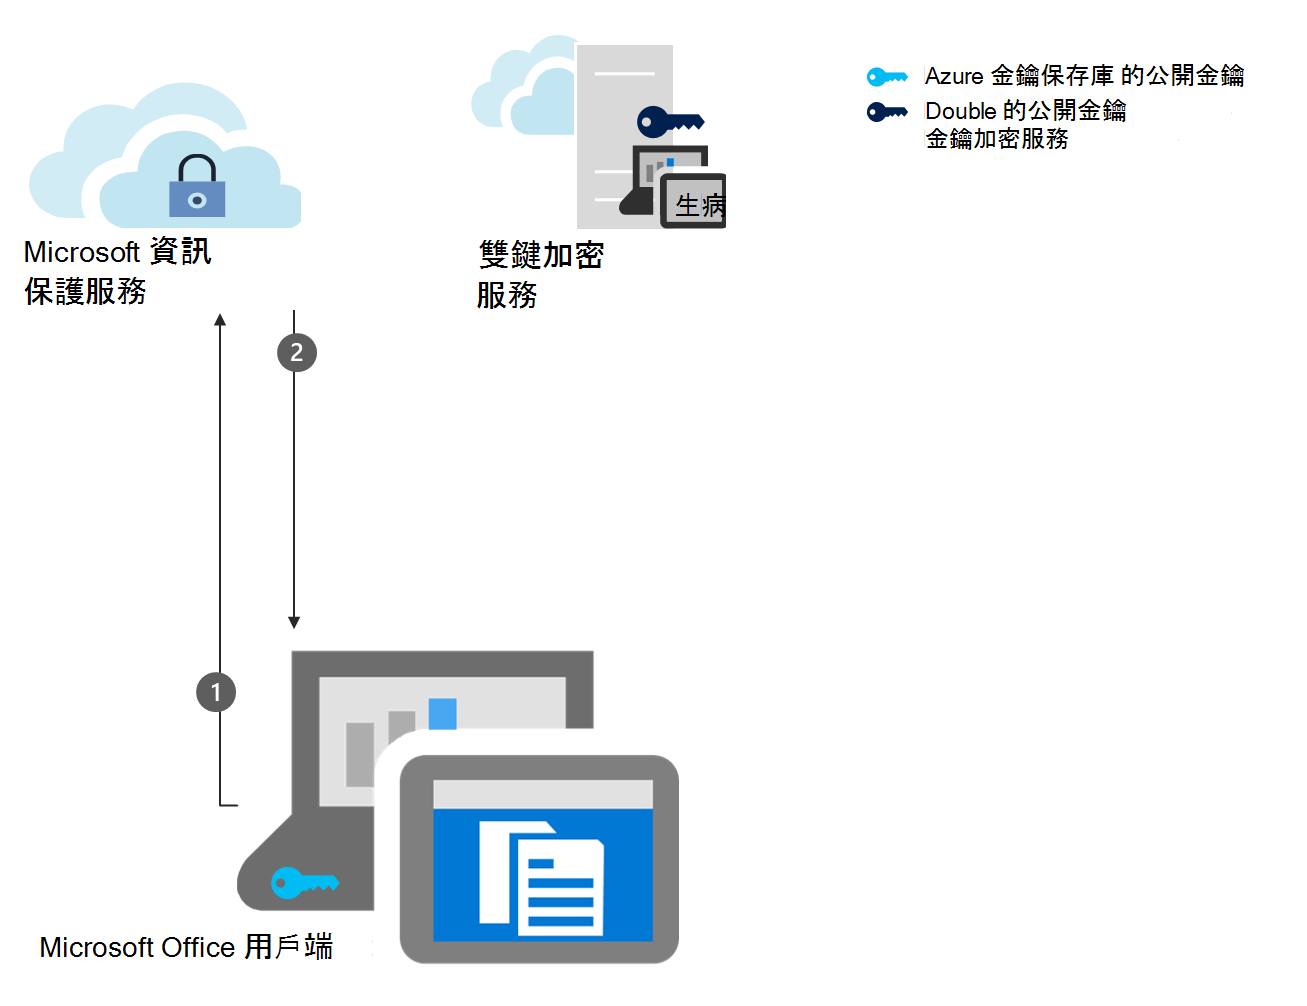
Office 應用程式會根據使用 Microsoft Entra ID 的授權使用者,從加密服務中的Azure 金鑰保存庫擷取公開金鑰。 收集之後,用戶端預設會將金鑰快取 30 天。 一旦快取之後,用戶端就不需要再次啟動至 Azure Rights Management 服務,直到金鑰到期為止。 身為系統管理員,您可以為 Azure Rights Management 服務設定不同的快取期間。 您必須設定此金鑰的快取期間,或接受 30 天預設值。 如果沒有快取期間,離線發佈無法運作。
步驟 3:要求 DKE 公開金鑰
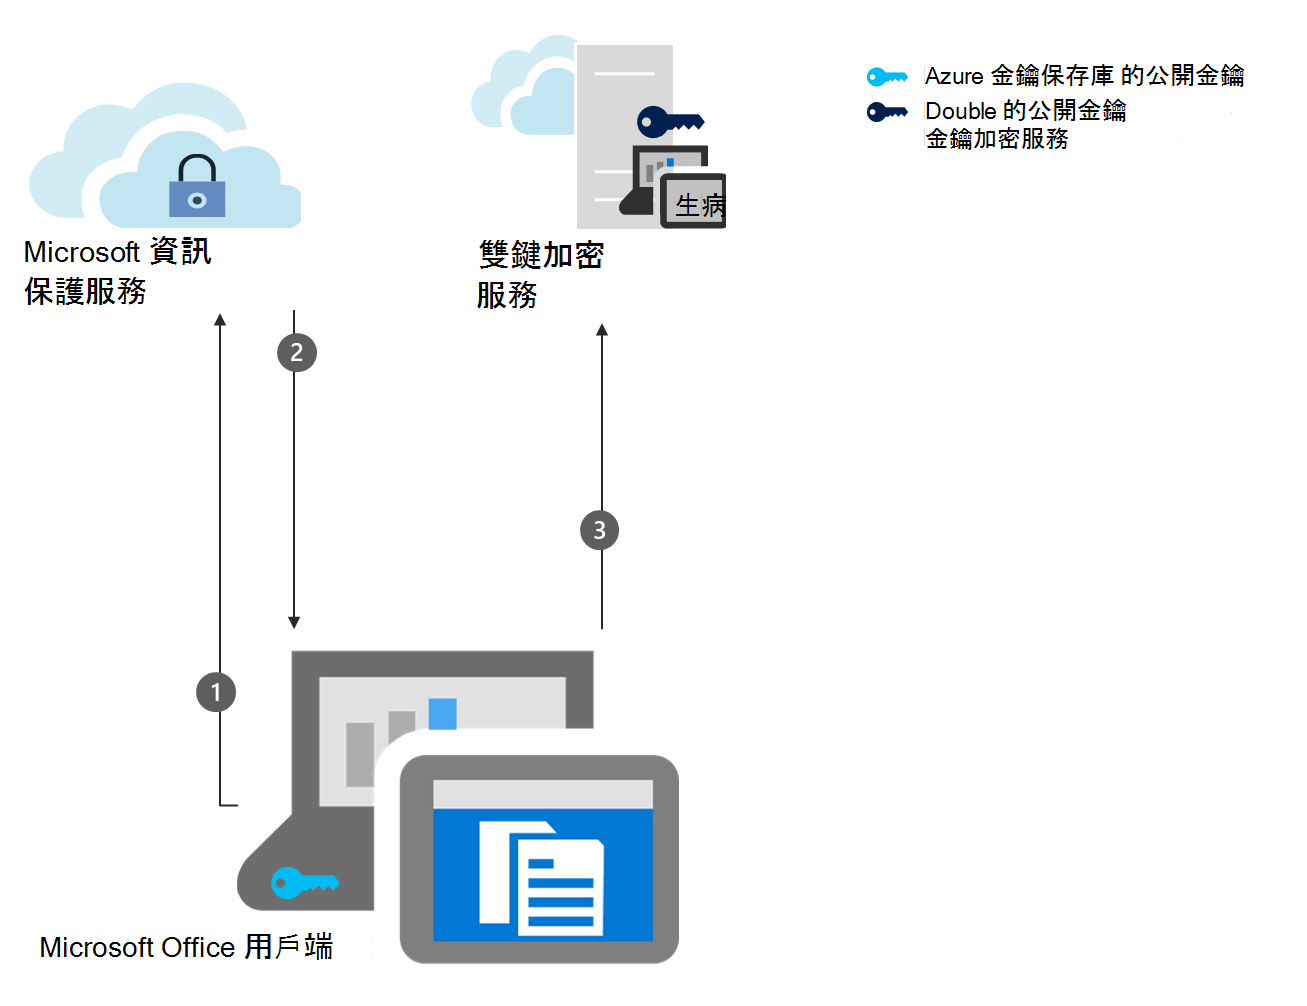
Office 用戶端會根據使用 Microsoft Entra ID 的授權使用者,向雙重金鑰加密服務要求您的其他公開金鑰。
步驟 4:收集並快取 DKE 金鑰
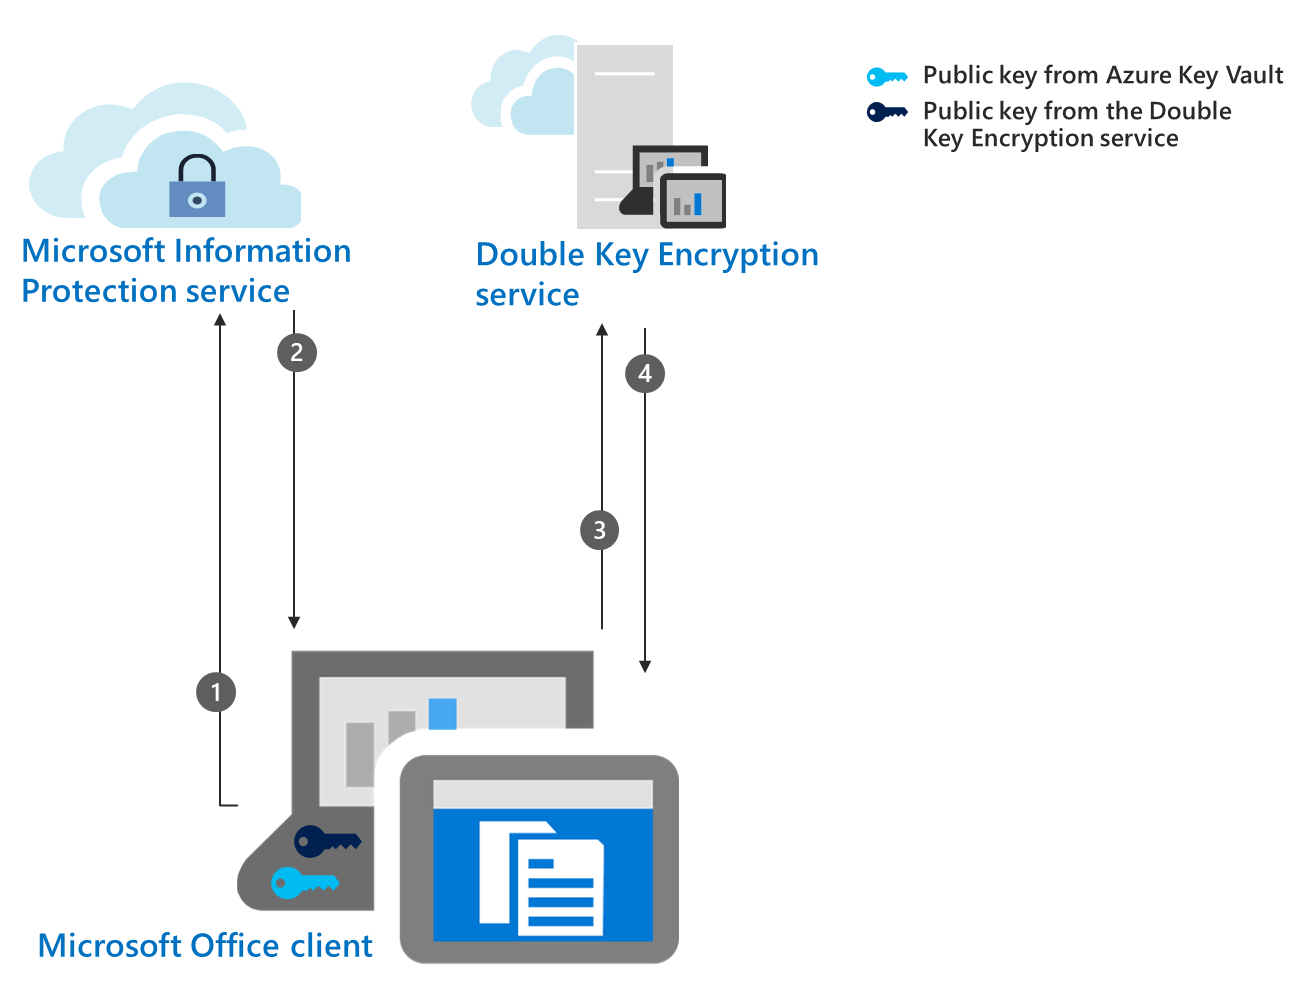
雙金鑰加密服務會將此公開金鑰傳送至 Office 用戶端。 用戶端會在您設定金鑰的時間內快取裝置中的金鑰。 不同於 Azure 的金鑰,
您不需要為雙重金鑰加密服務託管的金鑰設定快取期間。
如果您想要設定快取期間,可以在部署雙金鑰加密服務時或部署之後進行設定。
步驟 5:使用 DKE 金鑰保護文件
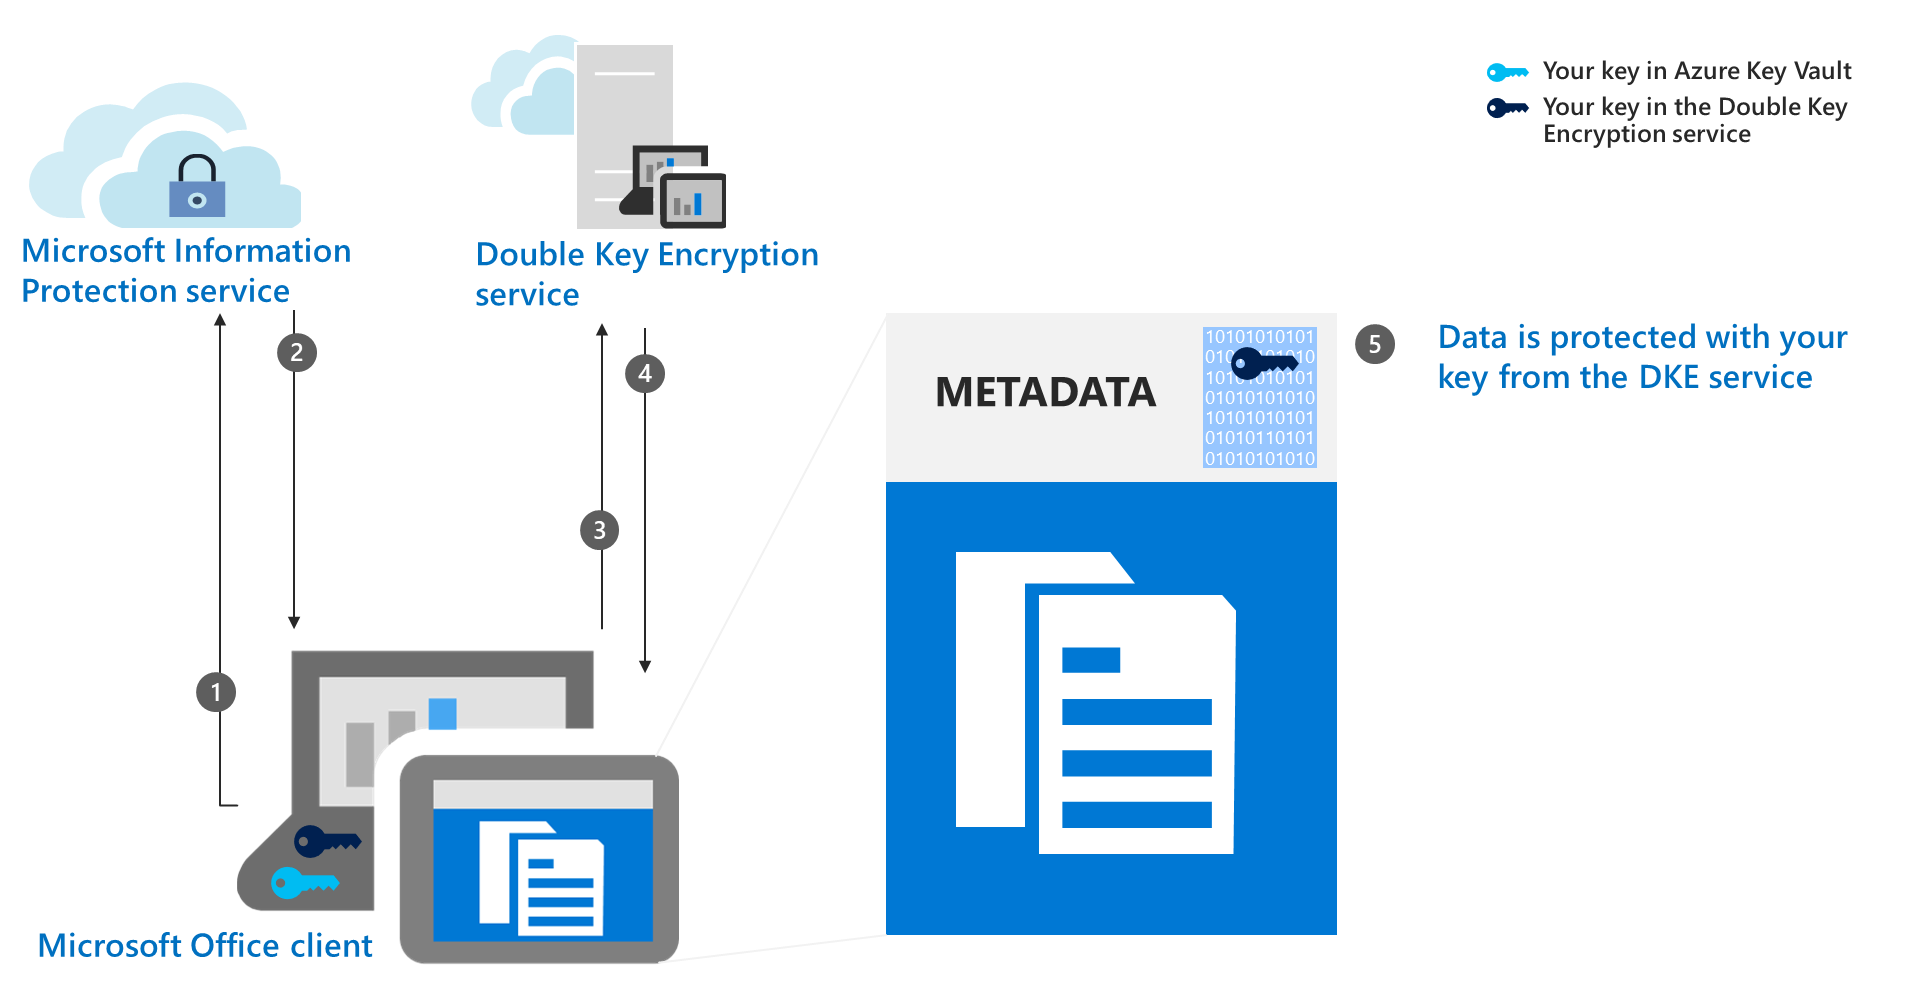
Microsoft Office 用戶端會使用從雙金鑰加密服務擷取到的公開金鑰,加密控制 內容存取 權的中繼資料部分。
步驟 6:使用 Azure 金鑰保護文件
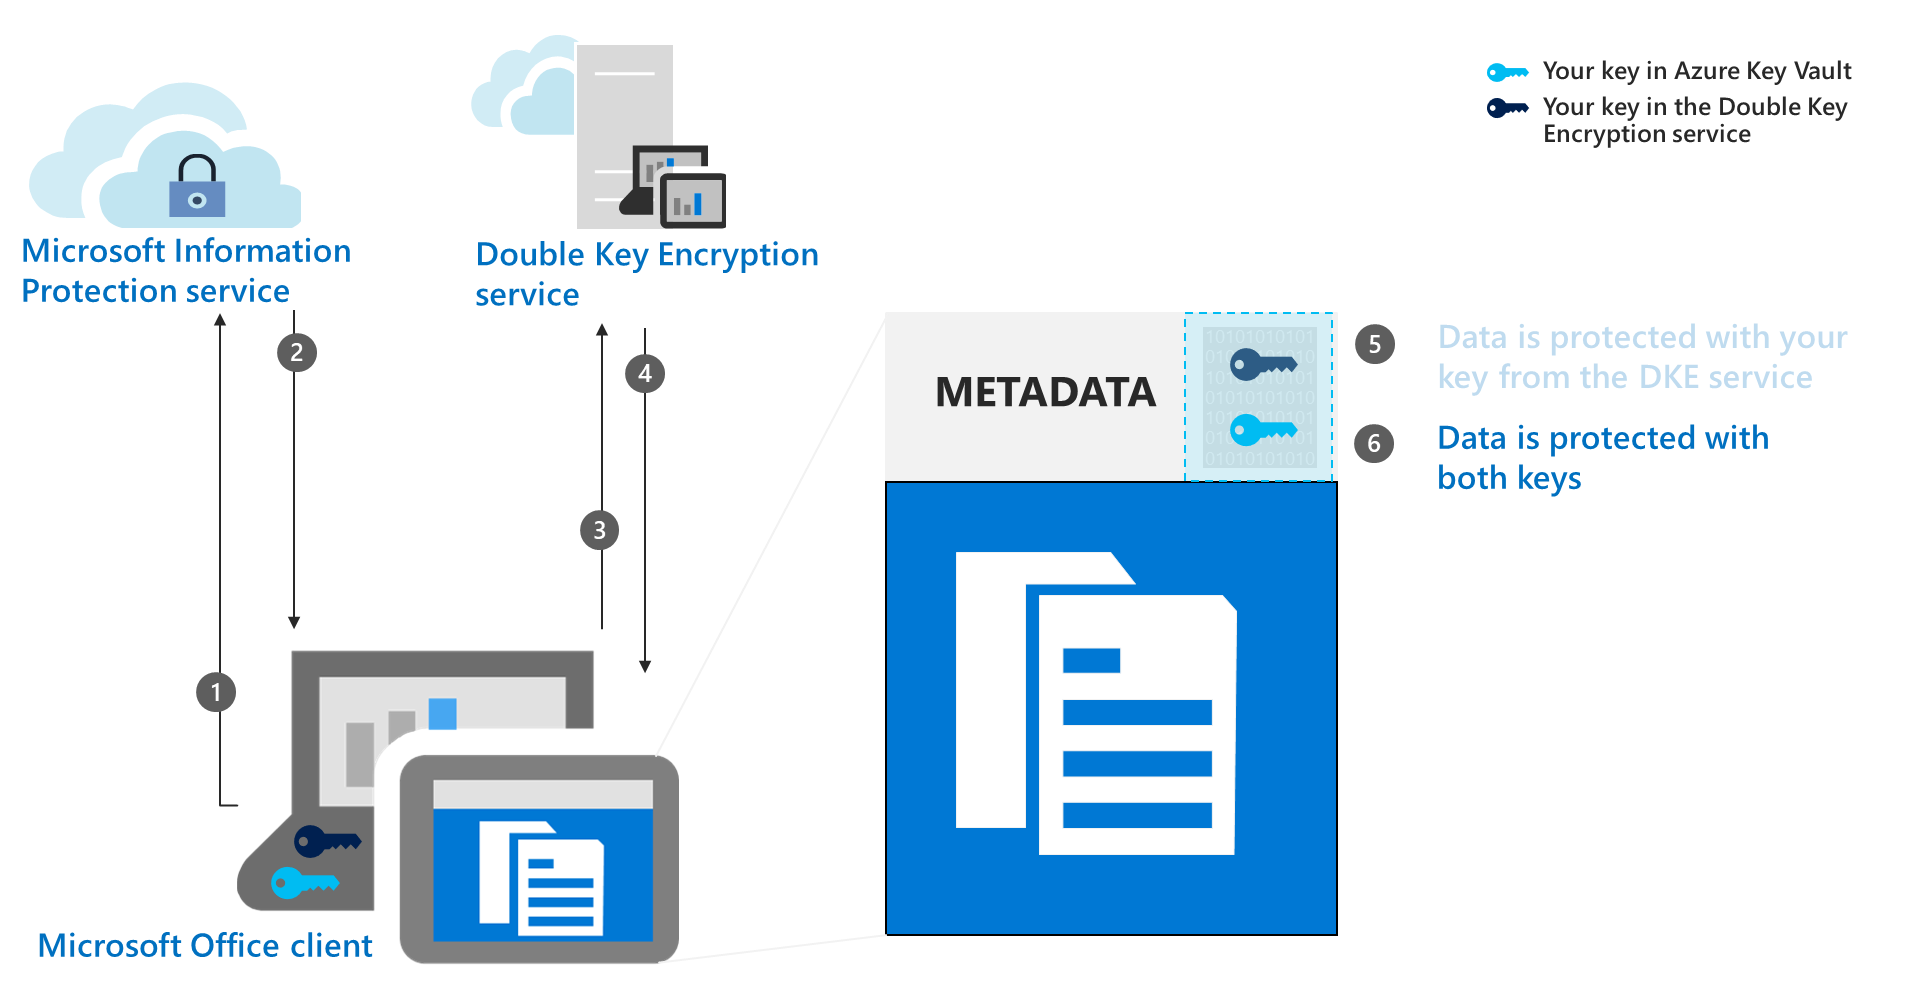
Microsoft Office 用戶端會使用來自 Azure 的公開金鑰,加密文件中繼資料中已加密的部分。
資料現在同時受到這兩個金鑰的保護。
DKE 的系統和授權需求
本節詳述伺服器和用戶端系統及設定需求,才能在您的環境中成功部署 DKE。
DKE 的授權需求
如需雙重金鑰加密的授權選項,請參閱 Microsoft Purview 服務描述中的 Microsoft Purview 資訊保護雙重金鑰加密。
DKE 需要 Azure 版權管理服務
DKE 可搭配敏感度標籤使用,並需要使用 Microsoft Purview 資訊保護的權限管理進行加密。
Office 應用程式的 DKE 標籤需求
使用 Office 應用程式內建的敏感度標籤來支援 Word、Excel、PowerPoint 和 Outlook 中的 DKE。 如需支援的版本,請參閱 功能表格 和 DKE) (Double Key Encryption 資料列。
用戶端電腦上的 DKE
使用者透過這些介面套用 DKE 敏感度標籤。
Windows Office 應用程式中的敏感度標籤
Windows 檔案總管中的 Microsoft Purview 資訊保護檔案標籤程式
Microsoft Purview 資訊保護 PowerShell
Microsoft Purview 資訊保護掃描器
在您要保護和取用受保護文件的每部用戶端電腦上安裝先決條件。
支援儲存和檢視受 DKE 保護內容的環境
支援的應用程式。 Windows 上的 Microsoft 365 Apps 企業版用戶端,包括 Word、Excel、PowerPoint 和 Outlook。
線上內容支援。 您可以將受雙重金鑰加密保護的文件和檔案線上儲存在 SharePoint 和 OneDrive 中。 上傳到這些位置之前,您必須先由支援的應用程式使用 DKE 標記和保護文件和檔案。 您可以透過電子郵件共用加密的內容,但無法在線上檢視加密的文件和檔案。 相反地,您必須在本機電腦上使用支援的傳統型應用程式和用戶端來檢視受保護的內容。
Office 應用程式以外的標籤案例。 使用 檔案總管右鍵選項中的 Microsoft Purview 資訊保護檔案標籤器、Microsoft Purview 資訊保護 PowerShell 標籤 Cmdlet 或 Microsoft Purview 資訊保護掃描器。
在 Office 應用程式之外檢視受 DKE 保護的內容。 您可以使用 Microsoft Purview 資訊保護檢視器取用受 DKE 保護的電子郵件和文件,例如 PDF。
僅加密與不轉寄案例。 Outlook 中的 DKE 不支援「僅加密」和「不可轉寄」。 所有其他 Office 應用程式都支援使用者定義的權限標籤與 DKE。