注意事項
如果您正在尋找有關您在 Office 應用程式中看到並可選取的敏感度標籤的資訊,請查看其文件。 例如, 將敏感度標籤套用至您的檔案。
本頁面上的資訊適用於可使用 Microsoft Purview 管理解決方案建立和設定這些標籤的 IT 系統管理員。
為了完成工作,組織中的人員會與組織內外的其他人共同作業。 這種合作意味著內容不再停留在防火牆後面,它可以跨裝置、應用程式和服務漫遊到任何地方。 當內容漫遊時,您希望它以符合貴組織業務與合規性原則的安全、受保護的方式進行。
Microsoft Purview 資訊保護的敏感度標籤可讓您分類並保護貴組織的資料,同時確保使用者生產力和進行共同作業的能力不受影響。
下列 Excel 範例顯示使用者如何從視窗列看到已套用的敏感度標籤,以及如何使用最新版 Office 提供的 敏感度列 輕鬆變更標籤。 您也可以從功能區 [常用] 索引標籤上的 [敏感度] 按鈕取得標籤。
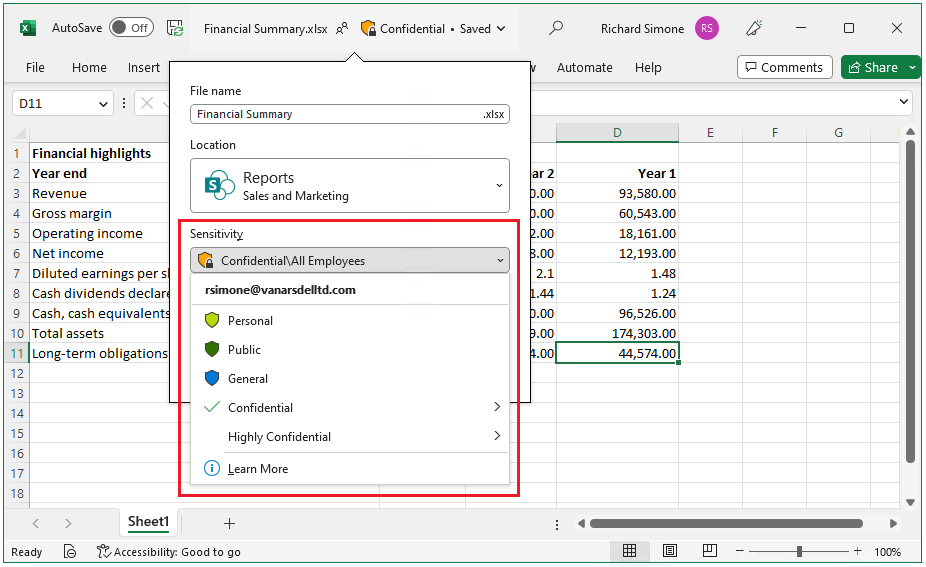
若要套用敏感度標籤,使用者必須使用 Microsoft 365 公司或學校帳戶登入。
您可以使用敏感度標籤來:
提供包含加密和內容標記的保護設定。 例如,將「機密」標籤套用至文件或電子郵件,而該標籤會將內容加密並套用「機密」浮水印。 內容標記包括頁首和頁尾以及浮水印,加密也可以限制指定人員可以對內容採取的動作。
當您設定 SharePoint 文件庫的預設敏感度標籤,並選取對未加密檔案擴充保護的選項時,在下載檔案時延長 SharePoint 保護。 然後,下載這些檔案後,目前的 SharePoint 權限會隨著已標記的檔案一起轉移。
保護不同平台和裝置之間 Office 應用程式中的內容。 由 Word、Excel、PowerPoint 和 Outlook 上的 Office 傳統型應用程式和 Office 網頁版支援。 支援 Windows、macOS、iOS 和 Android。 如需其他應用程式,請查看其文件。
使用 Microsoft Defender for Cloud Apps 保護第三方應用程式和服務中的內容。 使用 Defender for Cloud Apps,您可以偵測、分類、標記及保護第三方應用程式和服務中的內容,例如 SalesForce、Box 或 DropBox,即使第三方應用程式或服務不讀取或支援敏感度標籤。
識別電子文件探索案例的內容。 用於在電子文件探索中建立搜尋查詢的條件產生器支援套用至內容的敏感度標籤。 例如,在電子文件探索案例中,請將內容限制為具有「高度機密」敏感度標籤的檔案和電子郵件。 或者相反地,排除具有 [公開] 敏感度標籤的檔案和電子郵件的內容。
保護容器,其中包括 Teams、Microsoft 365 群組、SharePoint 網站、Viva Engage 社群和 Loop 工作區。 例如,設定隱私權設定、外部使用者存取和外部共用、來自未受管理裝置的存取,以及控制與其他小組共用頻道的方式。
透過標記 (和選擇性地加密) 會議邀請和任何回應來保護會議和聊天,並強制執行會議和聊天的 Teams 特定選項。
將敏感度標籤延伸至 Power BI:當您開啟此功能時,您可以套用和查看 Power BI 標籤,並在資料儲存在服務以外時加以保護。
將敏感度標籤擴充至 Microsoft Purview 資料對應中的資產:當您開啟此功能時 (目前處於預覽狀態),您可以將敏感度標籤套用至 Microsoft Purview 資料對應中的架構化資料資產。 架構化的資料資產包括 SQL、Azure SQL、Azure Synapse、Azure Cosmos DB 和 AWS RDS。
將敏感度標籤延伸至第三方應用程式和服務。 使用 Microsoft 資訊保護 SDK,第三方應用程式就可以讀取敏感度標籤以及套用保護設定。
在不使用任何保護設定的情況下為內容加上標籤。 您也可以僅套用標籤作為識別資料敏感性的結果。 此動作可為使用者提供貴組織資料敏感度的視覺化對應,而標籤可以針對具有不同敏感度層級的資料產生使用方式報告和活動資料。 根據這項資訊,您一律可以選擇稍後套用保護設定。
使用 Microsoft 365 Copilot 時保護資料。 Copilot 和代理程式可辨識敏感度標籤並將其整合到使用者互動中,以協助保護已標記的資料。 如需詳細資訊,請參閱下一節:Microsoft 365 Copilot 和 Microsoft 365 Copilot Chat 的敏感度標籤。
在上述情況下,來自 Microsoft Purview 的敏感度標籤可協助您對正確的內容採取適當的動作。 使用敏感度標籤,您可以識別整個組織資料的敏感度,而標籤可以強制執行適合該資料敏感度的保護設定。 該保護接著會與內容依存。
如需有關這些和敏感度標籤支援之其他案例的詳細資訊,請參閱 敏感度標籤的常見案例。 若要查看敏感度標籤的使用方式,請檢視 Microsoft Purview 入口網站中的報告。
我們目前正在開發支援敏感度標籤的新功能,因此您可能會認為 Microsoft 365 藍圖用於檢查資料非常有用。
敏感度標籤是什麼
當您為內容指派敏感度標籤時,就像您套用的圖章一樣。 標籤是:
可自訂。 您可以建立符合貴組織針對不同層級敏感性內容的特定商務需求的類別。 例如,您可以使用 [個人]、[公用]、[一般]、[機密] 和 [高度機密] 等類別。
純文字。 由於標籤會以純文字儲存在檔案和電子郵件的中繼資料中,因此第三方應用程式和服務可以讀取標籤,然後視需要套用自己的保護動作。
持續性。 由於標籤儲存在檔案和電子郵件的中繼資料中,因此無論您將標籤儲存或儲存在何處,標籤都會與內容一起保留。 您的組織唯一的標籤識別會成為套用和強制執行您設定之原則的基礎。
當貴組織中的使用者檢視已套用的敏感度標籤時,它會像應用程式上的標籤,而且可以輕鬆整合到現有的工作流程中。 來自其他組織或來賓的使用者在應用程式中看不到您的敏感度標籤。
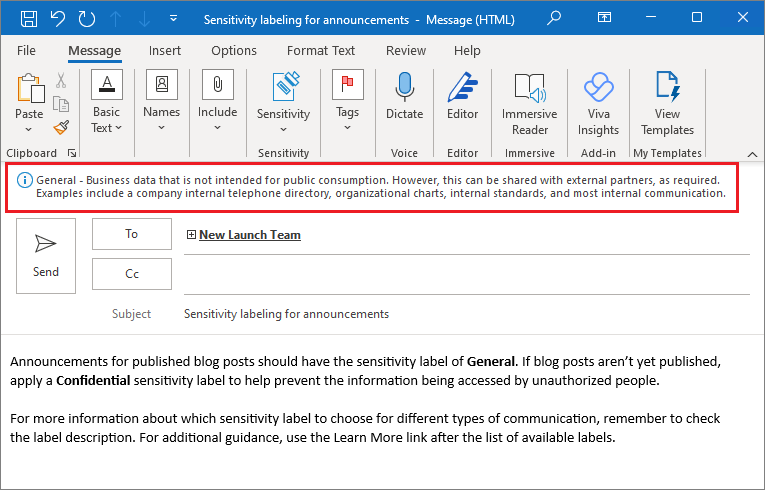
下列範例顯示開啟的電子郵件,其中另一位使用者已套用名為 [一般] 的敏感度標籤,該標籤不會套用加密。 系統管理員提供的標籤描述會向使用者顯示有關此敏感度標籤所識別資料類別的更多詳細資料。
注意事項
請勿將敏感度標籤與 Outlook 的內建 敏感度等級 混淆,這表示寄件者的意圖,但無法提供資料安全性。
每個支援敏感度標籤的項目都可以有一個從您的組織套用單一敏感度標籤。 文件和電子郵件可以同時套用敏感度標籤和保留標籤。
敏感度標籤的功能
將敏感度標籤套用至電子郵件、會議邀請、文件或 Loop 頁面等內容之後,標籤會在內容上強制執行任何已設定的保護設定。 您可以設定敏感度標籤以:
對電子郵件、會議邀請及文件使用加密來控制內容的存取權,以防止未經授權的人員存取此資料。 您也可以選擇哪些使用者或群組有權限執行哪些動作,以及執行多久。 例如,您可以選擇允許貴組織中的所有使用者修改文件,而另一個組織中的特定群組只能瀏覽該文件。 或者,可以讓使用者在套用標籤時,指派權限給內容,而不要使用系統管理員定義的權限。
如需當您建立或編輯敏感度標籤時,以加密為基礎的存取控制設定的詳細資訊,請參閱 在 敏感度標籤中使用加密來限制內容的存取權。
當您使用 Office 應用程式時,請標示內容,方法是在已套用標籤的電子郵件、會議邀請或文件中新增浮水印、頁首或頁尾。 您可以將浮水印套用至文件和 Loop 元件和頁面,但不能套用至電子郵件或會議邀請。 如需其他應用程式,請查看其文件。 頁首和浮水印範例:
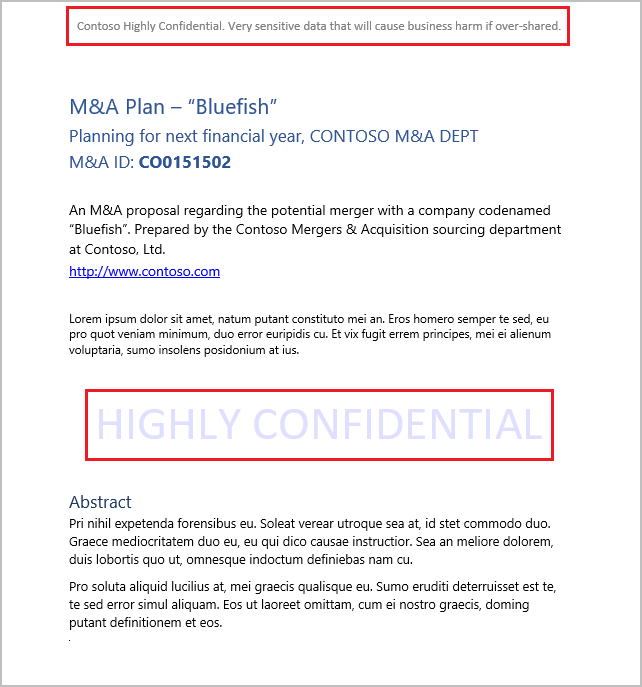
內容標記也支援變數。 例如,將標籤名稱或文件名稱插入頁首、頁尾或浮水印。 如需詳細資訊,請參閱 含有變數的內容標記。
需要檢查何時套用內容標記? 請參閱 Office 應用程式何時套用內容標記和加密。
如果您的範本或工作流程是以特定文件為基礎,請先使用您所選擇的內容標記來測試那些文件,然後再為使用者提供標籤。 需要注意的一些字串長度限制:
浮水印限制為 255 個字元。 頁首及頁尾限制在 1,024 個字元以內,Excel 除外。 對於頁首及頁尾,Excel 的總限制為 255 個字元,但此限制包含看不見的字元,例如格式代碼。 如果達到該限制,您輸入的字串就不會顯示在 Excel 中。
當您啟用對容器使用敏感度標籤的功能時,請保護網站和群組等容器中的內容。
您無法設定群組和網站的保護設定,除非您啟用此功能。 此標籤設定不會導致個別項目自動加上標籤,而是標籤設定透過控制可儲存內容之容器的存取來保護內容。 這些設定包括隱私權設定、外部使用者存取和外部共用、來自未受管理裝置的存取、私人團隊可探索性,以及頻道的共用控制項。
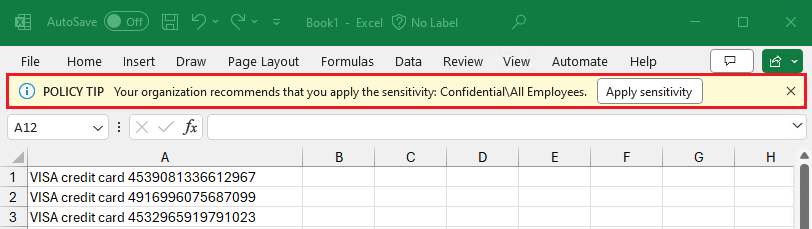
將標籤自動套用至檔案和電子郵件,或建議標籤。 選擇如何識別您想要標籤的敏感性資訊,標籤可以自動套用,或者您可以使用原則提示提示使用者套用您建議的標籤。 如果您建議標籤,您可以自訂提示,但下列範例顯示自動產生的文字:
如需當您建立或編輯敏感度標籤時,檔案和電子郵件的自動標籤設定的詳細資訊,請參閱自動將敏感度標籤套用至 Office 應用程式的 Microsoft 365 資料,以及 Microsoft Purview 資料對應中的標籤。
設定 SharePoint 網站和個別文件的預設共用連結類型。 若要協助防止使用者過度共用,請設定使用者從 SharePoint 和 OneDrive 共用文件的 預設範圍和權限 。
如需詳細資訊標籤設定,請參閱 管理 Office 應用程式的敏感度標籤。
標籤範圍
當您建立敏感度標籤時,您可以選擇標籤的範圍。 範圍決定兩件事:
- 您可以針對該標籤設定的標籤設定
- 標籤對應用程式和服務的可用性,包括使用者是否可以看到並選取標籤
此範圍設定表示您可以擁有僅適用於檔案、電子郵件和會議等項目的敏感度標籤,而且無法針對群組和網站選取。 同樣地,您可以有僅適用於群組和網站且無法針對項目選取的敏感度標籤。
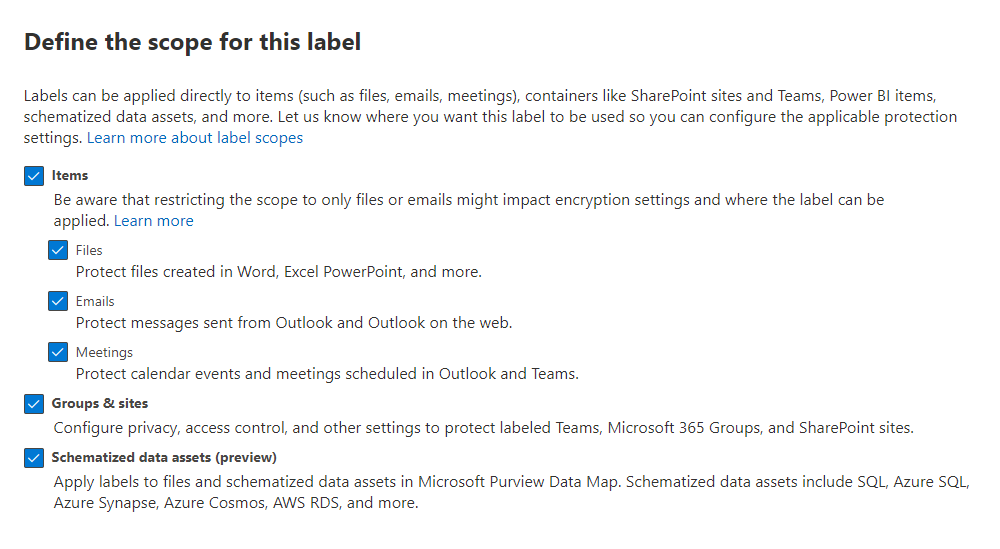
依預設,一律會為新標籤選取 Files & 其他資料資產範圍。 除了 Office、Loop 和 Power BI 的檔案外,它還包括來自 Microsoft Fabric 的項目,以及當您將敏感度標籤延伸到 Microsoft 365 之外時的 Microsoft Purview 資料對應的資料資產。 如需哪些項目支援敏感度標籤的詳細資訊:
- 針對 Office 檔案: 支援的 Office 檔案類型
- 針對 Microsoft Loop: 保護 Loop 元件和頁面的敏感度標籤
- 針對 Power BI: 支援的匯出路徑
- 針對 Microsoft Fabric: Microsoft Fabric 中的資訊保護
- 對於資料對應: 連線至資料對應的資料來源
如需其他應用程式,請查看其文件。 對敏感度標籤的支援持續擴大。
一般而言,您會選取 [電子郵件] 範圍與其他Files &資料資產,因為電子郵件通常會包含附件形式的檔案,並具有相同的敏感度。 許多標籤功能都需要同時選取這兩個選項,但有時候您可能想要新標籤僅適用於電子郵件。 如需詳細資訊,請參閱 將 標籤範圍限定為只限檔案或電子郵件。
會議的範圍包括行事曆事件、Teams 會議選項和小組聊天。 您也必須為此選項選取Files &其他資料資產範圍和電子郵件範圍。 如需此標籤案例的詳細資訊,請參閱 使用敏感度標籤來保護行事曆項目、Teams 會議和聊天。
當您啟用容器的敏感度標籤並同步標籤時,預設會啟用和選取 [群組 & 網站] 範圍。 此選項可讓您透過標記容器來保護 SharePoint 網站、Teams 網站、Viva Engage 社群和 Loop 工作區中的內容,但不會標記其中的項目。
注意事項
先前在架構化資料資產範圍中的專案現在包含在Files &其他資料資產中。
如果您未選取一或多個範圍,您會看到這些範圍組態設定的第一頁,但您無法進行設定。 針對這些具有無法使用選項的頁面,請選取 [下一步 ] 以繼續設定下一個範圍的設定。 或者,選取 [上一步] 來變更標籤的範圍。
標籤優先順序 (順序很重要)
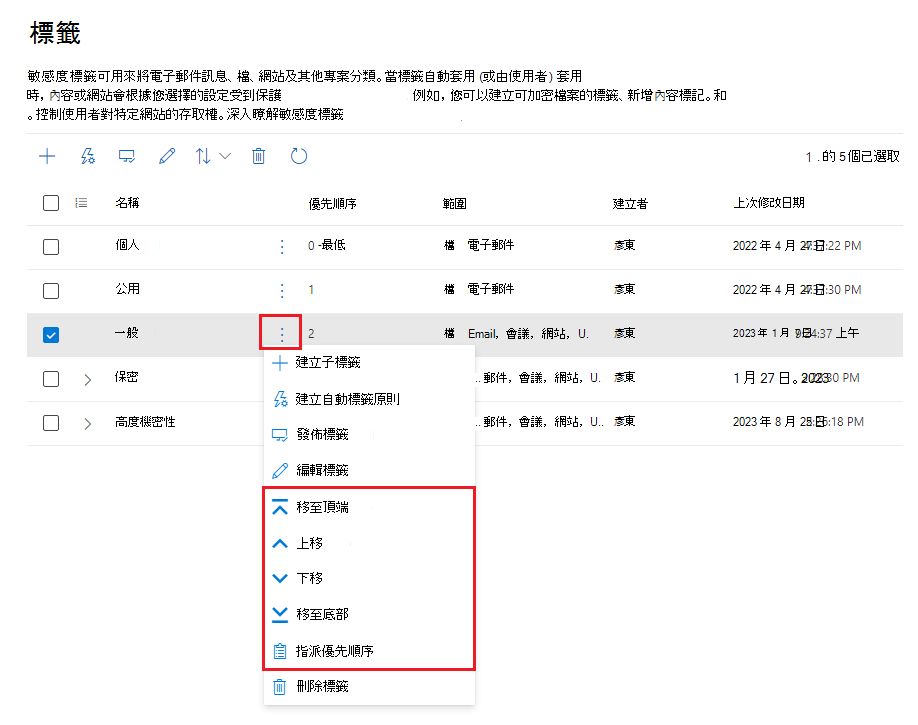
當您在 Microsoft Purview 入口網站中建立敏感度標籤時,它們會顯示在資訊保護 [標籤] 頁面上的清單中。 在此清單中,標籤的順序很重要,因為它會設定其優先順序。 您希望最嚴格的敏感度標籤(例如 [高度機密])顯示在 清單底部, 而限制最少的敏感度標籤(例如 [個人] 或 [公開])顯示在 頂端。
您只能將一個敏感度標籤套用至一個項目,例如文件、電子郵件或容器。 如果您使用的選項需要使用者提供理由,以便將標籤變更為較低的檔案、電子郵件和會議敏感度,則此清單的順序會識別較低的敏感度。 不過,此選項不適用於共用其父標籤優先順序的子標籤,也不適用於保護容器的資料資產或標籤。
注意事項
如果您使用以標籤群組取代父標籤的新 式標籤配置 ,則相同標籤群組中的子標籤也不支援左右對齊設定。
不過,子標籤的優先順序會與 自動標籤一起使用。 當您設定自動標籤原則時,多個相符項目可能會產生多個標籤。 然後,選取最後一個敏感性標籤,如果適用,再選取最後一個子標籤。 當您 (而不是為子標籤本身) 設定自動標籤原則時,當這些標籤共用相同的父標籤或標籤群組時,行為會稍有不同。 例如,為自動標籤設定的子標籤優於為建議標籤設定的子標籤。 如需詳細資料,請參閱 將多個條件套用到多個標籤時的評估方式。
子標籤的優先順序也會與 電子郵件附件的標籤繼承搭配使用。
當您選取敏感度標籤時,您可以使用選項來變更其優先順序,將它移到清單頂端或底部 (如果它不是子標籤)、向上或向下移動一個標籤,或直接指派優先順序號碼。 例如:
使用父標籤或標籤群組的子標籤
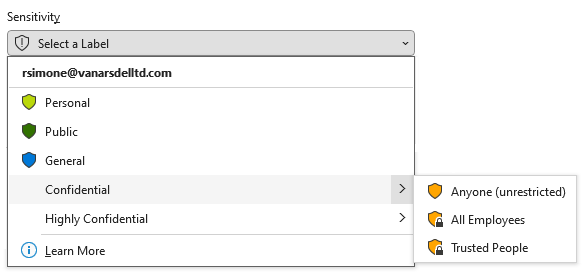
您可能通常想要在雙層階層中以邏輯方式將敏感度標籤分組,以表示整體敏感度層級,但提供具有不同設定的標籤。 以 預設敏感度標籤為例:
機密
- 任何人 (不受限制的)
- 所有員工
- Trusted People
在應用程式中,使用者會先看到 [機密 ],然後必須選取其他其中一個敏感度標籤,例如 [所有員工]。 套用的敏感度標籤接著是 [機密] \ [所有員工]。
第二層的敏感度標籤不會繼承第一層標籤的任何設定,但標籤色彩除外。 在我們的範例中, 機密 標籤只是一個沒有保護設定的文字標籤,並且無法單獨套用至內容。
在此兩層階層中將標籤組成群組的初始實作使用父標籤和子標籤。 父標籤的設定看起來與子標籤的設定相同,但是當子標籤發佈給使用者時,其行為會有所不同。
為了降低這種複雜性,標籤群組現在正在取代父標籤。 標籤群組對使用者來說外觀和行為相同,但僅針對其支援的設定具有組態選項:標籤名稱、描述、顏色和優先順序。 您無法發佈標籤群組本身,只能發佈群組內的標籤。
如果您仍在使用具有子標籤的父標籤:請勿選擇父標籤做為預設標籤,或將父標籤設定為自動套用 (或建議) 。 如果這樣做,則無法套用父標籤。
子標籤如何對使用者顯示的範例:
如有需要,您可以手動將父標籤轉換為標籤群組。 如需詳細資訊,請參閱 將父層敏感度標籤移轉至標籤群組。
編輯或刪除敏感度標籤
如果您從 Microsoft Purview 入口網站刪除敏感度標籤,該標籤不會自動從內容移除,而且任何保護設定都會繼續對已套用該標籤的內容強制執行。
如果您編輯敏感度標籤,則在該內容上強制執行的是您套用至內容的標籤版本。
如需刪除敏感度標籤時會發生什麼情況的詳細資訊,以及此動作與從敏感度標籤原則中移除標籤有何不同,請參閱移除 和刪除標籤。
每個租用戶的敏感度標籤限制
單一租用戶可以擁有大量 (1,000+) 的敏感度標籤,但有一個例外:如果標籤套用指定使用者和權限的加密,則此設定最多支援每個租用戶 500 個標籤。 不過,若要降低系統管理額外負荷並降低使用者複雜性,最佳做法是盡量將標籤數目保持在最低限度。
提示
實際部署顯示,當使用者擁有五個以上的主要標籤或每個主要標籤有五個以上的子標籤時,效率會明顯降低。 您可能也會發現,當向同一使用者發佈太多標籤時,某些應用程式無法顯示所有標籤。
標籤原則的功能
建立敏感度標籤之後,您必須發佈這些標籤,才能讓其可供組織中的人員和服務使用。 然後可以將敏感度標籤套用至 Office 文件和電子郵件,以及支援敏感度標籤的其他項目。
與會發佈到所有 Exchange 信箱之類位置的保留標籤不同,敏感度標籤會對使用者或群組發佈。 支援敏感度標籤的應用程式接著可以將其顯示為可套用的標籤,向這些使用者和群組顯示。
雖然預設值是將標籤發佈給組織中的所有使用者,但多個標籤原則可讓您視需要將不同的敏感度標籤發佈給不同的使用者。 例如,所有使用者都會看到他們可以套用的 [公開]、[一般] 和 [機密] 標籤,但只有您法務部門的使用者也會看到他們可以套用的高度機密標籤。
相同組織中的所有使用者都可以看到已套用至內容的敏感度標籤名稱,即使該標籤並未發佈給他們。 他們不會看到來自其他組織的敏感度標籤。
當您設定發佈標籤原則時,您可以:
選擇可看見標籤的使用者和群組。 您可以發佈標籤以包含或排除特定使用者和支援的群組。 支援的群組包括安全性群組 (啟用電子郵件或未啟用電子郵件的) 、通訊群組,以及 Microsoft 365 群組。 Microsoft 365 群組也可以有 動態成員資格。
重要事項
使用者和群組範圍的效果取決於敏感度標籤是否套用保護:
沒有保護的標籤: 發佈原則範圍決定哪些使用者可以看到並套用標籤。
具有保護的標籤: 發佈原則仍然會決定誰可以看到並套用標籤。 受保護內容的存取權也受到 Azure Rights Management 的規範。 Azure Rights Management 不支援非啟用電子郵件的安全性群組或保護排除項目。 確定需要存取的使用者和群組受到保護設定的支援和授權。
為未標記的文件和Loop元件和頁面、電子郵件和會議邀請、啟用容器敏感度標籤 () 的新容器指定預設標籤,以及 Power BI 內容的預設標籤。 您可以為所有五種類型的項目指定相同的標籤,或不同的標籤。 使用者可以變更套用的預設敏感度標籤,使其符合內容或容器的敏感度。
請考慮使用預設標籤來設定您想套用到所有內容中的基本保護設定等級。 不過,若沒有使用者訓練和其他控制項,這項設定也可能導致不正確的標記。 選取將套用加密作為對文件之預設標籤的標籤並不是個好主意。 例如,許多組織需要將文件傳送與共用給外部使用者,而這些使用者可能沒有支援加密的應用程式,或可能不會使用可授權的帳戶。 如需此案例的詳細資訊,請參閱 與外部使用者共用加密檔。
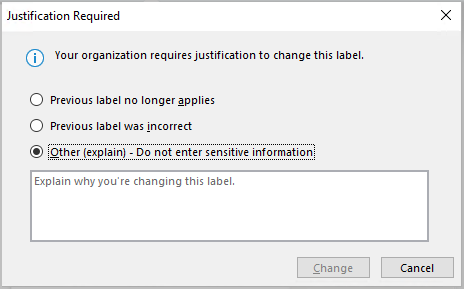
需要變更標籤的理由。 針對檔案、電子郵件和會議,但不適用於 Teams 和 SharePoint) 使用的群組和網站, (使用者嘗試移除標籤或以優先順序較低的標籤取代標籤,根據預設,使用者必須提供執行此動作的理由。 例如,使用者開啟標示為 [機密] (順序編號 3) 的文件,並將該標籤取代為 [公開] (順序編號 1)。 對於 Office 應用程式,此理由提示會針對每個應用程式工作階段觸發一次。 當您使用 Microsoft Purview 資訊保護用戶端時,會針對每個檔案觸發提示。 系統管理員可以閱讀 活動瀏覽器 中的理由及標籤變更。
要求使用者針對不同類型的項目和支援敏感度標籤的容器套用標籤。 這些選項又稱為強制標籤,可確保在使用者儲存檔案、傳送電子郵件或會議邀請、建立新群組或網站,以及當他們針對 Power BI 使用未標記的內容時,必須先套用標籤。
若為文件和電子郵件,使用者可手動指派標籤、根據您設定的條件而自動指派,或依預設指派 (如上所述的預設標籤選項)。 需要使用者指派標籤的範例提示:
如需文件和電子郵件的強制標籤詳細資訊,請參閱要求使用者在電子郵件和文件中套用標籤。
若為容器,您必須在建立群組或網站時指派標籤。
如需深入了解 Power BI 的強制標籤,請參閱 Power BI 的強制標籤原則。
請考慮使用此選項來協助增加您的標記涵蓋範圍。 不過,若沒有使用者訓練,這些設定可能導致不正確的標記。 此外,除非您也設定對應的預設標籤,否則強制標籤的常見提示可能會讓使用者感到無益。
提供自訂說明頁面的說明連結。 如果您的使用者不確定敏感度標籤的含義或使用方式,您可以提供顯示在 Office 應用程式中可用敏感度標籤清單後面的「深入了解」URL。 例如:

如需標籤原則設定的詳細資訊,請參閱 管理 Office 應用程式的敏感度標籤。
在您建立將新的敏感度標籤指派給使用者和群組的發佈標籤原則之後,使用者就會開始在其 Office 應用程式中看到這些標籤。 最多可獲得 24 小時的時間,在您的整個組織中複製最新的變更。
標籤原則優先順序 (順序很重要)
您可以透過在敏感度標籤原則中發佈敏感度標籤,將其提供給使用者使用,而標籤會在 [標籤原則] 頁面上的清單中顯示。 就如同敏感度標籤 (請參閱 標籤優先順序 (順序很重要)),敏感度標籤原則的順序很重要,因為它反映出其優先順序:具備最低優先順序的標籤原則會以 最低的 順序號碼顯示在清單的最頂端,具備最高優先順序的標籤原則會以 最高的 順序號碼顯示在清單的最底部。
標籤原則包含:
- 一組標籤。
- 將獲指派具有標籤之原則的使用者和群組。
- 該範圍的原則和原則設定的範圍 (例如檔案和電子郵件的預設標籤)。
您可以在多個標籤原則中包含使用者,使用者會從這些原則取得所有敏感度標籤和設定。 如果多個原則的設定發生衝突,則會套用優先順序最高 (順序號碼最高的原則中的設定) 。 換句話說,每個設定的最高優先順序會優先套用。
如果您沒有看到使用者或群組預期的標籤原則設定行為,請檢查敏感度標籤原則的順序。 您可能需要將這個原則向下移動。 若要重新排序標籤原則,請選取敏感度標籤原則,選擇該項目的 [動作] 省略符號,然後選取 [下移 ] 或 [上移]。 例如:
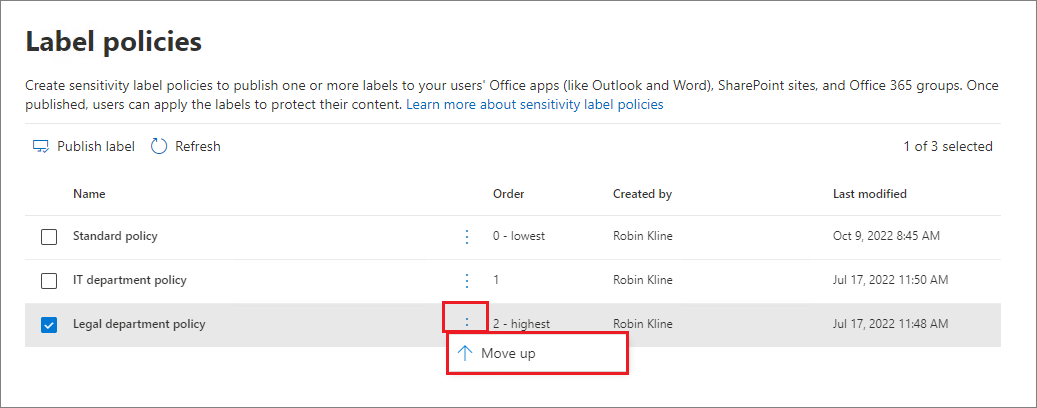
從上述顯示三個標籤原則的螢幕擷取畫面範例中,所有使用者都會獲指派標準標籤原則,因此它具有最低優先順序 (最低順序編號 0) 是適當的。 只有 IT 部門中的使用者會獲指派順序號碼為 1 的第二個原則。 對於這些使用者而言,如果其原則與標準原則之間的設定有任何衝突,則其原則中的設定會優先,因為其順序號碼較高。
對於法務部門中的獲指派具有不同設定之第三個原則的使用者也是一樣。 這些使用者可能有更嚴格的設定,因此最好讓他們的原則具有最高的順序編號。 法務部門的使用者不太可能也屬於該群組,而該群組也已指派給 IT 部門的原則。 但如果是,訂單編號 2 (最高訂單編號) 可確保在發生衝突時,法務部門的設定一律優先。
注意事項
請記住: 如果已指派多個原則的使用者發生設定衝突,則會套用來自順序號碼最高的指派原則中的設定。
Microsoft 365 Copilot 和 Microsoft 365 Copilot Chat 的敏感度標籤
Microsoft 365 Copilot、Microsoft 365 Copilot Chat 和 Copilot 代理程式會識別並使用您套用以保護組織資料的敏感度標籤。 這些標籤提供了額外的保護層。 例如,在可以參考來自不同類型項目之資料的Microsoft 365 Copilot Chat交談中,使用者會看到優先順序最高的敏感度標籤 (通常是最嚴格的標籤) 。 同樣地,當 Copilot 和代理程式支援敏感度標籤繼承時,他們會選取優先順序最高的敏感度標籤。
如果標籤套用來自 Microsoft Purview 資訊保護的加密,Copilot 和代理程式會檢查使用者的使用權限。 然後,只有在使用者被授與從項目複製 (EXTRACT 使用權限) 權限的權限時,Copilot 和代理程式才會從該項目傳回資料。
如需有關在使用 Copilot 和其他 AI 應用程式時敏感度標籤如何協助保護資料的詳細資訊,請參閱下列文章:
- 生成式 AI 應用程式的 Microsoft Purview 資料安全性與合規性保護
- 使用 Microsoft Purview 管理 Microsoft 365 Copilot & Microsoft 365 Copilot Chat 的資料安全性 & 合規性
- 管理 Microsoft 365 Copilot 以促進安全性與合規性的考量
敏感度標籤和 Azure 資訊保護
較舊的標籤用戶端,即 Azure 資訊保護 整合的標籤用戶端,現在已由 Microsoft Purview 資訊保護 用戶端取代,以將 Windows 上的標籤延伸至 檔案總管、PowerShell、內部部署掃描器,並提供加密檔案的檢視器。
Office 應用程式支援 Office 訂閱版本的敏感度標籤,例如 Microsoft 365 Apps 企業版。
敏感度標籤和 Microsoft 資訊保護 SDK
由於敏感度標籤是儲存在文件的中繼資料中,因此協力廠商的應用程式和服務都可讀取和寫入此標籤中繼資料,以補充您的標籤部署。 此外,軟體開發人員可以使用 Microsoft 資訊保護 SDK,完全支援跨多個平臺的標籤和加密功能。 若要深入了解,請參閱技術社群部落格上的正式版本公告。
您也可以了解 與 Microsoft Purview 資訊保護整合的合作夥伴解決方案。
部署指導方針
如需部署規劃和指導方針,其中包含授權資訊、權限、部署策略,以及支援的案例和使用者文件的清單,請參閱開始使用敏感度標籤。
若要了解如何使用敏感度標籤以符合資料隱私權法規,請參閱 使用 Microsoft 365 部署資料隱私權法規的資訊保護。