Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
Platí pro: Pracovní nájemci (další informace)
Nastavení externí spolupráce umožňuje určit, které role ve vaší organizaci můžou pozvat externí uživatele pro spolupráci B2B. Tato nastavení zahrnují také možnosti pro povolení nebo blokování konkrétních domén a možnosti omezení toho, co můžou externí uživatelé typu host vidět ve vašem adresáři Microsoft Entra. Existují tyto možnosti:
Určit přístup uživatelů typu host: Microsoft Entra Externí ID umožňuje omezit, co můžou externí uživatelé typu host zobrazit v adresáři Microsoft Entra. Můžete například omezit zobrazení členství ve skupinách uživatelů typu host nebo povolit hostům zobrazení pouze jejich vlastních profilových informací.
Určete, kdo může pozvat hosty: Ve výchozím nastavení můžou všichni uživatelé ve vaší organizaci, včetně uživatelů typu host pro spolupráci B2B, pozvat externí uživatele do spolupráce B2B. Pokud chcete omezit možnost odesílání pozvánek, můžete zapnout nebo vypnout pozvánky pro všechny nebo omezit pozvánky na určité role.
Povolte samoobslužnou registraci hosta prostřednictvím toků uživatelů: U aplikací, které sestavujete, můžete vytvářet toky uživatelů, které uživateli umožňují zaregistrovat se do aplikace a vytvořit nový účet hosta. Tuto funkci můžete povolit v nastavení externí spolupráce a poté přidat do své aplikace proces samoobslužné registrace uživatele.
Povolit nebo blokovat domény: Pomocí omezení spolupráce můžete povolit nebo odepřít pozvánky na zadané domény. Podrobnosti najdete v tématu Povolení nebo blokování domén.
V případě spolupráce B2B s jinými organizacemi Microsoft Entra byste měli také zkontrolovat nastavení přístupu mezi tenanty, abyste zajistili příchozí a odchozí spolupráci B2B a rozsah přístupu pro konkrétní uživatele, skupiny a aplikace.
Poznámka:
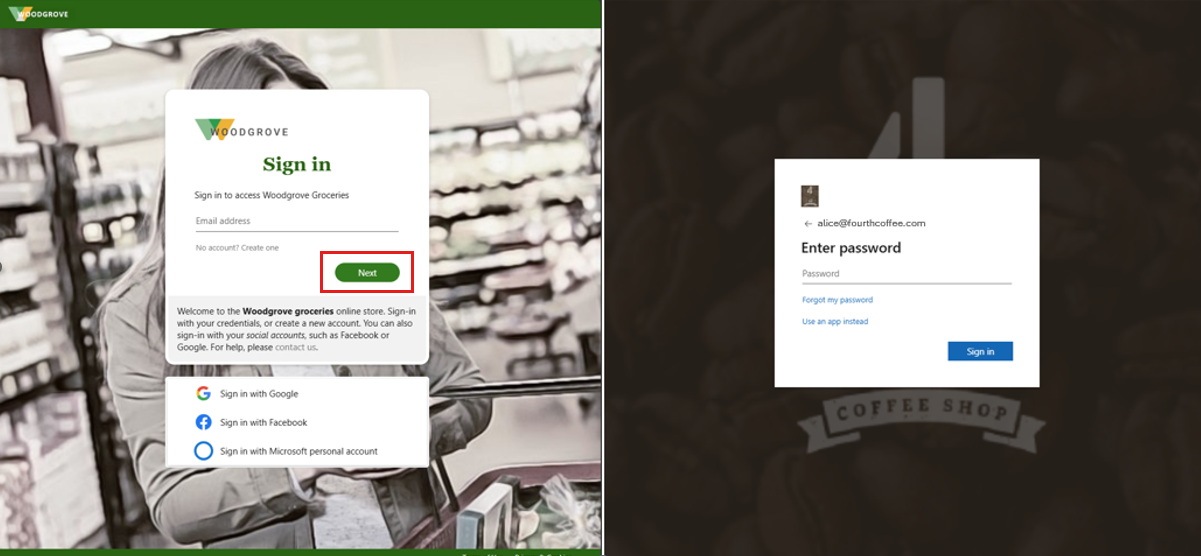
Microsoft začalo v červenci 2025 zavádět aktualizaci pro přihlašování hostujících uživatelů pro spolupráci B2B a zavedení bylo dokončeno ke konci roku 2025. V této aktualizaci se uživatelé typu host přesměrují na přihlašovací stránku své organizace, aby zadali přihlašovací údaje. Uživatelé typu host vidí koncový bod brandingu a adresy URL svého domovského tenanta. Po úspěšném ověření ve vlastní organizaci se uživatelé typu host vrátí do vaší organizace a dokončí přihlášení. V následujícím příkladu se na levé straně zobrazí branding společnosti Woodgrove Potraviny. V příkladu napravo se zobrazuje vlastní značka pro hlavního tenanta uživatele.
Konfigurace nastavení na portálu
V Centrum pro správu Microsoft Entra potřebujete roli, která může aktualizovat nastavení externí spolupráce, jako je globální správce nebo správce externího zprostředkovatele identity. Při použití Microsoft Graph můžou být pro jednotlivá nastavení k dispozici méně privilegované role. Viz Konfigurování nastavení pomocí Microsoft Graph dále v tomto článku.
Pro konfiguraci přístupu hostů
Přihlaste se do Centra pro správu Microsoft Entra.
Přejděte do Entra ID>Externí identity>Nastavení externí spolupráce.
V části Přístup uživatele typu host zvolte úroveň přístupu, kterou mají mít uživatelé typu host:
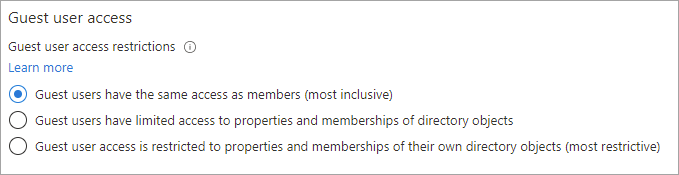
Uživatelé typu host mají stejný přístup jako členové (nejvíce inkluzivní): Tato možnost poskytuje hostům stejný přístup k prostředkům Microsoft Entra a datům adresáře jako členové.
Uživatelé typu host mají omezený přístup k vlastnostem a členstvím objektů adresáře: (Výchozí) Toto nastavení blokuje hosty z určitých úloh adresáře, jako je výčet uživatelů, skupin nebo jiných prostředků adresáře. Hosté mohou zobrazit členství všech neskrytých skupin. Přečtěte si další informace o výchozích oprávněních hosta.
Přístup uživatelů typu host je omezený na vlastnosti a členství vlastních objektů adresáře (nejvíce omezující): S tímto nastavením mají hosté přístup pouze ke svým vlastním profilům. Hosté nemohou zobrazit profily, skupiny nebo členství jiných uživatelů.
Konfigurace nastavení pozvání hosta
Přihlaste se do Centra pro správu Microsoft Entra.
Přejděte do Entra ID>Externí identity>Nastavení externí spolupráce.
V části Nastavení pozvání hosta zvolte příslušná nastavení:
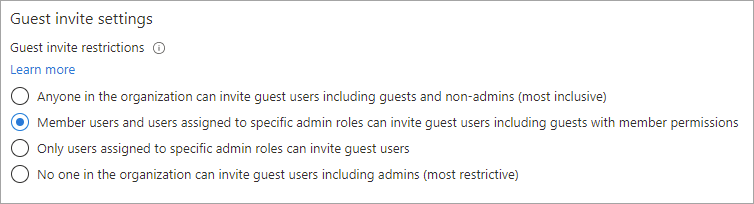
- Každý uživatel v organizaci může pozvat hosty včetně osob, které nejsou členy organizace (nejširší možnost): Pokud chcete umožnit hostům v organizaci zvát další hosty včetně těch, kteří nejsou členy organizace, vyberte tuto volbu.
- Uživatelé-členové a uživatelé s konkrétními rolemi správce můžou pozvat uživatele typu host včetně hostů s oprávněními členů: Pokud chcete povolit uživatelům s konkrétními rolemi správce, aby mohli pozvat hosty, vyberte tento přepínač.
- Pouze uživatelé přiřazení ke specifickým rolím správce mohou pozvat uživatele typu host: Pokud chcete povolit pozvání hostů jen uživatelům s rolemi Správce uživatelů nebo Host Inviter, vyberte tuto možnost.
- Nikdo v organizaci nemůže pozvat hostující uživatele, včetně správců (nejvíce omezující): Pokud chcete všem v organizaci zakázat pozvání hostů, vyberte tento přepínač.
Konfigurace samoobslužné registrace hosta
Přihlaste se do Centra pro správu Microsoft Entra.
Přejděte do Entra ID>Externí identity>Nastavení externí spolupráce.
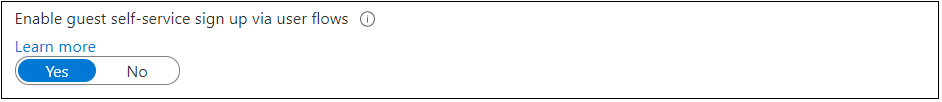
V části Povolit samoobslužnou registraci hosta prostřednictvím toků uživatelů vyberte Ano , pokud chcete mít možnost vytvářet toky uživatelů, které uživatelům umožňují registraci aplikací. Další informace o tomto nastavení najdete v tématu Přidání toku uživatele samoobslužné registrace do aplikace.
Konfigurace nastavení odhlášení externího uživatele
Přihlaste se do Centra pro správu Microsoft Entra.
Přejděte do Entra ID>Externí identity>Nastavení externí spolupráce.
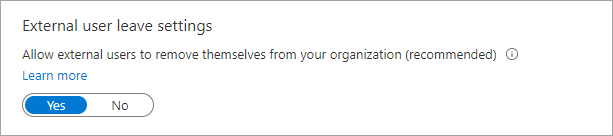
V části Nastavení opuštění externího uživatele můžete určit, jestli se externí uživatelé můžou z vaší organizace odebrat.
- Ano: Uživatelé můžou opustit organizaci sami bez schválení od správce nebo kontaktu s ochranou osobních údajů.
- Ne: Uživatelé nemůžou opustit vaši organizaci sami. Zobrazí se jim zpráva, která je navede, aby kontaktovali správce nebo kontakt na ochranu osobních údajů a požádali o odebrání z vaší organizace.
Důležité
Nastavení opuštění externího uživatele můžete nakonfigurovat jenom v případě, že jste do tenanta Microsoft Entra přidali své osobní údaje. Jinak toto nastavení nebude k dispozici.
Konfigurace omezení spolupráce (povolení nebo blokování domén)
Důležité
Microsoft doporučuje používat role s nejmenšími oprávněními. Tento postup pomáhá zlepšit zabezpečení pro vaši organizaci. Globální správce je vysoce privilegovaná role, která by měla být omezená na scénáře tísňového volání nebo v případě, že nemůžete použít existující roli.
Přihlaste se do Centra pro správu Microsoft Entra.
Přejděte do Entra ID>Externí identity>Nastavení externí spolupráce.
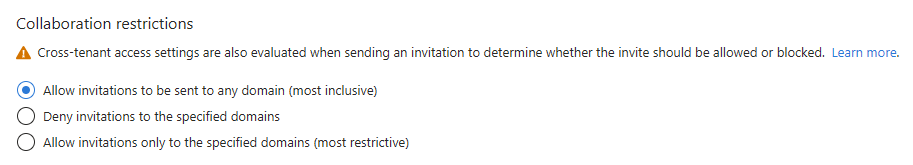
V části Omezení spolupráce můžete zvolit, jestli chcete povolit nebo odepřít pozvánky k doménám, které zadáte, a zadat do textových polí konkrétní názvy domén. U více domén zadejte každou doménu na nový řádek. Další informace najdete v tématu Povolení nebo blokování pozvánek uživatelůM B2B z konkrétních organizací.
Konfigurace nastavení pomocí Microsoft Graphu
Nastavení externí spolupráce je možné nakonfigurovat pomocí rozhraní Microsoft Graph API:
- Pro omezení přístupu uživatelů typu host a omezení pozvání hosta použijte typ prostředku authorizationPolicy .
- Pro povolení samoobslužné registrace hosta prostřednictvím nastavení toků uživatelů použijte typ prostředku authenticationFlowsPolicy .
- Pro nastavení opuštění externího uživatele použijte typ prostředku externalidentitiespolicy .
- Pro nastavení e-mailového jednorázového hesla (nyní na stránce Všichni poskytovatelé identity v centru pro správu Microsoft Entra) použijte prostředek emailAuthenticationMethodConfiguration.
Přiřaďte uživateli roli Hostitelského zvacího činitele
Pomocí role Pozvat hosta můžete jednotlivým uživatelům udělit možnost pozvat hosty, aniž by jim přiřadili roli správce s vyššími oprávněními. Uživatelé s rolí Pozvat hosta můžou pozvat hosty, i když je vybraná možnost Pouze uživatelé přiřazení ke konkrétním rolím správce, můžou pozvat uživatele typu host (v části Nastavení pozvání hosta).
Tady je příklad, který ukazuje, jak pomocí Prostředí Microsoft Graph PowerShell přidat uživatele do Guest Inviter role:
Import-Module Microsoft.Graph.Identity.DirectoryManagement

$roleName = "Guest Inviter"
$role = Get-MgDirectoryRole | where {$_.DisplayName -eq $roleName}
$userId = <User Id/User Principal Name>

$DirObject = @{
  "@odata.id" = "https://graph.microsoft.com/v1.0/directoryObjects/$userId"
  }

New-MgDirectoryRoleMemberByRef -DirectoryRoleId $role.Id -BodyParameter $DirObject
Protokoly přihlašování pro uživatele B2B
Když se uživatel B2B přihlásí k tenantovi resource, aby spolupracoval, vygeneruje se přihlašovací protokol jak v domovském tenantovi, tak v tenantovi resource. Tyto protokoly zahrnují informace, jako jsou aplikace, které jsou používány, e-mailové adresy, název tenanta a ID tenanta pro vlastní tenanta i cílového tenanta.
Další kroky
Projděte si následující články o spolupráci Microsoft Entra B2B: