Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
Platí pro:  Nájemníci v pracovním prostředí (další informace)
Microsoft Entra Externí ID zahrnuje možnosti spolupráce, které vašim pracovníkům umožňují bezpečně pracovat s obchodními partnery a hosty. Ve vašem firemním tenantovi můžete pomocí spolupráce B2B sdílet aplikace a služby vaší firmy s hosty, při zachování kontroly nad vlastními daty. Spolupracujte bezpečně s externími partnery, i když nemají ID Microsoft Entra nebo IT oddělení.
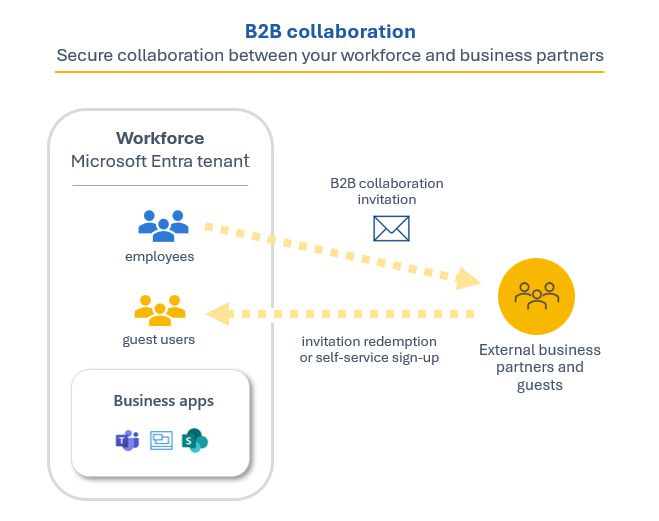
Jednoduchý proces pozvání a uplatnění umožňuje partnerům používat vlastní přihlašovací údaje k přístupu ke zdrojům vaší společnosti. Můžete také povolit samoobslužné toky registrace uživatelů, aby se hosté mohli zaregistrovat k aplikacím nebo prostředkům sami. Jakmile host uplatní pozvánku nebo dokončí registraci, zobrazí se v adresáři jako objekt uživatele. Typ uživatele pro tyto uživatele spolupráce B2B je obvykle nastaven na host a hlavní název uživatele obsahuje identifikátor #EXT#.
Vývojáři můžou pomocí rozhraní API Microsoft Entra business-to-business přizpůsobit proces pozvání nebo psát aplikace, jako jsou samoobslužné registrační portály. Informace o licencování a cenách souvisejících s uživateli typu host najdete v modelu fakturace pro Microsoft Entra Externí ID.
Důležité
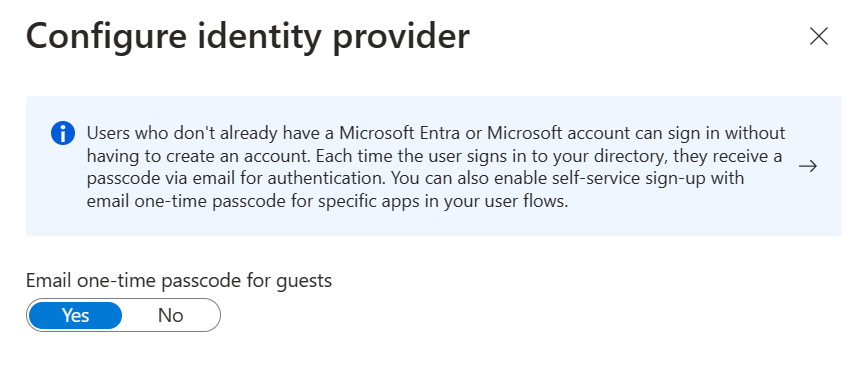
Funkce jednorázového hesla e-mailu je teď ve výchozím nastavení zapnutá pro všechny nové tenanty a pro všechny stávající tenanty, u kterých jste ho explicitně nevypínali. Když je tato funkce vypnutá, náhradní metodou ověřování je vyzvat účastníky k založení účtu Microsoft.
Spolupracujte s jakýmkoliv partnerem s využitím jejich identit
S Microsoft Entra B2B používá partner vlastní řešení pro správu identit, takže pro vaši organizaci nejsou žádné externí režijní náklady na správu. Uživatelé typu host používají při přihlášení k vašim aplikacím a službám vlastní pracovní, školní nebo sociální identitu.
- Partner používá své vlastní identity a přihlašovací údaje bez ohledu na to, jestli má účet Microsoft Entra.
- Nemusíte spravovat externí účty ani hesla.
- Nemusíte synchronizovat účty ani spravovat jejich životní cyklus.
Správa spolupráce B2B s jinými organizacemi
Spolupráce B2B je ve výchozím nastavení povolená, ale komplexní nastavení správy umožňuje řídit příchozí a odchozí spolupráci B2B s externími partnery a organizacemi.
Nastavení přístupu pro více tenantů V případě spolupráce B2B s jinými organizacemi Microsoft Entra můžete pomocí nastavení přístupu mezi tenanty určit, kteří uživatelé se můžou ověřit pomocí kterých prostředků. Umožňuje spravovat příchozí a odchozí spolupráci B2B a omezit přístup ke konkrétním uživatelům, skupinám a aplikacím. Nastavte výchozí konfiguraci, která se vztahuje na všechny externí organizace, a podle potřeby vytvořte individuální nastavení specifická pro danou organizaci. Pomocí nastavení přístupu mezi tenanty můžete také důvěřovat vícefaktorovému ověření (MFA) a nárokům zařízení (souladné nároky a nároky hybridního připojení Microsoft Entra) z jiných organizací Microsoft Entra.
Nastavení externí spolupráce Pomocí nastavení externí spolupráce můžete definovat, kdo může pozvat externí uživatele do vaší organizace jako hosty. Ve výchozím nastavení můžou všichni uživatelé ve vaší organizaci, včetně uživatelů typu host pro spolupráci B2B, pozvat externí uživatele do spolupráce B2B. Pokud chcete omezit možnost odesílání pozvánek, můžete zapnout nebo vypnout pozvánky pro všechny nebo omezit pozvánky na určité role. Můžete také povolit nebo zablokovat konkrétní domény B2B a nastavit omezení přístupu uživatelů typu host k vašemu adresáři.
Tato nastavení slouží ke správě dvou různých aspektů spolupráce B2B. Nastavení přístupu mezi tenanty řídí, jestli se uživatelé můžou ověřovat pomocí externích tenantů Microsoft Entra. Platí pro příchozí i odchozí spolupráci B2B. Naproti tomu nastavení externí spolupráce určuje, kteří uživatelé ve vaší organizaci můžou posílat pozvánky na spolupráci B2B hostům z libovolné organizace.
Jak spolu fungují přístupy mezi tenanty a nastavení externí spolupráce
Při zvažování spolupráce B2B s konkrétní externí organizací Microsoft Entra určete, jestli nastavení přístupu mezi tenanty umožňuje spolupráci B2B s danou organizací. Zvažte také, jestli nastavení externí spolupráce umožňuje uživatelům posílat pozvánky do domény dané organizace. Několik příkladů:
Příklad 1: Dříve jste přidali
adatum.com(organizaci Microsoft Entra) do seznamu blokovaných domén v nastavení externí spolupráce, ale nastavení přístupu mezi tenanty umožňuje spolupráci B2B pro všechny organizace Microsoft Entra. V tomto případě platí nejvíce omezující nastavení. Nastavení externí spolupráce brání uživatelům v odesílání pozvánek uživatelům na adreseadatum.com.Příklad 2: Povolíte spolupráci B2B s Fabrikamem v nastavení přístupu mezi tenanty, ale pak přidáte
fabrikam.comdo blokovaných domén v nastavení externí spolupráce. Vaši uživatelé nemůžou pozvat nové obchodní hosty společnosti Fabrikam, ale stávající hosté Fabrikam můžou dál používat spolupráci B2B.
Poznámka:
Microsoft začalo v červenci 2025 zavádět aktualizaci pro přihlašování hostujících uživatelů pro spolupráci B2B a zavedení bylo dokončeno ke konci roku 2025. V této aktualizaci se uživatelé typu host přesměrují na přihlašovací stránku své organizace, aby zadali přihlašovací údaje. Uživatelé typu host vidí koncový bod brandingu a adresy URL svého domovského tenanta. Po úspěšném ověření ve vlastní organizaci se uživatelé typu host vrátí do vaší organizace a dokončí přihlášení.
Správa spolupráce B2B s jinými cloudy Microsoft
Cloudové služby Microsoft Azure jsou dostupné v samostatných národních cloudech, které jsou fyzicky izolované instance Azure. Organizace stále častěji hledají potřebu spolupracovat s organizacemi a uživateli na globálních cloudových a národních hranicích cloudu. Pomocí nastavení cloudu Microsoftu můžete vytvořit vzájemnou spolupráci B2B mezi následujícími cloudy Microsoft Azure:
- Globální cloud Microsoft Azure a Microsoft Azure Government
- Globální cloud Microsoft Azure a Microsoft Azure provozované společností 21Vianet
Pokud chcete nastavit spolupráci B2B mezi tenanty v různých cloudech, oba tenanti konfigurují nastavení cloudu Microsoftu tak, aby umožňovaly spolupráci s druhým cloudem. Každý tenant pak nakonfiguruje příchozí a odchozí přístup mezi tenanty s tenantem v druhém cloudu. Podrobnosti najdete v nastavení cloudu Microsoftu.
Snadno pozvěte hostující uživatele z Centra pro správu Microsoft Entra
Jako správce můžete snadno přidávat uživatele typu host do vaší organizace v Centru pro správu.
- Vytvořte nového uživatele typu host v Microsoft Entra ID, podobně jako byste přidali nového uživatele.
- Přiřaďte hostující uživatele k aplikacím nebo skupinám.
- Pošlete e-mail s pozvánkou, který obsahuje odkaz pro uplatnění nároku, nebo pošlete přímý odkaz na aplikaci, kterou chcete sdílet.

- Hosté provedou několik jednoduchých kroků k přihlášení.
Povolit samoobslužnou registraci
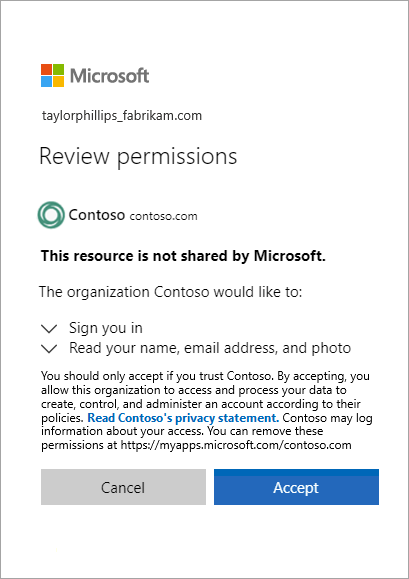
Při použití samoobslužného registračního procesu můžete vytvořit proces registrace pro hosty, kteří chtějí získat přístup k vašim aplikacím. V rámci toku registrace můžete poskytnout možnosti pro různé zprostředkovatele sociálních nebo podnikových identit a shromažďovat informace o uživateli. Přečtěte si o samoobslužné registraci a o tom, jak ji nastavit.
Konektory rozhraní API můžete použít také k integraci toků uživatelů samoobslužné registrace s externími cloudovými systémy. Můžete se spojit s vlastními pracovními postupy schvalování, provést ověření identity, validovat informace poskytnuté uživatelem a další.
Použití zásad při bezpečném sdílení aplikací a služeb
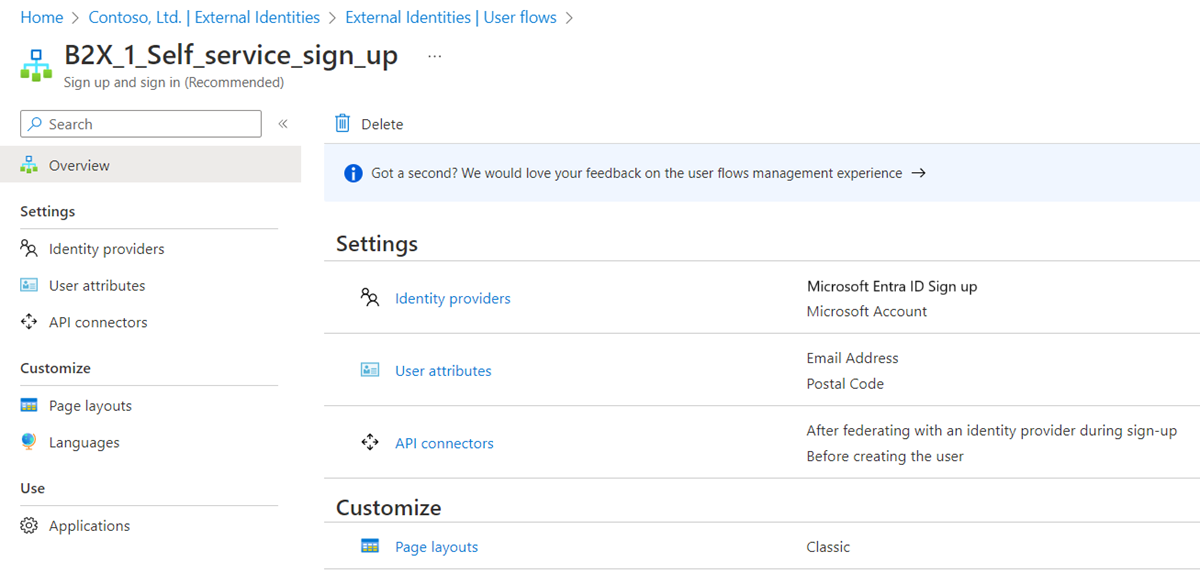
Zásady ověřování a autorizace můžete použít k ochraně firemního obsahu. Zásady podmíněného přístupu, jako je vícefaktorové ověřování, je možné vynutit:
- Na úrovni tenanta
- Na úrovni aplikace
- Pro konkrétní uživatele typu host za účelem ochrany podnikových aplikací a dat
Nechte vlastníky aplikací a skupin spravovat své hostující uživatele
Správu uživatelů typu host můžete delegovat na vlastníky aplikací. To jim umožní přidat uživatele typu host přímo do jakékoli aplikace, kterou chtějí sdílet, ať už se jedná o aplikaci Microsoftu nebo ne.
- Správci nastavují samoobslužnou správu aplikací a skupin.
- Nesprávci používají svůj přístupový panel k přidání uživatelů typu host do aplikací nebo skupin.

Přizpůsobte onboardingové prostředí pro hostující uživatele B2B
Přineste své externí partnery na palubu způsobem přizpůsobeným potřebám vaší organizace.
- Použijte Microsoft Entra pro správu oprávnění ke konfiguraci zásad, které spravují přístup pro externí uživatele.
- Pomocí rozhraní API pro pozvání na spolupráci B2B můžete přizpůsobit možnosti onboardingu.
Integrace se zprostředkovateli identit
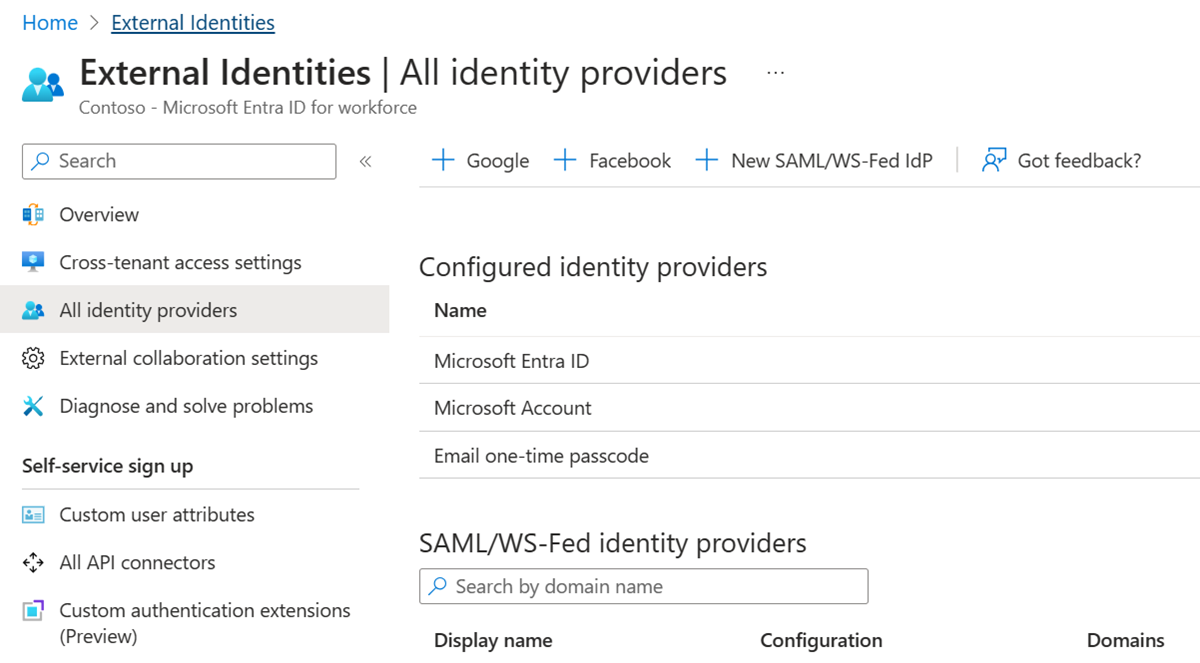
Microsoft Entra Externí ID podporuje externí zprostředkovatele identity, jako jsou Facebook, účty Microsoft, Google nebo zprostředkovatelé podnikových identit. Můžete nastavit federaci s zprostředkovateli identity. Hosté se tak můžou přihlásit pomocí svých stávajících sociálních nebo podnikových účtů místo vytvoření nového účtu jenom pro vaši aplikaci. Přečtěte si další informace o zprostředkovateli identity pro externí ID.
Integrace se SharePointem a OneDrivem
Integraci se SharePointem a OneDrivem můžete povolit, abyste mohli sdílet soubory, složky, položky seznamů, knihovny dokumentů a weby s lidmi mimo vaši organizaci a současně používat Microsoft Entra B2B k ověřování a správě. Uživatelé, se kterými sdílíte prostředky, jsou obvykle uživatelé typu host ve vašem adresáři a oprávnění a skupiny fungují pro tyto hosty stejně jako pro interní uživatele. Při povolování integrace se SharePointem a OneDrivem povolíte také funkci jednorázového hesla e-mailu v Microsoft Entra B2B, která bude sloužit jako záložní metoda ověřování.
Související obsah
- Přidání uživatelů typu host pro spolupráci B2B v Centru pro správu
- Přímé připojení B2B