Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
Galerie aplikací Microsoft Entra je kolekce aplikací typu software jako služba (SaaS), které jsou předem integrované s Microsoft Entra ID. Kolekce obsahuje tisíce aplikací, které usnadňují nasazení a konfiguraci jednotného přihlašování (SSO) a automatizovaného zřizování uživatelů.
Pokud chcete najít galerii při přihlášení k vašemu tenantovi, přejděte do Entra ID>Podnikové aplikace>Všechny aplikace>Nová aplikace.
Aplikace dostupné z galerie se řídí modelem SaaS, který umožňuje uživatelům připojit se ke cloudovým aplikacím přes internet a používat je. Obvyklými příklady jsou e-mail, kalendáře nebo kancelářské nástroje (jako je Microsoft Office 365).
Následující výhody jsou výhody používání aplikací dostupných v galerii:
- Uživatelé najdou nejlepší možné prostředí jednotného přihlašování pro aplikaci.
- Konfigurace aplikace je jednoduchá a minimální.
- Rychlé hledání najde potřebnou aplikaci.
- Uživatelé Bezplatné verze, Basic a Premium Microsoft Entra mohou aplikaci používat.
- Uživatelé můžou snadno najít podrobné kurzy konfigurace , které jsou k dispozici pro zprovoznění aplikací galerie.
- Organizace můžou vyhodnotit zabezpečení aplikací prostřednictvím počítaných rizikových skóre, které vyhodnocují více než 90 rizikových faktorů napříč kategoriemi zabezpečení, dodržování předpisů, právních a obecných kategorií.
Aplikace v galerii
Galerie obsahuje tisíce aplikací, které jsou předem integrovány do Microsoft Entra ID. Při používání galerie si můžete vybrat z používání aplikací z konkrétních cloudových platforem, doporučených aplikací nebo vyhledat aplikaci, kterou chcete použít.
Hledání aplikací
Pokud v doporučených aplikacích nenajdete aplikaci, kterou hledáte, můžete vyhledat konkrétní aplikaci podle názvu.

Při hledání aplikace můžete také zadat konkrétní filtry, jako jsou možnosti jednotného přihlašování, automatizované zřizování a kategorie.
- Možnosti jednotného přihlašování – Můžete hledat aplikace, které podporují tyto možnosti jednotného přihlašování: SAML, OpenID Connect (OIDC), Heslo nebo Propojené. Další informace o těchto možnostech naleznete v tématu Plánování nasazení jednotného přihlašování v Microsoft Entra ID.
- Správa uživatelských účtů – Jedinou dostupnou možností je automatizované zřizování.
- Kategorie – Když je aplikace přidána do galerie, lze ji klasifikovat v konkrétní kategorii. K dispozici je mnoho kategorií, jako je správa firmy, spolupráce nebo vzdělávání.
- Skóre rizika – Umožňuje zobrazit aplikace podle vypočítaného skóre rizika zabezpečení od 1 (nejvyšší riziko) do 10 (nejnižší riziko). Toto skóre pomáhá identifikovat aplikace, které splňují požadavky vaší organizace na zabezpečení.
- Faktory rizik zabezpečení – vyhledejte aplikace, které splňují konkrétní bezpečnostní opatření, jako je vícefaktorové ověřování, záznam auditu správce, záznam auditu uživatelů a další standardy zabezpečení, které chrání data používaná aplikací.
- Rizikové faktory dodržování předpisů – Výsledky se zužují na aplikace s standardy dodržování předpisů a certifikacemi, jako jsou SOC 2, ISO 27001, HIPAA a další zákonné požadavky, které zajišťují, že aplikace splňuje osvědčené postupy v oboru.
Note
V externím tenantovi jsou podnikové aplikace podporované, ale katalog galerie aplikací není k dispozici. Pokud chcete v externím tenantovi najít a přidat podnikové aplikace, vyberte Možnost Nová aplikace>Vytvořit vlastní aplikaci, zadejte název aplikace do vyhledávacího panelu a vyberte ji ze seznamu, jakmile se zobrazí.
Cloudové platformy
Aplikace specifické pro hlavní cloudové platformy, jako je AWS, Google nebo Oracle, najdete výběrem příslušné platformy.

Místní aplikace
Místní aplikace je možné připojit k Microsoft Entra ID pěti způsoby. Jeden používá proxy aplikace Microsoft Entra pro jednotné přihlašování. Pokud vaše aplikace podporuje jednotné přihlašování přes SAML nebo Kerberos, pak z místní části galerie Microsoft Entra můžete provádět následující úlohy:
- Nakonfigurujte proxy aplikací tak, aby povolovali vzdálený přístup k místní aplikaci.
- V dokumentaci najdete další informace o tom, jak pomocí proxy aplikací zabezpečit vzdálený přístup k místním aplikacím.
- Spravujte všechny konektory privátní sítě, které jste vytvořili.

Pokud vaše aplikace používá Protokol Kerberos a také vyžaduje členství ve skupinách, můžete naplnit skupiny AD systému Windows Server z odpovídajících skupin v Microsoft Entra ID. Další informace naleznete v tématu Zpětný zápis skupiny pomocí Microsoft Entra Cloud Sync.
Druhým je použití zřizovacího agenta ke zřízení pro místní aplikaci, která má vlastní úložiště uživatelů a nespoléhá na službu Windows Server AD. Zřizování můžete nakonfigurovat pro místní aplikace, které podporují SCIM, které používají databáze SQL, adresář LDAP nebo podporují rozhraní API pro zřizování SOAP nebo REST.
Třetí používá Microsoft Entra Private Access tím, že konfiguruje aplikaci Global Secure Access pro připojení jednotlivých aplikací. Další informace najdete v tématu Další informace o privátním přístupu Microsoft Entra.
Čtvrtým je použití vlastního konektoru aplikace. Pokud máte SAP S/4HANA On-premise, zřiďte uživatele z Microsoft Entra ID do adresáře SAP Cloud Identity Directory. SAP Cloud Identity Services zřídí uživatele, kteří jsou v adresáři SAP Cloud Identity Directory, do podřízených aplikací SAP, jako je například SAP S/4HANA On-Premise, s použitím cloudového konektoru SAP. Další informace najdete v plánu nasazení Microsoft Entra pro zřizování uživatelů pomocí zdrojových a cílových aplikací SAP.
Pátým je použití integrační technologie třetí strany. V případech, kdy aplikace nepodporuje standardy, jako je SCIM, mají partneři vlastní konektory ECMA a brány SCIM, které integrují ID Microsoft Entra s dalšími aplikacemi, včetně místních aplikací. Další informace najdete v seznamu dostupných integrací založených na partnerech.
Doporučené aplikace
Kolekce doporučených aplikací se ve výchozím nastavení zobrazí při otevření galerie Microsoft Entra. Každá aplikace je označená symbolem, který vám umožní zjistit, jestli podporuje federované jednotné přihlašování nebo automatizované zřizování.

- Federované jednotné přihlašování – Když nastavíte jednotné přihlašování pro práci mezi více zprostředkovateli identit, bude výsledkem federace. Implementace jednotného přihlašování založená na federačních protokolech zlepšuje zabezpečení, spolehlivost, uživatelské prostředí a implementaci. Některé aplikace implementují federované jednotné přihlašování jako založené na SAML nebo jako založené na OIDC. Pokud u aplikací SAML vyberete vytvořit, přidá se aplikace do vašeho tenanta. Pro aplikace OIDC musí správce nejprve zaregistrovat nebo přihlásit na web aplikace, aby aplikaci přidal do Microsoft Entra ID.
- Zřizování – Zřizování aplikací SaaS pomocí Microsoft Entra ID odkazuje na automatické vytváření identit a rolí uživatelů v SaaS aplikacích, ke kterým uživatelé potřebují přístup.
Note
Propojené aplikace galerie přihlašování budou mít neaktivní tlačítko Vytvořit. Odkazovaná přihlašovací adresa URL je k dispozici pro použití v možnosti vytvoření vlastní aplikace.
Tlačítko Vytvořit se může zobrazovat jako zakázané pro určité aplikace galerie podle návrhu. K tomu dochází ve dvou scénářích: první pro propojené aplikace jednotného přihlašování. Tyto šablony jsou jen pro propojení a nepodporují vytvoření nové aplikace nebo instančního objektu v Microsoft Entra ID. Přesměrují uživatele na externí adresu URL spravovanou poskytovatelem služeb. Protože není vytvořen žádný objekt Microsoft Entra, tlačítko je záměrně nedostupné.
Za druhé, pokud už aplikace ve vašem tenantovi existuje, protože galerijní aplikace jsou omezené na jednu instanci na tenant. V obou případech je nefunkční tlačítko Vytvořit očekávaným chováním.
Porozumění skóre rizik aplikací
Microsoft Defender for Cloud Apps přiřazuje aplikacím SaaS v galerii skóre rizika, aby organizacím pomohl vyhodnotit stav zabezpečení a činit informovaná rozhodnutí o přijetí. Přístup k informacím o skóre rizika vyžaduje licence Microsoft Entra Suite nebo Microsoft Entra Internet Access .
Každá aplikace má skóre od 1 do 10, kde 1 označuje nejvyšší riziko a 10 označuje nejnižší riziko. Skóre se počítají pomocí váženého průměru ve čtyřech rizikových kategoriích:
- Obecné: Stabilita společnosti, věk domény a popularita
- Zabezpečení: Metody šifrování, vícefaktorové ověřování a záznamy auditu
- Dodržování předpisů: Standardy jako SOC 2, ISO 27001, HIPAA a PCI
- Právní informace: Zásady ochrany dat a dodržování právních předpisů
Model bodování vyhodnocuje více než 90 rizikových faktorů odvozených z veřejně dostupných dat, zpřístupnění dodavatelů a pozorovaných postupů zabezpečení.
Tato schopnost posouzení rizik pomáhá správcům IT identifikovat potenciální ohrožení zabezpečení a rozhodovat se na základě dat při výběru aplikací pro svou organizaci.
Vlastníci aplikací můžou požádat o aktualizace rizikových skóre tak, že přejdou do galerie –> Vybere aplikaci, která potřebuje aktualizaci–> Posouvání na konkrétní rizikový faktor, který vyžaduje aktualizaci –> Výběr symbolu zpětné vazby na pravé straně názvu rizikového faktoru –> Dokončení formuláře Poslat zpětnou vazbu do formuláře Microsoftu s možnostmi, jako je žádost o aktualizaci skóre, zastaralá data aplikací nebo návrhy nových rizikových faktorů –> poskytují podrobné informace o požadovaných změnách a odeslání žádosti.
Note
Zpětná vazba odeslaná prostřednictvím tohoto procesu se odešle do programu Microsoft Defender for Cloud Apps, který zkontroluje a provede všechny nezbytné aktualizace skóre rizika aplikací a dat.
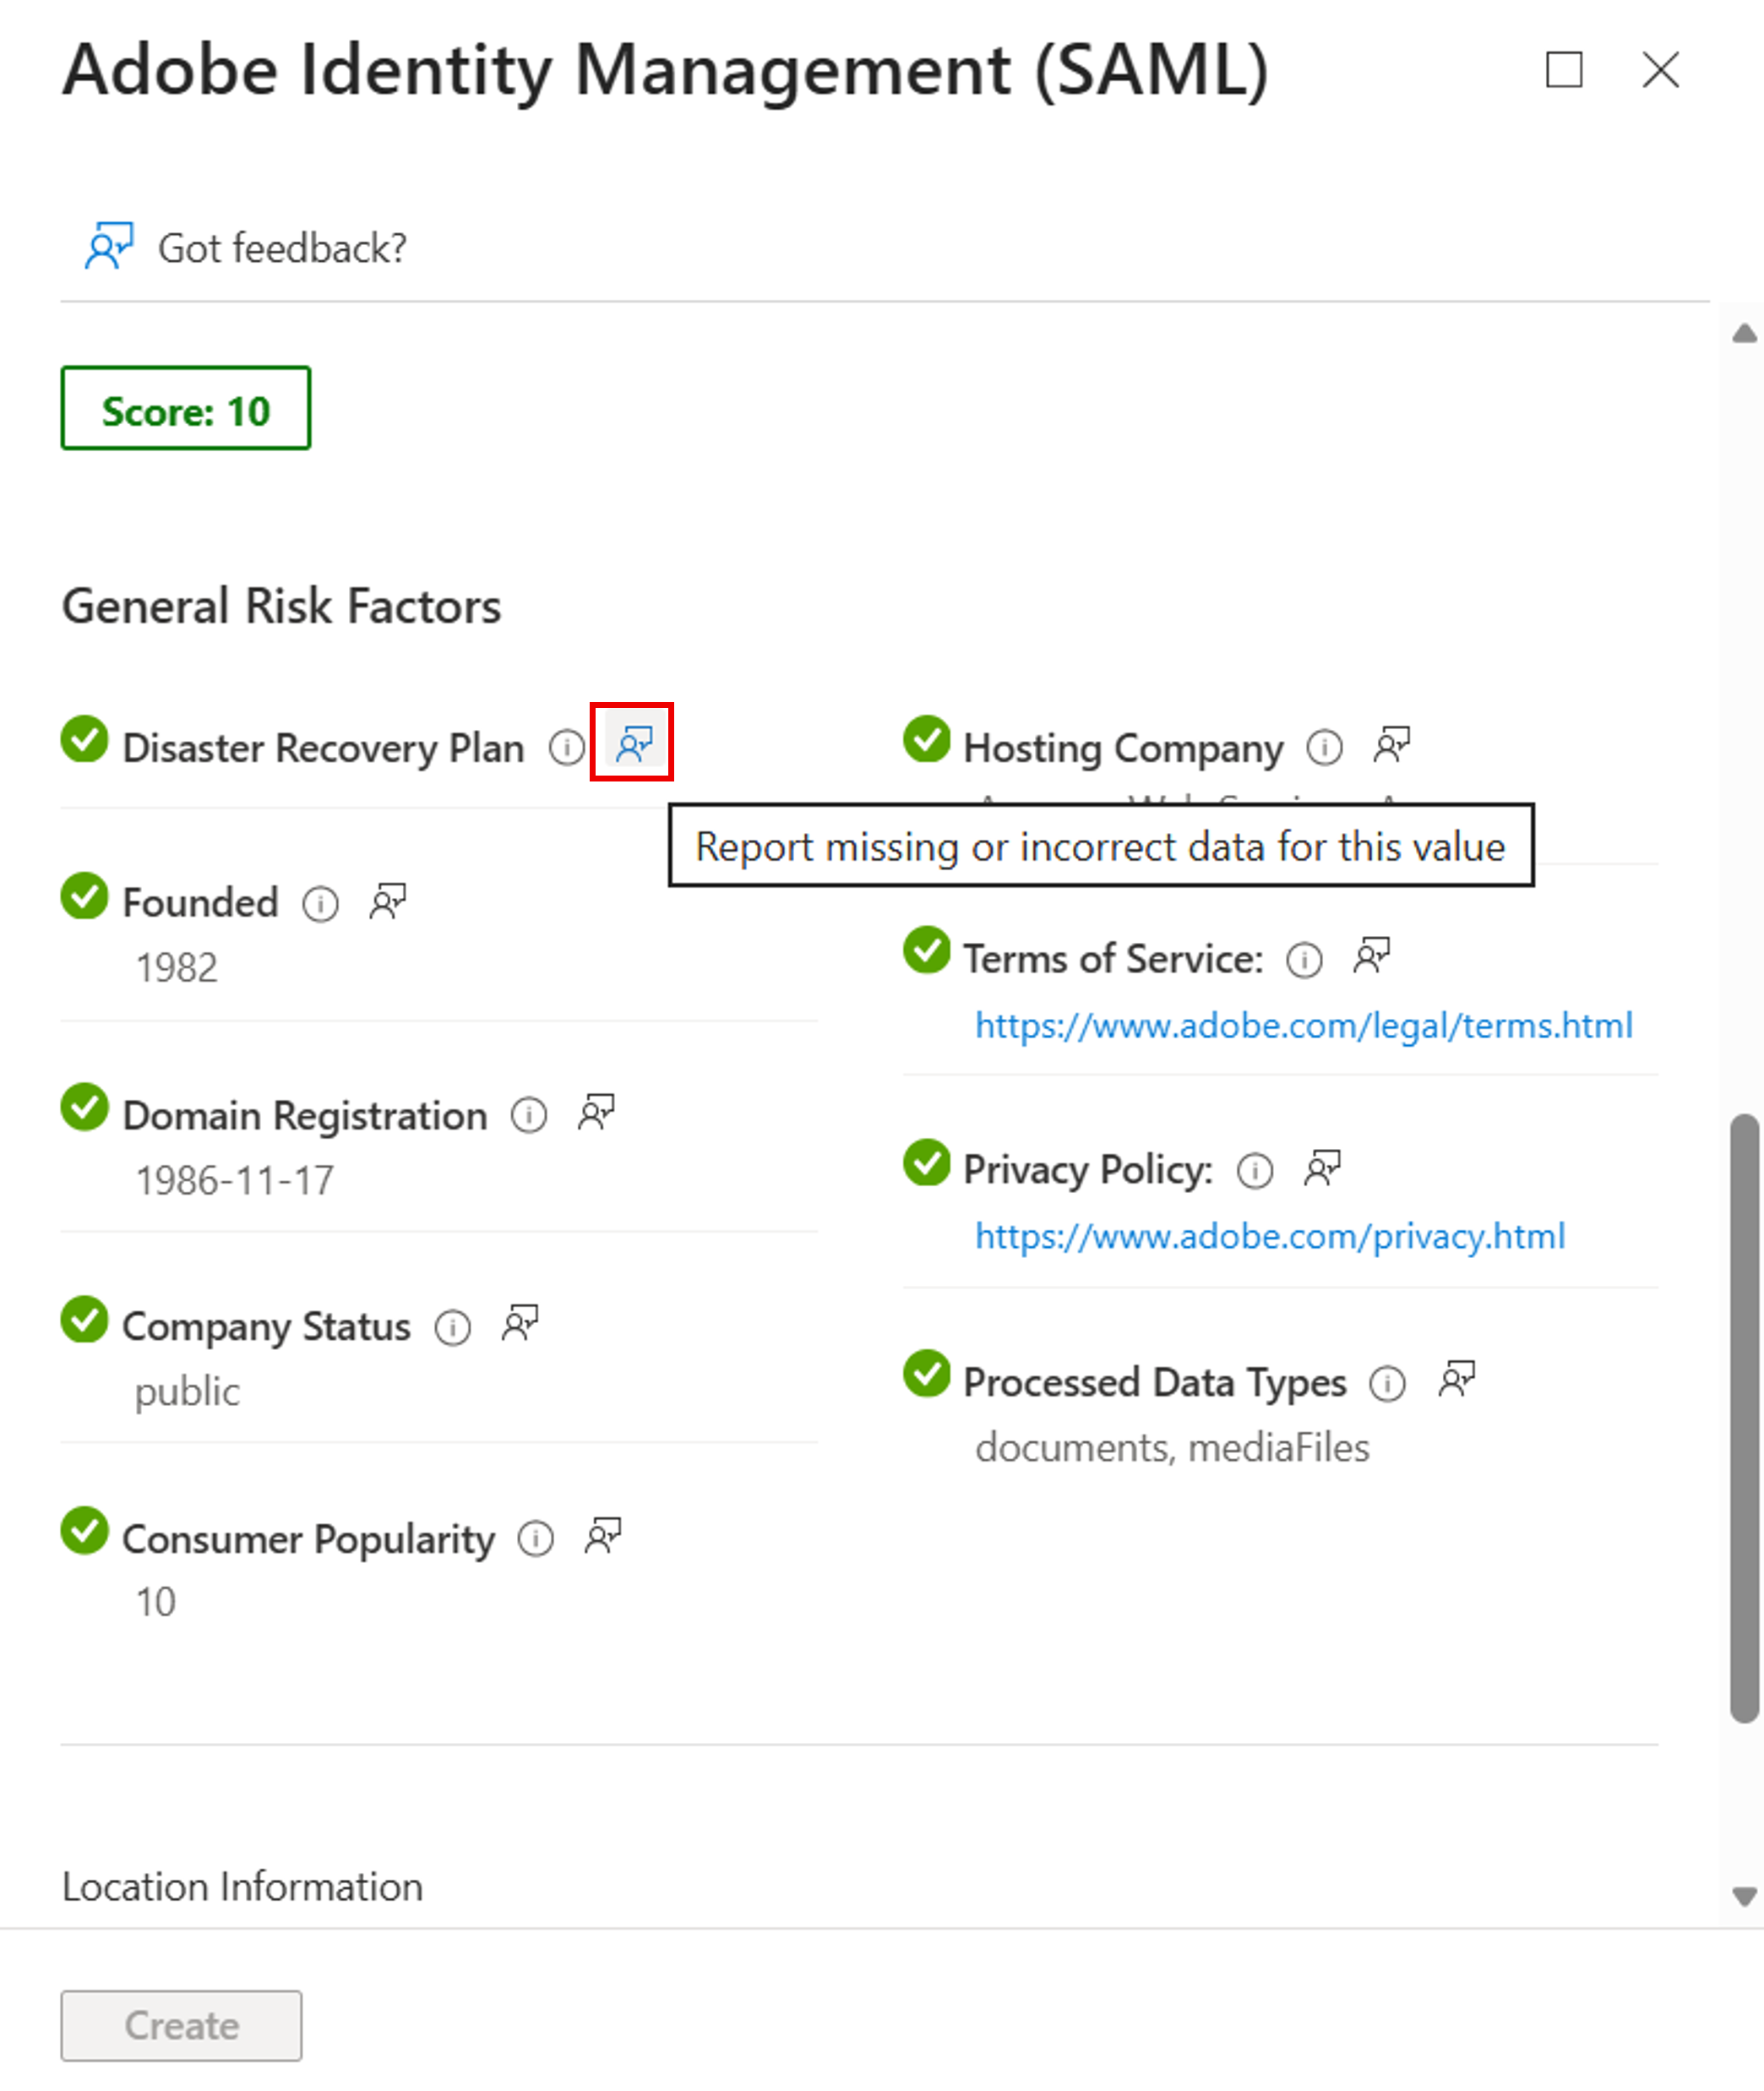
Podrobné informace o metodologii vyhodnocování rizik a o tom, jak požádat o aktualizace skóre v Programu Microsoft Defender for Cloud Apps, najdete v tématu Vyhledání cloudové aplikace a výpočet skóre rizika. Pomocí rozhraní API List applicationTemplates můžete také programově přistupovat k šablonám aplikací a jejich skóre rizik.
Vytvoření vlastní aplikace
Když vyberete odkaz Vytvořit vlastní aplikaci v horní části podokna, zobrazí se nové podokno se seznamem následujících možností:
- Registrace aplikace pro integraci s Microsoft Entra ID (aplikace, kterou vyvíjíte) – tato volba je určená pro vývojáře, kteří chtějí pracovat na integraci své aplikace, která používá OpenID Connect s Microsoft Entra ID. Tato volba neposkytuje možnost publikovat aplikaci do galerie. Je určená jenom pro účely vývoje, aby se mohlo pracovat na integraci. Další informace naleznete v tématu Nastavení jednotného přihlašování založeného na OIDC pro aplikaci.
- Nakonfigurujte proxy aplikací pro zabezpečený vzdálený přístup k místní aplikaci – tato volba je určená pro správce, aby povolil jednotné přihlašování a zabezpečený vzdálený přístup pro webové aplikace hostované místně připojením k proxy aplikací. Další informace naleznete v tématu Co je Microsoft Entra Application Proxy?.
Žádost o přidání aplikace do galerie
Jakmile úspěšně integrujete aplikaci s Microsoft Entra ID a důkladně ji otestujete, vytvoříte žádost o její přidání do galerie. Publikování aplikace do galerie z portálu se nepodporuje, ale existuje proces, podle kterého můžete požádat o jeho přidání. Další informace o publikování do galerie získáte výběrem Požádat o novou aplikaci galerie.
Další kroky
- Začněte přidáním první podnikové aplikace pomocí rychlého startu: Přidání podnikové aplikace.