Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
Power Platform zpracovává jak osobní údaje, tak zákaznická data. Toto zpracování zahrnuje data z:
- Vlastní konektory
- Dataverse
- Microsoft Dynamics 365 Remote Assist
- Power Apps
- Power Automate
- Power Pages
Další informace o osobních údajích a zákaznických datech najdete v Microsoft Trust Center.
Rezidence dat
Tenant Microsoft Entra uchovává informace, které jsou relevantní pro organizaci a její zabezpečení. Když se tenant Microsoft Entra zaregistruje ke službám Power Platform, tenantem vybraný makroregion se mapuje na nejvhodnější geografickou oblast makroregionu Azure, kde existuje nasazení Power Platform. Power Platform ukládá zákaznická data v geografické zóně makroregionu Azure přidělené tenantovi nebo domácí geografické zóně s výjimkou případů, kdy organizace nasazují služby ve více oblastech. Geografie makroregionu představuje hranici umístění dat, která je v souladu se zákony o umístění dat pro danou geografickou oblast. Další informace o oblastech dostupných v konkrétní geografické oblasti makroregionu najdete v tématu Power Platform a Dynamics 365 – geografická oblast makroregionu.
Jako správce můžete místo konkrétní oblasti datacentra vybrat geografickou makrooblast, jako je Severní Amerika, Evropa nebo Asie a Tichomoří. Platforma pak automaticky přiřadí optimální oblast datového centra v rámci vybrané geografie makrooblasti s ohledem na kapacitu, dostupnost a výkon. Tento přístup pomáhá zajistit škálovatelné, odolné a výkonnější prostředí pro všechny zákazníky a zároveň i nadále respektovat závazky rezidence dat. Výběr inteligentní oblasti zajišťuje umístění prostředí v oblastech s optimální kapacitou a stavem, což zlepšuje dobu provozu a odezvu.
Některé organizace mají globální zastoupení. Například firma může mít sídlo ve Spojených státech, ale podnikat v Austrálii. Aby bylo možné dodržovat místní předpisy, může být nutné, aby se určitá data Power Platform ukládala v Austrálii. Když jsou služby Power Platform nasazeny ve více než jedné geografické oblasti Azure, označuje se to jako nasazení multi-geo. V tomto případě jsou v domovské makrogeografické oblasti uložena pouze metadata související s prostředím. Všechna metadata a data produktů daného prostředí jsou uložená ve vzdáleném makrogeu.
Služby Power Platform jsou dostupné v konkrétních geografických oblastech Azure. Další informace o tom, kde jsou dostupné služby Power Platform, kde se vaše data ukládají a replikují za účelem zajištění odolnosti a jak se používají, najdete v centru zabezpečení Microsoft. Závazky týkající se umístění neaktivních uložených zákaznických dat najdete v části Podmínky zpracování dat v Podmínkách služeb Microsoft Online. Microsoft také poskytuje datová centra pro suverénní entity.
Manipulace s daty
Tato část popisuje jak Power Platform uchovává, zpracovává a přenáší data zákazníků.
Neaktivní uložená data
Pokud není v dokumentaci uvedeno jinak, data zákazníků zůstávají v původním zdroji (např. Dataverse nebo SharePoint). Aplikace Power Platform jsou uloženy v Azure Storage jako součást prostředí. Data mobilní aplikace jsou šifrována a uložena v SQL Express. Ve většině případů aplikace používají Azure Storage k zachování dat služby Power Platform a Azure SQL Database pro zachování metadat služeb. Data, která uživatelé aplikace zadávají, jsou uložená v příslušném zdroji dat pro službu, například Dataverse.
Power Platform ve výchozím nastavení šifruje všechna trvalá data pomocí klíčů spravovaných společností Microsoft. Zákaznická data uložená v databázích Azure SQL jsou plně šifrovaná technologií transparentního šifrování dat (TDE) služby Azure SQL. Zákaznická data uložená v Azure Blob Storage jsou šifrována pomocí Azure Storage Encryption.
Zpracovávaná data
Ke zpracování dat dochází, když je aktivně používá jeden nebo více uživatelů jako součást interaktivního scénáře, nebo když se těchto dat chopí proces na pozadí, například aktualizace. Power Platform načte zpracovávaná data do paměťového prostoru jedné nebo více úloh služby. Aby byla zajištěna funkčnost pracovní zátěže, data uložená v paměti nejsou šifrována.
Přenášená data
Power Platform šifruje veškerý příchozí provoz HTTP pomocí protokolu TLS 1.2 nebo vyšší verze. Platforma odmítne požadavky, které používají protokol TLS 1.1 nebo nižší.
Pokročilé funkce zabezpečení
Některé pokročilé funkce zabezpečení Power Platform vyžadují konkrétní licence.
Servisní štítky
Značka služby je skupina předpon IP adres z konkrétní služby Azure. Pomocí značek služeb můžete definovat řízení přístupu k síti ve skupinách zabezpečení sítě nebo branách Azure Firewall.
Značky služeb pomáhají minimalizovat složitost častých aktualizací pravidel zabezpečení sítě. Značky služeb používejte místo konkrétních IP adres při vytváření pravidel zabezpečení, která například povolují nebo zamítnou provoz pro odpovídající službu.
Společnost Microsoft spravuje předpony adres obsažené v service tagu a automaticky je aktualizuje při změně adres. (Více informací viz Rozsahy IP adres a značky služeb Azure – veřejný cloud).
Zásady zpracování dat
Power Platform obsahuje rozsáhlé funkce zásad dat , které pomáhají se správou zabezpečení dat.
Omezení IP adresy pro sdílený přístup k úložišti (SAS)
Poznámka:
Před aktivací jedné z těchto dvou funkcí SAS musí zákazníci nejprve povolit přístup k doméně https://*.api.powerplatformusercontent.com, jinak většina funkcí SAS nebude fungovat.
Tato sada funkcí je funkce specifická pro tenanta, která omezuje tokeny sdíleného přístupového podpisu (SAS) úložiště a ovládá se prostřednictvím nabídky v centru pro správu Power Platform. Toto nastavení omezuje, kdo může na základě IP adresy (IPv4 a IPv6) používat podnikové tokeny SAS.
Tato nastavení najdete v nastavení ochrany osobních údajů a zabezpečení prostředí v Centru pro správu. Zapněte možnost Povolit pravidlo sdíleného přístupového podpisu (SAS) úložiště na základě IP adresy.
Správci můžou pro toto nastavení zvolit jednu z těchto čtyř možností:
| Možnost | Nastavení | Popis |
|---|---|---|
| 1 | Pouze vazba IP | Toto nastavení omezuje klíče SAS na IP adresu žadatele. |
| 2 | Pouze IP firewall | To omezuje použití klíčů SAS, aby fungovaly pouze v rozsahu určeném správcem. |
| 3 | IP vazba a firewall | To omezuje použití klíčů SAS, aby fungovaly v rozsahu určeném správcem a pouze pro IP adresu žadatele. |
| 4 | IP vazba nebo firewall | Umožňuje použití klíčů SAS v určeném rozsahu. Pokud požadavek přichází z adresy mimo rozsah, použije se IP binding. |
Poznámka:
Správci, kteří se rozhodnou povolit IP Firewall (možnost 2, 3 a 4 uvedená v tabulce výše), musí zadat oba rozsahy IPv4 i IPv6 svých sítí, aby zajistili správné pokrytí svých uživatelů.
Upozornění
Možnosti 1 a 3 používají vazby IP adres, které nefungují správně, pokud zákazníci mají ve svých sítích zapnuté fondy IP adres, reverzní proxy server nebo brány se zapnutým překladem síťových adres (NAT). To má za následek, že se IP adresa uživatele mění příliš často na to, aby klient mohl při operacích čtení a zápisu SAS spolehlivě používat stejnou IP adresu.
Možnosti 2 a 4 fungují tak, jak mají.
Produkty vynucující vazbu IP při zapnutí:
- Dataverse
- Power Automate
- Vlastní konektory
- Power Apps
Vliv na uživatelskou zkušenost
Když uživatel, který nesplňuje omezení IP adresy prostředí, otevře aplikaci: Uživatelé obdrží chybovou zprávu s odkazem na obecný problém s IP.
Když uživatel, který splňuje omezení pro IP adresu, otevře aplikaci: Nastanou následující události:
- Uživatelé mohou dostat banner, který rychle zmizí, což uživatelům dává vědět, že bylo nastaveno nastavení IP a že by měli kontaktovat administrátora pro podrobnosti nebo obnovit stránky, které ztratí připojení.
- Co je ještě podstatnější, kvůli ověření IP, které toto nastavení zabezpečení používá, mohou některé funkce fungovat pomaleji, než kdyby bylo vypnuto.
Naprogramovaná aktualizace nastavení
Správci mohou pomocí automatizace nastavit a aktualizovat jak vazbu IP adres versus nastavení brány firewall, tak rozsah IP adres, který je v seznamu povolených, a přepínač protokolování. Další informace najdete v části Návod: Vytvoření, aktualizace a výpis nastavení správy prostředí.
Protokolování volání SAS
Toto nastavení umožňuje, aby se všechna volání SAS v rámci Power Platform zaznamenávala do Purview. Toto protokolování zobrazuje relevantní metadata pro všechny události vytvoření a použití a lze jej povolit nezávisle na výše uvedených omezeních IP adres pro SAS. Služby Power Platform v současné době zavádějí volání SAS v roce 2024.
| Název pole | Popis pole |
|---|---|
response.status_message |
Označuje, jestli byla událost úspěšná nebo ne: SASSuccess nebo SASAuthorizationError. |
response.status_code |
Označuje, jestli byla událost úspěšná nebo ne: 200, 401 nebo 500. |
ip_binding_mode |
Režim vazby IP nastavený správcem tenanta, pokud je zapnutý. Platí pouze pro události vytvoření SAS. |
admin_provided_ip_ranges |
Rozsahy IP nastavené správcem tenanta, pokud existují. Platí pouze pro události vytvoření SAS. |
computed_ip_filters |
Finální sada IP filtrů vázaných na SAS URI na základě režimu vazby IP a rozsahů nastavených správcem tenanta. Platí pro události vytvoření i použití SAS. |
analytics.resource.sas.uri |
Data, která se pokoušela být zpřístupněna nebo vytvořena. |
enduser.ip_address |
Veřejná IP adresa volajícího. |
analytics.resource.sas.operation_id |
Jedinečný identifikátor z události vytvoření. Vyhledávání podle tohoto zobrazí všechny události použití a vytvoření související s voláními SAS z události vytvoření. Namapováno na hlavičku x-ms-sas-operation-id odpovědi. |
request.service_request_id |
Jedinečný identifikátor z požadavku nebo odpovědi a lze ho použít k vyhledání jednoho záznamu. Namapováno na hlavičku x-ms-service-request-id odpovědi. |
version |
Verze tohoto schématu protokolu. |
type |
Obecná odpověď. |
analytics.activity.name |
Typ aktivity této události byl: Vytvoření nebo Použití. |
analytics.activity.id |
Jedinečné ID záznamu v Purview. |
analytics.resource.organization.id |
ID organizace |
analytics.resource.environment.id |
ID prostředí |
analytics.resource.tenant.id |
ID tenanta |
enduser.id |
GUID z Microsoft Entra ID tvůrce z události vytvoření. |
enduser.principal_name |
UPN / e-mailová adresa tvůrce. U událostí použití se jedná o obecnou odpověď: "system@powerplatform". |
enduser.role |
Obecná odpověď: Normální pro události vytváření a Systém pro události použití. |
Zapněte protokolování auditu Purview
Aby se protokoly zobrazovaly ve vaší instanci Purview, musíte nejprve aktivovat tuto funkci pro každé prostředí, pro která chcete protokoly. Toto nastavení může v centru pro správu Power Platform aktualizovat správce tenanta.
- Přihlaste se do Centra pro správu Power Platform pomocí přihlašovacích údajů správce tenanta.
- V navigačním podokně vyberte Spravovat.
- V podokně Spravovat vyberte Prostředí.
- Vyberte prostředí, pro které chcete zapnout protokolování činnosti správce.
- Na panelu příkazů vyberte Nastavení.
- Zvolte Produkt>Ochrana osobních údajů + zabezpečení.
- V části Nastavení zabezpečení sdíleného přístupového podpisu (SAS) úložiště (Preview) zapněte funkci Povolit protokolování SAS v Purview.
Hledat v protokolech auditu
Správci tenantů můžou pomocí Purview zobrazit protokoly auditu vygenerované pro operace SAS a můžou sami diagnostikovat chyby, které se mohou vracet při problémech s ověřením IP adresy. Protokoly Purview jsou nejspolehlivějším řešením.
Pomocí následujících kroků můžete diagnostikovat problémy nebo lépe porozumět vzorům využití SAS v rámci vašeho tenanta.
Ujistěte se, že je pro prostředí zapnuté protokolování auditu. Viz Zapnutí protokolování auditu Purview.
Přejděte na portál dodržování předpisů Microsoft Purview a přihlaste se pomocí přihlašovacích údajů správce tenanta.
V levém navigačním podokně vyberte položku Audit. Pokud tato možnost není dostupná, znamená to, že přihlášený uživatel nemá přístup správce k dotazování na protokoly auditu.
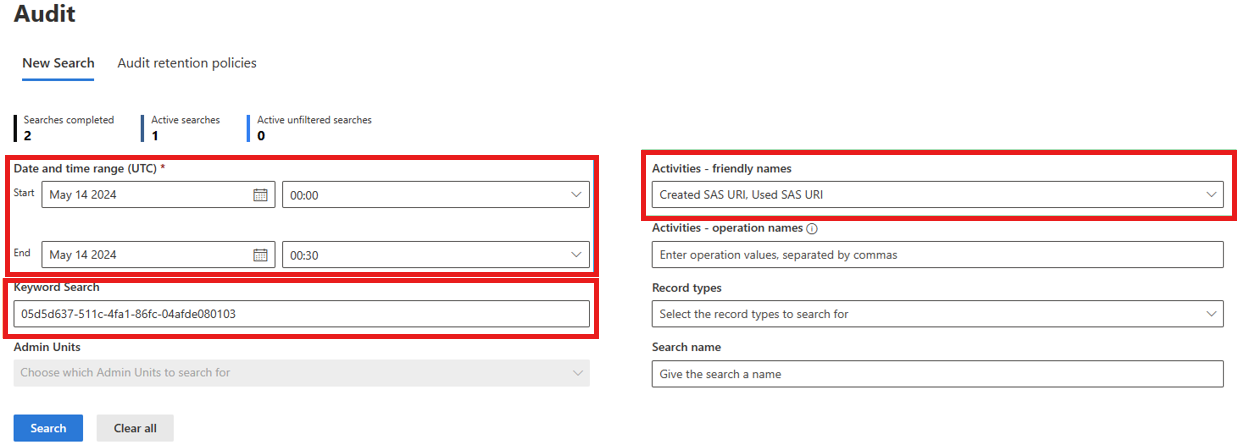
Vyberte rozsah data a času v UTC k vyhledání protokolů. Například byla vrácena chyba 403 Forbidden s kódem chyby unauthorized_caller.
V rozevíracím
Activities - friendly namesseznamu vyhledejte operace úložiště Power Platform a vyberte Created SAS URI a Used SAS URI.Zadejte klíčové slovo do pole Vyhledávání klíčových slov. Další informace o tomto poli najdete v tématu Začínáme s vyhledáváním v dokumentaci k Purview. V závislosti na vašem scénáři můžete použít hodnotu z kteréhokoli z polí popsaných v tabulce výše, ale níže jsou uvedena doporučená pole pro vyhledávání (v pořadí podle preference):
- Hodnota hlavičky
x-ms-service-request-idodpovědi. Tato hodnota vyfiltruje výsledky na jednu událost vytvoření identifikátoru URI SAS nebo jednu událost použití identifikátoru URI SAS v závislosti na typu požadavku, ze kterého záhlaví pochází. Je to užitečné při zkoumání chyby 403 Forbidden vrácené uživateli. Můžete ji také použít k získánípowerplatform.analytics.resource.sas.operation_idhodnoty. - Hodnota hlavičky
x-ms-sas-operation-idodpovědi. Tato hodnota vyfiltruje výsledky na jednu událost vytvoření identifikátoru URI SAS a jednu nebo více událostí použití tohoto identifikátoru URI SAS v závislosti na tom, kolikrát se k němu přistupovalo. Mapuje se na polepowerplatform.analytics.resource.sas.operation_id. - Úplný nebo částečný identifikátor URI SAS minus signatura. To může vrátit mnoho vytvoření identifikátoru URI SAS a mnoho událostí použití identifikátoru URI SAS, protože je možné, že stejný identifikátor URI bude požadován pro generování tolikrát, kolikrát je potřeba.
- IP adresa volajícího. Vrátí všechny události vytvoření a použití pro danou IP adresu.
- ID prostředí. To může vrátit velkou sadu dat, která může zahrnovat mnoho různých služeb Power Platform, takže se tomu pokud možno vyhněte nebo zvažte zúžení vyhledávacího okna.
Upozornění
Nehledejte hlavní název uživatele (UPN) ani ID objektu, protože tyto hodnoty se šíří pouze do událostí vytváření, nikoli do událostí využití.
- Hodnota hlavičky
Vyberte Hledat a počkejte, až se zobrazí výsledky.
Upozornění
Příjem protokolů do Purview může být zpožděn až o hodinu nebo déle, takže to mějte na paměti při hledání nedávných událostí.
Odstraňování problémů s chybou 403 Forbidden / unauthorized_caller
Díky protokolům vytváření a využití můžete určit, proč by volání vedlo k chybě 403 Forbidden s kódem chyby unauthorized_caller.
- Vyhledejte protokoly v Purview, jak je popsáno v předchozí části. Zvažte použití x-ms-service-request-id nebo x-ms-sas-operation-id ze záhlaví odpovědi jako klíčového slova pro vyhledávání.
- Otevřete událost využití Použitý identifikátor URI SAS vyhledejte pole powerplatform.analytics.resource.sas.computed_ip_filters v části PropertyCollection. Tento rozsah IP adres je to, co volání SAS používá k určení, jestli je požadavek autorizovaný k pokračování nebo ne.
- Porovnejte tuto hodnotu s polem IP adresa protokolu, což by mělo stačit k určení, proč požadavek selhal.
- Pokud si myslíte, že hodnota powerplatform.analytics.resource.sas.computed_ip_filters je nesprávná, pokračujte dalšími kroky.
- Otevřete událost vytvoření Created SAS URI vyhledáním hodnoty záhlaví odpovědi x-ms-sas-operation-id (nebo hodnoty pole powerplatform.analytics.resource.sas.operation_id z protokolu vytvoření).
- Získejte hodnotu pole powerplatform.analytics.resource.sas.ip_binding_mode. Pokud chybí nebo je prázdná, znamená to, že vazba IP adresy nebyla pro dané prostředí v době tohoto konkrétního požadavku zapnutá.
- Získejte hodnotu pole powerplatform.analytics.resource.sas.admin_provided_ip_ranges. Pokud chybí nebo je prázdné, znamená to, že rozsahy brány firewall IP nebyly pro toto prostředí v době tohoto konkrétního požadavku zadány.
- Získejte hodnotu powerplatform.analytics.resource.sas.computed_ip_filters, která by měla být shodná s událostí využití a je odvozená na základě režimu vazby IP adres a rozsahů brány firewall IP poskytovaných správcem. Logiku odvození najdete v části Ukládání, správa a zásady správného řízení dat v Power Platform.
Tyto informace pomáhají správcům klientů opravit případnou chybnou konfiguraci v nastavení vazby IP adres prostředí.
Upozornění
Změny nastavení prostředí pro vazby IP adres SAS můžou trvat nejméně 30 minut, než se projeví. Mohlo by to být více, pokud mají partnerské týmy vlastní mezipaměť.
Související články
Přehled zabezpečení
Ověřování pro služby Power Platform
Připojování a ověřování vůči zdrojům dat
Nejčastější dotazy k zabezpečení Power Platform