Megjegyzés
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhat bejelentkezni vagy módosítani a címtárat.
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhatja módosítani a címtárat.
Ez a cikk azt ismerteti, hogyan monitorozhat, diagnosztizálhat és háríthat el Azure hálózati erőforrásokat Network Watcher eszközök, folyamatnaplók, Traffic Analytics és Azure Monitor Network Insights használatával. Ez az útmutató egy olyan hálózati megfigyelhetőségi stratégia megtervezéséhez használható, amely betekintést nyújt a forgalmi mintákba, a kapcsolat állapotába és a biztonsági eseményekbe.
A cikk tartalma
A hálózatfigyelés a Azure a diagnosztikára, a folyamat láthatóságára, a kapcsolat tesztelésére és az operatív irányítópultokra terjed ki. Azure a monitorozási verem különböző rétegeihez biztosít céleszközöket:
- Diagnosztika és hibaelhárítás: Azonosítsa, hogy egy adott csomag miért engedélyezett vagy tiltható le, kövesse nyomon a csomag által használt útvonalat, és rögzítse a forgalmat mély elemzés céljából.
- Folyamat láthatósága: Rögzítse a metaadatokat a virtuális hálózatok minden hálózati folyamatáról a biztonsági vizsgálat, a megfelelőség és a kapacitástervezés érdekében.
- Kapcsolatfigyelés: A végpontok (Azure, helyszíni és külső) és a riasztások közötti elérhetőség folyamatos tesztelése, ha a kapcsolat romlik.
- Működési irányítópultok: Hálózati topológia, állapot és metrikák megjelenítése az előfizetésekben ügynökök üzembe helyezése nélkül.
Ez a cikk az egyes rétegekhez kapcsolódó eszközöket ismerteti, és segít kiválasztani a környezetének megfelelő kombinációt.
Kinek van szüksége erre a cikkre
Olvassa el ezt a cikket, ha az alábbi feltételek közül egy vagy több érvényes:
- Látnia kell a hálózati forgalmat, a kapcsolat állapotát, az útválasztási döntéseket vagy a biztonsági eseményeket Azure.
- A csomagszűrés, a következő ugrási pontok, az alagút állapota vagy a váratlan kapcsolati hibák hibaelhárításához eszközökre van szüksége.
- Biztonsági vizsgálatokhoz, kapacitástervezéshez vagy műveletekhez folyamatnaplókra, forgalomelemzésre vagy irányítópultokra van szüksége.
- Folyamatos monitorozásra van szüksége a Azure, a helyszíni vagy a felhőközi hálózati útvonalakhoz.
Tip
Egy forgatókönyv útvonalát követi? Személyre szabott útmutatásért válassza ki a forgatókönyvet az oldal tetején. Az alábbi alapvető útmutatás minden olvasóra vonatkozik.
Lift-and-shift megközelítés: A migrációs alapállapot meghatározása után állítsa be a monitorozást. Hálózati megfigyelhetőségre van szüksége annak ellenőrzéséhez, hogy a kapcsolat a várt módon működik-e, a teljesítmény megfelel-e a követelményeknek, és a forgalmi minták megfelelnek-e a migrálás előtti dokumentációnak. A Network Watcher azonnali rálátást biztosít arra, hogy a migrált számítási feladatok elérhetik-e a függőségeiket.
Modernizációs fókusz: A monitorozás a célterv része, nem pedig utógondolat. Az éles üzemkészség az első naptól kezdve megköveteli a hálózati megfigyelhetőséget. Az AKS- és App Service Environment- (ASE-) workloadok összetett forgalmi mintázatokat generálnak több spoke-hálózatban, régióban és privát végponton keresztül, amelyeket proaktívan kell monitoroznia.
Többfelhős fókusz: A monitoring alapvető fontosságú, mert a többfelhős környezetekben üzemeltetési szempontból nehezebb a hibaelhárítás. Ha a forgalom a titkosított VPN-alagutakat keresztezi Azure és az AWS vagy a Google Cloud között, elveszíti a láthatóságot az alagút határán. A Azure oldalon monitorozási eszközökre van szüksége a késés növekedésének, a csomagvesztésnek és a felhőhatárok közötti csatlakozási hibák észleléséhez.
Azure-szolgáltatások és -funkciók
Az alábbi táblázat az Azure hálózatkezelésben elérhető alapvető monitorozási és diagnosztikai eszközöket ismerteti.
| Eszköz | Mit nyújt? | Mikor érdemes használni? |
|---|---|---|
| Network Watcher | A Azure virtuális hálózatok diagnosztikai, monitorozási és naplózási funkcióit biztosító platformszolgáltatás. A virtuális hálózat létrehozásakor régiónként automatikusan engedélyezve van. | A hálózati hibaelhárítás kiindulópontja. Valós idejű diagnosztikához használja az IP-forgalom ellenőrzését, a következő ugrást és a csomagrögzítést. |
| Virtuális hálózat folyamatnaplói | A virtuális hálózaton áthaladó összes forgalom metaadatainak (forrás, cél, port, protokoll, művelet) rögzítése. Kiértékeli az NSG-szabályokat és Azure Virtual Network Manager biztonsági rendszergazdai szabályokat is. | Engedélyezze az összes éles virtuális hálózaton a biztonsági vizsgálatot, a megfelelőségi naplózást és a kapacitástervezést. Az NSG-folyamatnaplók cseréje. |
| NSG-folyamatnaplók (kivonás) | Rögzítse a hálózati biztonsági csoportok által az alhálózat vagy a hálózati adapter szintjén hozott forgalmi döntéseket. | Csak régi telepítésekhez. Migráljon a VNet-folyamatnaplókba 2027. szeptember 30. előtt. 2025. június 30. után nem hozhatók létre új NSG-folyamatnaplók. |
| Traffic Analytics | Összesíti és vizualizálja a folyamatnapló adatait egy Log Analytics munkaterületen. Megjeleníti a forgalmi mintákat, a legnagyobb forgalmat generáló eszközöket, a nyitott portokat és a forgalmi adatfolyamok földrajzi eloszlását. | Egyéni lekérdezések írása nélkül is áttekintheti a folyamatnapló adatait. Azonosítsa a hálózat rendellenességeit és biztonsági kockázatait. |
| Kapcsolatfigyelő | Folyamatosan teszteli a forrás- és célvégpontok közötti kapcsolatot TCP-, ICMP- vagy HTTP-mintavételekkel. Támogatja az Azure-beli virtuális gépeket, a helyszíni gazdagépeket (az Azure Arcon keresztül) és a külső URL-címeket. | Figyelje a hibrid kapcsolatok SLA-megfelelőségét, észlelje a kapcsolat regresszióit, és ellenőrizze, hogy a tűzfalszabályok engedélyezik-e a várt forgalmat. |
| Csomagrögzítés | A virtuális gépre érkező és onnan érkező csomagokat a virtuális géphez való hozzáférés nélkül rögzíti. Tárolja a rögzítéseket egy tárfiókban vagy helyileg a virtuális gépen. | Mélycsomag-elemzés a biztonsági vizsgálatok során vagy az alkalmazásréteg csatlakozási problémáinak diagnosztizálásakor. |
| IP-forgalom ellenőrzése | Ellenőrzi, hogy egy adott csomag engedélyezett vagy elutasított-e az NSG-szabályok és az AVNM biztonsági rendszergazdai szabályainak egy ötösre (forrás IP-cím, cél IP-cím, forrásport, célport, protokoll) történő kiértékelésével. | Elháríthatja, hogy egy virtuális gép miért nem éri el a célhelyet, vagy miért van váratlanul blokkolva a forgalom. Azonnali eredmények lekérése csomagrögzítés nélkül. |
| Következő ugrás | Egy adott hálózati adaptert elhagyó forgalom következő ugrási típusát és IP-címét jeleníti meg. Kiértékeli az érvényes útvonalakat, beleértve a felhasználó által megadott útvonalakat, a BGP-útvonalakat és a rendszerútvonalakat. | Diagnosztizálja az aszimmetrikus útválasztást, ellenőrizze, hogy a forgalom egy várt hálózati virtuális berendezésen halad-e keresztül, vagy azonosítsa a forgalom elvetési okát. |
| Azure Monitor hálózati betekintés | Teljes topológianézetet és állapotmetrikát biztosít az összes üzembe helyezett hálózati erőforráshoz anélkül, hogy ügynöktelepítést vagy további konfigurációt kellene igényelnie. | Működési irányítópultok, amelyek az előfizetések, erőforráscsoportok és régiók erőforrás-állapotát, metrikáit és függőségeit jelenítik meg. |
Mi alapján válasszon?
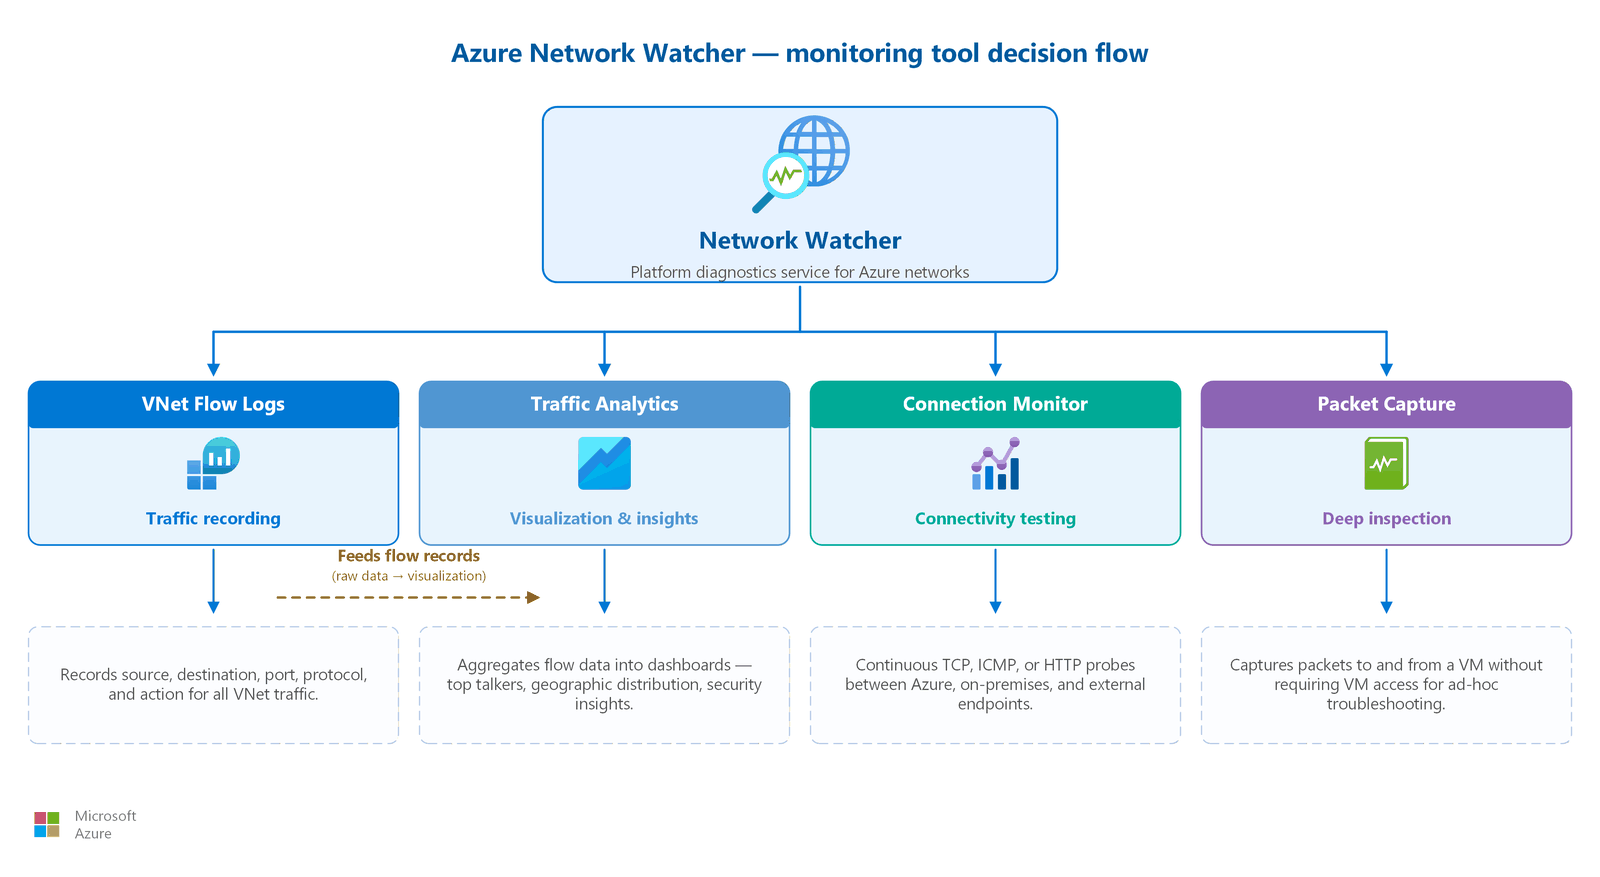
Kezdje a hibaelhárítást a Network Watcherrel
Network Watcher a csatlakozási problémák diagnosztizálása első állomása. Automatikusan engedélyezve van minden régióban, ahol virtuális hálózata van. Nincs szükség további beállításra.
Hibaelhárításkor használja az alábbi módszert:
- IP-forgalom ellenőrzése: Ellenőrizze, hogy engedélyezett vagy elutasított-e a forgalom, és keresse meg a döntésért felelős szabályt. Ez az eszköz teszteli az NSG-szabályokat és Azure Virtual Network Manager (AVNM) biztonsági rendszergazdai szabályokat.
- Következő ugrás: Erősítse meg az útválasztási útvonalat, és állapítsa meg, hogy a forgalom eléri-e a kívánt következő ugrást (internet, virtuális hálózati átjáró, NVA vagy nincs).
- Csomagrögzítés: Ha az IP-forgalom ellenőrzése és a Következő ugrás nem fedi fel a problémát, rögzítse a protokollszintű elemzéshez szükséges csomagokat.
Láthatóság létrehozása folyamatnaplókkal
A diagnosztikai képességek létrehozása után kapcsolja be a folyamatnaplózást a folyamatos láthatóság érdekében:
- Engedélyezze a VNet-forgalmi naplózást az összes éles virtuális hálózaton. A virtuális hálózat folyamatnaplói a teljes virtuális hálózat forgalmát rögzítik, így nem kell több NSG-szinten konfigurálnia a naplózást. Ez a módszer az ismétlődő rekordokat is elkerüli.
- A Traffic Analytics engedélyezésével a forgalmi adatokat olyan irányítópultokra összesítheti, amelyek alapján intézkedhet. A Traffic Analyticshez Log Analytics munkaterület szükséges. Használjon munkaterületet bármely támogatott régióban anélkül, hogy további adatátviteli díjakat vonhat maga után.
- Állítsa be a megőrzési szabályzatokat a megfelelőségi követelmények alapján. A Azure Storage tárolt folyamatnapló-rekordok a tárfiók életciklus-kezelési szabályzatait követik.
Folyamatos monitorozás hozzáadása az SLA-kritikus útvonalakhoz
Olyan kapcsolatok esetén, ahol az állásidő üzleti hatással jár:
- kapcsolatfigyelő tesztek üzembe helyezése Azure virtuális gépek, helyszíni végpontok és külső URL-címek között.
- Riasztások konfigurálása késés, csomagvesztés vagy elérhetőségi küszöbérték túllépése esetén.
- A Network Insights használatával olyan topológianézetet használhat, amely a teljes hálózat állapotmetrikáit összeveti további ügynökök üzembe helyezése nélkül.
Döntés összefoglalása
| Monitorozási igény | Elsődleges eszköz | Támogatja a hibrid | Ügynökre van szükség |
|---|---|---|---|
| "Miért van letiltva ez a csomag?" | IP-forgalom ellenőrzése | No | No |
| "Hová megy ez a forgalom?" | Következő ugrás | No | No |
| "Mi történt az elmúlt órában?" | Csomagrögzítés | No | No |
| "Mi a forgalmi minta a virtuális hálózatomon?" | VNet-folyamatnaplók + Traffic Analytics | No | No |
| "A hibrid kapcsolatom kifogástalan?" | kapcsolatfigyelő | Igen (Azure Arc) | Igen (csak forrás) |
| "Mi a hálózatom általános állapota?" | Network Insights | Partial | No |
Tervezési szempontok
A monitorozási prioritás a migrálás utáni alapkonfiguráció ellenőrzése. Összpontosítson annak ellenőrzésére, hogy a migrált számítási feladatok elérik a szükséges függőségeket, és a teljesítmény megfelel az elvárásoknak.
- Network Watcher kapcsolatérvényesítéshez: Az IP-forgalom ellenőrzése és a Következő ugrás használatával győződjön meg arról, hogy az NSG-szabályok és az útvonaltáblák lehetővé teszik a migrált alkalmazások által igényelt forgalmat. Ezeket az ellenőrzéseket rendszeresen futtathatja az egyes migrált számítási feladatok esetében.
- VNet-forgalmi naplók a kiindulási forgalmi mintákhoz: Engedélyezze a VNet-forgalmi naplókat az éles virtuális hálózatokon, hogy rögzítse a migrált munkaterhelések tényleges forgalmi mintáit. Hasonlítsa össze a folyamatadatokat a migrálás előtti dokumentációval annak ellenőrzéséhez, hogy az összes várt kommunikációs útvonal működik-e.
- kapcsolatfigyelő hibrid útvonalakhoz: Helyezzen üzembe kapcsolatfigyelő teszteket Azure virtuális gépek és helyszíni végpontok között, hogy folyamatosan ellenőrizze, hogy a VPN- vagy ExpressRoute-kapcsolatok elfogadható késést és rendelkezésre állást biztosítanak-e.
- Halasztott speciális figyelés: Konfigurálja a Traffic Analyticset és a speciális riasztásokat a kezdeti migrálás stabilizálása után. Kezdje a diagnosztikai eszközökkel a kapcsolat ellenőrzéséhez, mielőtt hosszú távú működési irányítópultokba fektet be.
Az Ön monitoringstratégiája már az első üzembe helyezéstől kezdve támogatja az éles munkaterheléseket. Az AKS-klaszterek, az App Service-környezetek és a többrégiós aktív-aktív architektúrák teljes körű megfigyelhetőséget igényelnek.
- A virtuális hálózatok folyamatnaplói az összes küllőn: Engedélyezze a virtuális hálózatok folyamatnaplóit az összes küllős virtuális hálózaton. A konténerizált számítási feladatok olyan forgalmi mintákat generálnak, amelyek minden spoke-hálózatban több alhálózatra és privát végpontra ívelnek át.
- Traffic Analytics az üzemeltetési átláthatóság érdekében: Telepítse a Traffic Analytics szolgáltatást egy Log Analytics-munkaterülettel, hogy az összes spoke forgalmi adatait összesítse. A hálózatüzemeltetők a Traffic Analytics irányítópultjait használják a legnagyobb forgalmat generáló eszközök, a rendellenes forgalmi adatfolyamok és a kapacitástrendek azonosítására a teljes infrastruktúrában.
- Az alkalmazáscsapat monitorozási felelőssége: Az alkalmazáscsapatok figyelik a saját számítási feladataikat (AKS-metrikák, ASE-diagnosztika). A központi hálózati műveletek figyelik a megosztott infrastruktúrát: a központi tűzfalakat, a VPN-átjárókat, a társviszony-létesítési kapcsolatokat és a régiók közötti kapcsolatot.
- kapcsolatfigyelő többrégióhoz: Helyezzen üzembe kapcsolatfigyelő teszteket régiók között, hogy folyamatosan ellenőrizze, hogy a központközi kapcsolat megfelel-e az aktív-aktív SLA-követelményeknek. A késés növekedésére vonatkozó riasztások konfigurálása, amelyek a gerinc torlódását vagy az útválasztás változásait jelezhetik.
- kapcsolatfigyelő a teljes körű teljesítményhez: A kapcsolatfigyelő segítségével nyomon követheti a küllős topológiában a teljes körű teljesítményt, beleértve az egyes regionális központokban Azure Firewall áthaladó forgalmat is. A kapcsolatfigyelő felváltja az elavult Network Performance Monitort, és egységes topológiai nézeteket biztosít az Azure-on, a helyszíni környezeteken és az internetes ugrásokon át.
A felhők közötti környezetek egyedi monitorozási kihívásokat jelentenek, mivel a VPN-alagút határán elveszíti a láthatóságot. Az AWS-be vagy a Google Cloudba IPsec-alagútba belépő forgalom eltűnik Azure oldali figyelésből, amíg a válasz vissza nem tér.
- Felhőközi forgalomfigyelés: Engedélyezze a virtuális hálózatok folyamatnaplóit azon a virtuális hálózaton, amely a VPN Gateway vagy Virtual WAN hubot üzemelteti. Ezek a naplók rögzítik a felhőközi alagutakba be- és kilépő forgalmat, így mennyiségi adatokat és protokolleloszlást biztosít a felhők közötti kommunikációhoz.
- Késés mérése: kapcsolatfigyelő tesztek üzembe helyezése Azure virtuális gépekről az AWS vagy a Google Cloud végpontjaira. ICMP- vagy TCP-mintavételekkel mérheti a titkosított alagutak közötti oda-vissza út késését. Riasztási küszöbértékeket állíthat be az alkalmazás követelményeinek megfelelően.
- Titkosított alagutak hibaelhárítása: Ha a felhőközi kapcsolat meghiúsul, a Network Watcher Következő ugrás és IP-forgalom ellenőrzése szolgáltatásával győződjön meg arról, hogy Azure oldali útválasztási és NSG-szabályok továbbra is a VPN Gateway felé irányítják a forgalmat. VPN Gateway diagnosztikai naplók az IKE-egyeztetés állapotát és az alagút állapotát mutatják.
- Mindkét oldal figyelése: Azure monitorozás a felhőközi kapcsolat Azure oldalát fedi le. A teljes körű láthatóság érdekében koordinálja az AWS CloudWatch vagy a Google Cloud Monitoring konfigurációját. Riasztás mindkét szolgáltató alagútállapot-változásairól.
- Network Watcher kiindulópontként: A Network Watcher diagnosztikával elkülönítheti, hogy a csatlakozási hibák a Azure oldalról (NSG-szabályok, útvonaltáblák, átjárókonfiguráció) vagy a távoli oldalról (AWS vagy Google Cloud tűzfalszabályok, VPN-konfiguráció) származnak-e.
Hálózati költségek figyelése
A hálózatkezelés ismétlődő költség, amelyet a monitorozásnak láthatóvá kell tennie. A Microsoft Cost Management segítségével megállapíthatja, hogy mely erőforrások hajtják a hálózati költéseket. Az Azure Firewall által feldolgozott adatok, az átjáró méretezési egységei, a nyilvános IP-címek, a régiók közötti és a globális peering adatátvitel, valamint a Log Analytics-adatbetöltés gyakran hozzájárulnak ehhez. Szűrje az Microsoft.Network erőforrás-szolgáltató költségelemzését, csoportosítsa az erőforrásokat, és állítson be költségvetés-riasztásokat, így a váratlan növekedés (például a régiók közötti replikációs forgalom megugrása) korán megjelenik. Korrelálja a költségnövekedéseket a folyamatnaplókkal és a Traffic Analyticsszel, hogy megtalálja a mögöttes forgalmi mintákat.
Prerequisites
A hálózatfigyelés implementálása előtt ellenőrizze, hogy megfelel-e a következő követelményeknek:
- Network Watcher engedélyezve: Network Watcher automatikusan engedélyezve van régiónként egy virtuális hálózat létrehozásakor vagy frissítésekor. Ha a szervezet nem engedélyezte az automatikus engedélyezést, engedélyezze Network Watcher manuálisan minden szükséges régióban. A kilépés visszavonásához Azure támogatási kérelmet kell benyújtani.
- Log Analytics-munkaterület: A Traffic Analytics és a kapcsolatfigyelő használatához szükséges. A munkaterület bármely támogatott régióban lehet. Régióközi adatátviteli díjak nem vonatkoznak.
- Tárfiók: A folyamatnapló-tároláshoz és a csomagrögzítés kimenetéhez szükséges. Az életciklus-felügyeleti szabályok használatával szabályozhatja a megőrzést és a költségeket.
- Azure Arc ügynök (csak hibrid): Olyan helyszíni gépeken szükséges, amelyek kapcsolatfigyelő forrásvégpontokként szolgálnak. A célvégpontokhoz nincs szükség ügynökre. Bármilyen URL-cím, teljes tartománynév vagy IP-cím figyelése.
- Az NSG-folyamatnaplókat lecserélő VNet-folyamatnaplók: Ha jelenleg NSG-folyamatnaplókat használ, tervezze meg a VNet-folyamatnaplókba való migrálást a kivonás dátuma előtt.
NSG-folyamatnaplók áttelepítése a VNet-folyamatnaplókba
Important
Az NSG-folyamatnaplók 2027. szeptember 30-án megszűnnek. 2025. június 30. után nem hozhat létre új NSG-folyamatnaplókat. Migráljon a VNet forgalmi naplóira a forgalom láthatóságának megőrzéséhez.
A virtuális hálózati folyamatnaplók ugyanazokat a képességeket biztosítják, mint az NSG-folyamatnaplók, valamint:
- A virtuális hálózaton belüli összes forgalom lefedettsége, beleértve az NSG-k által nem feldolgozott forgalmat is
- Azure Virtual Network Manager biztonsági rendszergazdai szabályok kiértékelése
- A virtuális hálózatok titkosítási állapotának kiértékelése
- Egyszerűsített hatókör: nincs szükség a naplózás konfigurálására mind az alhálózati, mind a hálózati adapter szintjén
- Nincsenek ismétlődő naplórekordok
Migrációs lépések:
- Azonosítsa az összes virtuális hálózatot aktív NSG-folyamatnaplókkal.
- Engedélyezze a virtuális hálózatok folyamatnaplóit minden virtuális hálózaton ugyanazzal a céltárfiókkal és Traffic Analytics-konfigurációval.
- Ellenőrizze, hogy a virtuális hálózat folyamatnaplóinak adatai megjelennek-e a Traffic Analyticsben.
- Kapcsolja ki az NSG-folyamatnaplókat a duplikált rögzítés és a szükségtelen tárolási költségek elkerülése érdekében.
Tip
Kapcsolja ki az NSG-folyamatnaplókat, miután meggyőződett arról, hogy a VNet-folyamatnaplók helyesen vannak rögzítve. Mindkettő egyidejű futtatása duplikált rekordokat hoz létre, és megduplázza a tárolási költségeket.
Azure egy migrálási szkriptet és egy Azure Policy útvonalat is biztosít a nagy léptékű automatizált migráláshoz.
Biztonsági megfontolások
A monitorozási adatok védelme és a diagnosztikai eszközökhöz való hozzáférés szabályozása. Az alábbi alszakaszok az adatérzékenységre, a megőrzésre, a mintavételi biztonságra és a szerepköralapú hozzáférésre vonatkoznak.
A folyamatnapló adatérzékenysége
A folyamatnapló-rekordok az összes hálózati forgalom metaadatait tartalmazzák, beleértve a forrás- és cél IP-címeket, portokat, protokollokat és műveleteket. Kezelje a folyamatnapló adatait bizalmasként:
- Tárolja a folyamatnaplókat egy tárfiókban a megfelelő hozzáférés-vezérléssel és titkosítással.
- Korlátozza a Traffic Analytics-adatokat fogadó Log Analytics munkaterülethez való hozzáférést Azure RBAC használatával.
- Alkalmazza a minimális jogosultság elvét: előfordulhat, hogy a hálózati operátoroknak Traffic Analytics-irányítópultokra van szükségük, a nyers folyamatnapló-hozzáférésre nem.
Diagnosztikai adatok megőrzése
- Megőrzési szabályzatok definiálása a szervezet megfelelőségi követelményei alapján, például PCI DSS, HIPAA vagy SOC 2.
- A Azure Storage életciklus-felügyelet használatával automatikusan archiválhatja vagy törölheti a folyamatnapló adatait a szükséges megőrzési időszak után.
- A tárfiókok költségeinek figyelése. A nagy átviteli sebességű hálózatok nagy mennyiségű folyamatnapló-adatot hoznak létre.
kapcsolatfigyelő biztonsága
- kapcsolatfigyelő mintavételi forgalom Azure infrastruktúrából származik. Győződjön meg arról, hogy az NSG-szabályok engedélyezik a mintavétel forrástartományait (az egyszerűség kedvéért használja a
AzureMonitorszolgáltatáscímkét). - Helyszíni források esetén a Azure Arc ügynök biztonságos kapcsolatot tart fenn Azure. Kövesse a szervezet ügynökbiztonsági szabályzatait.
Network Watcher hozzáférés-vezérlés
Network Watcher műveletekhez meghatározott Azure RBAC-szerepkörök szükségesek. Kövesse a minimális jogosultság elvét:
| Role | Capabilities |
|---|---|
| Hálózati közreműködő | Teljes Network Watcher hozzáférés, beleértve a csomagrögzítést és a folyamatnapló konfigurációját |
| Olvasó | Network Watcher erőforrások és topológia megtekintése |
| Egyéni szerepkör | Korlátozás konkrét műveletekre (IP-forgalom ellenőrzése, Következő ugrás) teljes közreműködői jogosultság nélkül |
Kapcsolódó cikkek
- Hálózati biztonsági csoportok és alkalmazásbiztonsági csoportok: A folyamatnaplók által kiértékelt NSG-szabályok.
- Azure Firewall és hálózati szegmentálás: Tűzfaldiagnosztikai naplózás és metrikák.
- Hub-and-spoke hálózati topológia: Hubszintű átláthatóság és központi monitorozás.
- Azure Virtual Network Manager és központosított felügyelet: AVNM biztonsági rendszergazdai szabályok, amelyeket a VNet-folyamatnaplók értékelnek ki.
Learn more
- Network Watcher áttekintése
- A virtuális hálózatok folyamatnaplóinak áttekintése
- NSG-folyamatnaplók migrálása
- Traffic Analytics
- Csatlakozási monitor áttekintés
- Azure Monitor hálózati betekintés
- IP-forgalom ellenőrzése
- Következő ugrás
Következő lépések
Tip
Befejezte a felfedezést? Elérte a fő Azure hálózattervezési útmutató végét. Térjen vissza az áttekintőnavigátorhoz, hogy ismét megtekinthesse bármely képességterületet, vagy lépjen tovább az Azure Virtual Network Managerhez, amely központosított hálózatkezelést biztosít számos virtuális hálózatban.
Befejezte a lift-and-shift hálózati útvonalat. Mostantól egy hub-and-spoke topológia áll rendelkezésére VPN-/ExpressRoute-hibrid kapcsolattal, központosított Azure Firewallal az east-west és a kimenő forgalom kezelésére, Bastionnel a biztonságos rendszergazdai hozzáféréshez, valamint a Network Watcherrel a migrálási alapállapot figyeléséhez.
Ha a követelmények kibővültek, tekintse meg újra az internetes bejövő forgalom, a WAF, a DDoS és a többrégiós lehetőségek forgatókönyv-útmutatójában szereplő feltételes cikkeket .
Központosított hálózatkezelés. Opcionális: Ha a migrálás egy több VNet-ből álló környezetet hozott létre, használja az Azure Virtual Network Managert a központosított felügyelethez.
Térjen vissza az áttekintéshez: Fedezze fel az egyéb képességeket, vagy tekintse át az architektúrát.
Elvégezte a modernizációs hálózatkezelési útvonalat. Mostantól egy két hubból álló, több régióra kiterjedő architektúrával rendelkezik, amelyben a globális bejövő forgalom kezelését a Front Door vagy a Traffic Manager, a biztonságos PaaS-kapcsolódást a Private Link, a rétegezett biztonságot az Azure Firewall és a WAF, az alkalmazási rétegek közötti teljes körű monitorozást pedig végponttól végpontig biztosítja.
Ha a követelmények az alapvető veremen túlra is kibővültek, tekintse meg a forgatókönyv-útmutató kiegészítő cikkeit a speciális hálózati funkciókról, például a régiók közötti feladatátvételről és a további biztonsági rétegekről.
Központosított hálózatkezelés. Opcionális: Ha a környezete több előfizetésre és csapatra terjed ki, használja az Azure Virtual Network Managert a központosított házirend-kezeléshez.
Térjen vissza az áttekintéshez: Fedezze fel az egyéb képességeket, vagy tekintse át az architektúrát.
Elvégezte a felhők közötti hálózatkezelési útvonalat. Most már rendelkezésére áll a Transit Gatewaynek megfelelő funkcionalitás az Azure Virtual WAN révén, az AWS VPC-ket és a Google Cloud VPC-ket az Azure-hoz kapcsoló VPN-alagutak, a saját DNS Resolverrel megvalósított DNS-átkapcsolás a többfelhős névfeloldáshoz, valamint a virtuális hubban végzett biztonságos ellenőrzés az összes felhők közötti forgalomhoz.
Ha a követelmények kibővültek, tekintse meg újra az internetes bejövő forgalom, a WAF, a DDoS és a többrégiós lehetőségek forgatókönyv-útmutatójában szereplő feltételes cikkeket .
Központosított hálózatkezelés. Opcionális: Ha az Azure-oldal egy szabályozott, több-előfizetéses környezetté növi ki magát, használja az Azure Virtual Network Managert a központi felügyelethez.
Térjen vissza az áttekintéshez: Fedezze fel az egyéb képességeket, vagy tekintse át az architektúrát.