Megjegyzés
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhat bejelentkezni vagy módosítani a címtárat.
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhatja módosítani a címtárat.
A Dataverse rugalmas biztonsági modellt biztosít számos üzleti forgatókönyvhöz. A modell csak a Dataverse-adatbázissal rendelkező környezetekre vonatkozik. Rendszergazdaként kezelheti a felhasználókat, ellenőrizheti a biztonsági konfigurációjukat, és elháríthatja a hozzáférési problémákat.
Tipp
Tekintse meg a Microsoft Dataverse – A demókban megjelenő biztonsági fogalmakat.
Szerepkör alapú biztonság
Dataverse Biztonsági szerepköröket használ a jogosultságok csoportosításához. Biztonsági szerepkörök hozzárendelése közvetlenül a felhasználókhoz vagy a Dataverse-csapatokhoz. A csapattagok megkapják a csapathoz rendelt jogosultságokat.
A biztonsági jogosultságok összegzőek. A felhasználók az összes szerepkörük és csoporttagságuk által biztosított legszélesebb hozzáférést kapják. Ha például egy szerepkör szervezeti szintű olvasási hozzáférést biztosít az összes partnerrekordhoz, egy másik szerepkör nem rejthet el egy adott partnert a felhasználó elől.
Üzleti egységek
Nézze meg ezt a videót, hogy megértse a Dataverse üzleti egységeit:
Az üzleti egységek biztonsági szerepkörökkel dolgoznak a felhasználó hozzáférésének meghatározásához. Meghatároznak olyan biztonsági határokat, amelyek segítenek a felhasználók és az adatok kezelésében. Minden Dataverse-adatbázishoz tartozik egy fő üzleti egység.
Gyermekvállalatok létrehozása a felhasználók és az adatok kisebb biztonsági határokra való felosztásához. A környezet minden felhasználója egy üzleti egységhez tartozik. Az üzleti egység struktúrája megfelelhet a szervezeti hierarchiának, de nem kell.
Az alábbi példák három üzleti egységet használnak. A Woodgrove a fő üzleti egység, és a hierarchia tetején marad. Az A és a B osztály alárendelt részlegek. Az egyes részlegek felhasználóinak különböző hozzáférési igényeik vannak.
Hierarchikus adatelérés struktúrája
Hierarchikus szerkezettel elválaszthatja a felhasználókat és az adatokat egy faszerű hierarchiában.
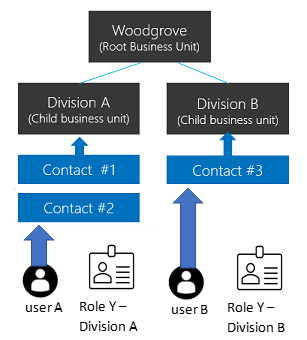
Rendelje hozzá az egyes felhasználókat egy üzleti egységhez, és rendeljen hozzá egy biztonsági szerepkört az adott üzleti egységhez. Alapértelmezés szerint a felhasználó üzleti részlege rendelkezik a felhasználó által létrehozott rekordokkal. A biztonsági szerepkör határozza meg, hogy a felhasználó mely rekordokat érheti el az adott üzleti egységben.
Ebben a példában az A felhasználó az A divízióhoz tartozik, és Y biztonsági szerepkörrel rendelkezik az A osztályból. Az A felhasználó hozzáférhet az 1. és a 2. kapcsolattartóhoz. A B felhasználó a B divízióhoz tartozik, ezért nem fér hozzá az A divízió névjegyeihez, de a 3-as névjegyet elérheti.
Mátrixos adathozzáférési struktúra (modernizált üzleti egységek)
Mátrixstruktúra használatával faszerű hierarchiában rendszerezheti az adatokat, miközben a felhasználók több üzleti egység adataihoz is hozzáférhetnek, függetlenül attól, hogy melyik üzleti egységhez tartoznak.
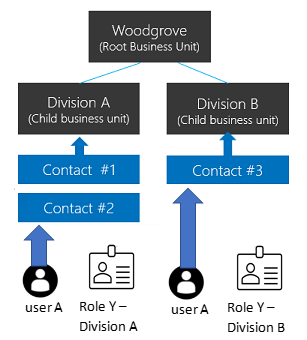
Rendeljen hozzá egy biztonsági szerepkört a felhasználóhoz minden olyan üzleti egységtől, amelynek az adataihoz hozzá kell férnie. Amikor a felhasználó létrehoz egy rekordot, kiválaszthatja a tulajdonos üzleti egységet.
Ebben a példában az A felhasználó bármely üzleti egységhez tartozhat, beleértve a fő üzleti egységet is. Az A részleg Y biztonsági szerepköre hozzáférést biztosít a felhasználónak az 1. és a 2. kapcsolattartóhoz. A B divízió Y biztonsági szerepköre hozzáférést biztosít a felhasználónak a 3. kapcsolattartóhoz.
A mátrixadat-hozzáférési struktúra engedélyezése
Megjegyzés
A funkció engedélyezése előtt tegye közzé az összes testreszabást, hogy a funkció új táblákra vonatkozhasson. Ha egy nem közzétett tábla nem működik a funkció engedélyezése után, a Microsoft Dynamics CRM-hez készült OrgDBOrgSettings eszközzel állítsa a(z) RecomputeOwnershipAcrossBusinessUnits beállítást true értékre. Ezzel a beállítással beállíthatja és frissítheti a Tulajdonos üzleti egység oszlopot .
- Jelentkezzen be a Power Platform felügyeleti központjába Dynamics 365 rendszergazdaként vagy Microsoft Power Platform rendszergazdaként.
- A navigációs panelen válassza a Kezelés lehetőséget .
- A Kezelés panelen válassza a Környezetek lehetőséget, majd válassza ki a környezetet.
- Válassza a Beállítások>Termék>Tulajdonságok lehetőséget.
- Kapcsolja be a Rekordtulajdonjog különböző részlegekben elemet.
- Válassza a Mentés parancsot.
A funkció bekapcsolása után válasszon ki egy üzleti egységet, amikor biztonsági szerepkört rendel egy felhasználóhoz. Ezzel a beállítással különböző üzleti egységek szerepköreit rendelheti hozzá a felhasználóhoz. A modellalapú alkalmazások futtatásához a felhasználónak saját üzleti egységéből is szüksége van egy szerepkörre, amely tartalmazza a szükséges felhasználói beállításokat. Az Alapszintű felhasználói szerepkör azt mutatja be, hogy mely felhasználói beállításokat kell engedélyezni.
Bármely üzleti egység rekordtulajdonosává teheti a felhasználót, ha az egyik biztonsági szerepkörük olvasási jogosultságot biztosít a rekord táblájának. A felhasználónak nincs szüksége biztonsági szerepkörre a rekord tulajdonos üzleti egységétől. További információ: A modernizált üzleti egységek tulajdonjogának rögzítése.
Megjegyzés
Az EnableOwnershipAcrossBusinessUnits beállítás tárolja a funkció állapotát. A beállítást az Microsoft Dynamics CRM-hez készült OrgDBOrgSettings eszközzel is módosíthatja.
Üzleti egység társítása Microsoft Entra biztonsági csoporttal
Az üzleti egységeket Microsoft Entra biztonsági csoportokra képezheti le, így egyszerűbbé teheti a felhasználókezelést és a szerepkör-hozzárendelést.
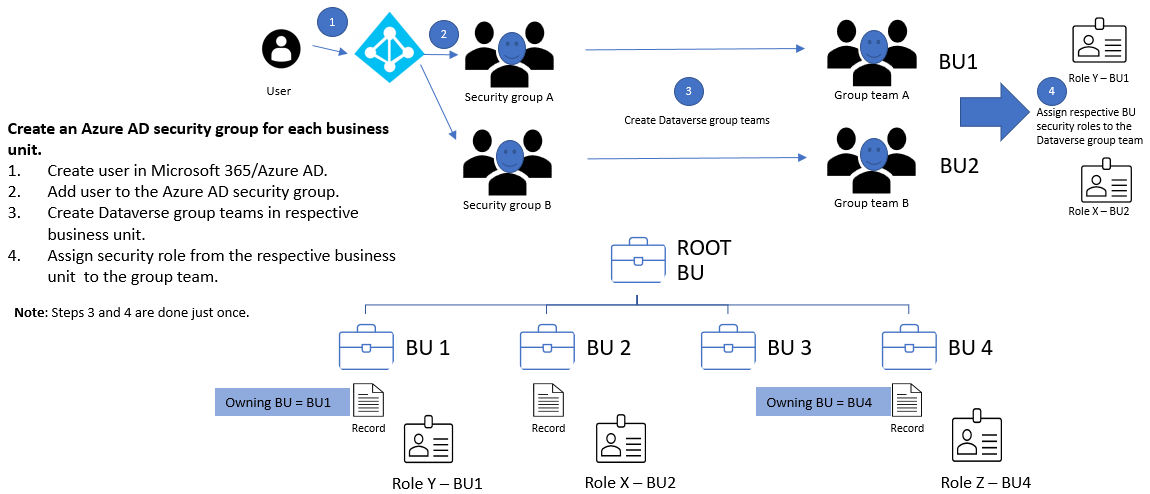
Minden egyes üzleti egységhez:
- Hozzon létre egy Microsoft Entra biztonsági csoportot.
- Hozzon létre egy Dataverse-csoportcsoportot a biztonsági csoporthoz.
- Rendelje hozzá az üzleti egység biztonsági szerepkörét a Dataverse-csoport csapatához.
- Felhasználók hozzáadása a Microsoft Entra biztonsági csoporthoz.
Amikor egy felhasználó először fér hozzá a környezethez, a Dataverse létrehozza a felhasználót a fő üzleti egységben. A felhasználói és a Dataverse-csoport csapatai továbbra is a fő üzleti egységben maradhatnak. A hozzárendelt biztonsági szerepkörök hozzáférést biztosítanak a megfelelő üzleti egységek adataihoz.
A mátrixadatokhoz való hozzáféréshez vegye fel a felhasználókat a Microsoft Entra biztonsági csoportba minden olyan üzleti egységhez, amelyhez hozzá kell férnie.
Az üzleti egység tulajdonosa
Minden rekord rendelkezik egy Tulajdonosi egység oszloppal, amely azonosítja a rekordot birtokoló üzleti egységet. Amikor egy felhasználó létrehoz egy rekordot, az oszlop alapértelmezés szerint a felhasználó üzleti egységéhez tartozik. Az értéket csak akkor módosíthatja, ha a vállalati egységek tulajdonjogának rögzítése be van kapcsolva.
Megjegyzés
A tulajdonos üzleti egység módosítása kaszkádolt változásokat okozhat. További információkért lásd: A .NET-hez készült SDK használata a kaszkádolási viselkedés konfigurálásához.
Ha lehetővé szeretné tenni, hogy a felhasználó beállítsa a Tulajdonos üzleti egység oszlopot, adja meg a felhasználó biztonsági szerepkörének helyi szintű hozzáfűzési jogosultságát a Business Unit tábla számára.
Adja hozzá az oszlopot a következőhöz:
- Egy űrlap törzsrésze vagy fejléce.
- Egy nézet.
- Oszlopleképezés. AutoMapEntity használata esetén vegye fel az oszlopot a leképezésbe.
Megjegyzés
Ha egy adatszinkronizálási feladat tartalmazza a Saját részleget a sémában, a feladat idegenkulcs-korlátozási szabálysértéssel meghiúsul, ha a célkörnyezet nem tartalmazza ugyanazt az értéket. Távolítsa el az oszlopot a forrássémában, vagy módosítsa a forrásértéket a célkörnyezetben található üzleti egységre.
Ha adatokat másol egy külső erőforrásba (például Power BI), csak akkor vegye fel a tulajdonosi részleget, ha a célhely támogatja az oszlopot.
A tábla és a rekord tulajdonjoga
A Dataverse két rekord tulajdonjogi típust támogat:
- A szervezet tulajdonosa: A jogosultság vagy az összes rekordra vonatkozik, vagy nem érvényes.
- Felhasználó vagy csapat tulajdonosa: A legtöbb jogosultság támogatja a felhasználó, az üzleti egység, a szülő-gyermek üzleti egység és a szervezeti hozzáférési szinteket.
A tábla létrehozásakor kiválaszthatja a tulajdonos típusát, és később nem módosíthatja. Például a Kapcsolat táblához való felhasználói szintű olvasási hozzáférés lehetővé teszi, hogy a felhasználók csak a saját kapcsolatrekordjaikat olvashassák.
Ha az A felhasználó az A részleghez tartozik, és üzletiegység-szintű Olvasás hozzáféréssel rendelkezik a Kapcsolat táblához, az A felhasználó megtekintheti a Kapcsolat #1-et és a Kapcsolat #2-t, de a Kapcsolat #3-at nem.
Biztonsági szerepkör konfigurálásakor minden egyes jogosultsághoz válasszon egy hozzáférési szintet.
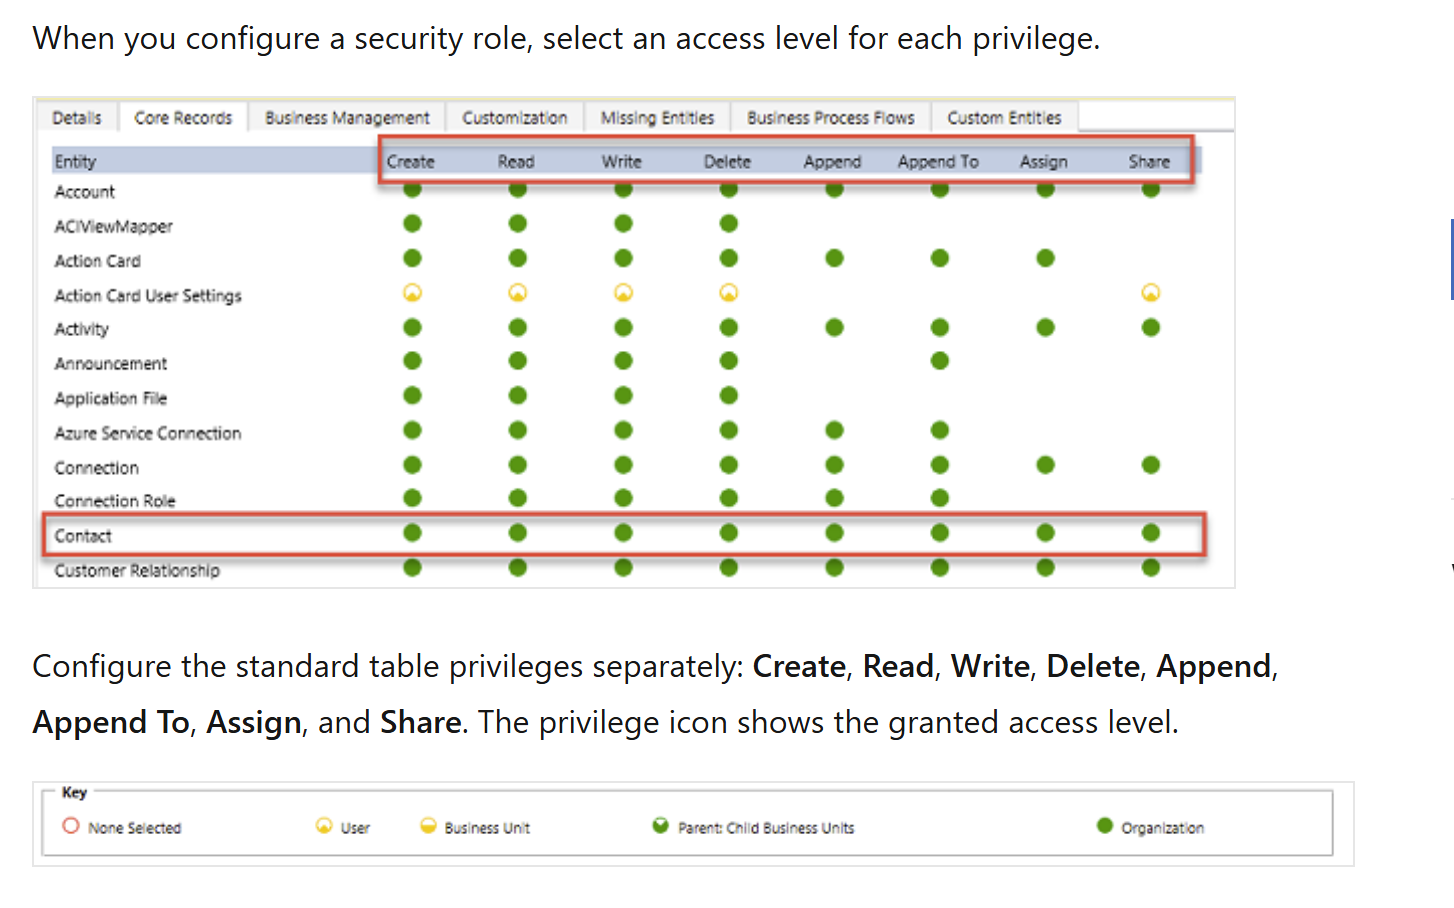
A standard táblajogosultságokat külön konfigurálja: Létrehozás, Olvasás, Írás, Törlés, Hozzáfűzés, Hozzáfűzés, Hozzárendelés és Megosztás. A jogosultság ikon a megadott hozzáférési szintet jeleníti meg.
Szűrt táblázatrekord-tulajdonjog (előzetes verzió)
Az előnézeti funkciókat nem gyártói használatra szánják, és korlátozott funkcionalitással rendelkezhetnek. Ezek a funkciók a hivatalos kiadás előtt érhetők el, hogy az ügyfelek korán megismerkedhessenek velük, és visszajelzést adhassanak róluk.
A szűrt rekordok tulajdonjoga lehetővé teszi, hogy a rendszergazdák oszlopértékszűrőkkel vezérelhessék a Dataverse-rekordokhoz való hozzáférést. Például csak azokhoz a rekordokhoz adjon hozzáférést, ahol az City oszlop Redmondnak felel meg. A felhasználók csak olyan rekordokat hozhatnak létre, olvashatnak, frissíthetnek és törölhetnek, amelyek megfelelnek a biztonsági szerepköreik szűrőinek.
A hagyományos Dataverse-tábláktól eltérően a szűrt rekordtulajdonnal rendelkező táblák nem támogatják a rekord tulajdonjogát, megosztását vagy hozzárendelését. A szűrőalapú jogosultságok szabályozzák a rekordhozzáférést, és részletes sorszintű hozzáférést biztosítanak a táblák, oszlopok vagy más modellobjektumok korlátozása nélkül.
Megjegyzés
Szűrt rekord tulajdonjogával sorszintű hozzáférést biztosíthat a szűrési feltételeknek megfelelő rekordokhoz. Szűrőalapú jogosultságok alkalmazása a szűrt rekord tulajdonjogi tábláira és a meglévő felhasználói vagy szervezeti tulajdonú táblákra. A meglévő táblák esetében ez a megközelítés megőrzi a mögöttes tulajdonosi modellt.
A modernizált üzleti egységek tulajdonjogának rögzítése
A modernizált üzleti egységekben a felhasználók bármilyen üzleti egység rekordjait birtokolhatják. A felhasználónak minden olyan üzleti egységtől szüksége van biztonsági szerepkörre, amely olvasási jogosultságot biztosít a rekord táblája számára. A felhasználónak nem kell szerepkörrel rendelkeznie minden olyan üzleti egységben, amely egy általa birtokolt rekordot tartalmaz.
Ha az előzetes verzió időszakában engedélyezte a Rekordtulajdonjog különböző részlegekben beállítást éles környezetben:
- Telepítse a Szervezeti beállítások szerkesztőt.
- Állítsa a RecomputeOwnershipAcrossBusinessUnits értékét erre:
true. A rendszer az újraszámítás során zárol, ami akár öt percet is igénybe vehet. Az újraszámítás után a felhasználók az egyes üzleti egységektől eltérő biztonsági szerepkör nélkül birtokolhatják a rekordokat az üzleti egységek között. A rekordtulajdonosok rekordokat is hozzárendelhetnek a rekord tulajdonos üzleti egységén kívüli felhasználókhoz. - Állítsa a(z) AlwaysMoveRecordToOwnerBusinessUnit értékét erre:
false. A rekordok ezután az eredeti tulajdonosi üzleti egységben maradnak, amikor megváltozik a tulajdonjog.
Nem éles környezetek esetében a AlwaysMoveRecordToOwnerBusinessUnit paramétert állítsa false értékre.
Megjegyzés
Ha kikapcsolja a Rekordtulajdon a szervezeti egységek között beállítást, vagy a RecomputeOwnershipAcrossBusinessUnits értékét false értékre állítja, nem állíthatja be és nem frissítheti a Tulajdonos szervezeti egység oszlopot. A Dataverse az egyes érintett rekordok tulajdonosi üzleti egységét is módosítja, hogy megfeleljen a rekordtulajdonos üzleti egységének.
Csoportok (beleértve a csoportokhoz tartozó csapatokat is)
Minden csapat egy üzleti egységhez tartozik. A Dataverse automatikusan létrehoz egy alapértelmezett csapatot minden üzleti egységhez, és kezeli a tagságát. Az alapértelmezett csapat mindig tartalmazza az üzleti egység összes felhasználóját. A tagok nem vehetők fel vagy távolíthatók el manuálisan. A Dataverse frissíti a tagságot, ha a felhasználókat az üzleti egységhez társítja vagy leválasztja.
A Dataverse kétféle csapatot biztosít:
- A tulajdonosi csapatok saját rekordokat birtokolhatnak. Minden csapattag közvetlen hozzáférést kap a csapat rekordjaihoz. Egy felhasználó több tulajdonosi csoporthoz is tartozhat.
- A hozzáférési csoportok hozzáférést biztosítanak a megosztott rekordokhoz, de nem rendelkeznek rekordokkal vagy biztonsági szerepkörökben.
Bejegyzések megosztása
Az egyes rekordokat megoszthatja egy felhasználóval vagy csapattal, hogy kezelje azokat a kivételeket, amelyekre a tulajdonosi és az üzletiegység-modell nem vonatkozik. A megosztást csak kivételekre használhatja, mert kevésbé hatékonyan működik, és nehezebb hibaelhárítást végezni, mint a szerepköralapú hozzáférés. A csapattal való megosztás hatékonyabb, mint az egyes felhasználókkal való külön megosztás.
Hozzáférési csoportsablon használatával automatikusan létrehozhat egy hozzáférési csoportot, és meghatározhatja a rekord engedélyeit. A hozzáférési csoportokat sablon nélkül is létrehozhatja, és manuálisan kezelheti a tagjaikat. A hozzáférési csoportok nem rendelkeznek rekordokkal, és nem rendelkezhetnek biztonsági szerepkörök használatával. A csapattagok azért kapnak hozzáférést, mert a rekord meg van osztva a csapattal.
Rekordszintű biztonság a Dataverse alkalmazásban
A felhasználó rekordhozzáférése egyesíti az összes biztonsági szerepkörét, az üzleti egység tagságát, a csapattagságokat és a megosztott rekordokat. A hozzáférés egy Dataverse-adatbázison belül összeadódik. A Dataverse minden adatbázishoz külön nyomon követi a hozzáférést, és a felhasználónak rendelkeznie kell egy megfelelő Dataverse-licenccel.
Oszlopszintű biztonság a Dataverse rendszerben
Oszlopszintű biztonságot akkor használjon, ha a rekordszintű biztonság nem biztosít elegendő vezérlést. Engedélyezze az összes egyéni oszlophoz és a legtöbb rendszeroszlophoz. A személyazonosításra alkalmas adatokat (PII) tartalmazó legtöbb rendszeroszlop támogatja az oszlopszintű biztonságot. A rendszeroszlopok metaadatai azt jelzik, hogy biztonságossá teheti-e.
Az oszlopszintű biztonság engedélyezése külön-külön az egyes oszlopokhoz. Ezután hozzon létre egy oszlopbiztonsági profilt, amely hozzáférést biztosít a biztonságos oszlopokhoz való létrehozáshoz, frissítéshez és olvasáshoz . Rendelje hozzá a profilt a felhasználókhoz vagy csapatokhoz.
Az oszlopszintű biztonság nem biztosít hozzáférést egy rekordhoz. A felhasználónak már rendelkeznie kell rekordhozzáféréssel ahhoz, hogy egy oszlopbiztonsági profil hozzáférést biztosítson a védett oszlopokhoz. Csak akkor használja az oszlopszintű biztonságot, ha szükséges, mert a túlzott használat csökkentheti a teljesítményt.
Biztonság kezelése több környezetben
Dataverse-megoldások használatával áthelyezheti a biztonsági szerepköröket és az oszlopbiztonsági profilokat a környezetek között. Az egyes környezetekben külön-külön hozhat létre és kezelhet üzleti egységeket és csapatokat. A felhasználókat az egyes környezetek megfelelő biztonsági összetevőihez is hozzá kell rendelnie.
Felhasználói biztonság konfigurálása
Szerepkörök, csapatok és üzleti egységek létrehozása után konfigurálja az egyes felhasználók hozzáférését:
- A felhasználó társítása egy üzleti egységhez. A Dataverse alapértelmezés szerint a fő üzleti egységet használja, és hozzáadja a felhasználót az üzleti egység alapértelmezett csapatához.
- Rendelje hozzá a felhasználóhoz szükséges biztonsági szerepköröket.
- Adja hozzá a felhasználót a megfelelő csapatokhoz.
- Ha oszlopszintű biztonságot használ, rendeljen hozzá egy oszlopbiztonsági profilt a felhasználóhoz vagy az egyik csapatához.
A felhasználó hatékony hozzáférése egyesíti a közvetlenül hozzárendelt biztonsági szerepköröket a csapatokon keresztül hozzárendelt szerepkörökkel. A Dataverse ezek közül a szerepkörök közül mindig a legszélesebb körű jogosultságot biztosítja. Részletes útmutatót a Környezetbiztonság konfigurálása című témakörben talál.
A főbb biztonsági változások koordinálása az alkalmazáskészítőkkel és a felhasználói engedélyeket kezelő rendszergazdákkal a módosítások üzembe helyezése előtt.