Warning
Untuk meningkatkan keamanan, gunakan model izin Role-Based Access Control (RBAC) alih-alih kebijakan akses saat mengelola Azure Key Vault. RBAC membatasi manajemen izin hanya untuk peran 'Pemilik' dan 'Administrator Akses Pengguna', memastikan pemisahan yang jelas antara tugas keamanan dan administratif. Untuk informasi selengkapnya, lihat Apa Azure RBAC? dan Panduan RBAC Key Vault.
Dengan model izin Kebijakan Akses, pengguna dengan Contributor, Key Vault Contributor, atau peran apa pun yang mencakup izin Microsoft.KeyVault/vaults/write dapat memberikan akses mereka sendiri ke data plane dengan mengonfigurasi kebijakan akses Key Vault. Ini dapat mengakibatkan akses dan manajemen tidak sah terhadap brankas kunci, kunci, rahasia, dan sertifikat Anda. Untuk mengurangi risiko ini, batasi akses peran Kontributor ke brankas kunci saat menggunakan model Kebijakan Akses.
Kebijakan akses Key Vault menentukan apakah perwakilan keamanan tertentu, yaitu pengguna, aplikasi, atau grup pengguna, dapat melakukan operasi yang berbeda pada Key Vault secrets, keys, dan certificates. Anda dapat menetapkan kebijakan akses menggunakan portal Azure, Azure CLI, atau Azure PowerShell.
Key Vault mendukung hingga 1024 entri kebijakan akses, di mana setiap entri memberikan serangkaian izin yang berbeda untuk prinsipal keamanan tertentu. Karena pembatasan ini, sebaiknya tetapkan kebijakan akses ke grup pengguna, jika memungkinkan, daripada pengguna individu. Menggunakan grup mempermudah pengelolaan izin untuk beberapa orang di organisasi Anda. Untuk informasi selengkapnya, lihat Kelola akses aplikasi dan sumber daya menggunakan grup Microsoft Entra.
Menetapkan kebijakan akses
Di portal Azure, navigasikan ke sumber daya Key Vault.
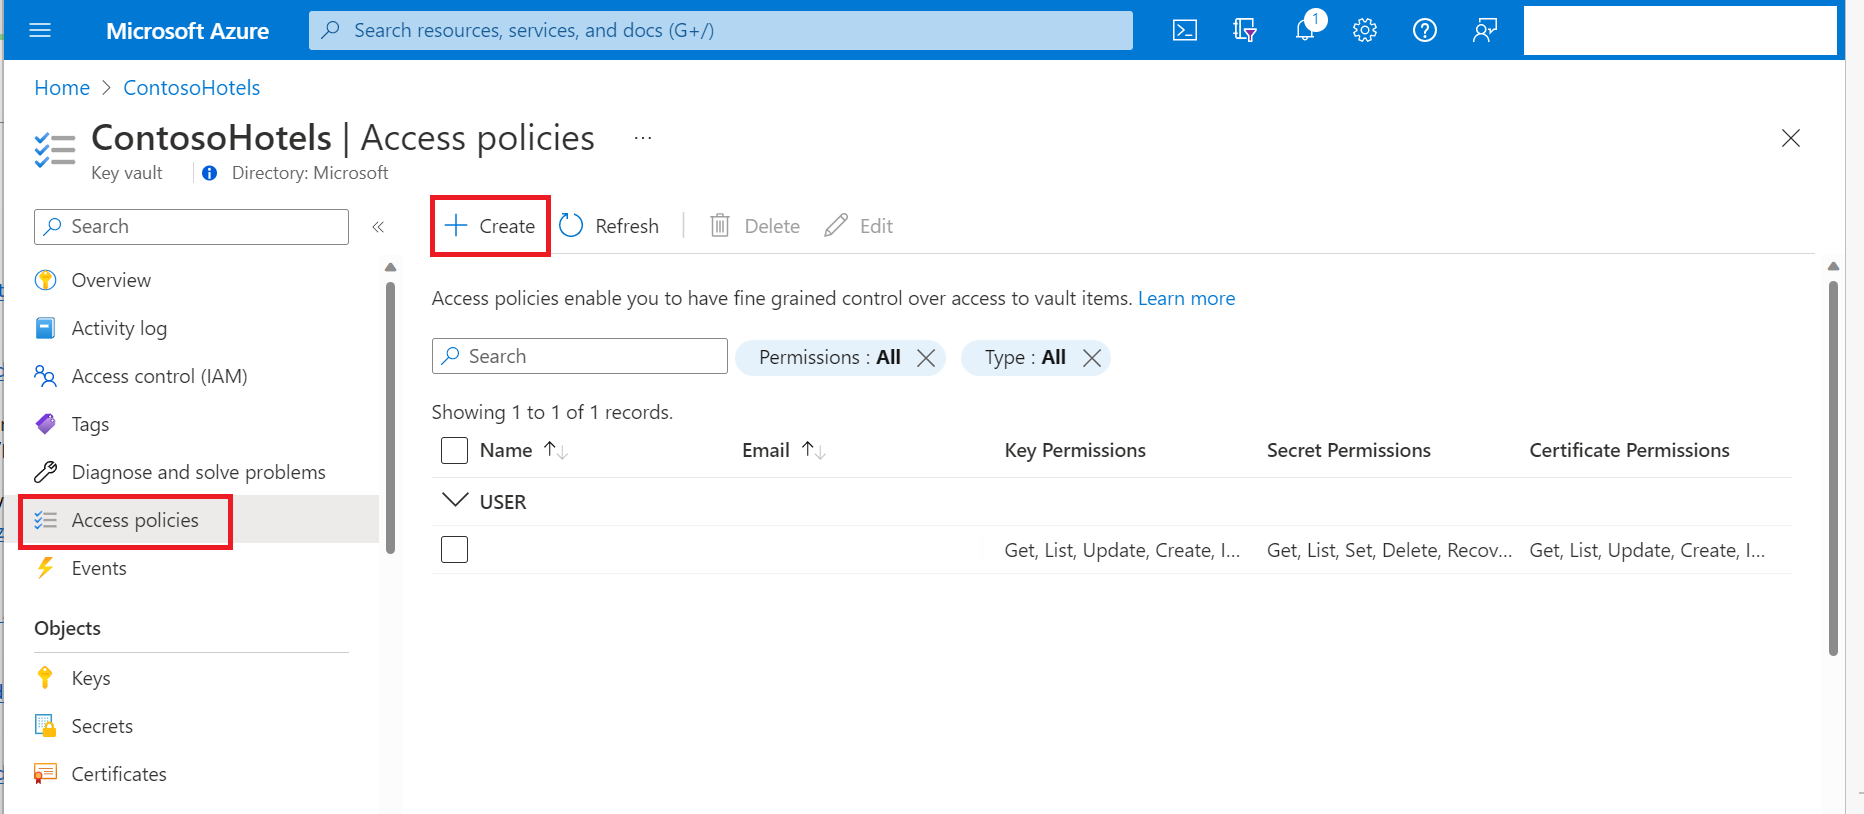
Pilih Kebijakan akses, lalu pilih Buat:
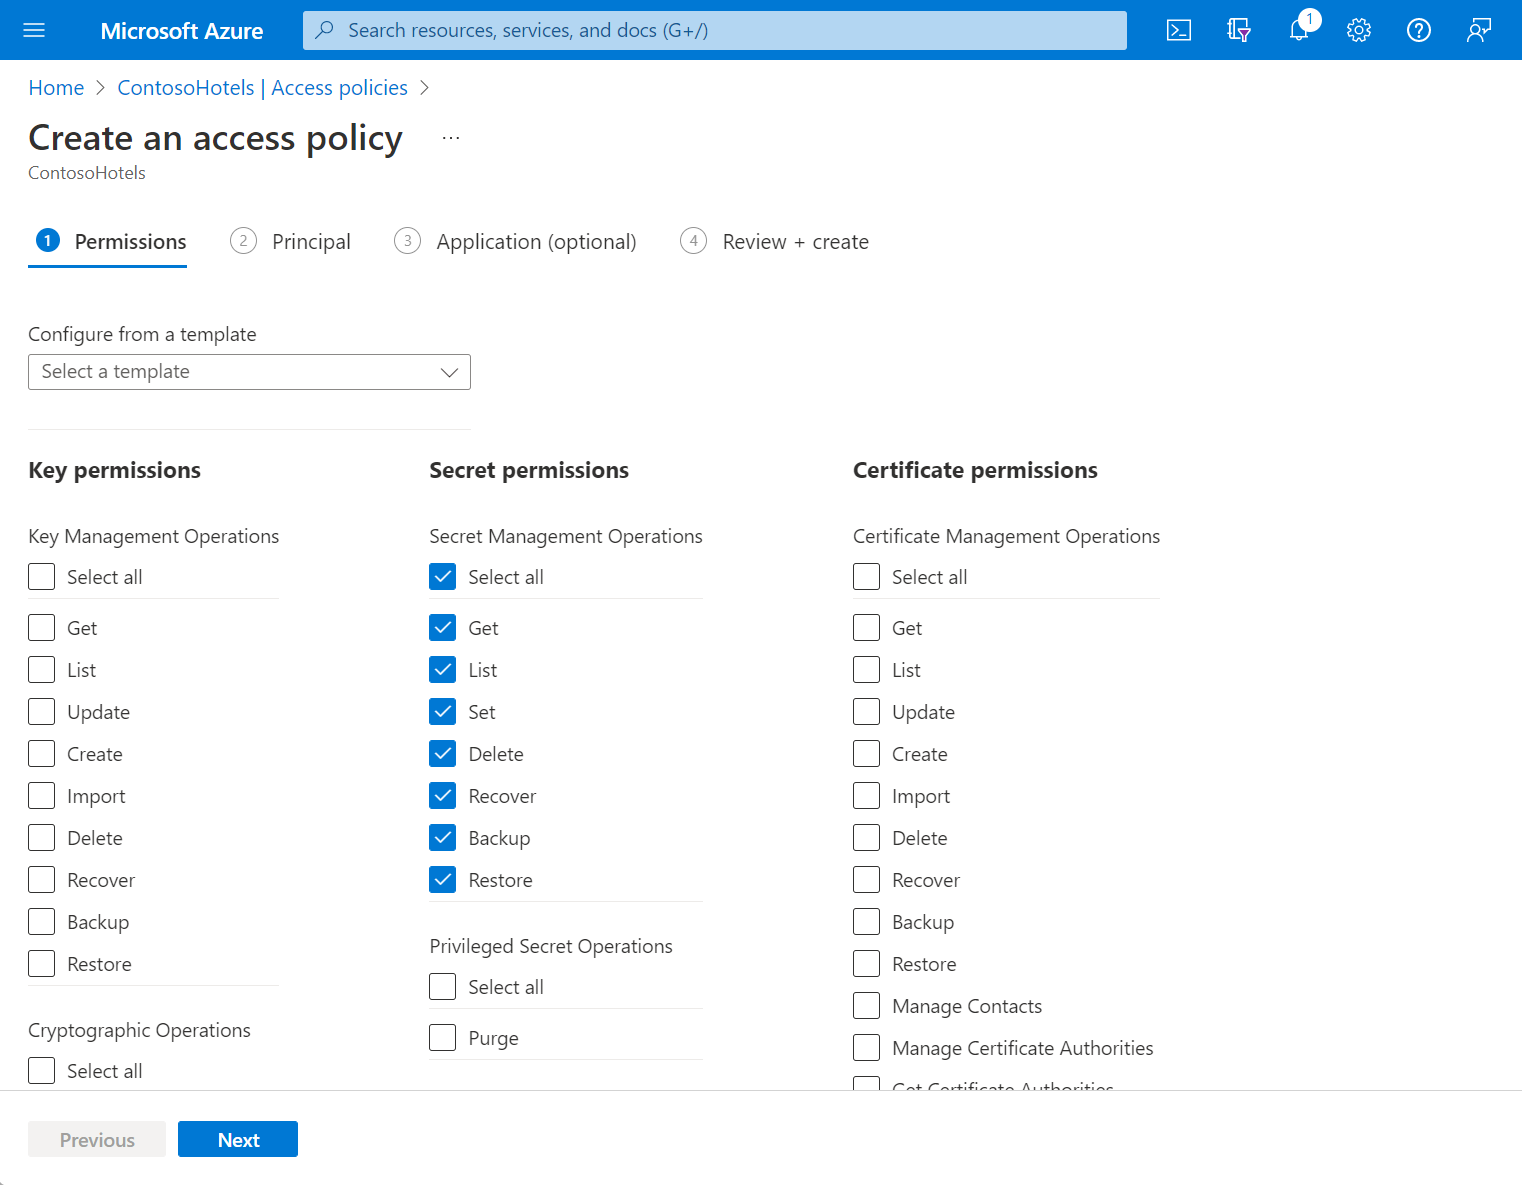
Pilih izin yang Anda inginkan di bawah Izin kunci, Izin rahasia, dan Izin sertifikat.
Di bawah panel Pilihan utama , masukkan nama pengguna, aplikasi, atau perwakilan layanan di bidang pencarian dan pilih hasil yang sesuai.
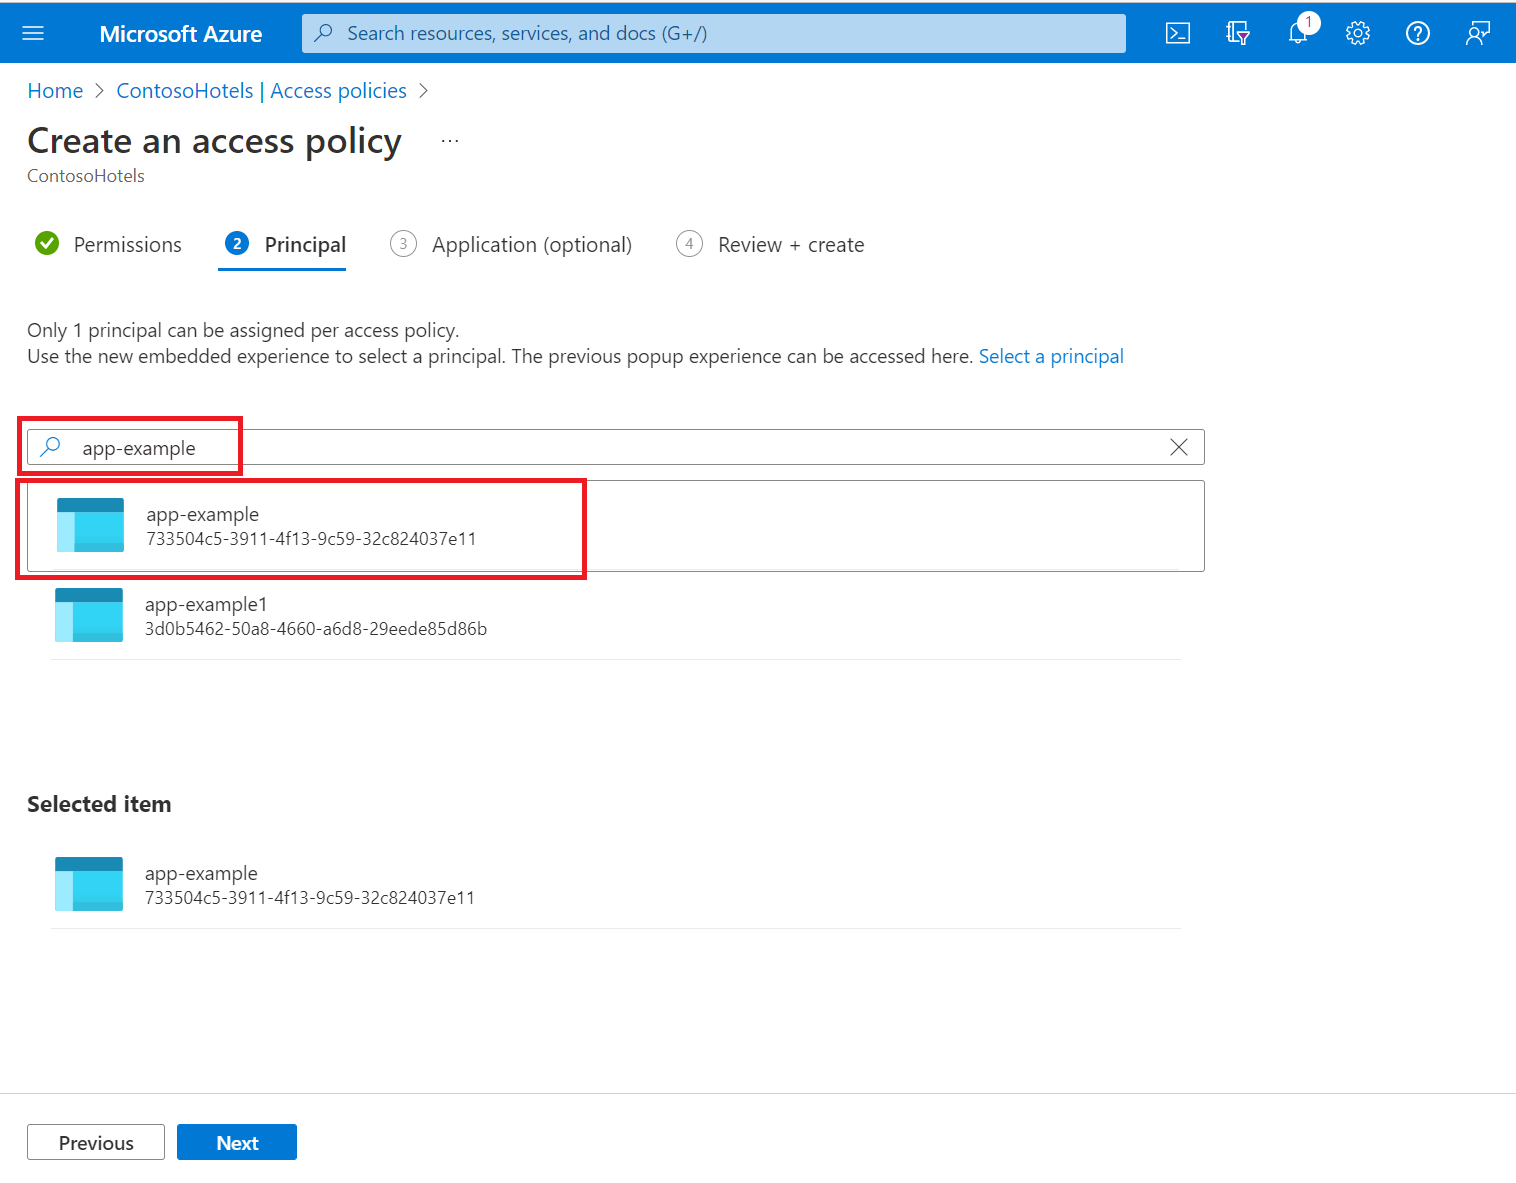
Jika Anda menggunakan identitas terkelola untuk aplikasi, cari dan pilih nama aplikasi itu sendiri. (Untuk informasi selengkapnya tentang prinsip keamanan, lihat autentikasi Key Vault.
Tinjau perubahan kebijakan akses dan pilih Buat untuk menyimpan kebijakan akses.
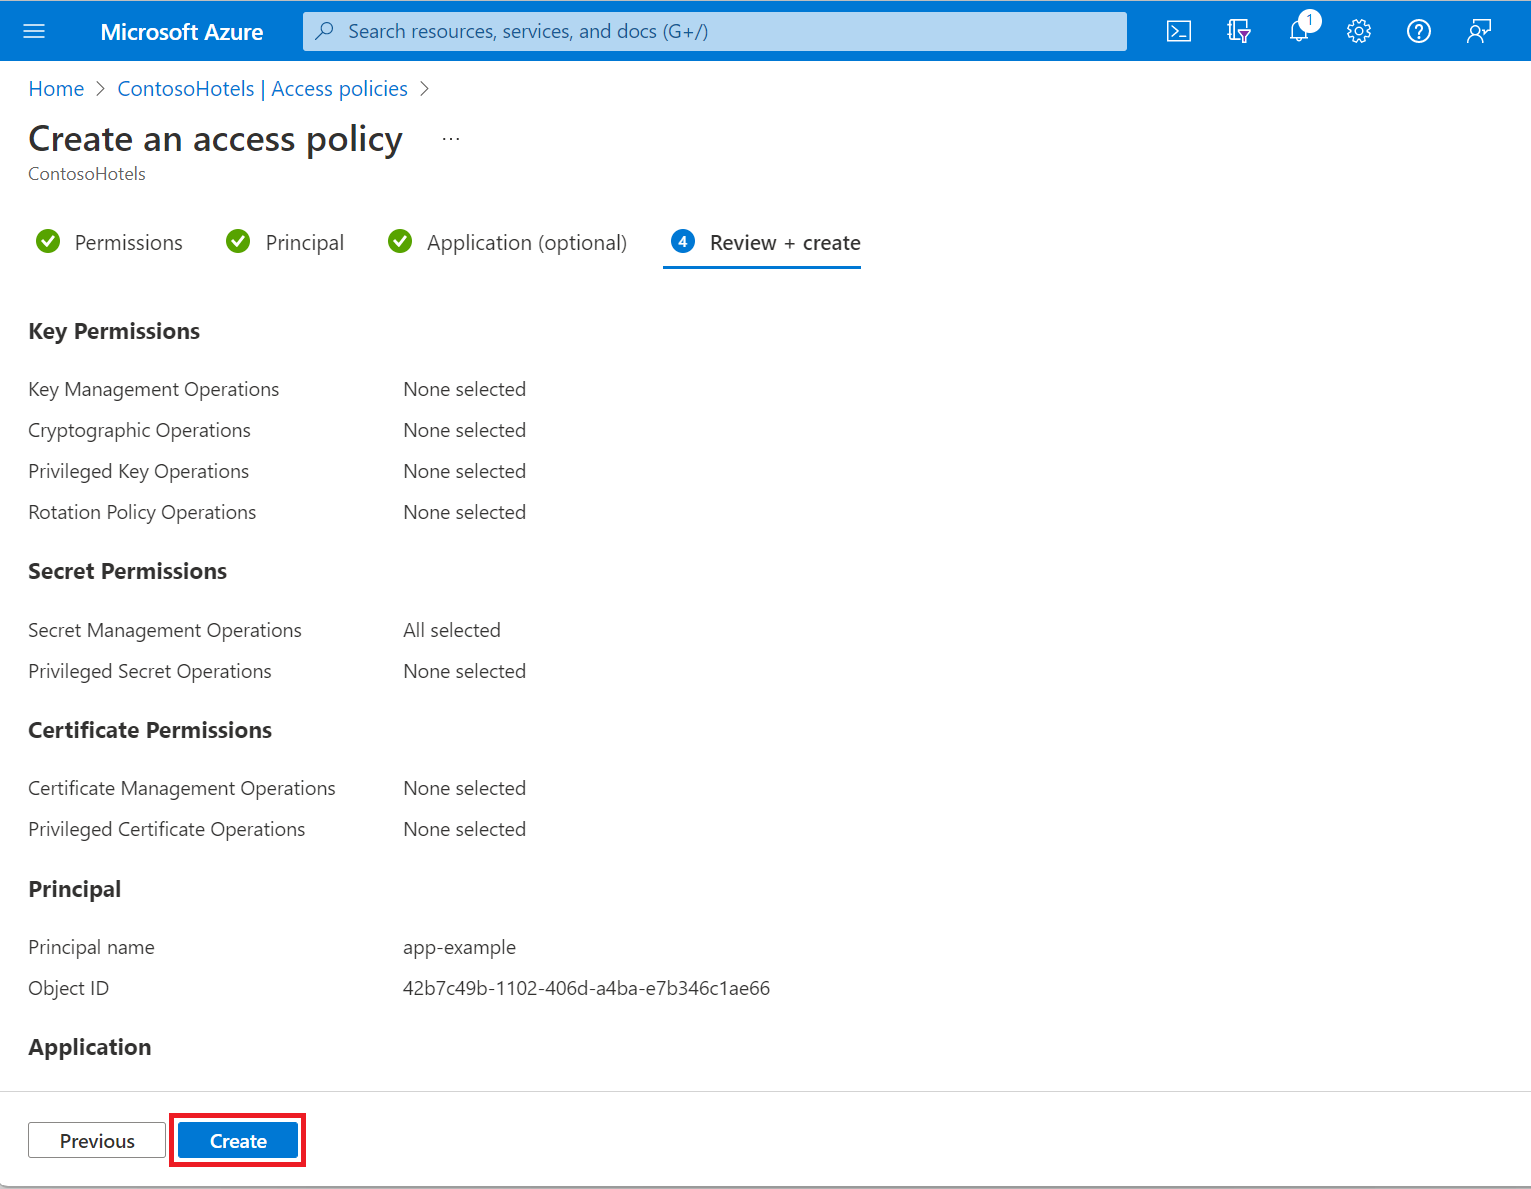
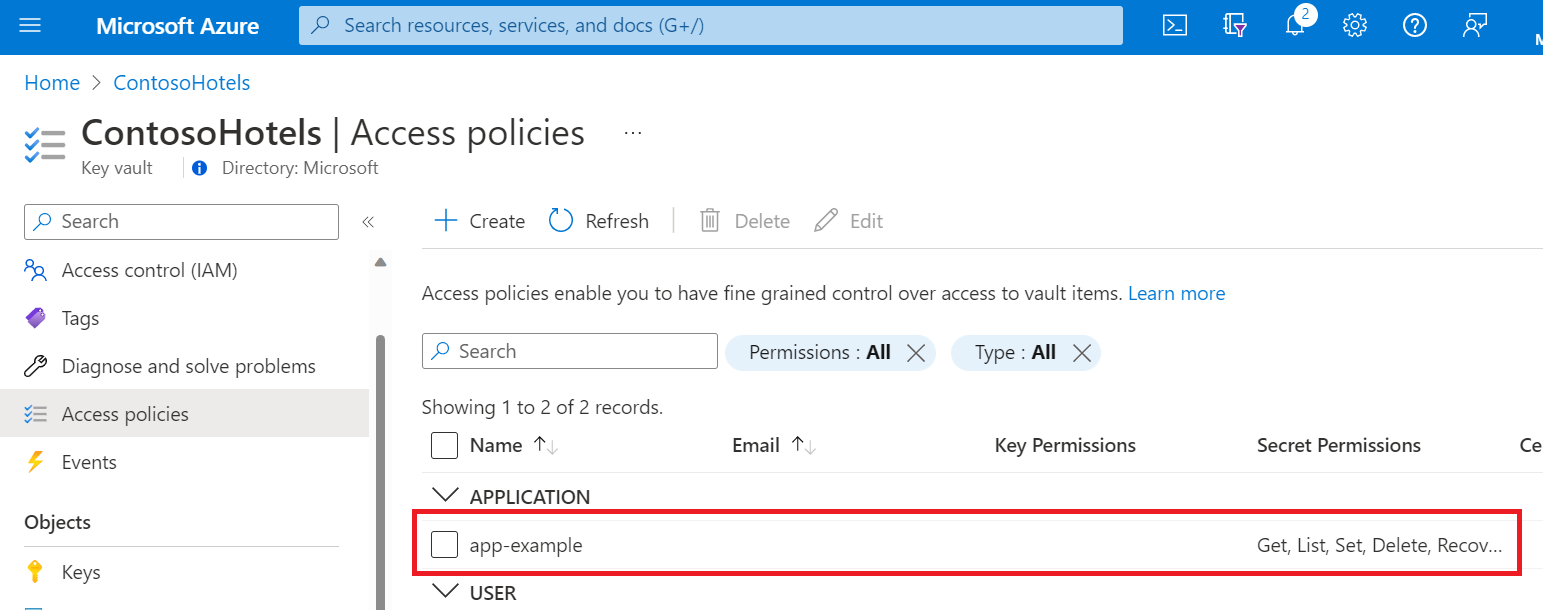
Kembali ke halaman Kebijakan akses , verifikasi bahwa kebijakan akses Anda tercantum.
Untuk informasi selengkapnya tentang membuat grup di Microsoft Entra ID menggunakan Azure CLI, lihat pembuatan grup iklan az dan tambahkan anggota grup iklan.
Untuk menjalankan perintah Azure CLI secara lokal, instal Azure CLI.
Untuk menjalankan perintah langsung di cloud, gunakan Azure Cloud Shell.
Hanya CLI lokal: masuk ke Azure menggunakan az login:
az login
Perintah az login membuka jendela browser untuk mengumpulkan kredensial jika diperlukan.
Memperoleh ID objek
Tentukan ID objek aplikasi, grup, atau pengguna yang ingin Anda tetapkan kebijakan aksesnya:
Aplikasi dan perwakilan layanan lainnya: gunakan perintah az ad sp list untuk mengambil perwakilan layanan Anda. Periksa output perintah untuk menentukan ID objek dari prinsip keamanan yang ingin Anda tetapkan kebijakan aksesnya.
az ad sp list --show-mine
Grup: gunakan perintah az daftar grup iklan, memfilter hasil dengan --display-name parameter:
az ad group list --display-name <search-string>
Pengguna: gunakan perintah az ad user show dengan memasukkan alamat email pengguna di parameter --id.
az ad user show --id <email-address-of-user>
Menetapkan kebijakan akses
Gunakan perintah az set-policy keyvault untuk menetapkan izin yang diinginkan:
az keyvault set-policy --name myKeyVault --object-id <object-id> --secret-permissions <secret-permissions> --key-permissions <key-permissions> --certificate-permissions <certificate-permissions>
Ganti <object-id> dengan ID objek prinsipal keamanan Anda.
Anda hanya perlu menyertakan --secret-permissions,--key-permissions, dan --certificate-permissions ketika menetapkan izin untuk jenis tertentu. Nilai yang diperbolehkan untuk <secret-permissions>, <key-permissions>, dan <certificate-permissions> diberikan dalam dokumentasi set-policy az keyvault.
Untuk informasi selengkapnya tentang membuat grup di Microsoft Entra ID menggunakan Azure PowerShell, lihat New-AzADGroup dan Add-AzADGroupMember.
Untuk menjalankan perintah secara lokal, instal Azure PowerShell jika Anda belum melakukannya.
Untuk menjalankan perintah langsung di cloud, gunakan Azure Cloud Shell.
PowerShell Lokal saja:
Instal modul Microsoft Entra ID PowerShell.
Masuk ke Azure:
Connect-AzAccount
Memperoleh ID objek
Tentukan ID objek aplikasi, grup, atau pengguna yang ingin Anda tetapkan kebijakan aksesnya:
Aplikasi dan prinsipal layanan lainnya: gunakan cmdlet Get-AzADServicePrincipal dengan -SearchString parameter untuk memfilter hasil dengan nama prinsipal layanan yang diinginkan:
Get-AzADServicePrincipal -SearchString "<search-string>"
Grup: gunakan cmdlet Get-AzADGroup dengan -SearchString parameter untuk memfilter hasil ke nama grup yang diinginkan:
Get-AzADGroup -SearchString "<search-string>"
Dalam output, ID objek dicantumkan sebagai Id.
Pengguna: gunakan cmdlet Get-AzADUser, meneruskan alamat email pengguna ke -UserPrincipalName parameter.
Get-AzAdUser -UserPrincipalName <email-address-of-user>
Dalam output, ID objek dicantumkan sebagai Id.
Menetapkan kebijakan akses
Gunakan cmdlet Set-AzKeyVaultAccessPolicy untuk menetapkan kebijakan akses:
Set-AzKeyVaultAccessPolicy -VaultName "<vault-name>" -ObjectId "<object-id>" -PermissionsToSecrets <secrets-permissions> -PermissionsToKeys <keys-permissions> -PermissionsToCertificates <certificate-permissions>
Anda hanya perlu menyertakan -PermissionsToSecrets,-PermissionsToKeys, dan -PermissionsToCertificates ketika menetapkan izin untuk jenis tertentu. Nilai yang diperbolehkan untuk <secret-permissions>, <key-permissions>, dan <certificate-permissions> diberikan dalam dokumentasi Set-AzKeyVaultAccessPolicy - Parameters.
Langkah selanjutnya