この記事では、Azure Virtual Desktop を使用して Private Link を設定して、リモート リソースにプライベートに接続する方法について説明します。 制限事項など、Azure Virtual Desktop で Private Link を使用する方法の詳細については、「Azure Virtual Desktop での Azure Private Link」を参照してください。
前提条件
Azure Virtual Desktop で Private Link を使用するには、次のものが必要です。
サブスクリプションで Azure Virtual Desktop を使用して Private Link を有効にする
Azure Virtual Desktop で Private Link を使用するには、Azure Virtual Desktop で Private Link を使用する各サブスクリプションで Microsoft.DesktopVirtualization リソース プロバイダーを再登録する必要があります。
シナリオに関連するタブを選択します。
Azure Virtual Desktop リソース プロバイダーを再登録する
Azure Virtual Desktop で Private Link を使用する前に、Microsoft.DesktopVirtualization リソース プロバイダーを再登録する必要があります。 これは、Azure Virtual Desktop で Private Link に使用するサブスクリプションごとに行う必要があります。
Azure portal にサインインし
検索バーに「 Subscriptions」 と入力し、一致するサービス エントリを選択します。
サブスクリプションの名前を選択し、[ 設定] セクションで [ リソース プロバイダー] を選択します。
Microsoft.DesktopVirtualization を検索して選択し、[再登録] を選択します。
Microsoft.DesktopVirtualization の状態が [登録済み] であることを確認します。
Azure Virtual Desktop リソース プロバイダーを再登録する
サブスクリプションを登録したら、 Microsoft.DesktopVirtualization リソース プロバイダーを再登録する必要があります。 これは、Azure Virtual Desktop で Private Link に使用するサブスクリプションごとに行う必要があります。
Azure portal にサインインし
検索バーに「 Subscriptions」 と入力し、一致するサービス エントリを選択します。
サブスクリプションの名前を選択し、[ 設定] セクションで [ リソース プロバイダー] を選択します。
Microsoft.DesktopVirtualization を検索して選択し、[再登録] を選択します。
Microsoft.DesktopVirtualization の状態が [登録済み] であることを確認します。
プライベート エンドポイントの作成
セットアップ プロセス中に、シナリオに応じて、次のリソースへのプライベート エンドポイントを作成する必要があります。
接続のすべての部分 (最初のフィード検出、フィードのダウンロード、およびクライアントとセッション ホストのリモート セッション接続) で、プライベート ルートが使用されます。 次のプライベート エンドポイントが必要です。
| 用途 |
リソースの種類 |
対象サブリソース |
エンドポイントの数量 |
| ホスト プールへの接続 |
Microsoft.DesktopVirtualization/hostpools |
接続 |
ホスト プールあたり 1 つ |
| フィードのダウンロード |
Microsoft.DesktopVirtualization/workspaces |
フィード |
ワークスペースごとに 1 つ |
| フィードの初期発見 |
Microsoft.DesktopVirtualization/workspaces |
グローバル |
すべての Azure Virtual Desktop デプロイに対して 1 つのみ |
クライアントとセッション ホストのフィード ダウンロードとリモート セッション接続ではプライベート ルートが使用されますが、最初のフィード検出ではパブリック ルートが使用されます。 次のプライベート エンドポイントが必要です。 最初のフィード検出のエンドポイントは必要ありません。
| 用途 |
リソースの種類 |
対象サブリソース |
エンドポイントの数量 |
| ホスト プールへの接続 |
Microsoft.DesktopVirtualization/hostpools |
接続 |
ホスト プールあたり 1 つ |
| フィードのダウンロード |
Microsoft.DesktopVirtualization/workspaces |
フィード |
ワークスペースごとに 1 つ |
クライアントとセッション ホストのリモート セッション接続のみがプライベート ルートを使用しますが、最初のフィード検出とフィードのダウンロードではパブリック ルートが使用されます。 次のプライベート エンドポイントが必要です。 ワークスペースへのエンドポイントは必要ありません。
| 用途 |
リソースの種類 |
対象サブリソース |
エンドポイントの数量 |
| ホスト プールへの接続 |
Microsoft.DesktopVirtualization/hostpools |
接続 |
ホスト プールあたり 1 つ |
クライアントとセッション ホスト VM の両方でパブリック ルートが使用されます。 このシナリオでは、Private Link は使用されません。
重要
初期フィード検出用のプライベート エンドポイントを作成すると、グローバル サブリソースに使用されるワークスペースによって共有完全修飾ドメイン名 (FQDN) が管理され、すべてのワークスペースでのフィードの初期検出が容易になります。 この目的専用で、アプリケーション グループが登録されていない別のワークスペースを作成する必要があります。 このワークスペースを削除すると、すべてのフィード検出プロセスが動作しなくなります。
最初のフィード検出に使用されるワークスペース (グローバル サブリソース) へのアクセスを制御することはできません。 プライベート アクセスのみを許可するようにこのワークスペースを構成すると、設定は無視されます。 このワークスペースには、常にパブリック ルートからアクセスできます。
IP アドレスの割り当ては、IP アドレスの需要の増加に応じて変更される可能性があります。 容量拡張中は、プライベート エンドポイントに追加のアドレスが必要です。 アドレス スペースの枯渇の可能性を考慮し、成長のために十分なヘッドルームを確保することが重要です。 ハブまたはスポーク トポロジのいずれかでプライベート エンドポイントの適切なネットワーク構成を決定する方法の詳細については、「Private Link 展開の決定ツリー」を参照してください。
ホスト プールへの接続
ホスト プールに接続するための 接続 サブリソースのプライベート エンドポイントを作成するには、シナリオに関連するタブを選択し、手順に従います。
Azure portal を使用してホスト プールに接続するための接続サブリソースのプライベート エンドポイントを作成する方法は次のとおりです。
Azure portal にサインインし
検索バーに「Azure Virtual Desktop」と入力し、一致するサービス エントリを選択して、Azure Virtual Desktop の概要に移動します。
[ ホスト プール] を選択し、 接続 サブリソースを作成するホスト プールの名前を選択します。
ホスト プールの概要から、[ ネットワーク]、[ プライベート エンドポイント接続]、[ 新しいプライベート エンドポイント] の順に選択します。
[ 基本 ] タブで、次の情報を入力します。
| パラメーター |
値/説明 |
| サブスクリプション |
プライベート エンドポイントを作成するサブスクリプションをドロップダウン リストから選択します。 |
| リソース グループ |
これにより、プライベート エンドポイントのワークスペースと同じリソース グループが自動的に既定で設定されますが、ドロップダウン リストから既存の代替リソース グループを選択するか、新しいリソース グループを作成することもできます。 |
| 名前 |
新しいプライベート エンドポイントの名前を入力します。 |
| ネットワーク インターフェイス名 |
ネットワーク インターフェイス名は、プライベート エンドポイントに指定した名前に基づいて自動的に入力されますが、別の名前を指定することもできます。 |
| Region |
これは、既定でワークスペースと同じ Azure リージョンになり、プライベート エンドポイントがデプロイされます。 これは、仮想ネットワークおよびセッション ホストと同じリージョンである必要があります。 |
このタブを完了したら、[ 次へ: リソース] を選択します。
[リソース] タブで、[サブスクリプション]、[リソースの種類]、および [リソース] の値を検証し、[ターゲット サブリソース] で接続を選択します。 このタブを完了したら、[Next: Virtual Network] を選択します。
[Virtual Network] タブで、次の情報を入力します。
| パラメーター |
値/説明 |
| 仮想ネットワーク |
プライベート エンドポイントを作成する仮想ネットワークをドロップダウン リストから選択します。 |
| サブネット |
プライベート エンドポイントを作成する仮想ネットワークのサブネットをドロップダウン リストから選択します。 |
| プライベート エンドポイントのネットワーク ポリシー |
サブネット ネットワーク ポリシーを選択する場合は、[ 編集 ] を選択します。 詳細については、「 プライベート エンドポイントのネットワーク ポリシーの管理」を参照してください。 |
| プライベート IP 構成 |
[ IP アドレスを動的に割り当てる] または [ IP アドレスを静的に割り当てる] を選択します。 アドレス空間は、選択したサブネットからのアドレスです。
静的に IP アドレスを割り当てることを選択する場合は、リストされている各メンバーの名前とプライベート IP を入力する必要があります。 |
| アプリケーション セキュリティ グループ |
オプション: ドロップダウン リストからプライベート エンドポイントの既存のアプリケーション セキュリティ グループを選択するか、新しいアプリケーション セキュリティ グループを作成します。 後で追加することもできます。 |
このタブを完了したら、[ 次へ: DNS] を選択します。
[DNS] タブで、[Integrate with private DNS zone] Azure プライベート DNS [Yes] または [No] を選択して、ゾーンを使用するかどうかを選択します。
[はい] を選択した場合は、プライベート DNS ゾーンを作成するサブスクリプションとリソース グループを選択します privatelink.wvd.microsoft.com。 詳細については、「Azure プライベート エンドポイントの DNS 構成」を参照してください。
このタブを完了したら、[ 次へ: タグ] を選択します。
オプション: [タグ] タブで、必要な名前と値のペアを入力し、[次へ: レビュー + 作成] を選択します。
[ レビュー + 作成 ] タブで、検証に合格したことを確認し、展開時に使用される情報を確認します。
[ 作成] を選択して、接続サブリソースのプライベート エンドポイントを作成します。
ここでは、Az.Network PowerShell モジュールと Az.DesktopVirtualization PowerShell モジュールを使用して、ホスト プールへの接続に使用される接続サブリソースのプライベート エンドポイントを作成する方法を示します。 自分の <placeholder> 値を変更してください。
PowerShell ターミナルの種類を使用してAzure portalで Azure Cloud Shell を開くか、ローカル デバイスで PowerShell を実行してください。
プライベート エンドポイントに使用する仮想ネットワークとサブネットの詳細を取得し、次のコマンドを実行して変数に格納します。
# Get the subnet details for the virtual network
$subnet = (Get-AzVirtualNetwork -Name <VNetName> -ResourceGroupName <ResourceGroupName>).Subnets | ? Name -eq <SubnetName>
次のコマンドを実行して、接続サブリソースを使用してホスト プールの Private Link サービス接続を作成します。
# Get the resource ID of the host pool
$hostPoolId = (Get-AzWvdHostPool -Name <HostPoolName> -ResourceGroupName <ResourceGroupName>).Id

# Create the service connection
$parameters = @{
    Name = '<ServiceConnectionName>'
    PrivateLinkServiceId = $hostPoolId
    GroupId = 'connection'
}

$serviceConnection = New-AzPrivateLinkServiceConnection @parameters
最後に、次のいずれかの例のコマンドを実行して、プライベート エンドポイントを作成します。
動的に割り当てられた IP アドレスを使用してプライベート エンドポイントを作成するには:
# Specify the Azure region. This must be the same region as your virtual network and session hosts.
$location = '<Location>'

# Create the private endpoint
$parameters = @{
    Name = '<PrivateEndpointName>'
    ResourceGroupName = '<ResourceGroupName>'
    Location = $location
    Subnet = $subnet
    PrivateLinkServiceConnection = $serviceConnection
}

New-AzPrivateEndpoint @parameters
静的に割り当てられた IP アドレスを使用してプライベート エンドポイントを作成するには:
# Specify the Azure region. This must be the same region as your virtual network and session hosts.
$location = '<Location>'

# Create a hash table for each private endpoint IP configuration
$ip1 = @{
    Name = 'ipconfig1'
    GroupId = 'connection'
    MemberName = 'broker'
    PrivateIPAddress = '<IPAddress>'
}

$ip2 = @{
    Name = 'ipconfig2'
    GroupId = 'connection'
    MemberName = 'diagnostics'
    PrivateIPAddress = '<IPAddress>'
}

$ip3 = @{
    Name = 'ipconfig3'
    GroupId = 'connection'
    MemberName = 'gateway-ring-map'
    PrivateIPAddress = '<IPAddress>'
}

$ip4 = @{
    Name = 'ipconfig4'
    GroupId = 'connection'
    MemberName = 'web'
    PrivateIPAddress = '<IPAddress>'
}

# Create the private endpoint IP configurations
$ipConfig1 = New-AzPrivateEndpointIpConfiguration @ip1
$ipConfig2 = New-AzPrivateEndpointIpConfiguration @ip2
$ipConfig3 = New-AzPrivateEndpointIpConfiguration @ip3
$ipConfig4 = New-AzPrivateEndpointIpConfiguration @ip4

# Create the private endpoint
$parameters = @{
    Name = '<PrivateEndpointName>'
    ResourceGroupName = '<ResourceGroupName>'
    Location = $location
    Subnet = $subnet
    PrivateLinkServiceConnection = $serviceConnection
    IpConfiguration = $ipConfig1, $ipConfig2, $ipConfig3, $ipConfig4
}

New-AzPrivateEndpoint @parameters
出力は次の出力のようになります。
ProvisioningState の値が Succeeded であることを確認します。
ResourceGroupName Name            Location ProvisioningState Subnet
----------------- ----            -------- ----------------- ------
privatelink       endpoint-hp01   uksouth  Succeeded
仮想ネットワークでプライベート エンドポイントの DNS 名を解決するには、 プライベート エンドポイントの DNS を構成する 必要があります。 プライベート DNS ゾーン名は privatelink.wvd.microsoft.com です。 Azure PowerShell を使用してプライベート DNS ゾーンを作成して構成する手順については、「プライベート DNS ゾーンの構成」を参照してください。
Azure CLI のネットワーク拡張機能とデスクトップ仮想化拡張機能を使用して、ホスト プールへの接続に使用される接続サブリソースのプライベート エンドポイントを作成する方法を次に示します。
重要
以下の例では、 <placeholder> 値を自分で変更する必要があります。
Bash ターミナルの種類を使用してAzure portalで Azure Cloud Shell を開くか、ローカル デバイスで Azure CLI を実行します。
次のいずれかの例のコマンドを実行して、接続サブリソースを使用して、Private Link サービス接続とホスト プールのプライベート エンドポイントを作成します。
動的に割り当てられた IP アドレスを使用してプライベート エンドポイントを作成するには:
# Specify the Azure region. This must be the same region as your virtual network and session hosts.
location=<Location>

# Get the resource ID of the host pool
hostPoolId=$(az desktopvirtualization hostpool show \
    --name <HostPoolName> \
    --resource-group <ResourceGroupName> \
    --query [id] \
    --output tsv)

# Create a service connection and the private endpoint
az network private-endpoint create \
    --name <PrivateEndpointName> \
    --resource-group <ResourceGroupName> \
    --location $location \
    --vnet-name <VNetName> \
    --subnet <SubnetName> \
    --connection-name <ConnectionName> \
    --private-connection-resource-id $hostPoolId \
    --group-id connection \
    --output table
静的に割り当てられた IP アドレスを使用してプライベート エンドポイントを作成するには:
# Specify the Azure region. This must be the same region as your virtual network and session hosts.
location=<Location>

# Get the resource ID of the host pool
hostPoolId=$(az desktopvirtualization hostpool show \
    --name <HostPoolName> \
    --resource-group <ResourceGroupName> \
    --query [id] \
    --output tsv)

# Store each private endpoint IP configuration in a variable
ip1={name:ipconfig1,group-id:connection,member-name:broker,private-ip-address:<IPAddress>}
ip2={name:ipconfig2,group-id:connection,member-name:diagnostics,private-ip-address:<IPAddress>}
ip3={name:ipconfig3,group-id:connection,member-name:gateway-ring-map,private-ip-address:<IPAddress>}
ip4={name:ipconfig4,group-id:connection,member-name:web,private-ip-address:<IPAddress>}

# Create a service connection and the private endpoint
az network private-endpoint create \
    --name <PrivateEndpointName> \
    --resource-group <ResourceGroupName> \
    --location $location \
    --vnet-name <VNetName> \
    --subnet <SubnetName> \
    --connection-name <ConnectionName> \
    --private-connection-resource-id $hostPoolId \
    --group-id connection \
    --ip-configs [$ip1,$ip2,$ip3,$ip4] \
    --output table
出力は次の出力のようになります。
ProvisioningState の値が Succeeded であることを確認します。
CustomNetworkInterfaceName    Location    Name                  ProvisioningState    ResourceGroup
----------------------------  ----------  --------------------  -------------------  ---------------
                              uksouth     endpoint-hp01         Succeeded            privatelink
仮想ネットワークでプライベート エンドポイントの DNS 名を解決するには、 プライベート エンドポイントの DNS を構成する 必要があります。 プライベート DNS ゾーン名は privatelink.wvd.microsoft.com です。 Azure CLI を使用してプライベート DNS ゾーンを作成して構成する手順については、「プライベート DNS ゾーンの構成」を参照してください。
重要
Private Linkで使用するホストプールごとに、接続サブリソースのプライベートエンドポイントを作成する必要があります。
フィードのダウンロード
ワークスペースの フィード サブリソースのプライベート エンドポイントを作成するには、シナリオに関連するタブを選択し、手順に従います。
Azure Virtual Desktop の概要から、ワークスペースを選択し、フィード サブリソースを作成するワークスペースの名前を選択します。
ワークスペースの概要から、[ ネットワーク]、[ プライベート エンドポイント接続]、[ 新しいプライベート エンドポイント] の順に選択します。
[ 基本 ] タブで、次の情報を入力します。
| パラメーター |
値/説明 |
| サブスクリプション |
プライベート エンドポイントを作成するサブスクリプションをドロップダウン リストから選択します。 |
| リソース グループ |
これにより、プライベート エンドポイントのワークスペースと同じリソース グループが自動的に既定で設定されますが、ドロップダウン リストから既存の代替リソース グループを選択するか、新しいリソース グループを作成することもできます。 |
| 名前 |
新しいプライベート エンドポイントの名前を入力します。 |
| ネットワーク インターフェイス名 |
ネットワーク インターフェイス名は、プライベート エンドポイントに指定した名前に基づいて自動的に入力されますが、別の名前を指定することもできます。 |
| Region |
これは、既定でワークスペースと同じ Azure リージョンになり、プライベート エンドポイントがデプロイされます。 これは、ご使用の仮想ネットワークと同じリージョンである必要があります。 |
このタブを完了したら、[ 次へ: リソース] を選択します。
[ リソース] タブで、[ サブスクリプション]、[ リソースの種類]、および [リソース] の値を検証し、[ ターゲット サブリソース] で [ フィード] を選択します。 このタブを完了したら、[Next: Virtual Network] を選択します。
[Virtual Network] タブで、次の情報を入力します。
| パラメーター |
値/説明 |
| 仮想ネットワーク |
プライベート エンドポイントを作成する仮想ネットワークをドロップダウン リストから選択します。 |
| サブネット |
プライベート エンドポイントを作成する仮想ネットワークのサブネットをドロップダウン リストから選択します。 |
| プライベート エンドポイントのネットワーク ポリシー |
サブネット ネットワーク ポリシーを選択する場合は、[ 編集 ] を選択します。 詳細については、「 プライベート エンドポイントのネットワーク ポリシーの管理」を参照してください。 |
| プライベート IP 構成 |
[ IP アドレスを動的に割り当てる] または [ IP アドレスを静的に割り当てる] を選択します。 アドレス空間は、選択したサブネットからのアドレスです。
静的に IP アドレスを割り当てることを選択する場合は、リストされている各メンバーの名前とプライベート IP を入力する必要があります。 |
| アプリケーション セキュリティ グループ |
オプション: ドロップダウン リストからプライベート エンドポイントの既存のアプリケーション セキュリティ グループを選択するか、新しいアプリケーション セキュリティ グループを作成します。 後で追加することもできます。 |
このタブを完了したら、[ 次へ: DNS] を選択します。
[DNS] タブで、[Integrate with private DNS zone] Azure プライベート DNS [Yes] または [No] を選択して、ゾーンを使用するかどうかを選択します。
[はい] を選択した場合は、プライベート DNS ゾーンを作成するサブスクリプションとリソース グループを選択します privatelink.wvd.microsoft.com。 詳細については、「Azure プライベート エンドポイントの DNS 構成」を参照してください。
このタブを完了したら、[ 次へ: タグ] を選択します。
オプション: [タグ] タブで、必要な名前と値のペアを入力し、[次へ: レビュー + 作成] を選択します。
[ レビュー + 作成 ] タブで、検証に合格したことを確認し、展開時に使用される情報を確認します。
[ 作成] を選択して、フィード サブリソースのプライベート エンドポイントを作成します。
同じ PowerShell セッションで、次のコマンドを実行して、フィード サブリソースを持つワークスペースの Private Link サービス接続を作成します。 これらの例では、同じ仮想ネットワークとサブネットが使用されます。
# Get the resource ID of the workspace
$workspaceId = (Get-AzWvdWorkspace -Name <WorkspaceName> -ResourceGroupName <ResourceGroupName>).Id

# Create the service connection
$parameters = @{
    Name = '<ServiceConnectionName>'
    PrivateLinkServiceId = $workspaceId
    GroupId = 'feed'
}

$serviceConnection = New-AzPrivateLinkServiceConnection @parameters
最後に、次のいずれかの例のコマンドを実行して、プライベート エンドポイントを作成します。
動的に割り当てられた IP アドレスを使用してプライベート エンドポイントを作成するには:
# Specify the Azure region. This must be the same region as your virtual network.
$location = '<Location>'

# Create the private endpoint
$parameters = @{
    Name = '<PrivateEndpointName>'
    ResourceGroupName = '<ResourceGroupName>'
    Location = $location
    Subnet = $subnet
    PrivateLinkServiceConnection = $serviceConnection
}

New-AzPrivateEndpoint @parameters
静的に割り当てられた IP アドレスを使用してプライベート エンドポイントを作成するには:
# Specify the Azure region. This must be the same region as your virtual network.
$location = '<Location>'

# Create a hash table for each private endpoint IP configuration
$ip1 = @{
    Name = 'ipconfig1'
    GroupId = 'feed'
    MemberName = 'web-r1'
    PrivateIPAddress = '<IPAddress>'
}

$ip2 = @{
    Name = 'ipconfig2'
    GroupId = 'feed'
    MemberName = 'web-r0'
    PrivateIPAddress = '<IPAddress>'
}

# Create the private endpoint IP configurations
$ipConfig1 = New-AzPrivateEndpointIpConfiguration @ip1
$ipConfig2 = New-AzPrivateEndpointIpConfiguration @ip2

# Create the private endpoint
$parameters = @{
    Name = '<PrivateEndpointName>'
    ResourceGroupName = '<ResourceGroupName>'
    Location = $location
    Subnet = $subnet
    PrivateLinkServiceConnection = $serviceConnection
    IpConfiguration = $ipConfig1, $ipConfig2
}

New-AzPrivateEndpoint @parameters
出力は次のようになります。
ProvisioningState の値が Succeeded であることを確認します。
ResourceGroupName Name            Location ProvisioningState Subnet
----------------- ----            -------- ----------------- ------
privatelink       endpoint-ws01   uksouth  Succeeded
仮想ネットワークでプライベート エンドポイントの DNS 名を解決するには、 プライベート エンドポイントの DNS を構成する 必要があります。 プライベート DNS ゾーン名は privatelink.wvd.microsoft.com です。 Azure PowerShell を使用してプライベート DNS ゾーンを作成して構成する手順については、「プライベート DNS ゾーンの構成」を参照してください。
同じ CLI セッションで、次のコマンドを実行して、フィード サブリソースを使用して Private Link サービス接続とワークスペースのプライベート エンドポイントを作成します。
動的に割り当てられた IP アドレスを使用してプライベート エンドポイントを作成するには:
# Specify the Azure region. This must be the same region as your virtual network.
location=<Location>

# Get the resource ID of the workspace
workspaceId=$(az desktopvirtualization workspace show \
    --name <WorkspaceName> \
    --resource-group <ResourceGroupName> \
    --query [id] \
    --output tsv)

# Create a service connection and the private endpoint
az network private-endpoint create \
    --name <PrivateEndpointName> \
    --resource-group <ResourceGroupName> \
    --location $location \
    --vnet-name <VNetName> \
    --subnet <SubnetName> \
    --connection-name <ConnectionName> \
    --private-connection-resource-id $workspaceId \
    --group-id feed \
    --output table
静的に割り当てられた IP アドレスを使用してプライベート エンドポイントを作成するには:
# Specify the Azure region. This must be the same region as your virtual network.
location=<Location>

# Get the resource ID of the workspace
workspaceId=$(az desktopvirtualization workspace show \
    --name <WorkspaceName> \
    --resource-group <ResourceGroupName> \
    --query [id] \
    --output tsv)

# Store each private endpoint IP configuration in a variable
ip1={name:ipconfig1,group-id:feed,member-name:web-r1,private-ip-address:<IPAddress>}
ip2={name:ipconfig2,group-id:feed,member-name:web-r0,private-ip-address:<IPAddress>}

# Create a service connection and the private endpoint
az network private-endpoint create \
    --name <PrivateEndpointName> \
    --resource-group <ResourceGroupName> \
    --location $location \
    --vnet-name <VNetName> \
    --subnet <SubnetName> \
    --connection-name <ConnectionName> \
    --private-connection-resource-id $workspaceId \
    --group-id feed \
    --ip-configs [$ip1,$ip2] \
    --output table
出力は次のようになります。
ProvisioningState の値が Succeeded であることを確認します。
CustomNetworkInterfaceName    Location    Name                  ProvisioningState    ResourceGroup
----------------------------  ----------  --------------------  -------------------  ---------------
                              uksouth     endpoint-ws01         Succeeded            privatelink
仮想ネットワークでプライベート エンドポイントの DNS 名を解決するには、 プライベート エンドポイントの DNS を構成する 必要があります。 プライベート DNS ゾーン名は privatelink.wvd.microsoft.com です。 Azure CLI を使用してプライベート DNS ゾーンを作成して構成する手順については、「プライベート DNS ゾーンの構成」を参照してください。
重要
Private Link で使用するワークスペースごとに、フィード サブリソースのプライベート エンドポイントを作成する必要があります。
フィードの初期発見
最初のフィード検出に使用される グローバル サブリソースのプライベート エンドポイントを作成するには、シナリオに関連するタブを選択し、手順に従います。
重要
すべての Azure Virtual Desktop デプロイのグローバル サブリソースに対して 1 つのプライベート エンドポイントのみを作成します。
任意のワークスペースのグローバル サブリソースへのプライベート エンドポイントは、最初のフィード検出時に共有完全修飾ドメイン名 (FQDN) を制御します。 これにより、すべてのワークスペースのフィードの検出が有効になります。 プライベート エンドポイントに接続されているワークスペースは非常に重要なため、それを削除すると、すべてのフィード検出プロセスが動作しなくなります。 グローバル サブリソース用に未使用のプレースホルダー ワークスペースを作成することをお勧めします。
Azure Virtual Desktop の概要から、 [ワークスペース] を選択し、グローバル サブリソースに使用するワークスペースの名前を選択します。
-
オプション: 代わりに、「 ワークスペースの作成」の手順に従って、グローバル エンドポイントを終了するプレースホルダー ワークスペースを作成します。
ワークスペースの概要から、[ ネットワーク]、[ プライベート エンドポイント接続]、[ 新しいプライベート エンドポイント] の順に選択します。
[ 基本 ] タブで、次の情報を入力します。
| パラメーター |
値/説明 |
| サブスクリプション |
プライベート エンドポイントを作成するサブスクリプションをドロップダウン リストから選択します。 |
| リソース グループ |
これにより、プライベート エンドポイントのワークスペースと同じリソース グループが自動的に既定で設定されますが、ドロップダウン リストから既存の代替リソース グループを選択するか、新しいリソース グループを作成することもできます。 |
| 名前 |
新しいプライベート エンドポイントの名前を入力します。 |
| ネットワーク インターフェイス名 |
ネットワーク インターフェイス名は、プライベート エンドポイントに指定した名前に基づいて自動的に入力されますが、別の名前を指定することもできます。 |
| Region |
これは、自動的にワークスペースと同じ Azure リージョンに既定で設定され、プライベート エンドポイントがデプロイされます。 これは、ご使用の仮想ネットワークと同じリージョンである必要があります。 |
このタブを完了したら、[ 次へ: リソース] を選択します。
[ リソース] タブで、[ サブスクリプション]、[ リソースの種類]、および [リソース] の値を検証し、[ ターゲット サブリソース] で [グローバル] を選択します。 このタブを完了したら、[Next: Virtual Network] を選択します。
[Virtual Network] タブで、次の情報を入力します。
| パラメーター |
値/説明 |
| 仮想ネットワーク |
プライベート エンドポイントを作成する仮想ネットワークをドロップダウン リストから選択します。 |
| サブネット |
プライベート エンドポイントを作成する仮想ネットワークのサブネットをドロップダウン リストから選択します。 |
| プライベート エンドポイントのネットワーク ポリシー |
サブネット ネットワーク ポリシーを選択する場合は、[ 編集 ] を選択します。 詳細については、「 プライベート エンドポイントのネットワーク ポリシーの管理」を参照してください。 |
| プライベート IP 構成 |
[ IP アドレスを動的に割り当てる] または [ IP アドレスを静的に割り当てる] を選択します。 アドレス空間は、選択したサブネットからのアドレスです。
静的に IP アドレスを割り当てることを選択する場合は、リストされている各メンバーの名前とプライベート IP を入力する必要があります。 |
| アプリケーション セキュリティ グループ |
オプション: ドロップダウン リストからプライベート エンドポイントの既存のアプリケーション セキュリティ グループを選択するか、新しいアプリケーション セキュリティ グループを作成します。 後で追加することもできます。 |
このタブを完了したら、[ 次へ: DNS] を選択します。
[DNS] タブで、[Integrate with private DNS zone] Azure プライベート DNS [Yes] または [No] を選択して、ゾーンを使用するかどうかを選択します。
[はい] を選択した場合は、プライベート DNS ゾーンを作成するサブスクリプションとリソース グループを選択します privatelink-global.wvd.microsoft.com。 詳細については、「Azure プライベート エンドポイントの DNS 構成」を参照してください。
このタブを完了したら、[ 次へ: タグ] を選択します。
オプション: [タグ] タブで、必要な名前と値のペアを入力し、[次へ: レビュー + 作成] を選択します。
[ レビュー + 作成 ] タブで、検証に合格したことを確認し、展開時に使用される情報を確認します。
[ 作成 ] を選択して、グローバル サブリソースのプライベート エンドポイントを作成します。
オプション: 「 ワークスペースの作成」の手順に従って、グローバル エンドポイントを終了するプレースホルダー ワークスペースを作成します。
同じ PowerShell セッションで、次のコマンドを実行して、グローバル サブリソースとのワークスペースの Private Link サービス接続を作成します。 これらの例では、同じ仮想ネットワークとサブネットが使用されます。
# Get the resource ID of the workspace
$workspaceId = (Get-AzWvdWorkspace -Name <WorkspaceName> -ResourceGroupName <ResourceGroupName>).Id

# Create the service connection
$parameters = @{
    Name = '<ServiceConnectionName>'
    PrivateLinkServiceId = $workspaceId
    GroupId = 'global'
}

$serviceConnection = New-AzPrivateLinkServiceConnection @parameters
最後に、次のいずれかの例のコマンドを実行して、プライベート エンドポイントを作成します。
動的に割り当てられた IP アドレスを使用してプライベート エンドポイントを作成するには:
# Specify the Azure region. This must be the same region as your virtual network.
$location = '<Location>'

# Create the private endpoint
$parameters = @{
    Name = '<PrivateEndpointName>'
    ResourceGroupName = '<ResourceGroupName>'
    Location = $location
    Subnet = $subnet
    PrivateLinkServiceConnection = $serviceConnection
}

New-AzPrivateEndpoint @parameters
静的に割り当てられた IP アドレスを使用してプライベート エンドポイントを作成するには:
# Specify the Azure region. This must be the same region as your virtual network.
$location = '<Location>'

$ip = @{
    Name = '<IPConfigName>'
    GroupId = 'global'
    MemberName = 'web'
    PrivateIPAddress = '<IPAddress>'
}

$ipConfig = New-AzPrivateEndpointIpConfiguration @ip

# Create the private endpoint
$parameters = @{
    Name = '<PrivateEndpointName>'
    ResourceGroupName = '<ResourceGroupName>'
    Location = $location
    Subnet = $subnet
    PrivateLinkServiceConnection = $serviceConnection
    IpConfiguration = $ipconfig
}

New-AzPrivateEndpoint @parameters
出力は次のようになります。
ProvisioningState の値が Succeeded であることを確認します。
ResourceGroupName Name            Location ProvisioningState Subnet
----------------- ----            -------- ----------------- ------
privatelink       endpoint-global uksouth  Succeeded
仮想ネットワークでプライベート エンドポイントの DNS 名を解決するには、 プライベート エンドポイントの DNS を構成する 必要があります。 プライベート DNS ゾーン名は privatelink-global.wvd.microsoft.com です。 Azure PowerShell を使用してプライベート DNS ゾーンを作成して構成する手順については、「プライベート DNS ゾーンの構成」を参照してください。
オプション: 「 ワークスペースの作成」の手順に従って、グローバル エンドポイントを終了するプレースホルダー ワークスペースを作成します。
同じ CLI セッションで、次のコマンドを実行して、グローバル サブリソースを使用して、Private Link サービス接続とワークスペースのプライベート エンドポイントを作成します。
動的に割り当てられた IP アドレスを使用してプライベート エンドポイントを作成するには:
# Specify the Azure region. This must be the same region as your virtual network.
location=<Location>

# Get the resource ID of the workspace
workspaceId=$(az desktopvirtualization workspace show \
    --name <WorkspaceName> \
    --resource-group <ResourceGroupName> \
    --query [id] \
    --output tsv)

# Create a service connection and the private endpoint
az network private-endpoint create \
    --name <PrivateEndpointName> \
    --resource-group <ResourceGroupName> \
    --location $location \
    --vnet-name <VNetName> \
    --subnet <SubnetName> \
    --connection-name <ConnectionName> \
    --private-connection-resource-id $workspaceId \
    --group-id global \
    --output table
静的に割り当てられた IP アドレスを使用してプライベート エンドポイントを作成するには:
# Specify the Azure region. This must be the same region as your virtual network.
location=<Location>

# Get the resource ID of the workspace
workspaceId=$(az desktopvirtualization workspace show \
    --name <WorkspaceName> \
    --resource-group <ResourceGroupName> \
    --query [id] \
    --output tsv)

# Store each private endpoint IP configuration in a variable
ip={name:ipconfig,group-id:global,member-name:web,private-ip-address:<IPAddress>}

# Create a service connection and the private endpoint
az network private-endpoint create \
    --name <PrivateEndpointName> \
    --resource-group <ResourceGroupName> \
    --location $location \
    --vnet-name <VNetName> \
    --subnet <SubnetName> \
    --connection-name <ConnectionName> \
    --private-connection-resource-id $workspaceId \
    --group-id global \
    --ip-config $ip \
    --output table
出力は次のようになります。
ProvisioningState の値が Succeeded であることを確認します。
CustomNetworkInterfaceName    Location    Name                  ProvisioningState    ResourceGroup
----------------------------  ----------  --------------------  -------------------  ---------------
                              uksouth     endpoint-global       Succeeded            privatelink
仮想ネットワークでプライベート エンドポイントの DNS 名を解決するには、 プライベート エンドポイントの DNS を構成する 必要があります。 プライベート DNS ゾーン名は privatelink-global.wvd.microsoft.com です。 Azure CLI を使用してプライベート DNS ゾーンを作成して構成する手順については、「プライベート DNS ゾーンの構成」を参照してください。
パブリック ルートの閉鎖
プライベート エンドポイントを作成したら、パブリック ルートからのトラフィックを許可するかどうかを制御することもできます。 これは、Azure Virtual Desktop を使用して細かいレベルで制御することも、ネットワーク セキュリティ グループ (NSG) または Azure Firewall を使用してより広範に制御することもできます。
Azure Virtual Desktop を使用してルートを制御する
Azure Virtual Desktop を使用すると、ワークスペースとホスト プールのパブリック トラフィックを個別に制御できます。 シナリオに関連するタブを選択し、手順に従います。 これは Azure CLI では構成できません。 Private Link で使用するワークスペースとホスト プールごとに、これらの手順を繰り返す必要があります。
ワークスペース
Azure Virtual Desktop の概要から、ワークスペースを選択し、パブリック トラフィックを制御するワークスペースの名前を選択します。
ホスト プールの概要から、[ ネットワーク]、[ パブリック アクセス ] タブの順に選択します。
以下のいずれかのオプションを選択します。
| Setting |
説明 |
|
すべてのネットワークからのパブリック アクセスを有効にする |
エンド ユーザーは、パブリック インターネットまたはプライベート エンドポイント経由でフィードにアクセスできます。 |
|
パブリック アクセスを無効にし、プライベート アクセスを使用する |
エンド ユーザーは、プライベート エンドポイント経由でのみフィードにアクセスできます。 |
[保存] を選択します。
ホスト プール
Azure Virtual Desktop の概要から、 [ホスト プール] を選択し、パブリック トラフィックを制御するホスト プールの名前を選択します。
ホスト プールの概要から、[ ネットワーク]、[ パブリック アクセス ] タブの順に選択します。
以下のいずれかのオプションを選択します。
| Setting |
説明 |
|
すべてのネットワークからのパブリック アクセスを有効にする |
エンド ユーザーは、パブリック インターネットまたはプライベート エンドポイントを介してフィードとセッション ホストに安全にアクセスできます。 |
|
エンド ユーザーのパブリック アクセスを有効にし、セッション ホストにプライベート アクセスを使用する |
エンド ユーザーはパブリック インターネット経由でフィードに安全にアクセスできますが、セッション ホストにアクセスするにはプライベート エンドポイントを使用する必要があります。 |
|
パブリック アクセスを無効にし、プライベート アクセスを使用する |
エンド ユーザーは、プライベート エンドポイント経由でのみフィードとセッション ホストにアクセスできます。 |
[保存] を選択します。
重要
Private Link をサポートする Azure Virtual Desktop 用の Azure PowerShell コマンドレットはプレビュー段階です。 これらのコマンドレットを使用するには、バージョン 5.0.0 で追加された Az.DesktopVirtualization モジュールのプレビュー版 をダウンロードしてインストールする必要があります。
ワークスペース
同じ PowerShell セッションで、次のコマンドを実行してパブリック アクセスを無効にし、プライベート アクセスを使用できます。
$parameters = @{
    Name = '<WorkspaceName>'
    ResourceGroupName = '<ResourceGroupName>'
    PublicNetworkAccess = 'Disabled'
}

Update-AzWvdWorkspace @parameters
すべてのネットワークからのパブリック アクセスを有効にするには、次のコマンドを実行します。
$parameters = @{
    Name = '<WorkspaceName>'
    ResourceGroupName = '<ResourceGroupName>'
    PublicNetworkAccess = 'Enabled'
}

Update-AzWvdWorkspace @parameters
ホスト プール
同じ PowerShell セッションで、次のコマンドを実行してパブリック アクセスを無効にし、プライベート アクセスを使用できます。
$parameters = @{
    Name = '<HostPoolName>'
    ResourceGroupName = '<ResourceGroupName>'
    PublicNetworkAccess = 'Disabled'
}

Update-AzWvdHostPool @parameters
すべてのネットワークからのパブリック アクセスを有効にするには、次のコマンドを実行します。
$parameters = @{
    Name = '<HostPoolName>'
    ResourceGroupName = '<ResourceGroupName>'
    PublicNetworkAccess = 'Enabled'
}

Update-AzWvdHostPool @parameters
エンド ユーザーにはパブリック アクセスを使用し、セッション ホストにはプライベート アクセスを使用するには、次のコマンドを実行します。
$parameters = @{
    Name = '<HostPoolName>'
    ResourceGroupName = '<ResourceGroupName>'
    PublicNetworkAccess = 'EnabledForSessionHostsOnly'
}

Update-AzWvdHostPool @parameters
エンド ユーザーにはプライベート アクセスを使用し、セッション ホストにはパブリック アクセスを使用するには、次のコマンドを実行します。
$parameters = @{
    Name = '<HostPoolName>'
    ResourceGroupName = '<ResourceGroupName>'
    PublicNetworkAccess = 'EnabledForClientsOnly'
}

Update-AzWvdHostPool @parameters
重要
セッション ホストのアクセスを変更しても、既存のセッションには影響しません。 プライベート エンドポイントをホスト プールに変更した後は、ホスト プール内の各セッション ホストで リモート デスクトップ エージェント ローダー (RDAgentBootLoader) サービスを再起動する必要があります。 また、ホスト プールのネットワーク構成を変更するたびに、このサービスを再起動する必要があります。 サービスを再起動する代わりに、各セッション ホストを再起動できます。
ネットワーク セキュリティ グループまたは Azure Firewall を使用してパブリック ルートをブロックする
ネットワーク セキュリティ グループまたは Azure Firewall を使用して、ユーザー クライアント デバイスまたはセッション ホストからプライベート エンドポイントへの接続を制御している場合は、WindowsVirtualDesktop サービス タグを使用してパブリック インターネットからのトラフィックをブロックできます。 このサービスタグを使用してパブリックインターネットトラフィックをブロックすると、すべてのサービストラフィックはプライベートルートのみを使用します。
注意
プライベート エンドポイントと 必要な URL リストのアドレスとの間のトラフィックをブロックしないようにしてください。
接続サブリソースを使用して、ユーザー クライアント デバイスまたはセッション ホストからホスト プール リソースのプライベート エンドポイントへの特定のポートをブロックしないでください。 ポートマッピングは、接続サブリソースに対応する単一のプライベート エンドポイント IP アドレスを介してすべてのグローバル ゲートウェイに使用されるため、プライベート エンドポイントへの TCP 動的ポート範囲全体 (1 - 65535) が必要です。 ポートをプライベート エンドポイントに制限すると、ユーザーが Azure Virtual Desktop に正常に接続できない可能性があります。
Azure Virtual Desktop を使用して Private Link を検証する
パブリック ルートを閉じたら、Azure Virtual Desktop での Private Link が機能していることを検証する必要があります。 これを行うには、各プライベート エンドポイントの接続状態、セッション ホストの状態を確認し、ユーザーがリモート リソースを更新して接続できることをテストします。
各プライベート エンドポイントの接続状態を確認する
各プライベート エンドポイントの接続状態をチェックするには、シナリオに関連するタブを選択し、手順に従います。 Private Link で使用するワークスペースとホスト プールごとに、これらの手順を繰り返す必要があります。
ワークスペース
Azure Virtual Desktop の概要から、[ワークスペース] を選択し、接続状態をチェックするワークスペースの名前を選択します。
ワークスペースの概要から、[ ネットワーク]、[ プライベート エンドポイント接続] の順に選択します。
一覧表示されているプライベート エンドポイントについて、[接続状態] が [承認済み] であることチェックします。
ホスト プール
Azure Virtual Desktop の概要から、 [ホスト プール] を選択し、接続状態をチェックするホスト プールの名前を選択します。
ホスト プールの概要から、[ ネットワーク]、[ プライベート エンドポイント接続] の順に選択します。
一覧表示されているプライベート エンドポイントについて、[接続状態] が [承認済み] であることチェックします。
重要
次のコマンドを実行するには、Az.DesktopVirtualization モジュールのプレビュー バージョンを使用する必要があります。 詳細とプレビュー モジュールのダウンロードとインストールについては、「PowerShell ギャラリー」を参照してください。
ワークスペース
同じ PowerShell セッションで、次のコマンドを実行して、ワークスペースの接続状態をチェックします。
(Get-AzWvdWorkspace -Name <WorkspaceName> -ResourceGroupName <ResourceGroupName).PrivateEndpointConnection | FL Name, PrivateLinkServiceConnectionStateStatus, PrivateLinkServiceConnectionStateDescription, PrivateLinkServiceConnectionStateActionsRequired
出力は次のようになります。
PrivateLinkServiceConnectionStateStatus の値が [承認済み] であることを確認します。
Name                                             : endpoint-ws01
PrivateLinkServiceConnectionStateStatus          : Approved
PrivateLinkServiceConnectionStateDescription     : Auto-approved
PrivateLinkServiceConnectionStateActionsRequired : None
ホスト プール
同じ PowerShell セッションで、次のコマンドを実行してホスト プールの接続状態をチェックします。
(Get-AzWvdHostPool -Name <HostPoolName> -ResourceGroupName <ResourceGroupName).PrivateEndpointConnection | FL Name, PrivateLinkServiceConnectionStateStatus, PrivateLinkServiceConnectionStateDescription, PrivateLinkServiceConnectionStateActionsRequired
出力は次のようになります。
PrivateLinkServiceConnectionStateStatus の値が [承認済み] であることを確認します。
Name                                             : endpoint-hp01
PrivateLinkServiceConnectionStateStatus          : Approved
PrivateLinkServiceConnectionStateDescription     : Auto-approved
PrivateLinkServiceConnectionStateActionsRequired : None
同じCLIセッションで、次のコマンドを実行して、ワークスペースまたはホスト・プールの接続状態をチェックします。
az network private-endpoint show \
    --name <PrivateEndpointName> \
    --resource-group <ResourceGroupName> \
    --query "{name:name, privateLinkServiceConnectionStates:privateLinkServiceConnections[].privateLinkServiceConnectionState}"
出力は次のようになります。
状態の値が [承認済み] であることを確認します。
{
  "name": "endpoint-ws01",
  "privateLinkServiceConnectionStates": [
    {
      "actionsRequired": "None",
      "description": "Auto-approved",
      "status": "Approved"
    }
  ]
}
セッション ホストのステータスを確認する
Azure Virtual Desktop でセッション ホストの状態を確認します。
Azure Virtual Desktop の概要から、 [ホスト プール] を選択し、ホスト プールの名前を選択します。
[ 管理] セクションで、[ セッション ホスト] を選択します。
セッション ホストの一覧を確認し、その状態が [使用可能] であることチェックします。
ユーザーが接続できることを確認する
ユーザーがリモート リソースに接続できることをテストするには、次の手順を実行します。
リモート デスクトップ クライアントを使用し、 ワークスペースをサブスクライブして更新できることを確認します。
最後に、ユーザーがリモート セッションに接続できることを確認します。
UDP over Private Link を有効にする (オプトイン)
Azure Virtual Desktop Private Link 経由でマネージド ネットワークで RDP Shortpath などの UDP ベースのトランスポートを使用するには、ワークスペースまたはホスト プールで UDP を明示的に有効にし、パブリックの Shortpath オプションが無効になっていることを確認する必要があります
Azure portal で、Azure 仮想デスクトップホスト プールまたはワークスペース リソースを開きます。
[ネットワーク] → [パブリック アクセス] に移動します。
[ パブリック アクセス] で、次のいずれかを選択します。
エンド ユーザーのパブリック アクセスを有効にするか、セッション ホストにプライベート アクセスを使用するか、
パブリック アクセスを無効にし、プライベート アクセスを使用する
これらのオプションのいずれかを選択すると、ポータルに追加のオプトイン チェックボックスが表示されます。


[Private Link 経由でダイレクト UDP ネットワーク パスを許可する] をオンにして、UDP ベースのトランスポート (たとえば、マネージド ネットワーク用の RDP Shortpath) を許可します。
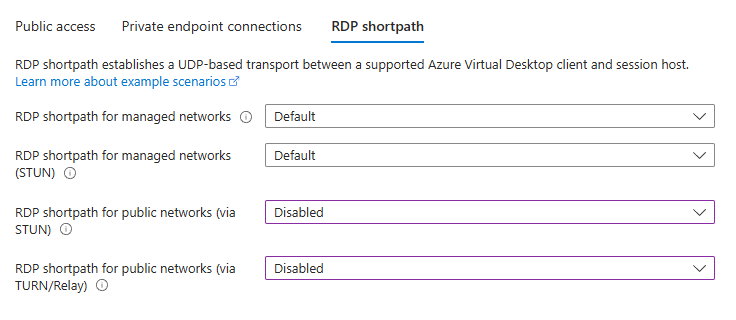
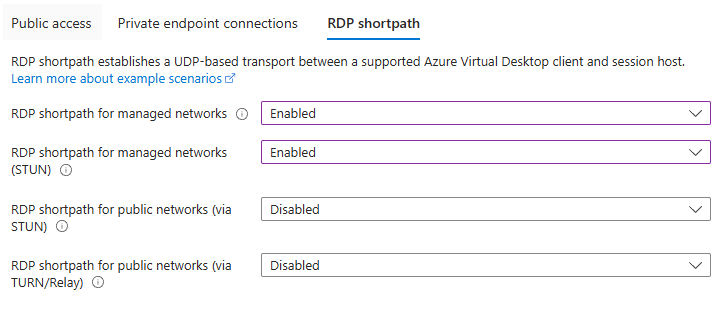
[RDP Shortpath] タブに移動し、パブリック ショートパス オプションを無効にします。
[保存] を選択します。
マネージド ネットワークの RDP Shortpath – 構成の検証
前提条件と制限事項
Private Link 経由の UDP 転送にはオプトインが必要です: [ワークスペース/ホスト プール] ページで、[Private Link 経由の直接 UDP ネットワーク パスを許可する] を有効にする必要があります。
パブリック ネットワーク ショートパス (STUN/TURN) は Private Link ではサポートされていません。マネージド ネットワークの場合は RDP Shortpath または Private Link の場合はマネージド ネットワーク (STUN) RDP Shortpathを使用してください。
重要
Private Link を使用して RDP Shortpath を有効にするには、UDP オプトイン チェック ボックスが必須になります。 このチェックボックスがオンになっていない場合、RDP Shortpath は Private Link 接続に対してブロックされます。
次の手順