ネットワーク保護 は、フィッシング詐欺やエクスプロイト、その他の悪意のあるコンテンツをホストする可能性のある危険なドメインへのアプリ接続を防ぐのに役立ちます。 セキュリティ管理者は、Microsoft Intune、Microsoft Defenderポータル、モバイルデバイス管理(MDM)、Microsoft Configuration Manager、グループポリシー、またはPowerShellを使ってネットワーク保護を設定できます。
ブロックモードでネットワーク保護を有効にする前に、テスト環境で 監査モード を使ってブロックされる可能性のあるアプリを特定してください。
始める前に、サポートされているオペレーティングシステムとPrerequisitesのMicrosoft Defender Antivirus要件を確認してください。
前提条件
サポートされるオペレーティング システム
本記事の手順は以下のオペレーティングシステムに適用されます:
- Windows 10、バージョン1709以降、またはWindows 11(ProまたはEnterprise)です。
- Windows Server 2012 R2、Windows Server 2016、またはWindows Server バージョン1803以降。
ネットワーク保護は他のプラットフォームでもサポートされています。 プラットフォーム固有の手順については、 Linuxのネットワーク保護 および macOSのネットワーク保護を参照してください。
Microsoft Defender アンチウイルス要件
ネットワーク保護には、リアルタイム保護を有効にしたアクティブモードのMicrosoft Defender Antivirusが必要です。
- Windows 10、Windows 11、Windows Server(バージョン1803以降)では、リアルタイム保護、行動監視、クラウド配信保護を有効にします。
- Windows Server 2012 R2やモダン統合ソリューションWindows Server 2016では、Microsoft Defenderウイルス対策プラットフォームのアップデートバージョン
4.18.2001.x.x以降をご利用ください。
Windows Server要件
Note
Windows Serverは、Microsoft Configuration Manager、グループポリシー、またはPowerShellを使って直接設定することでネットワーク保護をサポートします。 この記事のMicrosoft IntuneおよびMicrosoft Defenderポータル手順は、Defender for Endpointのセキュリティ設定管理を通じてサポートされているWindows Serverバージョンを管理できます。
Defender for Endpointでサーバーをオンボーディング・管理するには、適格なサーバーライセンスが必要です。 もし組織がDefender for EndpointのみをDefender for Servers経由でアクセスする場合、セキュリティ設定管理を利用するには少なくとも1つの有効なDefender for Endpointユーザーサブスクリプションライセンスが必要です。 詳細については、セキュリティ設定管理については「サーバープランおよびライセンスおよびサブスクリプション」をご覧ください。
重要
Windows Serverでは、ネットワーク保護はオプトイン機能です。 ネットワーク保護ポリシーを適用する前に、「 PowerShellを使ってネットワーク保護を設定する」に記載されている以下の設定を設定してください:
- すべてのWindowsサーバーで、AllowNetworkProtectionOnWinServerを
$trueに設定してください。 - 最新の統合ソリューションを使用している Windows Server 2012 R2 および Windows Server 2016 では、AllowNetworkProtectionDownLevel も
$trueに設定してください。
これらの設定がない場合、Microsoft Defender Antivirusはネットワーク保護の設定を無視します。
Microsoft Intuneでネットワーク保護を設定する
Microsoft Intuneは、エンドポイント機能のDefenderを構成してデバイスに配布するための推奨ツールです。 ただし、Intune はエンドポイントのDefenderの一部ではない別個の製品であり、すべてのサブスクリプションに含まれているわけではありません。 Intune を使用するには、Intune を含むサブスクリプションが必要です。または、スタンドアロン サブスクリプションまたはアドオンとして個別に購入することもできます。 Intune をお持ちでない場合は、この記事の他の方法のいずれかを使用できます。 詳細については、「Microsoft Intune のライセンス」を参照してください。
Microsoft Intuneでは、アンチウイルスポリシーやセキュリティベースラインを使用することでネットワーク保護を有効にすることができます。
エンドポイントセキュリティポリシーを使ってIntuneでネットワーク保護を設定する
Microsoft Intuneのエンドポイントセキュリティアンチウイルスポリシーを使ってネットワーク保護を設定するには、「エンドポイントセキュリティポリシーを作成」または「既存ポリシーを修正」をご覧ください(リンクはIntuneドキュメント内の新しいタブを開くリンク)。
ポリシーを作成する際は、以下の具体的な設定をご利用ください:
-
ポリシータイプ:エンドポイントセキュリティの管理>アンチウイルス|https://intune.microsoft.com/#view/Microsoft_Intune_Workflows/SecurityManagementMenu/~/overviewの概要ページにアクセスし、
 ポリシーを作成。
- [プラットフォーム]: [Windows] を選択します。
- プロファイル: Microsoft Defender Antivirus を選択します。
ポリシーを作成または変更する際は、 設定 タブの以下の特定設定をご利用ください:
-
Defenderセクションでネットワーク保護を有効にしてください:以下の数値のいずれかを選択してください:
- 有効(ブロックモード):悪意のあるドメインや疑わしいドメインへの接続をブロックします。
- Enabled(監査モード):接続をブロックせずにネットワーク保護イベントを記録します。
- 無効:ネットワーク保護をオフにします。
- 設定されていない場合、ポリシーで設定が管理されないままになります。
IntuneにおけるMicrosoft Defenderのウイルス対策プロファイルの詳細については、「Intuneのエンドポイントセキュリティに関するウイルス対策ポリシー」をご覧ください。
Intuneでセキュリティベースラインを使ってネットワーク保護を設定する
重要
セキュリティベースラインは、Microsoft推奨の幅広い設定をデバイスに適用します。 もしデバイスがすでにセキュリティベースラインで管理されていないなら、ネットワーク保護の設定だけにベースラインを展開しないでください。 代わりに Intuneのエンドポイントセキュリティポリシー を使いましょう。
Microsoft Intuneでセキュリティベースラインの一部としてネットワーク保護を設定するには、「セキュリティベースラインのプロファイルを作成」または「セキュリティベースラインを編集する」(リンクはIntuneドキュメント内の新しいタブを開く)を参照してください。
プロファイルを作成する際には「Microsoft Defender for Endpoint Security Baseline」を選択してください。
プロファイルを作成または変更する際は、 設定 タブの以下の特定設定をご利用ください:
- Defenderセクションでネットワーク保護を有効にする:有効(ブロックモード)または有効(監査モード)を選択します。
Microsoft Intuneのセキュリティ ベースラインの詳細については、「Windows デバイスのIntuneセキュリティ ベースラインについて」を参照してください。
Microsoft Defenderポータルでネットワーク保護を設定する
もし組織がMicrosoft Defenderポータルでエンドポイントセキュリティポリシーを管理しているなら、Microsoft Defenderのアンチウイルスポリシーを使ってネットワーク保護を設定しましょう。
ヒント
この方法には、Microsoft Entra IDのセキュリティ管理者ロールが必要です。
詳細な手順については、「 エンドポイントセキュリティポリシーを作成 」または 「エンドポイントセキュリティポリシーを編集 (リンクで新しいタブを開く)」をご覧ください。
ポリシーを作成する際は、以下の具体的な設定をご利用ください:
-
ポリシータイプ:https://security.microsoft.com/policy-inventoryMicrosoft DefenderポータルのエンドポイントセキュリティポリシーページのWindowsポリシータブで、新しいポリシーを作成。
- [プラットフォームの選択]: [Windows] を選択します。
- [テンプレートの選択]: [Microsoft Defenderウイルス対策] を選択します。
ポリシーを作成または修正する際は、設定タブのDefenderセクションで「ネットワーク保護を有効にする」を設定します。
- 有効(ブロックモード):悪意のあるドメインや疑わしいドメインへの接続をブロックします。 ブロックモードはIPアドレスおよびURLインジケーター、ウェブコンテンツフィルタリングに必要です。
- Enabled(監査モード):接続をブロックせずにネットワーク保護イベントを記録します。
- 無効(デフォルト):ネットワーク保護をオフにします。
- 設定されていない場合、ポリシーで設定が管理されないままになります。
Windows Server 2016およびWindows Server 2012 R2では、「脅威の重大度のデフォルトアクション」セクションで「ネットワーク保護をダウンレベル許可」と設定してください。ネットワーク保護はダウンレベルが有効になります。
ポリシーには以下のオプションのネットワーク保護設定も含まれています:
- Win Server上でデータグラム処理を許可する:大量のUDPトラフィックを生成するサーバーロールの場合、Windows Server上の選択データグラム処理は無効化されています(デフォルト)。 例としては、ドメインコントローラー、DNSサーバー、ファイルサーバー、SQL Server、Exchange Serverなどがあります。
- DNS over TCP解析を無効にする:DNS over TCP解析を有効にするか無効かを選択します。
- HTTPパーシングを無効にする:HTTPパーシングを有効にするか無効かを選択します。
- SSHパーシングを無効にする:SSHパーシングを有効にするか無効かを選択します。
- TLS解析を無効にする:TLS解析を有効にするか無効かを選択します。
- [非推奨] DNS Sinkholeを有効にする:DNSsinkholeを有効にするか無効にするかを選択します。
ポリシーCSPを使って任意のMDMソリューションでネットワーク保護を設定できます
ヒント
MDMでネットワーク保護を設定する前に、Microsoft Defender Antivirusプラットフォームを更新してください。
ポリシー構成サービスプロバイダー(CSP)は、組織がWindowsデバイス上でポリシーを設定できるようにし、Microsoft Intuneだけでなく、あらゆるモバイルデバイス管理(MDM)ソリューションを利用できます。 詳細については、「 ポリシー CSP」を参照してください。
以下の設定で EnableNetworkProtection CSPを使用してネットワーク保護を設定できます:
OMA-URI パス: ./Device/Vendor/MSFT/Policy/Config/Defender/EnableNetworkProtection
データ型: 整数型
値:
-
0:ネットワーク保護は無効化されています。 -
1:ブロックモードでネットワーク保護が有効です。 -
2監査モードでネットワーク保護が有効です。
Microsoft Configuration Managerでネットワーク保護を設定する
Microsoft Configuration Managerでネットワーク保護を設定するには、Windows Defender Exploit Guardポリシーを使用します。 詳細な手順については、「 エクスプロイトガードポリシーを作成・展開する」をご覧ください。
ポリシーを作成または変更する際は、以下の特定の設定をご利用ください:
- Exploit Guardコンポーネント (新規ポリシーのみ): ネットワーク保護を選択します。
- ネットワーク保護( 新規および既存ポリシー)を設定する: ブロック、 監査、 無効を選択します。
Configuration Managerのエクスプロイトガード設定を削除してください
Configuration Managerを使ってExploit Guardポリシーを展開すると、デプロイメントを削除しても設定はクライアントに残ります。 クライアントはDelete not supportedファイルにExploitGuardHandler.logを記録します。
Exploit Guardの設定を削除するには、 SYSTEM コンテキストで以下のPowerShellスクリプトを実行してください。 スクリプトは、攻撃面削減ルール、管理されたフォルダアクセス、ネットワーク保護を含むDefenderおよびExploit GuardのMDMポリシー値をクリアします。
$defenderObject = Get-WmiObject -Namespace "root/cimv2/mdm/dmmap" -Class "MDM_Policy_Config01_Defender02" -Filter "InstanceID='Defender' and ParentID='./Vendor/MSFT/Policy/Config'"

$defenderObject.AttackSurfaceReductionRules = $null

$defenderObject.AttackSurfaceReductionOnlyExclusions = $null

$defenderObject.EnableControlledFolderAccess = $null

$defenderObject.ControlledFolderAccessAllowedApplications = $null

$defenderObject.ControlledFolderAccessProtectedFolders = $null

$defenderObject.EnableNetworkProtection = $null

$defenderObject.Put()

$exploitGuardObject = Get-WmiObject -Namespace "root/cimv2/mdm/dmmap" -Class "MDM_Policy_Config01_ExploitGuard02" -Filter "InstanceID='ExploitGuard' and ParentID='./Vendor/MSFT/Policy/Config'"

$exploitGuardObject.ExploitProtectionSettings = $null

$exploitGuardObject.Put()
グループポリシーを使ってネットワーク保護を設定する
ドメイン環境でネットワーク保護を設定するには、以下の手順に従ってください:
GPMCコンソールツリーで、編集したいグループポリシーオブジェクト(GPO)を含むフォレストとドメイン内の グループポリシーオブジェクト を展開します。
GPO を右クリックし、[編集] を選択 します。
グループポリシー管理エディターで、コンピュータ構成>管理テンプレート>Windowsコンポーネント>Microsoft Defenderウイルス対策>Microsoft Defenderエクスプロイトガード>ネットワーク保護を選択します。
Note
古いバージョンの Windows のグループ ポリシー パスでは、Windows Defender Antivirus が Microsoft Defender Antivirus の代わりに使用されている場合があります。 どちらの名前も同じポリシーの保存場所を指します。
ネットワーク保護の詳細パネルで「ユーザーやアプリが危険なウェブサイトにアクセスするのを防ぐ」を開きます。
「 有効」を選択し、以下のいずれかのオプションを選択します:
- ブロック:悪意のあるIPアドレスやドメインへのアクセスをブロックします。
- 無効化(デフォルト):ネットワーク保護をオフにします。
- 監査モード:ユーザーがアクセスをブロックせずに悪意のあるIPアドレスやドメインを訪れた際のイベントを記録します。
[OK] を選択.
ヒント
また、ローカルグループポリシーエディター(gpedit.msc)を使って個別のデバイスでローカルでグループポリシーを設定することも可能です。 同じポリシーパスに移動し、「 ユーザーやアプリが危険なウェブサイトにアクセスするのを防ぐ」設定をしてください。
PowerShellを使ってネットワーク保護を設定する
WindowsクライアントでPowerShellでネットワーク保護を設定するには、管理者として実行を選択して開くPowerShellプロンプトで昇格されたPowerShellセッションで以下の構文を使用してください:
Set-MpPreference -EnableNetworkProtection <Disabled | Enabled | AuditMode>
-
Disabledネットワーク保護をオフにする。 -
Enabled: ブロックモードでネットワーク保護を有効にし、悪意のあるドメインや疑わしいドメインへの接続を防ぎます。 -
AuditMode監査モードでネットワーク保護をオンにし、悪意のあるドメインへの接続のイベントをブロックせずに記録します。
WindowsサーバーでPowerShellでネットワーク保護を設定するには、昇格されたPowerShellセッションで以下の構文を用います。
Windows Server 2019以降:
Set-MpPreference -AllowNetworkProtectionOnWinServer $true [-AllowDatagramProcessingOnWinServer $false] -EnableNetworkProtection <Disabled | Enabled | AuditMode>Windows Server 2016またはWindows Server 2012 R2と、Microsoft Defender for Endpointのモダン統合ソリューション:
Set-MpPreference -AllowNetworkProtectionDownLevel $true -AllowNetworkProtectionOnWinServer $true [-AllowDatagramProcessingOnWinServer $false] -EnableNetworkProtection <Disabled | Enabled | AuditMode>
重要
AllowDatagramProcessingOnWinServerを、ドメインコントローラー、DNSサーバー、ファイルサーバー、SQL Server、Exchange Serverなど大量のUDPトラフィックを生成するサーバーロールに$false設定します。 これらのサーバーでデータグラム処理を有効にすると、ネットワークのパフォーマンスと信頼性が低下します。
詳細な構文やパラメータ情報については、 Set-MpPreferenceを参照してください。
デバイスのネットワーク保護設定を確認してください
デバイス上のネットワーク保護設定を確認するには、以下のいずれかの方法を用いてください。
PowerShell:
PowerShell で次のコマンドを実行します。
Get-MpPreference | Select-Object EnableNetworkProtection, AllowNetworkProtectionOnWinServer, AllowNetworkProtectionDownLevel, AllowDatagramProcessingOnWinServer-
ネットワーク保護の有効化:
-
0:ネットワーク保護 が解除されています。 -
1: ブロック モードでネットワーク保護がオンになっています。 -
2: 監査 モードでネットワーク保護がオンになっています。
-
-
AllowNetworkProtectionOnWinServer:Windowsサーバーでは、値は
Trueであるべきです。 -
AllowNetworkProtectionDownLevel:Windows Server 2016とWindows Server 2012 R2で統合エージェントを使った場合、値は
Trueであるべきです。 -
AllowDatagramProcessingOnWinServer:大量のUDPトラフィックを生成するサーバーロールでは、値は
Falseにすべきです。
-
ネットワーク保護の有効化:
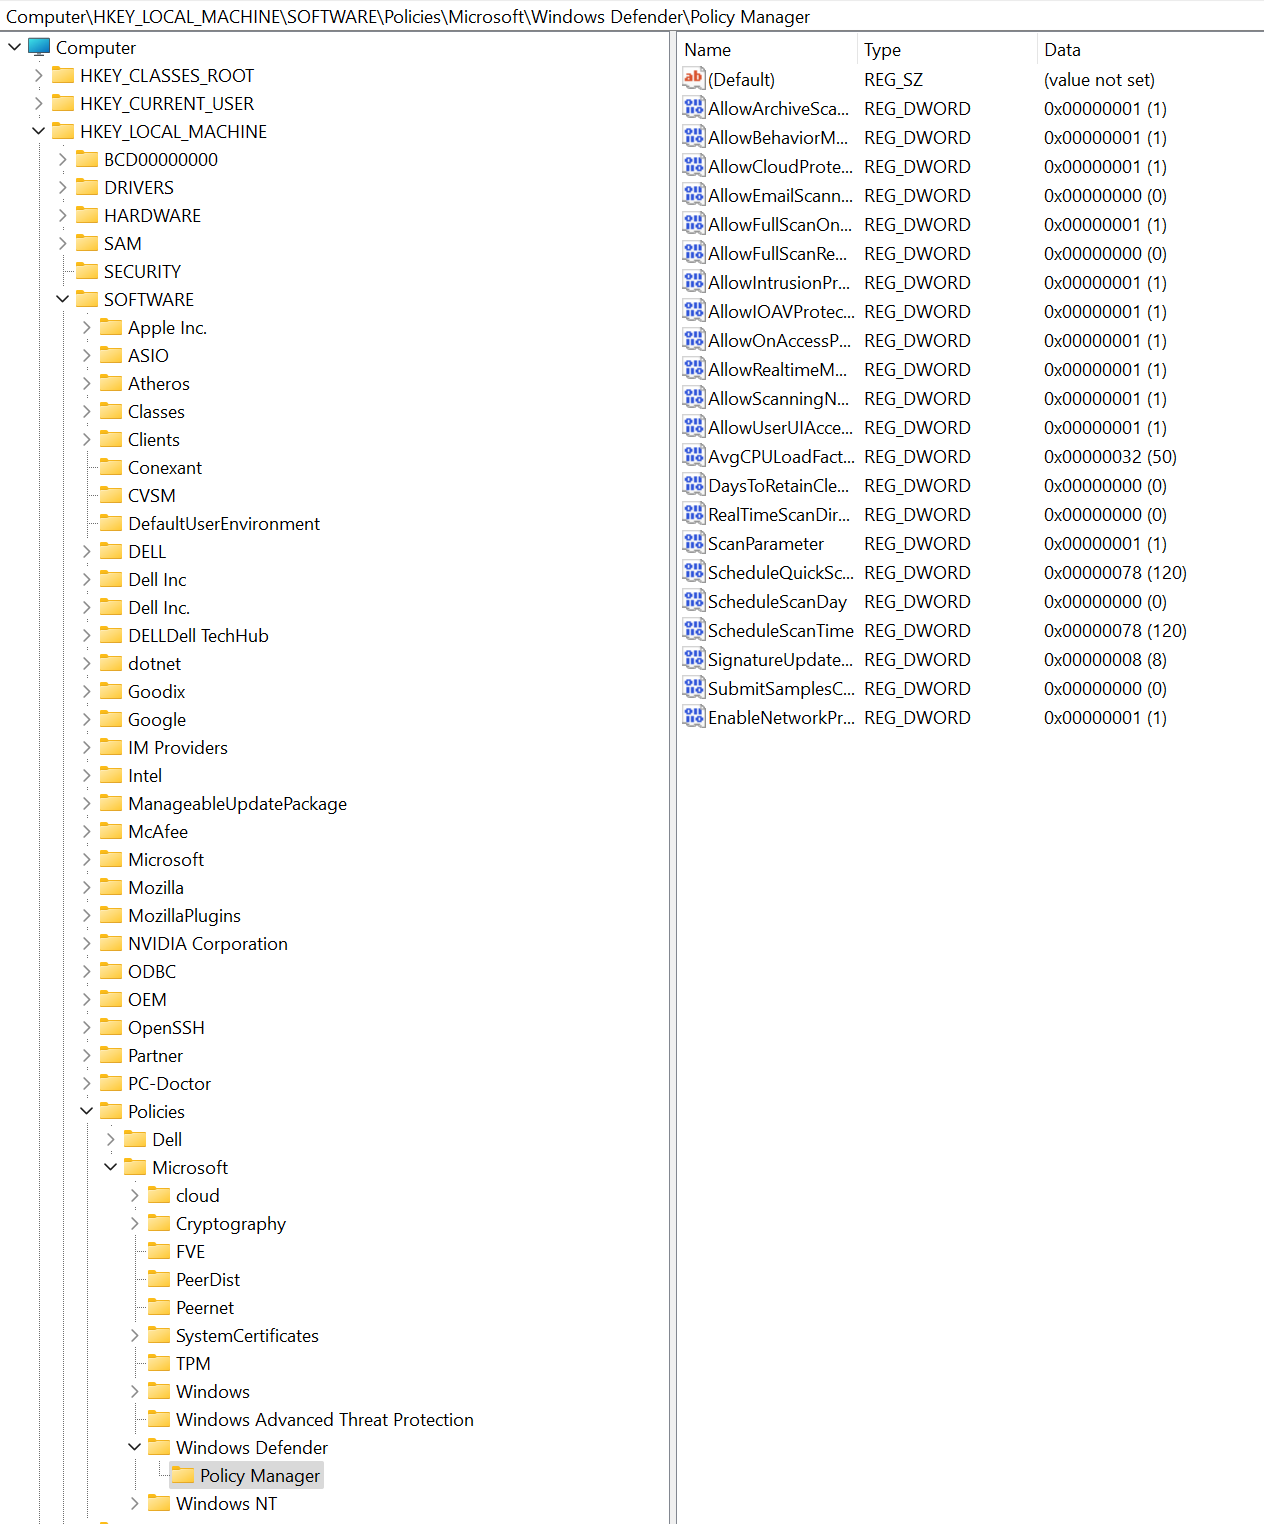
登録編集者:
レジストリ エディターを開きます。 たとえば、
regedit.exeを実行します。HKEY_LOCAL_MACHINE>SOFTWARE>Policies>Microsoft>Windows Defender>Policy Managerにアクセスしてください。
その経路がなければ、HKEY_LOCAL_MACHINE>SOFTWARE>Microsoft>Windows Defender>Windows Defender Exploit Guard>Network Protectionにアクセスしてください。
[EnableNetworkProtection] を選択して、デバイスのネットワーク保護の現在の状態を確認します。
-
0:ネットワーク保護 が解除されています。 -
1: ブロック モードでネットワーク保護がオンになっています。 -
2: 監査 モードでネットワーク保護がオンになっています。
-
