ウェブコンテンツフィルタリングは、Microsoft Defender for EndpointおよびMicrosoft Defender for Businessにおけるウェブ保護の一部です。 ウェブコンテンツフィルタリングを使って、コンテンツカテゴリに基づいてウェブサイトへのアクセスを追跡・規制しましょう。 悪意のないウェブサイトでも、コンプライアンス要件や帯域幅使用、その他の懸念により不適切な場合があります。
Web コンテンツのフィルター処理には、次の利点があります。
- ネットワーク上でも外出中でも、管理されたデバイス上でのウェブサイトカテゴリへのアクセスをブロックしてください。
- ブロックやウェブ利用状況を中央レポートで確認しましょう。
- Defender for Endpointでは、デバイスグループに異なるポリシーを割り当てます。
- Defender for Businessでは、すべてのユーザーに適用される1つのウェブコンテンツフィルタリングポリシーを定義します。
デバイスグループごとに特定のカテゴリをブロックするポリシーを設定してください。 カテゴリをブロックすると、そのグループのデバイス上のユーザーがカテゴリに関連付けられたURLにアクセスできなくなります。 ブロックしていないカテゴリのURLは監査されます。 ユーザーは監査済みのURLに途切れなくアクセスでき、アクセス統計を活用して情報に基づいたポリシー決定を下すことができます。 ユーザーは、ウェブページがブロックされたリソースを読み込もうとすると通知を受け取ります。
Windowsでは、Microsoft Defender SmartScreenはMicrosoft EdgeおよびサポートされているOS上のInternet Explorer 11でウェブコンテンツフィルタリングを強制します。 ネットワーク保護はGoogle Chrome、Mozilla Firefox、Brave、Operaでウェブコンテンツフィルタリングを強制します。 macOSおよびLinuxでは、ネットワーク保護により対応ブラウザでウェブコンテンツフィルタリングが強制されます。 すべての要件については、 前提条件を参照してください。
前提条件
環境が以下の要件を満たしているか確認してください:
-
サブスクリプション:サブスクリプションには以下のいずれかのプランが含まれている必要があります:
- Windows 10/11 Enterprise E5
- Microsoft 365 E5
- Microsoft 365 A5
- Microsoft Defender スイート
- Microsoft 365 E3
- Microsoft Defender for Endpoint プラン 1 またはプラン 2
- Microsoft Defender for Business
- Microsoft 365 Business Premium
-
ポータルアクセスと権限:Microsoft Defenderポータルへのアクセス権と、実行するタスクの権限が必要です:
-
Microsoft Defender 統一ロールベースアクセス制御(RBAC):
- ポリシーおよびレポートの表示: セキュリティオペレーション \ セキュリティデータ \ セキュリティデータの基本(リード)。
- ポリシーの作成、更新、削除とインジケーターの許可: セキュリティオペレーション \ セキュリティデータ \ レスポンス(管理)。
- ウェブコンテンツフィルタリングをオンにしてください: 認証と設定 \ セキュリティ設定 \ コアセキュリティ設定(管理)。
-
Defender for Endpoint RBAC、統合RBACを有効にしていない組織向け:
- ポリシーとレポートの表示: データ \ セキュリティ運用の表示。
- ポリシーの作成、更新、削除とインジケーターの許可: アクティブ修復アクション \ セキュリティオペレーション。
- ウェブコンテンツフィルタリングをオンにする: セキュリティセンターでセキュリティ設定を管理してください。
- 管理者が管理するデバイスグループに役割を割り当てます。
-
Microsoft Defender 統一ロールベースアクセス制御(RBAC):
-
オペレーティングシステム:デバイスは以下のいずれかのオペレーティングシステムを実行しなければなりません:
- Windows 11、Windows 10 バージョン1607(2016年8月)以降、またはWindows Server 2019以降、最新のMicrosoft Defender Antivirusアップデートが適用されました
- macOSのネットワーク保護でサポートされているmacOSバージョン
- Linux向けのネットワーク保護に対応したLinuxバージョン
- ブラウザ:デバイスはMicrosoft Edge、Google Chrome、Mozilla Firefox、Brave、またはOperaを使用しなければなりません。 Internet Explorer 11は、サポートされているWindowsコンポーネントとして扱われるオペレーティングシステムでのみサポートされています。
-
保護構成:
- Windowsでは、Microsoft Edge用のMicrosoft Defender SmartScreenを有効にしてください。
- Windowsでは、対応している非Microsoftブラウザに対してブロックモードでネットワーク保護を有効にしてください。
- macOSおよびLinuxでは、Microsoft Edgeを含むすべての対応ブラウザでブロックモードでネットワーク保護を有効にしてください。
データ ストレージとプライバシーをフィルター処理する Web コンテンツ
Defender for Endpointがウェブコンテンツフィルタリングデータの保存、処理、保護方法については、「Microsoft Defender for Endpointのデータ保存とプライバシー」をご覧ください。
複数のアクティブなポリシーの優先順位
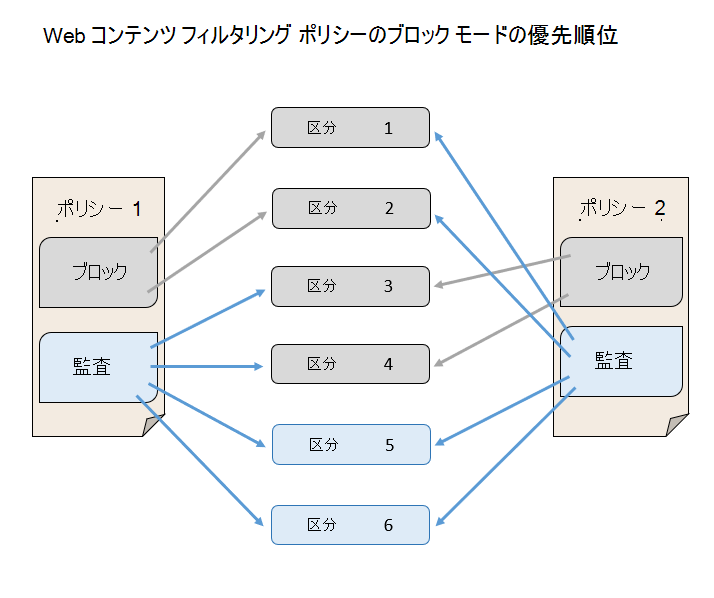
複数の異なる Web コンテンツ フィルター ポリシーを同じデバイスに適用すると、カテゴリごとにより制限の厳しいポリシーが適用されます。 次のシナリオを考えてみましょう:
- ポリシー 1: カテゴリ 1 と 2 をブロックし、残りの部分を監査する
- ポリシー 2: カテゴリ 3 と 4 をブロックし、残りの部分を監査する
その結果、カテゴリー1から4まではすべてブロックされており、以下の図に示されています。
Web コンテンツ のフィルター処理を有効にする
https://security.microsoft.com/securitysettings/endpoints/integrationのMicrosoft Defenderポータルのオプション機能ページで、ウェブコンテンツフィルタリング設定が Onになっているか確認してください。 必要に応じて、トグルを Onにスライドさせてから 「保存設定」を選択してください。
Web コンテンツのフィルター処理ポリシーを作成する
ウェブコンテンツフィルタリングポリシーは、各デバイスグループごとに以下の親カテゴリと子カテゴリのうち、どのカテゴリをブロックするかを指定します。
-
成人向けコンテンツ:
- カルト:一般的に受け入れられている信念とは異なる信念体系に情熱を示すグループや運動に関連するサイト。
- ギャンブル:オンラインギャンブルとギャンブルを促進するサイト。
- ヌード:通常は芸術的な形でフルフロントまたは部分的にヌードの画像や動画を提供し、これらの資料のダウンロードや販売が可能であるサイト。
- ポルノ/性的露骨:性的に露骨なコンテンツやその他の性的指向のある内容を含むサイト。
- 性教育:人間の生殖、避妊、性感染症の予防、性の健康など、性と性について議論するサイト。
- 品位に欠ける: 子どもには不向き、または職場には不適切である可能性があるものの、必ずしも暴力的またはポルノに該当するわけではない内容を含むサイト。
- 暴力:人間や動物に対する暴力を表示または促進するサイト。
-
高帯域幅:
- ダウンロードサイト:メディアやソフトウェアのダウンロードを主な目的とするサイト。
- 画像共有:主に写真の検索や共有に使われるサイトで、ソーシャル機能のあるサイトも含まれます。
- ピアツーピア:ピアツーピア(P2P)ソフトウェアをホストしたり、P2Pファイル共有を促進するサイト。
- ストリーミングメディアとダウンロード:主にストリーミングメディアの配信、検索、視聴、聴取に使われるサイト。
-
法的責任:
- 児童虐待画像:児童虐待に関するコンテンツを含むサイト。
- 犯罪行為:違法行為を指導、助言、または促進するサイト。
- ハッキング:ソフトウェアやハードウェアの違法または疑わしい利用、クラックされた著作権保護された素材のためのリソースを提供するサイト。
- 憎悪と不寛容:人種、宗教、性別、年齢、国籍、障害、経済状況、性的指向、ライフスタイルなどの特徴によって識別されるグループに対して攻撃的、侮辱的、または虐待的な意見を広めるサイト。
- 違法薬物:違法または規制薬物を販売し、薬物乱用を助長するサイト、または関連関連の器具を販売するサイト。
- 違法ソフトウェア:マルウェア、スパイウェア、ボットネット、フィッシング詐欺、海賊版、著作権盗難を含み、または広めるサイト。
- 学校カンニング:盗作や学校カンニングに関連するサイト。
- 自傷行為:自傷行為を促進するサイトで、虐待的または脅迫的なメッセージを含むサイバーブリンサイトも含まれます。
- 武器:銃、ナイフ、弾薬などの武器を販売または使用を推奨するサイト。
-
レジャー:
- チャット:主にウェブベースのチャットルームとして使われるサイトです。
- ゲーム:ビデオやコンピューターゲームに関連するサイトで、ゲームをホストしたりゲーム情報を提供したりするサイトが含まれます。
- インスタントメッセージング:インスタントメッセージングソフトウェアをダウンロードまたはアクセスするためのサイトです。
- プロフェッショナルネットワーク:プロフェッショナルなネットワーキングサービスを提供するサイトです。
- ソーシャルネットワーキング:ソーシャルネットワーキングサービスを提供するサイト。
- ウェブベースのメール:ウェブベースのメールサービスを提供するサイト。
-
分類されていない:
- 新規登録ドメイン:過去30日以内に登録され、他のカテゴリに割り当てられていないサイト。
- パークドメイン:コンテンツが存在しないか、後で利用するために予約されているサイト。
注:
未分類 には新たに登録されたドメインとパーキングドメインのみが含まれています。 他のカテゴリー外のサイトはすべて含まれているわけではありません。
リモートプロキシサイト は違法 ソフトウェア に分類されます。なぜなら、不要、悪意のある、または違法なコンテンツを含むあらゆる目的地へトラフィックをルーティングできるからです。 特定のサイトでカテゴリブロックを上書きするには、許可インジケーターを作成してください。
ポリシーを作成する
注:
- ポリシーが作成されてからデバイスに適用されてから最大 2 時間の待機時間が発生する可能性があります。
- ブロックするカテゴリを選択せずにポリシーをデプロイできます。 このアクションは、ブロック ポリシーを作成する前にユーザーの動作を理解するのに役立つ監査専用ポリシーを作成します。
- ポリシーを削除する場合、またはデバイス グループを同時に変更する場合は、ポリシーの展開に遅延が発生する可能性があります。
- 未分類カテゴリーをブロックすると、予期せぬ望ましくない結果が起こる可能性があります。
ウェブコンテンツフィルタリングポリシーを作成するには、以下の手順に従ってください:
https://security.microsoft.com/securitysettings/endpoints/web_content_filtering_policyのMicrosoft Defenderポータルのウェブコンテンツフィルタリングページで、
 ポリシーを追加。
ポリシー を追加 ウィザードが開きます。 [ 全般 ] ページで、ポリシーの一意のわかりやすい名前を指定し、[ 次へ] を選択します。
ブロックされたカテゴリページで、ブロックするウェブコンテンツカテゴリを1つ以上選択し、「次」を選択します。
スコープページで、ポリシーが適用されるデバイスグループを選択します。 マシングループのデフォルト値は「すべて選択」です。 [次へ] を選択します。
ヒント
Microsoft 365 Business PremiumまたはMicrosoft Defender for Businessを使用している場合、Web コンテンツ フィルタリング ポリシーは既定ですべてのユーザーに適用されます。 スコープ設定は適用されません。
[概要] ページで、設定を確認します。 変更を行うには 「戻る 」を選択し、「ポリシーを作成するには 提出 」を選択してください。
エンドユーザーのエクスペリエンス
対応されている非Microsoftブラウザでは、ネットワーク保護が接続をブロックするとシステム通知が表示されます。 Microsoft Edgeはブラウザ内のブロックページを提供しています。
Microsoft Edge バージョン124以降、すべてのウェブコンテンツフィルタリングブロックに関する次のページが表示されます。

特定の Web サイトを許可する
特定のサイトでウェブコンテンツフィルタリングのカテゴリブロックを上書きするには、 カスタム許可インジケーターを作成してください。 インジケーターをウェブコンテンツフィルタリングポリシーより優先させること。
許可インジケーターを定義するには、以下の手順に従ってください:
https://security.microsoft.com/securitysettings/endpoints/custom_ti_indicatorsのMicrosoft Defenderポータルの指標ページで、「URL/ドメイン」タブを選択し、「
追加アイテム」を選択します。追加インジケーターウィザードが起動します。 [ インジケーター ] タブで、次の情報を入力します。
- URL/ドメイン
- タイトル: 一意のわかりやすい名前を入力します。
- 有効期限 (UTC): 有効期限を入力するには、[ なし ] (既定値) または [カスタム] を選択します。
[ 統計 ] セクションで、[統計の 表示 ] を選択して、このカスタム インジケーターを追加する効果を理解できます。
[インジケーター] ページが終了したら、[次へ] を選択します。
[ アクション ] ページで、[ 許可] を選択し、[ 次へ] を選択します。
[ 組織のスコープ ] ページで、デバイス グループ スコープを選択します。 既定値は、organization内のすべてのデバイスです。 [次へ] を選択します。
[概要] ページで、設定を確認します。 変更を行うには「戻る」を選択し、インジケーターを作成するには「送信」を選択してください。
紛争カテゴリ
正しく分類されていないドメインが発生した場合は、Microsoft Defender ポータルでカテゴリに直接異議を唱えることができます。
https://security.microsoft.com/reports/webprotectionのMicrosoft Defenderポータルのウェブ保護ページで、ウェブコンテンツフィルタリングカテゴリの詳細を選択し、次にドメインタブを選択します。ドメインを見つけ、省略記号(...)を選択し、その後異議申し立てカテゴリを選択します。
開くペインで優先順位を選択し、推奨カテゴリなどの詳細を入力します。 送信を選択します。 Microsoftは1営業日以内にこの要請を確認します。 リクエストがレビューされている間にドメインのブロックを解除するには、 カスタム許可インジケーターを作成してください。
Web コンテンツ フィルター レポートを監視する
https://security.microsoft.com/reports/webprotectionのMicrosoft Defenderポータルのウェブ保護ページで、コンテンツフィルタリングとウェブ脅威保護のカードを確認してください。 以下のカードはコンテンツフィルタリングの活動をまとめています。
カテゴリ別の Web アクティビティ
カテゴリ別ウェブ活動カードには、アクセス試行数が最も増減した親カテゴリが一覧化されています。 過去30日、3ヶ月、または6か月の活動を見直しましょう。 詳細を見るにはカテゴリを選択してください。
Web コンテンツ のフィルター処理を使用した最初の 30 日間は、カテゴリ カードで Web アクティビティを表示するのに十分なデータが組織にない可能性があります。

Web コンテンツ フィルターの概要カード
Web コンテンツ フィルタリングの概要カードには、さまざまな親 Web コンテンツ カテゴリにわたるブロックされたアクセス試行の分布が表示されます。 色付きのバーの 1 つを選択すると、特定の親 Web カテゴリに関する詳細情報が表示されます。

Web アクティビティの概要カード
Web アクティビティの概要カードには、すべての URL にわたる Web コンテンツに対する要求の合計数が表示されます。

カードの詳細を表示する
カードの レポート詳細 を開くには、チャート内のテーブルの行またはバーを選択します。 詳細にはウェブコンテンツカテゴリ、ドメイン、デバイスグループの統計が含まれています。

- Web カテゴリ: organizationでアクセス試行があった Web コンテンツ カテゴリを一覧表示します。 特定のカテゴリを選択して、概要ポップアップを開きます。
- ドメイン: organizationでアクセスまたはブロックされた Web ドメインを一覧表示します。
- デバイスグループ:組織内でウェブ活動を生み出したすべてのデバイスグループを一覧にします。
ページの左上にある時間範囲フィルターを使用して、期間を選択します。 また、情報をフィルター処理したり、列をカスタマイズしたりすることもできます。 行を選択すると、選択した項目に関する詳細情報が表示されたポップアップ ウィンドウが開きます。
既知の問題と制限事項
ウェブコンテンツフィルタリングは、プロセス名で対応ブラウザを識別します。 Fiddlerのようなローカルプロキシアプリケーションが発信プロセス名をマスクしている場合には機能しません。 また、Microsoft Defender Application Guardのような孤立したブラウザセッションではウェブコンテンツフィルタリングも機能しません。
ウェブコンテンツフィルタリングは、Microsoft以外のブラウザでネットワーク保護を利用します。 これらのブラウザでのブロックには 、コンテンツ検査のためのブラウザ設定が必要です。 HTTPSトラフィックの場合、完全なURLパスはMicrosoft Edgeでのみブロック可能です。 他のブラウザで特定のウェブアプリケーションをブロックするには、そのアプリケーションのサインインドメインにカスタムのブロックインジケーターを作成する必要があるかもしれません。 このインジケーターは、同じドメインを使用する他のサービスもブロックする可能性があります。
ウェブコンテンツフィルタリングは数十億のURLを分類しますが、新しいサイトはすぐに分類されないことがあります。 サイトのコンテンツやカテゴリも変わることがあります。 サイトへのアクセスをよりコントロールしたい場合は、許可またはブロックするカスタムインジケーターを作成しましょう。
Microsoft 365 Business PremiumやMicrosoft Defender for Businessを使用している場合、環境ごとに1つのウェブコンテンツフィルタリングポリシーのみを定義できます。