概要
Web コンテンツのフィルター処理を使用すると、Web サイトの分類に基づいて、組織の詳細なインターネット アクセス制御を実装できます。
Microsoft Entra Internet Accessの最初の Secure Web Gateway (SWG) 機能には、ドメイン名に基づく Web コンテンツのフィルター処理が含まれます。 Microsoftでは、詳細なフィルター ポリシーとMicrosoft Entra IDとMicrosoft Entra 条件付きアクセスが統合されるため、ユーザー対応、コンテキスト対応、管理が容易なポリシーがフィルター処理されます。
Web フィルター機能では、現在、ユーザーとコンテキストに対応した Uniform Resource Locator (URL) ベースの Web カテゴリ のフィルター処理、URL フィルター処理、FQDN フィルター処理がサポートされています。
Web コンテンツ のフィルター処理では、トラフィックに対応したポリシーの適用を有効にする 2 つのオプションのルール条件もサポートされています。
- ソース トラフィックの種類のフィルター処理: 特定のトラフィックの種類 (エージェントまたはユーザー) にルールをスコープします。
- HTTP メソッド要求のフィルター処理: GET、POST、PUT、PATCH、DELETE などの特定の HTTP メソッドをブロックまたは許可します。
ヒント
ファイル MIME の種類に基づくネットワーク コンテンツ フィルタリング、またはファイルとテキスト コンテンツのMicrosoft Purview検査については、「ネットワーク コンテンツ フィルタリングのコンテンツ ポリシーを作成する」を参照してください。
前提条件
グローバル セキュリティで保護されたアクセス機能を操作する管理者は、実行しているタスクに応じて、次のロールの割り当てを 1 つ以上持っている必要があります。
- グローバル セキュアアクセス管理者ロールでグローバル セキュアアクセス機能を管理する。
- 条件付きアクセス ポリシーを作成して操作するための条件付きアクセス管理者。
グローバル セキュア アクセスのクイックスタート ガイドを完了します。
エンド ユーザー デバイスにグローバル セキュア アクセス クライアントをインストールします。
ネットワーク トラフィックをトンネルするには、HTTPS 経由のドメイン ネーム システム (DNS) (Secure DNS) を無効にする必要があります。 トラフィック転送プロファイルで完全修飾ドメイン名 (FQDN) の規則を使用します。 詳細については、「 DoH をサポートするように DNS クライアントを構成する」を参照してください。
Chrome とMicrosoft Edgeで組み込みの DNS クライアントを無効にします。
IPv6 トラフィックはクライアントによって取得されないため、ネットワークに直接転送されます。 関連するすべてのトラフィックをトンネリングできるようにするには、ネットワーク アダプターのプロパティを IPv4 優先に設定します。
ユーザー データグラム プロトコル (UDP) トラフィック (つまり QUIC) は、インターネット アクセスの現在のプレビューではサポートされていません。 ほとんどの Web サイトでは、QUIC を確立できないときの伝送制御プロトコル (TCP) へのフォールバックがサポートされています。 ユーザー エクスペリエンスを向上させるために、送信 UDP 443 をブロックする Windows ファイアウォール規則 (
New-NetFirewallRule -DisplayName "Block QUIC" -Direction Outbound -Action Block -Protocol UDP -RemotePort 443) を展開できます。HTTPS トラフィックにソース トラフィックの種類と HTTP メソッド要求規則を適用するには、TLS 検査を有効にします。 TLS 検査を使用しない場合は、サーバー名表示 (SNI) ベースの Web コンテンツ フィルター規則のみが適用されます。
ソース トラフィックの種類のフィルター処理には、クライアントベースのグローバル セキュリティで保護されたアクセス接続が必要です。 リモート ネットワークでは、ソース トラフィックの種類の規則はサポートされていません。
Web コンテンツ フィルタリングの概念を確認します。 詳細については、 Web コンテンツのフィルター処理に関するページを参照してください。
大まかな手順
Web コンテンツのフィルター処理を構成するには、いくつかの手順があります。 条件付きアクセス ポリシーを構成する必要がある場所を書き留めます。
- インターネット トラフィック転送を有効にします。
- Web コンテンツ フィルター ポリシーを作成します。
- セキュリティ プロファイルを作成します。
- セキュリティ プロファイルを条件付きアクセス ポリシーにリンクします。
- トラフィック転送プロファイルにユーザーまたはグループを割り当てます。
インターネット トラフィックの転送を有効にする
まず、Internet Access のトラフィック転送プロファイルを有効にします。 プロファイルとその有効化方法の詳細については、「 インターネット アクセス トラフィック転送プロファイルを管理する方法」を参照してください。
Web コンテンツのフィルター処理ポリシーを作成する
- グローバルセキュリティで保護されたアクセス>セキュリティで保護された>Webコンテンツフィルタリングポリシーに移動します。
- [ ポリシーの作成] を選択します。
- ポリシーの名前と説明を入力し、[ 次へ] を選択します。
- [ ルールの追加] を選択します。
- 名前を入力し、 Web カテゴリ、有効な URL、または有効な FQDN を選択して、[ 追加] を選択します。
- この機能の有効な URL と FQDN には、アスタリスク記号 *を使用してワイルドカードを含めることもできます。また、コンマ区切りのリストを使用することもできます。
- FQDN を入力するときは、ドメイン名のみを使用します。 プロトコル (
https://など)、ポート番号、URL パスは含めないでください。 たとえば、contoso.comではなく「https://contoso.com:443/path」と入力します。 - ドメインのすべてのサブドメインと一致するには、ワイルドカード形式の
*.domain.comを使用します。 ワイルドカード*.domain.comは、www.domain.comなどのサブドメインと一致しますが、ルート ドメインdomain.com自体と一致しません。 ドメインとそのすべてのサブドメインの両方をカバーするには、両方のエントリをコンマ区切りリスト (たとえば、*.contoso.com,contoso.com) として含めます。 - コンマ区切りリストに複数の FQDN を入力する場合は、エントリ間にスペースを含めないでください (たとえば、
contoso.com,fabrikam.com,*.example.com)。 - URL フィルタリング プレビューでは、テナントあたり最大 1,000 個の URL がサポートされることに注意してください。
- (省略可能)ソースの 種類 の条件を構成します。 詳細については、「 ソース トラフィックの種類のフィルター処理を構成する」を参照してください。
- (省略可能) HTTP メソッド要求 条件を構成します。 詳細については、「 HTTP メソッド要求フィルターの構成」を参照してください。
- [ 次へ ] を選択してポリシーを確認し、[ ポリシーの作成] を選択します。
ソース トラフィックの種類のフィルター処理を構成する
ソース トラフィックの種類のフィルター処理を使用すると、Web コンテンツフィルタールールを特定の種類のネットワーク トラフィックにスコープ設定できます。 トラフィックの発信元が AI エージェントかユーザーかに基づいて、区別されたポリシーを適用できます。
サポートされているソース トラフィックの種類
| ソースの種類 | 説明 |
|---|---|
| エージェント | Copilot エージェントや自律 AI ツールなど、AI エージェントから送信されるトラフィック。 |
| User | Web ブラウザーやアプリケーションなど、ユーザーから送信されたトラフィック。 |
ソース トラフィックの種類の条件を構成する
- Web コンテンツ フィルタリング ルールの構成で、[ ソースの種類 ] フィールドを見つけます。
- [ソースの種類] フィールドを有効にして、ルールに含めます。
- ルールに含めるソース トラフィックの種類を選択します。
注意
ソース トラフィックの種類のフィルター処理は、クライアント ベースのグローバル セキュリティで保護されたアクセス接続でのみ使用できます。 この機能は、トラフィックを分類するためにタスクとプロセッサメタデータを送信するグローバルセキュアアクセスクライアントに依存します。 リモート ネットワークでは、ソース トラフィックの種類の規則はサポートされていません。
注意
要求が AI エージェントから発信されていない場合、トラフィックは ユーザーとして分類されます。 このトラフィックを照合するには、ルール内の ユーザー を明示的に対象とします。
例: AI エージェントによるソーシャル ネットワーキング サイトへのアクセスをブロックする
ユーザー トラフィックを許可しながら、AI エージェントがソーシャル ネットワーキング Web サイトにアクセスできないようにするには:
- Web コンテンツ フィルタリング ポリシールールを作成します。
- SocialNetworking Web カテゴリを選択します。
- ソースの種類を有効にし、[エージェント] を選択します。
- ポリシー アクションを [ブロック] に設定します。
この構成により、ソーシャル ネットワーキング サイトへの AI エージェント トラフィックがブロックされ、ユーザー トラフィックが同じサイトにアクセスできるようになります。
HTTP メソッド要求のフィルター処理を構成する
HTTP メソッド要求フィルターを使用すると、トラフィックを照合するための特定の HTTP メソッドをブロックまたは許可できます。 読み取り専用アクセスを許可しながら書き込み操作を制限することで、最小特権アクセスを適用できます。
サポートされている HTTP メソッド
| Method | 説明 |
|---|---|
| GET | リソースを取得します。 |
| 投稿 | リソースにデータを送信します。 |
| PUT | リソースを置き換えます。 |
| PATCH | リソースを部分的に更新します。 |
| DELETE | リソースを削除します。 |
HTTP メソッド要求条件を構成する
- Web コンテンツ フィルタリング ルールの構成で、 HTTP メソッド要求 フィールドを見つけます。
- HTTP メソッド要求フィールドを有効にして、ルールに含めます。
- ルールに含める HTTP メソッドを選択します。
Important
HTTP メソッドの適用には、HTTPS トラフィックに対する TLS 検査が必要です。 TLS 検査がないと、Secure Web Gateway は HTTP メソッド ヘッダーを観察できません。SNI ベースの Web コンテンツ フィルタリング規則のみが適用されます。 暗号化されていない HTTP トラフィックは常に検査できます。
例: AI エージェントの書き込み操作をブロックする
AI エージェントがエンタープライズ リソースに対して書き込み操作 (PUT、PATCH、DELETE) を実行できないようにするには、
- Web コンテンツ フィルタリング ポリシールールを作成します。
- 保護する宛先 URL、FQDN、または Web カテゴリを選択します。
- ソースの種類を有効にし、[エージェント] を選択します。
- HTTP メソッド要求を有効にし、PUT、PATCH、DELETE を選択します。
- ポリシー アクションを [ブロック] に設定します。
この構成により、GET やその他の読み取り専用メソッドを許可しながら、AI エージェント トラフィックが指定された宛先に対して書き込み操作を実行するのをブロックします。
ソース トラフィックの種類と HTTP メソッドの条件を組み合わせる
ソース トラフィックの種類と HTTP メソッドの要求条件は、個別に使用することも、1 つのルールでまとめて使用することもできます。
- ソースの種類のみ: HTTP メソッドに関係なく、特定のソースの種類からのすべてのトラフィックにルールを適用します。
- HTTP メソッド要求のみ: トラフィック ソースに関係なく、特定の HTTP メソッドにルールを適用します。
- 両方の条件: ソース トラフィックの種類と HTTP メソッドの両方が一致する場合にのみルールを適用します。
ルールで両方の条件を構成する場合、要求は、ルールを適用するために、指定されたソース トラフィックの種類と指定された HTTP メソッドの両方と一致する必要があります。 条件は、属性間で AND ロジックを使用して評価されます。
ポリシーの評価と優先順位
ポリシーの評価は、既存の Web コンテンツ フィルタリング ポリシー フレームワークの順序付け規則と優先順位ルールに従います。
- 同じ属性 (OR ロジック) 内。 選択した値と一致すると、条件がトリガーされます。
- 属性間: AND ロジック。 すべての構成済み条件が一致する必要があります。
- 競合するアクション: 複数のポリシーが競合するアクションと一致する場合、最も制限の厳しいアクションが優先されます (許可を超えるブロック)。
セキュリティ プロファイルを作成する
セキュリティ プロファイルは、フィルター処理ポリシーのグループです。 セキュリティ プロファイルは、Microsoft Entra 条件付きアクセス ポリシーを使用して割り当てたり、リンクしたりできます。 1 つのセキュリティ プロファイルに複数のフィルター処理ポリシーを含めることができます。 また、1 つのセキュリティ プロファイルを複数の条件付きアクセス ポリシーに関連付けることができます。
この手順では、フィルター処理ポリシーをグループ化するためのセキュリティ プロファイルを作成します。 その後、セキュリティ プロファイルを条件付きアクセス ポリシーに割り当てるかリンクして、ユーザーまたはコンテキストに対応させます。
注意
Microsoft Entra 条件付きアクセス ポリシーの詳細については、「条件付きアクセス ポリシーの構築」を参照してください。
- グローバル セキュリティで保護されたアクセス>セキュリティで保護された>セキュリティ プロファイルを参照します。
- [ プロファイルの作成] を選択します。
- ポリシーの名前と説明を入力し、[ 次へ] を選択します。
- [ ポリシーのリンク] を選択し、[ 既存のポリシー] を選択します。
- 既に作成した Web コンテンツ フィルター ポリシーを選択し、[ 追加] を選択します。
- [ 次へ ] を選択して、セキュリティ プロファイルと関連ポリシーを確認します。
- [ プロファイルの作成] を選択します。
- [ 更新] を選択してプロファイル ページを更新し、新しいプロファイルを表示します。
条件付きアクセス ポリシーを作成およびリンクする
エンド ユーザーまたはグループの条件付きアクセス ポリシーを作成し、条件付きアクセス セッション制御を使用してセキュリティ プロファイルを配信します。 条件付きアクセスは、インターネット アクセス ポリシーに関してユーザーとコンテキストに対応するための配信メカニズムです。 セッション制御の詳細については、「 条件付きアクセス: セッション」を参照してください。
- 少なくともConditional Access AdministratorとしてMicrosoft Entra 管理センターにサインインします。
- Entra ID>Conditional Access>Policies に移動します。
- [新しいポリシー] を選択します。
- ポリシーの名前を設定してください。 組織は、ポリシーの名前に対して意味のある標準を作成する必要があります。
-
[割り当て] で、 [ユーザーまたはワークロード ID] を選択します。
- [含める] で、[すべてのユーザー] を選択します
- グローバル セキュリティで保護されたアクセスを使用して、[ターゲット リソース] と [すべてのインターネット リソース] を選択します。
- [ セッション>グローバル セキュリティ で保護されたアクセス セキュリティ プロファイルを使用 し、セキュリティ プロファイルを選択します。
- [選択]を選択します。
- [ ポリシーの有効化] セクションで、[ オン] が選択されていることを確認します。
- 作成を選択します。
注意
明示的転送プロキシ (EFP) プレビューは、現在、 グローバル セキュリティで保護されたアクセスグループを持つすべてのインターネット リソースには 含まれていません。 ユーザーが明示的転送プロキシ (プレビュー) を使用している場合は、 EFP 条件付きアクセス ポリシーを構成する方法に従います。
リモート ネットワーク トラフィックの Web コンテンツ フィルター処理を有効にする
リモート ネットワーク接続を使用すると、クライアントを個々のデバイスにインストールすることなく、ブランチ オフィスやその他のリモートの場所をグローバル セキュア アクセスに接続できます。 リモート ネットワーク接続の詳細については、「 グローバルなセキュリティで保護されたアクセスのリモート ネットワーク接続」を参照してください。
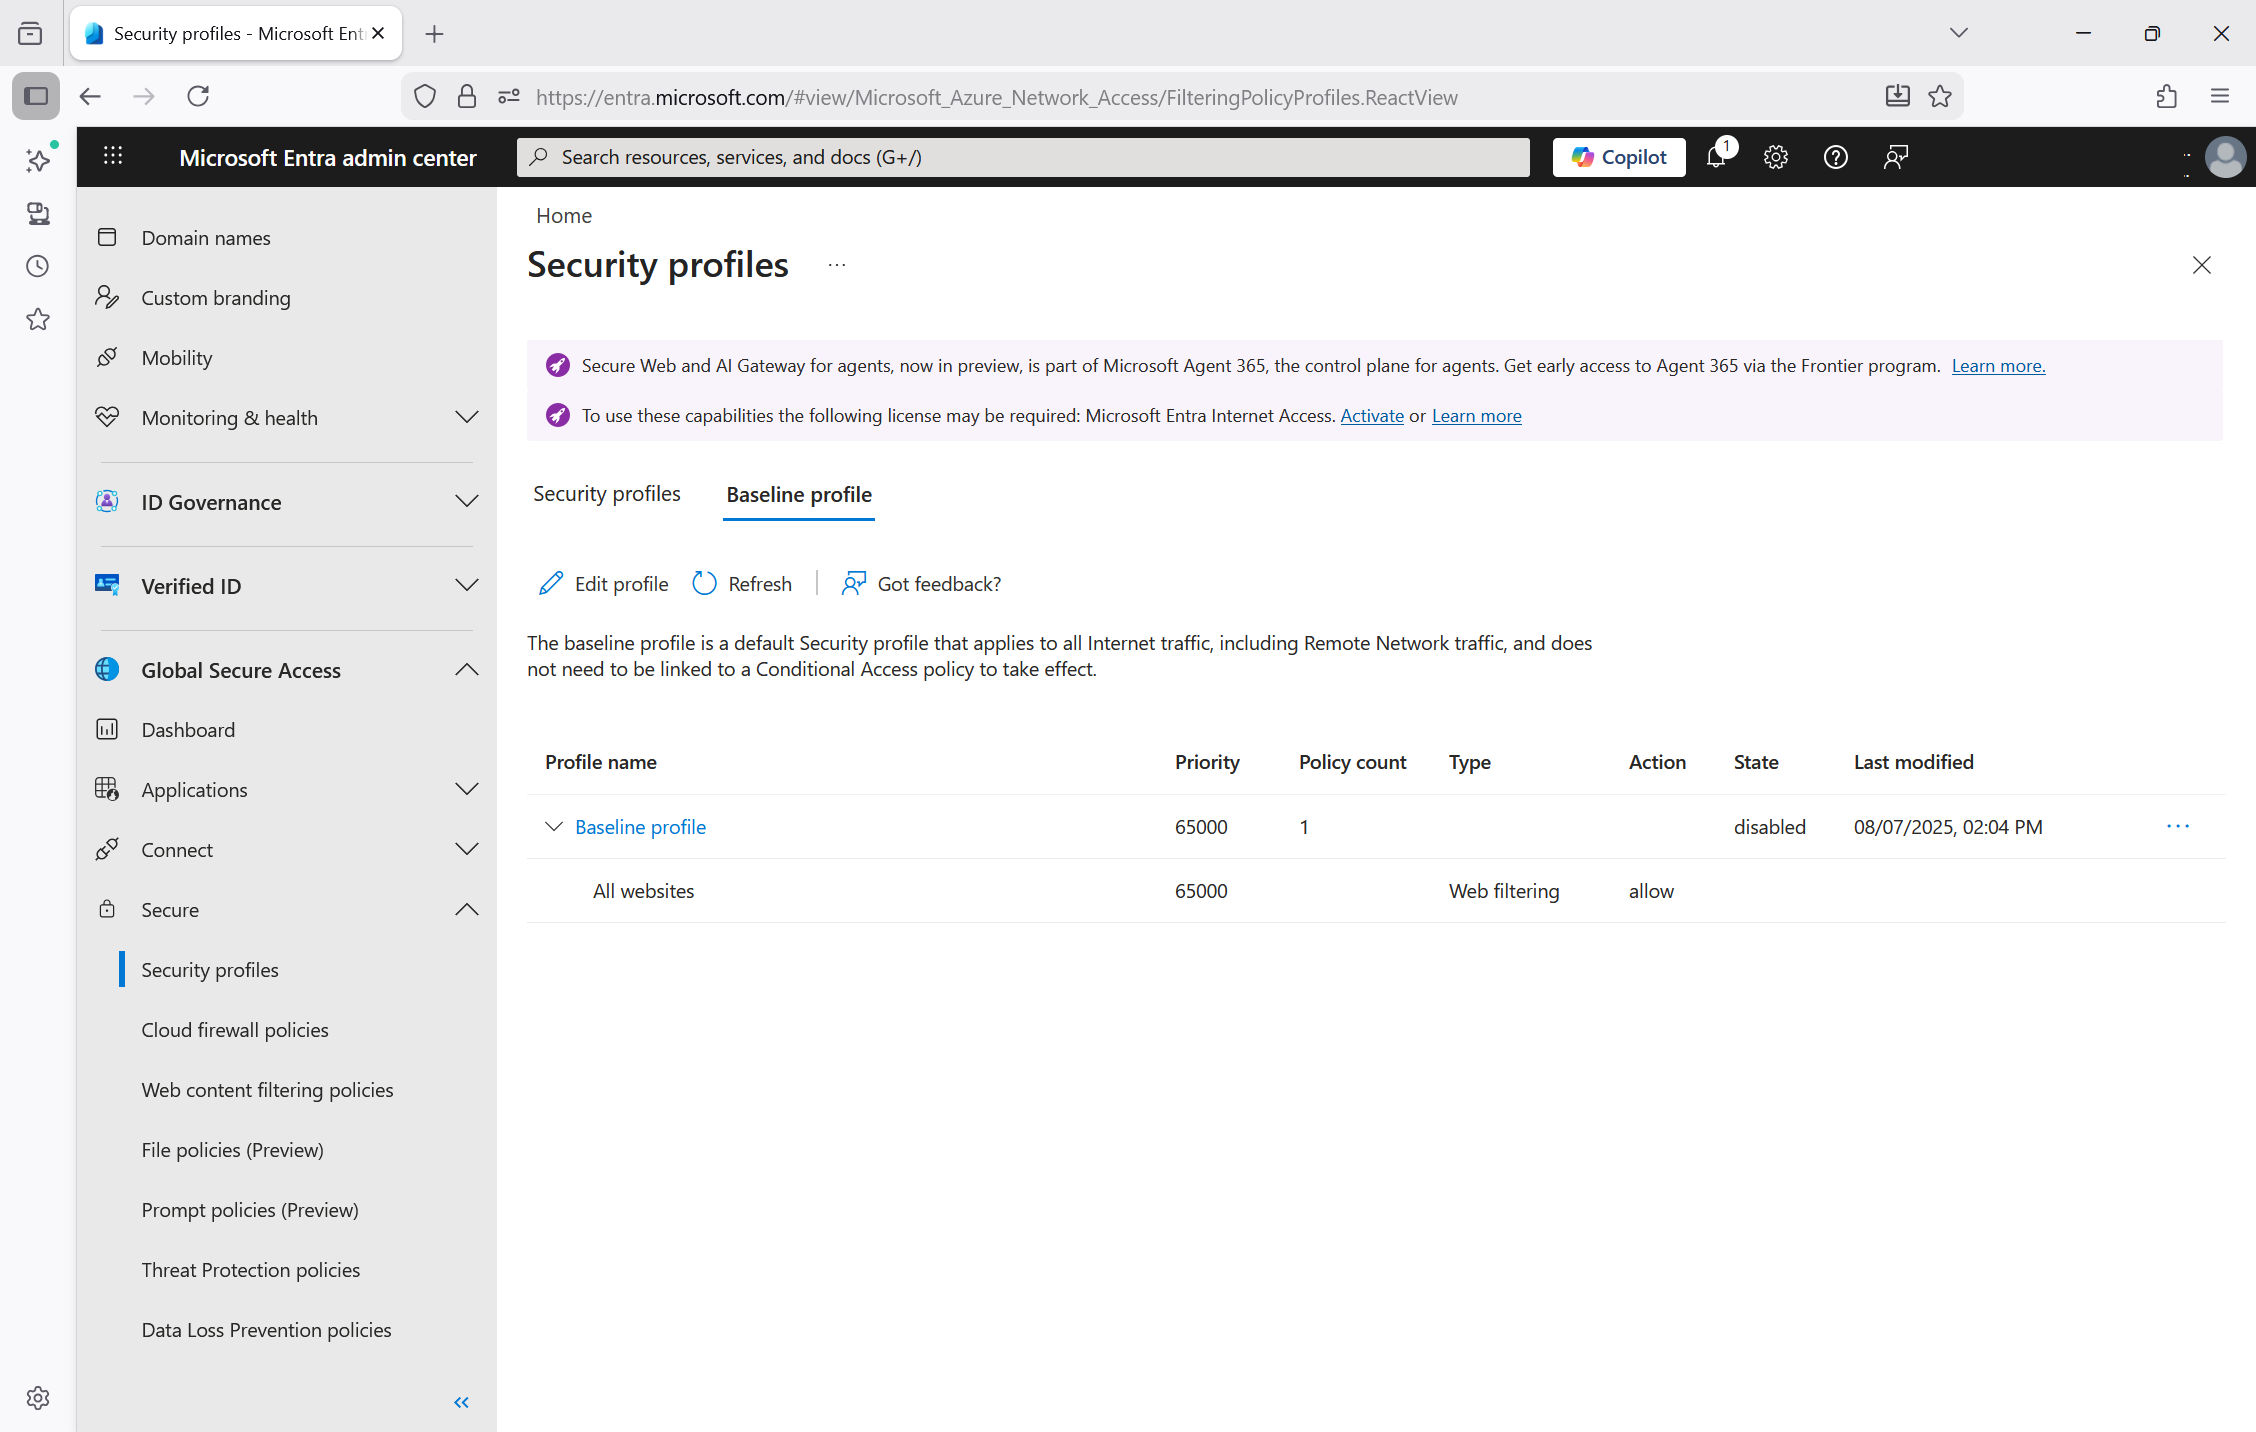
ベースライン セキュリティ プロファイルを使用して、テナント全体の Web コンテンツ フィルタリング ポリシーをすべてのリモート ネットワーク トラフィックに適用できます。 ベースライン プロファイルは、ポリシー スタック内の最も低い優先順位でポリシーを適用し、サービス経由でルーティングされるすべてのインターネット アクセス トラフィックに適用されるため、リモート ネットワークの場所をセキュリティで保護するのに最適です。
Important
ソース トラフィックの種類のフィルター処理は、リモート ネットワーク トラフィックではサポートされていません。 ソース トラフィックの種類の規則では、トラフィック分類のタスクとプロセッサのメタデータを提供するために、グローバル セキュリティで保護されたアクセス クライアントが必要です。 ベースライン プロファイルを使用して、ソース トラフィックの種類の条件のない Web カテゴリ、URL、FQDN、および HTTP メソッドルールをリモート ネットワークに適用できます。
グローバルセキュアアクセス>セキュア>セキュリティプロファイル>基準プロファイルにアクセスします。
[ ポリシーのリンク] を選択し、[ 既存のポリシー] を選択します。
リモート ネットワーク トラフィックに適用する Web コンテンツ フィルタリング ポリシーを選択し、[追加] を選択 します。
ベースライン プロファイルは、条件付きアクセス ポリシーを必要とせずに、すべてのリモート ネットワーク トラフィックに自動的に適用されます。
注意
ベースライン セキュリティ プロファイルは、クライアント ベースのネットワーク トラフィックとリモート ネットワーク トラフィックの両方を含め、グローバル セキュア アクセス経由でルーティングされるすべてのトラフィックに適用されます。 ベースライン プロファイルでは既定でポリシーが適用されるため、リモート ネットワーク トラフィックに条件付きアクセス ポリシーの構成は必要ありません。
リモート ネットワークにセキュリティ ポリシーを適用する方法の詳細については、「リモート ネットワーク トラフィックにセキュリティ ポリシーを適用する」を参照してください。
インターネット アクセスフロー図
この例では、Web コンテンツ フィルタリング ポリシーを適用するときのMicrosoft Entra Internet Accessトラフィックのフローを示します。
次のフロー図は、インターネット リソースへのアクセスをブロックまたは許可する Web コンテンツ フィルタリング ポリシーを示しています。

| ステップ | 説明 |
|---|---|
| 1 | Global Secure Access クライアントは、Microsoftの Security Service Edge ソリューションへの接続を試みます。 クライアントには、ソース トラフィックの種類の分類に関するタスクとプロセッサのメタデータが含まれています。 |
| 2 | クライアントは、認証と承認のためにMicrosoft Entra IDにリダイレクトされます。 |
| 3 | ユーザーとデバイスが認証されます。 ユーザーが有効なプライマリ更新トークン (PRT) を持っている場合は、認証がシームレスに行われます。 |
| 4 | ユーザーとデバイスが認証されると、条件付きアクセスはインターネット アクセスの条件付きアクセス規則に一致し、該当するセキュリティ プロファイルをトークンに追加します。 これによって、適用対象の認可ポリシーが適用されます。 |
| 5 | Microsoft Entra IDは、トークンを検証のためにMicrosoft Security Service Edgeに提示します。 |
| 6 | トンネルは、グローバル セキュア アクセス クライアントと Microsoft Security Service Edge の間で確立されます。 |
| 7 | トラフィックの取得が開始され、インターネット アクセス トンネルを経由してトンネルが行われます。 |
| 8 | Microsoft Security Service Edge は、アクセス トークン内のセキュリティ ポリシーを優先度順に評価します。 ソース トラフィックの種類、HTTP メソッド、Web カテゴリ、URL、FQDN 条件を評価します。 これが Web コンテンツ フィルタリング ルールにマッチすると、Web コンテンツ フィルタリング ポリシーの評価が停止します。 |
| 9 | Microsoft Security Service Edge では、セキュリティ ポリシーが適用されます。 |
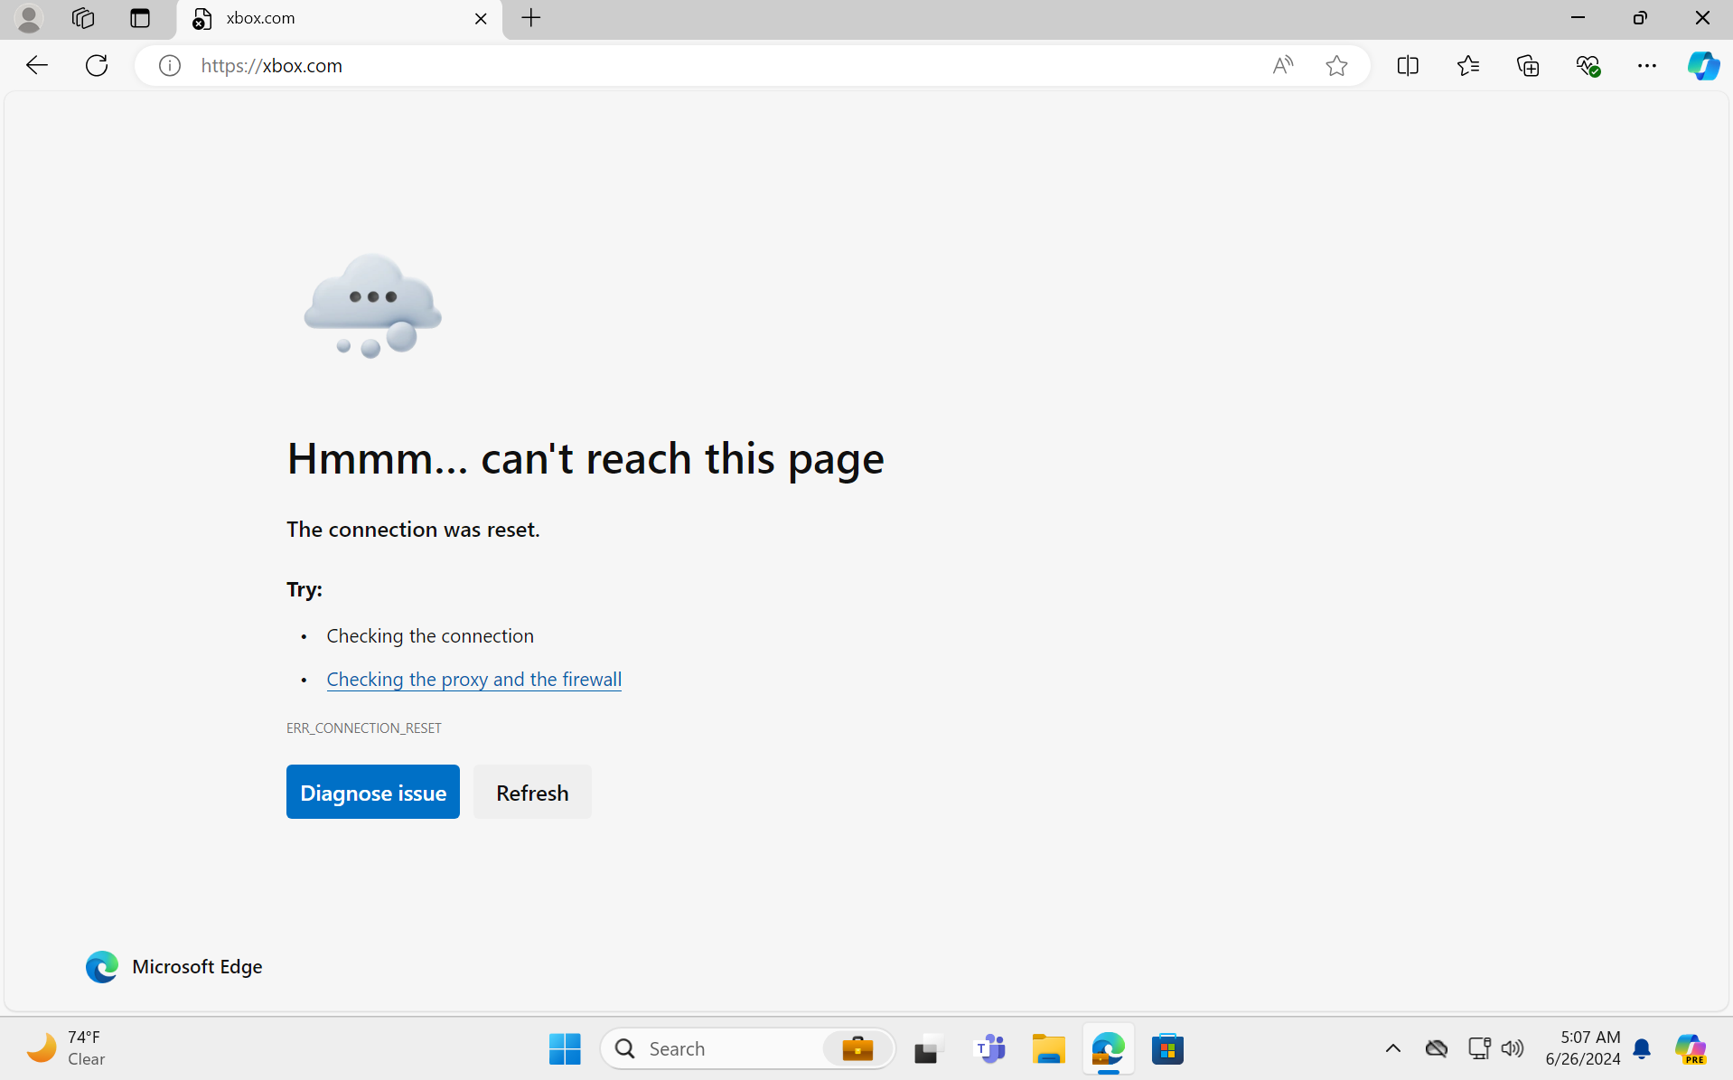
| 10 | ポリシーが "ブロック" の場合は、HTTP トラフィックに対するエラーか、HTTPS トラフィックに対する接続リセット例外が発生します。 |
| 11 | ポリシー = "許可" の場合、結果としてトラフィックは宛先に転送されます。 |
注意
アクセス トークンによるセキュリティ プロファイルの適用のため、新しいセキュリティ プロファイルの適用には最大 60 から 90 分を要する可能性があります。 ユーザーは、新しいセキュリティ プロファイル ID が含まれる新しいアクセス トークンを、それが有効になる前に要求として受け取る必要があります。 既存のセキュリティ プロファイルへの変更では、適用の開始はより素早く行われます。
ユーザーおよびグループの割り当て
インターネット アクセス プロファイルのスコープを、特定のユーザーとグループに設定できます。 ユーザーとグループの割り当ての詳細については、「 トラフィック転送プロファイルを使用してユーザーとグループを割り当てて管理する方法」を参照してください。
エンド ユーザー ポリシーの適用を確認する
トラフィックが Microsoft の Secure Service Edge に到達すると、Microsoft Entra Internet Accessは 2 つの方法でセキュリティ制御を実行します。 暗号化されていない HTTP トラフィックでは、Uniform Resource Locator (URL) が使用されます。 トランスポート層セキュリティ (TLS) で暗号化された HTTPS トラフィックでは、Server Name Indication (SNI) が使用されます。
グローバル セキュア アクセス クライアントがインストールされているWindows デバイスを使用します。 インターネット トラフィック取得プロファイルが割り当てられているユーザーとしてサインインします。 Web サイトへの移動が想定どおりに許可または制限されていることをテストします。
タスク マネージャー トレイのグローバル セキュリティで保護されたアクセス クライアント アイコンを右クリックし、 詳細診断>Forwarding プロファイルを開きます。 インターネット アクセスの取得規則が存在することを確認します。 また、ユーザーのインターネット トラフィックのホスト名の取得とフローが参照中に取得されているかどうかを確認します。
許可されているサイトとブロックされているサイトに移動し、それらが適切に動作しているかを確認します。 グローバル セキュリティで保護されたアクセス>Monitor>Traffic ログを参照して、トラフィックが適切にブロックまたは許可されていることを確認します。
ソース トラフィックの種類と HTTP メソッド要求ルールを確認するには、さまざまなソースの種類からトラフィックを生成します。 たとえば、AI エージェントを使用して保護されたリソースに PATCH 要求を送信し、 規則がトラフィック ログで正しく適用されていることを確認します。
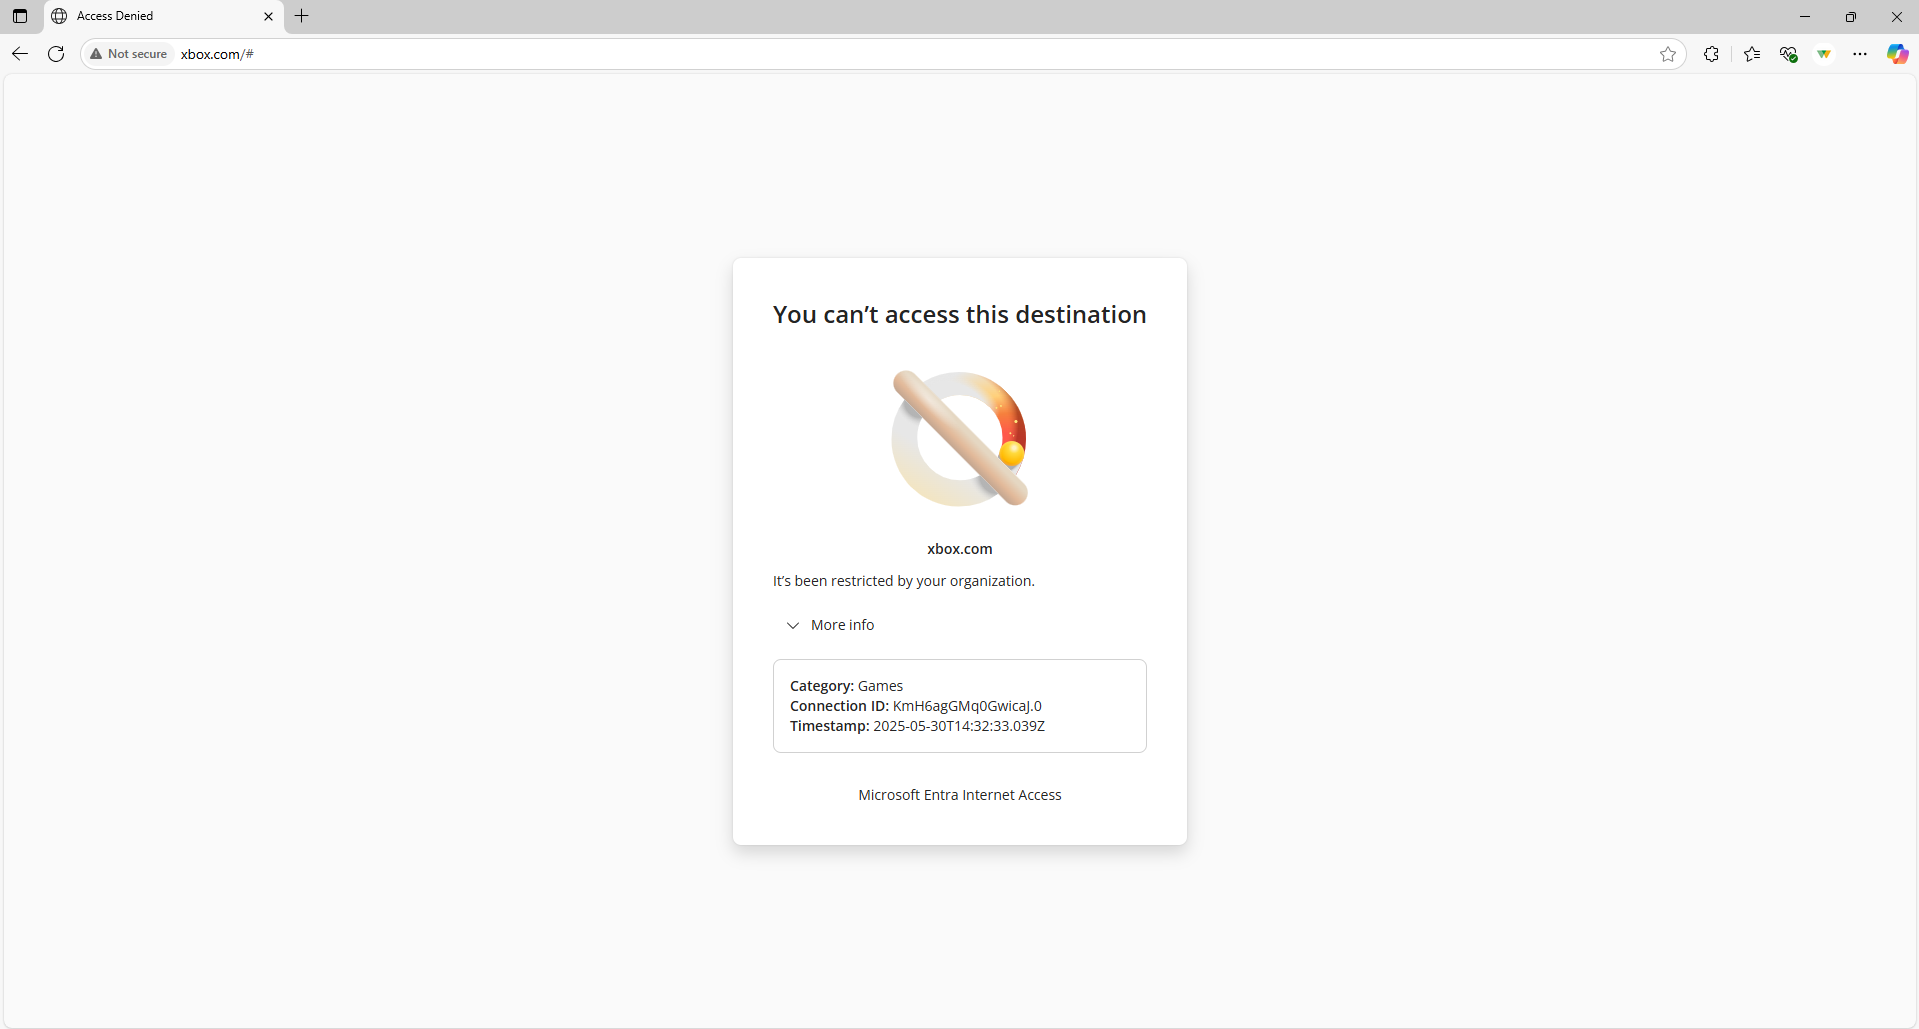
すべてのブラウザーに対する現在のブロック エクスペリエンスには、HTTP トラフィックに対するプレーンテキスト ブラウザー エラーと、HTTPS トラフィックに対する "接続リセット" ブラウザー エラーが含まれます。
注意
Web コンテンツのフィルター処理に関連するグローバル セキュア アクセス エクスペリエンスの構成の変更は、通常、5 分以内に有効になります。 Web コンテンツのフィルター処理に関連する条件付きアクセスの構成変更は、約 1 時間で有効になります。
注意
条件付きアクセス構成の変更テストを迅速に行うには、Microsoft Entra 管理センターでユーザー セッションを取り消します (ユーザーの概要ページで Revoke セッション を選択します)。 これにより、ユーザーは更新されたポリシーを使用して新しいトークンを取得する必要があります。 継続的アクセス評価の詳細を確認します。