Notatka
Dostęp do tej strony wymaga autoryzacji. Może spróbować zalogować się lub zmienić katalogi.
Dostęp do tej strony wymaga autoryzacji. Możesz spróbować zmienić katalogi.
Wdroż Ochrona punktu końcowego w usłudze Microsoft Defender na zarejestrowanych urządzeniach iOS, korzystając z aplikacji Microsoft Defender i Microsoft Intune. Opcje wdrożenia obsługują urządzenia nadzorowane, nienadzorowane oraz urządzenia korzystające z rejestracji użytkowników Intune.
Procedury opisane w tym artykule wymagają Microsoft Intune. Intune to osobny produkt, który nie jest częścią Ochrona punktu końcowego w usłudze Microsoft Defender i nie jest uwzględniony we wszystkich subskrypcjach. Aby korzystać z usługi Intune, potrzebujesz subskrypcji, która ją zawiera, lub możesz kupić ją oddzielnie jako autonomiczną subskrypcję lub dodatek. Aby uzyskać więcej informacji, zobacz licencjonowanie Microsoft Intune.
Prerequisites
Korzystaj z kont z następującymi uprawnieniami:
Microsoft Intune: Przypisz wbudowane role zarówno Menedżerowi Aplikacji, jak i Menedżerowi Polityk i Profili, lub użyj niestandardowej roli z równoważnymi uprawnieniami:
- Menedżer aplikacji udostępnia uprawnienia do aplikacji mobilnych i aplikacji zarządzanych wymagane do dodawania, konfigurowania i przypisywania aplikacji Microsoft Defender.
- Menedżer Polityk i Profili zapewnia uprawnienia do konfiguracji urządzenia i rejestracji potrzebne do tworzenia i przypisywania profili opisanych w tym artykule.
Określ zakres przypisań ról do użytkowników i urządzeń, którymi zarządzasz. Aby poznać uprawnienia zawarte w każdej roli, zobacz Uprawnienia do roli wbudowanej dla Microsoft Intune.
portal Microsoft Defender: W obszarze ujednoliconej kontroli dostępu opartej na rolach (RBAC) w usłudze Microsoft Defender XDR przypisz uprawnienie Operacje zabezpieczeń \ Dane zabezpieczeń \ Podstawy danych zabezpieczeń (odczyt) z dostępem do grup urządzeń obejmujących zarejestrowane urządzenia. W organizacjach, które nadal korzystają z Defender for Endpoint RBAC, przypisz uprawnienia View data> oraz dostęp do odpowiednich grup urządzeń.
Zarejestruj urządzenia iOS swoich użytkowników w Intune. Aby uzyskać więcej informacji, zobacz artykuł Zapisz urządzenia iOS i iPadOS w Microsoft Intune.
Przydziel użytkownikom licencję Defender for Endpoint, aby mogli korzystać z aplikacji Microsoft Defender. Aby uzyskać instrukcje, zobacz Przypisywanie licencji użytkownikom.
Jeśli Twój sposób rejestracji wymaga aplikacji Portal firmy, sprawdź, czy użytkownicy zainstalowali i zalogowali się do aplikacji oraz zakończyli rejestrację. W scenariuszach rejestracji just-in-time (JIT), w których aplikacja Portal firmy nie jest wymagana, wdroż aplikację Microsoft Authenticator jako aplikację wymaganą. Authenticator zapewnia rozszerzenie SSO, które wykorzystuje rejestracja JIT.
Uwaga
Aplikacja Microsoft Defender jest dostępna w App Store firmy Apple.
Wdrażaj aplikację na urządzenia nadzorowane i nienadzorowane
Dodaj aplikację Microsoft Defender do Intune, aby wdrożyć je na monitorowanych i nienadzorowanych urządzeniach iOS.
Dodawanie aplikacji ze sklepu dla systemu iOS
Pomiń tę procedurę, jeśli wdrożysz aplikację Microsoft Defender jako aplikację kupioną na dużą skalę.
Dodaj aplikację Microsoft Defender do Intune jako aplikację ze sklepu iOS. Szczegółowe instrukcje można znaleźć w artykule Dodaj aplikacje ze sklepu iOS do Microsoft Intune (link otwiera się w nowej karcie w dokumentacji Intune).
Na stronie Aplikacje | Wszystkie aplikacje w centrum administracyjnym Microsoft Intune pod adresem https://intune.microsoft.com/#view/Microsoft_Intune_DeviceSettings/AppsMenu/~/allApps, wybierz  Utwórz i użyj następujących ustawień:
- Platforma: wybierz pozycję iOS/iPadOS.
- Typ aplikacji: Wybierz aplikację ze sklepu iOS w sekcji Sklep.
W kreatorze Dodaj aplikację skonfiguruj następujące ustawienia na zakładce informacji o aplikacji :
- Wybierz Wyszukaj App Store, wyszukaj Defender, a następnie wybierz Microsoft Defender: Security.
- Minimalny system operacyjny: Wybierz iOS 17.0.
Po utworzeniu aplikacji otwiera się strona szczegółów aplikacji. Aby wrócić do strony później, wybierz Microsoft Defender: Bezpieczeństwo w Aplikacjach | Strona Wszystkie aplikacje. Na stronie szczegółów aplikacji, w sekcji Monitor, wybierz status instalacji urządzenia , aby zweryfikować, czy instalacja zakończyła się pomyślnie.
Pełne wdrożenie dla urządzeń nadzorowanych
Aplikacja Microsoft Defender oferuje rozszerzone możliwości na nadzorowanych urządzeniach iOS/iPadOS, wykorzystując zaawansowane funkcje zarządzania platformy. Zapewnia także ochronę sieci bez konieczności stosowania lokalnego VPN na urządzeniu. Ta konfiguracja chroni użytkowników przed phishingiem i innymi zagrożeniami związanymi z siecią.
Konfiguruj nadzorowane urządzenia za pomocą polityki konfiguracji aplikacji oraz profilu konfiguracyjnego urządzenia.
Konfiguruj tryb nadzorowany za pomocą Microsoft Intune
Konfiguruj tryb nadzorowany dla aplikacji Microsoft Defender za pomocą polityki konfiguracji aplikacji oraz profilu konfiguracyjnego urządzenia.
Zasady konfiguracji aplikacji
Uwaga
Ta polityka konfiguracji aplikacji dla urządzeń nadzorowanych dotyczy tylko urządzeń zarządzanych. Najlepszą praktyką jest przypisanie polityki do wszystkich urządzeń.
Stwórz politykę konfiguracji aplikacji dla zarządzanych urządzeń . Szczegółowe instrukcje znajdziesz w artykule Utworzenie polityki konfiguracji aplikacji (link otwiera się w nowej karcie w dokumentacji Intune).
Na stronie Aplikacje | Konfiguracja w centrum administracyjnym Microsoft Intune pod adresem https://intune.microsoft.com/#view/Microsoft_Intune_DeviceSettings/AppsMenu/~/configuration, wybierz Utwórz>urządzenia zarządzane.
W kreatorze Tworzenie zasad konfiguracji aplikacji skonfiguruj następujące ustawienia:
Zakładka „Podstawowe”:
- Platforma: wybierz pozycję iOS/iPadOS.
- Aplikacja docelowa: Wybierz Wybierz aplikację, znajdź i wybierz Microsoft Defender: Security, a następnie wybierz OK.
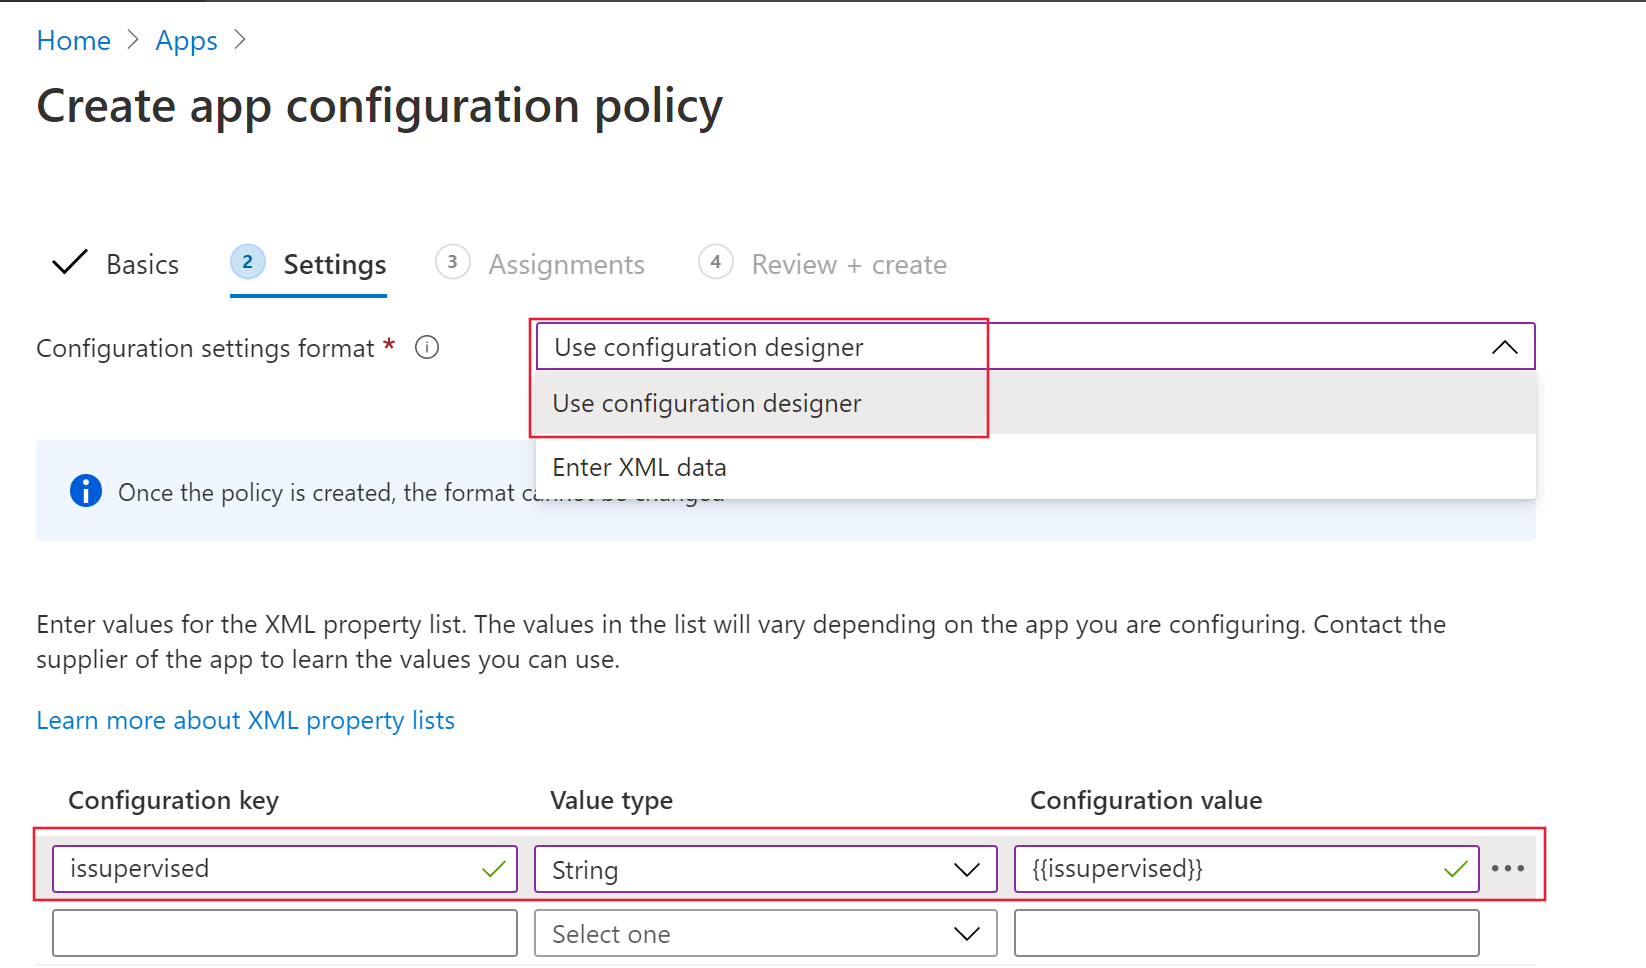
Zakładka Ustawienia:
- Format ustawień konfiguracji: wybierz pozycję Użyj projektanta konfiguracji.
-
Klucz konfiguracji: wprowadź .
issupervised - Typ wartości: Wybierz String.
-
Wartość konfiguracji: wprowadź wartość
{{issupervised}}.
Karta Przypisania: Zgodnie z najlepszą praktyką w tym scenariuszu przypisz zasady do Wszystkie urządzenia. Jeśli przypiszesz politykę grupom użytkowników, użytkownicy muszą zalogować się na swoich urządzeniach przed wejściem polityki w stosowanie. Aby uzyskać więcej informacji, zobacz Przypisywanie profilów użytkowników i urządzeń.

Profil konfiguracji urządzenia (filtr sterowania)
Uwaga
Na nadzorowanych urządzeniach iOS/iPadOS niestandardowy profil ControlFilter.mobileconfig umożliwia ochronę sieci bez konieczności konfigurowania lokalnego VPN loopback na urządzeniu. Ta konfiguracja chroni użytkowników przed phishingiem i innymi atakami internetowymi, bez konieczności korzystania z lokalnego VPN.
Jednak profil ControlFilter nie działa z siecią VPN Always-On (AOVPN) ze względu na ograniczenia platformy.
Wdroż jeden z następujących profili:
Filtr sterowania bez dotyku (cichy): Ten profil umożliwia użytkownikom ciche wdrożenie do pracy. Pobierz profil konfiguracyjny z ControlFilterZeroTouch.
Control Filter: pobierz profil konfiguracyjny z ControlFilter.
Po pobraniu wybranego profilu utwórz niestandardowy profil konfiguracyjny urządzenia. Szczegółowe instrukcje znajdziesz w artykule Dodaj niestandardowe ustawienia do urządzeń Apple w Microsoft Intune (link otwiera się w nowej karcie w dokumentacji Intune).
Gdy tworzysz zasady na karcie Zasady na stronie Urządzenia | Konfiguracja w centrum administracyjnym Microsoft Intune pod adresem https://intune.microsoft.com/#view/Microsoft_Intune_DeviceSettings/DevicesMenu/~/configuration, wybierając Utwórz>Nowa polityka, użyj następujących określonych ustawień:
- Platforma: wybierz pozycję iOS/iPadOS.
- Typ profilu: wybierz pozycję Szablony.
- Nazwa szablonu: Wybierz Custom.
W kreatorze Dostosowywanie skonfiguruj następujące ustawienia:
-
Zakładka ustawień konfiguracji : W pliku profilu konfiguracyjnego znajdź i wybierz plik,
.mobileconfigktóry pobrałeś. - Karta „Przypisania”: Zgodnie z najlepszą praktyką w tym scenariuszu przypisz profil do wszystkich zarządzanych urządzeń z systemem iOS.
Skonfiguruj zautomatyzowane wdrażanie urządzeń nienadzorowanych
Zautomatyzuj wdrażanie do Defender for Endpoint przy użyciu bezdotykowego wdrażania lub automatycznego wdrażania profilu VPN.
Skonfiguruj bezdotykowe wdrażanie
Uwaga
Funkcji zero-touch nie można skonfigurować na urządzeniach z systemem iOS zarejestrowanych bez skojarzenia z użytkownikiem, na przykład na urządzeniach bez przypisanego użytkownika lub urządzeniach współdzielonych.
Skonfiguruj Ochrona punktu końcowego w usłudze Microsoft Defender do cichego wdrożenia i aktywacji, tworząc profil wdrożeniowy. Użytkownicy otrzymują powiadomienie o instalacji, a Defender for Endpoint instaluje się bez konieczności otwierania aplikacji.
Utwórz profil konfiguracyjny urządzenia VPN. Szczegółowe instrukcje można znaleźć w artykule Utworzenie profilu konfiguracji urządzenia (link otwiera się w nowej karcie w dokumentacji Intune). Aby uzyskać informacje o dostępnych ustawieniach VPN, zobacz Konfiguruj ustawienia VPN dla urządzeń Apple w Microsoft Intune.
Gdy tworzysz zasady na karcie Zasady na stronie Urządzenia | Konfiguracja w centrum administracyjnym Microsoft Intune pod adresem https://intune.microsoft.com/#view/Microsoft_Intune_DeviceSettings/DevicesMenu/~/configuration, wybierając Utwórz>Nowa polityka, użyj następujących określonych ustawień:
- Platforma: wybierz pozycję iOS/iPadOS.
- Typ profilu: wybierz pozycję Szablony.
- Nazwa szablonu: Wybierz VPN.
W kreatorze VPN użyj tych konkretnych ustawień na zakładce Ustawienia Konfiguracji :
- Typ połączenia: Wybierz Niestandardowy VPN.
-
Podstawowa sekcja VPN:
-
Nazwa połączenia: Wprowadź
Ochrona punktu końcowego w usłudze Microsoft Defender. -
Adres serwera VPN: Wprowadź
127.0.0.1. - Metoda uwierzytelniania: Wybierz nazwę użytkownika i hasło.
- Split tunneling: Sprawdź, czy wybrano opcję Disable.
-
Identyfikator VPN: Wprowadź
com.microsoft.scmx. -
Wprowadź pary klucz i wartość dla niestandardowych atrybutów VPN:
-
Klucz: Wprowadź
SilentOnboard. -
Wartość: Wprowadź
True. - Domyślnie użytkownicy nie mogą zmieniać przełącznika z poziomu aplikacji. Aby umożliwić użytkownikom zmianę przełącznika VPN bezpośrednio w aplikacji, dodaj następującą parę klucz-wartość:
-
Klucz: Wprowadź
EnableVPNToggleInApp. -
Wartość: Wprowadź
True.
-
Klucz: Wprowadź
-
Klucz: Wprowadź
-
Nazwa połączenia: Wprowadź
- Sekcja Automatyczny VPN:
-
Typ automatycznego VPN: Wybierz VPN na żądanie.
- Reguły na żądanie: Wybierz Dodaj, wybierz Chcę wykonać następujące czynności>Nawiąż połączenie VPN, a następnie wybierz Chcę ograniczyć do>Wszystkie domeny.
- Zablokuj użytkownikom wyłączanie automatycznego VPN: Wybierz Tak , aby zapobiec wyłączaniu VPN. Domyślnie to ustawienie nie jest skonfigurowane, a użytkownicy mogą wyłączyć VPN tylko w Ustawieniach.
-
Typ automatycznego VPN: Wybierz VPN na żądanie.
Po synchronizacji profilu przez Intune z docelowymi urządzeniami iOS:
- Usługa Defender for Endpoint jest wdrażana i dołączana w trybie dyskretnym. Urządzenie jest widoczne w portalu Microsoft Defender po wdrożeniu.
- Tymczasowe powiadomienie jest wysyłane do urządzenia użytkownika.
- Usługa Web Protection i inne funkcje są aktywowane.
W niektórych przypadkach, na przykład po zmianie hasła lub po monitach uwierzytelniania wieloskładnikowego, wdrażanie bezdotykowe może wymagać od użytkowników ręcznego zalogowania się do aplikacji Microsoft Defender.
Przy pierwszym wdrożeniu: Użytkownicy otrzymują ciche powiadomienie.
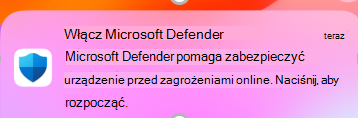
Użytkownicy podejmują następujące kroki:
- Otwórz aplikację Microsoft Defender lub stuknij powiadomienie.
- Wybierz zarejestrowane konto przedsiębiorstwa na ekranie selektora kont.
- Zaloguj się.
Urządzenie jest dołączone i rozpoczyna raportowanie w portalu Microsoft Defender.
Dla urządzeń wcześniej włączonych: Użytkownicy otrzymują ciche powiadomienie.
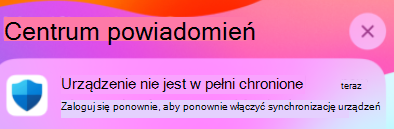
Aby wznowić raportowanie do portalu Microsoft Defender:
- Otwórz aplikację Microsoft Defender lub naciśnij powiadomienie.
- Gdy aplikacja Microsoft Defender wyświetli monit, zaloguj się.
Urządzenie ponownie zaczyna raportować do portalu Microsoft Defender.
Uwaga
- Konfiguracja zerowego kontaktu może zająć do 5 minut w tle.
- W przypadku urządzeń nadzorowanych skonfiguruj wdrażanie zero-touch za pomocą profilu ZeroTouch Control Filter. W tym przypadku profil VPN Defender for Endpoint nie jest zainstalowany na urządzeniu, a profil Control Filter zapewnia ochronę webową.


Ustaw automatyczne onboardowanie profilu VPN
Uwaga
Ta opcja upraszcza proces wdrożenia, konfigurując profil VPN. Jeśli używasz onboardingu bez dotyku, nie konfiguruj tej opcji.
Dla urządzeń nienadzorowanych lokalna sieć VPN typu loopback zapewnia ochronę sieci Web. VPN nie wysyła ruchu poza urządzenie.
Konfiguruj automatyczne konfigurowanie profilu VPN Defender for Endpoint, aby użytkownicy nie musieli konfigurować profilu podczas onboardingu.
Utwórz profil konfiguracyjny urządzenia VPN. Szczegółowe instrukcje można znaleźć w artykule Utworzenie profilu konfiguracji urządzenia (link otwiera się w nowej karcie w dokumentacji Intune). Aby uzyskać informacje o dostępnych ustawieniach VPN, zobacz Konfiguruj ustawienia VPN dla urządzeń Apple w Microsoft Intune.
Gdy tworzysz zasady na karcie Zasady na stronie Urządzenia | Konfiguracja w centrum administracyjnym Microsoft Intune pod adresem https://intune.microsoft.com/#view/Microsoft_Intune_DeviceSettings/DevicesMenu/~/configuration, wybierając Utwórz>Nowa polityka, użyj następujących określonych ustawień:
- Platforma: wybierz pozycję iOS/iPadOS.
- Typ profilu: wybierz pozycję Szablony.
- Nazwa szablonu: Wybierz VPN.
W kreatorze VPN użyj tych konkretnych ustawień na zakładce Ustawienia Konfiguracji :
- Typ połączenia: Wybierz Niestandardowy VPN.
-
Podstawowa sekcja VPN:
-
Nazwa połączenia: Wprowadź
Ochrona punktu końcowego w usłudze Microsoft Defender. -
Adres serwera VPN: Wprowadź
127.0.0.1. - Metoda uwierzytelniania: Wybierz nazwę użytkownika i hasło.
- Split tunneling: Sprawdź, czy wybrano opcję Disable.
-
Identyfikator VPN: Wprowadź
com.microsoft.scmx. -
Wprowadź pary klucz i wartość dla niestandardowych atrybutów VPN:
-
Klucz: Wprowadź
AutoOnboard. -
Wartość: Wprowadź
True. - Domyślnie użytkownicy nie mogą zmieniać przełącznika z poziomu aplikacji. Aby umożliwić użytkownikom zmianę przełącznika VPN bezpośrednio w aplikacji, dodaj następującą parę klucz-wartość:
-
Klucz: Wprowadź
EnableVPNToggleInApp. -
Wartość: Wprowadź
True.
-
Klucz: Wprowadź
-
Klucz: Wprowadź
-
Nazwa połączenia: Wprowadź
- Sekcja Automatyczny VPN:
- Typ automatycznego VPN: Wybierz VPN na żądanie.
- Reguły na żądanie: Wybierz Dodaj, wybierz Chcę wykonać następujące czynności>Nawiąż połączenie VPN, a następnie wybierz Chcę ograniczyć do>Wszystkie domeny.
- Zablokuj użytkownikom wyłączanie automatycznego VPN: Wybierz Tak , aby zapobiec wyłączaniu VPN. Domyślnie to ustawienie nie jest skonfigurowane, a użytkownicy mogą wyłączyć VPN tylko w Ustawieniach.
Ustaw rejestrację użytkowników w Intune
Skorzystaj z poniższych kroków, aby wdrożyć aplikację Microsoft Defender na urządzeniach iOS korzystających z Intune User Enrollment.
Konfiguracja administratora
Aby skonfigurować rejestrację użytkowników Intune dla Defender for Endpoint:
Ustaw profil rejestracji użytkownika Apple w Intune. W przypadku nowych rejestracji używaj rejestracji użytkownika Apple opartej na koncie. Rejestracja użytkownika w Portal firmy jest dostępna tylko dla urządzeń, które już korzystają z tego typu profilu.
Ustaw wtyczkę Microsoft Enterprise single sign-on (SSO). Aplikacja Microsoft Authenticator, która oferuje rozszerzenie SSO, jest wymagana do rejestracji użytkownika na urządzeniu z iOS.
Utwórz profil konfiguracji urządzenia w Intune. Aby uzyskać więcej informacji, zobacz Wtyczka logowania jednokrotnego firmy Microsoft Enterprise dla urządzeń firmy Apple. Dodaj do profilu następujące ustawienia:
-
ID pakietu aplikacji: Dodaj identyfikator pakietu aplikacji Microsoft Defender,
com.microsoft.scmx. -
Inna konfiguracja: Dodaj klucz
device_registration, wybierz typ ciągu i wpisz{{DEVICEREGISTRATION}}jako wartość.
-
ID pakietu aplikacji: Dodaj identyfikator pakietu aplikacji Microsoft Defender,
Ustaw klucz konfiguracyjny aplikacji dla rejestracji użytkowników.
Stwórz politykę konfiguracji aplikacji dla zarządzanych urządzeń . Szczegółowe instrukcje znajdziesz w artykule Utworzenie polityki konfiguracji aplikacji (link otwiera się w nowej karcie w dokumentacji Intune).
Na stronie Aplikacje | Konfiguracja w centrum administracyjnym Microsoft Intune pod adresem https://intune.microsoft.com/#view/Microsoft_Intune_DeviceSettings/AppsMenu/~/configuration, wybierz
Utwórz>Urządzenia zarządzane.W kreatorze Tworzenie zasad konfiguracji aplikacji skonfiguruj następujące ustawienia:
Podstawy — zakładka:
- Platforma: wybierz pozycję iOS/iPadOS.
- Aplikacja docelowa: Wybierz Wybierz aplikację, znajdź i wybierz Microsoft Defender: Security, a następnie wybierz OK.
Zakładka Ustawienia:
- Format ustawień konfiguracji: wybierz pozycję Użyj projektanta konfiguracji.
-
Klucz konfiguracji: wprowadź .
UserEnrolmentEnabled - Typ wartości: Wybierz String.
-
Wartość konfiguracji: wprowadź wartość
True.
Wdróż aplikację Microsoft Defender za pomocą Intune jako wymaganą aplikację zakupioną w ramach licencjonowania zbiorowego z licencją przypisaną do użytkownika.
Wdrażanie użytkowników
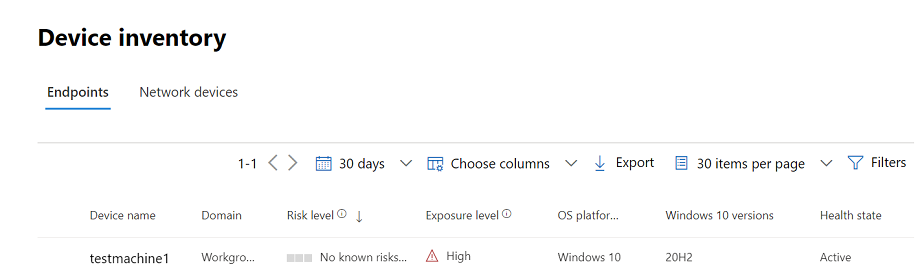
Po zainstalowaniu aplikacji Microsoft Defender na urządzeniach użytkowników każdy użytkownik się zalogowuje i przechodzi proces wdrożenia. Po wdrożeniu urządzenia pojawia się ono na stronie Inventarz Urządzeń w portalu Microsoft Defender.
Obsługiwane funkcje i ograniczenia
- Funkcje rozwiązania Defender for Endpoint w systemie iOS obejmują ochronę sieci Web, ochronę sieci, wykrywanie jailbreaku, zarządzanie podatnościami w systemie operacyjnym i aplikacjach oraz alerty w portalu Microsoft Defender.
- Wdrażanie bezdotykowe i automatyczne onboardowanie profilu VPN nie są wspierane w User Enrollment, ponieważ administratorzy nie mogą wdrożyć profilu VPN dla całego urządzenia dla tego typu rejestracji.
- W przypadku zarządzania podatnościami aplikacji widoczne są tylko aplikacje w zarządzanym wolumenie Apple File System (APFS).
- Nowo wprowadzone urządzenia mogą potrzebować nawet do 10 minut, aby wykazać zgodność pod kątem polityk zgodności.
Więcej informacji można znaleźć w artykule Ograniczenia rejestracji użytkowników Apple i nieobsługiwane możliwości.
Ukończ konfigurację początkową i sprawdź status
Aby zakończyć onboarding i zweryfikować status urządzenia:
Po zainstalowaniu Defender for Endpoint na urządzeniu iOS przez Intune pojawia się ikona aplikacji.
Stuknij ikonę aplikacji Defender for Endpoint i postępuj zgodnie z instrukcjami na ekranie, aby zakończyć wdrożenie. Użytkownicy akceptują uprawnienia iOS wymagane przez aplikację Microsoft Defender.
Uwaga
Pomiń ten krok, jeśli skonfigurowałeś wdrożenie bezdotykowe. Nie musisz ręcznie otwierać aplikacji, jeśli skonfigurowano zero-touch onboarding.
Po zakończeniu onboardingu sprawdź, czy urządzenie pojawia się na liście urządzeń w portalu Microsoft Defender.