Observação
O acesso a essa página exige autorização. Você pode tentar entrar ou alterar diretórios.
O acesso a essa página exige autorização. Você pode tentar alterar os diretórios.
Importante
Após 31 de março de 2027, o Microsoft Sentinel não terá mais suporte no portal do Azure e estará disponível apenas no portal do Microsoft Defender. Todos os clientes que usam o Microsoft Sentinel no portal do Azure serão redirecionados para o portal do Defender e usarão o Microsoft Sentinel apenas no portal do Defender.
Se você ainda estiver usando o Microsoft Sentinel no portal do Azure, recomendamos que comece a planejar sua transição para o portal do Defender para garantir uma transição tranquila e aproveitar ao máximo a experiência unificada de operações de segurança oferecida pelo Microsoft Defender.
Para se preparar para a implantação, você precisa determinar se uma arquitetura de vários workspaces é relevante para seu ambiente. Neste artigo, você aprenderá como o Microsoft Sentinel pode se estender a vários workspaces e locatários para que possa determinar se esse recurso atende às necessidades da sua organização. Este artigo faz parte do Guia de implantação do Microsoft Sentinel.
Use um dos seguintes conjuntos de instruções de configuração, dependendo de qual portal você está usando para estender o Microsoft Sentinel entre workspaces:
A necessidade de usar vários espaços de trabalho
Ao integrar o Microsoft Sentinel, a primeira etapa é selecionar o seu espaço de trabalho do Log Analytics. Embora você possa obter todos os benefícios da experiência do Microsoft Sentinel com um único espaço de trabalho, em alguns casos, talvez queira ampliar seu espaço de trabalho para consultar e analisar seus dados em vários espaços de trabalho e locatários.
Esta tabela lista alguns desses cenários e, quando possível, sugere como você pode usar um único espaço de trabalho para o cenário.
| Requisito | Descrição | Formas de reduzir o número de espaços de trabalho |
|---|---|---|
| Soberania e conformidade regulatória | Um espaço de trabalho está vinculado a uma região específica. Para manter os dados em diferentes geografias do Azure para atender aos requisitos regulatórios, divida os dados em workspaces separados. No Microsoft Sentinel, a maioria dos dados é armazenada e processada na mesma região geográfica ou região, com algumas exceções, como ao usar regras de detecção que aproveitam o aprendizado de máquina da Microsoft. Nesses casos, os dados podem ser copiados para fora da região geográfica do workspace para processamento. |
|
| Propriedade dos dados | Os limites da propriedade de dados, por exemplo, por subsidiárias ou empresas afiliadas, são melhor delineados usando espaços de trabalho separados. | |
| Vários locatários do Azure | O Microsoft Sentinel oferece suporte à coleta de dados de recursos SaaS da Microsoft e do Azure apenas dentro dos limites do próprio locatário do Microsoft Entra. Portanto, cada locatário do Microsoft Entra requer um workspace separado. | |
| Controle de acesso a dados granulares | Uma organização pode precisar permitir que diferentes grupos, dentro ou fora da organização, acessem alguns dos dados coletados pelo Microsoft Sentinel. Por exemplo:
|
Usar o recurso RBAC do Azure ou RBAC do Azure de nível de tabela |
| Configurações de retenção granular | Historicamente, vários workspaces eram a única maneira de definir períodos de retenção diferentes para diferentes tipos de dados. Isso não é mais necessário em muitos casos, graças à introdução de configurações de retenção no nível da tabela. | Usar configurações de retenção de nível de tabela ou automatizar a exclusão de dados |
| Cobrança dividida | Ao colocar espaços de trabalho em assinaturas separadas, eles podem ser faturados para diferentes partes. | Relatórios de uso e cobrança cruzada |
| Arquitetura herdada | O uso de vários espaços de trabalho pode resultar de um design histórico que levou em consideração limitações ou práticas recomendadas que não são mais verdadeiras. Também pode ser uma opção de design arbitrária que pode ser modificada para acomodar melhor o Microsoft Sentinel. Os exemplos incluem:
|
Recriar arquitetura de espaços de trabalho |
Ao determinar quantos locatários e espaços de trabalho usar, considere que a maioria dos recursos do Microsoft Sentinel funciona usando um único espaço de trabalho ou uma única instância do Microsoft Sentinel, e o Microsoft Sentinel ingere todos os logs armazenados no espaço de trabalho.
Provedor de Serviços de Segurança Gerenciada (MSSP)
No caso de um MSSP, muitos, senão todos os requisitos acima se aplicam. Assim, a melhor prática é usar vários workspaces entre locatários. Especificamente, recomendamos que você crie pelo menos um espaço de trabalho para cada locatário do Microsoft Entra para dar suporte a conectores de dados internos de serviço a serviço que funcionam apenas em seu próprio locatário do Microsoft Entra.
Os conectores baseados em configurações de diagnóstico não podem ser conectados a um workspace que não esteja localizado no mesmo locatário em que o recurso reside. Isso se aplica a conectores como o Firewall do Azure, o Armazenamento do Azure, a Atividade do Azure ou o Microsoft Entra ID.
Os conectores de dados de parceiros geralmente são baseados em coleções de API ou agentes e, portanto, não estão anexados a um locatário específico do Microsoft Entra.
Use Azure Lighthouse para ajudar a gerenciar várias instâncias do Microsoft Sentinel em diferentes locatários.
Arquitetura de vários espaços de trabalho do Microsoft Sentinel
Como sugerem os requisitos acima, há casos em que um único SOC precisa gerenciar e monitorar centralmente vários espaços de trabalho do Log Analytics habilitados para uso com o Microsoft Sentinel, inclusive em diferentes locatários do Microsoft Entra.
- Um serviço de MSSP do Microsoft Sentinel.
- Um SOC global que atende a várias subsidiárias, cada uma com seu próprio SOC local.
- Um SOC monitorando vários locatários do Microsoft Entra em uma organização.
Para lidar com esses casos, o Microsoft Sentinel oferece recursos para múltiplos espaços de trabalho que permitem monitoramento, configuração e gerenciamento centralizados, proporcionando uma visão unificada de tudo o que é abrangido pelo SOC. Este diagrama mostra um exemplo de arquitetura para esses casos de uso.
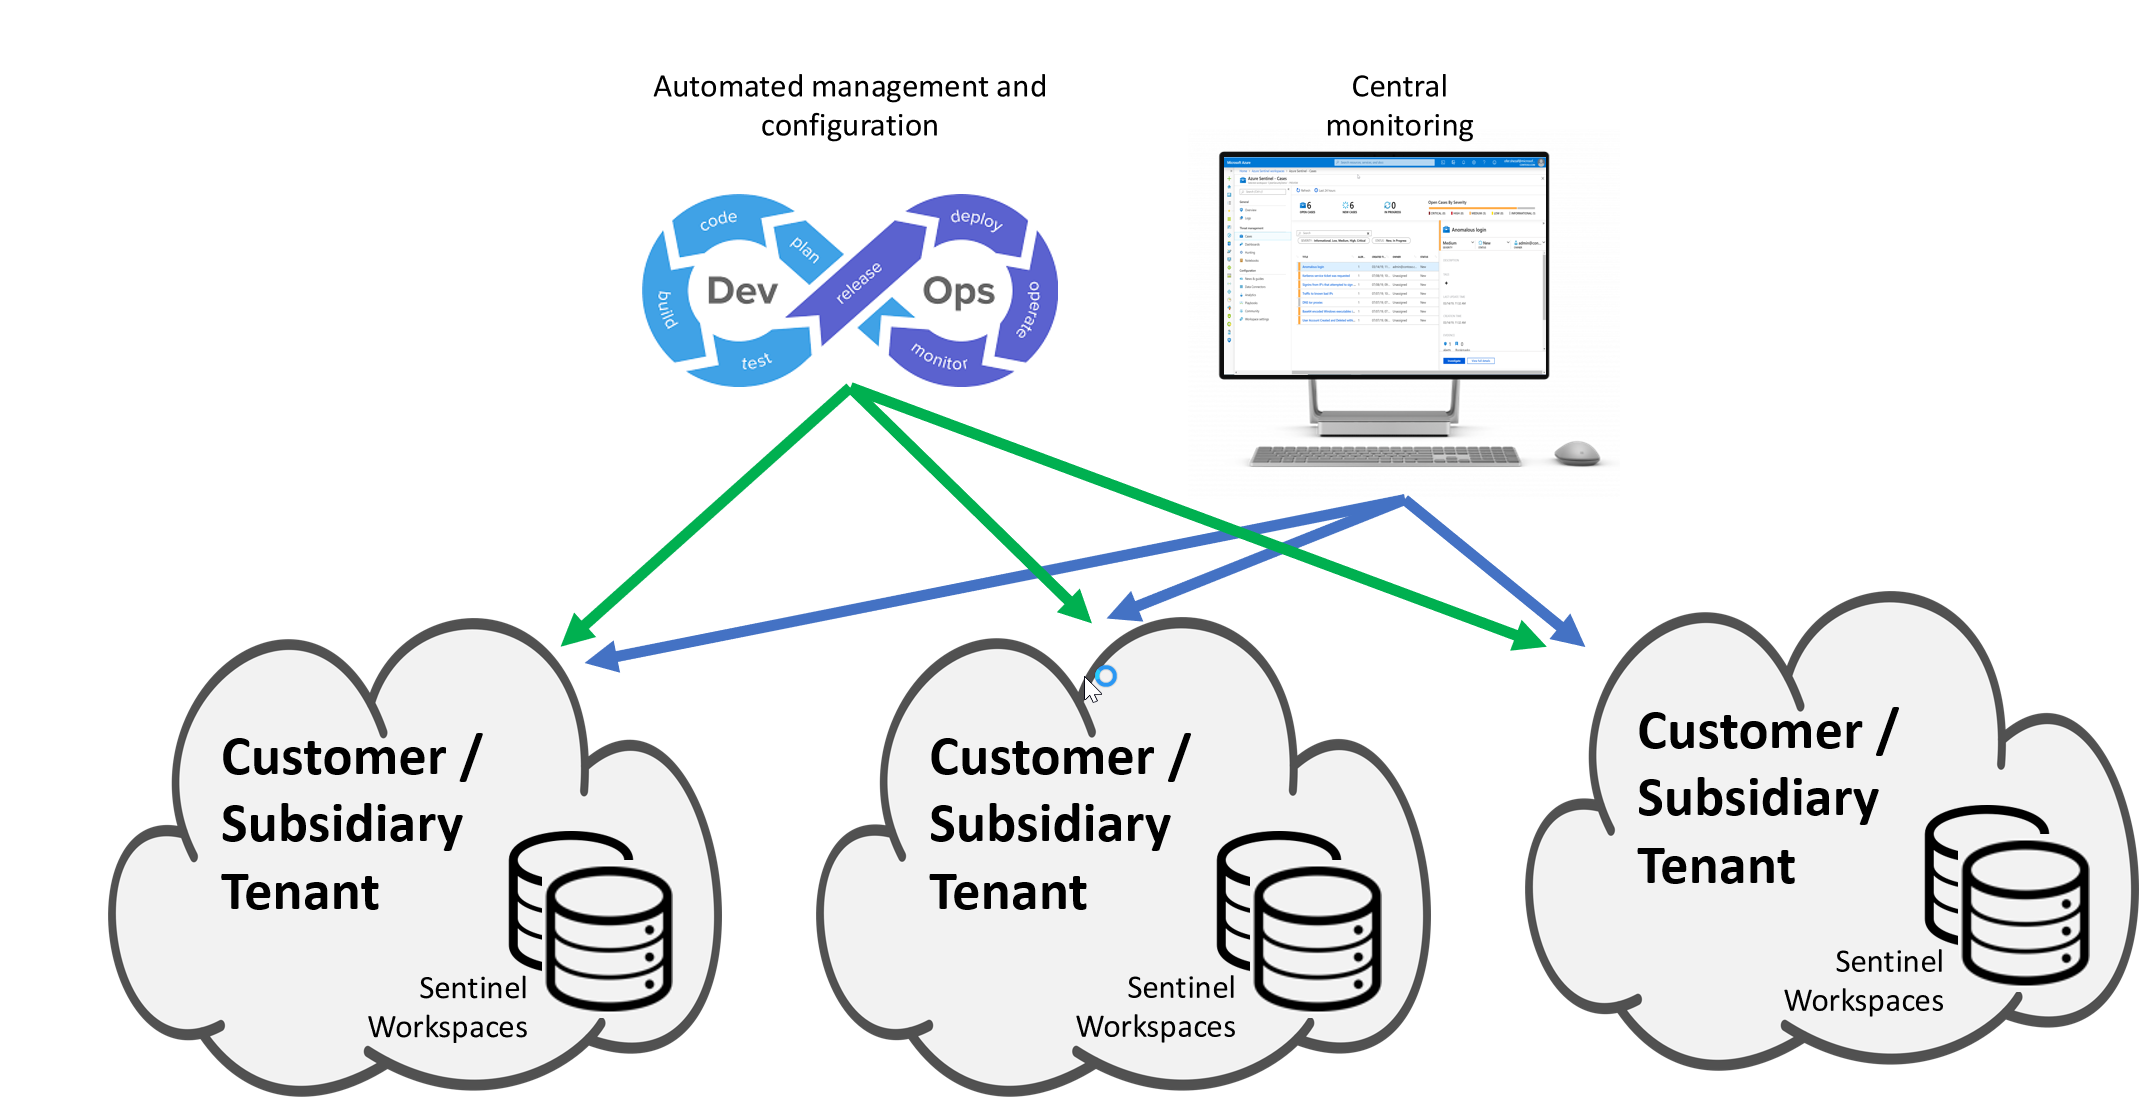
Esse modelo oferece vantagens significativas em relação a um modelo totalmente centralizado no qual todos os dados são copiados para um único workspace:
- Atribuição de função flexível para o SOCs global e local, ou para a MSSP de seus clientes.
- Menos desafios relacionados à propriedade de dados, privacidade de dados e conformidade regulatória.
- Latência de rede e custos mínimos.
- Fácil integração e desligamento de novas subsidiárias ou clientes.
Próximas etapas
Neste artigo, você aprendeu como o Microsoft Sentinel pode se estender a vários workspaces e locatários.