Nota
O acesso a esta página requer autorização. Pode tentar iniciar sessão ou alterar os diretórios.
O acesso a esta página requer autorização. Pode tentar alterar os diretórios.
Microsoft Sentinel é uma solução SIEM nativa da cloud que proporciona segurança dimensionável e económica em ambientes multicloud e multiplataformas. Combina IA, automatização e informações sobre ameaças para suportar a deteção de ameaças, investigação, resposta e investigação proativa.
Microsoft Sentinel SIEM permite que os analistas prevejam e parem os ataques entre clouds e plataformas, mais rapidamente e com maior precisão.
Este artigo destaca as principais capacidades no Microsoft Sentinel.
O Microsoft Sentinel herda as práticas de proteção contra adulteração e imutabilidade do Azure Monitor. Embora o Azure Monitor seja uma plataforma de dados de acréscimo exclusivo, inclui mecanismos para eliminar dados para fins de conformidade.
Este serviço é compatível com o Azure Lighthouse, que permite aos fornecedores de serviços iniciar sessão no seu próprio tenant para gerir subscrições e grupos de recursos delegados pelos clientes.
Ativar conteúdo de segurança predefinido
Microsoft Sentinel fornece conteúdos de segurança empacotados em soluções SIEM que lhe permitem ingerir dados, monitorizar, alertar, investigar, investigar, responder e ligar-se a diferentes produtos, plataformas e serviços.


Para obter mais informações, veja Acerca Microsoft Sentinel conteúdos e soluções.
Recolher dados em escala
Recolha dados em todos os utilizadores, dispositivos, aplicações e infraestrutura, tanto no local como em várias clouds.
Para visualizar os conectores de dados Microsoft Sentinel, selecione Configuração e>configuração Gestão> de dadosDados e conectores, selecione o separador Conetores e selecione Conectores Clássicos - Microsoft Sentinel no seletor de conectores.

Esta tabela realça as principais capacidades no Microsoft Sentinel para a recolha de dados.
| Capacidade | Descrição | Introdução |
|---|---|---|
| Conectores de dados prontos a utilizar | Muitos conectores são empacotados com soluções SIEM para Microsoft Sentinel e fornecem integração em tempo real. Estes conectores incluem origens da Microsoft e origens de Azure, como Microsoft Entra ID, Atividade Azure, Armazenamento Azure e muito mais. Os conectores prontos a utilizar também estão disponíveis para os ecossistemas mais amplos de segurança e aplicações, para soluções não Microsoft. Também pode utilizar o formato de evento comum, o Syslog ou a REST-API para ligar as origens de dados ao Microsoft Sentinel. |
Conectores de dados Microsoft Sentinel |
| Conectores personalizados | Microsoft Sentinel suporta a ingestão de dados de algumas origens sem um conector dedicado. Se não conseguir ligar a origem de dados ao Microsoft Sentinel com uma solução existente, crie o seu próprio conector de origem de dados. | Recursos para criar conectores personalizados do Microsoft Sentinel. |
| Normalização de dados | Microsoft Sentinel utiliza a normalização do tempo de consulta e do tempo de ingestão para traduzir várias origens numa vista normalizada e uniforme. | Normalização e o Modelo Avançado de Informação de Segurança (ASIM) |
Detetar ameaças
Detete ameaças anteriormente não detetadas e minimize falsos positivos com a análise da Microsoft e informações sobre ameaças sem precedentes.

Esta tabela realça as principais capacidades no Microsoft Sentinel para a deteção de ameaças.
| Capacidade | Descrição | Introdução |
|---|---|---|
| Análises | Ajuda-o a reduzir o ruído e a minimizar o número de alertas que tem de rever e investigar. Microsoft Sentinel utiliza análises para agrupar alertas em incidentes. Use as regras analíticas predefinidas tal como estão, ou como ponto de partida para criar as suas próprias regras. Microsoft Sentinel também fornece regras para mapear o comportamento da rede e, em seguida, procurar anomalias nos seus recursos. Estas análises ligam os pontos ao combinar alertas de baixa fidelidade sobre diferentes entidades em potenciais incidentes de segurança de alta fidelidade. | Detetar ameaças prontamente a usar |
| Cobertura da MITRE ATT&CK | Microsoft Sentinel analisa dados ingeridos, não só para detetar ameaças e ajudá-lo a investigar, mas também para visualizar a natureza e a cobertura do estado de segurança da sua organização com base nas táticas e técnicas da arquitetura MITRE ATT&CK®. | Compreenda a cobertura de segurança pelo framework MITRE ATT&CK® |
| Informações sobre ameaças | Integre inúmeras origens de informações sobre ameaças no Microsoft Sentinel para detetar atividades maliciosas no seu ambiente e fornecer contexto aos investigadores de segurança para decisões de resposta informadas. | Inteligência de ameaças no Microsoft Sentinel |
| Listas de observação | Correlacione os dados de uma origem de dados que fornece, uma lista de observação, com os eventos no seu ambiente de Microsoft Sentinel. Por exemplo, pode criar uma lista de vigilância com ativos de elevado valor, ex-funcionários ou contas de serviço no seu ambiente. Utilize listas de observação nos manuais de procedimentos de pesquisa, deteção, investigação de ameaças e resposta. | Listas de monitorização no Microsoft Sentinel |
| Livros | Crie relatórios visuais interativos utilizando pastas de trabalho. O Microsoft Sentinel inclui modelos de livros de trabalho integrados que lhe permitem obter rapidamente informações detalhadas dos seus dados assim que ligar uma origem de dados. Em alternativa, crie os seus próprios livros personalizados. | Visualize os dados recolhidos. |
Investigar ameaças
Investigue ameaças com inteligência artificial e procure atividades suspeitas em escala, aproveitando anos de trabalho de cibersegurança na Microsoft.

Esta tabela realça as principais capacidades no Microsoft Sentinel para investigação de ameaças.
| Funcionalidade | Descrição | Introdução |
|---|---|---|
| Incidentes | Microsoft Sentinel ferramentas de investigação profunda ajudam-no a compreender o âmbito e a encontrar a causa principal de uma potencial ameaça à segurança. Pode escolher uma entidade no gráfico interativo para fazer perguntas interessantes para uma entidade específica e desagregar essa entidade e as respetivas ligações para aceder à causa raiz da ameaça. | Navegar e investigar incidentes no Microsoft Sentinel |
| Caçadas | As poderosas ferramentas de pesquisa e consulta para deteção proativa de ameaças do Microsoft Sentinel, baseadas na estrutura MITRE, permitem-lhe procurar proativamente ameaças de segurança em todas as origens de dados da sua organização, antes de um alerta ser acionado. Crie regras de deteção personalizadas com base na sua consulta de pesquisa. Em seguida, apresente essas informações relevantes sob a forma de alertas aos responsáveis pela resposta a incidentes de segurança. | Caça a ameaças no Microsoft Sentinel |
| Notebooks | Microsoft Sentinel suporta blocos de notas do Jupyter em áreas de trabalho do Azure Machine Learning, incluindo bibliotecas completas para machine learning, visualização e análise de dados. Utilize blocos de notas no Microsoft Sentinel para alargar o âmbito do que pode fazer com os dados do Microsoft Sentinel. Por exemplo: - Efetue análises que não estão incorporadas no Microsoft Sentinel, como algumas funcionalidades de machine learning do Python. - Crie visualizações de dados que não estão incorporadas no Microsoft Sentinel, como linhas cronológicas personalizadas e árvores de processamento. - Integrar origens de dados fora do Microsoft Sentinel, como um conjunto de dados no local. |
Notebooks Jupyter com capacidades de caça do Microsoft Sentinel |
Responder a incidentes rapidamente
Automatize as suas tarefas comuns e simplifique a orquestração de segurança com manuais de procedimentos que se integram com Azure serviços e as suas ferramentas existentes. A automatização e orquestração do Microsoft Sentinel fornece uma arquitetura altamente extensível que permite automatização dimensionável à medida que surgem novas tecnologias e ameaças.
Os playbooks no Microsoft Sentinel baseiam-se em fluxos de trabalho criados no Azure Logic Apps. Por exemplo, se utilizar o sistema de ServiceNow de pedidos de suporte, utilize o Azure Logic Apps para automatizar os fluxos de trabalho e abrir um pedido de suporte no ServiceNow sempre que for gerado um determinado alerta ou incidente.

Esta tabela realça as principais capacidades no Microsoft Sentinel para resposta a ameaças.
| Funcionalidade | Descrição | Introdução |
|---|---|---|
| Regras de automatização | Gerir centralmente a automatização do processamento de incidentes no Microsoft Sentinel ao definir e coordenar um pequeno conjunto de regras que abrangem diferentes cenários. | Automatizar a resposta a ameaças no Microsoft Sentinel com regras de automação |
| Guias de procedimentos | Automatize e orquestre a resposta a ameaças utilizando guiões, que consistem num conjunto de ações de remediação. Execute um manual de procedimentos a pedido ou automaticamente em resposta a alertas ou incidentes específicos, quando acionado por uma regra de automatização. Para criar manuais de procedimentos com o Azure Logic Apps, escolha entre uma galeria de conectores em constante expansão para vários serviços e sistemas, como ServiceNow, Jira e muito mais. Estes conectores permitem-lhe aplicar qualquer lógica personalizada no fluxo de trabalho. |
Automatize a resposta a ameaças com playbooks no Microsoft Sentinel Lista de todos os conectores do Logic App |
Cronologia da descontinuação do Microsoft Sentinel no portal do Azure
Microsoft Sentinel está geralmente disponível no portal do Microsoft Defender, incluindo para clientes sem Microsoft Defender XDR ou uma licença E5. Isto significa que pode utilizar Microsoft Sentinel no portal do Defender, mesmo que não esteja a utilizar outros serviços Microsoft Defender.
Após 31 de março de 2027, Microsoft Sentinel deixarão de ser suportados no portal do Azure e só estarão disponíveis no portal do Microsoft Defender.
Se estiver atualmente a utilizar Microsoft Sentinel no portal do Azure, recomendamos que comece a planear a transição para o portal do Defender agora para garantir uma transição suave e tirar o máximo partido da experiência de operações de segurança unificada oferecida pelo Microsoft Defender.
Para mais informações, consulte:
- Microsoft Sentinel no portal Microsoft Defender
- Faça a transição do seu ambiente Microsoft Sentinel para o portal Defender
- Planear a sua mudança para o portal Microsoft Defender para todos os clientes da Microsoft Sentinel (blogue)
Alterações para novos clientes a partir de julho de 2025
Para efeitos das alterações descritas nesta secção, os novos clientes do Microsoft Sentinel são clientes que estão a aderir o primeiro espaço de trabalho no respetivo tenant ao Microsoft Sentinel.
A partir de julho de 2025, esses novos clientes que também têm as permissões de Proprietário de uma subscrição ou de Administrador de acesso de utilizador, e que não são utilizadores delegados pelo Azure Lighthouse, têm os respetivos espaços de trabalho automaticamente integrados no portal do Defender em simultâneo com a integração no Microsoft Sentinel.
Os utilizadores dessas áreas de trabalho, que também não são utilizadores delegados do Azure Lighthouse, veem ligações existentes no Microsoft Sentinel no portal do Azure que os redirecionam para o portal do Defender.
Por exemplo:
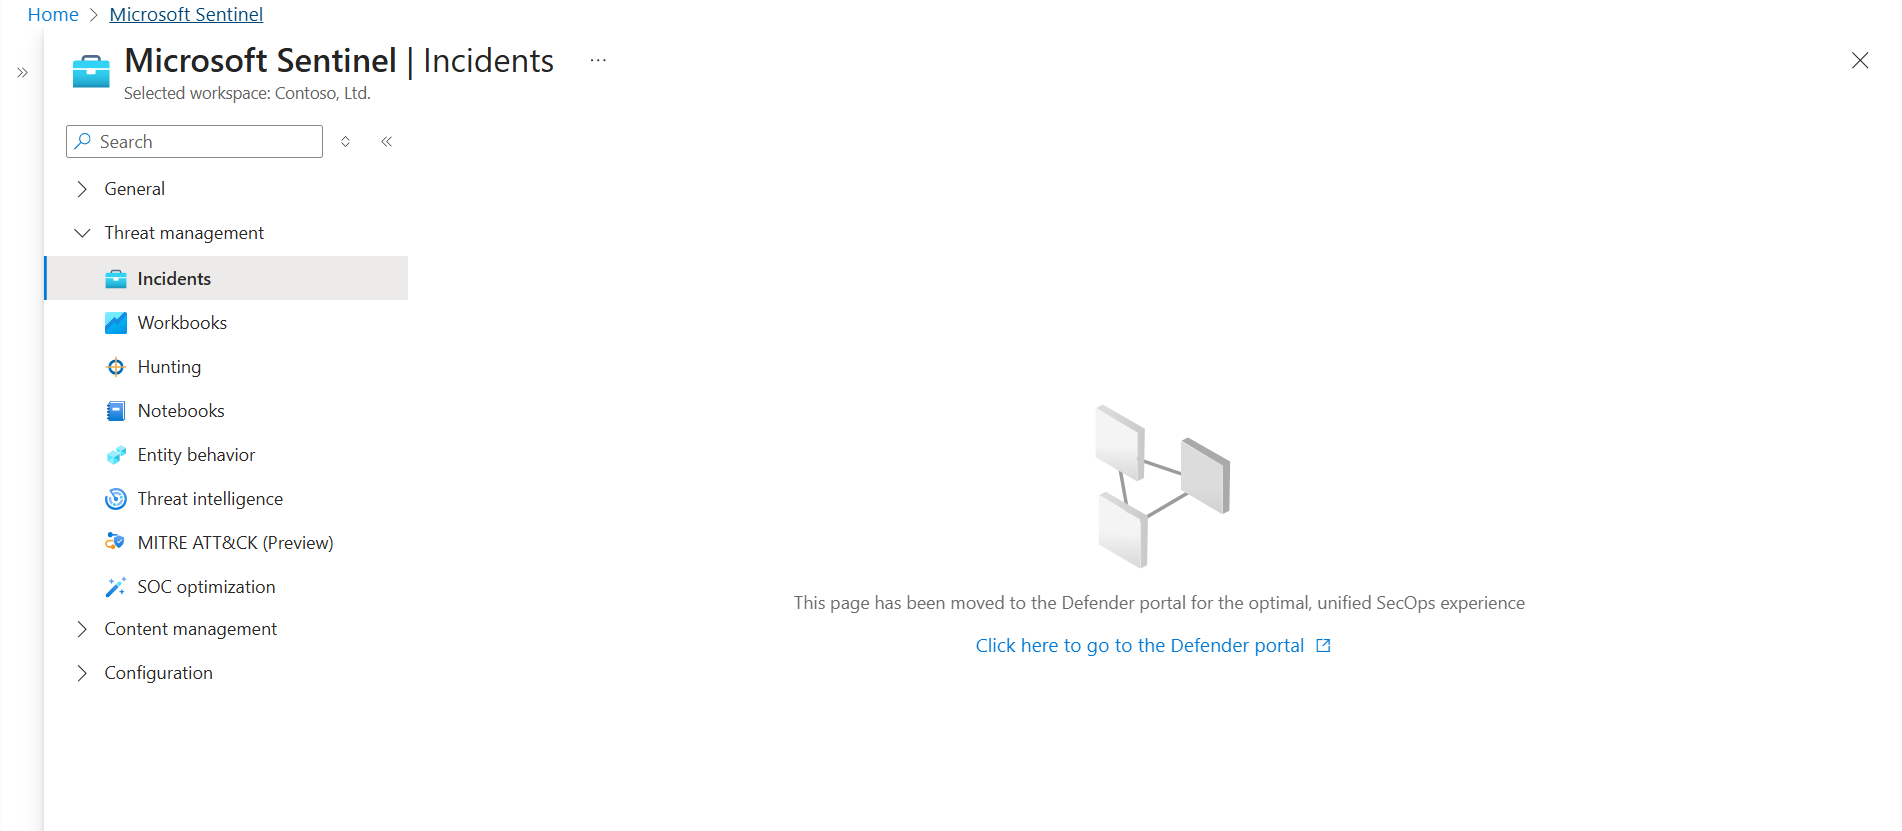
Estes utilizadores utilizam apenas Microsoft Sentinel no portal do Defender.
Os novos clientes que não têm permissões relevantes não são automaticamente integrados no portal do Defender, mas continuam a ver ligações de redirecionamento no portal do Azure, juntamente com pedidos para ter um utilizador com permissões relevantes a integrar manualmente a área de trabalho no portal do Defender.
Esta tabela resume estas experiências:
| Tipo de cliente | Experiências |
|---|---|
| Clientes existentes a criar novos espaços de trabalho num inquilino onde já existe um espaço de trabalho ativado para o Microsoft Sentinel | As áreas de trabalho não são automaticamente integradas e os utilizadores não veem ligações de redirecionamento |
| Utilizadores delegados no Azure Lighthouse a criar novos espaços de trabalho em qualquer inquilino | As áreas de trabalho não são automaticamente integradas e os utilizadores não veem ligações de redirecionamento |
| Novos clientes a integrar o primeiro espaço de trabalho no seu tenant ao Microsoft Sentinel |
-
Os utilizadores que têm as permissões necessárias têm o seu espaço de trabalho automaticamente incorporado. Outros utilizadores dessas áreas de trabalho veem ligações de redirecionamento no portal do Azure. - Os utilizadores que não têm as permissões necessárias não têm o seu espaço de trabalho automaticamente incorporado. Todos os utilizadores dessas áreas de trabalho veem ligações de redirecionamento no portal do Azure e um utilizador com as permissões necessárias tem de integrar a área de trabalho no portal do Defender. |