Nota
O acesso a esta página requer autorização. Pode tentar iniciar sessão ou alterar os diretórios.
O acesso a esta página requer autorização. Pode tentar alterar os diretórios.
Implemente o Microsoft Defender para Endpoint em dispositivos iOS inscritos utilizando a aplicação Microsoft Defender e o Microsoft Intune. As opções de implementação suportam dispositivos supervisionados, dispositivos não supervisionados e dispositivos que utilizam o Registo de Utilizadores Intune.
Os procedimentos deste artigo requerem o Microsoft Intune. O Intune é um produto separado que não faz parte do Microsoft Defender para Endpoint, e não está incluído em todas as subscrições. Para usar o Intune, precisa de uma subscrição que o inclua, ou pode comprá-lo separadamente como subscrição autónoma ou complemento. Para obter mais informações, veja licenciamento Microsoft Intune.
Prerequisites
Utilize contas com as seguintes permissões:
Microsoft Intune: Atribuir funções integradas ao Gestor de Aplicações e ao Gestor de Políticas e Perfis, ou usar um papel personalizado com permissões equivalentes:
- O Gestor de Aplicações fornece as permissões da aplicação móvel e da aplicação gerida necessárias para adicionar, configurar e atribuir a aplicação Microsoft Defender.
- O Gestor de Políticas e Perfis fornece as permissões de configuração e inscrição do dispositivo necessárias para criar e atribuir os perfis neste artigo.
Define as atribuições de funções aos utilizadores e dispositivos que geres. Para as permissões incluídas em cada função, veja Permissões de função incorporadas para Microsoft Intune.
Portal Microsoft Defender: No Microsoft Defender XDR Unified Role-based Access Control (RBAC), atribui operações de segurança \ Dados de segurança \ Noções básicas de dados de segurança (lidas), com acesso aos grupos de dispositivos que contêm os dispositivos inscritos. Nas organizações que ainda utilizam Defender for Endpoint RBAC, atribua Ver dados> e acesso aos grupos de dispositivos aplicáveis.
Inscreva os dispositivos iOS dos seus utilizadores no Intune. Para mais informações, consulte Inscrever dispositivos iOS e iPadOS em Microsoft Intune.
Atribuir aos utilizadores uma licença Defender for Endpoint para usarem a aplicação Microsoft Defender. Para obter instruções, veja Atribuir licenças a utilizadores.
Se o seu método de inscrição exigir a aplicação Portal da Empresa, verifique se os utilizadores instalaram e iniciaram sessão na aplicação e concluíram a inscrição. Para cenários de registo just-in-time (JIT) em que a aplicação Portal da Empresa não é obrigatória, implemente a aplicação Microsoft Authenticator como aplicação obrigatória. O Authenticator fornece a extensão SSO que o registo JIT utiliza.
Nota
A aplicação Microsoft Defender está disponível no apple App Store.
Implemente a aplicação em dispositivos supervisionados e não supervisionados
Adicione a aplicação Microsoft Defender ao Intune para implementação em dispositivos iOS supervisionados e não supervisionados.
Adicionar aplicação da loja iOS
Evite este procedimento se implementar a aplicação Microsoft Defender como uma aplicação comprada em volume.
Adicione a aplicação Microsoft Defender ao Intune como uma aplicação da loja iOS. Para instruções detalhadas, consulte Adicionar aplicações da loja iOS ao Microsoft Intune (o link abre-se numa nova aba na documentação do Intune).
Na página Aplicações | Todas as aplicações no centro de administração do Microsoft Intune em https://intune.microsoft.com/#view/Microsoft_Intune_DeviceSettings/AppsMenu/~/allApps, selecione  Criar e utilize estas definições específicas:
- Plataforma: Selecione iOS/iPadOS.
- Tipo de aplicação: Selecione a aplicação da loja iOS na secção de aplicação da loja .
No assistente Adicionar aplicação, configure as seguintes definições no separador Informações da aplicação:
- Selecione Pesquisar na App Store, procure Defender, depois selecione Microsoft Defender: Segurança.
- Sistema operativo mínimo: Selecionar iOS 17.0.
Depois de criar a aplicação, a página de detalhes da aplicação abre-se. Para voltar à página mais tarde, selecione Microsoft Defender: Segurança nas Aplicações | Página de Todas as Aplicações. Na página de detalhes da aplicação, em Monitor, selecione o estado da instalação do dispositivo para verificar se a instalação foi concluída com sucesso.
Implementação completa para dispositivos supervisionados
A aplicação Microsoft Defender oferece capacidades melhoradas em dispositivos iOS/iPadOS supervisionados, utilizando as funcionalidades avançadas de gestão da plataforma. Também oferece Proteção Web sem necessidade de uma VPN local no dispositivo. Esta configuração protege os utilizadores de phishing e outras ameaças baseadas na web.
Configure dispositivos supervisionados com uma política de configuração de aplicação e um perfil de configuração de dispositivo.
Configure o modo supervisionado usando o Microsoft Intune
Configure o modo supervisionado para a aplicação Microsoft Defender através de uma política de configuração da aplicação e de um perfil de configuração do dispositivo.
Política de configuração de aplicações
Nota
Esta política de configuração de aplicações para dispositivos supervisionados aplica-se apenas a dispositivos geridos. Como boa prática, atribui a política a Todos os Dispositivos.
Crie uma política de configuração de aplicações de Dispositivos geridos. Para instruções detalhadas, consulte Criar uma política de configuração de aplicação (o link abre-se num novo separador na documentação do Intune).
Na página de Aplicações | Configuração no centro de administração Microsoft Intune em https://intune.microsoft.com/#view/Microsoft_Intune_DeviceSettings/AppsMenu/~/configuration, selecione Criar>dispositivos Geridos.
No assistente de Criar Política de Configuração de Aplicação , configure as seguintes definições:
Separador Básico:
- Plataforma: Selecione iOS/iPadOS.
- Aplicação direcionada: Selecione Selecionar aplicação, encontre e selecione Microsoft Defender: Segurança, e depois selecione OK.
Definições separador:
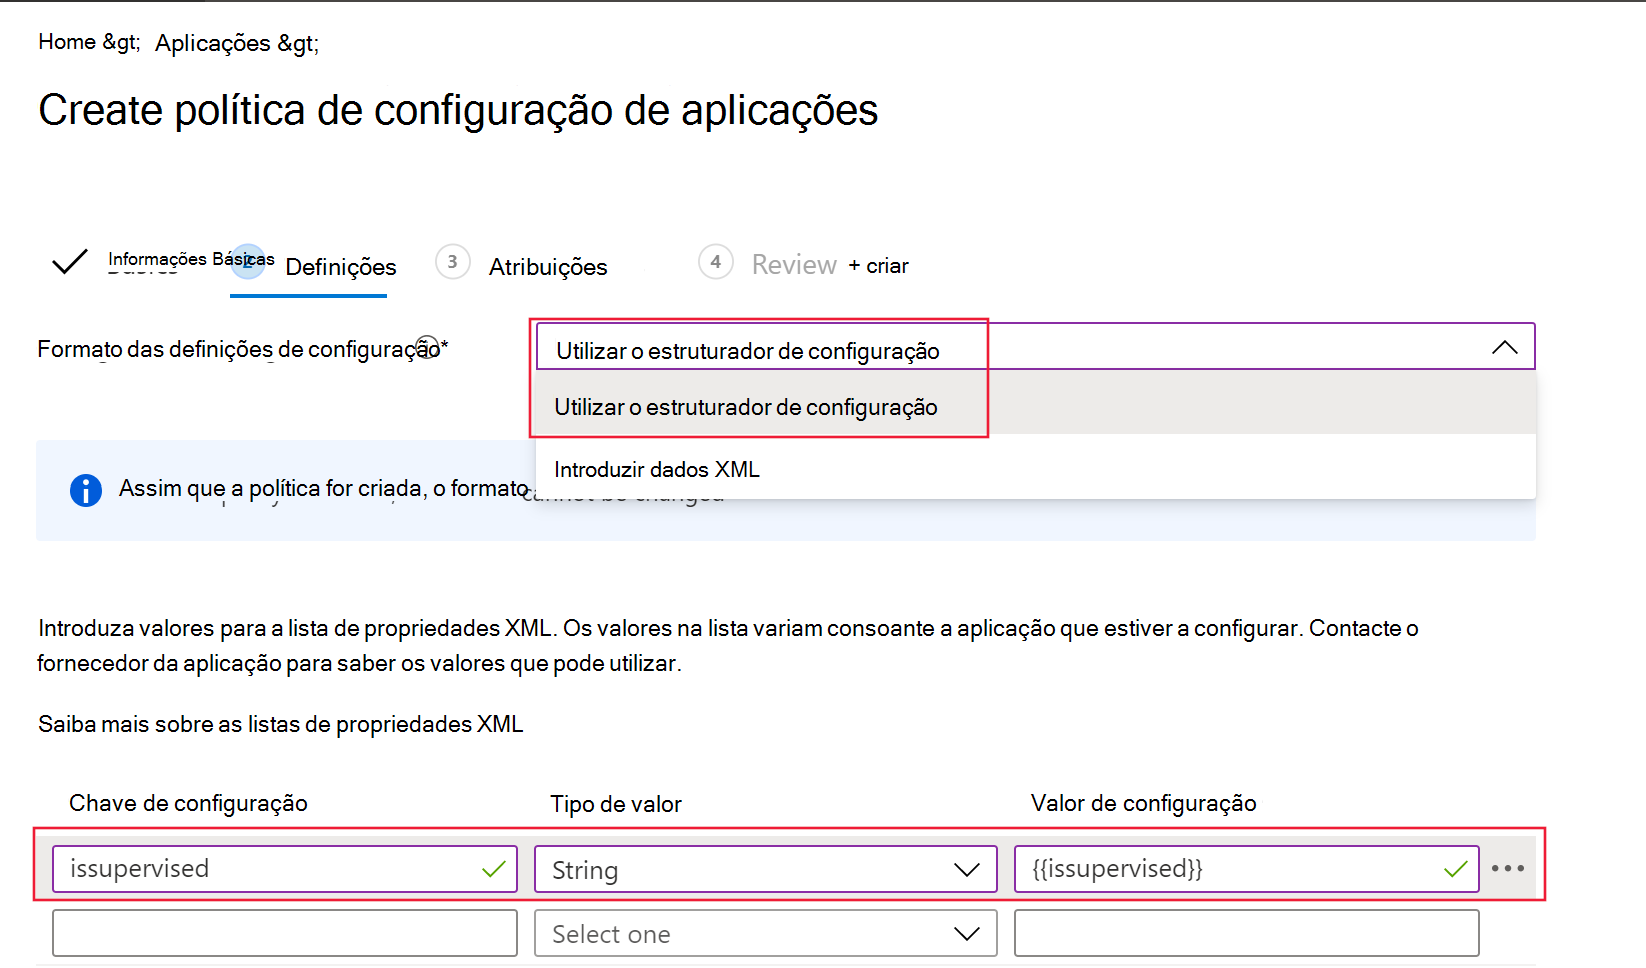
- Formato de definições de configuração: Selecionar Usar designer de configuração.
-
Chave de configuração: Enter
issupervised. - Tipo de valor: Selecionar String.
-
Valor de configuração: Enter
{{issupervised}}.
Separador de Atribuições : Como melhor prática para este cenário, atribui a política a Todos os Dispositivos. Se atribuir a política a grupos de utilizadores, os utilizadores devem iniciar sessão nos seus dispositivos antes de a política se aplicar. Para mais informações, consulte Atribuir perfis de utilizador e dispositivo.

Perfil de configuração do dispositivo (Filtro de Controlo)
Nota
Em dispositivos iOS/iPadOS supervisionados, o perfil personalizado ControlFilter.mobileconfig ativa a Proteção Web sem configurar a VPN local de loopback no dispositivo. Esta configuração protege os utilizadores de phishing e outros ataques baseados na web sem necessidade de recorrer à VPN local.
No entanto, o perfil ControlFilter não funciona com Always-On VPN (AOVPN) devido a restrições da plataforma.
Implemente um dos seguintes perfis:
Filtro de Controlo Zero Touch (Silencioso): Este perfil permite a integração silenciosa dos utilizadores. Descarregue o perfil de configuração do ControlFilterZeroTouch.
Control Filter: Transfira o perfil de configuração a partir de ControlFilter.
Depois de descarregar o perfil selecionado, crie um perfil de configuração personalizado do dispositivo. Para instruções detalhadas, consulte Adicionar definições personalizadas a dispositivos Apple no Microsoft Intune (o link abre-se numa nova aba na documentação do Intune).
Quando criar a política no separador Políticas da página Dispositivos | Configuração no centro de administração Microsoft Intune em https://intune.microsoft.com/#view/Microsoft_Intune_DeviceSettings/DevicesMenu/~/configuration, ao selecionar Criar>Nova política, use estas definições específicas:
- Plataforma: Selecione iOS/iPadOS.
- Tipo de perfil: selecione Modelos.
- Nome do modelo: Selecionar Personalizado.
No assistente personalizado, configure as seguintes definições:
-
Separador de definições de configuração : Para o ficheiro de perfil de configuração, encontre e selecione o
.mobileconfigficheiro que descarregou. - Separador "Atribuições": Como prática recomendada para este cenário, atribua o perfil a todos os dispositivos iOS geridos.
Configurar integração automática para dispositivos não supervisionados
Automatize o processo de integração ao Microsoft Defender para Endpoint utilizando a integração sem intervenção ou a integração automática do perfil de VPN.
Configurar a configuração inicial sem intervenção
Nota
O zero-touch não pode ser configurado em dispositivos iOS que estejam inscritos sem afinidade com o utilizador, como dispositivos sem utilizador ou partilhados.
Configure o Microsoft Defender para Endpoint para implementação silenciosa e ativação criando um perfil de implementação. Os utilizadores recebem uma notificação de instalação e o Defender for Endpoint instala-se sem necessidade de abrir a aplicação.
Crie um perfil de configuração de dispositivo VPN. Para instruções detalhadas, consulte Criar um perfil de configuração de dispositivo (o link abre-se numa nova aba na documentação do Intune). Para informações sobre as definições de VPN disponíveis, consulte Configurar definições de VPN para dispositivos Apple no Microsoft Intune.
Quando criar a política no separador Políticas da página Dispositivos | Configuração no centro de administração Microsoft Intune em https://intune.microsoft.com/#view/Microsoft_Intune_DeviceSettings/DevicesMenu/~/configuration, ao selecionar Criar>Nova política, use estas definições específicas:
- Plataforma: Selecione iOS/iPadOS.
- Tipo de perfil: selecione Modelos.
- Nome do modelo: Selecionar VPN.
No assistente de VPN, utilize as seguintes definições específicas no separador Definições de configuração:
- Tipo de ligação: Selecione VPN Personalizada.
-
Secção base de VPN :
-
Nome da ligação: Enter
Microsoft Defender para Endpoint. -
Endereço do servidor VPN: Insira
127.0.0.1. - Método de autenticação: Selecione Nome de utilizador e palavra-passe.
- Tunelização dividida: Verifique se Desativar está selecionado.
-
Identificador VPN: Introduza
com.microsoft.scmx. -
Introduza os pares de chave e valor para os atributos personalizados da VPN:
-
Tecla: Enter
SilentOnboard. -
Valor: introduza
True. - Por predefinição, os utilizadores não podem alterar o botão de alternar a partir da aplicação. Para permitir que os utilizadores alterem a opção de alternar a VPN dentro da aplicação, adicione o seguinte par chave-valor:
-
Tecla: Enter
EnableVPNToggleInApp. -
Valor: introduza
True.
-
Tecla: Enter
-
Tecla: Enter
-
Nome da ligação: Enter
-
Secção de VPN Automática :
-
Tipo de VPN automática: Selecione VPN On-demand.
- Regras on-demand: Selecione Adicionar, selecione Quero fazer o seguinte>Estabelecer VPN, e depois selecione Quero restringir a>Todos os domínios.
- Bloquear utilizadores de desativar a VPN automática: Selecione Sim para impedir que os utilizadores desativem a VPN. Por defeito, esta definição não está configurada, e os utilizadores só podem desativar a VPN nas Definições.
-
Tipo de VPN automática: Selecione VPN On-demand.
Depois de o Intune sincronizar o perfil com os dispositivos iOS alvo:
- O Defender para Endpoint é implementado e integrado automaticamente. O dispositivo é visível no portal Microsoft Defender depois de ser integrado.
- É enviada uma notificação provisória para o dispositivo do utilizador.
- A Proteção Web e outras funcionalidades estão ativadas.
Em alguns casos, como após alterações de palavra-passe ou pedidos de autenticação multifator, a integração zero-touch pode exigir que os utilizadores iniciem sessão manualmente na aplicação Microsoft Defender.
Para a primeira integração: os utilizadores recebem uma notificação silenciosa.

Os utilizadores tomam os seguintes passos:
- Abra a aplicação Microsoft Defender ou toque na notificação.
- Selecione a conta empresarial inscrita no ecrã do seletor de conta.
- Inicie sessão.
O dispositivo está integrado e começa a reportar ao portal do Microsoft Defender.
Para dispositivos previamente integrados: Os utilizadores recebem uma notificação silenciosa.

Para retomar o envio de relatórios para o portal do Microsoft Defender:
- Abra a aplicação Microsoft Defender ou toque na notificação.
- Quando lhe for pedido pela aplicação Microsoft Defender, inicie sessão.
O dispositivo começa a reportar novamente ao portal Microsoft Defender.
Nota
- A configuração zero-touch pode demorar até 5 minutos a ser concluída em segundo plano.
- Para dispositivos supervisionados, configure a integração sem intervenção com o perfil ZeroTouch Control Filter. Neste caso, o perfil VPN Defender for Endpoint não está instalado no dispositivo, e o perfil do Filtro de Controlo fornece Proteção Web.


Configurar a integração automática do perfil VPN
Nota
Esta opção simplifica a integração ao configurar o perfil VPN. Se utilizar a integração zero-touch, não configure esta opção.
Para dispositivos não supervisionados, uma VPN local de loopback fornece Proteção Web. A VPN não envia tráfego para fora do dispositivo.
Configure a configuração automática do perfil VPN do Defender for Endpoint para que os utilizadores não tenham de configurar o perfil durante a integração.
Crie um perfil de configuração de dispositivo VPN. Para instruções detalhadas, consulte Criar um perfil de configuração de dispositivo (o link abre-se numa nova aba na documentação do Intune). Para informações sobre as definições de VPN disponíveis, consulte Configurar definições de VPN para dispositivos Apple no Microsoft Intune.
Quando criar a política no separador Políticas da página Dispositivos | Configuração no centro de administração Microsoft Intune em https://intune.microsoft.com/#view/Microsoft_Intune_DeviceSettings/DevicesMenu/~/configuration, ao selecionar Criar>Nova política, use estas definições específicas:
- Plataforma: Selecione iOS/iPadOS.
- Tipo de perfil: selecione Modelos.
- Nome do modelo: Selecionar VPN.
No assistente VPN, utilize estas definições específicas no separador Definições de configuração:
- Tipo de ligação: Selecione VPN Personalizada.
-
Secção base de VPN :
-
Nome da ligação: Enter
Microsoft Defender para Endpoint. -
Endereço do servidor VPN: Insira
127.0.0.1. - Método de autenticação: Selecione Nome de utilizador e palavra-passe.
- Tunelização dividida: Verifique se Desativar está selecionado.
-
Identificador VPN: Introduza
com.microsoft.scmx. -
Introduza os pares de chave e valor para os atributos personalizados da VPN:
-
Tecla: Enter
AutoOnboard. -
Valor: introduza
True. - Por predefinição, os utilizadores não podem alterar o botão de alternar a partir da aplicação. Para permitir que os utilizadores alterem a opção de alternar a VPN dentro da aplicação, adicione o seguinte par chave-valor:
-
Tecla: Enter
EnableVPNToggleInApp. -
Valor: introduza
True.
-
Tecla: Enter
-
Tecla: Enter
-
Nome da ligação: Enter
-
Secção de VPN Automática :
- Tipo de VPN automática: Selecione VPN On-demand.
- Regras on-demand: Selecione Adicionar, selecione Quero fazer o seguinte>Estabelecer VPN, e depois selecione Quero restringir a>Todos os domínios.
- Bloquear utilizadores de desativar a VPN automática: Selecione Sim para impedir que os utilizadores desativem a VPN. Por defeito, esta definição não está configurada, e os utilizadores só podem desativar a VPN nas Definições.
Configurar o Registo de Utilizadores no Intune
Utilize os seguintes passos para implementar a aplicação Microsoft Defender em dispositivos iOS que utilizem o Registo de Utilizadores Intune.
Configuração de administrador
Para configurar o Registo de Utilizadores do Intune para o Defender for Endpoint:
Configure um perfil de Inscrição de Utilizadores Apple no Intune. Para novas inscrições, utilize o Apple User Enrollment orientado pela conta. O Registo de Utilizadores no Portal da Empresa está disponível apenas para dispositivos que já utilizam este tipo de perfil.
Configure o plug-in de login único (SSO) da Microsoft Enterprise. A aplicação Microsoft Authenticator, que fornece a extensão SSO, é necessária para a Inscrição de Utilizadores num dispositivo iOS.
Crie um perfil de configuração de dispositivo no Intune. Para obter mais informações, consulte Plug-in Microsoft Enterprise SSO para dispositivos Apple. Adicione as seguintes definições ao perfil:
-
ID do pacote de aplicações: Adicionar o ID do pacote de aplicação Microsoft Defender,
com.microsoft.scmx. -
Outra configuração: Adicionar a chave
device_registration, selecionar o tipo de String e inserir{{DEVICEREGISTRATION}}como valor.
-
ID do pacote de aplicações: Adicionar o ID do pacote de aplicação Microsoft Defender,
Configure a chave de configuração da aplicação para o Registo de Utilizadores.
Crie uma política de configuração de aplicações de Dispositivos geridos. Para instruções detalhadas, consulte Criar uma política de configuração de aplicação (o link abre-se num novo separador na documentação do Intune).
Na página de Aplicações | Configuração no centro de administração Microsoft Intune em https://intune.microsoft.com/#view/Microsoft_Intune_DeviceSettings/AppsMenu/~/configuration, selecione
Criar>dispositivos Geridos.No assistente de Criar Política de Configuração de Aplicação , configure estas definições específicas:
Noções básicas separador:
- Plataforma: Selecione iOS/iPadOS.
- Aplicação direcionada: Selecione Selecionar aplicação, encontre e selecione Microsoft Defender: Segurança, e depois selecione OK.
Separador de definições :
- Formato de definições de configuração: Selecionar Usar designer de configuração.
-
Chave de configuração: Enter
UserEnrolmentEnabled. - Tipo de valor: Selecionar String.
-
Valor de configuração: Enter
True.
Implemente a aplicação Microsoft Defender do Intune como uma aplicação obrigatória, licenciada pelo utilizador e comprada em volume.
Integração de utilizadores
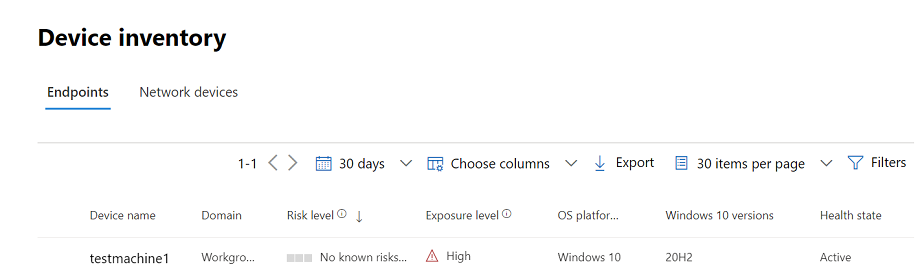
Depois de a aplicação Microsoft Defender estar instalada nos dispositivos dos utilizadores, cada utilizador inicia sessão e conclui a integração. Depois de o dispositivo ser integrado, ele aparece na página de inventário do dispositivo no portal do Microsoft Defender.
Funcionalidades e limitações suportadas
- As capacidades do Defender for Endpoint no iOS incluem Proteção Web, Proteção de Rede, deteção de jailbreak, gestão de vulnerabilidades para o sistema operativo e aplicações, e alertas no portal Microsoft Defender.
- A implementação zero-touch e a integração automática do perfil VPN não são suportadas com o User Enrollment porque os administradores não podem implementar um perfil VPN a nível de dispositivo para este tipo de inscrição.
- Para a gestão de vulnerabilidades de aplicações, apenas as aplicações no volume gerenciado do Apple File System (APFS) são visíveis.
- Os dispositivos recém-integrados podem demorar até 10 minutos a aparecer como conformes quando visados pelas políticas de conformidade.
Para mais informações, consulte as limitações do Registo de Utilizadores da Apple e as capacidades não suportadas.
Concluir a integração e verificar o estado
Para completar a integração e verificar o estado do dispositivo:
Depois de o Intune instalar o Defender for Endpoint no dispositivo iOS, aparece o ícone da aplicação.
Toque no ícone da aplicação Defender for Endpoint e siga as instruções no ecrã para completar a integração. Os utilizadores aceitam as permissões iOS exigidas pela aplicação Microsoft Defender.
Nota
Ignore este passo se configurou a integração zero-touch. Não é necessário abrir manualmente a aplicação quando a integração sem intervenção manual estiver configurada.
Após a integração estar concluída, verifique se o dispositivo aparece na lista de inventário de dispositivos no portal Microsoft Defender.