Poznámka
Na prístup k tejto stránke sa vyžaduje oprávnenie. Môžete sa skúsiť prihlásiť alebo zmeniť adresáre.
Na prístup k tejto stránke sa vyžaduje oprávnenie. Môžete skúsiť zmeniť adresáre.
Dataverse poskytuje flexibilný model zabezpečenia pre mnohé obchodné scenáre. Model sa vzťahuje iba na prostredia, ktoré majú databázu Dataverse. Ako správca spravujete používateľov, overujete ich konfiguráciu zabezpečenia a riešite problémy s prístupom.
Prepitné
Pozrite si Microsoft Dataverse – bezpečnostné koncepty zobrazené v ukážkach.
Zabezpečenie na základe roly
Dataverse používa bezpečnostné roly na zoskupenie privilégií. ... Priradiť roly zabezpečenia priamo používateľom alebo tímom služby Dataverse. Členovia tímu získajú oprávnenia priradené tímu.
Oprávnenia zabezpečenia sú kumulatívne. Používateľ získa najširší prístup udelený všetkými jeho rolami a členstvami v tíme. Ak napríklad jedna rola udelí na úrovni organizácie prístup na čítanie pre všetky záznamy kontaktov, iná rola nemôže pred používateľom skryť konkrétny kontakt.
Organizačné jednotky
Pozrite si toto video, aby ste porozumeli obchodným jednotkám v ovládaní Dataverse:
Organizačné jednotky pracujú s rolami zabezpečenia, aby sa určil prístup používateľa. Definujú hranice zabezpečenia, ktoré vám pomôžu spravovať používateľov a údaje. Každá databáza Dataverse má jednu koreňovú organizačnú jednotku.
Vytvorte podradené organizačné jednotky na rozdelenie používateľov a údajov do menších hraníc zabezpečenia. Každý používateľ v prostredí patrí do organizačnej jednotky. Štruktúra organizačnej jednotky sa môže zhodovať s hierarchiou organizácie, ale nemusí.
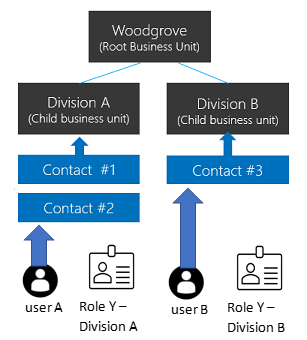
Nasledujúce príklady používajú tri organizačné jednotky. Woodgrove je koreňová obchodná jednotka a zostáva na vrchole hierarchie. Divízie A a B sú podradené organizačné jednotky. Používatelia jednotlivých divízií majú rôzne potreby prístupu.
Hierarchická štruktúra prístupu k údajom
Použite hierarchickú štruktúru na oddelenie používateľov a údajov v stromovej hierarchii.
Priraďte každého používateľa k jednej organizačnej jednotke a priraďte používateľovi rolu zabezpečenia z tejto organizačnej jednotky. Podniková jednotka používateľa predvolene vlastní záznamy, ktoré používateľ vytvoril. Rola zabezpečenia určuje, ktoré záznamy má používateľ k nim v danej organizačnej jednotke prístup.
V tomto príklade používateľ A patrí do divízie A a má rolu zabezpečenia Y z divízie A. Používateľ A má prístup k kontaktu č. 1 a kontaktu č. 2. Používateľ B patrí do Divízie B, takže používateľ B nemá prístup k kontaktom divízie A, ale môže získať prístup k kontaktu č. 3.
Štruktúra prístupu k matici údajov (modernizované organizačné jednotky)
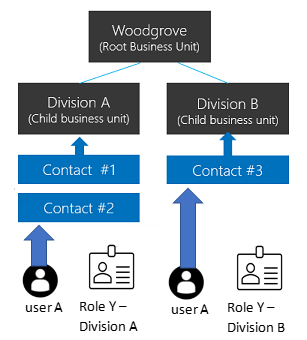
Použite štruktúru matice na usporiadanie údajov do stromovej hierarchie a zároveň umožňuje používateľom prístup k údajom vo viacerých organizačných jednotkách bez ohľadu na organizačnú jednotku, do ktorých patria.
Priraďte používateľovi rolu zabezpečenia z každej obchodnej jednotky, ktorej údaje potrebujú na prístup. Keď používateľ vytvorí záznam, môže vybrať organizačnú jednotku, ktorá ho vlastní.
V tomto príklade môže používateľ A patriť do ľubovoľnej organizačnej jednotky vrátane koreňovej organizačnej jednotky. Rola zabezpečenia Y z delenia A poskytuje používateľovi prístup k kontaktom č. 1 a Kontaktu č. 2. Rola zabezpečenia Y z divízie B poskytuje používateľovi A prístup ku kontaktu č. 3.
Povolenie štruktúry prístupu k matici údajov
Poznámka
Skôr než túto funkciu povolíte, publikujte všetky prispôsobenia, aby sa funkcia vzťahovala na nové tabuľky. Ak nepublikovaná tabuľka nefunguje po zapnutí funkcie, použite nástroj OrgDBOrgSettings pre Microsoft Dynamics CRM a nastavte recomputeOwnershipAcrossBusinessUnits na truehodnotu . Pomocou tohto nastavenia môžete nastaviť a aktualizovať stĺpec Vlastniaca obchodná jednotka .
- Prihláste sa do Centra spravovania Power Platformy ako správca Dynamics 365 alebo správca Microsoft Power Platform.
- V navigačnej table vyberte položku Spravovať.
- Na table Spravovať vyberte položku Prostredia a potom vyberte prostredie.
- Vyberte Nastavenia>Výrobok>Vlastnosti.
- Zapnutie vlastníctva záznamov v rámci organizačných jednotiek.
- Vyberte položku Uložiť.
Po zapnutí funkcie vyberte obchodnú jednotku, keď používateľovi priradíte rolu zabezpečenia. Pomocou tejto možnosti môžete používateľovi priradiť roly z rôznych obchodných jednotiek. Na spustenie modelom riadených aplikácií používateľ potrebuje tiež rolu z vlastnej podnikovej jednotky, ktorá obsahuje požadované oprávnenia používateľského nastavenia. Rola Základný používateľ zobrazuje, ktoré oprávnenia používateľského nastavenia je možné povoliť.
Používateľa môžete nastaviť ako vlastníka záznamu v ľubovoľnej organizačnej jednotke, ak jedna z jeho rolí zabezpečenia udelí pre tabuľku záznamu oprávnenie na čítanie . Používateľ nepotrebuje rolu zabezpečenia z organizačnej jednotky záznamu. Ďalšie informácie nájdete v téme Vlastníctvo záznamov v modernizovaných organizačných jednotkách.
Poznámka
Nastavenie EnableOwnershipAcrossBusinessUnits ukladá stav tejto funkcie. Nastavenie môžete zmeniť aj pomocou nástroja OrgDBOrgSettings pre Microsoft Dynamics CRM.
Priradiť obchodnú jednotku k bezpečnostnej skupine Microsoft Entra
Namapovať organizačné jednotky k Microsoft Entra skupinám zabezpečenia, čím sa zjednoduší správa používateľov a priradenie rolí.
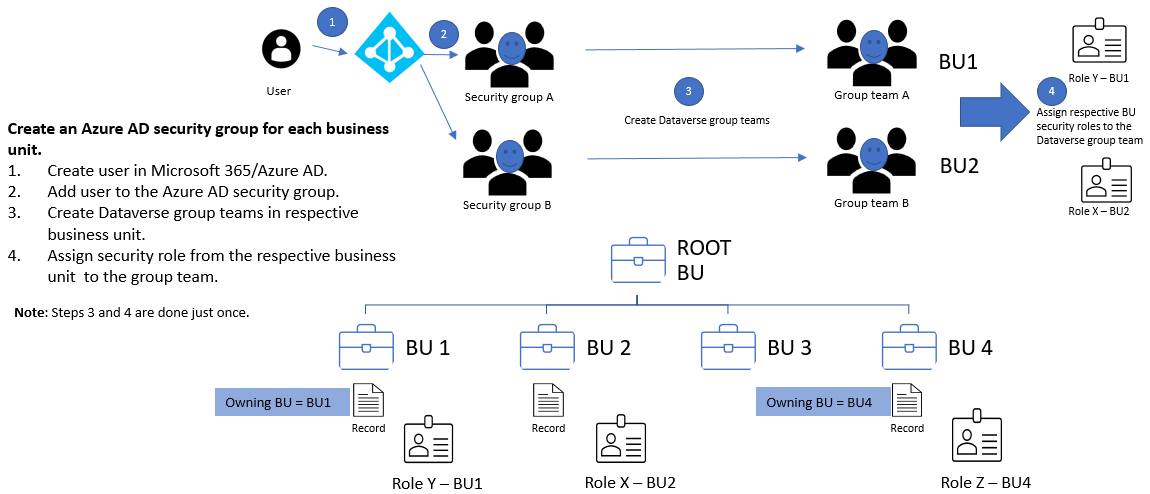
Pre každú organizačnú jednotku:
- Vytvorte skupinu zabezpečenia Microsoft Entra.
- Vytvorte tím skupiny Dataverse pre skupinu zabezpečenia.
- Priradiť rolu zabezpečenia organizačnej jednotky tímu skupiny Dataverse.
- Pridanie používateľov do skupiny zabezpečenia Microsoft Entra.
Keď používateľ prvýkrát pristupuje k prostrediu, Dataverse vytvorí používateľa v koreňovej podnikovej jednotke. Tímy skupín User a Dataverse môžu zostať v koreňovej organizačnej jednotke. Ich priradené roly zabezpečenia poskytujú prístup k údajom príslušných organizačných jednotiek.
Na prístup k matici údajov pridajte používateľov do skupiny zabezpečenia Microsoft Entra pre každú organizačnú jednotku, ku ktorému potrebujú prístup.
Vlastniaca organizačná jednotka
Každý záznam má stĺpec Vlastniaca obchodná jednotka , ktorý identifikuje organizačnú jednotku, ktorá je vlastníkom záznamu. Keď používateľ vytvorí záznam, stĺpec sa predvolene nastaví na organizačnú jednotku používateľa. Hodnotu môžete zmeniť iba v prípade, že je zapnuté vlastníctvo záznamu v rámci organizačných jednotiek .
Poznámka
Zmena vlastnej organizačnej jednotky môže spôsobiť kaskádové zmeny. Ďalšie informácie nájdete v téme Použitie súpravy SDK na .NET na konfiguráciu kaskádového správania.
Ak chcete umožniť používateľovi nastaviť stĺpec Vlastniaca obchodná jednotka , udeľte role zabezpečenia používateľa lokálnu úroveň Pripojenie k oprávneniu pre tabuľku Organizačná jednotka.
Pridajte stĺpec do:
- Text alebo hlavička formulára.
- Zobrazenie.
- Priradenie stĺpcov. Ak použijete funkciu AutoMapEntity, zahrňte stĺpec do priradenia.
Poznámka
Ak úloha synchronizácie údajov zahrnie do svojej schémy vlastniacu obchodnú jednotku , úloha zlyhá s porušením obmedzenia cudzieho kľúča, keď cieľové prostredie neobsahuje rovnakú hodnotu. Odstráňte stĺpec zo zdrojovej schémy alebo zmeňte jeho zdrojovú hodnotu na podnikovú jednotku, ktorá existuje v cieľovom prostredí.
Pri kopírovaní údajov do externého zdroja, napríklad Power BI, zahrňte vlastniacu obchodnú jednotku iba vtedy, ak cieľ podporuje stĺpec.
Vlastníctvo tabuľky a záznamu
Dataverse podporuje dva typy vlastníctva záznamov:
- Vlastnené organizáciou: Oprávnenie sa vzťahuje buď na všetky záznamy, alebo sa nevzťahuje.
- Vlastnené používateľom alebo tímom: Väčšina oprávnení podporuje používateľov, organizačnú jednotku, organizačnú jednotku nadradený-podriadený a úrovne prístupu organizácie.
Pri vytváraní tabuľky vyberiete typ vlastníctva a neskôr ho už nebudete môcť zmeniť. Napríklad prístup na úrovni používateľa k tabuľke Kontakt umožňuje používateľom čítať iba záznamy kontaktov, ktoré vlastnia.
Ak používateľ A patrí do divízie A a má prístup na čítanie organizačnej jednotky k tabuľke Kontakt, používateľ A môže čítať Kontakt č. 1 a Kontakt č. 2, ale nie Kontakt č. 3.
Pri konfigurácii roly zabezpečenia vyberte úroveň prístupu pre každé oprávnenie.
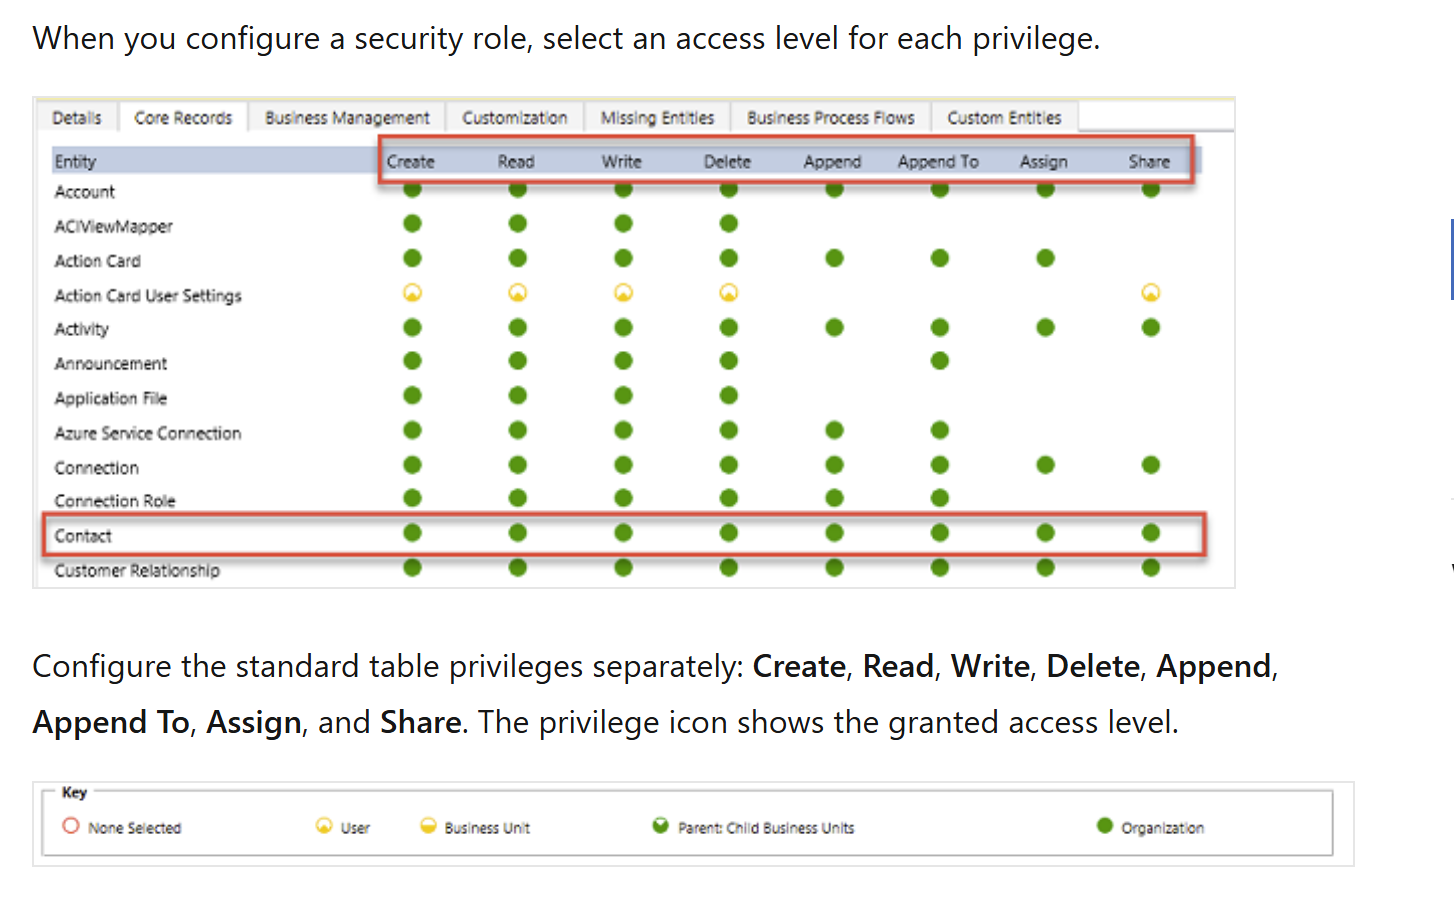
Štandardné oprávnenia tabuľky nakonfigurujte samostatne: Create, Read, Write, Delete, Append, Append To, Assign a Share. Ikona oprávnenia zobrazuje udelenú úroveň prístupu.
Vlastníctvo záznamu v filtrovanej tabuľke (Preview)
Funkcie verzie Preview nie sú určené na produkčné účely a môžu mať obmedzenú funkčnosť. Tieto funkcie sú k dispozícii pred oficiálnym vydaním, aby k nim mohli zákazníci získať rýchly prístup a poskytnúť odozvu.
Filtrované vlastníctvo záznamov umožňuje správcom riadiť prístup k záznamom Dataverse pomocou filtrov hodnoty stĺpca. Udelí napríklad prístup iba do záznamov, kde sa City stĺpec rovná Redmondu. Používatelia môžu vytvárať, čítať, aktualizovať a odstraňovať iba záznamy, ktoré zodpovedajú filtrom v ich rolách zabezpečenia.
Na rozdiel od tradičných tabuliek Dataverse tabuľky s filtrovaným vlastníctvom záznamov nepodporujú vlastníctvo záznamu, zdieľanie ani priradenie. Oprávnenia založené na filtri riadia prístup k záznamom a poskytujú podrobný prístup na úrovni riadkov bez obmedzenia tabuliek, stĺpcov alebo iných objektov modelu.
Poznámka
Ak chcete udeliť prístup na úrovni riadkov k záznamom, ktoré spĺňajú kritériá filtra, použite filtrované vlastníctvo záznamu. Použite oprávnenia založené na filtri na filtrované tabuľky vlastníctva záznamov a existujúce tabuľky vo vlastníctve používateľa alebo organizácii. Pri existujúcich tabuľkách si tento prístup zachová základný model vlastníctva.
Vlastníctvo záznamu v modernizovaných organizačných jednotkách
S modernizovanými organizačnými jednotkami môžu používatelia vlastniť záznamy v ľubovoľnej organizačnej jednotke. Používateľ potrebuje rolu zabezpečenia z ľubovoľnej obchodnej jednotky, ktorá udeľuje oprávnenie na čítanie pre tabuľku záznamu. Používateľ nepotrebuje rolu zo všetkých organizačných jednotiek, ktoré obsahujú záznam, ktorý vlastní.
Ak ste počas obdobia ukážky povolili vlastníctvo záznamov v rámci organizačných jednotiek v produkčnom prostredí:
- Nainštalujte editor nastavení organizácie.
-
Nastavte recomputeOwnershipAcrossBusinessUnits na
true. Systémové zámky počas prepočítania, čo môže trvať až päť minút. Po prepočítaní môžu používatelia vlastniť záznamy v rámci organizačných jednotiek bez samostatnej roly zabezpečenia od každej organizačnej jednotky. Vlastníci záznamov môžu tiež priradiť záznamy používateľom mimo organizačnej jednotky záznamu. - Nastavte alwaysMoveRecordToOwnerBusinessUnit na
false. Záznamy potom zostanú v pôvodnej organizačnej jednotke, ak sa zmení vlastníctvo.
Pre neprodukčné prostredia nastavte Možnosť AlwaysMoveRecordToOwnerBusinessUnit na hodnotu false.
Poznámka
Ak vypnete vlastníctvo záznamu v rámci organizačných jednotiek alebo nastavíte možnosť RecomputeOwnershipAcrossBusinessUnits na falsehodnotu , nemôžete nastaviť ani aktualizovať stĺpec Vlastniaca obchodná jednotka . Dataverse tiež zmení vlastniacu obchodnú jednotku každého ovplyvneného záznamu tak, aby zodpovedal organizačnej jednotke vlastníka záznamu.
Tímy (vrátane skupinových tímov)
Každý tím patrí do organizačnej jednotky. Dataverse automaticky vytvorí predvolený tím pre každú organizačnú jednotku a spravuje svoje členstvo. Predvolený tím vždy zahrnuje všetkých používateľov do organizačnej jednotky. Členov nie je možné pridávať ani odoberať manuálne. Členstvo v službe Dataverse sa aktualizuje, keď priradíte alebo zrušiť priradenie používateľov k organizačnej jednotke.
Dataverse poskytuje dva typy tímov:
- Tímy vlastníkov môžu vlastniť záznamy. Každý člen tímu získa priamy prístup k záznamom tímu. Používateľ môže patriť do viacerých tímov vlastníkov.
- Tímy s prístupom poskytujú prístup k zdieľaným záznamom, ale nevlastnia záznamy ani nemajú roly zabezpečenia.
Zdieľanie záznamov
Zdieľajte jednotlivé záznamy s používateľom alebo tímom s cieľom spracovať výnimky, ktoré sa nevzťahujú na model vlastníctva a organizačnej jednotky. Zdieľanie používajte len na výnimky, pretože funguje menej efektívne a môže byť ťažšie riešenie problémov ako prístup založený na rolách. Zdieľanie s tímom je efektívnejšie ako zdieľanie samostatne s každým používateľom.
Pomocou šablóny tímu s prístupom môžete automaticky vytvoriť tím s prístupom a definovať jeho povolenia pre záznam. Môžete tiež vytvoriť tímy s prístupom bez šablóny a manuálne spravovať svojich členov. Tímy s prístupom nemajú vlastné záznamy a nemôžu mať roly zabezpečenia. Členovia tímu získajú prístup, pretože záznam je zdieľaný s tímom.
Zabezpečenie na úrovni záznamu v Dataverse
Prístup k záznamom používateľa kombinuje všetky jeho roly zabezpečenia, členstvo v organizačnej jednotke, členstvá v tíme a zdieľané záznamy. Prístup je kumulatívny v rámci databázy Dataverse. Prístup k dataverse sleduje samostatne pre každú databázu a používateľ musí mať príslušnú licenciu Dataverse.
Zabezpečenie na úrovni stĺpcov v systéme Dataverse
Zabezpečenie na úrovni stĺpca použite vtedy, keď zabezpečenie na úrovni záznamu neposkytuje dostatočnú kontrolu. Povoľte ju pre všetky vlastné stĺpce a väčšinu systémových stĺpcov. Väčšina systémových stĺpcov, ktoré obsahujú informácie umožňujúce osobnú identifikáciu (PII), podporuje zabezpečenie na úrovni stĺpcov. Metaúdaje systémového stĺpca označujú, či ho možno zabezpečiť.
Povoliť zabezpečenie na úrovni stĺpca samostatne pre každý stĺpec. Potom vytvorte profil zabezpečenia stĺpca, ktorý udeľuje prístup k možnosti Vytvoriť, Aktualizovať a Na čítanie pre zabezpečené stĺpce. Priraďte profil používateľom alebo tímom.
Zabezpečenie na úrovni stĺpca neudeľuje prístup k záznamu. Používateľ musí mať prístup k záznamu ešte predtým, ako môže profil zabezpečenia stĺpca udeliť prístup k zabezpečeným stĺpcom. Zabezpečenie na úrovni stĺpcov používajte len tam, kde je to potrebné, pretože nadmerným používaním sa môže znížiť výkon.
Správa zabezpečenia vo viacerých prostrediach
Pomocou dataverse riešení môžete medzi prostrediami presúvať roly zabezpečenia a profily zabezpečenia stĺpcov. Vytvárajte a spravujte organizačné jednotky a tímy samostatne v každom prostredí. Tiež musíte priradiť používateľov k príslušným komponentom zabezpečenia v každom prostredí.
Konfigurácia zabezpečenia používateľa
Po vytvorení rolí, tímov a obchodných jednotiek nakonfigurujte prístup každého používateľa:
- Priraďte používateľa k organizačnej jednotke. Dataverse predvolene používa koreňovú organizačnú jednotku a používateľa pridá do predvoleného tímu tejto organizačnej jednotky.
- Priradiť roly zabezpečenia, ktoré používateľ potrebuje.
- Pridajte používateľa do príslušných tímov.
- Ak používate zabezpečenie na úrovni stĺpca, priraďte používateľovi alebo niektorému z jeho tímov profil zabezpečenia stĺpca.
Efektívny prístup používateľa kombinuje priamo priradené roly zabezpečenia s rolami priradenými prostredníctvom tímov. Dataverse vždy udeľuje najširšie povolenie od týchto rolí. Podrobný návod nájdete v téme Konfigurácia zabezpečenia prostredia.
Koordinovať významné zmeny zabezpečenia s tvorcami aplikácií a správcami, ktorí spravujú povolenia používateľov pred nasadením zmien.