หมายเหตุ
การเข้าถึงหน้านี้ต้องได้รับการอนุญาต คุณสามารถลอง ลงชื่อเข้าใช้หรือเปลี่ยนไดเรกทอรีได้
การเข้าถึงหน้านี้ต้องได้รับการอนุญาต คุณสามารถลองเปลี่ยนไดเรกทอรีได้
Dataverse มีรูปแบบการรักษาความปลอดภัยที่ยืดหยุ่นสําหรับสถานการณ์ทางธุรกิจจํานวนมาก แบบจําลองนําไปใช้กับสภาพแวดล้อมที่มีฐานข้อมูล Dataverse เท่านั้น ในฐานะผู้ดูแลระบบ คุณสามารถจัดการผู้ใช้ ตรวจสอบการกําหนดค่าความปลอดภัยและแก้ไขปัญหาการเข้าถึงได้
การรักษาความปลอดภัยตามบทบาท
Dataverse ใช้ บทบาทความปลอดภัย เพื่อจัดกลุ่มสิทธิ์ กําหนดบทบาทความปลอดภัยให้กับผู้ใช้หรือทีม Dataverse โดยตรง สมาชิกในทีมจะได้รับสิทธิพิเศษที่มอบหมายให้กับทีม
สิทธิพิเศษด้านความปลอดภัยเป็นแบบสะสม ผู้ใช้ได้รับสิทธิ์การเข้าถึงที่กว้างที่สุดที่มอบให้โดยบทบาทและสมาชิกทีมทั้งหมดของพวกเขา ตัวอย่างเช่น ถ้าบทบาทหนึ่งอนุญาตให้มีการเข้าถึงแบบอ่านระดับองค์กรในระเบียนผู้ติดต่อทั้งหมด อีกบทบาทหนึ่งจะไม่สามารถซ่อนผู้ติดต่อที่เจาะจงจากผู้ใช้ได้
หน่วยธุรกิจ
ดูวิดีโอนี้เพื่อทำความเข้าใจหน่วยธุรกิจใน Dataverse:
หน่วยธุรกิจทํางานกับบทบาทด้านความปลอดภัยเพื่อกําหนดการเข้าถึงของผู้ใช้ ซึ่งกําหนดขอบเขตความปลอดภัยที่ช่วยคุณจัดการผู้ใช้และข้อมูล ฐานข้อมูล Dataverse ทุกฐานข้อมูลมีหน่วยธุรกิจรากหนึ่งหน่วย
สร้างหน่วยธุรกิจรอง เพื่อแบ่งผู้ใช้และข้อมูลออกเป็นขอบเขตการรักษาความปลอดภัยที่มีขนาดเล็กลง ผู้ใช้ทุกคนในสภาพแวดล้อมหนึ่ง ๆ เป็นของหน่วยธุรกิจ โครงสร้างหน่วยธุรกิจของคุณสามารถตรงกับลําดับชั้นขององค์กรของคุณ แต่ไม่จําเป็น
ตัวอย่างต่อไปนี้ใช้หน่วยธุรกิจสามหน่วย Woodgrove เป็นหน่วยธุรกิจรากและยังคงอยู่ที่ด้านบนของลําดับชั้น แผนก A และ B เป็นหน่วยธุรกิจย่อย ผู้ใช้ของแต่ละแผนกมีความต้องการเข้าถึงที่แตกต่างกัน
โครงสร้างการเข้าถึงข้อมูลตามลำดับชั้น
ใช้โครงสร้างแบบลําดับชั้นเพื่อแยกผู้ใช้และข้อมูลในลําดับชั้นที่คล้ายกับทรี
กําหนดให้ผู้ใช้แต่ละรายเป็นหน่วยธุรกิจหนึ่งและกําหนดบทบาทความปลอดภัยจากหน่วยธุรกิจนั้นให้กับผู้ใช้ ตามค่าเริ่มต้น หน่วยธุรกิจของผู้ใช้จะเป็นเจ้าของเรกคอร์ดที่ผู้ใช้สร้างขึ้น บทบาทความปลอดภัยจะกําหนดว่าผู้ใช้สามารถเข้าถึงระเบียนใดในหน่วยธุรกิจนั้นได้
ในตัวอย่างนี้ ผู้ใช้ A เป็นของแผนก A และมีบทบาทความปลอดภัย Y จากแผนก A ผู้ใช้ A สามารถเข้าถึงรายชื่อติดต่อ #1 และผู้ติดต่อ #2 ได้ ผู้ใช้ B เป็นของแผนก B ดังนั้นผู้ใช้ B จึงไม่สามารถเข้าถึงผู้ติดต่อของแผนก A แต่สามารถเข้าถึงรายชื่อติดต่อ #3 ได้
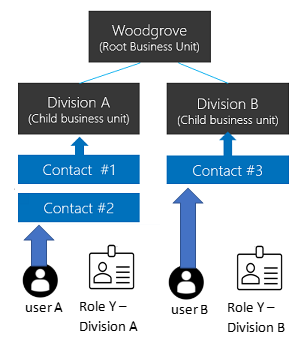
โครงสร้างการเข้าถึงข้อมูลเมทริกซ์ (หน่วยธุรกิจที่ทันสมัย)
ใช้โครงสร้างเมทริกซ์เพื่อจัดระเบียบข้อมูลในลําดับชั้นที่คล้ายกับแผนภูมิ ในขณะที่อนุญาตให้ผู้ใช้สามารถเข้าถึงข้อมูลในหน่วยธุรกิจหลายหน่วย โดยไม่คํานึงถึงหน่วยธุรกิจ
กําหนดบทบาทความปลอดภัยแก่ผู้ใช้จากหน่วยธุรกิจแต่ละหน่วยที่มีข้อมูลที่พวกเขาจําเป็นต้องเข้าถึง เมื่อผู้ใช้สร้างเรกคอร์ด พวกเขาสามารถเลือกหน่วยธุรกิจที่เป็นเจ้าของได้
ในตัวอย่างนี้ ผู้ใช้ A สามารถเป็นสมาชิกของหน่วยธุรกิจใดก็ได้ รวมถึงหน่วยธุรกิจราก บทบาทความปลอดภัย Y จากแผนก A ให้ผู้ใช้สามารถเข้าถึงรายชื่อติดต่อ #1 และผู้ติดต่อ #2 บทบาทความปลอดภัย Y จากแผนก B ให้ผู้ใช้สามารถเข้าถึงรายชื่อติดต่อ #3
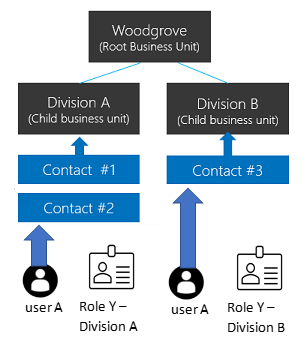
เปิดใช้งานโครงสร้างการเข้าถึงข้อมูลเมทริกซ์
หมายเหตุ
ก่อนที่คุณจะเปิดใช้งานคุณลักษณะนี้ เผยแพร่การเลือกกําหนดทั้งหมดเพื่อให้คุณลักษณะนําไปใช้กับตารางใหม่ ถ้าตารางที่ยังไม่ได้เผยแพร่ไม่ทํางานหลังจากที่คุณเปิดใช้งานคุณลักษณะ ให้ใช้เครื่องมือ OrgDBOrgSettings สําหรับ Microsoft Dynamics CRM เพื่อตั้งค่า RecomputeOwnershipAcrossBusinessUnits เป็นtrue การตั้งค่านี้ช่วยให้คุณตั้งค่าและอัปเดตคอลัมน์หน่วยธุรกิจที่เป็นเจ้าของ
- ลงชื่อเข้าใช้ศูนย์การจัดการ Power Platform ในฐานะผู้ดูแลระบบ Dynamics 365 หรือผู้ดูแลระบบ Microsoft Power Platform
- ในบานหน้าต่างนำทาง ให้เลือก จัดการ
- ในบานหน้าต่าง จัดการ ให้เลือก สภาพแวดล้อม จากนั้นเลือกสภาพแวดล้อม
- เลือก การตั้งค่า>ผลิตภัณฑ์>คุณสมบัติ
- เปิดใช้งาน บันทึกความเป็นเจ้าของในหน่วยธุรกิจต่างๆ
- เลือก บันทึก
หลังจากที่คุณเปิดใช้งานคุณลักษณะแล้ว ให้เลือกหน่วยธุรกิจเมื่อคุณกําหนดบทบาทความปลอดภัยให้กับผู้ใช้ ตัวเลือกนี้ช่วยให้คุณสามารถกําหนดบทบาทจากหน่วยธุรกิจอื่นให้กับผู้ใช้ได้ เมื่อต้องการเรียกใช้แอปที่ขับเคลื่อนด้วยแบบจําลอง ผู้ใช้ยังต้องมีบทบาทจากหน่วยธุรกิจของตนเองที่มีสิทธิ์ การตั้งค่าผู้ใช้ที่จําเป็น บทบาท ผู้ใช้พื้นฐาน แสดงสิทธิ์การใช้งานการตั้งค่าผู้ใช้เพื่อเปิดใช้งาน
คุณสามารถทําให้ผู้ใช้เป็นเจ้าของระเบียนในหน่วยธุรกิจใด ๆ ได้ ถ้าหนึ่งในบทบาทความปลอดภัยของพวกเขาให้สิทธิ์ การอ่าน สําหรับตารางของระเบียน ผู้ใช้ไม่จําเป็นต้องมีบทบาทความปลอดภัยจากหน่วยธุรกิจที่เป็นเจ้าของเรกคอร์ด สําหรับข้อมูลเพิ่มเติม โปรดดู ความเป็นเจ้าของเรกคอร์ดในหน่วยธุรกิจที่ทันสมัย
หมายเหตุ
การตั้งค่า EnableOwnershipAcrossBusinessUnits จัดเก็บสถานะของคุณลักษณะนี้ คุณยังสามารถเปลี่ยนการตั้งค่าด้วยเครื่องมือ OrgDBOrgSettings สําหรับ Microsoft Dynamics CRM ได้
เชื่อมโยงกับหน่วยธุรกิจกับกลุ่มความปลอดภัย Microsoft Entra
แมปหน่วยธุรกิจไปยังกลุ่มความปลอดภัย Microsoft Entra เพื่อลดความซับซ้อนของการจัดการผู้ใช้และการกําหนดบทบาท
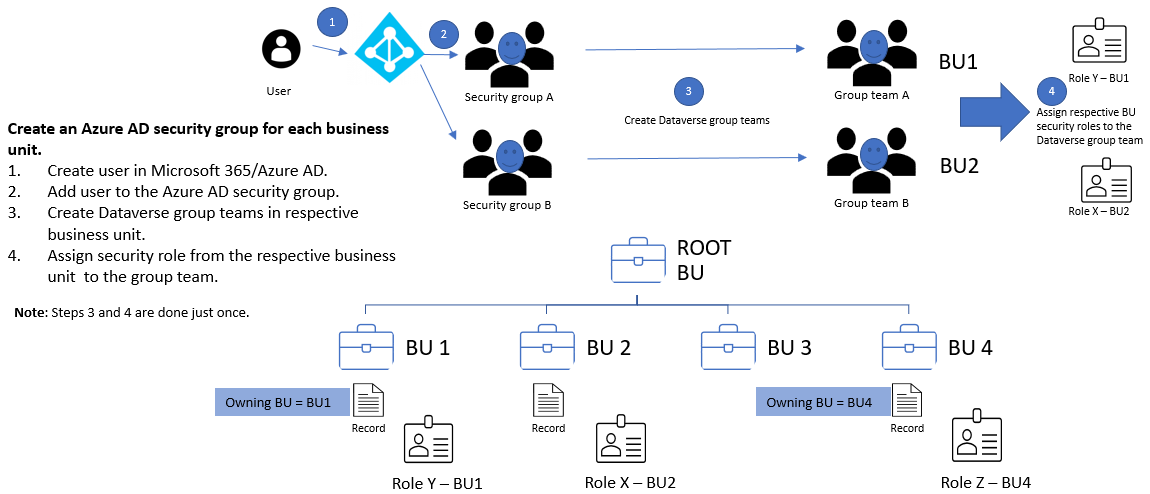
สําหรับแต่ละหน่วยธุรกิจ:
- สร้างกลุ่มความปลอดภัย Microsoft Entra
- สร้าง ทีมกลุ่ม Dataverse สําหรับกลุ่มความปลอดภัย
- กําหนดบทบาทความปลอดภัยของหน่วยธุรกิจให้กับทีมกลุ่ม Dataverse
- เพิ่มผู้ใช้ลงในกลุ่มความปลอดภัย Microsoft Entra
เมื่อผู้ใช้เข้าถึงสภาพแวดล้อมเป็นครั้งแรก Dataverse จะสร้างผู้ใช้ในหน่วยธุรกิจราก ทีมผู้ใช้และกลุ่ม Dataverse สามารถยังคงอยู่ในหน่วยธุรกิจราก บทบาทความปลอดภัยที่ได้รับมอบหมายของพวกเขาอนุญาตให้เข้าถึงข้อมูลในหน่วยธุรกิจที่สอดคล้องกัน
สําหรับการเข้าถึงข้อมูลเมทริกซ์ ให้เพิ่มผู้ใช้ไปยังกลุ่มความปลอดภัย Microsoft Entra สําหรับแต่ละหน่วยธุรกิจที่พวกเขาจําเป็นต้องเข้าถึง
หน่วยธุรกิจที่เป็นเจ้าของ
แต่ละเรกคอร์ดมีคอลัมน์ หน่วยธุรกิจที่เป็นเจ้าของ ที่ระบุหน่วยธุรกิจที่เป็นเจ้าของเรกคอร์ด เมื่อผู้ใช้สร้างระเบียน คอลัมน์นี้จะใช้หน่วยธุรกิจของผู้ใช้เป็นค่าเริ่มต้น คุณสามารถเปลี่ยนค่าได้เฉพาะเมื่อ เปิดความเป็นเจ้าของเรกคอร์ดในหน่วยธุรกิจทั้งหมด เท่านั้น
หมายเหตุ
การเปลี่ยนหน่วยธุรกิจที่เป็นเจ้าของอาจทําให้เกิดการเปลี่ยนแปลงที่เกี่ยวข้อง สําหรับข้อมูลเพิ่มเติม ให้ดู ใช้ SDK สําหรับ.NET เพื่อกําหนดค่าลักษณะการทํางานแบบเรียงซ้อน
เมื่อต้องการให้ผู้ใช้ตั้งค่าคอลัมน์ หน่วยธุรกิจที่เป็นเจ้าของ ให้มอบสิทธิ์ การผนวกเข้ากับ ระดับท้องถิ่นในบทบาทความปลอดภัยของผู้ใช้สําหรับตารางหน่วยธุรกิจ
เพิ่มคอลัมน์ไปยัง:
- เนื้อหาหรือส่วนหัวของฟอร์ม
- มุมมอง
- การแมปคอลัมน์ ถ้าคุณใช้ AutoMapEntity ให้รวมคอลัมน์ในการแมป
หมายเหตุ
หากงานการซิงโครไนซ์ข้อมูลมี หน่วยธุรกิจการเป็นเจ้าของ ใน Schema งานจะล้มเหลวโดยมีการละเมิดข้อจํากัดของคีย์นอกเมื่อสภาพแวดล้อมเป้าหมายไม่มีค่าเดียวกัน ลบคอลัมน์จากเค้าร่างต้นทาง หรือเปลี่ยนค่าแหล่งข้อมูลเป็นหน่วยธุรกิจที่มีอยู่ในสภาพแวดล้อมเป้าหมาย
เมื่อคุณคัดลอกข้อมูลไปยังทรัพยากรภายนอก เช่น Power BI ให้ใส่ หน่วยธุรกิจที่เป็นเจ้าของ เฉพาะเมื่อปลายทางสนับสนุนคอลัมน์เท่านั้น
ความเป็นเจ้าของตารางและการบันทึก
Dataverse สนับสนุนประเภทความเป็นเจ้าของระเบียนสองประเภท:
- องค์กรเป็นเจ้าของ: สิทธิ์การใช้งานจะนําไปใช้กับทุกระเบียนหรือไม่สามารถใช้ได้
- ผู้ใช้หรือมีทีมเป็นเจ้าของ: สิทธิ์ส่วนใหญ่สนับสนุนผู้ใช้ หน่วยธุรกิจ หน่วยธุรกิจหลัก-รอง และระดับการเข้าถึงองค์กร
คุณเลือกชนิดความเป็นเจ้าของเมื่อคุณสร้างตาราง และคุณไม่สามารถเปลี่ยนได้ในภายหลัง ตัวอย่างเช่น การเข้าถึงแบบ อ่าน ระดับผู้ใช้ไปยังตารางผู้ติดต่อช่วยให้ผู้ใช้สามารถอ่านเฉพาะระเบียนผู้ติดต่อที่พวกเขาเป็นเจ้าของได้
ถ้าผู้ใช้ A เป็นสมาชิกของ แผนก A และมีการเข้าถึงแบบ อ่าน ระดับหน่วยธุรกิจ ในตาราง ผู้ติดต่อ ผู้ใช้ A สามารถอ่าน ผู้ติดต่อ #1 และ ผู้ติดต่อ #2 แต่ไม่สามารถติดต่อ #3 ได้
เมื่อคุณกําหนดค่าบทบาทความปลอดภัย ให้เลือกระดับการเข้าถึงสําหรับแต่ละสิทธิการใช้งาน
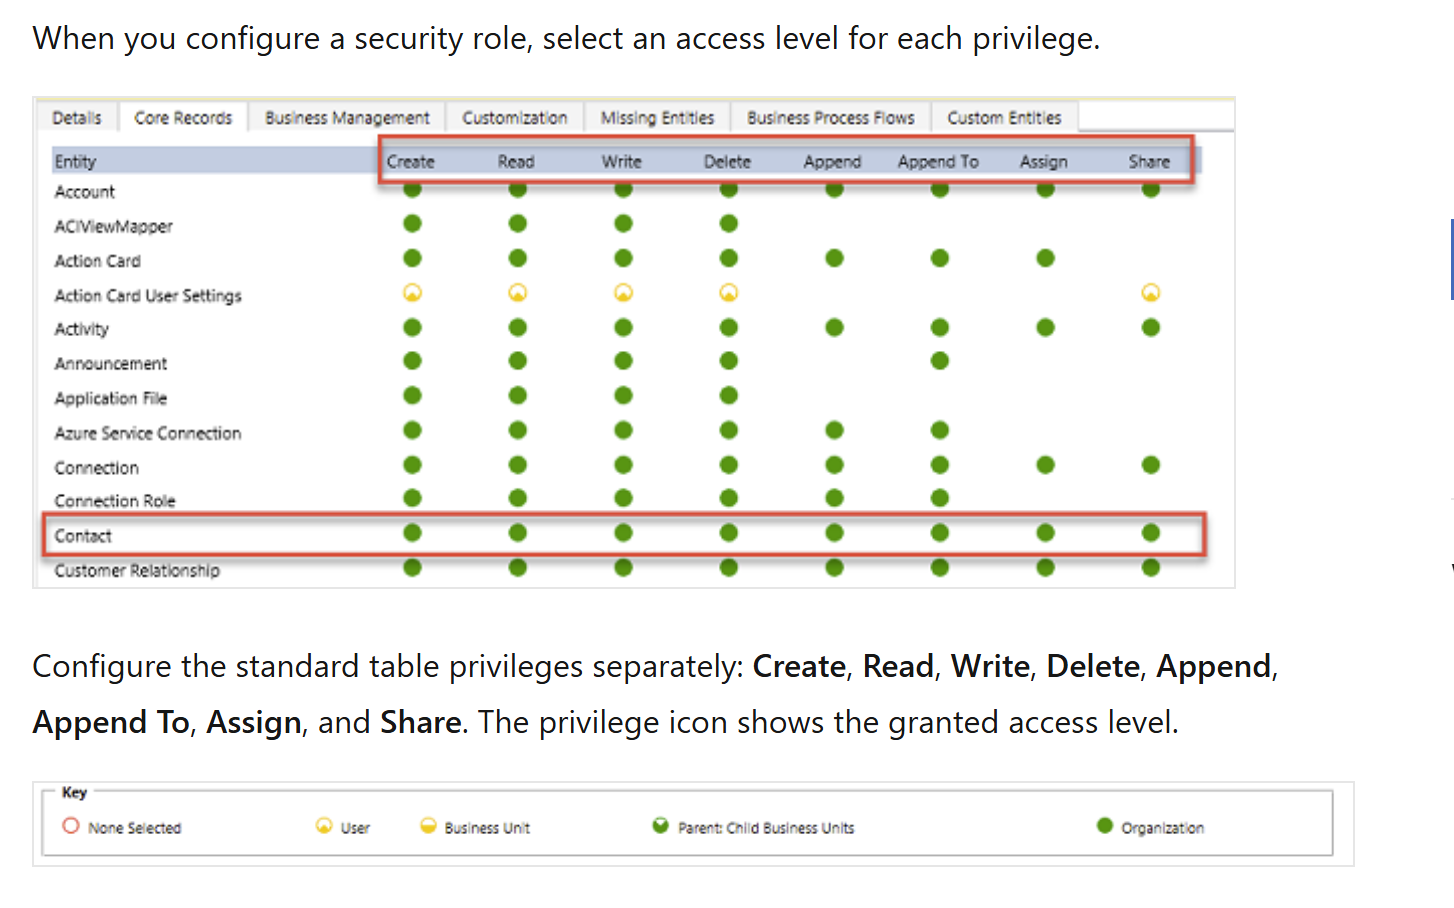
กําหนดค่าสิทธิพิเศษของตารางมาตรฐานแยกต่างหาก: สร้างอ่านเขียนลบผนวกผนวกเข้ากับกําหนด และแชร์ ไอคอนสิทธิ์แสดงระดับการเข้าถึงที่มอบให้
ความเป็นเจ้าของเรกคอร์ดของตารางที่ถูกกรอง (พรีวิว)
คุณลักษณะพรีวิวไม่ได้มีไว้สำหรับการนำไปใช้งานจริงและอาจมีฟังก์ชันการทำงานที่จำกัด คุณลักษณะเหล่านี้สามารถใช้ได้ก่อนการเปิดตัวอย่างเป็นทางการ เพื่อให้ลูกค้าสามารถเข้าใช้งานได้ก่อนเวลาและให้ข้อคิดเห็น
ความเป็นเจ้าของระเบียนที่กรองแล้วช่วยให้ผู้ดูแลระบบสามารถควบคุมการเข้าถึงระเบียน Dataverse ด้วยตัวกรองค่าคอลัมน์ได้ ตัวอย่างเช่น ให้สิทธิ์การเข้าถึงเรกคอร์ดที่ City คอลัมน์เท่ากับ Redmond เท่านั้น ผู้ใช้สามารถสร้าง อ่าน อัปเดต และลบเฉพาะระเบียนที่ตรงกับตัวกรองในบทบาทความปลอดภัยของพวกเขาเท่านั้น
ตารางที่มีความเป็นเจ้าของระเบียนที่กรองแล้วไม่สนับสนุนความเป็นเจ้าของการบันทึก การแชร์ หรือการกําหนด ซึ่งต่างจากตาราง Dataverse แบบดั้งเดิม สิทธิ์ตามตัวกรองจะควบคุมการเข้าถึงระเบียนและให้การเข้าถึงระดับแถวที่ละเอียดโดยไม่จํากัดตาราง คอลัมน์ หรือออบเจ็กต์แบบจําลองอื่นๆ
หมายเหตุ
ใช้ความเป็นเจ้าของระเบียนที่กรองแล้วเพื่อให้สิทธิ์เข้าถึงระเบียนระดับแถวที่ตรงตามเกณฑ์การกรอง ใช้สิทธิ์ตามตัวกรองกับตารางความเป็นเจ้าของระเบียนที่กรองแล้วและตารางที่ผู้ใช้เป็นเจ้าของหรือตารางที่องค์กรเป็นเจ้าของที่มีอยู่ สําหรับตารางที่มีอยู่ วิธีนี้ยังคงรักษาแบบจําลองความเป็นเจ้าของพื้นฐาน
ความเป็นเจ้าของระเบียนในหน่วยธุรกิจที่ปรับปรุงให้ทันสมัย
ผู้ใช้สามารถเป็นเจ้าของเรกคอร์ดในหน่วยธุรกิจใดก็ได้ด้วยหน่วยธุรกิจที่ทันสมัย ผู้ใช้ต้องมีบทบาทความปลอดภัยจากหน่วยธุรกิจใดๆ ที่มีสิทธิ์ การอ่าน สําหรับตารางของระเบียน ผู้ใช้ไม่จำเป็นต้องมีบทบาทในทุกหน่วยธุรกิจที่มีระเบียนที่ตนเป็นเจ้าของอยู่
ถ้าคุณเปิดใช้งาน ความเป็นเจ้าของเรกคอร์ดในหน่วยธุรกิจ ในสภาพแวดล้อมการผลิตในระหว่างระยะเวลาการแสดงตัวอย่าง:
- ติดตั้งตัวแก้ไขการตั้งค่าองค์กร
- ตั้งค่า RecomputeOwnershipAcrossBusinessUnits เป็น
trueระบบจะล็อกระหว่างการคํานวณใหม่ ซึ่งอาจใช้เวลาถึงห้านาที หลังจากการคํานวณใหม่ ผู้ใช้สามารถเป็นเจ้าของเรกคอร์ดในหน่วยธุรกิจได้โดยไม่ต้องมีบทบาทความปลอดภัยแยกต่างหากจากหน่วยธุรกิจแต่ละหน่วย เจ้าของเรกคอร์ดยังสามารถกําหนดเรกคอร์ดให้กับผู้ใช้ภายนอกหน่วยธุรกิจที่เป็นเจ้าของเรกคอร์ดได้ - ตั้งค่า AlwaysMoveRecordToOwnerBusinessUnit เป็น
falseจากนั้นเรกคอร์ดจะยังคงอยู่ในหน่วยธุรกิจเดิมของตนเองเมื่อมีการเปลี่ยนแปลงความเป็นเจ้าของ
สําหรับสภาพแวดล้อมการไม่แสวงหากําไร ให้ตั้งค่า AlwaysMoveRecordToOwnerBusinessUnit เป็นfalse
หมายเหตุ
ถ้าคุณปิด ความเป็นเจ้าของระเบียนในหน่วยธุรกิจ หรือตั้งค่า RecomputeOwnershipAcrossBusinessUnits เป็น falseคุณไม่สามารถตั้งค่าหรืออัปเดตคอลัมน์ หน่วยธุรกิจที่เป็นเจ้าของ ได้ นอกจากนี้ Dataverse ยังเปลี่ยนหน่วยธุรกิจที่เป็นเจ้าของของแต่ละเรกคอร์ดที่ได้รับผลกระทบเพื่อให้ตรงกับหน่วยธุรกิจของเจ้าของเรกคอร์ด
ทีม (รวมถึง ทีมในกลุ่ม)
แต่ละทีมเป็นสมาชิกของหน่วยธุรกิจ Dataverse จะสร้างทีมเริ่มต้นสําหรับทุกหน่วยธุรกิจและจัดการสมาชิกโดยอัตโนมัติ ทีมเริ่มต้นจะรวมผู้ใช้ทั้งหมดในหน่วยธุรกิจเสมอ คุณไม่สามารถเพิ่มหรือลบสมาชิกได้ด้วยตนเอง Dataverse จะอัปเดตการเป็นสมาชิกเมื่อคุณเชื่อมโยงหรือยกเลิกการเชื่อมโยงผู้ใช้กับหน่วยธุรกิจ
Dataverse มีทีมสองประเภท:
- ทีมเจ้าของ สามารถเป็นเจ้าของระเบียนได้ สมาชิกทุกคนในทีมจะได้รับสิทธิ์เข้าถึงระเบียนของทีมโดยตรง ผู้ใช้สามารถเป็นสมาชิกของทีมเจ้าของหลายทีม
- ทีมที่สามารถเข้าถึง ระเบียนที่ใช้ร่วมกัน แต่ไม่ได้เป็นเจ้าของระเบียนหรือมีบทบาทความปลอดภัย
การใช้เรกคอร์ดร่วมกัน
แชร์ระเบียนเดี่ยวกับผู้ใช้หรือทีมเพื่อจัดการข้อยกเว้นที่แบบจําลองความเป็นเจ้าของและหน่วยธุรกิจของคุณไม่ครอบคลุม ใช้การแชร์สําหรับข้อยกเว้นเท่านั้นเนื่องจากมีประสิทธิภาพน้อยกว่า และการแก้ไขปัญหาได้ยากกว่าการเข้าถึงตามบทบาท การแชร์กับทีมจะมีประสิทธิภาพมากกว่าการแชร์แยกกันกับผู้ใช้แต่ละราย
ใช้เทมเพลตทีมที่สามารถเข้าถึงเพื่อสร้างทีมที่สามารถเข้าถึงได้โดยอัตโนมัติและกําหนดสิทธิ์สําหรับระเบียน คุณยังสามารถสร้างทีมที่สามารถเข้าถึงได้โดยไม่ต้องมีเทมเพลตและจัดการสมาชิกด้วยตนเอง ทีมที่สามารถเข้าถึงไม่ได้เป็นเจ้าของระเบียน และไม่สามารถมีบทบาทความปลอดภัยได้ สมาชิกในทีมได้รับสิทธิ์การเข้าถึงเนื่องจากมีการแชร์ระเบียนกับทีม
การรักษาความปลอดภัยระดับเรกคอร์ดใน Dataverse
การเข้าถึงระเบียนของผู้ใช้จะรวมบทบาทความปลอดภัย การเป็นสมาชิกหน่วยธุรกิจ การเป็นสมาชิกทีม และระเบียนที่ใช้ร่วมกันทั้งหมดเข้าด้วยกัน สิทธิ์การเข้าถึงมีผลสะสมภายในฐานข้อมูล Dataverse Dataverse จะติดตามการเข้าถึงแยกต่างหากสําหรับแต่ละฐานข้อมูล และผู้ใช้ต้องมีสิทธิ์การใช้งาน Dataverse ที่เหมาะสม
ความปลอดภัยระดับคอลัมน์ใน Dataverse
ใช้การรักษาความปลอดภัยระดับคอลัมน์เมื่อการรักษาความปลอดภัยระดับระเบียนมีการควบคุมไม่เพียงพอ เปิดใช้งานสําหรับคอลัมน์แบบกําหนดเองทั้งหมดและคอลัมน์ระบบส่วนใหญ่ คอลัมน์ระบบส่วนใหญ่ที่มีข้อมูลระบุตัวตนส่วนบุคคล (PII) จะสนับสนุนการรักษาความปลอดภัยระดับคอลัมน์ เมตาดาต้าของคอลัมน์ระบบบ่งชี้ว่าคุณสามารถรักษาความปลอดภัยได้หรือไม่
เปิดใช้งานการรักษาความปลอดภัยระดับคอลัมน์แยกต่างหากสําหรับแต่ละคอลัมน์ จากนั้นสร้างโปรไฟล์ความปลอดภัยของคอลัมน์ที่อนุญาตให้ สร้างอัปเดต และ อ่าน การเข้าถึงคอลัมน์ที่มีความปลอดภัย กําหนดโปรไฟล์ให้กับผู้ใช้หรือทีม
การรักษาความปลอดภัยระดับคอลัมน์ไม่ได้ให้สิทธิ์การเข้าถึงระเบียน ผู้ใช้ต้องมีการเข้าถึงระเบียนอยู่แล้วก่อนที่โปรไฟล์ความปลอดภัยของคอลัมน์จะสามารถให้สิทธิ์การเข้าถึงคอลัมน์ที่มีความปลอดภัยได้ ใช้การรักษาความปลอดภัยระดับคอลัมน์เมื่อจําเป็นเท่านั้น เนื่องจากการใช้งานที่มากเกินไปสามารถลดประสิทธิภาพการทํางานได้
จัดการความปลอดภัยในหลายสภาพแวดล้อม
ใช้โซลูชัน Dataverse เพื่อย้ายบทบาทความปลอดภัยและโปรไฟล์ความปลอดภัยของคอลัมน์ระหว่างสภาพแวดล้อม สร้างและจัดการหน่วยธุรกิจและทีมแยกกันในแต่ละสภาพแวดล้อม นอกจากนี้ คุณยังต้องกําหนดผู้ใช้ไปยังคอมโพเนนต์ความปลอดภัยที่เหมาะสมในแต่ละสภาพแวดล้อมด้วย
กำหนดค่าความปลอดภัยของผู้ใช้
หลังจากที่คุณสร้างบทบาท ทีม และหน่วยธุรกิจ ให้กําหนดค่าการเข้าถึงของผู้ใช้แต่ละราย:
- เชื่อมโยงผู้ใช้กับหน่วยธุรกิจ Dataverse ใช้หน่วยธุรกิจรากตามค่าเริ่มต้นและเพิ่มผู้ใช้ไปยังทีมเริ่มต้นของหน่วยธุรกิจนั้น
- กําหนดบทบาทความปลอดภัยที่ผู้ใช้ต้องการ
- เพิ่มผู้ใช้ไปยังทีมที่เหมาะสม
- ถ้าคุณใช้การรักษาความปลอดภัยระดับคอลัมน์ ให้กําหนดโปรไฟล์ความปลอดภัยของคอลัมน์ให้กับผู้ใช้หรือทีมของพวกเขา
การเข้าถึงที่มีประสิทธิภาพของผู้ใช้จะรวมบทบาทความปลอดภัยที่กําหนดไว้โดยตรงกับบทบาทที่มอบหมายผ่านทีม Dataverse ให้สิทธิ์ที่กว้างที่สุดจากบทบาทเหล่านั้นเสมอ สําหรับรายละเอียด ดูที่ กําหนดค่าความปลอดภัยของสภาพแวดล้อม
ประสานงานการเปลี่ยนแปลงด้านความปลอดภัยหลักกับผู้สร้างแอปและผู้ดูแลระบบที่จัดการสิทธิ์ผู้ใช้ก่อนที่คุณจะปรับใช้การเปลี่ยนแปลง