หมายเหตุ
การเข้าถึงหน้านี้ต้องได้รับการอนุญาต คุณสามารถลอง ลงชื่อเข้าใช้หรือเปลี่ยนไดเรกทอรีได้
การเข้าถึงหน้านี้ต้องได้รับการอนุญาต คุณสามารถลองเปลี่ยนไดเรกทอรีได้
สถาปัตยกรรมอ้างอิงนี้จะกำหนดแบบจำลองความปลอดภัยมาตรฐานสำหรับ Microsoft Dataverse ที่ปรับการควบคุมการเข้าถึงให้สอดคล้องกับ Microsoft Entra ID โดยใช้กลุ่มความปลอดภัย Microsoft Entra ที่แมปกับทีม Dataverse องค์กรสามารถกําหนดบทบาทความปลอดภัย Dataverse ให้กับทีมแทนที่จะเป็นผู้ใช้รายบุคคล วิธีนี้รวมศูนย์การจัดการการเข้าถึง ช่วยลดค่าใช้จ่ายในการดูแลระบบ และช่วยปรับการเข้าถึง Dataverse ให้สอดคล้องกับนโยบายการรักษาความปลอดภัยขององค์กรและกระบวนการวงจรชีวิต
Tip
บทความนี้แสดงตัวอย่างสถานการณ์และวิชวลที่แสดงถึงวิธีการกําหนดมาตรฐานการควบคุมการเข้าถึงใน Dataverse กับกลุ่มความปลอดภัย Microsoft Entra และทีม Dataverse คุณสามารถใช้สถาปัตยกรรมแบบทั่วไปกับโซลูชัน Dataverse และ Dynamics 365 ในสถานการณ์และอุตสาหกรรมต่าง ๆ
แผนภาพสถาปัตยกรรม
เวิร์กโฟลว์
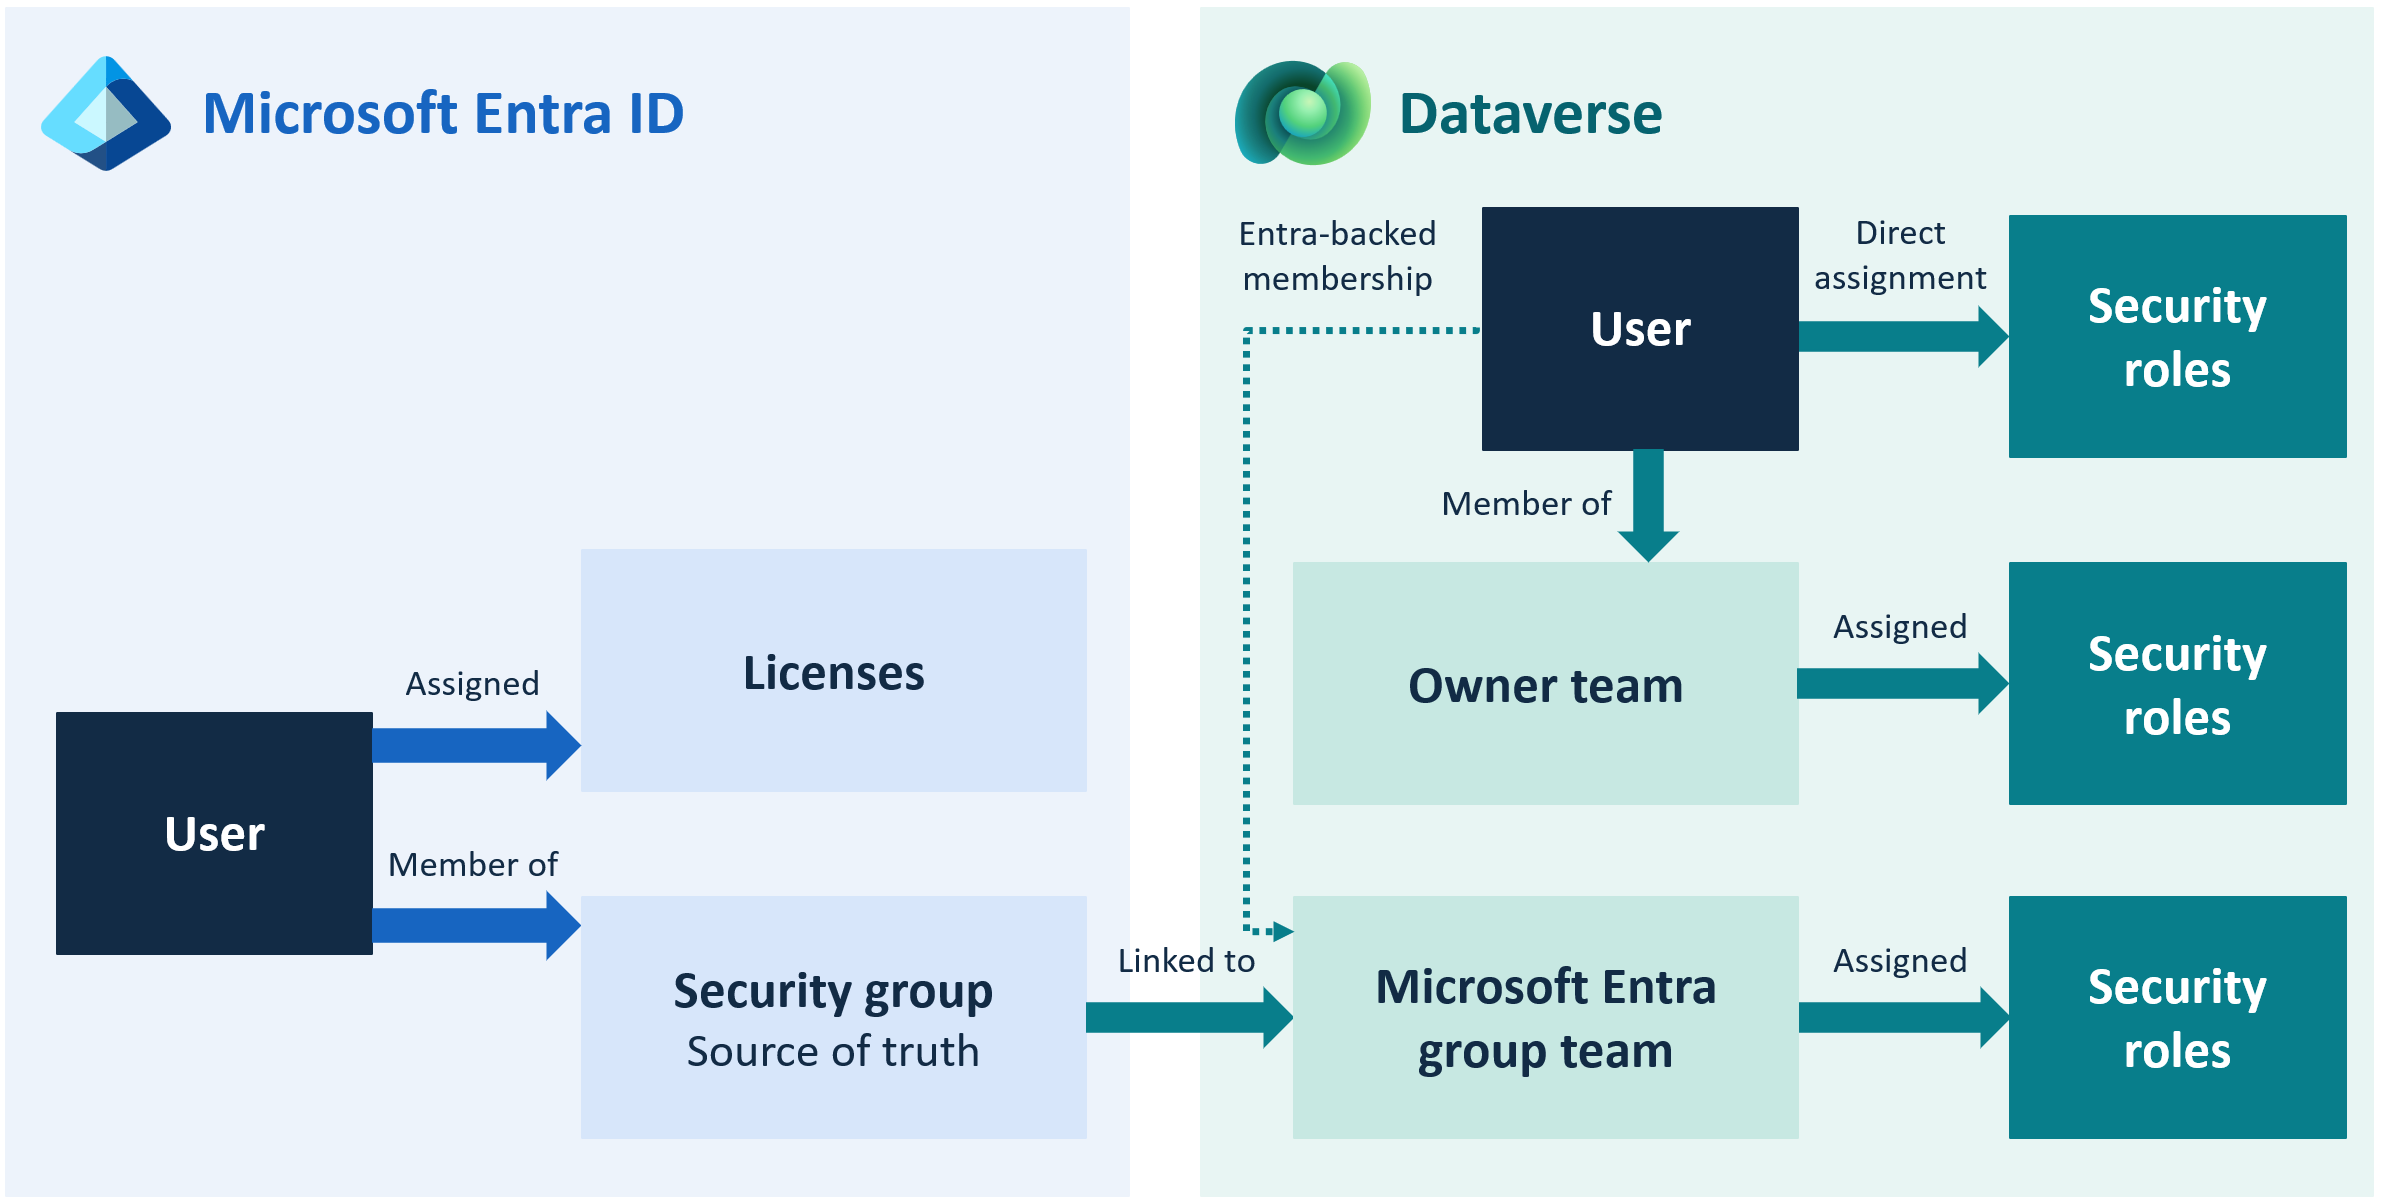
สถาปัตยกรรมนี้จัดการการเข้าถึงของผู้ใช้เป็นหลักผ่านกลุ่มความปลอดภัย Microsoft Entra ที่แมปกับทีม Dataverse กำหนดบทบาทความปลอดภัยให้กับทีมเหล่านี้เพื่อรวมศูนย์การกำกับดูแลข้อมูลประจำตัวใน Microsoft Entra ID และลดค่าใช้จ่ายในการดูแลระบบใน Dataverse
เวิร์กโฟลว์ต่อไปนี้สรุปวิธีการที่ตัวตน การเข้าถึง และการประเมินสิทธิ์การใช้งานเกิดขึ้นทั่วทั้งระบบ
จัดการข้อมูลประจำตัวผู้ใช้และการเป็นสมาชิกกลุ่มใน Microsoft Entra ID
- ผู้ดูแลระบบสร้างและรักษากลุ่มความปลอดภัย Microsoft Entra ที่แสดงถึงหน่วยธุรกิจ ฟังก์ชันงาน หรือโพรไฟล์การเข้าถึง
- เพิ่มหรือลบผู้ใช้ออกจากกลุ่มเหล่านี้ผ่านกระบวนการกำกับดูแลตัวตนมาตรฐาน เช่น การเตรียมใช้งาน HR เวิร์กโฟลว์วงจรชีวิต และการตรวจสอบการเข้าถึง
สร้างทีม Dataverse ชนิด ทีมกลุ่ม Microsoft Entra
- เมื่อคุณอ้างอิงกลุ่ม Microsoft Entra ใน Dataverse แพลตฟอร์มจะซิงโครไนซ์สมาชิกของกลุ่มนั้นกับทีม Dataverse
- ทีม Dataverse นี้ทําหน้าที่เป็นคอนเทนเนอร์ความปลอดภัยภายใน Dataverse
Note
ผู้ใช้ต้องมีคุณสมบัติตรงตามข้อกำหนดของกลุ่มสภาพแวดล้อมและสิทธิ์การใช้งานสำหรับการเข้าถึง
กําหนดบทบาทความปลอดภัย Dataverse ให้กับทีม Dataverse ชนิด Microsoft Entra group team
- ผู้ดูแลระบบจะกําหนดบทบาทความปลอดภัย Dataverse หนึ่งบทบาทหรือมากกว่าให้กับทีม
- บทบาทเหล่านี้กําหนดสิทธิพิเศษและการเข้าถึงข้อมูลที่สมาชิกของกลุ่ม Microsoft Entra จะได้รับการสืบทอด
- การตั้งค่า การสืบทอดสิทธิ์ของสมาชิก บนบทบาทความปลอดภัยจะกําหนดว่าสิทธิ์สําหรับบทบาทเกี่ยวข้องกับทีมและผู้ใช้อย่างไร ใช้ ระดับการเข้าถึง Direct User (พื้นฐาน) และสิทธิ์ระดับทีม เพื่อให้แน่ใจว่าผู้ใช้จะได้รับสิทธิ์ของบทบาทราวกับว่าได้รับมอบหมายให้กับพวกเขาโดยตรง
ผู้ใช้ลงชื่อเข้าใช้แอปแบบจําลองข้อมูลหรือบริการที่ขับเคลื่อนโดย Dataverse
- การตรวจสอบสิทธิ์เกิดขึ้นผ่าน Microsoft Entra ID
- Dataverse ดึงทีมและบทบาทความปลอดภัยของผู้ใช้เพื่อกําหนดการเข้าถึง ทีมเหล่านี้จะยึดตามกลุ่ม Microsoft Entra ของผู้ใช้
Dataverse ประเมินสิทธิ์ที่มีผลบังคับใช้ของผู้ใช้
Dataverse จะคำนวณยูเนียนของ:
- สิทธิ์การใช้งานที่กําหนดให้กับผู้ใช้โดยตรง (ไม่บ่อย ใช้เฉพาะกรณียกเว้น)
- สิทธิพิเศษที่สืบทอดมาจาก Dataverse ทีมกลุ่ม Microsoft Entra
- สิทธิ์ที่สืบทอดมาจากทีมเจ้าของ (หากใช้เพื่อความเป็นเจ้าของระเบียน)
- กฎลําดับชั้นของหน่วยธุรกิจ
การคํานวณนี้ให้ได้โปรไฟล์การเข้าถึงที่มีผลบังคับใช้ของผู้ใช้
ผู้ใช้โต้ตอบกับข้อมูลตามสิทธิ์ที่มีผลบังคับใช้ของพวกเขา
- การเข้าถึงตาราง ระเบียน และการดําเนินการ เช่น อ่าน เขียน เพิ่มต่อท้าย มอบหมาย และแชร์ จะถูกกําหนดโดยบทบาทความปลอดภัยที่กําหนดให้กับทีมของพวกเขา
- ถ้าคุณลบผู้ใช้ออกจากกลุ่ม Microsoft Entra การเข้าถึง Dataverse ของพวกเขาจะถูกลบออกโดยอัตโนมัติในครั้งถัดไปที่พวกเขายืนยันตัวตน พวกเขาจะสูญเสียสิทธิ์การเข้าถึงที่ได้รับสิทธิ์เพียงเพราะเป็นสมาชิกของทีมเท่านั้น
บังคับใช้กระบวนการกํากับดูแลและวงจรชีวิตผ่าน Microsoft Entra ID
- การตรวจสอบการเข้าถึง การเตรียมใช้งานโดยอัตโนมัติหรือการยกเลิกการเตรียมใช้งาน และการควบคุมการตรวจสอบมีอยู่ใน Microsoft Entra ID
- ผู้ดูแลระบบ Dataverse ไม่จัดการการกําหนดบทบาทความปลอดภัยระดับผู้ใช้อีกต่อไป ลดความเสี่ยงและค่าใช้จ่ายในการดําเนินงาน
จัดการข้อยกเว้นผ่านการกําหนดบทบาทผู้ใช้โดยตรง
กําหนดบทบาทจํานวนน้อย เช่น Dynamics 365 App สําหรับ Outlook ให้ผู้ใช้โดยตรง จัดทําเอกสารและจัดการบทบาทเหล่านี้เป็นข้อยกเว้นสําหรับรูปแบบมาตรฐาน
ส่วนประกอบ
สถาปัตยกรรมนี้รวมกลุ่มความปลอดภัย Microsoft Entra ทีม Dataverse และบทบาทความปลอดภัย Dataverse เพื่อจัดการการเข้าถึง คอมโพเนนต์เหล่านี้เชื่อมโยงการเป็นสมาชิกกลุ่มที่มีการจัดการจากส่วนกลางกับสิทธิ์ที่ผู้ใช้ได้รับใน Dataverse
กลุ่ม Microsoft Entra: กลุ่มความปลอดภัย Microsoft Entra ให้การจัดการข้อมูลประจำตัวแบบรวมศูนย์และการจัดการการเข้าถึงสำหรับองค์กร ใช้เพื่อแสดงบทบาทงาน แผนก หรือโพรไฟล์การเข้าถึงการทํางาน พวกเขาทำหน้าที่เป็นแหล่งข้อมูลหลักที่ใช้อ้างอิงสำหรับข้อมูลสมาชิกของผู้ใช้และการกำกับดูแลวงจรชีวิต
ทีม Dataverse: ทีม Dataverse ประเภท ทีมกลุ่ม Microsoft Entra ถูกสร้างขึ้นจากกลุ่มความปลอดภัย Microsoft Entra และทําหน้าที่เป็นคอนเทนเนอร์ความปลอดภัยภายใน Dataverse ซึ่งอนุญาตให้การเป็นสมาชิกของกลุ่มถูกส่งผ่านไปยังโมเดลความปลอดภัยของ Dataverse โดยอัตโนมัติ ทําให้สามารถปรับขนาดและกําหนดบทบาทความปลอดภัยที่สอดคล้องกันได้
บทบาทความปลอดภัย Dataverse: บทบาทความปลอดภัยกําหนดสิทธิ์การใช้งานเฉพาะที่ผู้ใช้ได้รับภายใน Dataverse รวมถึงสิทธิ์ระดับตารางและตามงาน การกําหนดบทบาทเหล่านี้ให้กับทีมกลุ่ม Microsoft Entraของ Dataverse จะเปิดใช้งานการควบคุมการเข้าถึงที่สอดคล้องกันและลดความจําเป็นในการกําหนดบทบาทผู้ใช้โดยตรง
อีกวิธีหนึ่งคือ กำหนดบทบาทความปลอดภัยให้กับผู้ใช้แต่ละรายโดยตรง หรือให้กับทีม Dataverse ที่สร้างด้วยตนเอง อย่างไรก็ตาม ทั้งสองวิธีจําเป็นต้องบํารุงรักษาอย่างต่อเนื่องโดยผู้ดูแลระบบ และไม่สามารถรวมเข้ากับการกำกับดูแลอัตลักษณ์ขององค์กรได้ การกําหนดมาตรฐานการเข้าถึงในระดับ Microsoft Entra ID ช่วยให้แน่ใจว่าทีมรักษาความปลอดภัยขององค์กรจัดการความปลอดภัย สนับสนุนกระบวนการวงจรชีวิตอัตโนมัติและลดความพยายามด้วยตนเองภายใน Dataverse
รายละเอียดของสถานการณ์จำลอง
องค์กรที่ใช้ Microsoft Dataverse มักประสบปัญหากับแบบจําลองการรักษาความปลอดภัยที่กระจัดกระจาย ไม่สอดคล้องกัน และได้รับการดูแลด้วยตนเอง เมื่อสภาพแวดล้อมขยายขนาดขึ้น การกําหนดบทบาทผู้ใช้โดยตรงและทีม Dataverse ที่มีการจัดการด้วยตนเองจะสร้างปัญหาคอขวดในการดําเนินงาน เพิ่มความเสี่ยง และทําให้ยากต่อการบังคับใช้มาตรฐานการกํากับดูแลทั่วทั้งองค์กร
สถาปัตยกรรมนี้จัดการกับความท้าทายเหล่านั้นโดยใช้กลุ่มความปลอดภัย Microsoft Entra ที่แมปกับทีม Dataverse เป็นพื้นฐานสําหรับการจัดการข้อมูลประจําตัวและการเข้าถึง โดยการเปลี่ยนการดูแลระบบความปลอดภัยไปยัง Microsoft Entra ID องค์กรจะรวมศูนย์การควบคุม ลดค่าใช้จ่ายในการดูแลระบบ และตรวจสอบให้แน่ใจว่าการเข้าถึง Dataverse สอดคล้องกับแนวทางการกำกับดูแลข้อมูลประจำตัวระดับองค์กร
ข้อควรพิจารณา
ข้อควรพิจารณาเหล่านี้ใช้เสาหลักของ Power Platform Well-Architected ซึ่งเป็นชุดหลักการชี้นําเพื่อช่วยปรับปรุงคุณภาพของปริมาณงาน เรียนรู้เพิ่มเติมเกี่ยวกับ Microsoft Power Platform Well-Architected
Reliability
สถาปัตยกรรมนี้ช่วยปรับปรุงความน่าเชื่อถือโดยการรวมศูนย์การจัดการข้อมูลประจำตัวใน Microsoft Entra ID เพื่อให้แน่ใจว่าการเปลี่ยนแปลงการเข้าถึงจะเผยแพร่อย่างสม่ำเสมอในสภาพแวดล้อม Dataverse ทั้งหมด เนื่องจาก Dataverse ซิงโครไนซ์การเป็นสมาชิกกลุ่ม Microsoft Entra โดยอัตโนมัติ การเข้าถึงของผู้ใช้จึงยังคงถูกต้องโดยไม่ต้องอัปเดตด้วยตนเองหรือใช้ระบบอัตโนมัติแบบกำหนดเอง วิธีนี้จะช่วยลดความเสี่ยงของสิทธิ์ที่ล้าสมัยและทำให้มั่นใจได้ว่ามีพฤติกรรมการเข้าถึงที่คาดการณ์ได้เมื่อผู้ใช้ย้ายข้ามบทบาทหรือแผนก
Security
การใช้กลุ่มความปลอดภัย Microsoft Entra เป็นแหล่งข้อมูลหลักปรับการเข้าถึง Dataverse ให้สอดคล้องกับการกำกับดูแลข้อมูลประจำตัวขององค์กร การเข้าถึงตามเงื่อนไข การรับรองความถูกต้องหลายปัจจัย การตรวจสอบการเข้าถึง และการเพิกถอนสิทธิ์การเข้าถึงโดยอัตโนมัติทั้งหมดจะมีผลอย่างต่อเนื่อง การกําหนดบทบาทความปลอดภัยให้กับทีมกลุ่ม Microsoft Entra Dataverse จะลดความเสี่ยงของการเข้าถึงที่ไม่สอดคล้องกันหรืออนุญาตใช้งานมากเกินไป ในขณะที่ลดการมอบหมายบทบาทผู้ใช้โดยตรงจํากัดพื้นที่การโจมตีและสนับสนุนหลักการให้สิทธิ์เท่าที่จำเป็น
ความเป็นเลิศในการดำเนินงาน
วิธีนี้ช่วยลดภาระงานด้านการดูแลระบบโดยการกําจัดการกําหนดบทบาทระดับผู้ใช้ด้วยตนเองและลดความจําเป็นในการบํารุงรักษาทีม Dataverse โดยตรง การเปลี่ยนแปลงการเข้าถึงจะเกิดขึ้นโดยอัตโนมัติผ่านกระบวนการของ Microsoft Entra ID ทำให้ทีมรักษาความปลอดภัยและข้อมูลประจำตัว ไม่ใช่ผู้ดูแลระบบ Dataverse สามารถจัดการเหตุการณ์ในวงจรชีวิตได้ กระบวนการเหล่านี้สนับสนุนการดําเนินงานที่ได้มาตรฐาน ลดข้อผิดพลาดของมนุษย์ และลดความซับซ้อนในการจัดการสภาพแวดล้อม
ประสิทธิภาพการทำงาน
การเพิ่มประสิทธิภาพหลักของแบบจําลองความปลอดภัยนี้มาจากการลดความซับซ้อนในการดูแลระบบ การกําหนดมาตรฐานการเข้าถึงผ่านกลุ่ม Microsoft Entra ช่วยลดความซับซ้อนของการกําหนดบทบาท ลดระยะเวลาในการวินิจฉัยปัญหาด้านความปลอดภัย และลดความพยายามที่ผู้ดูแลระบบ Dataverse ต้องใช้เพื่อรักษาการเข้าถึงข้ามสภาพแวดล้อม
การปรับปรุงประสบการณ์ใช้งาน
ผู้ใช้ปลายทางได้รับประโยชน์จากการเข้าถึงที่สอดคล้องกัน และสามารถคาดการณ์ได้ทั่วทั้งแอปและสภาพแวดล้อม การเป็นสมาชิกกลุ่ม Microsoft Entra กําหนดการเข้าถึงของผู้ใช้ เมื่อการเปลี่ยนแปลงการเป็นสมาชิกกลุ่ม Microsoft Entra มีผล สิทธิ์ Dataverse ที่สืบทอดมาของผู้ใช้จะได้รับการอัปเดตโดยอัตโนมัติ โดยไม่ต้องมีการอัปเดตด้วยตนเอง ผู้ดูแลระบบยังประสบกับรูปแบบการรักษาความปลอดภัยที่ใช้งานง่ายและสามารถจัดการได้มากขึ้น ซึ่งช่วยปรับปรุงการใช้งานโดยรวมของแพลตฟอร์ม
ผู้สนับสนุน
Microsoft ดูแลบทความนี้ ผู้เขียนต่อไปนี้ได้เขียนบทความนี้
ผู้เขียนหลัก:
- Kylie Kiser, MVP