Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Azure NetApp Files
Microsoft Fabric
Azure Yapay Zeka Arama
Microsoft Foundry
Azure Machine Learning
Çözüm fikirleri
Bu makalede bir çözüm fikri açıklanmaktadır. Bulut mimarınız bu kılavuzu, bu mimarinin tipik bir uygulaması için temel bileşenleri görselleştirmeye yardımcı olmak amacıyla kullanabilir. İş yükünüzün özel gereksinimlerine uygun iyi tasarlanmış bir çözüm tasarlamak için bu makaleyi başlangıç noktası olarak kullanın.
Bu çözüm fikri, Azure NetApp Files Object REST API’sinin kuruluşların mevcut kurumsal dosya verilerini, önce ayrı bir nesne deposuna kopyalamadan analiz ve yapay zeka için kullanmasına yardımcı olduğunu açıklar. Amazon S3 uyumlu uygulamalar belge arama ve yapay zeka destekli analizi destekleyebilir; mevcut NFS ve SMB iş akışları da bu verilere erişmeye devam eder. Ayrı bir kaynak veri kopyası kullanmaktan kaçınmak, analitik iş yüklerini sisteme alma süresini kısaltabilir, yinelenen depolama maliyetlerini azaltabilir ve ekiplerin başka türlü oluşturacağı, izleyeceği ve sorun gidereceği eşitleme işlem hatlarını ortadan kaldırabilir. Daha az kaynak veri deposu, idare etmek ve korumak için daha az kopya anlamına gelir. Bu yaklaşım, kuruluşların mevcut dosya tabanlı uygulamalarını değiştirmesine gerek kalmadan artımlı modernleştirmeyi destekler.
Mimari
Bu mimari, Nesne REST API’si aracılığıyla Microsoft Fabric'in Azure NetApp Files ile tümleştirilmesine odaklanır. Diyagramda, Azure Databricks aynı Azure NetApp Files verilerinin alternatif analiz tüketicisi olarak da gösterilir. Her iki platformu da dağıtıma almanız gerekmez. Mevcut uygulamalar, birimin yapılandırmasına ve istemci gereksinimlerine bağlı olarak NFS veya SMB aracılığıyla verilere erişmeye devam eder.
Azure Databricks bilgi işlem, Hadoop S3A bağlayıcısını kullanarak S3 uyumlu istekler aracılığıyla Azure NetApp Files Nesnesi REST API uç noktasına erişir. Bu alternatif analiz yolu, şirket içi veri ağ geçidini veya Microsoft OneLake’i kullanmaz.
Diyagramdaki alt yapay zeka hizmetleri örnek amaçlıdır. Veri alma tümleştirmesi gösterilmiyor.
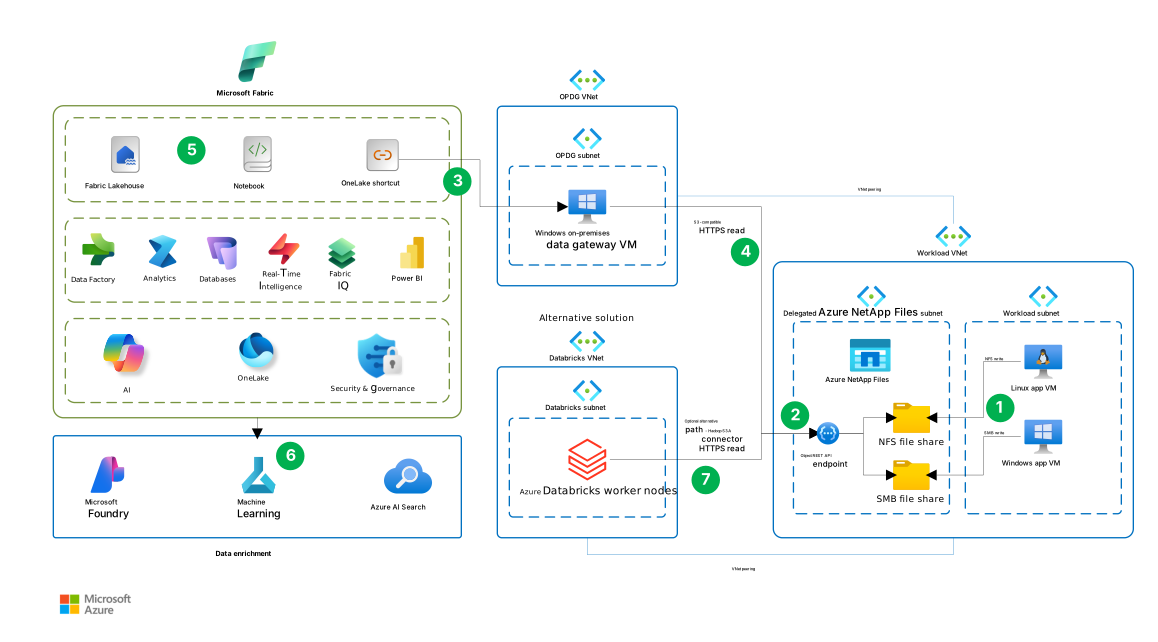
Bu mimariye ait bir Visio dosyasını indirin.
Veri akışı
Aşağıdaki numaralandırılmış etkileşimler mimari diyagramını açıklar. Adım 1 ile 5 arasında birincil Microsoft Fabric akışı açıklanmaktadır. 6. adım isteğe bağlı sonraki aşamadaki veri zenginleştirmesini temsil eder. 7. Adım, Fabric akışının devamı değil alternatif bir analiz yoludur. HTTPS read etiketli oklar, Object REST API uç noktasına giden istekleri gösterir; istenen veriler tüketiciye geri döner.
Uygulamalar dosya verilerini yazar. İş yükü alt ağında Linux uygulama VM'si NFS dosya paylaşımına, Windows uygulama VM'si de SMB dosya paylaşımına yazar. Azure NetApp Files, yetkilendirilmiş alt ağda her iki paylaşımı da barındırıyor.
Nesne REST API'si dosya verilerini kullanıma sunar. Yetkilendirilmiş ANF alt ağındaki uç nokta, Azure NetApp Files birimlerindeki yapılandırılmış dizinlere S3 uyumlu erişim sağlar. Uç noktadan NFS ve SMB paylaşımlarına yapılan bağlantılar, ayrı bir nesne deposuna kopya değil, var olan verilere erişimi temsil eder.
Fabric bir OneLake kısayolu aracılığıyla verilere erişir. Kısayol, OPDG (şirket içi veri ağ geçidi) alt ağındaki Windows şirket içi veri ağ geçidi VM'sini kullanan bir bağlantı aracılığıyla Azure NetApp Files verilerine erişir. OneLake kısayolu bu ağ geçidine bağlıdır.
Ağ geçidi Nesne REST API'sinden okur. Ağ geçidi uç noktaya ulaşmak için OPDG sanal ağı ile İş Yükü sanal ağı arasındaki eşleşmesini kullanır. S3 uyumlu HTTPS okuma yolu, ağ geçidini Fabric için başvurulan dosya verilerine erişen uç noktaya bağlar. Bağlantı gereksinimleri için bkz. OneLake'i bir Azure NetApp Files birimine bağlama.
Fabric verileri işler ve analiz eder. Desteklenen Fabric iş yükleri, kısayol aracılığıyla verileri tüketir. Örneğin, notebook’lar başvurulan dosyaları okur ve analiz ve Power BI raporlama için lakehouse tablolarına türetilmiş sonuçlar yazar. Diyagramdaki Fabric kutusu bu işleme ve analiz özelliklerini gösterir.
İsteğe bağlı sonraki hizmetler verileri zenginleştirir. Aşağıdaki ok Fabric, Microsoft Foundry, Azure Machine Learning ve Azure Yapay Zeka Arama içeren Veri zenginleştirme grubuna yol açar. Bu adım isteğe bağlı sonraki işleme adımlarını temsil eder. Diyagramda bu hizmetleri bağlamak için gereken veri alımı veya orkestrasyon gösterilmez ve OneLake kısayolu bu tümleştirmeleri oluşturmaz.
Alternatif olarak, Azure Databricks dosya verilerini doğrudan okur. Databricks alt ağındaki çalışan düğümleri, eşlenmiş sanal ağlar üzerinden aynı Object REST API uç noktasına HTTPS üzerinden okuma istekleri göndermek için Hadoop S3A bağlayıcısını kullanır. Bu yol, 3’ten 5’e kadar olan adımlardaki Fabric’e erişim ve işleme yolunun yerini alır. Şirket içi veri ağ geçidinden veya OneLake’ten geçmez.
Verileri nasıl kullanmayı düşündüğünüze bağlı olarak kısayol konumunu seçin:
- Mevcut uyumlu Delta tabloları. Lakehouse'un Tablolar bölümünde işlem günlüğü de dahil olmak üzere delta tablosunun tamamını hedefleyen bir tablo kısayolu oluşturun. Fabric, hedefi Spark ve SQL analiz uç noktası üzerinden sorgulayabileceğiniz bir tablo olarak algılarken, kaynak veriler Azure NetApp Files üzerinde kalır.
- Doğrudan erişim veya işleme için dosyalar. Lakehouse’un Dosyalar bölümünde kısayollar oluşturun. Uyumlu iş yükleri, kaynak dosyalarını önce OneLake’e kopyalamadan, belgelerin yanı sıra bağımsız Parquet, CSV ve JSON dosyalarını okuyabilir. Aşağı akış analizi lakehouse tabloları gerektirdiğinde kaynak verileri OneLake'deki türetilmiş Delta tablolarına dönüştürün veya yükleyin.
Tek başına Parquet dosyaları otomatik olarak Delta tabloları değildir. Dosyalar içindeki bir kısayol hedefini otomatik olarak tablo olarak kaydetmez. Daha fazla bilgi için bkz. Lakehouse'ta kısayollar nereye yerleştirilir.
Components
Aşağıdaki bileşenler Fabric odaklı mimariyi ve isteğe bağlı Azure Databricks alternatifini destekler.
Azure NetApp Files, NetApp teknolojisini temel alan tam yönetilen bir dosya depolama hizmetidir. Bu mimaride kurumsal veri kümesini depolar ve Nesne REST API’si üzerinden NFS, SMB ve S3 uyumlu nesne erişimi sağlar. Ayrıca anlık görüntü ve çoğaltma özellikleri de sağlar.
Azure NetApp Files Nesne REST API'si, mevcut dosya verilerini S3 uyumlu bir arabirim aracılığıyla kullanıma sunar. Bu mimaride, bu yapı uyumlu analiz ve yapay zeka uygulamalarının önce ayrı bir nesne depolama kopyası oluşturmadan verilere erişmesine olanak tanır. Arabirim, Amazon S3 işlemlerinin bir alt kümesini destekler. Bu tümleştirmeyi seçmeden önce desteklenen işlemlerin uygulamanızın gereksinimlerini karşıladığını onaylayın.
Microsoft Fabric, Real-Time Intelligence aracılığıyla veri taşıma, veri işleme, veri alma, dönüştürme, akış işleme ve rapor oluşturma işlemlerini birleştiren bir analiz platformudur. Bu mimaride, bu yapı OneLake kısayolları aracılığıyla Azure NetApp Files verilerinin işlenmesi ve analiz edilmesi için bir analiz platformu sağlar.
OneLake, Fabric için birleşik mantıksal veri gölüdür. Bu mimaride OneLake kısayolları, başvurulan Azure NetApp Files verilerini desteklenen Fabric iş yükleri için kullanılabilir hale getirir.
Azure Sanal Ağ, bu mimarideki Azure kaynakları arasında özel bağlantı sağlar. Sanal ağ eşlemesi, ağ geçidi sanal makinesinin ve isteğe bağlı Azure Databricks işlem kaynağının Azure NetApp Files Nesne REST API uç noktasına ulaşmasını sağlar.
Şirket içi veri geçidi, OneLake kısayollarını Azure NetApp Files bucket uç noktasına bağlar. Adına rağmen, bu mimaride ağ geçidi desteklenen bir Windows işletim sistemine sahip Azure bir sanal makinede standart modda çalışır. Ağ geçidi yükleme gereksinimlerini karşılayan bir imaj seçin. Server Core yüklemeleri ve Windows kapsayıcıları desteklenmez. Ağ geçidi, Fabric ile iletişim kurmak için Azure Relay aracılığıyla giden bağlantılar başlatır. Fabric'ten gelen hiçbir giriş bağlantısı gerekli değildir. Güvenlik duvarınızı veya ara sunucunuzu Şirket içi veri ağ geçidi için iletişim ayarlarını ayarlama bölümünde açıklanan giden uç noktalara izin verecek şekilde yapılandırın.
Azure Databricks, veri mühendisliği ve makine öğrenmesi iş yükleri için isteğe bağlı bir alternatif analiz platformudur. Spark işleri, Fabric tümleştirme yolunu kullanmak yerine Azure NetApp Files veri kümesine erişmek için Nesne REST API uç noktası için yapılandırılmış Hadoop S3A bağlayıcısını kullanır.
Alternatives
Bu mimari, iş yükünüzün işlevsel ve işlevsel olmayan gereksinimlerine bağlı olarak diğer Azure hizmetleri veya yaklaşımlarıyla değiştirebileceğiniz birden çok bileşen içerir. Aşağıdaki alternatifleri ve bunların avantajlarını göz önünde bulundurun.
Storage
Azure Blob Depolama ile Azure NetApp Files arasında seçim yaparken uygulamaların protokol gereksinimlerini ve ölçülen performansı göz önünde bulundurun:
İstemciler Blob Depolama REST API'sini veya NFS 3.0'ı kullanabiliyor ve SMB ya da NFS 4.1 gerektirmiyorsa Blob Depolama'ı seçin. Her iki arabirim de aynı verilere erişebilir. Blob Depolama NFS 3.0 erişim yolu, aktarım hızının düşük gecikme süresinden daha önemli olduğu yüksek aktarım hızına sahip, okuma yoğunluklu sıralı iş yükleri için iyileştirilmiştir.
Uygulamaların ve analiz iş yüklerinin SMB veya NFS 4.1 ve S3 uyumlu Nesne REST API'si aracılığıyla aynı dosyalara erişmesi gerektiğinde veya dosya uygulamalarının düşük gecikme süreli rastgele G/Ç gerektirdiği durumlarda Azure NetApp Files seçin. Nesne REST API'si, Azure NetApp Files üzerinde zaten bulunan veriler için kaynak uygulamaları veya verileri taşımadan analiz erişimi ekler.
Her iki seçenek için de eşzamanlı kaynak uygulama ve analiz yükü altında uçtan uca gecikme süresini ve aktarım hızını ölçün. NFS veya SMB performansı Nesne REST API'sinin veya Fabric performansının göstergesi değildir, bu nedenle hedeflenen erişim yolunu iş yükünün gereksinimlerine göre test edin. Uygulama değişiklikleri, geçiş ve devam eden çoğaltma ve eşitleme dahil olmak üzere toplam maliyetleri karşılaştırın. Protokol ve iş yükü karşılaştırması için bkz. Azure depolama hizmetlerini karşılaştırın.
Integration
Azure Databricks işleri, OneLake veya şirket içi veri ağ geçidi olmadan Nesne REST API'si aracılığıyla Azure NetApp Files verilerini okumak için Hadoop S3A bağlayıcısını kullanabilir. TLS güvenini ve güvenli bir şekilde depolanan kimlik bilgilerini yapılandırın ve geri yazma işlemine güvenmeden önce gerekli yazma işlemlerini doğrulayın. Başlatma betiklerine ihtiyacınız varsa, geçerli Azure Databricks başlatma betiği yönergelerini izleyerek desteklenen işlemde Unity Kataloğu birimlerinde depolanan küme kapsamlı betikleri kullanın.
Senaryo ayrıntıları
Aynı veri kümesinin, bağlı bir dosya sistemi bekleyen uygulamalara ve S3 uyumlu bir nesne arabirimi bekleyen analiz veya yapay zeka hizmetlerine hizmet vermesi gerektiğinde bu düzeni kullanın.
Sanal makinelerde veya kapsayıcılarda çalışan uygulamalar NFS veya SMB aracılığıyla Azure NetApp Files kullanmaya devam edebilir. Örneğin, mevcut dosya erişim kodunu, bağlı paylaşımları ve dizin yapılarını kullanabilirler. Azure NetApp Files Nesnesi REST API'si, uyumlu nesne istemcilerinin aynı temel dosyalara erişebilmesi için birimin kök dizinini veya alt dizinini S3 uyumlu bir bucket ile eşler.
Bu yaklaşım, kaynak uygulamaları nesne depolamayı kullanacak şekilde değiştirmeden mevcut dosya tabanlı iş yüklerine analiz veya yapay zeka özellikleri eklemek istediğinizde kullanışlıdır. Aşağı akış iş akışları, gerektiğinde dönüştürülen veri kümeleri, dizinler, embeddingler ve önbellekler gibi türetilmiş veriler oluşturmaya devam edebilir.
Dosya ve nesne istemcileri aynı verilere eriştiğinde kimlik, izinler, kilitleme ve uygulama tutarlılığı gereksinimlerindeki farkları hesaba katın. Üreticilerin, nesne tüketicileri dosyayı veya toplu işlemi işlemeden önce bir dosya ya da toplu işlemin tamamlandığını nasıl bildirdiğini tanımlayın. Üreticiler hazır olduğunu haber vermeden önce dosyaları yazmayı ve kapatmayı bitirmeli ve tüketiciler bunları işlerken bu dosyaları değiştirmeden bırakmalıdır. Bu devri, kesintiye uğrayan yazma işlemleri ve işleme yeniden denemeleri açısından test edin.
Kimlik ve yetkilendirme modelleri de erişim yöntemleri arasında farklılık gösterir. Orijinal kullanıcı başına dosya izinleri otomatik olarak Fabric'a taşınmaz. Hedeflenen tüketiciler için Fabric izinlerini yapılandırın ve Nesne REST API'sinin kullandığı kimliğin yalnızca gerekli kaynak verilere erişimi olduğundan emin olun. Daha fazla bilgi için bkz . Güvenlik.
Tüketiciler farklı erişim düzeyleri gerektirdiğinde dizinleri ayrı bucket'larla eşleyin. Veri sınıflandırması, saklama, alt sistemlere yönelik yetkilendirme ve türetilmiş verilerin yönetişimi iş yüklerinin sorumluluğunda kalır. Daha fazla bilgi için bkz. Bucket oluşturma.
Olası kullanım örnekleri
Bu mimari, zaten Azure NetApp Files'ta depolanan yapılandırılmış veya yapılandırılmamış verileri çözümlemesi gereken iş yüklerini destekleyebilir. Aşağıdaki örnekler, Fabric'in bu verileri tüketebileceği farklı yolları göstermektedir.
Belge işleme
Uygulamalar, NFS veya SMB kullanarak belgeleri, görüntüleri veya diğer yapılandırılmamış dosyaları Azure NetApp Files'a kaydedebilir. Fabric not defteri, OneLake kısayolu kullanarak tamamlanmış dosyaları okuyabilir ve içeriğini ayıklama için Azure Belge Zekası gibi bir belge işleme hizmetine gönderebilir. Elde edilen yapılandırılmış verileri doğrulama, analiz ve raporlama için lakehouse tablolarında depolayın.
Tümleştirme yönergeleri için bkz. SynapseML üzerinden Belge Zekası tümleştirme kılavuzu.
Veri analizi
Uygulamalar csv veya Parquet dosyaları gibi yapılandırılmış verileri bir Azure NetApp Files paylaşımına yazabilir. Fabric notebook'ları OneLake kısayolunu kullanarak tamamlanmış dosyaları okuyabilir, bunları diğer lakehouse verileriyle birleştirebilir ve türetilmiş sonuçları lakehouse tablolarına yazabilir.
Bu düzen, kaynak uygulamaların dosyalarını depolama şeklini değiştirmesine gerek kalmadan mühendislik ve kalite analizi, sensör-veri analizi ve operasyonel raporlama gibi senaryoları destekleyebilir.
Mevcut uyumlu Delta veri kümeleri için lakehouse'un Tablolar bölümünde işlem günlüğü de dahil olmak üzere delta tablosunun tamamını hedefleyen bir OneLake kısayolu oluşturun. Fabric hedefi tablo olarak tanıyabilir ve kaynak veriler Azure NetApp Files üzerinde kalabilir. Daha fazla bilgi için bkz: Lakehouse'ta kısayollar nereye yerleştirilir.
Yapay zeka arama ve erişim
Azure NetApp Files'ta depolanan belgeler, yapay zeka iş yükleri için kaynak içerik olarak da kullanılabilir. Örneğin, bir işleme iş akışı OneLake kısayolu aracılığıyla belgeleri okuyabilir ve bunları kullanarak retrieval-augmented generation (RAG) için bir Azure Yapay Zeka Arama dizini oluşturabilir.
Arama dizini ve varsa gömme vektörleri türetilmiş verilerdir ve kaynak dosyalardan ayrı olarak saklanır. Kaynak güncelleştirmeler, yeniden adlandırmalar ve silme işlemleriyle dizine alınmış içeriğin eşitlenmiş kalmasını sağlamak için iş akışını tasarlayın. Ayrıca, özgün SMB ve NFS izinleri otomatik olarak kullanıcı başına arama izinlerine dönüşmediğinden, dizine alınan içerik alınırken uygun erişim denetimlerini zorunlu kılın.
Aynı desen diğer yapay zeka iş yüklerine de genişletilebilir. Örneğin, Fabric notebook'ları kaynak dosyalardan veri kümeleri hazırlayabilir ve hazırlanan verileri Azure Machine Learning tarafından kullanılmak üzere OneLake'de depolayabilir. Tümleştirme seçenekleri ve sınırlamaları için bkz. OneLake'i Azure Machine Learning ile tümleştirme.
Considerations
Bu önemli noktalar, bir iş yükünün kalitesini artırmak için kullanabileceğiniz bir dizi yol gösteren ilke olan Azure İyi Tasarlanmış Çerçeve'nin yapı taşlarını uygular. Daha fazla bilgi için bkz. Well-Architected Framework. Daha fazla rehberlik için bkz. Azure NetApp Files içinWell-Architected Framework önerileri.
Reliability
Güvenilirlik, uygulamanızın müşterilerinize sağladığınız taahhütleri karşılayabilmesine yardımcı olur. Daha fazla bilgi için bkz. Güvenilirlik için Tasarım inceleme kontrol listesi.
Azure NetApp Files, ONTAP tarafından desteklenen hataya dayanıklı çıplak bir filo üzerinde çalışır ve yüksek kullanılabilirlik SLA'sı sağlar. Erişilebilirlik alanı veya bölgesel kesintilere karşı ek koruma için isteğe bağlı olarak alanlar arası veya bölgeler arası çoğaltma yapılandırabilirsiniz. Bu çoğaltma eşzamansızdır ve hedef birime müşteri tarafından başlatılan yük devretme gerektirir. Çoğaltma seçeneğini belirleyin ve iş yükünüzün kurtarma hedeflerine göre zamanlayın. Daha fazla bilgi için bkz. Azure NetApp Files güvenilirliği.
Tek bir veri kümesini paylaşmak, depolama kullanılabilirliğini dosya uygulamaları ve analizler için ortak bir bağımlılık haline getirir. Bu depolama özellikleri ağ geçidi, dizin oluşturma işlem hattı veya kullanan uygulamalar için uçtan uca kullanılabilirlik sağlamaz. Kurtarma hedeflerini ağ geçidi, aşağı akış işleme ve türetilmiş veriler de dahil olmak üzere tam iş yüküyle uyumlu hale getirin.
Tek ağ geçidi sanal makinesi, Fabric tümleştirme yolu için tek bir hata noktasıdır. İş açısından kritik iş yükleri için, bir ağ geçidi kümesindeki ayrı sanal makinelere en az iki ağ geçidi üyesi dağıtın. Her üyenin Nesne REST API uç noktasına ulaşabildiğinden ve gerekli giden bağlantıları kurabildiğinden emin olun. Bir ağ geçidi üyesi kullanılamaz duruma geldiğinde iş yükünün davranışını test edin.
- Dosya ve birim kurtarma, alan açısından verimli, belirli bir zamandaki anlık görüntüler aracılığıyla desteklenir. Teams tek bir dosyayı geri yükleyebilir, bir birimin tamamını eski durumuna döndürebilir veya yanlışlıkla silme, bozulma veya başarısız bir analiz işleminden sonra bir kurtarma noktasından yeni bir birim oluşturabilir. Kullanılabilir kurtarma işlemleri için bkz. anlık görüntü tabanlı veri koruması Azure NetApp Files.
Security
Güvenlik, kasıtlı saldırılara ve değerli verilerinizin ve sistemlerinizin kötüye kullanımına karşı güvence sağlar. Daha fazla bilgi için Güvenlik için tasarım gözden geçirme denetim listesi bölümüne bakın.
Daha az sayıda kaynak veri kopyası bulundurmak, korunması gereken veri deposu sayısını azaltabilir. Azure NetApp Files beklemedeki verileri şifreler ve Nesne REST API'si aktarımdaki verileri korumak için TLS kullanır. Dosya erişim izinleri protokole göre değişir:
SMB ve NFS istemcileri mevcut kimlik doğrulama ve yetkilendirme modellerini kullanmaya devam eder. Mevcut NTFS erişim denetim listeleri (ACL'ler), NFS izinleri ve kimlik eşleme kuralları bu istemciler için geçerli olmaya devam eder.
Nesne REST API istemcileri S3 erişim anahtarı kullanarak kimlik doğrulaması yapar. Bucket izinleri, istemcinin eşlenen dizinde salt okunur veya okuma-yazma erişimi olup olmadığını tanımlar. Nesne istekleri ilgili SMB, NFS veya aşağı akış kullanıcısının kimliğini içermez. Azure NetApp Files, her nesne işlemini bucket için yapılandırılmış kimliğine bürünülen dosya sistemi kimliğini kullanarak gerçekleştirir. Mevcut dosya izinleri ve ACL'ler yalnızca bu kimliğe göre değerlendirilir.
Taklit edilen dosya sistemi kimliği, NFS birimleri için bir kullanıcı kimliği (UID) ve grup kimliği (GID) veya SMB birimleri için bir kullanıcı hesabıdır. Çift protokollü depolama birimleri, yapılandırılmış güvenlik stiliyle eşleşen kimlik türünü kullanır. Bu kimlik, dosya erişim izinlerini belirler. S3 erişim anahtarı, nesne istemcisinin kimliğini doğrular. Daha fazla bilgi için bkz. Nesne REST API güvenliği ve izinleri.
OneLake S3 uyumlu bir kısayol, erişim anahtarı kimliği ve gizli erişim anahtarı kullanarak bucket'ta kimlik doğrulaması yapar. Kaynak NTFS ACL'leri, NFS izinleri ve tek tek dosya sahibi kimlikleri OneLake'e kopyalanmamış veya eşlenmemiştir. Fabric kullanıcılar OneLake ve Fabric izinleri aracılığıyla yetkilendirilmiştir. Bucket ve kimliğine bürünülen kimlik aracılığıyla yalnızca kısayola sunulan içeriğe erişebilirler, ancak OneLake orijinal kullanıcı bazlı dosya izinlerini zorlamaz. Microsoft Entra tabanlı OAuth, hizmet sorumluları ve RoleArn bu kısayol türü için desteklenmez.
Örneğin bir Fabric kullanıcısı, Fabric izinleri erişime izin veriyorsa ve demetin kimliğine bürünülmüş kimliği belgeyi okuyabiliyorsa, kişisel SMB hesabı belgeyi doğrudan okuyamasa bile kısayolu kullanarak belgeyi okuyabilir. Bir dizini kullanıma açmadan önce, hedeflenen Fabric hedef kitlesinin dizinin içeriğine erişim yetkisine sahip olduğunu doğrulayın.
Bucket'ın kimliğine bürünülen kimliğini yalnızca iş yükünün gerektirdiği kaynak izinlerle yapılandırın. Kısayola ve lakehouse'a erişimi kısıtlayın. TLS sertifikalarını ve S3 erişim anahtarlarını yönetmek için Azure Key Vault tabanlı sertifika iş akışını ve kimlik bilgisi depolamasını kullanın. Fabric bağlantıları ve diğer tüketicilere yönelik güncelleştirmelerle sertifika ve kimlik bilgisi değişikliklerini koordine eden bir döndürme yordamı tanımlayın ve test edin. Yeni demet kimlik bilgilerinin oluşturulması mevcut çifti hemen geçersiz kılar, dolayısıyla tüketicileri güncelleştirirken kesinti planlayın ve döndürme sonrasında erişimi doğrulayın.
Kendinden imzalı bir TLS sertifikası kullanıyorsanız, her ağ geçidi konağının buna güvendiğinden emin olun. Daha fazla bilgi için bkz. OneLake ağ geçidi önkoşulları.
Güvenlik ve uyumluluk, depolama, erişim ve sonraki hizmetlerin yapılandırmasına bağlıdır. Yönetişim ve uyumluluk kapsamınıza aşağı akış işleme ve türetilmiş verileri ekleyin. GDPR ve HIPAA gibi gereksinimler, uygun olduğunda iş yükünün tamamı için geçerlidir. Daha fazla bilgi için bkz. Nesne REST API güvenliği ve izinleri ve OneLake'te Amazon S3 uyumlu bir kısayol oluşturma.
Maliyet İyileştirme
Maliyet İyileştirme, gereksiz giderleri azaltmanın ve operasyonel verimlilikleri iyileştirmenin yollarına odaklanır. Daha fazla bilgi için Maliyet Optimizasyonu için Tasarım gözden geçirme kontrol listesi'ne bakın.
Ayrı bir kaynak veri kopyası kullanmaktan kaçınmak, yinelenen depolama ve eşitleme maliyetlerini azaltabilir. Bu tasarrufları Azure NetApp Files kapasite ve performans maliyetlerine, ağ geçidi işlemine, Fabric kapasitesine ve aşağı akış işleme ve depolamaya göre dengeleyin.
Bu örnek fiyatlandırma tahmini 1 TiB Azure NetApp Files Standart kapasite havuzu, şirket içi veri ağ geçidi için Windows D8s_v5 bir sanal makine, iki 128 GiB P10 yönetilen diski, genel IP adresi ve giden veri işlemeye sahip nat ağ geçidi, Fabric F2 kapasitesi ve 100 GB yerel OneLake depolama alanı içerir.
Tek ağ geçidi yapılandırması yüksek erişilebilirliğe sahip değildir. İsteğe bağlı Yapay Zeka Araması, gömme hizmetleri ve Azure Databricks maliyetleri hariç tutulur. İş yükünüzün kapasite, ağ ve kullanılabilirlik gereksinimleri için kaynakları ayarlayın.
Soğuk erişim: Dosya ve nesne erişimini korurken anlık görüntü verileri de dahil olmak üzere etkin olmayan veri bloklarını daha düşük maliyetli depolamaya katmanlama. geri alma ücretlerini, gecikme süresini ve hizmet düzeyine özgü aktarım hızı değişikliklerini iş yükünün erişim düzenine göre değerlendirin.
Hizmet düzeyleri ve doğru boyutlandırma: Veri kümesinin kapasite ve aktarım hızı gereksinimleriyle eşleşen bir Azure NetApp Files hizmet düzeyi seçin. Esnek hizmet düzeyi, havuz kapasitesini ve aktarım hızını bağımsız olarak sağlamanızı sağlar. Sürekli aşırı kaynak sağlamayı önlemek için talep değiştikçe faturalanabilir havuz kapasitesini ve aktarım hızını gözden geçirin.
Operasyonel Mükemmellik
Operasyonel Mükemmellik, bir uygulamayı dağıtan ve üretimde çalışır durumda tutan operasyon süreçlerini kapsar. Daha fazla bilgi için bkz. Operasyonel Mükemmellik için Tasarım Gözden Geçirme Denetim Listesi.
OneLake kısayolları, analiz için ayrı bir kaynak veri kopyası bulunduran bir işlem hattından kaçınarak işlem karmaşıklığını azaltır. Ayrı bir kopyalama işlem hattı olmadan ekiplerin kopyalama işlerini planlaması, aktarım hatalarından kurtulması veya rutin işlemlerin bir parçası olarak kaynak ve kopyalanan verileri uzlaştırması gerekmez.
Kaynak uygulama ve analiz ekipleri, paylaşılan Azure NetApp Files veri kümesi için değişiklikleri ve olay müdahalesini koordine etmelidir. İzleme, işleme hataları ve Nesne REST API kimlik bilgileri ve sertifika yönetimi için sahipliği belirleyin.
Kısıtlamaları belirlemek ve kapasiteyi veya verimi ayarlamak için depolama, ağ geçidi ve Fabric performansını izleyin:
Depolama birimi okuma ve yazma aktarım hızını, okuma ve yazma IOPS'lerini, diğer IOPS'leri, ortalama okuma ve yazma gecikme süresini, kapasite tüketimini ve aktarım hızı sınırına ulaşıldığını gösteren göstergeyi izlemek için Azure İzleyici'ü kullanın. Tekil ani artışlar yerine sürekli gecikme süresi artışları, yinelenen QoS sınırlaması ve kapasite eşikleri için uyarı oluşturun; Azure NetApp Files ölçümleri aralıklar bazında toplulaştırılır ve depolama gecikme süresi her istemci tarafı REST bileşenini içermez.
Depolama ölçümlerini istek gecikmesi yüzdelikleri, nesne boyutu, eşzamanlılık, yeniden denemeler, HTTP durum kodları, CPU, bellek ve ağ aktarım hızı gibi istemci tarafı ölçümleriyle ilişkilendirin. Bu, bir hacim aktarım hızı sınırını yetersiz boyutlandırılmış bir işlem istemcisinden, verimsiz SDK ayarlarından, küçük nesne ek yükünden veya ağ uzaklığından ayırt etmeyi sağlar.
Ağ geçidi hataları ve iş yükü tamamlanma sürelerinin yanı sıra her ağ geçidi sanal makinesinin CPU'sunu, belleğini, kullanılabilir disk alanını ve ağ aktarım hızını izleyin. Temsili iş yükü testleri sırasında oluşturulan eşikleri kullanarak sürekli kaynak baskısı ve düşük disk alanı için uyarıları yapılandırın. Hataları veya yavaş erişimi giderirken ağ geçidi tanılama günlüklerini kullanın. Ağ geçidi tanılamaları altyapının tamamını kapsamadığından, sanal makineyi ve ağı ayrı ayrı izleyin.
Fabric Kapasite Ölçümleri uygulaması ile Fabric kapasite kullanımını ve kısıtlamayı izleyin. Sorumlu yöneticiler için kapasite kullanım bildirimlerini yapılandırın. Kapasiteyi değiştirmeden önce kaynak erişimde veya Fabric işlemde gecikmelerin kaynaklanıp kaynaklanmadığını belirlemek için ağ geçidi ve depolama ölçümleriyle kapasite kullanımını ilişkilendirin.
Performans Verimliliği
Performans Verimliliği, iş yükünüzün kullanıcı taleplerini verimli bir şekilde karşılayacak şekilde ölçeklendirebilmesini ifade eder. Daha fazla bilgi için bkz. Performans Verimliliğiiçin Tasarım gözden geçirme denetim listesi.
Azure NetApp Files hem gecikmeye duyarlı NFS ya da SMB uygulamalarını hem de aynı veri kümesini kullanan S3 uyumlu analiz veya yapay zeka iş yüklerini destekleyebilir. Kaynak verileri tek bir birimde tutmak, aksi takdirde dizin oluşturmayı, eğitimi veya toplu işlemi geciktiren ve istemci, ağ ve hedef depolama bant genişliğini tüketen kopyalama aşamasını kaldırabilir.
Desteklenen Azure NetApp Files hizmet düzeylerinde milisaniyenin altındaki depolama gecikmesi, en doğrudan NFS ve SMB iş yükleri için geçerlidir. HTTPS Nesnesi REST API istekleri için uçtan uca gecikme süresini garanti etmez. Gecikme hedefi ayarlamadan önce S3 uyumlu erişim yolunu temsili nesneler ve eşzamanlılık ile kıyaslayın.
Depolama boyutlandırması: Aktarım hızını, dosya uygulamaları ile nesne tüketicilerinin toplam talebine göre boyutlandırın. Otomatik QoS, birim veri aktarım hızını birim kotasına bağlar. Manuel QoS, havuzun aktarım kapasitesi bütçesi içinde ayrı kaynak tahsisine olanak tanır. Performansı ayarlamadan önce temsilî iş yükleriyle kıyaslama testi yapın.
Ağ geçidi boyutlandırması: OneLake kısayolları aracılığıyla Azure NetApp Files'a erişen iş yüklerinin birleşik talebi için ağ geçidi sanal makinelerini boyutlandırın. Başlangıç noktası olarak ağ geçidi boyutlandırma ve ölçeklendirme kılavuzlarını kullanın. Kısayollar üzerinden temsili veri hacimleri ve eşzamanlı erişim ile boyutlandırmayı doğrulayın. Sanal makine kaynaklarını artırmayı veya ağ geçidi üyeleri eklemeyi belirlemek için iş yükü tamamlanma sürelerinin yanı sıra ağ geçidi CPU'sunu, belleği ve ağ aktarım hızını ölçün.
Fabric kapasite boyutlandırması: Power BI dahil olmak üzere birleşik işleme ve raporlama iş yükü için Fabric kapasitesini boyutlandırın. İlk kapasiteyi tahmin etmek, temsili bir pilotla test etmek ve ölçülen kullanım ve kısıtlamaya göre kapasiteyi ayarlamak için Fabric kapasite planlama kılavuzundaki yönergeleri izleyin.
İşlemi depolama biriminin yakınına yerleştirin, istemci ağını uygun şekilde boyutlandırın ve gerçek iş yüküyle test edin. Paralelliği artırın ve sıralı analiz için uygun büyüklükte istekler kullanın, ancak gecikme süresi veya hatalar arttığında eşzamanlılığı sınırlayın. NFS veya SMB için bağlama, protokol ve uygulama ayarlarını doğrulayın. REST için istemcinin gerekli API işlemleri için desteği doğrulayın ve bağlantının yeniden kullanılmasını, karşıya yükleme davranışını, yeniden denemeleri ve nesnelerin listelenmesini test edin.
Eşzamanlı yük altında uçtan uca aktarım hızını ve gecikme süresini doğrulayın ve kaynak uygulama performans gereksinimleriyle analiz talebini dengeleyin.
Contributors
Microsoft bu makaleyi korur. Bu makaleyi aşağıdaki katkıda bulunanlar yazdı.
Asıl yazarlar:
- Dan Jackson | Bulut Çözümleri Mimarı, NetApp
- Anthony Mashford | Bulut Çözümleri Mimarı, NetApp
- Daniel Söderholm | Üst Düzey Çözüm Mühendisi, Bulut + Yapay Zeka Platformları, Microsoft
Diğer katkıda bulunanlar:
- Heather Grandy | Kıdemli Çözüm Mühendisi, Veri Platformları, Microsoft
Herkese açık olmayan LinkedIn profillerini görmek için LinkedIn'e oturum açın.
Sonraki Adımlar
- Azure NetApp Files için Nesne REST API'sine giriş
- OneLake'i Azure NetApp Files volume'una bağlayın
- Azure Databricks'da başlatma betikleri
- OneLake'i Azure Machine Learning ile tümleştirme