Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Log Analytics ajanı, Microsoft İzleme Ajanı (MMA) olarak da bilinir, Defender for Cloud Log Analytics ajan emeklilik planında belirtildiği üzere Kasım 2024'te emekli oldu. Bu kullanımdan kaldırma nedeniyle, Microsoft Defender for Cloud içindeki Defender for Servers ve Defender for SQL on machines planları güncellenecek, ayrıca Log Analytics aracısına dayanan özellikler yeniden tasarlanacaktır.
Bu makale, Log Analytics ajanı (MMA) emekliliği planlarını özetlemektedir.
Sunucular için Defender'a hazırlanma
Defender for Servers planı, genel erişilebilirlikte (GA) Log Analytics ajanını ve önizlemede Defender for Servers ajanı ve özellik desteği için AMA'yı kullanır. İleride bu özelliklerle ilgili neler olduğu aşağıdadır:
Onboarding'i basitleştirmek için, tüm Defender for Servers güvenlik özelliklerini tek bir ajan (Uç Nokta için Microsoft Defender) ile elde edersiniz; bu özellik, ajansız makine taramasıyla tamamlanır ve Log Analytics agentı veya Azure İzleyici agent'ına (AMA) bağımlılık yoktur.
- AMA'yı temel alan Sunucular için Defender özellikleri şu anda önizleme aşamasındadır ve GA'da yayımlanmaz.
- Önizlemedeki AMA tabanlı özellikler, Defender for Endpoint entegrasyonu veya ajansız makine tarama özelliğine dayanan alternatif bir sürüm sunulana kadar desteklenmeye devam eder.
- Kullanımdan kaldırma gerçekleşmeden önce Uç Nokta için Defender tümleştirmesi ve aracısız makine tarama özelliğini etkinleştirerek, Sunucular için Defender dağıtımınız güncel ve desteklenecektir.
Özellik işlevselliği
Aşağıdaki tablo, Defender for Servers özelliklerinin nasıl sağlandığını özetlemektedir. Çoğu özellik, Uç Nokta için Defender tümleştirmesi veya aracısız makine taraması aracılığıyla halihazırda genel kullanıma sunulmaktadır. Aşağıdaki tabloda listelenen kalan Defender for Servers özellikleri, MMA emekliye ayrıldığında ya GA'da mevcut olacak ya da kullanımdan kaldırılacaktır.
| Özelliği | Geçerli destek | Yeni destek | Yeni deneyimin durumu |
|---|---|---|---|
| Alt düzey Windows makineleri için Uç Nokta için Defender tümleştirmesi (Windows Server 2016/2012 R2) | Log Analytics aracısını temel alan eski Uç Nokta için Defender algılayıcısı | Birleşik ajan entegrasyonu | - MDE birleşik aracısının işlevselliği GA'dır. - Log Analytics aracısını kullanan eski Uç Nokta için Defender algılayıcısının işlevselliği Ağustos 2024'te kullanım dışı bırakılacaktır. |
| İşletim sistemi düzeyinde (OS seviyesinde) tehdit tespiti | Log Analytics aracısı | Uç Nokta için Defender aracısı tümleştirmesi | Uç Nokta için Defender aracısının işlevselliği GA'dır. |
| Uyarlamalı uygulama denetimleri | Log Analytics aracısı (GA), AMA (Önizleme) | --- | Uyarlamalı uygulama denetimi özelliği Ağustos 2024'te kullanımdan kaldırılacak şekilde ayarlanmıştır. |
| Uç nokta koruma bulma önerileri | Log Analytics aracısı (GA), AMA (Önizleme) kullanılarak Sunucular için Temel Bulut Güvenliği Duruş Yönetimi (CSPM) planı ve Defender aracılığıyla sağlanan öneriler | Aracısız makine tarama | - Aracısız makine tarama özelliğine sahip işlevsellik, Sunucular için Defender Plan 2 ve Defender CSPM planının bir parçası olarak 2024'ün başlarında önizlemede kullanıma sunulmuştur. - Azure VM'leri, Google Cloud Platform (GCP) örnekleri ve Amazon Web Services (AWS) örnekleri desteklenir. Şirket içi makineler desteklenmez. |
| eksik işletim sistemi güncelleştirme önerisi | Log Analytics aracısını kullanan Foundational CSPM ve Defender for Servers planlarında kullanılabilen öneriler. | Microsoft Update Manager ile tümleştirme | Azure Güncelleştirme Yöneticisi entegrasyonuna dayalı yeni öneriler genel kullanılabilirliğe ulaştı (bkz. OS güncelleme önerileri sürüm notları) ve hiç ajan bağımlılığı olmadan. |
| İşletim sistemi yanlış yapılandırmaları (Microsoft Bulut Güvenliği Karşılaştırması) | Log Analytics aracısı ve Konuk Yapılandırması uzantısı (Önizleme) kullanılarak Foundational CSPM ve Defender for Servers planları kapsamında kullanılabilen öneriler. | Sunucular için Defender Plan 2'nin bir parçası olarak Konuk Yapılandırması uzantısı. | - Konuk Yapılandırması uzantısına dayalı işlevsellik, Eylül 2024'te GA'ya sunulacak - Yalnızca Bulut için Defender müşteriler için: Log Analytics aracısı ile işlevsellik Kasım 2024'te kullanım dışı bırakılacaktır. - Docker-hub ve Azure Sanal Makine Ölçek Kümeleri için bu özelliğin desteği Ağustos 2024'te kullanım dışı bırakılacaktır. |
| Dosya bütünlüğünü izleme | Log Analytics aracısı, AMA (Önizleme) | Uç Nokta için Defender aracısı tümleştirmesi | Defender for Endpoint aracısıyla işlevsellik Ağustos 2024'te kullanılabilir olacaktır. - Yalnızca Bulut için Defender müşteriler için: Log Analytics aracısı ile işlevsellik Kasım 2024'te kullanım dışı bırakılacaktır. - Defender for Endpoint tümleştirmesi kullanıma sunulduğunda AMA ile işlevsellik kullanımdan kaldırılacaktır. |
Log Analytics aracısı otomatik sağlama deneyimi - kullanımdan kaldırma planı
MMA ajanının emekliliği kapsamında, Defender for Cloud müşterileri için ajanın kurulumu ve yapılandırmasını sağlayan otomatik provisioning yeteneği de 2 aşamada kullanımdan kaldırılacak:
Eylül 2024'ün sonuna kadar MMA'nın otomatik sağlanması, özelliği kullanmayan müşteriler ve yeni oluşturulan abonelikler için devre dışı bırakılacaktır:
Eylül ayının sonundan sonra MMA otomatik sağlamayı kapatan mevcut abonelikler artık bu özelliği etkinleştiremeyecektir.
Yeni oluşturulan aboneliklerde otomatik sağlama artık etkinleştirilemiyor ve otomatik olarak kapatılıyor.
Kasım 2024 sonu - MMA otomatik sağlama, bunu henüz kapatmamış olan aboneliklerde devre dışı bırakılacaktır. O noktadan itibaren, mevcut aboneliklerde MMA otomatik provisioning'i etkinleştirmek artık mümkün değildir.
Veri alımı için 500 MB avantajı
Desteklenen veri türleri için 500 MB ücretsiz veri alımı iznini korumak için MMA'dan AMA'ya geçiş yapmanız gerekir.
Note
Bu avantaj, Sunucular için Defender plan 2'nin etkinleştirildiği bir aboneliğin parçası olan tüm AMA makinelerine verilir.
Yarar, makinenin bağlı olduğu çalışma alanına verilir.
Güvenlik çözümü ilgili Çalışma Alanına yüklenmelidir. Azure İzleyici ile güvenlik olayları koleksiyonunu yapılandırma hakkında daha fazla bilgi edinin.
Makine birden fazla çalışma alanına rapor veriyorsa, avantaj yalnızca birine verilir.
AMA dağıtma hakkında daha fazla bilgi edinin.
Makinelerdeki SQL sunucuları için SQL server tarafından hedeflenen Azure İzleme Aracısı'nın (AMA) otomatik sağlama işlemine geçmenizi öneririz.
Eski Defender for Servers Plan 2 onboarding'de Log Analytics agenti kullanılarak yapılan değişiklikler
Microsoft, Log Analytics aracısını ve Log Analytics çalışma alanlarını kullanan, sunucuları Defender for Servers Plan 2'ye dahil etmeye yönelik eski yöntemi kullanımdan kaldırıyor. Emeklilik şu değişiklikleri içerir:
Log Analytics ajanları ve çalışma alanları kullanarak Defender for Server'a yeni Azure dışı makineleri entegre etme deneyimi, Defender for Cloud portalındaki Envanter ve Başlama sayfalarından kaldırılmıştır.
Log Analytics Workspace'e bağlanan etkilenen makinelerde güvenlik kapsamını kaybetmemek için, Ajan emekliliği için aşağıdaki işlemleri yapın:
- Azure dışı sunucuları (hem şirket içi hem de çoklu bulut) Azure dışı makineler için eski Log Analytics aracısı ekleme yöntemiyle eklediyseniz, bu makineleri Azure Arc özellikli sunucuları kullanarak Defender for Servers Plan 2 Azure aboneliklerine ve bağlayıcılarına bağlayın. Makinelerin ölçekli dağıtımı hakkında daha fazla bilgi için Azure Arc sunucu dağıtım seçeneklerine bakınız.
- Eğer eski yaklaşımı kullanarak seçilmiş Azure VM'lerinde Defender for Servers Plan 2'yi etkinleştirdiyseniz, bu makineler için Azure aboneliklerinde Defender for Servers Plan 2'yi etkinleştirin. Daha sonra, Defender for Servers kaynak yapılandırmasını kullanarak Defender for Servers kapsamından bireysel makineleri çıkarabilirsiniz.
Aşağıdaki tablo, Defender for Servers Plan 2'ye eski yaklaşımla entegre edilen her sunucu için gerekli işlemleri özetlemektedir:
| Makine türü | Güvenlik kapsamını korumak için gereken eylem |
|---|---|
| Şirket içi sunucular | Azure Arc'a dahil edildi ve Defender for Servers Plan 2 aboneliğine bağlandım |
| Azure Sanal Makineler | Sunucular için Defender Plan 2 ile aboneliğe bağlanma |
| Çoklu Bulut Sunucuları | Azure Arc sağlama ve Defender for Servers Plan 2 ile çoklu bulut bağlayıcısına bağlanın |
Sistem güncellemesi ve yama önerileri deneyimi - değişiklikler ve geçiş rehberliği
Sistem güncelleştirmeleri ve düzeltme ekleri, makinelerinizin güvenliğini ve sistem durumunu korumak için çok önemlidir. Güncellemeler genellikle güvenlik yamaları içerir; bu yamalar düzeltilmezse kötü niyetli kişiler tarafından sömürülebilir.
Defender for Cloud Foundational CSPM ve Defender for Servers planları daha önce Log Analytics ajanı kullanılarak sistem güncelleme önerileri sunmuştu. Önceki Log Analytics ajanı tabanlı sistem güncellemeleri öneri deneyimi, Azure Güncelleştirme Yöneticisi kullanılarak toplanan ve iki yeni öneriden oluşturulan güvenlik önerileriyle değiştirilmiştir:
Makinelerinizde sistem güncellemelerini ve yama önerilerini nasıl gidereceğinizi öğrenin.
Hangi öneriler değiştiriliyor?
Aşağıdaki tabloda, kullanım dışı bırakılan ve değiştirilen öneriler için zaman çizelgesi özetlenmiştir.
| Recommendation | Aracı | Desteklenen kaynaklar | Kullanım dışı bırakma tarihi | Değiştirme önerisi |
|---|---|---|---|---|
| Sistem güncelleştirmeleri makinelerinize yüklenmelidir | Karışık Dövüş Sanatları (MMA) | Azure ve Azure dışı (Windows ve Linux) | Ağustos 2024 | Sistem güncelleştirmeleri makinelerinize yüklenmelidir (Azure Güncelleştirme Yöneticisi tarafından desteklenir) |
| Sanal makine ölçek kümelerinde sistem güncelleştirmeleri yüklenmelidir | Karışık Dövüş Sanatları (MMA) | Azure Sanal Makine Ölçek Kümeleri | Ağustos 2024 | Değiştirme yok |
Yeni önerilere hazırlanmak Nasıl yaparım??
Azure olmayan makinelerinizi Arc'a bağlayın.
Makinelerinizde düzenli değerlendirme güncelleştirme ayarının etkinleştirildiğinden emin olun. Bunu iki şekilde etkinleştirebilirsiniz:
- Tavsiyeyi düzeltin: Makineler, Azure Güncelleştirme Yöneticisi kullanarak eksik sistem güncellemelerini periyodik olarak kontrol edecek şekilde yapılandırılmalıdır.
- Azure İlkesi ile ölçekli periyodik değerlendirmeyi etkinleştirin.
Bu adımları tamamladığınızda, Update Manager makinelere en son güncellemeleri getirebilir ve siz de en son makine uyum durumunu görebilirsiniz.
Note
Defender for Servers Plan 2 etkin olduğu abonelik veya bağlantı bağlantısı olmayan Arc özellikli makineler için periyodik değerlendirmeleri etkinleştirmek, Azure Güncelleştirme Yöneticisi fiyatlarına tabidir. Defender for Servers Plan 2'nin etkin olduğu bir abonelikte veya bağlayıcıda bulunan Arc özellikli makineler ile herhangi bir Azure VM, ek ücret ödemeden bu özellikten yararlanabilir.
Uç nokta koruma önerileri deneyimi - değişiklikler ve geçiş kılavuzu
Uç nokta keşfi ve öneriler, daha önce Microsoft Defender for Cloud Foundational CSPM ve Microsoft Defender for Servers planları kapsamında, GA'da Log Analytics aracısı kullanılarak veya AMA aracılığıyla önizleme olarak sağlanıyordu. Önceki MMA ve AMA tabanlı uç nokta keşif ve tavsiye deneyimleri, ajansız makine taraması kullanılarak toplanan güvenlik önerileriyle değiştirilmiştir.
Uç nokta koruma önerileri iki aşamada oluşturulur. İlk aşama uç nokta tespiti ve yanıt çözüm keşfidir. İkinci aşama ise çözümün konfigürasyonunun değerlendirilmegidir. Aşağıdaki tablolarda her aşama için geçerli ve yeni deneyimlerin ayrıntıları sağlanır.
Yeni uç noktada algılama ve yanıtlama önerilerini (aracısız) yönetmeyi öğrenin.
Uç nokta algılama ve yanıt çözümü - keşif
Aşağıdaki tablo, uç nokta tespit ve yanıt çözümleri için mevcut ve yeni keşif deneyimlerini karşılaştırmaktadır.
| Area | Mevcut deneyim (AMA/MMA'ya göre) | Yeni deneyim (aracısız makine taramayı temel alır) |
|---|---|---|
| Bir kaynağı sağlıklı olarak sınıflandırmak için ne gerekir? | Bir antivirüs var. | Bir uç noktada algılama ve yanıtlama çözümü var. |
| Öneriyi almak için ne gereklidir? | Log Analytics aracısı | Aracısız makine tarama |
| Hangi planlar desteklenir? | - Temel CSPM (ücretsiz) - Sunucular için Defender Plan 1 ve Plan 2 |
- Defender Bulut Güvenlik Durumu Yönetimi (CSPM) - Sunucular için Defender Plan 2 |
| Hangi düzeltme kullanılabilir? | Microsoft kötü amaçlı yazılımdan korumayı yükleyin. | Seçili makinelere/aboneliklere Uç Nokta için Defender'ı yükleyin. |
Uç nokta algılama ve yanıt çözümü - yapılandırma değerlendirmesi
Aşağıdaki tablo, uç nokta tespit ve yanıt çözümleri için mevcut ve yeni yapılandırma değerlendirme deneyimlerini karşılaştırmaktadır.
| Area | Mevcut deneyim (AMA/MMA'ya göre) | Yeni deneyim (aracısız makine taramayı temel alır) |
|---|---|---|
| Bir veya daha fazla güvenlik denetimi iyi durumda değilse kaynaklar iyi durumda değil olarak sınıflandırılır. | Üç güvenlik denetimi: - Gerçek zamanlı koruma kapalı - İmzalar güncel değil. - Hem hızlı tarama hem de tam tarama yedi gün boyunca çalıştırılamaz. |
Üç güvenlik denetimi: - Antivirüs kapalı veya kısmen yapılandırılmış durumda - İmzalar güncel değil - Hem hızlı tarama hem de tam tarama yedi gün boyunca çalıştırılamaz. |
| Öneriyi almak için önkoşullar | Kötü amaçlı yazılımdan koruma çözümü mevcut | Bir uç noktada algılama ve yanıtlama çözümü var. |
Hangi öneriler kullanım dışı bırakılıyor?
Aşağıdaki tabloda, kullanım dışı bırakılan ve değiştirilen öneriler için zaman çizelgesi özetlenmiştir.
| Recommendation | Aracı | Desteklenen kaynaklar | Kullanım dışı bırakma tarihi | Değiştirme önerisi |
|---|---|---|---|---|
| Uç nokta koruması makinelerinize yüklenmelidir (genel) | MMA/AMA | Azure ve Azure olmayan (Windows ve Linux) | Temmuz 2024 | Yeni ajansız uç nokta koruması önerisi |
| Makinelerinizdeki uç nokta koruması durumuyla ilgili sorunlar giderilmelidir (genel) | MMA/AMA | Azure (Windows) | Temmuz 2024 | Yeni ajansız uç nokta koruması önerisi |
| Sanal makine ölçek kümelerindeki uç nokta koruma sistem durumu hataları çözümlenmelidir | Karışık Dövüş Sanatları (MMA) | Azure Sanal Makine Ölçek Kümeleri | Ağustos 2024 | Değiştirme yok |
| Uç nokta koruma çözümü sanal makine ölçek kümelerine yüklenmelidir | Karışık Dövüş Sanatları (MMA) | Azure Sanal Makine Ölçek Kümeleri | Ağustos 2024 | Değiştirme yok |
| Uç nokta koruma çözümü makinelerde olmalıdır | Karışık Dövüş Sanatları (MMA) | Azure dışı kaynaklar (Windows) | Ağustos 2024 | Değiştirme yok |
| Makinelerinize uç nokta koruma çözümü yükleme | Karışık Dövüş Sanatları (MMA) | Azure ve Azure dışı (Windows) | Ağustos 2024 | Yeni aracısız öneri |
| Makinelerdeki uç nokta koruma sistem durumu sorunları çözümlenmelidir | Karışık Dövüş Sanatları (MMA) | Azure ve Azure dışı (Windows ve Linux) | Ağustos 2024 | Yeni aracısız öneri. |
Ajansız makine taramasına dayalı yeni ajansız uç nokta koruma önerileri deneyimi, çoklu bulut makineleri için hem Windows hem de Linux işletim sistemini destekliyor.
Değiştirme nasıl çalışacak?
- Log Analytics Aracısı veya AMA tarafından sağlanan geçerli öneriler zaman içinde kullanım dışı bırakılacaktır.
- Bu mevcut önerilerden bazıları aracısız makine taramasına dayalı yeni önerilerle değiştirilecektir.
- Şu anda GA'da olan öneriler Log Analytics aracısı kullanımdan kaldırana kadar yerinde kalır.
- Şu anda önizleme aşamasında olan öneriler, yeni öneri önizleme aşamasında kullanıma sunulduğunda değiştirilir.
Güvenlik puanında neler oluyor?
Aşağıdaki noktalar, MMA tabanlı önerilerden aracısız uç nokta koruması önerilerine geçiş sırasında güvenlik puanının nasıl etkilendiğini açıklar.
- Şu anda GA'da olan öneriler, güvenlik puanını etkilemeye devam edecektir.
- Mevcut ve yakında sunulacak yeni öneriler, aynı Microsoft Cloud Güvenlik Karşılaştırması denetimi altında yer alır ve güvenlik puanı üzerinde yinelenen bir etki olmamasını sağlar.
Yeni önerilere hazırlanmak Nasıl yaparım??
Yeni ajansız uç nokta koruma önerilerine hazırlanmak için aşağıdaki işlemleri yapın:
- Defender for Servers Plan 2 veya Defender Cloud Security Posture Management'ın bir parçası olarak ajansız makine taramasının etkin olduğundan emin olun.
- Çevreniz için uygunsa, yedek GA önerisi mevcut olduğunda kullanımdan geçmiş önerileri kaldırın. Bunu yapmak için, Azure İlkesi'daki yerleşik Bulut için Defender girişiminde öneriyi devre dışı bırakın.
Dosya Bütünlüğünü İzleme deneyimi - değişiklikler ve geçiş kılavuzu
Defender for Servers Plan 2, artık Defender for Endpoint (MDE) entegrasyonu ile desteklenen yeni bir Dosya Bütünlüğü İzleme (FIM) çözümü sunuyor. MDE destekli FIM genel olarak erişilebilir olduktan sonra, AMA destekli FIM için Defender for Cloud portal deneyimi kaldırılacaktır. Kasım ayında MMA tarafından desteklenen FIM kullanım dışı bırakılacaktır.
AMA aracılığıyla FIM'den geçiş
ŞU anda AMA üzerinden FIM kullanıyorsanız:
30 Mayıs'tan itibaren AMA ve değişiklik takip uzantısı nedeniyle FIM'e yeni abonelikler veya sunucular dahil edemiyorsunuz veya Defender for Cloud portalı üzerinden değişiklikleri göremeyeceksiniz.
AMA tarafından toplanan FIM olaylarını kullanmaya devam etmek istiyorsanız, aşağıdaki sorguyla ilgili çalışma alanına el ile bağlanabilir ve Değişiklik İzleme tablosundaki değişiklikleri görüntüleyebilirsiniz:
ConfigurationChange

| where TimeGenerated > ago(14d)

| where ConfigChangeType in ('Registry', 'Files')

| summarize count() by Computer, ConfigChangeType
Yeni kapsamları eklemeye veya izleme kurallarını yapılandırmaya devam etmek istiyorsanız, veri toplamanın çeşitli yönlerini yapılandırmak veya özelleştirmek için Veri Bağlantısı Kuralları'nı el ile kullanabilirsiniz.
Defender for Cloud, FIM'i AMA üzerinden devre dışı bırakmanızı ve ortamınızı çıkışta Defender for Endpoint tabanlı yeni FIM sürümüne entegre etmeyi öneriyor.
AMA üzerinden FIM'i devre dışı bırakma
FIM'yi AMA üzerinden devre dışı bırakmak için Azure Değişiklik İzleme çözümünü kaldırın. Daha fazla bilgi için bkz. ChangeTracking çözümünü kaldırma.
Alternatif olarak, ilgili dosya değişikliği izleme Veri toplama kurallarını (DCR) kaldırabilirsiniz. Daha fazla bilgi için bkz . Remove-AzDataCollectionRuleAssociation veya Remove-AzDataCollectionRule.
Yukarıdaki yöntemlerden birini kullanarak dosya olayları koleksiyonunu devre dışı bıraktıktan sonra:
- Yeni etkinlikler seçilen kapsamda artık toplanmaz.
- Daha önce toplanmış geçmiş olaylar, Değişiklik İzleme bölümündeki ConfigurationChange tablosunun altındaki ilgili çalışma alanında depolanır. Bu olaylar, ilgili çalışma alanında, bu çalışma alanında tanımlanan saklama süresine göre erişilebilir olmaya devam eder. Daha fazla bilgi için bkz . Bekletme ve arşivleme nasıl çalışır?
Log Analytics Aracısı (MMA) üzerinden FIM'den geçiş
Şu anda Log Analytics Aracısı (MMA) üzerinden FIM kullanıyorsanız:
Log Analytics Aracısını (MMA) temel alan Dosya Bütünlüğünü İzleme, Kasım 2024 sonunda kullanım dışı bırakılacaktır.
Defender for Cloud, FIM'i MMA üzerinden devre dışı bırakmanızı ve sürüm sırasında ortamınızı Defender for Endpoint tabanlı yeni FIM sürümüne entegre etmeyi öneriyor.
MMA üzerinden FIM'yi devre dışı bırakma
MMA üzerinden FIM'yi devre dışı bırakmak için Azure Değişiklik İzleme çözümünü kaldırın. Daha fazla bilgi için bkz. ChangeTracking çözümünü kaldırma.
Dosya olayları koleksiyonunu devre dışı bırakdıktan sonra:
- Yeni etkinliklerin seçilen kapsamda toplanması durur.
- Daha önce toplanmış geçmiş olaylar, Değişiklik İzleme bölümündeki ConfigurationChange tablosunun altındaki ilgili çalışma alanında depolanır. Bu olaylar, ilgili çalışma alanında, bu çalışma alanı için tanımlanan saklama süresine göre erişilebilir olmaya devam eder. Daha fazla bilgi için bkz . Bekletme ve arşivleme nasıl çalışır?
Temel deneyim değişiklikleri ve göç rehberliği
VM'lerdeki temel yanlış yapılandırma özelliği, VM'lerinizin en iyi güvenlik uygulamaları ve organizasyon politikalarını takip etmesini sağlar. Baselines yanlış yapılandırması, VM'lerinizi önceden tanımlanmış güvenlik temellerine göre kontrol eder ve ortamınız için risk oluşturabilecek sapmalar veya yanlış yapılandırmaları tespit eder.
Log Analytics ajanı (Microsoft Monitoring ajanı veya MMA olarak da bilinir) Kasım 2024'te emekliye ayrıldı ve aşağıdaki değişiklikler geçerlidir:
Makine bilgisi, Azure İlkesi misafir yapılandırması kullanılarak toplanır.
Aşağıdaki Azure ilkeleri Azure İlkesi konuk yapılandırmasıyla etkinleştirilir:
- "Windows makineleri Azure işlem güvenlik temelinin gereksinimlerini karşılamalıdır"
- "Linux makineleri Azure işlem güvenlik temeli gereksinimlerini karşılamalıdır"
Note
Bu politikaları kaldırırsanız, Azure İlkesi misafir yapılandırma uzantısı avantajlarına erişimi kaybedersiniz.
Defender for Cloud temel CSPM artık hesaplama güvenliği temellerine dayalı işletim sistemi önerilerini içermiyor. Bu öneriler, Defender for Servers Plan 2'yi etkinleştirdiğinizde kullanılabilir.
Defender for Servers Plan 2 fiyatlandırması hakkında bilgi edinmek için Defender for Cloud fiyatlandırma sayfasını inceleyin. Ayrıca Defender for Cloud maliyet hesaplayıcısı ile maliyetleri tahmin edebilirsiniz.
Önemli
Azure İlkesi misafir yapılandırmasının, Defender for Cloud portalı dışında Defender for Cloud ile olmayan özellikleri sağladığını unutmayın. Bu özellikler Azure İlkesi misafir yapılandırmaları fiyatlandırma politikalarına tabidir. Örneğin, düzeltme ve özel ilkeler. Daha fazla bilgi için Azure İlkesi konuk yapılandırması fiyatlandırma sayfasına bakın.
MCSB'nin sunduğu ve Windows ile Linux hesaplama güvenlik temellerinin parçası olmayan öneriler, ücretsiz temel CSPM'nin bir parçası olmaya devam ediyor.
Azure İlkesi konuk yapılandırmasını yükleyin
Temel deneyimi almaya devam etmek için Defender for Servers Plan 2'yi etkinleştirmeniz ve Azure İlkesi misafir yapılandırmasını kurmanız gerekir. Defender for Servers Plan 2'yi etkinleştirdiğinizde ve Azure İlkesi misafir yapılandırmasını kurduğunuzda, temel deneyim boyunca aldığınız aynı önerileri ve sertleştirme rehberliğini almaya devam ettiğinizden emin olursunuz.
Çevrenize bağlı olarak, aşağıdaki adımları atmanız gerekebilir:
Azure İlkesi konuk yapılandırması için destek matrisini gözden geçirin.
Makinelerinize Azure İlkesi konuk yapılandırmasını yükleyin.
Azure makineleri: Bulut için Defender portalındaki öneriler sayfasında, makinelere Konuk Yapılandırması uzantısının yüklenmesi gerektiğini arayın ve seçin ve öneriyi düzeltin.
(Sadece Azure VM'ler) Yönetilen bir kimlik atamanız gerekir.
- Defender for Cloud portalında, öneriler sayfasında Sanal makinelerin Konuk Yapılandırması uzantısı sistem tarafından atanan yönetilen kimlikle dağıtılmalıdır önerisini aratıp seçin ve öneriyi düzeltin.
(Sadece Azure VM'ler) İsteğe bağlı: Tüm aboneliğiniz için Azure İlkesi misafir yapılandırmasını otomatik olarak sağlamak için Guest Configuration agent'i (önizleme) etkinleştirebilirsiniz.
Misafir Yapılandırma ajanını etkinleştirmek için:
Azure portalınaoturum açın.
Ortam ayarları>Aboneliğiniz>Ayarlar ve İzleme bölümüne gidin.
Konuk Yapılandırması'nı seçin.
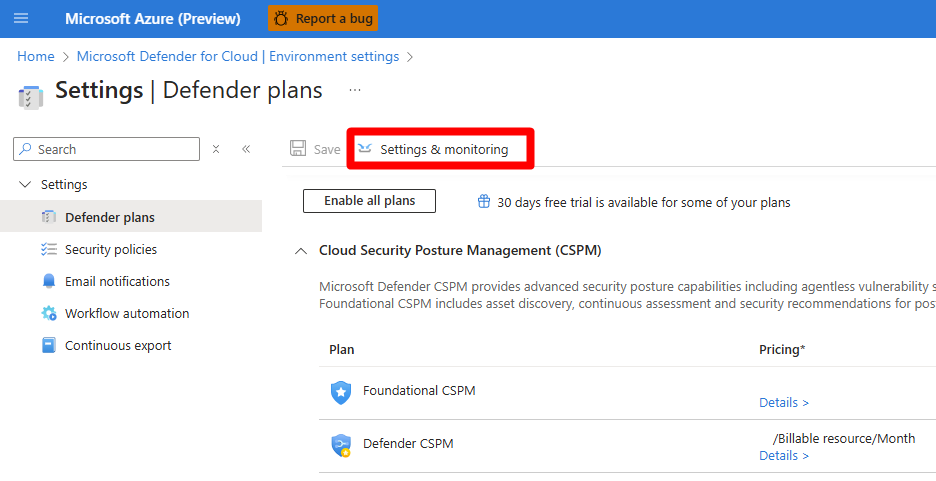
Konuk Yapılandırma aracısını (önizleme) Açık olarak ayarlayın.

Devamtuşuna basın.
GCP ve AWS: Azure İlkesi konuk yapılandırması, GCP projenizi bağladığınızda veya Azure Arc otomatik sağlama etkinleştirilmiş olarak AWS hesaplarınızı bağladığınızda, Defender for Cloud için otomatik olarak yüklenir.
Şirket içi makineler: Şirket içi makineleri Azure Arc özellikli makine veya VM olarak eklediğinizde Azure İlkesi konuk yapılandırması varsayılan olarak etkinleştirilir.

Azure İlkesi misafir yapılandırmasını kurmak için gerekli adımları tamamladıktan sonra, Azure İlkesi misafir yapılandırmasına dayalı temel özelliklere otomatik olarak erişim sağlarsınız. Azure İlkesi misafir yapılandırmasını kurduğunuzda, temel deneyim boyunca aldığınız aynı önerileri ve sertleştirme rehberliğini almaya devam ettiğinizden emin olursunuz.
Önerilerde yapılan değişiklikler
MMA'nın kaldırılmasıyla birlikte, aşağıdaki MMA tabanlı öneriler kullanımdan kaldırılacaktır:
- Makineler güvenli bir şekilde yapılandırılmalıdır
- Log Analytics aracısının otomatik sağlanması aboneliklerde etkinleştirilmelidir
Kullanımdan kaldırılan öneriler, aşağıdaki Azure İlkesi misafir yapılandırma tabanlı önerilerle değiştirilir:
- Windows makinelerinizdeki güvenlik yapılandırmasındaki güvenlik açıkları düzeltilmelidir (Konuk Yapılandırması tarafından desteklenir)
- Linux makinelerinizde güvenlik yapılandırmasındaki güvenlik açıkları düzeltilmelidir (Konuk Yapılandırması tarafından desteklenir)
- Konuk Yapılandırma uzantısı makinelere yüklenmelidir
Yinelenen öneriler
Azure aboneliğinde Bulut için Defender etkinleştirdiğinizde, makine işletim sistemi uyumluluğunu değerlendiren işlem güvenlik temelleri de dahil olmak üzere Microsoft bulut güvenlik karşılaştırması (MCSB) varsayılan uyumluluk standardı olarak etkinleştirilir. Bulut için Defender'daki ücretsiz temel bulut güvenliği duruş yönetimi (CSPM), MCSB'yi temel alan güvenlik önerilerinde bulunur.
Bir makine hem MMA hem de Azure İlkesi misafir yapılandırmasını çalıştırıyorsa, tekrarlanan öneriler görürsünüz. Önerilerin tekrarlanması, her iki yöntemin aynı anda çalışması ve aynı önerileri üretmesi nedeniyle gerçekleşir. Bu tekrarlar Uyum ve Güvenli Puanınızı etkiler.
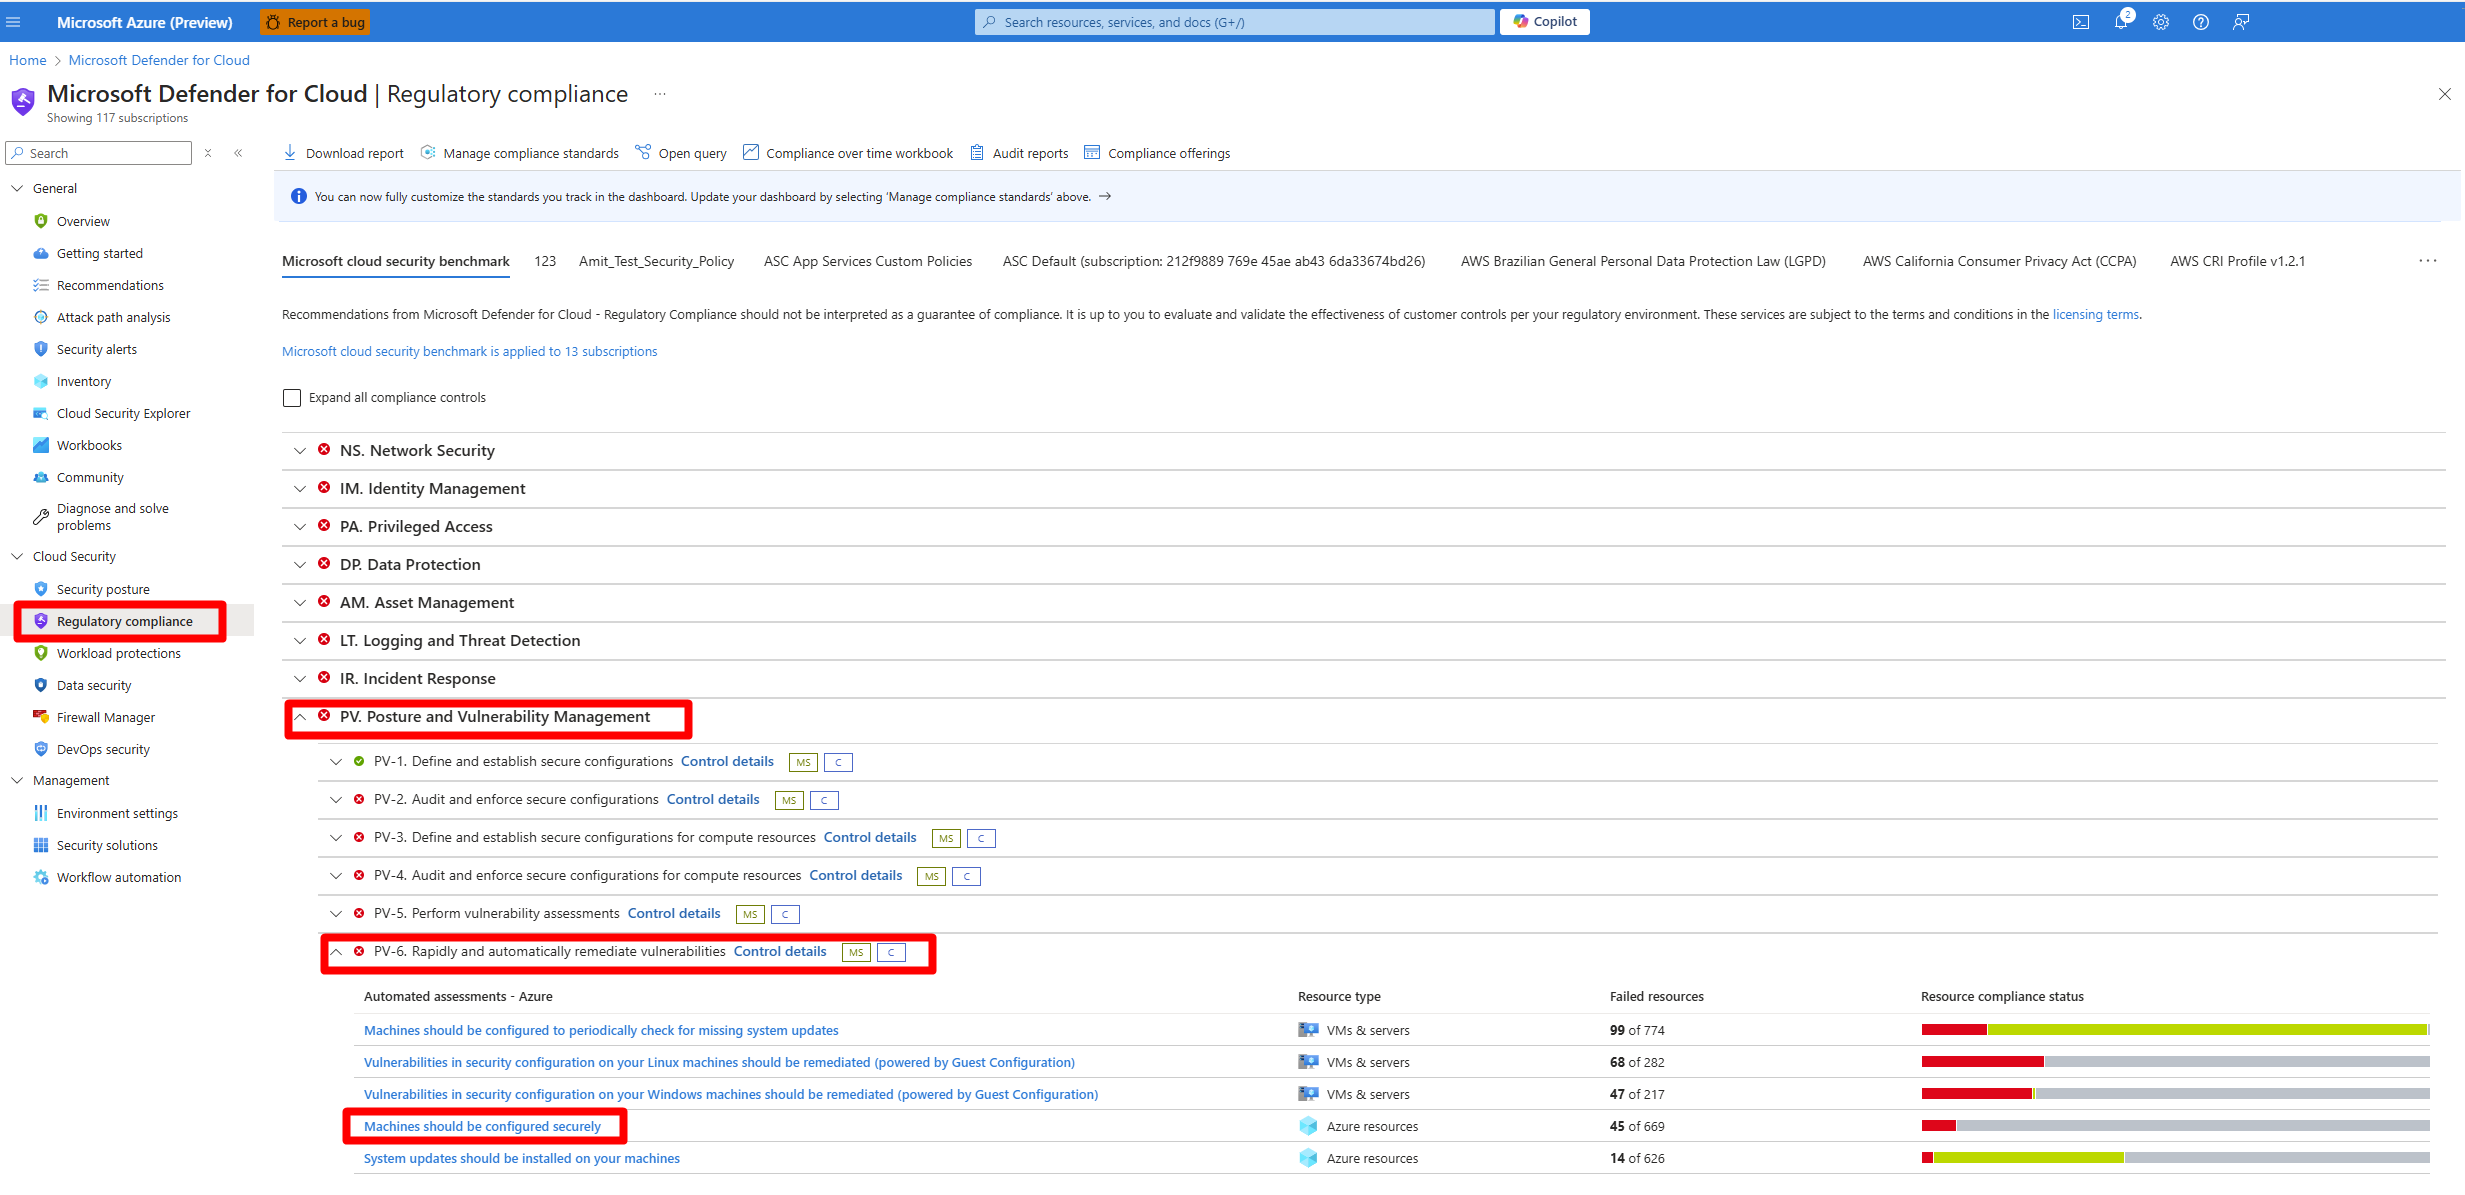
Hem MMA hem de Azure İlkesi konuk yapılandırması çalışırken yinelenen önerileri önlemek için, Defender for Cloud'daki Mevzuata uygunluk sayfasına giderek Machines should be configured securelyMMA önerileriniAuto provisioning of the Log Analytics agent should be enabled on subscriptions devre dışı bırakabilirsiniz.
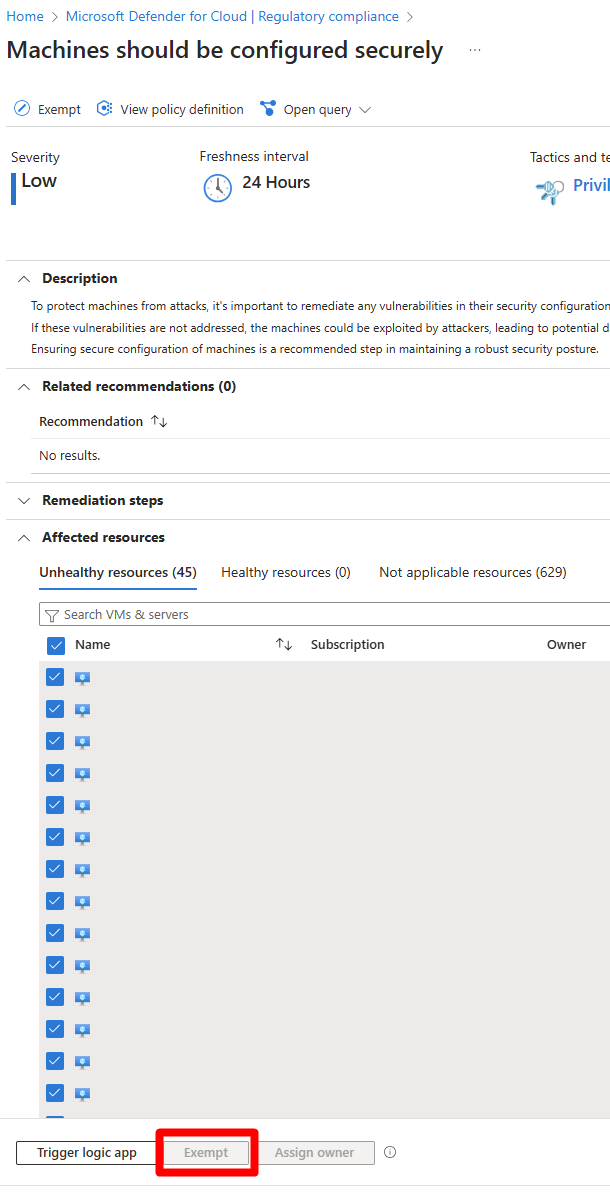
Tavsiyeyi bulduktan sonra, ilgili makineleri seçin ve muaf bırakın.
Azure İlkesi konuk yapılandırma aracı tarafından desteklenen temel yapılandırma kurallarından bazıları daha günceldir ve daha geniş kapsamlıdır. Sonuç olarak, Azure İlkesi misafir yapılandırmasıyla desteklenen Baselines özelliğine geçiş, daha önce yapılmamış olabilecek kontrolleri içerdiği için uyumluluk durumunuzu etkileyebilir.
Sorgu önerileri
MMA'nın emekliye ayrılmasıyla birlikte, Defender for Cloud artık Log Analytics çalışma alanı bilgileri üzerinden önerileri sorgulamamaktadır. Bunun yerine, Defender for Cloud artık API ve portal sorguları için Azure Kaynak Grafı kullanarak tavsiye bilgilerini sorgular.
Kullanabileceğiniz iki örnek sorgu şunlardır:
Belirli bir kaynak için tüm sağlıksız kuralları sorgulama
Securityresources
| where type == "microsoft.security/assessments/subassessments"
| extend assessmentKey=extract(@"(?i)providers/Microsoft.Security/assessments/([^/]*)", 1, id)
| where assessmentKey == '1f655fb7-63ca-4980-91a3-56dbc2b715c6' or assessmentKey ==  '8c3d9ad0-3639-4686-9cd2-2b2ab2609bda'
| parse-where id with machineId:string '/providers/Microsoft.Security/' *
| where machineId  == '{machineId}'
Tüm Sağlıksız Kurallar ve her biri için sağlıksız makinelerin sayısı
securityresources
| where type == "microsoft.security/assessments/subassessments"
| extend assessmentKey=extract(@"(?i)providers/Microsoft.Security/assessments/([^/]*)", 1, id)
| where assessmentKey == '1f655fb7-63ca-4980-91a3-56dbc2b715c6' or assessmentKey ==  '8c3d9ad0-3639-4686-9cd2-2b2ab2609bda'
| parse-where id with * '/subassessments/' subAssessmentId:string
| parse-where id with machineId:string '/providers/Microsoft.Security/' *
| extend status = tostring(properties.status.code)
| summarize count() by subAssessmentId, status
Log Analytics ajanı geçişinizi planlayın
Göç planlama matrisi
Temsilci taşınmasını iş ihtiyaçlarınıza göre planlayın. Aşağıdaki göç planlama tablosu rehberliği özetlemektedir.
| Defender for Servers kullanıyor musunuz? | GA'da bu Defender for Servers özellikleri gerekli mi: dosya bütünlüğü izleme, uç nokta koruma önerileri, güvenlik temel önerileri? | Makinelerde Defender for SQL sunucuları mı yoksa AMA log koleksiyonu mu kullanıyorsun? | Geçiş planı |
|---|---|---|---|
| Yes | Yes | No | 1. Uç nokta için Defender tümleştirmesini ve aracısız makine taramasını etkinleştirin. 2. Alternatif platformdaki tüm özelliklerin genel kullanıma sunulmasını bekleyin (önizleme sürümünü daha önce kullanabilirsiniz). 3. Özellikler GA olduğunda Log Analytics aracısını devre dışı bırakın. |
| No | --- | No | Log Analytics aracısını şimdi kaldırabilirsiniz. |
| No | --- | Yes | 1. Artık AMA için SQL otomatik sağlama özelliğine geçebilirsiniz. 2. Log Analytics/Azure İzleyici Aracısı'nı devre dışı bırakın . |
| Yes | Yes | Yes | 1. Uç nokta için Defender tümleştirmesini ve aracısız makine taramasını etkinleştirin. 2. Ga'daki tüm özellikleri almak için Log Analytics aracısını ve AMA'yi yan yana kullanabilirsiniz. Ajanların yan yana çalıştırılması hakkında detaylar için Azure İzleyici Agent'ı otomatik olarak dağıtma bölümüne bakınız. 3. Makinelerde SQL için Defender'da AMA için SQL otomatik sağlamaya geçin. Alternatif olarak, Log Analytics aracısından AMA'ya geçişi Nisan 2024'te başlatın. 4. Geçiş tamamlandıktan sonra Log Analytics aracısını devre dışı bırakın . |
| Yes | No | Yes | 1. Uç nokta için Defender tümleştirmesini ve aracısız makine taramasını etkinleştirin. 2. Artık makinelerde SQL için Defender'da AMA için SQL otomatik sağlamaya geçiş yapabilirsiniz. 3. Log Analytics aracısını devre dışı bırakın . |
MMA göç deneyimini kullanın
MMA geçiş deneyimi, MMA'dan AMA'ya geçmenize yardımcı olan bir araçtır. Bu deneyim, makinelerinizi MMA'dan AMA'ya geçirmenize yardımcı olacak adım adım bir kılavuz sağlar.
MMA göç deneyimini kullanarak şunları yapabilirsiniz:
- Sunucuları eski ekleme yönteminden Log Analytics çalışma alanı aracılığıyla taşıyın.
- Aboneliklerin Sunucular için Defender Plan 2'nin tüm avantajlarını almak için tüm önkoşulları karşıladığından emin olun.
- MDE üzerinden FIM'in yeni sürümüne geçiş.
Azure portalınaoturum açın.
Defender for Cloud>Environment settings adresine gidin.
MMA migration seçeneğini seçin.
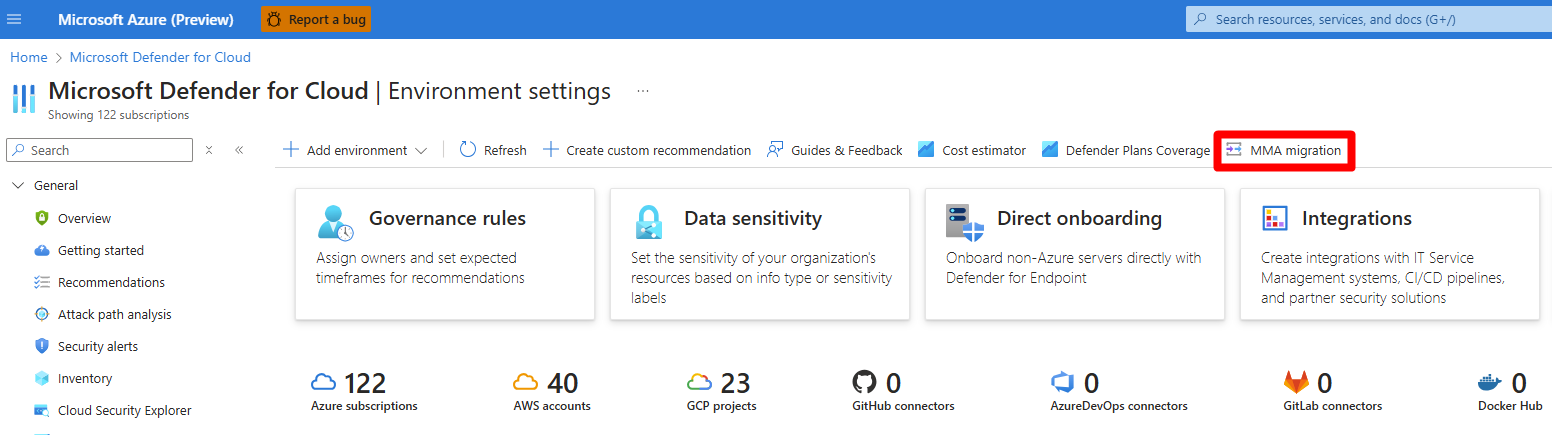
Kullanılabilir eylemlerden biri için Eylem gerçekleştir'i seçin:
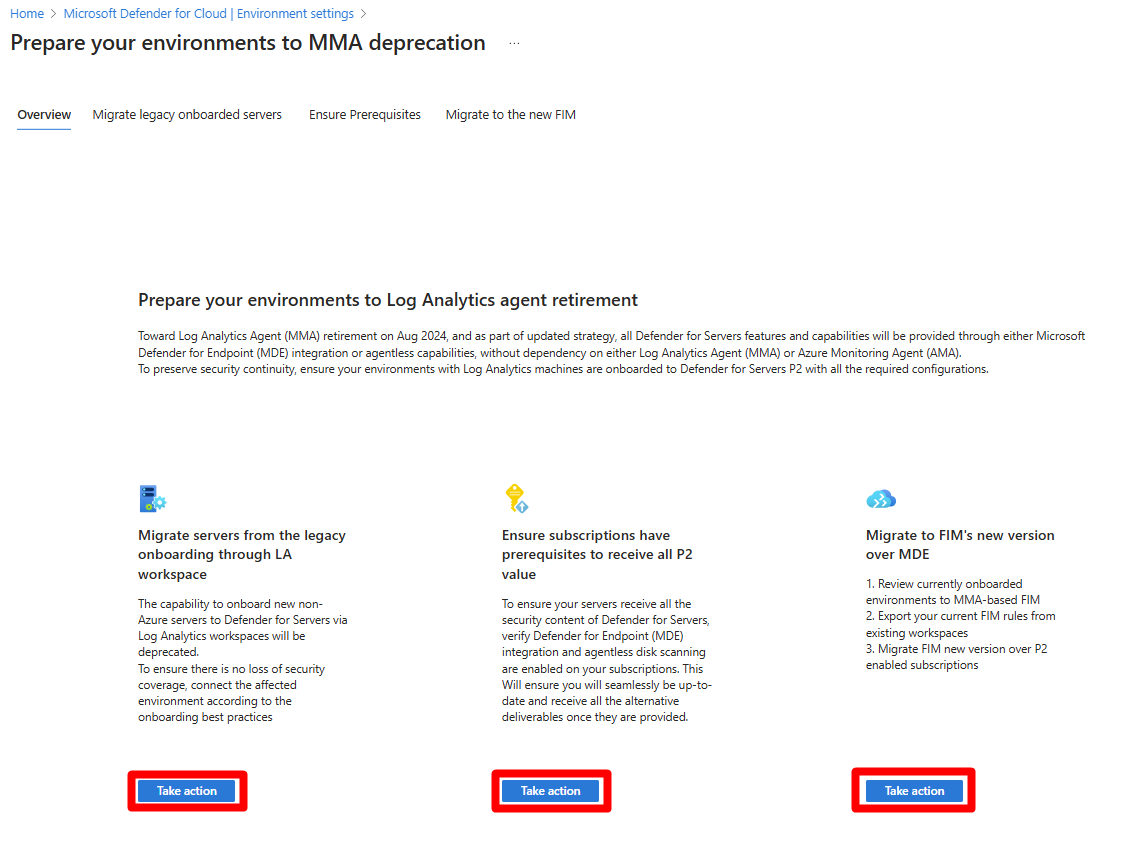
Deneyimin yüklenmesine izin verin ve geçişi tamamlamak için adımları izleyin.