Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Hassas bilgilere ve kaynaklara erişimi yönetmek, sektörlerdeki BT yöneticileri ve Baş Bilgi Güvenliği Görevlileri (CISO'lar) için kritik öneme sahiptir. En az ayrıcalık erişiminin sağlanması, güçlü güvenlik sağlamak için çok önemlidir.
Power Platform Kimlik ve erişim yönetimi için ID Microsoft Entra ile entegre olarak yöneticilerin kullanıcıları ve kaynaklarla Power Platform etkileşimlerini güvenli bir şekilde yönetmesini sağlar. Microsoft Entra ID, Microsoft kimlik doğrulamasının merkezindedir ve kimlik güvenliğinin aşılmasına karşı korumaya yardımcı olur. Microsoft Entra Kimlik, BT yöneticilerine görünürlük ve kontrol sağlamanın yanı sıra çok faktörlü kimlik doğrulaması ve koşullu erişim gibi güvenlik özellikleri sunar. Yönetilen güvenlik , kimlik üzerine Microsoft Entra kurulu özellikler sağlayarak yöneticilere yalnızca yetkili kullanıcıların verilere ve kaynaklara erişmesini sağlamak için ayrıntılı kontrol sağlar.
Bu makalede, her katmandaki kimlik ve erişim yönetimi denetimleri açıklanmaktadır.
Kiracı erişimi
Kiracı düzeyinde erişim, güvenliğin ilk katmanıdır ve Microsoft Entra ID kullanır. Kullanıcıların etkin bir kullanıcı hesabına sahip olmasını ve oturum açmak için koşullu erişim ilkelerine uymasını sağlar. Ancak, tek başına aktif ve etkinleştirilmiş bir hesaba sahip olmak, platforma erişim sağlamaz. Yalnızca uygun lisanslara sahip kullanıcılar platformun kimliğini doğrulayabilir ve kullanabilir.
Hizmet yönetici rolleri
Üst düzey yönetici yönetimi sağlamak için Power Platform ile ilgili iki hizmet yöneticisi rolü atayabilirsiniz:
- Power Platform yönetici: Bu rol, ortam düzeyindeki Power Platform güvenlik grubu üyeliğinden bağımsız olarak tüm yönetici işlevlerini gerçekleştirebilir.
- Dynamics 365 yöneticisi: Bu rol, yalnızca güvenlik grubuna ait olduğu ortamlarda çoğu yönetici işlevini Power Platform gerçekleştirebilir.
Bu roller diğer Microsoft 365 uygulamalar için kullanıcı hesaplarını, abonelikleri ve erişim ayarlarını yönetemez. Bu görevleri gerçekleştirmek için kuruluşunuzdaki diğer yöneticilerle işbirliği yapmanız gerekir. Her rolün ayrıcalıkları hakkında daha fazla bilgi için hizmet yöneticisi izin matrisini gözden geçirin.
Yönetimsel kimlikler, görevleri birçok sistem ve uygulamaya ayrıcalıklı erişim gerektirdiğinden önemli güvenlik riskleri oluşturur. Uzlaşma veya kötüye kullanım, işletmenize ve bilgi sistemlerine zarar verebilir. Yönetim güvenliği, en kritik güvenlik alanlarından biridir.
Ayrıcalıklı erişimi belirlenen saldırganlara karşı korumak, sistemleri risklerden izole etmek için eksiksiz ve düşünceli bir yaklaşım gerektirir. İşte bazı stratejiler:
- Kritik etki hesaplarının sayısını en aza indirin.
- Var olan kimliklere yönelik ayrıcalıkları yükseltmek yerine ayrı roller kullanın.
- Kimlik sağlayıcınızın tam zamanında (JIT) özelliklerini kullanarak kalıcı veya ayakta erişimden kaçının. Acil durumlarda, acil durum erişim prosedürünü izleyin. Bu yüksek ayrıcalıklı rollerin kullanımını yönetmek, denetlemek ve izlemek için Microsoft Entra ID'nin bir özelliği olan Privileged Identity Management (PIM)'i kullanın.
- Parolasız kimlik doğrulama veya çok faktörlü kimlik doğrulama gibi modern erişim protokollerini kullanın.
- Koşullu erişim ilkelerini kullanarak önemli güvenlik özniteliklerini zorunlu kılın.
- Kullanılmayan yönetim hesaplarını devre dışı bırakın.
Koşullu erişim
ID'ninbir özelliği olan koşullu erişim Microsoft Entra , kullanıcının durumuyla ilgili sinyallere dayalı ilkeler uygulamanıza olanak tanır. Bu sinyaller, risk seviyesini değerlendirmenize ve uygun eylemleri uygulamanıza yardımcı olur. Koşullu erişim ilkeleri, en basit haliyle, kullanıcıların bir kaynağa erişmek için ne yapması gerektiğini tanımlayan if-then deyimleridir. Örneğin, uyumluluk sürecini izleyen bir Power Apps tuval uygulamasına erişmek isteyen kullanıcıların çok faktörlü kimlik doğrulaması kullanmasını zorunlu kılabilirsiniz.
Tüm kimliklere aynı erişim düzeyini vermeyin. Kararlarınızı iki ana faktöre dayandırın:
- Zaman. Kimlik ortamınıza ne kadar süre boyunca erişebilir.
- Ayrıcalık. İzin düzeyi.
Bu faktörler birbirini dışlamaz. Daha fazla ayrıcalığa ve sınırsız erişim süresine sahip güvenliği aşılmış bir kimlik, sistem ve veriler üzerinde daha fazla denetim elde edebilir veya bu erişimi ortamı değiştirmeye devam etmek için kullanabilir. Bu erişim faktörlerini hem önleyici bir önlem olarak hem de patlama yarıçapını kontrol etmek için kısıtlayın.
Tam Zamanında (JIT) yaklaşımları yalnızca ihtiyacınız olduğunda gerekli ayrıcalıkları sağlar.
Tam Yeterli Erişim (JEA) yalnızca gerekli ayrıcalıkları sağlar.
Birincil faktörler zaman ve ayrıcalık olsa da, diğer koşullar geçerlidir. Örneğin, erişimin kaynaklandığı cihazı, ağı ve konumu da kullanarak ilkeleri ayarlayabilirsiniz.
Kullanıcı kimliği ve konumu, aygıt durumu, iş yükü bağlamı, veri sınıflandırması ve anormallikler gibi parametreler dahil olmak üzere, yetkisiz erişimi filtreleyen, algılayan ve engelleyen güçlü denetimler kullanın.
Örneğin, iş yükünüze satıcılar, ortaklar ve müşteriler gibi üçüncü taraf kimlikler tarafından erişilmesi gerekebilir. Tam zamanlı çalışanlara sağladığınız varsayılan izinler yerine, uygun erişim düzeyine gereksinim duyarlar. Dış hesapların açıkça ayırt edilmesini sağlamak, bu vektörlerden gelen saldırıların önlenmesini ve tespit edilmesini kolaylaştırır.
Power Platform için güvenlik yönergelerinizi zorunlu kılmak için ilkelerin nasıl kullanılacağını planlayın. Bulundukları yer, kullandıkları cihaz ve üzerinde yüklü olan uygulamalar ve çok faktörlü kimlik doğrulaması kullanıp kullanmadıkları gibi belirli kullanıcılara veya koşullara erişimi sınırlamak Power Platform için bir ilke kullanabilirsiniz. Koşullu erişim esnektir, ancak bu esneklik, kendi yöneticilerinizi kilitlemek de dahil olmak üzere istenmeyen sonuçlara sahip ilkeler oluşturmanıza olanak tanır. Planlama kılavuzu , koşullu erişimi kullanmayı planlamayı düşünmenize yardımcı olabilir.
Daha fazla bilgi edinin:
- Koşullu Erişim ile Microsoft Entra konuma göre erişimi engelleme
- Microsoft Power Automate (Flow) içinde koşullu erişim ve çok faktörlü kimlik doğrulaması için öneriler
Sürekli erişim değerlendirmesi
Sürekli erişim değerlendirmesi , bir kullanıcının bir kaynağa erişimi tutması veya kaybetmesi gerekip gerekmediğini belirlemek için belirli olayları ve değişiklikleri izleyen bir kimlik özelliğidir Microsoft Entra . OAuth 2.0 kimlik doğrulaması, geleneksel olarak bir kullanıcının modern bulut hizmetlerine erişimini iptal etmek için erişim belirtecinin sona ermesine dayanır. Erişim hakları sonlandırılan kullanıcılar, erişim belirteçlerinin süresi dolana kadar kaynaklara erişim sağlamaya devam eder. Varsayılan olarak, Power Platform için bu süre bir saate kadar devam edebilir. Ancak sürekli erişim değerlendirmesinde Dataverse gibi Power Platform hizmetleri, kullanıcının önemli olayları ve ağ konumu değişikliklerini sürekli olarak değerlendirir. Etkin kullanıcı oturumlarını proaktif şekilde sonlandırır veya yeniden kimlik doğrulaması gerektirir ve bir erişim belirtecinin süresinin dolmasını beklemek yerine kiracı ilkesi değişikliklerini neredeyse gerçek zamanlı olarak uygular.
Kuruluşlar hibrit çalışma modellerini ve bulut uygulamalarını benimsemeye devam ettikçe, kimlik, Microsoft Entra kullanıcıları ve kaynakları koruyan önemli bir birincil güvenlik çevresidir. Koşullu erişim, kullanıcı ve cihaz kimliğini içerecek şekilde bu çevreyi bir ağ sınırının ötesine genişletir. Sürekli erişim, olaylar veya kullanıcı konumları değiştikçe erişimin yeniden değerlendirilmesini sağlar. Microsoft Entra ID'yi Power Platform ürünleriyle kullanarak, uygulama portföyünüz genelinde tutarlı bir güvenlik yönetimi uygulayabilirsiniz.
Microsoft Entra Kimlik Yönetimi en iyi uygulamalarını gözden geçirerek Power Platform ile Microsoft Entra ID'yi nasıl kullanabileceğiniz hakkında daha fazla ipucu edinin.
Çevreye erişim
Bir Power Platform ortamı , Power Platform'da güvenlik sınırını temsil eden mantıksal bir kapsayıcı ve yönetim birimidir. Sanal ağ, kasa ve güvenlik grupları gibi birçok özelliğin tümü, yönetim perspektifinden ortam düzeyinde ayrıntı düzeyinde çalışır. Bu ayrıntı düzeyi, iş gereksinimlerinize bağlı olarak farklı ortamlarda farklı güvenlik gereksinimlerinin uygulanmasına olanak tanır. Kullanıcılar, atandıkları bir güvenlik rolüne göre bir ortama erişim elde eder. Yalnızca kiracı düzeyinde bir lisansa ve kimliğe sahip olmak, varsayılan ortam olmadığı sürecebir ortama erişim vermek için yeterli değildir.
Dataverse destekli ortamlar, bir Dataverse veritabanındaki verilere ve hizmetlere erişimi denetlemek için gelişmiş güvenlik modellerini destekler.
Ortamlara güvenlik grupları atama
Hangi lisanslı kullanıcıların belirli bir ortamın üyesi olabileceğini denetlemek için güvenlik gruplarını kullanın . Varsayılan ortam veya geliştirici ortamları dışındaki ortamlardaki Power Platform kaynaklara kimlerin erişebileceğini denetlemek için güvenlik gruplarını kullanabilirsiniz. En az bir kullanıcı veya iç içe güvenlik grubu olan her ortama bir güvenlik grubu bağlayın. Her ortam için bir güvenlik grubu kullanmak, yalnızca doğru kullanıcıların bu ortama erişebilmesini sağlar. Ortam oluşturma işleminizi otomatikleştirirseniz, güvenlik grubunu oluşturmayı da otomatikleştirebilir ve yöneticilerinizin herhangi bir yeni ortama erişimi olduğundan emin olabilirsiniz.
Power Platform Yöneticiler, ortamın güvenlik grubunda olmasalar bile tüm ortamlara erişebilir. Dynamics 365 yöneticilerinin ortama erişmek için güvenlik grubunda olması gerekir.
Konuk kullanıcıları yönetme
Konuk kullanıcıların ortamlara ve Power Platform kaynaklara erişmesine izin vermeniz gerekebilir. İç kullanıcılarda olduğu gibi, konuk kullanıcıların yüksek bir güvenlik düzeyinde tutulduğundan emin olmak için kimlik koşullu erişimi ve sürekli erişim değerlendirmesini kullanabilirsiniz Microsoft Entra .
Güvenliği daha da artırmak ve tesadüfi aşırı paylaşım riskini azaltmak için, desteklenen Dataverse ortamlarınıza Microsoft Entra konuklarının erişimini gerektiğinde engelleyebilir veya etkinleştirebilirsiniz.
Oluşturucuları kendi geliştirme ortamlarına yönlendirin
Ortam yönlendirme, yöneticilerin, Power Apps veya Copilot Studio gibi Power Platform ürünlerinde oturum açtıklarında, yeni veya mevcut oluşturucuları otomatik olarak kendi kişisel geliştirici ortamlarına yönlendirmelerine olanak tanır. Ortam yönlendirmesini, başkalarının uygulamalarına veya verilerine erişme korkusu olmadan oluşturabilecekleri Microsoft Dataverse kişisel, güvenli bir alan sunacak şekilde yapılandırmanızı öneririz.
Kaynak erişimi
Güvenlik rolleri, ortamlarda belirli uygulamalar ve akışlar oluşturma ve çalıştırma yeteneğini denetler. Örneğin, tuval uygulamalarını doğrudan bir kullanıcı veya Microsoft Entra ID grubuyla paylaşabilirsiniz, ancak Dataverse güvenlik rolleri yine de geçerlidir. Ancak, model yönetimli uygulamaları yalnızca Dataverse'in güvenlik rolleri aracılığıyla paylaşırsınız.
Kimliklere, gereksinimlerine göre roller atayın
Her kimliğin sorumluluğuna göre eylemleri yetkilendirin. Bir kimliğin yapması gerekenden fazlasını yapmadığından emin olun. Yetkilendirme kurallarını ayarlamadan önce, kimin veya neyin istekte bulunduğunu, bu rolün ne yapmasına izin verildiğini ve izinlerinin kapsamını anladığınızdan emin olun. Bu faktörler kimlik, rol ve kapsamı birleştiren kararlara rehberlik eder.
Aşağıdaki soruları göz önünde bulundurun:
- Kimliğin verilere okuma veya yazma erişimi gerekiyor mu? Hangi düzeyde yazma erişimi gereklidir?
- Kimliği kötü bir aktör tarafından riske atılmışsa bunun gizlilik, bütünlük ve kullanılabilirlik açısından sisteme ne gibi bir etkisi olur?
- Kimliğin kalıcı erişime ihtiyacı var mı yoksa koşullu erişim düşünülebilir mi?
- Kimlik, yönetim veya yükseltilmiş izinler gerektiren eylemler gerçekleştiriyor mu?
- İş yükü Microsoft dışı hizmetlerle nasıl etkileşim kuracak?
Rol, bir kimliğe atanan bir izinler kümesidir. Kimliğin yalnızca görevi tamamlamasına izin veren ve başka bir şeye izin vermeyen roller atayın. Kullanıcının izinleri iş gereksinimleriyle sınırlı olduğunda, sistemdeki şüpheli veya yetkisiz davranışların tanımlanması daha kolay olur.
Şunlar gibi sorular sorun:
- Kimliğin kaynakları silmek için izinlere ihtiyacı var mı?
- Rolün yalnızca oluşturdukları kayıtlara erişmesi mi gerekiyor?
- Kullanıcının gerekli olduğu departmana dayalı hiyerarşik erişim var mı?
- Rolün yönetici izinlerine veya yükseltilmiş izinlere ihtiyacı var mı?
- Rolün bu izinlere kalıcı erişime ihtiyacı var mı?
- Kullanıcı işleri değiştirirse ne olur?
Kullanıcıların sahip olduğu erişim düzeyini sınırlamak, olası saldırı yüzeyini azaltır. Yalnızca belirli görevleri gerçekleştirmek için gereken en düşük izinleri verirseniz, başarılı bir saldırı veya yetkisiz erişim riski azalır. Örneğin, geliştiricilerin yalnızca geliştirme ortamına erişim iznine ihtiyacı vardır; üretim ortamına ise yoktur. Kaynak oluşturmak için erişmeleri gerekir, ancak ortam özelliklerini değiştirmeleri gerekmez. Dataverse'den veri okuma/yazma erişimine ihtiyaç duyabilirler, ancak veri modelini ya da Dataverse tablosunun özniteliklerini değiştirmek için değil.
Tek tek kullanıcıları hedefleyen izinlerden kaçının. Ayrıntılı ve özel izinler karmaşıklık ve karışıklık oluşturur. Kullanıcılar rolleri değiştirip işletme genelinde ilerledikçe veya benzer kimlik doğrulama gereksinimlerine sahip yeni kullanıcılar ekibe katıldığında bunların bakımını yapmak zor olabilir. Bu durum, bakımı zor olan ve hem güvenliği hem de güvenilirliği olumsuz etkileyen karmaşık bir eski yapılandırma oluşturabilir.
En az ayrıcalıkla başlayan roller verin ve işletimsel veya veri erişimi gereksinimlerinize göre daha fazla rol ekleyin. Teknik takımlarınızın izinleri uygulamak için açık bir rehbere sahip olması gerekir.
Kimlik yaşam döngüsünü yönetmek için süreçler oluşturma
Kimliklere erişim, kimliklerin erişdiği kaynaklardan daha uzun sürmemelidir. Ekip yapısında veya yazılım bileşenlerinde değişiklikler olduğunda kimlikleri devre dışı bırakmaya veya silmeye yönelik bir işleminiz olduğundan emin olun.
Dijital kimliklerin, yüksek ayrıcalıklı kullanıcıların, dış veya konuk kullanıcıların ve iş yükü kullanıcılarının yaşam döngüsünü yönetmek için bir kimlik idaresi süreci oluşturun. Kimlikler organizasyondan veya takımdan ayrıldığında iş yükü izinlerinin kaldırılmasını sağlamak için erişim incelemeleri uygulayın.
Paylaşım sınırlarını yapılandırma
Yapay zekayı benimseme yarışına sektörler arasında öncelik verildiğinden, yöneticiler kaynakları aşırı paylaşma riskini ele almak istiyor. Yönetilen güvenlik , tuval uygulamaları ve çözüm odaklı bulut akışları için ayrıntılı paylaşım sınırlarını destekleyerek oluşturucuların akışları güvenlik grupları arasında ve bireylerle paylaşmasını engeller.
Copilot Studio aracı senaryolarında yöneticiler, ortam veya ortam grubu temelinde düzenleyici ve görüntüleyici izinleri üzerinde ayrıntılı denetimlere sahiptir. Ayrıca izleyicileri belirli güvenlik gruplarıyla, bireylerle veya belirli sayıda izleyiciyle sınırlayabilirler.
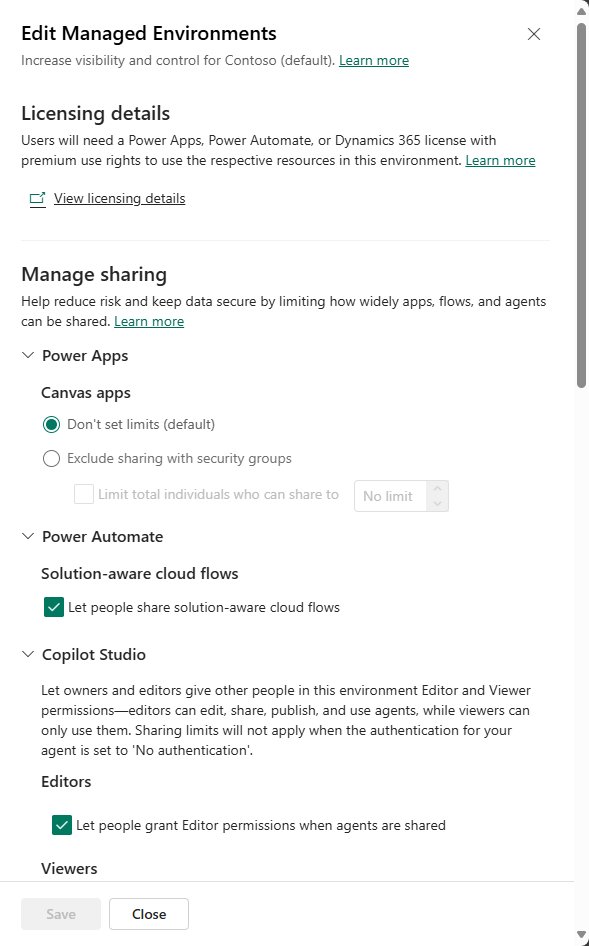
Bu ayrıntılı paylaşım sınırlarına ek olarak, oluşturucuların kuruluştaki herkesle uygulama paylaşmak için Herkes kısayolunu kullanma becerisini de sınırlayın.
Daha fazla bilgi edinin:
- Tuval uygulamasını paylaşma
- Tuval uygulamasını konuk kullanıcılarla paylaşma
- Bulut akışını paylaş
- Aracıları diğer kullanıcılarla paylaşın
Yönetilen kimliği destekleyen Azure kaynaklarına bağlanma
Dış kaynaklara erişme riskini en aza indirmek için Dataverse eklentileri için yönetilen kimlik desteği güvenli ve sorunsuz kimlik doğrulaması sağlar. Bu destek, sabit kodlanmış kimlik bilgileri gereksinimini ortadan kaldırır ve kaynaklara erişimin yönetimini basitleştirir.
Dataverse erişim
Dataverse, verimli veri erişimini ve işbirliğini teşvik ederken veri bütünlüğünü ve kullanıcı gizliliğini korumak için zengin bir güvenlik modeli kullanır. Power Platform ortamında kullanıcıların sahip olduğu bilgilere genel erişimi tanımlamak için iş birimlerini, rol tabanlı güvenliği, satır tabanlı güvenliği ve sütun tabanlı güvenliği birleştirebilirsiniz. Rol tabanlı erişim denetimi (RBAC), erişim izinlerini tanımlamanıza ve veri erişimini ölçeklenebilir bir şekilde yönetmenize olanak tanır. Çeşitli yerleşik veya özelleştirilmiş güvenlik rollerini kullanarak veritabanı, tablo veya belirli bir kayıt düzeyinde izinler vekleyebilirsiniz.
Dataverse Yetkilendirme ve veri düzeyi güvenlik rollerini yönetmek için ayrıntılı erişim denetimlerine olanak tanır. Bu roller, uygulamalardaki son derece hassas iş verilerinin güvenliğini sağlamak için gereken ayrıntı düzeyini ve esnekliği sağlayan satır, alan, hiyerarşik ve grup korumasını tanımlar.
Microsoft Purview Veri Haritası, Dataverse dahil olmak üzere farklı veri kaynakları ve etki alanlarında hassas verileri bulabilen, sınıflandırabilen ve etiketleyebilen birleşik ve otomatik bir çözümdür. Purview Veri Haritası ile etiketleme, kuruluşların verileri otomatik olarak sınıflandırmasına ve hassas verileri kolayca tanımlamasına olanak tanır. Purview Veri Eşlemesi tümleştirmesiyle, iş ve uyumluluk gereksinimlerinizle eşleşen önceden tanımlanmış kuralları ve ilkeleri kullanarak verileri Dataverse etiketlemeyle ilgili el ile harcanan çabayı ve insan hatasını azaltabilirsiniz.
Kimlik ve erişim yönetimi gereksinimlerini anlama
Müşteri olarak şunlardan sorumlusunuz:
- Hesap ve kimlik yönetimi
- Koşullu erişim ilkeleri oluşturma ve yapılandırma
- Güvenlik rolleri oluşturma ve atama
- Denetim ve izlemeyi etkinleştirme ve yapılandırma
- Power Platform'un bağlanabileceği bileşenlerin kimlik doğrulaması ve güvenliği
Uygulamakta olduğunuz iş yükünün Power Platform temel gereksinimlerini anlayın. Yapılandırılacak kimlik ve erişim yönetimi özelliklerini tanımlamaya yardımcı olması için kendinize aşağıdaki soruları sorun.
- İş yüküne yalnızca yetkili kullanıcıların erişebildiğinden emin olmak için erişim denetimi ve kimlik doğrulama mekanizmalarını nasıl uygularsınız?
- Güvenli ve sorunsuz kullanıcı kimlik doğrulamasını nasıl sağlıyorsunuz?
- Hangi uygulamaların üretken AI (aracı) ile etkileşime girebileceğini nasıl kontrol ediyorsunuz ve bu kısıtlamaların etkili olmasını sağlayan önlemler nelerdir?
- İş yükü diğer iç ve dış sistemlerle nasıl güvenli bir şekilde entegre olur?
- Kullanıcılar bu çözüme nereden erişiyor? Örneğin, bir mobil cihaz mı yoksa web tarayıcısı mı kullanıyorlar?
- Kullanıcılarınız dahili mi, harici mi yoksa her ikisi de mi?
Öneriler
Oluşturucuları, kullanıcıları ve konukları etkili bir şekilde yönetmek, ortamlarda güvenliği, uyumluluğu ve operasyonel verimliliği Power Platform korumak için çok önemlidir. Erişim ve izinleri yönetmek için ayrıntılı öneriler aşağıda verilmiştir:
Oluşturucuları kendi kişisel gelişim ortamlarına yönlendirin: Oluşturucuları uygulamaları oluşturmak ve test etmek için kendi kişisel geliştirme ortamlarını kullanmaya teşvik etmek için ortam yönlendirmesini kullanın . Bu yaklaşım, geliştirme faaliyetlerini üretim ortamlarından izole ederek yanlışlıkla değişiklik veya kesinti riskini azaltır. Kişisel gelişim ortamları, kritik iş operasyonlarını etkilemeden deneme ve yenilik için güvenli bir alan sağlar.
Test ve üretim ortamlarında oluşturucu izinlerine izin vermeyin: Yetkisiz değişiklikleri önlemek ve yalnızca onaylanmış ve kapsamlı bir şekilde test edilmiş uygulamaların dağıtıldığından emin olmak için test ve üretim ortamlarında oluşturucu izinlerini kısıtlayın. Bu görev ayrımı, üretim sistemlerinin bütünlüğünün ve kararlılığının korunmasına yardımcı olarak hata ve güvenlik açığı riskini en aza indirir.
En az ayrıcalığa sahip güvenlik rollerini kullanarak erişimi denetleyin: En az ayrıcalık ilkesine göre izinler atamak için rol tabanlı erişim denetimi (RBAC) uygulayın. Kullanıcılara yalnızca belirli görevlerini gerçekleştirmek için ihtiyaç duydukları erişimi verin. İzinleri sınırlayarak saldırı yüzeyini azaltır ve güvenlik ihlallerinin olası etkisini en aza indirirsiniz.
'Tanılamayı Çalıştır'ı çağırarak kullanıcı erişim sorunlarını tanılayın: Kullanıcı erişim sorunlarını gidermek ve tanılamak için Tanılamayı çalıştır komutunu kullanın . Bu araç, izinle ilgili sorunların belirlenmesine ve çözülmesine yardımcı olarak kullanıcıların görevlerini gerçekleştirmek için uygun erişime sahip olmasını sağlar. Düzenli tanılama, olası güvenlik açıklarının tespit edilmesine ve ele alınmasına da yardımcı olabilir.
Herkesle paylaşımı sınırlayınve belirli sınırları yapılandırmayı değerlendirin: Herkesin bir kaynağa erişmesine izin veren geniş paylaşım izinlerinden kaçının. Oluşturucuların uygulamalarını ve verilerini kaç kullanıcıyla paylaşabileceğini denetlemek için belirli paylaşım sınırlarını yapılandırın.
Varsayılan ve geliştirici ortamlarına veri ilkeleri uygulama: Erişimi yalnızca oluşturucuların ihtiyaç duyduğu bağlayıcılarla kısıtlamak için varsayılan ve geliştirici ortamlarına veri ilkeleri uygulayın. Bu yaklaşım yetkisiz veri aktarımını önlemeye yardımcı olur ve hassas bilgilerin korunmasını sağlar. Değişen güvenlik gereksinimleriyle uyumlu hale getirmek için veri ilkelerini düzenli olarak gözden geçirin ve güncelleştirin.
Microsoft Entra ID Gruplarını Ortam Erişimini Güvenceye Almak için Kullanın: Microsoft Entra ID gruplarını, Power Platform ortamlarına erişimi yönetmek ve güvenli hale getirmek için kullanın. Kullanıcıları rollerine ve sorumluluklarına göre gruplandırarak, izinleri verimli bir şekilde atayabilir ve yönetebilirsiniz. Microsoft Entra Kimlik grupları, kurumsal ihtiyaçlar geliştikçe erişim denetimlerini güncelleştirme sürecini de basitleştirir.
Yerleşik esnek RBAC güvenlik modeline sahip olmak için Dataverse'i kullanın: Dataverse, kullanıcı izinlerini ve verilere erişimi etkili bir şekilde yönetmenize olanak tanıyan yerleşik, esnek bir rol tabanlı erişim denetimi güvenlik modeli sağlar. Bu model, özel roller tanımlamanıza ve iş işlevlerine ve sorumluluklarına göre belirli izinler atamanıza olanak tanır. Kullanıcıların görevlerini gerçekleştirmek için yalnızca gerekli erişime sahip olduğundan emin olun. Ayrıntılı izinler, hiyerarşik güvenlik ve ekip tabanlı erişim Dataverse gibi özelliklerle RBAC modeli veri korumasını geliştirir, yasal gerekliliklerle uyumluluğu destekler ve ortamlardaki kullanıcı erişiminin Power Platform yönetimini basitleştirir.
Ekli akış kimlik doğrulaması ve Koşullu Erişim
Power Platform için Koşullu Erişim ilkelerini yapılandırırken, Microsoft Flow Hizmeti'nin (Uygulama Kimliği: 7df0a125-d3be-4c96-aa54-591f83ff541c) Office 365 uygulama hedefinde yer almadığını unutmayın.
Important
Office 365 uygulama paketi için ilkeleriniz MFA gerektiriyorsa ve kullanıcılar SharePoint, Teams veya Excel içinden Power Automate akışlarına erişiyorlarsa, konak uygulama ile Power Automate arasındaki belirteç değişimi başarısız olduğundan kimlik doğrulama hataları görebilirler.
Bu sorunu önlemek için Tüm bulut uygulamalarını hedefleyin veya Office 365 uygulamasıyla birlikte ilkenize Microsoft Flow Hizmeti'ni açıkça ekleyin.
Power Automate'te koşullu erişim ve çok faktörlü kimlik doğrulaması hakkında daha fazla bilgi edinin.
Sonraki Adımlar
Güvenlik duruşunuzu daha da geliştirmek için bu serideki ayrıntılı makaleleri gözden geçirin:
- Kuruluşunuza yönelik tehditleri tespit edin
- Veri koruma ve gizlilik denetimleri oluşturun
- Veri ilkesi stratejisi uygulama
- Uyumluluk gereksinimlerini karşılayın
- Varsayılan ortamın güvenliğini sağlama
Makaleleri gözden geçirdikten sonra, dağıtımların sağlam, dayanıklı ve en iyi yöntemlerle uyumlu olduğundan emin olmak Power Platform için güvenlik denetim listesini gözden geçirin.