如果已完成 为 Defender for Endpoint 准备环境的步骤,并且已 为 Defender for Endpoint 分配了角色和权限,则下一步是创建加入计划。 此计划应首先确定体系结构并选择部署方法。
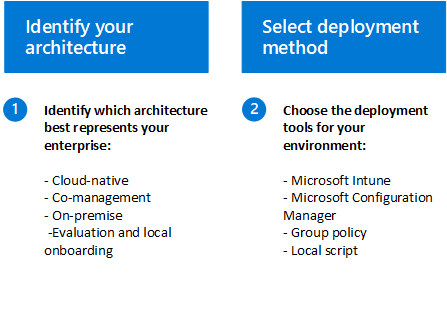
我们知道每个企业环境都是独一无二的,因此我们提供了多个选项,让你能够灵活地选择如何部署服务。 决定如何将终结点加入 Defender for Endpoint 服务,主要取决于两个重要步骤:
重要
如果要并行运行多个安全解决方案,请参阅 性能、配置和支持注意事项。
你可能已经为已加入 Microsoft Defender for Endpoint 的设备配置了相互安全排除项。 如果仍需要设置相互排除以避免冲突,请参阅将Microsoft Defender for Endpoint添加到现有解决方案的排除列表。
步骤 1:确定体系结构
根据你的环境,某些工具更适合某些体系结构。 使用下表确定最适合组织的 Defender for Endpoint 体系结构。
| 体系结构 | 说明 |
|---|---|
| 云原生 | 对于没有本地配置管理解决方案或希望减少本地基础架构的企业,我们建议使用 Microsoft Intune 通过云端将终结点纳入管理、进行配置和修复。 |
| 协同管理 | 对于同时托管本地和基于云的工作负载的组织,我们建议使用Microsoft ConfigMgr和Intune以满足其管理需求。 这些工具提供了一套全面的云驱动的管理功能,以及独特的共同管理选项,用于在整个组织中预配、部署、管理和保护终结点和应用程序。 |
| 本地部署 | 对于想要利用基于云的Microsoft Defender for Endpoint功能,同时在Configuration Manager或Active Directory 域服务方面实现最大投资的企业,建议使用此体系结构。 |
| 评估和本地载入 | 我们建议希望评估或开展 Microsoft Defender for Endpoint 试点,但没有现有管理或部署工具的安全运营中心 (SOC) 采用此架构。 此体系结构还可用于在没有管理基础设施的小型环境中将设备接入,例如 DMZ(非军事区)。 |
步骤 2:选择部署方法
确定环境的体系结构并创建清单(如 要求部分所述)后,请使用下表为环境中的终结点选择适当的部署工具。 此信息将帮助你有效地规划部署。
| 端点 | 部署工具 |
|---|---|
| Windows 客户端设备 |
Defender 部署工具 Microsoft Intune/移动设备管理 (MDM) Microsoft Configuration Manager 本地脚本 (最多 10 台设备) 组策略 非持久性虚拟桌面基础结构 (VDI) 设备 Azure 虚拟桌面 Defender 部署工具、System Center Endpoint Protection和 Microsoft Monitoring Agent (Windows 8.1) |
|
Windows Server (需要服务器计划) |
本地脚本 与 Microsoft Defender for Cloud 集成 SAP Windows Server指南 适用于 Windows Server 2008 R2 SP1 的 Defender 部署工具 |
| macOS | 选择一种macOS部署方法 |
|
Linux 服务器 (需要服务器计划) |
Defender 部署工具 基于安装程序脚本的部署 Ansible 厨师 木偶 Saltstack 手动部署 使用 Defender for Cloud 直接载入 SAP Linux指南 |
| Android | Microsoft Intune |
| iOS |
Microsoft Intune 移动应用程序管理器 |
注意
对于未受 Intune 或 Configuration Manager 管理的设备,可以使用 Defender for Endpoint 的安全设置管理功能直接从 Intune 接收安全配置。 若要将服务器载入 Defender for Endpoint,需要 服务器许可证 。 可以从以下选项中进行选择:
- Microsoft Defender for Servers 计划 1 或计划 2(作为 Defender for Cloud 的一部分)产品/服务
- 适用于服务器的 Microsoft Defender for Endpoint
- Microsoft Defender for Business 服务器(仅适用于中小型企业)
后续步骤
选择 Defender for Endpoint 体系结构和部署方法后,继续 执行步骤 4 - 载入设备。