إشعار
يتطلب الوصول إلى هذه الصفحة تخويلاً. يمكنك محاولة تسجيل الدخول أو تغيير الدلائل.
يتطلب الوصول إلى هذه الصفحة تخويلاً. يمكنك محاولة تغيير الدلائل.
عند تشغيل تعطيل الهجوم التلقائي في Microsoft Defender XDR، يمكنك عرض تفاصيل المخاطر وحالة الاحتواء للأصول المخترقة في صفحة الحدث. توفر الصفحة قصة الهجوم الكاملة والحالة الحالية للأصول المرتبطة.
مراجعة الرسم البياني للحادث
Microsoft Defender تم تضمين تعطيل الهجوم التلقائي في طريقة عرض الحدث. راجع الرسم البياني للحادث للحصول على قصة الهجوم بأكملها وتقييم تأثير اضطراب الهجوم وحالته.
تتضمن صفحة الحدث المعلومات التالية:
- تتضمن الحوادث المعطلة علامة لنوع
Attack Disruptionالتهديد المحدد المحدد (على سبيل المثال، برامج الفدية الضارة). إذا اشتركت في إعلامات البريد الإلكتروني للحوادث، فستظهر هذه العلامات أيضا في رسائل البريد الإلكتروني. - إشعار مميز أسفل عنوان الحادث يشير إلى تعطيل الحادث.
- يظهر المستخدمون المعلقون والأجهزة المضمنة مع تسمية تشير إلى حالتهم.
لتحرير حساب مستخدم أو جهاز من الاحتواء، حدد الأصل المضمن وحدد release from containment لجهاز أو تمكين المستخدم لحساب مستخدم.
ملاحظة
قبل التراجع عن إجراء، قم بتقييم المخاطر وإكمال التحقيق الخاص بك. قد يسمح إصدار أصل مضمن قبل الأوان للمهاجم باستئناف النشاط.
مراجعة بطاقة ملخص تعطيل الهجوم
عندما يتخذ تعطيل الهجوم التلقائي إجراء أثناء وقوع حادث، تظهر بطاقة ملخص مخصصة على صفحة الحدث. تمنحك بطاقة الملخص نظرة عامة سريعة على إجراءات التعطيل التي تم اتخاذها. كما يعرض البيانات التاريخية المتعلقة بالتعطيل في سياق الحادث، ما يعني أنه يتم تجميع البيانات من التنبيه الأول للحادث حتى الوقت الحالي.
لمراجعة بطاقة الملخص:
في مدخل Microsoft Defender، انتقل إلى الحوادث & التنبيهات>الحوادث.
حدد حدثا يحتوي على علامة تعطيل الهجوم .
في صفحة الحادث، حدد موقع بطاقة ملخص تعطيل الهجوم على الجانب الأيمن من الصفحة. توفر البطاقة ما يلي:
- ملخص للإجراءات التلقائية المتخذة كجزء من هذا الحادث.
- عرض الأنشطة — ينتقل إلى علامة التبويب الأنشطة حيث يمكنك رؤية جميع الإجراءات التلقائية.
- عرض الأصول ذات الصلة — يسرد الأصول (نقاط النهاية والحسابات وعلب البريد والتطبيقات) حيث تم تطبيق الإجراءات التلقائية.
تعقب الإجراءات في مركز الصيانة
يجمع مركز الصيانة (https://security.microsoft.com/action-center) إجراءات المعالجة والاستجابة عبر أجهزتك ومحتوى البريد الإلكتروني والتعاون والهويات. تتضمن الإجراءات المدرجة إجراءات المعالجة التي تم اتخاذها تلقائيا أو يدويا. يمكنك عرض إجراءات تعطيل الهجوم التلقائي في مركز الصيانة.
يمكنك تحرير الأصول المضمنة، على سبيل المثال، تمكين حساب مستخدم محظور أو تحرير جهاز من الاحتواء، من جزء تفاصيل الإجراء. يمكنك تحرير الأصول المضمنة بعد التخفيف من المخاطر وإكمال التحقيق في حادث. لمزيد من المعلومات، راجع مركز الصيانة.
تعقب حالة الإجراء في علامة التبويب الأنشطة (معاينة)
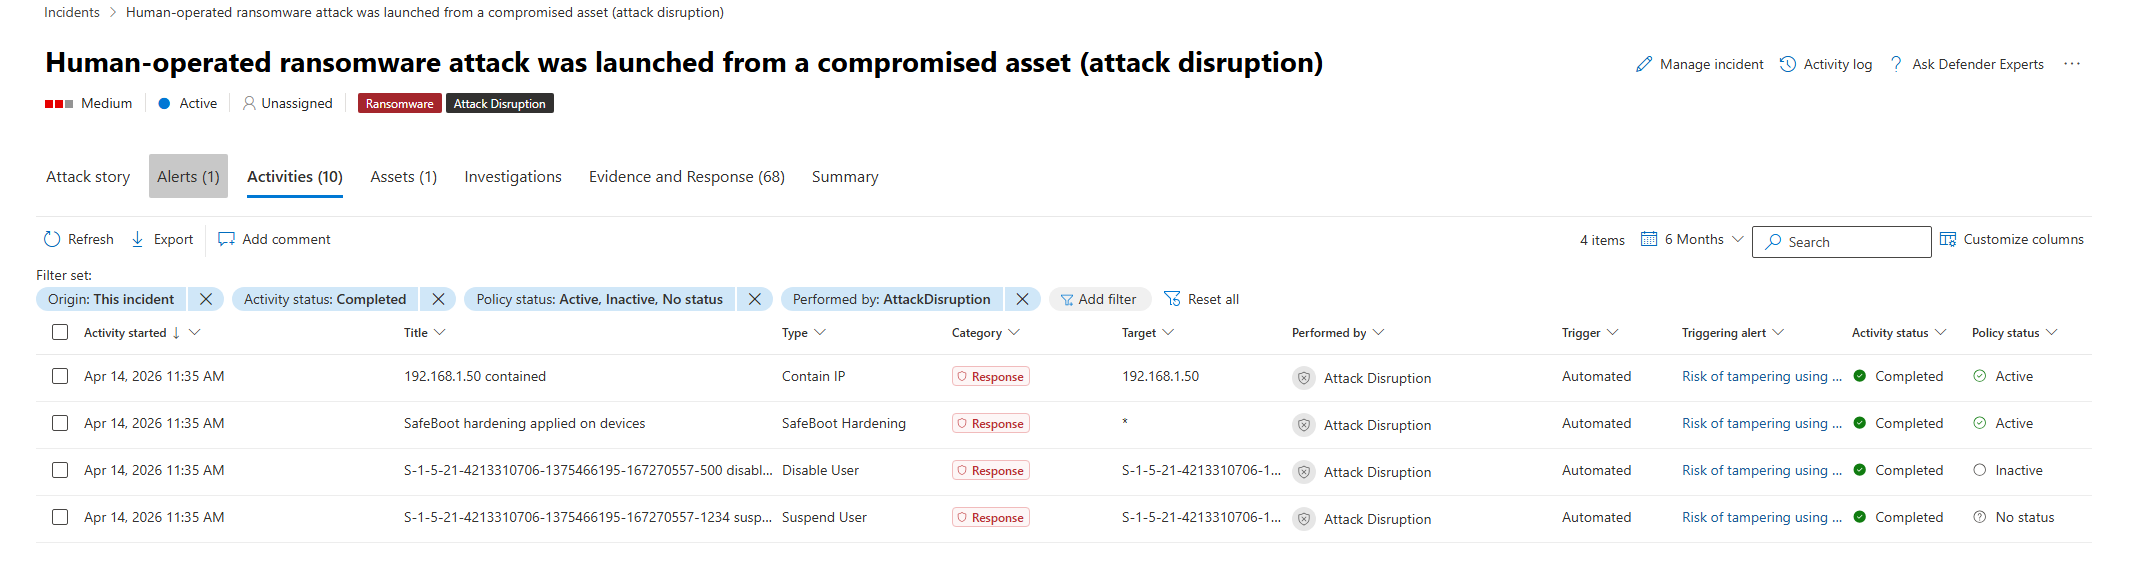
تعرض علامة التبويب Activities في صفحة Incident التفاصيل المتعلقة بحادث معين، بما في ذلك تاريخ ووقت بدء النشاط والتنبيه المشغل والمزيد.
يوفر عمود حالة النهج (معاينة) في قائمة الأنشطة قائمة بحالة الإجراءات والنهج المتخذة داخل الحوادث. يمكنك رؤية الحالة الحالية لجميع الإجراءات والنهج ذات الصلة في بيئتك. تعالج هذه الميزة تحدي تعقب الإجراءات المستمرة والمنتهية الصلاحية، خاصة في البيئات الكبيرة التي بها العديد من الحوادث.
لعرض جميع أعمال التعطيل التلقائي للهجوم والتدريع التنبؤي التي تم اتخاذها كجزء من حادث:
في علامة تبويب الأنشطة الخاصة بالحادث، أضف عوامل التصفية التالية:
- حددنطاق مخصص لمدة >، وحدد الإطار الزمني ذي الصلة للإجراءات التي تريد التحقيق فيها.
- حدد Performed by وحدد AttackDisruption. يتضمن عامل التصفية هذا أيضا إجراءات الحماية التنبؤية.
- حدد حالة النشاط وحدد مكتمل. توضح لك هذه الحالة حالة النهج الحالية للإجراءات المكتملة، وتصفية الإجراءات الجزئية أو قيد التقدم.
- حالة النهج: حدد نشط وغير نشطولا حالة (جميع الخيارات باستثناء غير قابل للتطبيق).
راجع الأنشطة المدرجة. يعرض عمود حالة النهج الحالة الحالية للنهج لكل نشاط. على سبيل المثال، تم تضمين مستخدم في الإطار الزمني المحدد، ولكن النهج غير نشط حاليا. تعني هذه الحالة أن المستخدم لم يعد مضمنا.
تلميح
تظهر إجراءات الحماية التنبؤية أيضا عند التصفية حسب AttackDisruption في عامل التصفية الذي تم تنفيذه حسب. في حين أن تعطيل الهجوم يستجيب لهجوم نشط من خلال احتواء الأصول المخترقة، فإن الحماية التنبؤية تتوقع تقدم الهجوم المحتمل وتطبق تدابير الحماية بشكل استباقي. للحصول على قائمة بإجراءات الحماية التنبؤية المدعومة والمزيد من المعلومات حول إدارتها، راجع المقالات التالية:
تتوفر حالات النهج التالية:
- نشط: النهج نشط حاليا ويتم فرضه.
- غير نشط: تم تطبيق النهج مسبقا ولكنه لم يعد نشطا. على سبيل المثال، تم تضمين مستخدم ولكن تم إصداره الآن.
- غير قابل للتطبيق: لا تنطبق حالة النهج على الإجراء. على سبيل المثال، لا تنطبق حالة النهج على إجراء غير مضمن، لأن إجراءات إلغاءcontain ليست نهج بل عكس إجراء سابق.
- لا توجد حالة: تعذر استرداد حالة النهج لأسباب مختلفة. على سبيل المثال، لا يزال الإجراء قيد التقدم ولم يتم تحديد الحالة النهائية بعد.
توفر طريقة العرض هذه بيانات فريدة حول النشاط وحالة النهج في الإطار الزمني المحدد. تتجاوز هذه البيانات طرق عرض مركز الصيانة، التي تسجل الإجراءات السابقة ولكنها لا تعكس الحالة الحالية.
تعقب الإجراءات في التتبع المتقدم
استخدم استعلامات محددة في التتبع المتقدم لتعقب احتواء الجهاز واحتواء المستخدم وإجراءات تعطيل حساب المستخدم.
الأحداث المتعلقة بالاحتواء في التتبع المتقدم
يمنع الاحتواء في Microsoft Defender لنقطة النهاية المزيد من نشاط الجهة الفاعلة في التهديد عن طريق حظر الاتصال من الكيانات المضمنة. في التتبع المتقدم، يقوم جدول DeviceEventsبحظر الإجراءات التي تنتج عن الاحتواء، وليس إجراء الاحتواء الأولي نفسه:
إجراءات الكتلة المشتقة من الجهاز - تشير هذه الأحداث إلى النشاط (مثل اتصال الشبكة) الذي تم حظره بسبب احتواء الجهاز.
DeviceEvents
| where ActionType contains "ContainedDevice"
إجراءات الحظر المشتقة من المستخدم - تشير هذه الأحداث إلى النشاط (مثل محاولات تسجيل الدخول أو الوصول إلى الموارد) الذي تم حظره بسبب احتواء المستخدم.
DeviceEvents
| where ActionType contains "ContainedUser"
البحث عن تعطيل إجراءات حساب المستخدم
يستخدم تعطيل الهجوم إمكانية إجراء المعالجة Microsoft Defender for Identity لتعطيل الحسابات. بشكل افتراضي، يستخدم Microsoft Defender for Identity حساب LocalSystem لوحدة تحكم المجال لجميع إجراءات المعالجة.
يبحث الاستعلام التالي عن الأحداث التي قامت فيها وحدة تحكم المجال بتعطيل حسابات المستخدمين. يقوم هذا الاستعلام أيضا بإرجاع حسابات المستخدمين المعطلة بسبب تعطيل الهجوم التلقائي عن طريق تشغيل تعطيل الحساب يدويا في Microsoft Defender:
let AllDomainControllers =
DeviceNetworkEvents
| where TimeGenerated > ago(7d)
| where LocalPort == 88
| where LocalIPType == "FourToSixMapping"
| extend DCDevicename = tostring(split(DeviceName,".")[0])
| distinct DCDevicename;
IdentityDirectoryEvents
| where TimeGenerated > ago(90d)
| where ActionType == "Account disabled"
| where Application == "Active Directory"
| extend ACTOR_DEVICE = tolower(tostring(AdditionalFields.["ACTOR.DEVICE"]))
| where isnotempty( ACTOR_DEVICE)
| where ACTOR_DEVICE in (AllDomainControllers)
| project TimeGenerated, TargetAccountUpn, ACTOR_DEVICE
تم تكييف الاستعلام السابق من استعلام Microsoft Defender for Identity - تعطيل الهجوم.
الاستعلام عن جدول DisruptionAndResponseEvents
للحصول على عرض أوسع على مستوى المؤسسة لجميع إجراءات تعطيل الهجوم، استخدم جدول DisruptionAndResponseEvents في Advanced Hunting. يوفر هذا الجدول طريقة عرض موحدة لنفس الإجراءات التلقائية المرئية في علامة التبويب الأنشطة، ولكن عبر مؤسستك بأكملها بدلا من حادث واحد.
DisruptionAndResponseEvents
| where Timestamp > ago(30d)
| project Timestamp, ActionType, AttackDisruptionCategory, DeviceName, AccountUpn, RemoteIP
| order by Timestamp desc
لتحديد نطاق الاستعلام لحدث معين، أضف عامل تصفية لمعرف الحدث:
DisruptionAndResponseEvents
| where Timestamp > ago(30d)
| where IncidentId == <incident-id>
| project Timestamp, ActionType, AttackDisruptionCategory, DeviceName, AccountUpn
| order by Timestamp desc
لمزيد من المعلومات حول مخطط جدول DisruptionAndResponseEvents، راجع جدول DisruptionAndResponseEvents.
المحتويات ذات الصلة
- استبعاد الأصول من إجراءات الاستجابة التلقائية
- الحماية التنبؤية في Microsoft Defender
- إدارة الحماية التنبؤية في Microsoft Defender
- جدول DisruptionAndResponseEvents
- الحصول على إشعارات البريد الإلكتروني لإجراءات الاستجابة
تلميح
هل تريد معرفة المزيد؟ تفاعل مع مجتمع أمان Microsoft في مجتمعنا التقني: Microsoft Defender XDR Tech Community.