Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
Stránka entity zařízení na portálu Microsoft Defender vám pomůže při vyšetřování entit zařízení. Stránka obsahuje všechny důležité informace o dané entitě zařízení. Pokud výstraha nebo incident indikuje, že se zařízení chová podezřele nebo mohlo být ohroženo, prozkoumejte podrobnosti o zařízení, abyste identifikovali další chování nebo události, které můžou souviset s upozorněním nebo incidentem, a zjistěte potenciální rozsah porušení zabezpečení. Stránku entity zařízení můžete také použít k provádění některých běžných úloh zabezpečení a také k některým akcím reakce na zmírnění nebo nápravu bezpečnostních hrozeb.
Důležité
Sada obsahu zobrazená na stránce entity zařízení se může mírně lišit v závislosti na registraci zařízení v Microsoft Defender for Endpoint a Microsoft Defender for Identity.
Pokud vaše organizace nasadila Microsoft Sentinel na portál Defender, zobrazí se další informace.
V Microsoft Sentinel se entity zařízení označují také jako hostitelské entity. Další informace
Microsoft Sentinel je obecně k dispozici na portálu Microsoft Defender, s Microsoft Defender XDR nebo licencí E5 nebo bez. Další informace najdete v tématu Microsoft Sentinel na portálu Microsoft Defender.
Po 31. březnu 2027 už se Microsoft Sentinel nebudou v Azure Portal podporovat a budou dostupné jenom na portálu Microsoft Defender.
Pokud v Azure Portal aktuálně používáte Microsoft Sentinel, doporučujeme začít plánovat přechod na portál Defender, abyste zajistili hladký přechod a plně využili jednotné prostředí operací zabezpečení, které nabízí Microsoft Defender. Další informace najdete v tématech Převod prostředí Microsoft Sentinel na portál Defender a Plánování přechodu na portál Microsoft Defender pro všechny zákazníky Microsoft Sentinel (blog).
Entity typu zařízení najdete v následujících oblastech:
- Seznam Zařízení v části Prostředky
- Fronta upozornění
- Jakákoli jednotlivá výstraha nebo incident
- Stránka entity libovolného uživatele
- Zobrazení podrobností o jednotlivých souborech
- Zobrazení všech IP adres nebo podrobností domény
- Protokol činnosti
- Rozšířené dotazy proaktivního vyhledávání
- Centrum akcí
Zařízení můžete vybrat vždy, když se zobrazí na portálu, a otevřít tak stránku entity zařízení, na které se zobrazí další podrobnosti o zařízení. Podrobnosti o zařízeních uvedených ve výstrahách incidentu můžete zobrazit například na portálu Microsoft Defender v části Vyšetřování & reakce > Incidenty & výstrahy > Incidenty >incident> Prostředky > Zařízení.
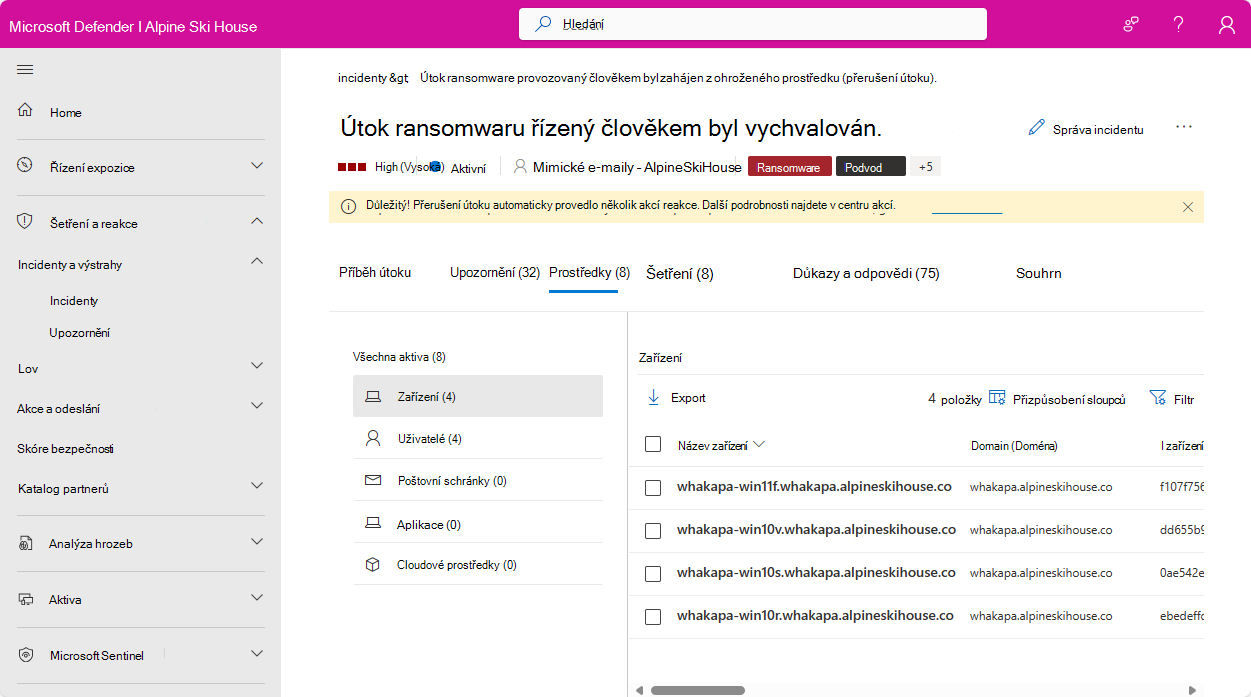
Stránka entity zařízení zobrazuje informace ve formátu s kartami. Tento článek popisuje typy informací dostupných na jednotlivých kartách a také akce, které můžete s daným zařízením provádět.
Na stránce entity zařízení se zobrazují následující karty:
- Přehled
- Incidenty a výstrahy
- Časová osa
- Správa konfigurace
- Doporučení k zabezpečení
- Zásoby
- Zjištěná ohrožení zabezpečení
- Chybějící znalostní báze
- Výchozí hodnoty zabezpečení
- Zásady zabezpečení
- Sentinel události
Záhlaví stránky entity
Nejvyšší část stránky entity obsahuje následující podrobnosti:
- Název entity
- Závažnost rizika, závažnost a indikátory hodnoty zařízení
- Značky , podle kterých lze zařízení klasifikovat. Může ho přidat Defender for Endpoint, Defender for Identity nebo uživatelé. Značky z Microsoft Defender for Identity se nedají upravovat.
- Tady jsou také umístěné akce odpovědí. Další informace o nich najdete níže.
Přehled – záložka
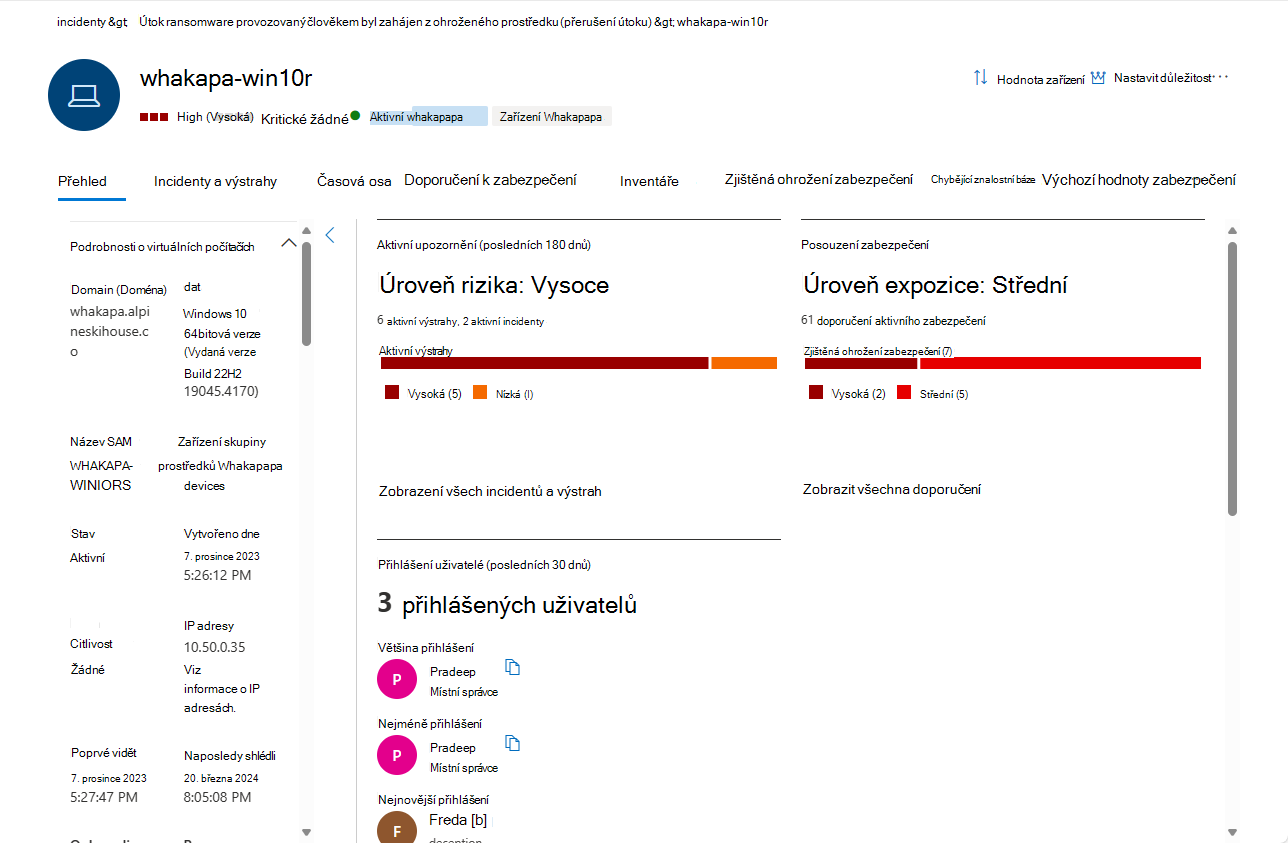
Výchozí karta je Přehled. Poskytuje rychlý přehled nejdůležitějších bezpečnostních faktů o zařízení. Karta Přehled obsahuje boční panel podrobností o zařízení a řídicí panel s některými kartami zobrazujícími základní informace.
Podrobnosti o zařízení
Na bočním panelu je uveden úplný název zařízení a úroveň expozice. Poskytuje také některé důležité základní informace v malých pododdílech, které lze rozbalit nebo sbalit, například:
| Oddíl | Zahrnuté informace |
|---|---|
| Podrobnosti o virtuálních počítačích | Názvy a ID zařízení a domén, stav zařízení a stav onboardingu, časová razítka prvního a posledního zjištění, IP adresy a další |
| Podrobnosti synchronizace zásad ochrany před únikem informací | V případě potřeby |
| Stav konfigurace | Podrobnosti týkající se konfigurace Microsoft Defender for Endpoint |
| Podrobnosti o cloudových prostředcích | Cloudová platforma, ID prostředku, informace o předplatném a další informace |
| Hardware a firmware | Informace o virtuálních počítačích, procesorech a systému BIOS a další |
| Správa zařízení | Informace o stavu registrace a správě Microsoft Defender for Endpoint |
| Data adresáře | Příznaky UAC, SPN a členství ve skupinách. |
Řídicí panel
V hlavní části karty Přehled se zobrazuje několik karet typu řídicího panelu:
- Aktivní výstrahy a úroveň rizika týkající se zařízení za posledních šest měsíců seskupené podle závažnosti
- Posouzení zabezpečení a úroveň expozice zařízení
- Přihlášení uživatelé na zařízení za posledních 30 dnů
- Stav zařízení a další informace o nejnovějších kontrolách zařízení.
Tip
Úroveň expozice se vztahuje k tomu, do jaké míry zařízení dodržuje bezpečnostní doporučení, zatímco úroveň rizika se počítá na základě řady faktorů, včetně typů a závažnosti aktivních výstrah.
Incidenty a výstrahy
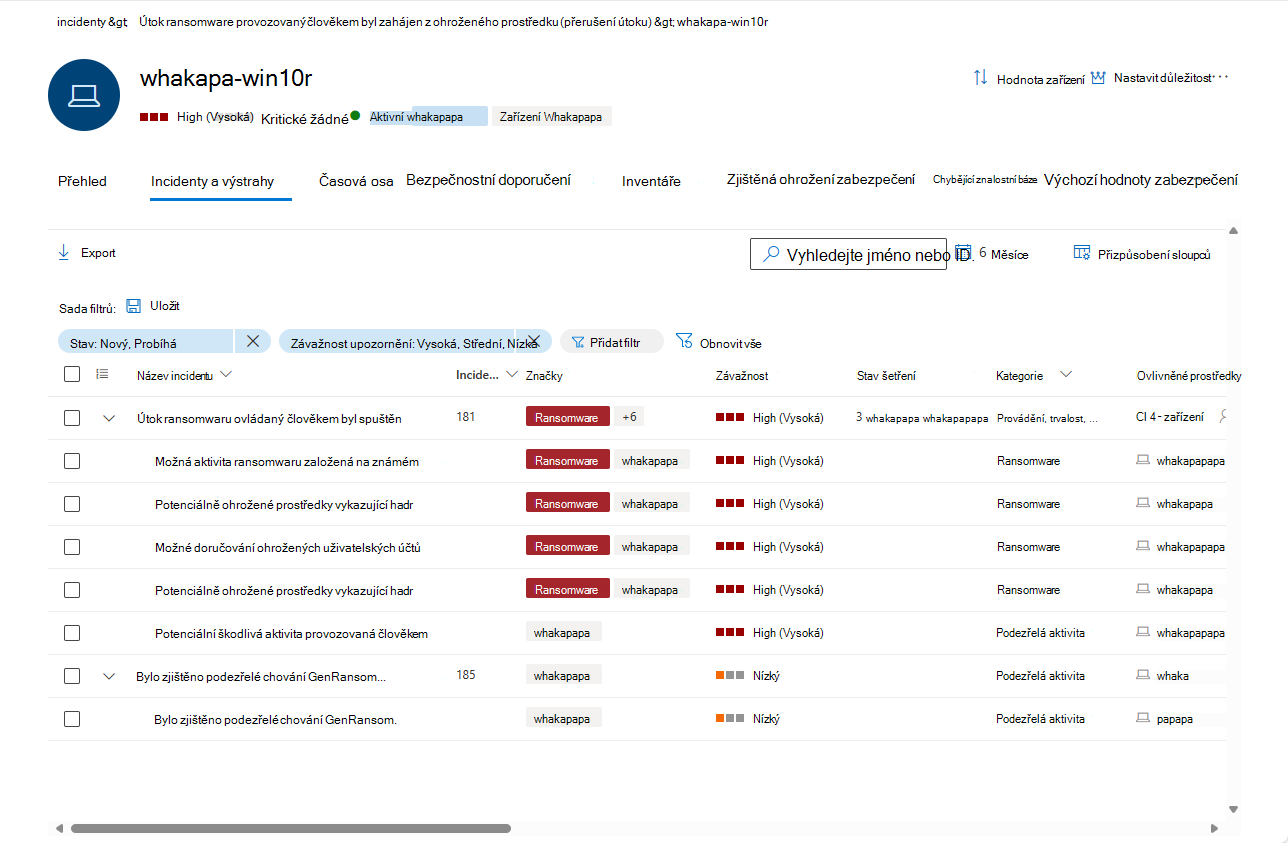
Karta Incidenty a výstrahy obsahuje seznam incidentů, které obsahují výstrahy vyvolané na zařízení z libovolného z řady zdrojů detekce Microsoft Defender, včetně Microsoft Sentinel, pokud jsou nasazené. Tento seznam je filtrovanou verzí fronty incidentů a zobrazuje krátký popis incidentu nebo upozornění, jeho závažnost (vysoká, střední, nízká, informační), stav ve frontě (nový, probíhající, vyřešený), jeho klasifikaci (nenastavené, nepravdivé upozornění, skutečné upozornění), stav šetření, kategorii, kdo je přiřazen k jeho řešení a poslední zjištěná aktivita.
Můžete přizpůsobit, které sloupce se pro každou položku zobrazí. Výstrahy můžete také filtrovat podle závažnosti, stavu nebo libovolného jiného sloupce v zobrazení.
Sloupec ovlivněných entit odkazuje na všechny entity zařízení a uživatelů, na které se v incidentu nebo upozornění odkazuje.
Když vyberete incident nebo výstrahu, zobrazí se informační panel. Na tomto panelu můžete incident nebo výstrahu spravovat a zobrazit další podrobnosti, jako je číslo incidentu nebo výstrahy a související zařízení. Najednou je možné vybrat více výstrah.
Pokud chcete zobrazit celé zobrazení incidentu nebo upozornění, vyberte jeho název.
Časová osa karta
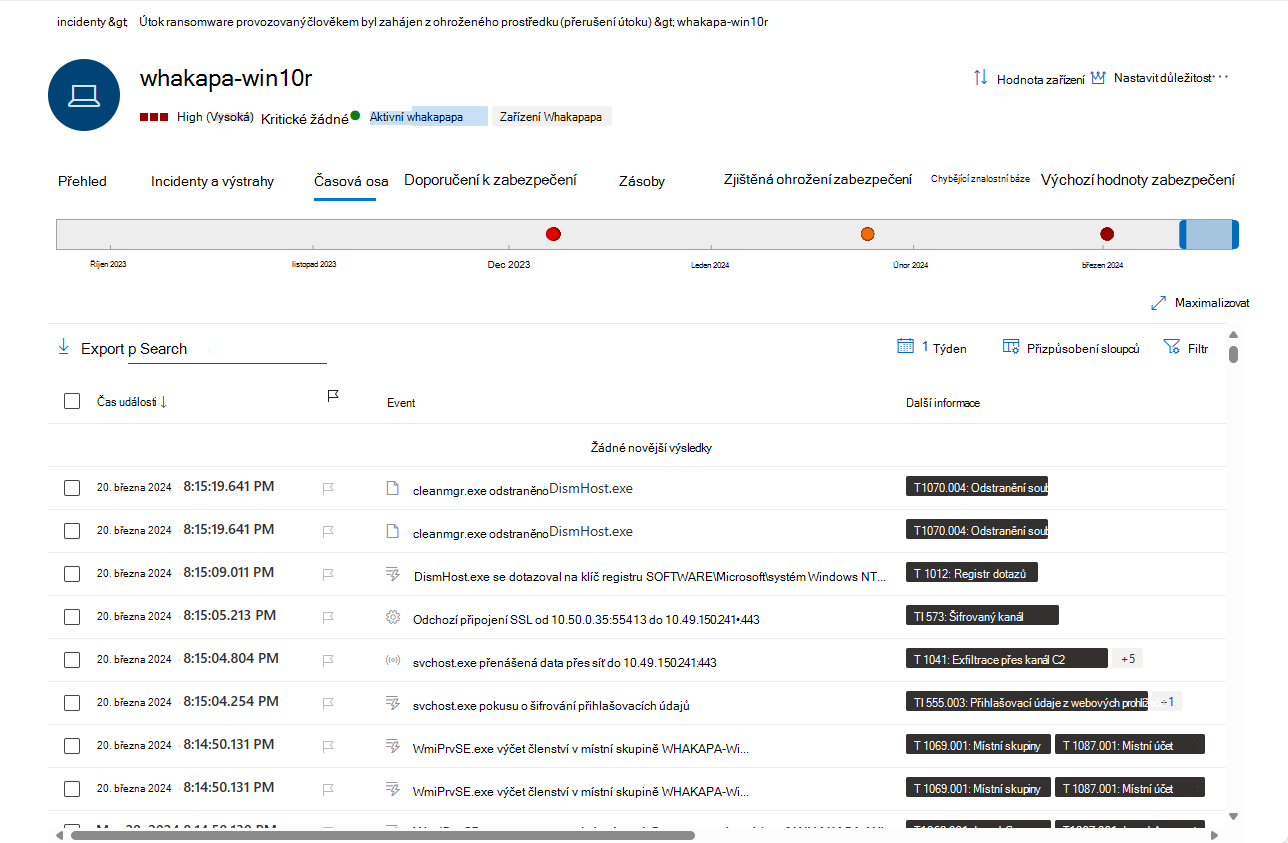
Na kartě Časová osa se zobrazuje chronologické zobrazení všech událostí, které byly na zařízení pozorovány. To vám může pomoct korelovat všechny události, soubory a IP adresy ve vztahu k zařízení.
Výběr sloupců zobrazených v seznamu je možné přizpůsobit. Výchozí sloupce uvádějí čas události, aktivního uživatele, typ akce, přidružené entity (procesy, soubory, IP adresy) a další informace o události.
Časové období, pro které se události zobrazují, můžete řídit posouváním ohraničení časového období podél grafu celkové časové osy v horní části stránky. Časové období můžete také vybrat z rozevíracího seznamu v horní části seznamu (výchozí hodnota je 30 dnů). Pokud chcete zobrazení dále ovládat, můžete filtrovat podle skupin událostí nebo přizpůsobit sloupce.
Do souboru CSV můžete exportovat události za období až sedmi dnů ke stažení.
Přejděte na podrobnosti jednotlivých událostí tak, že vyberete událost a zobrazíte její podrobnosti v zobrazeném rozbalovacím panelu. Viz Podrobnosti o události níže.
Jednotná časová osa (náhled)
Od ledna 2025, pokud jste připojili Microsoft Sentinel k portálu Defender, aktivity zařízení, které se zobrazují na časové ose Sentinel na kartě Události Sentinel, se zde také zobrazují na hlavní kartě Časová osa, takže je lze zobrazit společně s událostmi zaznamenanými jinými službami Microsoft Defender v rámci jednoho kontextu. Tato jednotná časová osa pomáhá zjednodušit šetření tím, že poskytuje jednotný přehled o aktivitách zařízení, eliminuje potřebu přepínat mezi obrazovkami a umožňuje rychlejší rozhodování.
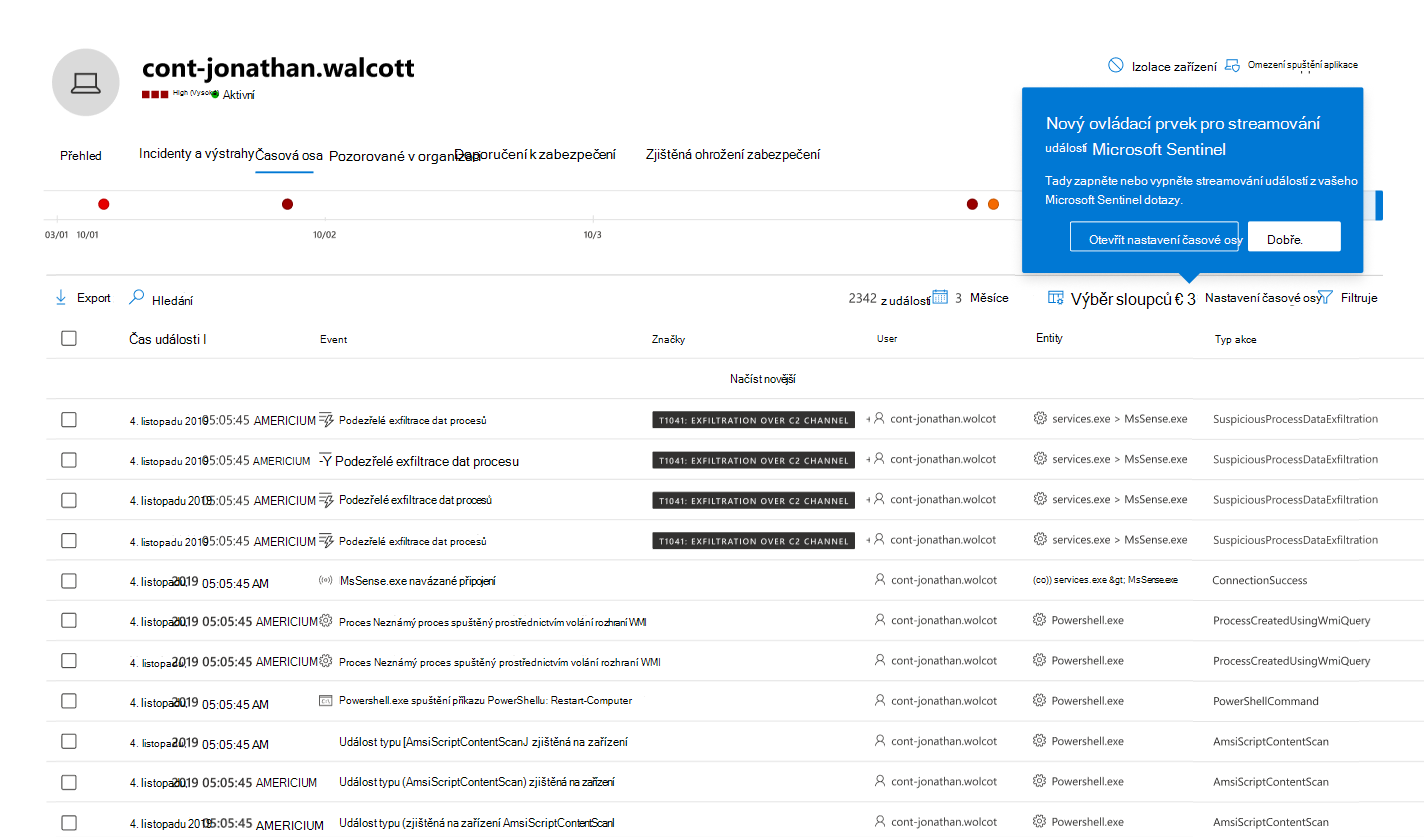
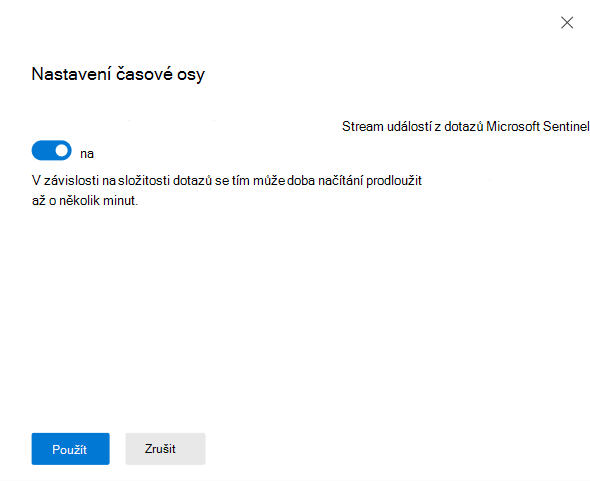
Události z Microsoft Sentinel můžete nezobrazovat v hlavní časové ose a místo toho je dál zobrazovat stejně jako dříve, pouze na kartě Události Sentinel. Provedete to tak, že vyberete Nastavení časové osy a přepnete přepínač Streamovat události z dotazů Microsoft Sentinel do polohy Vypnuto. Vyberte Použít a uložte nastavení.
Další informace o těchto událostech najdete v článku Stránky entit ve službě Microsoft Sentinel.
Poznámka
Aby se zobrazovaly události brány firewall, budete muset povolit zásady auditu. Pokyny najdete v tématu Připojení k platformě Audit Filtering.
Firewall zahrnuje následující události:
Podrobnosti o události
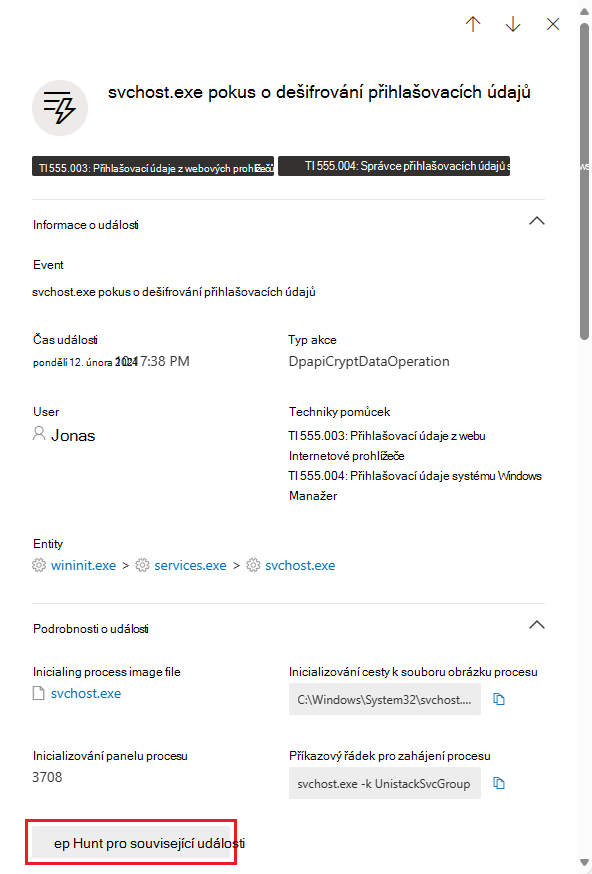
Výběrem události zobrazíte relevantní podrobnosti o této události. Zobrazí se výsuvný panel s mnohem více informacemi o události. Typy zobrazených informací závisí na typu události. V relevantních případech a pokud jsou k dispozici data se může zobrazit graf znázorňující související entity a jejich vztahy, například řetězec souborů nebo procesů. Můžete také zobrazit souhrnný popis taktik a technik MITRE ATT&CK relevantních pro danou událost.
Pokud chcete událost a související události dále prozkoumat, můžete rychle spustit rozšířený dotaz proaktivního vyhledávání tak, že vyberete Proaktivní vyhledávání souvisejících událostí. Dotaz vrátí vybranou událost a seznam dalších událostí, ke kterým došlo přibližně ve stejnou dobu na stejném koncovém bodu.
Správa konfigurace
Zásady zabezpečení
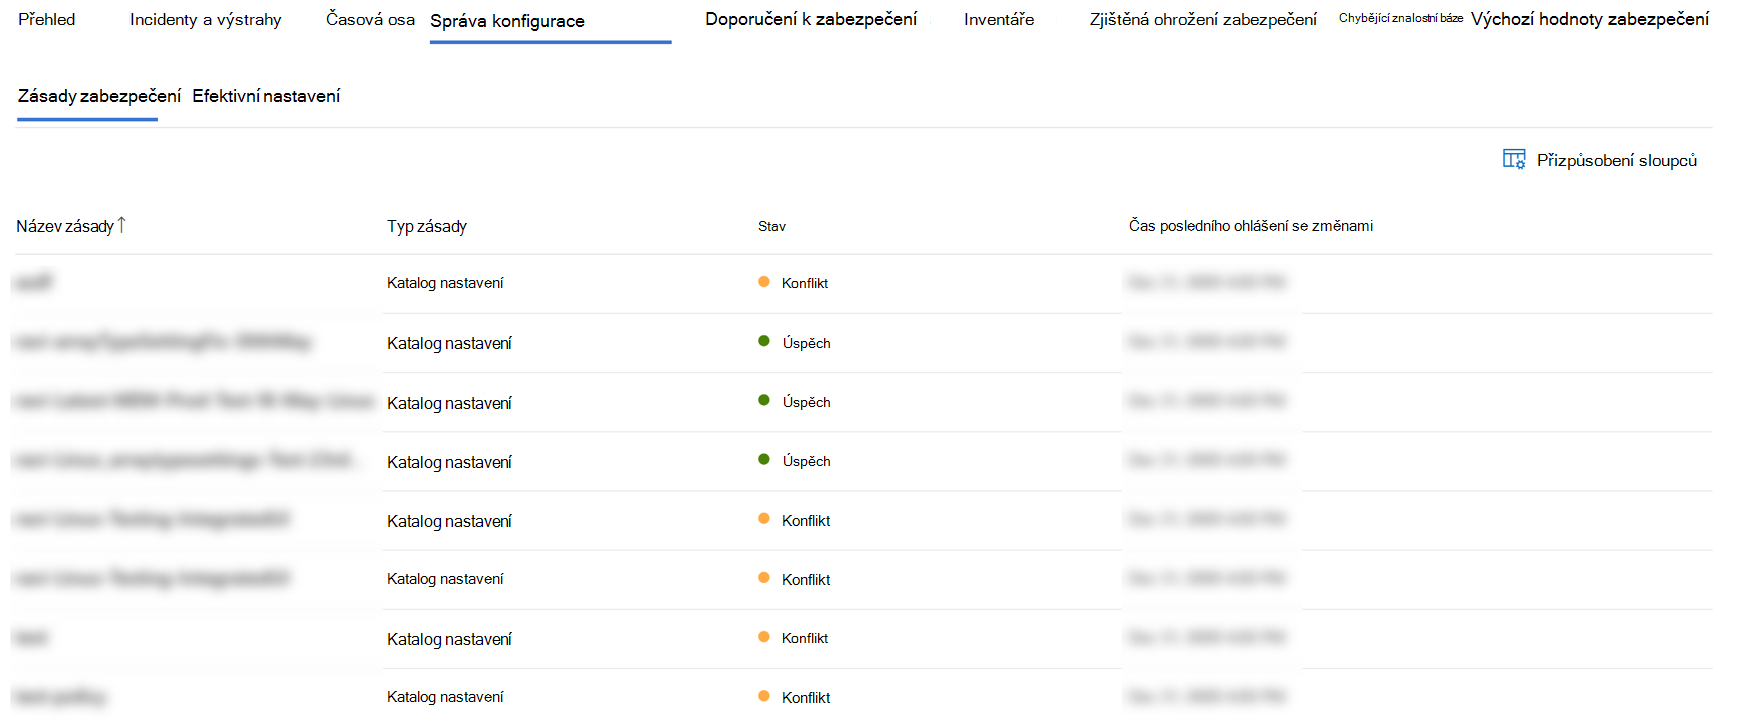
Na kartě Zásady zabezpečení se zobrazují zásady zabezpečení koncového bodu, které se použijí na zařízení. Zobrazí se seznam zásad, typu, stavu a času posledního ohlášení. Výběrem názvu zásady přejdete na stránku s podrobnostmi o zásadách, kde uvidíte stav nastavení zásad, použitá zařízení a přiřazené skupiny.
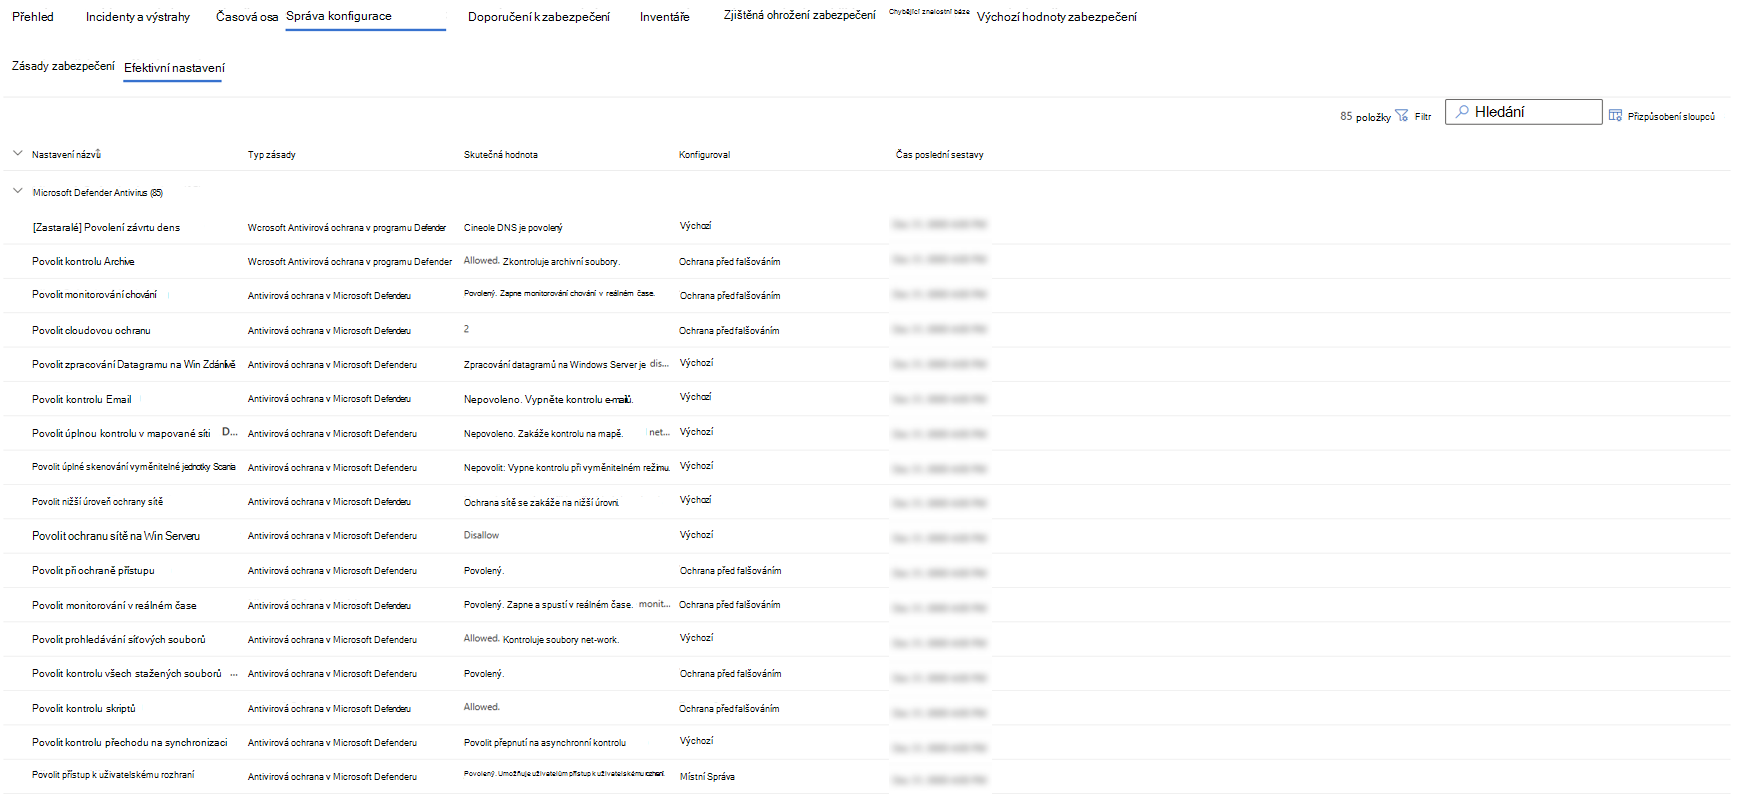
Efektivní nastavení
Karta Efektivní nastavení poskytuje přehled o skutečné hodnotě jednotlivých nastavení zabezpečení a identifikuje zdroj, který ho nakonfiguroval. Uvádí názvy nastavení, typy zásad, efektivní hodnoty, zdroj každé efektivní hodnoty a čas posledního hlášení.
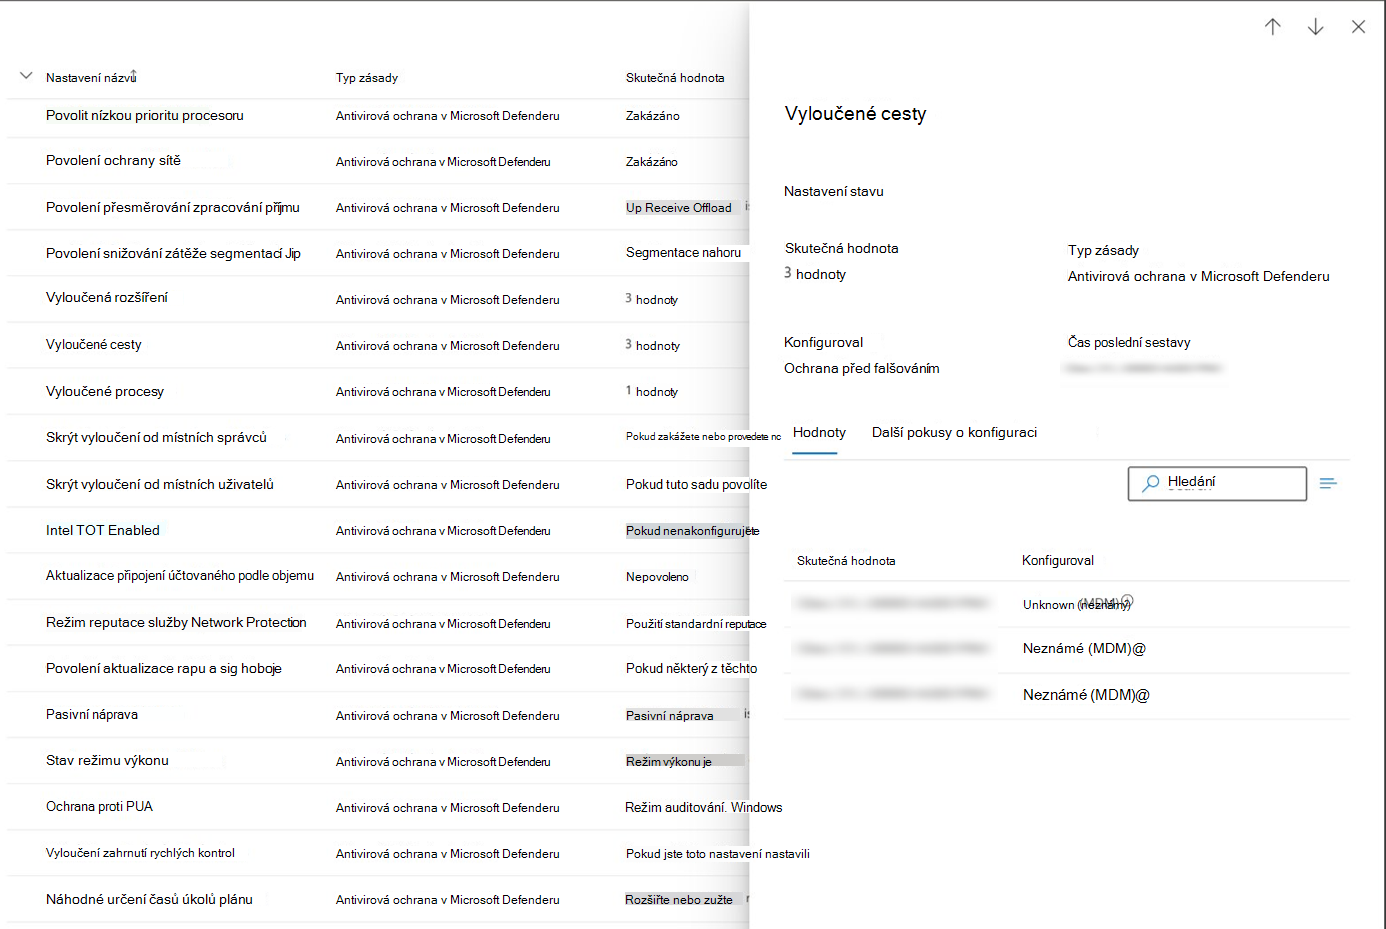
Mezi zdroje konfigurace můžou patřit nástroje, jako je Microsoft Defender for Endpoint, Zásady skupiny, Intune nebo výchozí nastavení. Mohou to být také konkrétní cesty v registru, například podstromy registru MDM nebo Zásad skupiny. Pokud je zdrojem umístění v registru, pole Konfigurováno podle se zobrazí jako Neznámé společně s cestou k registru.
Výběrem nastavení otevřete boční panel s dalšími podrobnostmi. Zobrazí se aktuální hodnota, všechny ostatní pokusy o konfiguraci, které se neprojevily, a u složitých nastavení, jako jsou pravidla ASR nebo vyloučení av, rozpis všech nakonfigurovaných pravidel, jejich zdrojů a všech vyloučení.
Poznámka
Prezentovaná nastavení jsou nastavení zabezpečení AV, pravidla omezení potenciální oblasti útoku a vyloučení pro platformy Windows.
Karta Doporučení zabezpečení
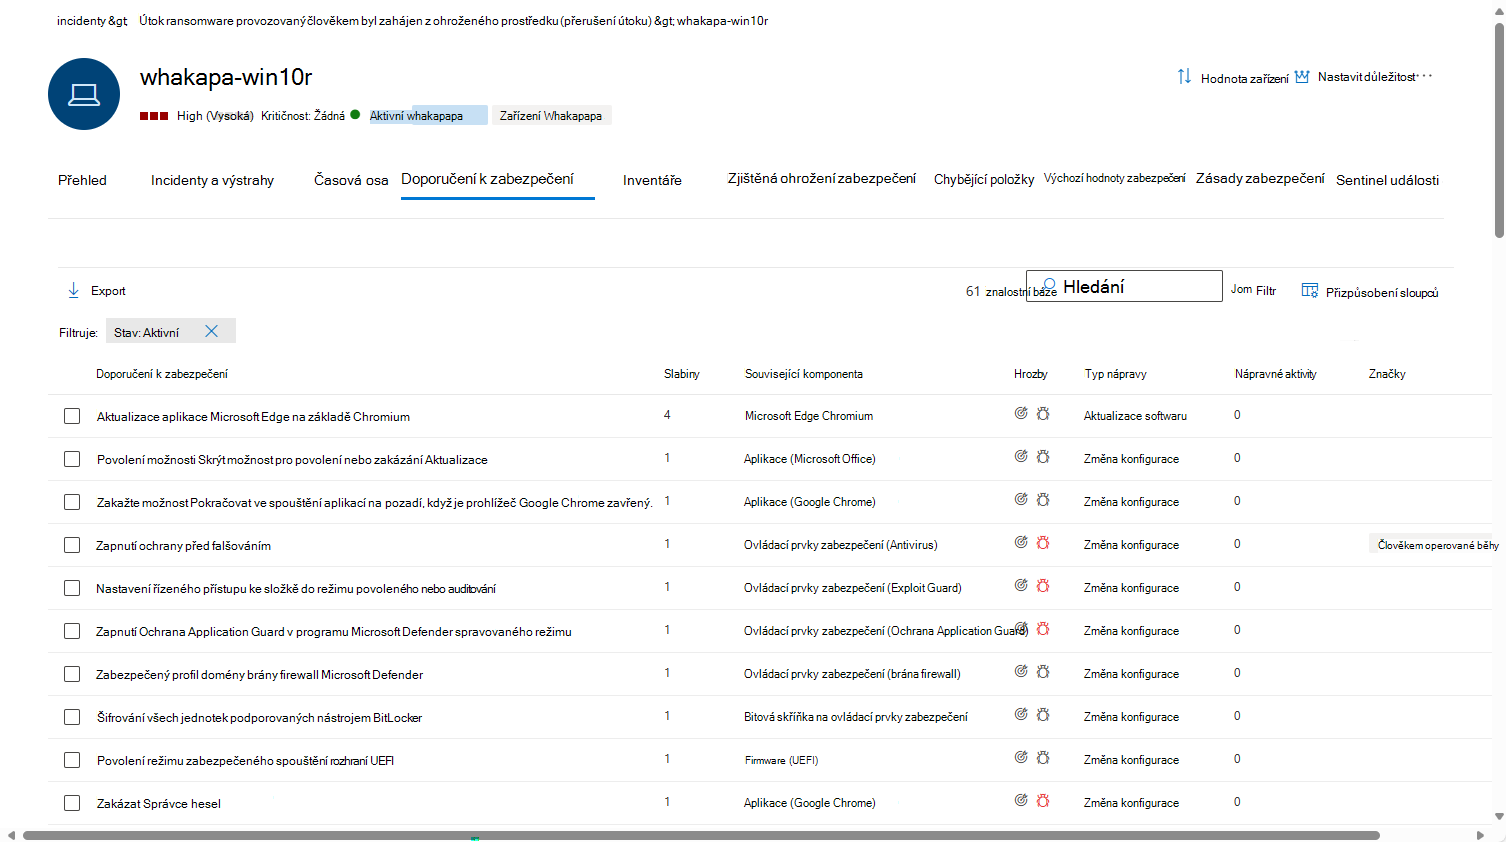
Karta Doporučení zabezpečení obsahuje seznam akcí, které můžete provést k ochraně zařízení. Když vyberete položku v tomto seznamu, otevře se informační nabídka, kde najdete pokyny k použití doporučení.
Stejně jako u předchozích karet lze přizpůsobit volbu zobrazovaných sloupců.
Výchozí zobrazení obsahuje sloupce s podrobnostmi o vyřešených slabých stránkách zabezpečení, související hrozbě, související komponentě nebo softwaru ovlivněném hrozbou atd. Položky je možné filtrovat podle stavu doporučení.
Přečtěte si další informace o doporučeních k zabezpečení.
Karta Inventáře
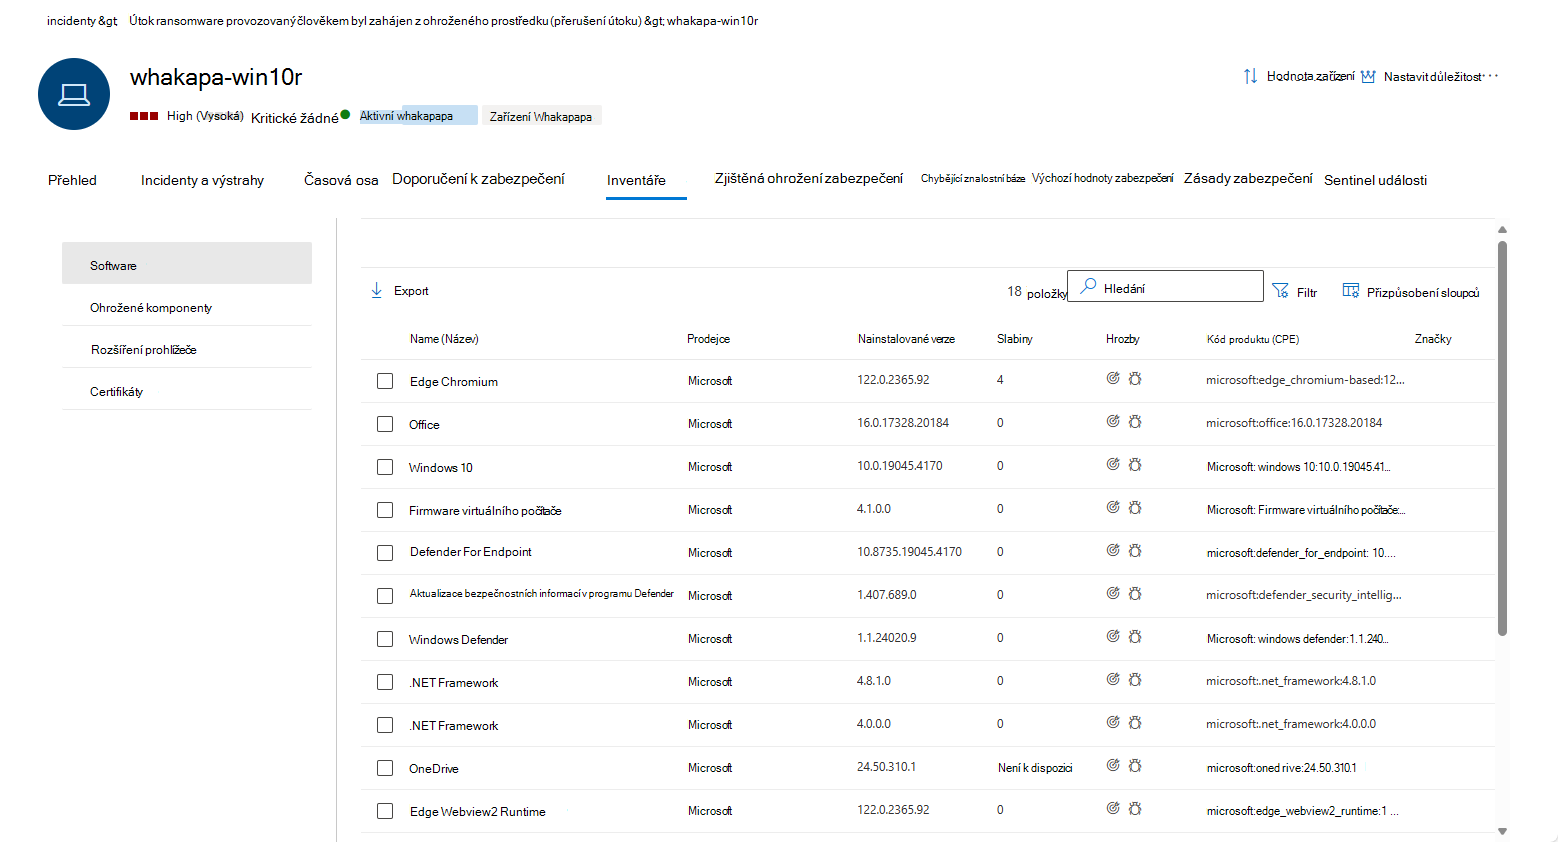
Tato karta zobrazuje inventář čtyř typů komponent: software, ohrožené komponenty, rozšíření prohlížeče a certifikáty.
Inventář softwaru
Tato karta obsahuje seznam softwaru nainstalovaného v zařízení.
Výchozí zobrazení zobrazuje dodavatele softwaru, číslo nainstalované verze, počet známých slabých míst softwaru, přehledy hrozeb, kód produktu a značky. Počet zobrazených položek a zobrazené sloupce je možné přizpůsobit.
Když vyberete položku z tohoto seznamu, otevře se informační panel obsahující další podrobnosti o vybraném softwaru a cestu a časové razítko pro čas posledního nalezení softwaru.
Tento seznam je možné filtrovat podle kódu produktu, slabých míst a přítomnosti hrozeb.
Ohrožené komponenty
Tato karta obsahuje seznam softwarových komponent, které obsahují ohrožení zabezpečení.
Výchozí možnosti zobrazení a filtrování jsou stejné jako u softwaru.
Výběrem položky zobrazíte další informace v informačním rámečku.
Rozšíření prohlížeče
Tato karta zobrazuje rozšíření prohlížeče nainstalovaná na zařízení. Mezi výchozí zobrazená pole patří název rozšíření, prohlížeč, pro který je nainstalované, verze, riziko oprávnění (na základě typu přístupu k zařízením nebo webům požadovaným rozšířením) a stav. Volitelně je možné zobrazit také dodavatele.
Výběrem položky zobrazíte další informace v informačním rámečku.
Certifikáty
Na této kartě se zobrazí všechny certifikáty nainstalované v zařízení.
Pole zobrazená ve výchozím nastavení jsou název certifikátu, datum vydání, datum vypršení platnosti, velikost klíče, vystavitel, podpisový algoritmus, použití klíče a počet instancí.
Seznam je možné filtrovat podle stavu, podepsaného svým držitelem nebo ne, velikosti klíče, hodnoty hash podpisu a použití klíče.
Výběrem certifikátu zobrazíte další informace v informačním rámečku.
Záložka Zjištěné zranitelnosti
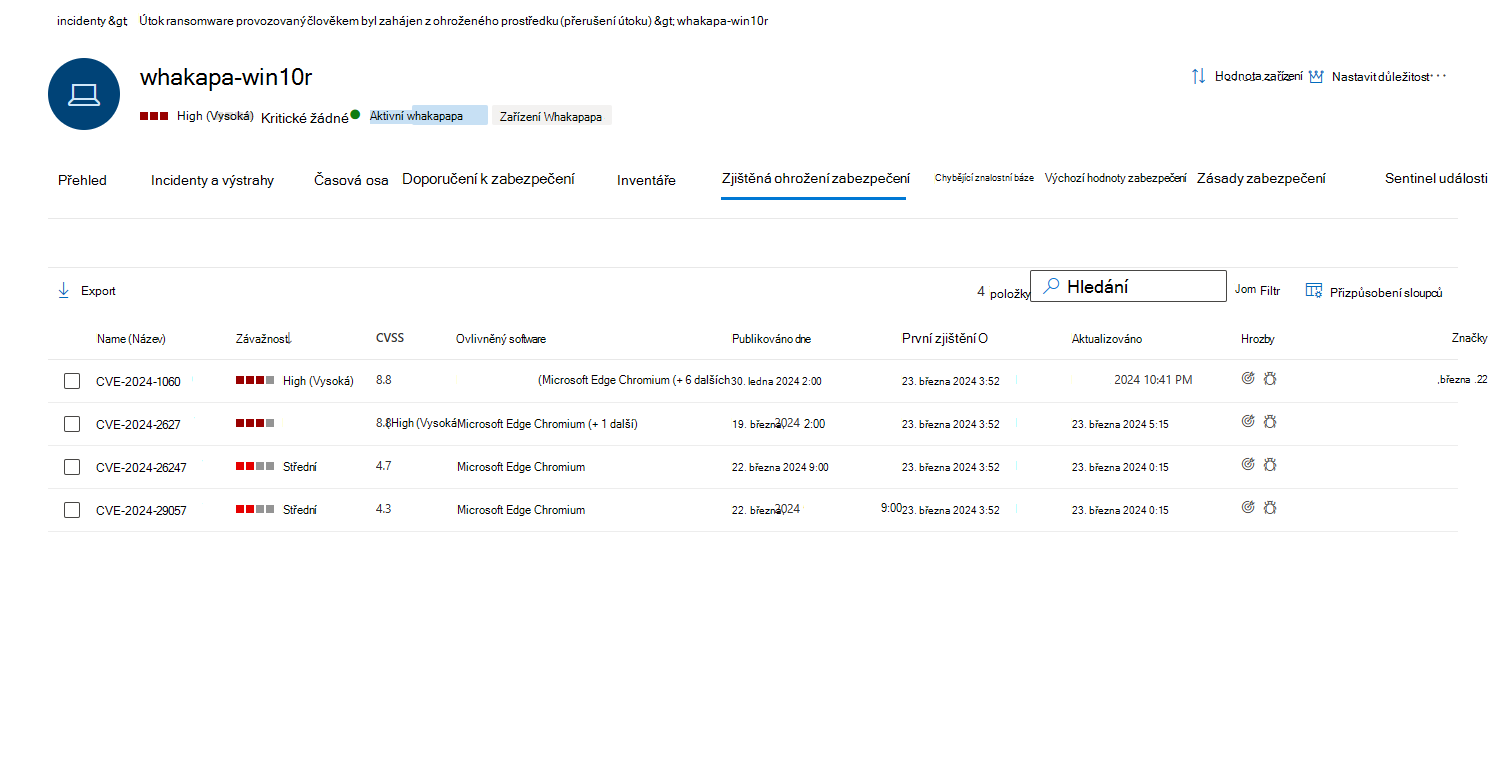
Tato karta obsahuje seznam všech běžných ohrožení zabezpečení a zneužití (CVE), které můžou mít vliv na zařízení.
Ve výchozím zobrazení je uvedena závažnost CVE, cvss (Common Vulnerability Score), softwaru souvisejícího s CVE, kdy byla CVE publikována, kdy byla CVE poprvé zjištěna a naposledy aktualizována, a hrozby spojené s CVE.
Stejně jako u předchozích karet je možné přizpůsobit výběr sloupců, které se mají zobrazit. Seznam je možné filtrovat podle závažnosti, stavu hrozby, vystavení zařízení a značek.
Výběrem položky z tohoto seznamu se otevře informační panel s popisem CVE.
Chybějící znalostní báze
Karta Chybějící aktualizace KB uvádí všechny aktualizace Microsoftu, které ještě nebyly v zařízení nainstalovány. Dotčené „KB“ jsou články znalostní báze, které tyto aktualizace popisují; například KB4551762.
Výchozí zobrazení uvádí bulletin obsahující aktualizace, verzi operačního systému, číslo KB ID, dotčené produkty, řešené chyby CVE a značky.
Výběr sloupců, které se mají zobrazit, je možné přizpůsobit.
Výběrem položky se otevře informační panel, který odkazuje na aktualizaci.
Karta Události Sentinel
Pokud vaše organizace zprovoznila Microsoft Sentinel v portálu Defender, na stránce entity zařízení se zobrazí tato další karta. Tato karta importuje stránku entity Host z Microsoft Sentinel a zobrazuje následující části:
časová osa Sentinelu
Tato časová osa zobrazuje čtyři typy zpráv přidružených k entitě zařízení, které se v Microsoft Sentinel označují jako entita hostitele, a najdete je na stránce Microsoft Sentinel entity pro dané zařízení. Jedná se o čtyři typy zpráv:
Upozornění vytvořená Microsoft Sentinel analytickými pravidly ze Azure služeb a zdrojů dat jiných společností než Microsoft.
Tyto výstrahy se také zobrazují na hlavní kartě Incidenty a výstrahy, takže je můžete zobrazit společně s výstrahami vygenerovanými jinými Microsoft Defender službami v jednom kontextu.
Záložky vyhledávání z jiných Microsoft Sentinel šetření, která odkazují na tuto entitu zařízení.
Anomálie, tedy neobvyklé chování zjištěné pravidly anomálií Microsoft Sentinel.
Aktivity zařízení shromažďované ze Azure služeb a zdrojů dat jiných společností než Microsoft. Aktivity jsou agregace důležitých událostí shromažďovaných dotazy vyvinutými týmy Microsoftu pro výzkum zabezpečení. Můžete také přidat vlastní aktivity.
Od ledna 2025:
Aktivity zařízení zahrnují vyřazený, blokovaný nebo zakázaný síťový provoz pocházející z daného zařízení na základě dat shromážděných z špičkových protokolů síťových zařízení. Tyto protokoly poskytují vašim bezpečnostním týmům důležité informace k rychlé identifikaci a řešení potenciálních hrozeb.
Aktivity zařízení se teď zobrazují na jednotné časové ose zařízení společně s událostmi zařízení z jiných zdrojů portálu Defender. Další informace najdete v tématu Sjednocená časová osa (Preview).
Postřehy
Poznatky o entitách jsou dotazy definované výzkumníky společnosti Microsoft v oblasti zabezpečení, které vám pomáhají prověřovat efektivněji a účinněji. Tyto přehledy se automaticky ptají na velké otázky týkající se entity vašeho zařízení a poskytují cenné informace o zabezpečení ve formě tabulkových dat a grafů. Tyto přehledy zahrnují data týkající se přihlášení, přidávání skupin, spouštění procesů, neobvyklých událostí a dalších a zahrnují pokročilé algoritmy strojového učení pro detekci neobvyklého chování.
Tady jsou některé z zobrazených přehledů:
- Snímek obrazovky pořízený na hostitelském počítači
- Byly zjištěny procesy nepodepsané společností Microsoft.
- Informace o spouštění procesů ve Windows
- Aktivita přihlášení k Windows.
- Akce pro účty.
- Protokoly událostí se na hostiteli vymazaly.
- Přidání skupin:
- Výčet hostitelů, uživatelů, skupin na hostiteli.
- Microsoft Defender řízení aplikací.
- Zpracování vzácnosti prostřednictvím výpočtu entropie.
- Neobvykle vysoký počet bezpečnostních událostí.
- Přehledy seznamu sledovaných položek (Předběžná verze)
- Události antiviru programu Windows Defender
Přehledy jsou založené na následujících zdrojích dat:
- Syslog (Linux)
- Bezpečnostní událost (Windows)
- Protokoly auditů (Microsoft Entra ID)
- SigninLogs (Microsoft Entra ID)
- OfficeActivity (Office 365)
- BehaviorAnalytics (Microsoft Sentinel UEBA)
- Heartbeat (Agent Azure Monitor)
- CommonSecurityLog (Microsoft Sentinel)
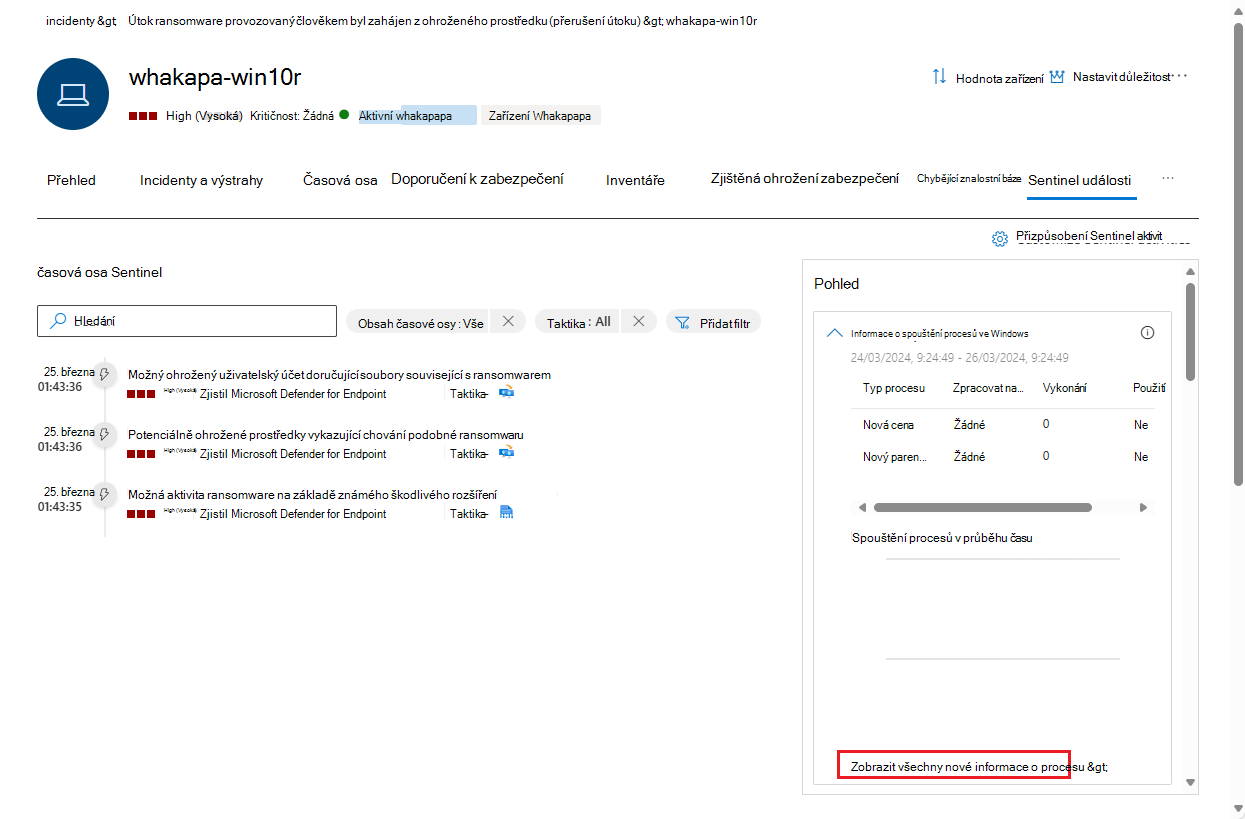
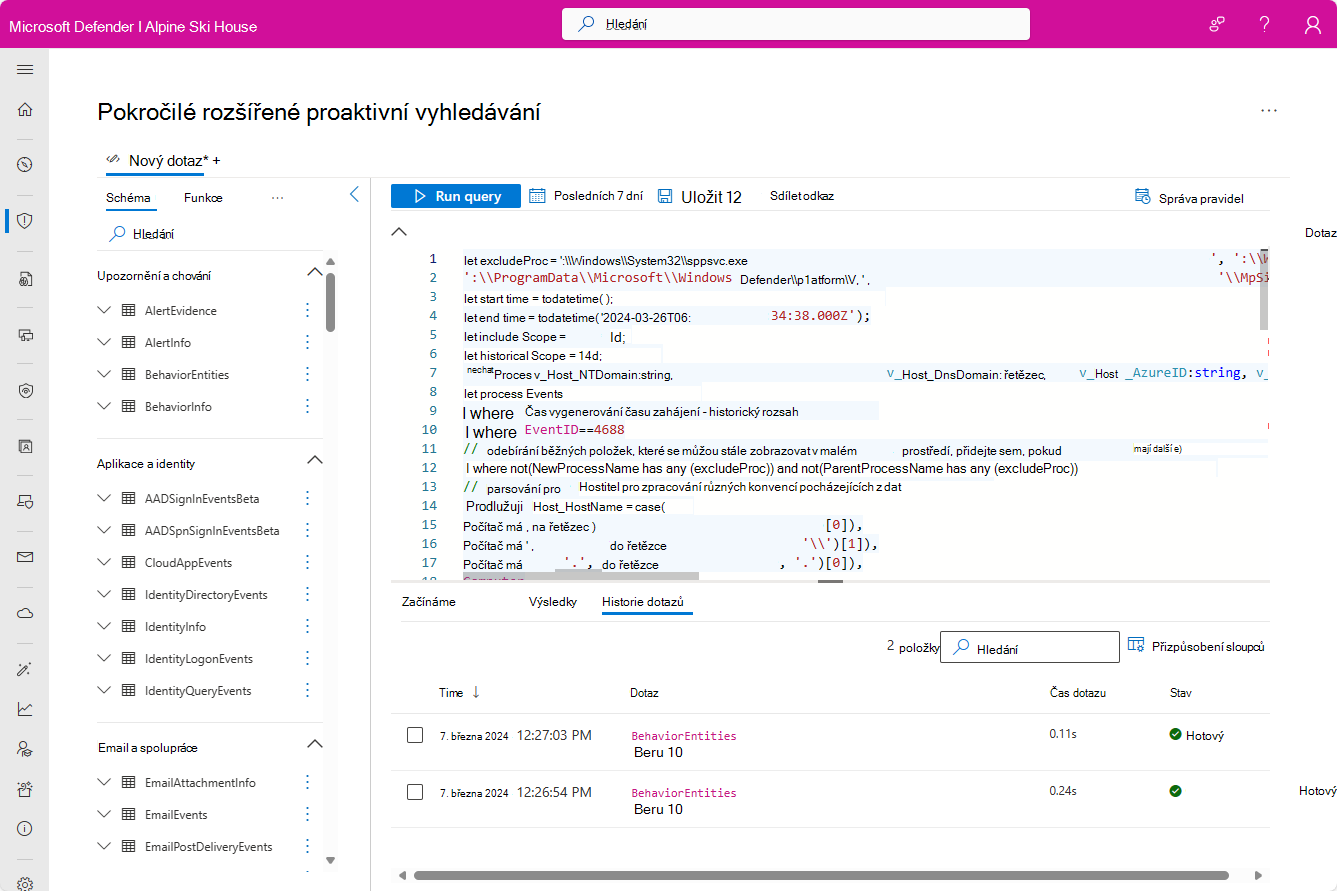
Pokud chcete dál prozkoumat některý z přehledů na tomto panelu, vyberte odkaz, který je k tomuto přehledu připojený. Odkaz vás přenese na stránku Rozšířené proaktivní vyhledávání, kde se zobrazí dotaz, který je základem daného poznatku, spolu s jeho nezpracovanými výsledky. Můžete upravit dotaz nebo přejít k podrobnostem výsledků a rozšířit tak šetření nebo jen uspokojit vaši zvědavost.
Akce odpovědí
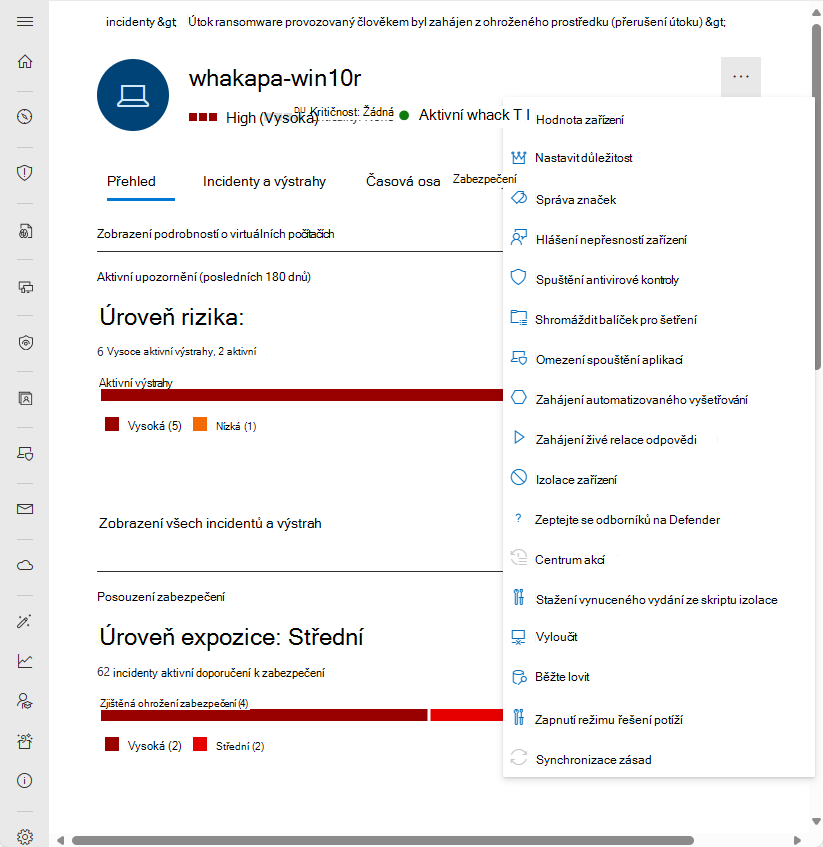
Akce odpovědí nabízejí klávesové zkratky pro analýzu, zkoumání a ochranu před hrozbami.
Důležité
- Akce odpovědi jsou dostupné jenom v případě, že je zařízení zaregistrované v Microsoft Defender for Endpoint.
- Zařízení zaregistrovaná v Microsoft Defender for Endpoint můžou zobrazovat různá čísla akcí odpovědí v závislosti na čísle operačního systému a verze zařízení.
Akce odpovědi se spouští v horní části stránky konkrétního zařízení a zahrnují:
| Akce | Popis |
|---|---|
| Hodnota zařízení | |
| Nastavit důležitost | |
| Správa značek | Aktualizuje vlastní štítky, které jste použili u tohoto zařízení. |
| Hlášení nepřesností zařízení | |
| Spuštění antivirové kontroly | Aktualizuje definice programu Microsoft Defender Antivirus a okamžitě spustí antivirovou kontrolu. Zvolte možnost Rychlá kontrola nebo Úplná kontrola. |
| Shromáždit balíček pro analýzu | Shromažďuje informace o zařízení. Po dokončení vyšetřování si ho můžete stáhnout. |
| Omezení spuštění aplikace | Zabraňuje spuštění aplikací, které nejsou podepsány Microsoftem. |
| Zahájení automatizovaného vyšetřování | Automaticky prošetřuje a opravuje hrozby. I když z této stránky můžete ručně spustit automatizované šetření, některé zásady výstrah spouštějí automatická šetření samy. |
| Zahájení živé relace odpovědi | Na zařízení načte vzdálený shell pro hloubkové bezpečnostní šetření. |
| Izolace zařízení | Izoluje zařízení od sítě vaší organizace a současně ho udržuje připojené k Microsoft Defender. Můžete povolit spouštění Aplikací Outlook, Teams a Skype pro firmy, když je zařízení izolované, pro účely komunikace. |
| Zeptejte se odborníků na Defender | |
| Centrum akcí | Zobrazí informace o všech aktuálně spuštěných akcích odpovědi. K dispozici pouze v případě, že už byla vybrána jiná akce. |
| Stažení skriptu pro vynucené uvolnění z izolace | |
| Vyloučit | |
| Jděte lovit | |
| Zapnutí režimu řešení potíží | |
| Synchronizace zásad |
Související témata
- přehled Microsoft Defender
- Zapněte Microsoft Defender XDR
- Stránka entity uživatele v Microsoft Defender
- Stránka entity pro IP adresu v Microsoft Defenderu
- Microsoft Defender XDR integrace s Microsoft Sentinel
- Připojení služby Microsoft Sentinel k Microsoft Defender XDR
Tip
Chcete se dozvědět více? Spojte se s komunitou zabezpečení společnosti Microsoft v naší technické komunitě: Technická komunita Microsoft Defender XDR.