Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
Řada organizací spoléhá na aplikace typu Software jako služba (SaaS), jako jsou ServiceNow, Zscaler a Slack, pro produktivitu koncových uživatelů. V minulosti pracovníci IT spoléhali na ruční metody zřizování, jako je nahrávání souborů CSV nebo používání vlastních skriptů k bezpečné správě identit uživatelů v každé aplikaci SaaS. Tyto procesy jsou náchylné k chybám, nezabezpečené a obtížně se spravují.
Automatické zřizování uživatelů Microsoft Entra zjednodušuje tento proces tím, že bezpečně automatizuje vytváření, údržbu a odebírání identit uživatelů v aplikacích SaaS na základě obchodních pravidel. Tato automatizace umožňuje efektivně škálovat systémy správy identit v cloudových i hybridních prostředích při rozšiřování jejich závislosti na cloudových řešeních.
Informace o funkcích najdete v tématu Automatizace zřizování a rušení zřizování uživatelů pro aplikace SaaS pomocí Microsoft Entra ID, kde se dozvíte více.
Kromě zřizování aplikací SaaS podporuje automatické zřizování uživatelů Microsoft Entra také zřizování do mnoha místních a privátních cloudových aplikací. Další informace naleznete v tématu Microsoft Entra on-premises application identity provisioning architecture.
Learn
Provisioning uživatelů vytváří základ pro průběžnou správu identit a zvyšuje kvalitu podnikových procesů, které spoléhají na autoritativní identitní data.
Klíčové výhody
Mezi klíčové výhody povolení automatického zřizování uživatelů patří:
Vyšší produktivita. Identity uživatelů v aplikacích SaaS můžete spravovat pomocí jediného rozhraní pro správu zřizování uživatelů. Toto rozhraní má jednu sadu zásad pro nasazení.
Řízení rizik Zabezpečení můžete zvýšit automatizací změn na základě stavu zaměstnance nebo členství ve skupinách, které definují role nebo přístup.
Řešení dodržování předpisů a zásad správného řízení Microsoft Entra ID podporuje nativní protokoly zřizování pro každý požadavek na zřízení uživatele. Požadavky se provádějí ve zdrojových i cílových systémech. Protokoly o zřizování umožňují na jedné obrazovce sledovat, kdo má přístup k aplikacím.
Snižte náklady. Automatické zřizování uživatelů snižuje náklady tím, že eliminuje neefektivitu a lidské chyby spojené s ručním zřizováním. Snižuje potřebu vlastních vývojových řešení zřizování uživatelů, skriptů a protokolů zřizování.
Licencování
Microsoft Entra ID poskytuje samoobslužnou integraci libovolné aplikace pomocí šablon poskytovaných v nabídce galerie aplikací. Úplný seznam licenčních požadavků najdete na stránce s cenami Microsoft Entra.
Licencování aplikací
Potřebujete odpovídající licence pro aplikace, které chcete automaticky zřídit. Prodiskutujte s vlastníky aplikací, zda mají uživatelé přiřazení k aplikaci správné licence pro své aplikační role. Pokud ID Microsoft Entra spravuje automatické zřizování na základě rolí, musí role přiřazené v MICROSOFT Entra ID odpovídat licencím aplikací. Nesprávné licence vlastněné v aplikaci můžou způsobit chyby při zřizování nebo aktualizaci uživatele.
Podmínky
Tento článek používá následující termíny:
Operace CRUD – Akce prováděné u uživatelských účtů: Vytvoření, čtení, aktualizace, odstranění
Jednotné přihlašování ( SSO) – možnost, aby se uživatel přihlásil jednou a přistupoval ke všem aplikacím s povoleným jednotným přihlašováním. V kontextu zřizování uživatelů je jednotné přihlašování výsledkem toho, že uživatelé mají jeden účet pro přístup ke všem systémům, které používají automatické zřizování uživatelů.
Zdrojový systém – úložiště uživatelů, ze kterého Microsoft Entra ID provisionuje uživatele. Microsoft Entra ID je zdrojový systém pro většinu předem integrovaných zřizovacích konektorů. Existují však některé výjimky pro cloudové aplikace, jako jsou SAP, Workday a AWS. Například viz zřizování uživatelů z Workday do AD.
Cílový systém – úložiště uživatelů, kterým Microsoft Entra ID zřizuje. Cílový systém je obvykle aplikace SaaS, jako je ServiceNow, Zscaler a Slack. Cílový systém může být také místním systémem, jako je AD.
System for Cross-domain Identity Management (SCIM) – otevřený standard, který umožňuje automatizaci zřizování uživatelů. SCIM komunikuje s daty identity uživatele mezi zprostředkovateli identit a poskytovateli služeb. Microsoft je příkladem zprostředkovatele identity. Salesforce je příkladem poskytovatele služeb. Poskytovatelé služeb vyžadují informace o identitě uživatele a zprostředkovatel identity splňuje požadavky. SCIM je mechanismus, který poskytovatel identity a poskytovatel služeb používají k odesílání informací zpět a zpět.
Školicí materiály
| Zdroje informací | Odkaz a popis |
|---|---|
| Webináře na vyžádání |
Správa podnikových aplikací pomocí Microsoft Entra ID Zjistěte, jak vám může Microsoft Entra ID pomoct dosáhnout jednotného přihlašování k podnikovým aplikacím SaaS a osvědčeným postupům pro řízení přístupu. |
| Videa |
Co je zřizování uživatelských účtů v Microsoft Entra ID? Jak nasadit zřizování uživatelů v Microsoft Entra ID? Integrace Salesforce s Microsoft Entra ID: Automatizace zřizování uživatelů |
| Online kurzy | SkillUp Online: Správa identit Zjistěte, jak integrovat Microsoft Entra ID s mnoha aplikacemi SaaS a zabezpečit uživatelský přístup k těmto aplikacím. |
| Knihy |
Moderní ověřování s Microsoft Entra ID pro webové aplikace (Reference pro vývojáře) 1. vydání. Toto je autoritativní podrobný průvodce vytvářením řešení ověřování active directory pro tato nová prostředí. |
| Návody | Podívejte se na seznam kurzů o tom, jak integrovat aplikace SaaS s Microsoft Entra ID. |
| časté otázky | Nejčastější dotazy k automatizovanému zřizování uživatelů |
Architektury řešení
Zřizovací služba Microsoft Entra zřídí uživatele do aplikací SaaS a dalších systémů tím, že se připojí ke koncovým bodům rozhraní API pro správu uživatelů, které poskytuje každý dodavatel aplikace. Tyto koncové body rozhraní API pro správu uživatelů umožňují microsoftu Entra ID programově vytvářet, aktualizovat a odebírat uživatele.
Automatické zřizování uživatelů pro hybridní podniky
V tomto příkladu se uživatelé a skupiny vytvářejí v databázi personálního oddělení připojené k místnímu adresáři. Služba zřizování Microsoft Entra spravuje automatické zřizování uživatelů pro cílové aplikace SaaS.
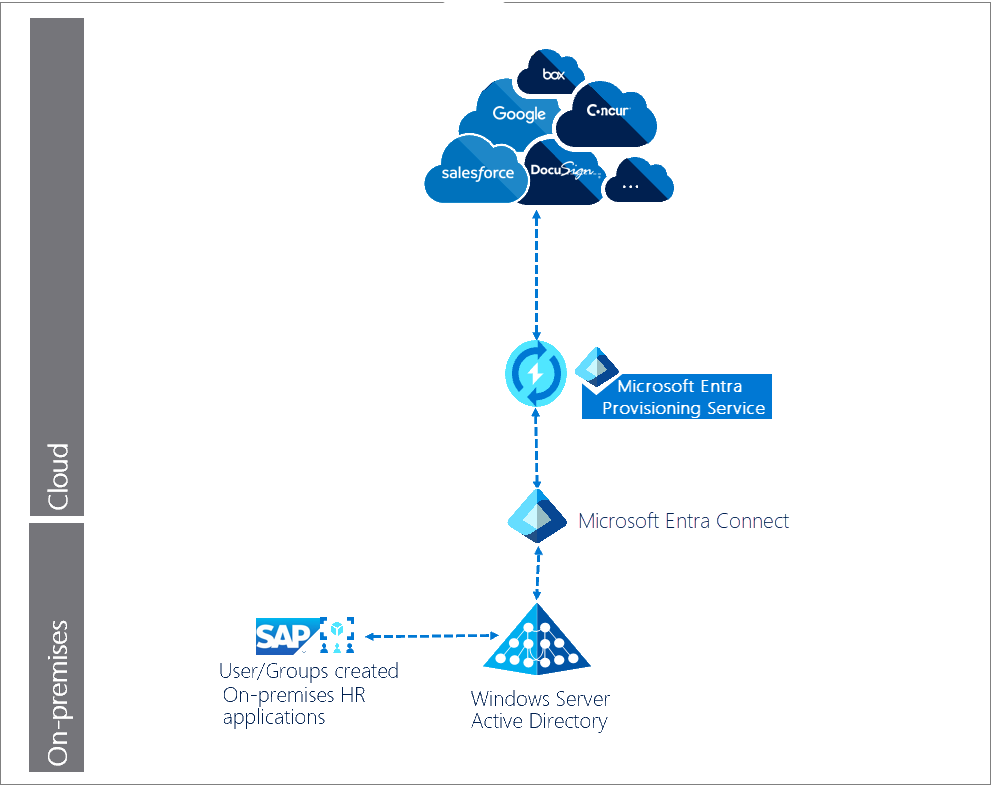
Popis pracovního postupu:
Uživatelé/skupiny se vytvářejí v místní aplikaci nebo systému personálního oddělení, jako je SAP.
Agent Microsoft Entra Connect spouští naplánované synchronizace identit (uživatelů a skupin) z místní služby AD do Microsoft Entra ID.
Služba zřizování Microsoft Entra zahájí úvodní cyklus pro zdrojový a cílový systém.
Služba zřizování Microsoft Entra se dotazuje zdrojového systému na všechny uživatele a skupiny, u kterých od počátečního cyklu došlo ke změnám, a odesílá změny v přírůstkových cyklech.
Automatické zřizování uživatelů pro podniky pouze v cloudu
V tomto příkladu dojde k vytvoření uživatele v Microsoft Entra ID a služba zřizování Microsoft Entra spravuje automatické zřizování uživatelů pro cílové aplikace (SaaS).
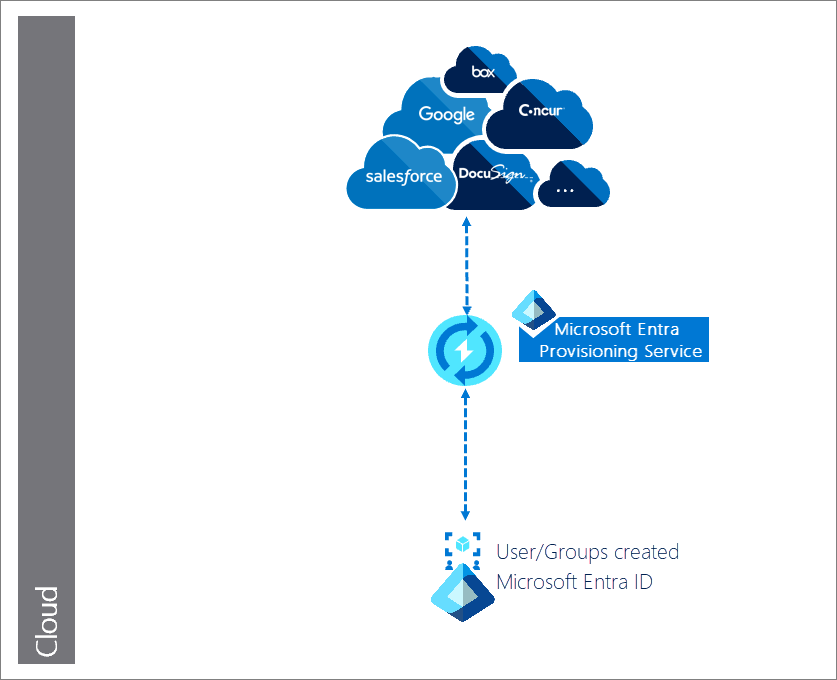
Popis pracovního postupu:
Uživatelé/skupiny se vytvářejí v MICROSOFT Entra ID.
Služba zřizování Microsoft Entra zahajuje počáteční cyklus pro zdrojový a cílový systém.
Microsoft Entra provisioning service se dotazuje zdrojového systému pro všechny uživatele a skupiny aktualizované od počátečního cyklu a provádí všechny přírůstkové cykly.
Automatické zřizování uživatelů pro cloudové personální aplikace
V tomto příkladu se uživatelé a skupiny vytvářejí v cloudové aplikaci personálního oddělení, například Workday a SuccessFactors. Služba zřizování Microsoft Entra a agent zřizování Microsoft Entra Connect zřídí uživatelská data z cloudového tenanta aplikace HR do AD. Jakmile se účty aktualizují v AD, synchronizují se s Microsoft Entra ID prostřednictvím microsoft Entra Connect a e-mailové adresy a atributy uživatelského jména se dají zapsat zpět do tenanta cloudové aplikace HR.
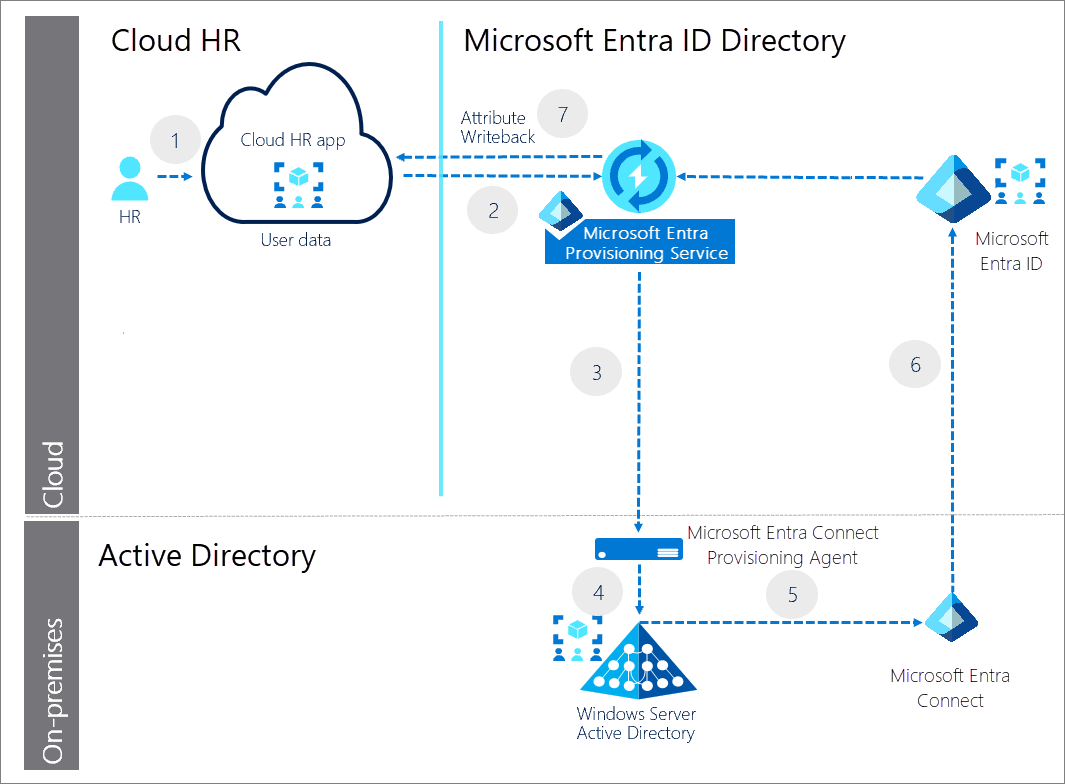
- Tým personálního oddělení provádí transakce v tenantovi cloudové aplikace personálního oddělení.
- Služba zřizování Microsoft Entra spouští naplánované cykly v tenantovi cloudové aplikace HR a identifikuje změny, které je potřeba zpracovat pro synchronizaci s AD.
- Služba provisionování Microsoft Entra volá agenta provisionování Microsoft Entra Connect pomocí požadavku s datovou částí obsahující operace vytvoření/aktualizace/povolení/zakázání účtu AD.
- Agent Microsoft Entra Connect pro zřizování používá účet služby ke správě dat účtu AD.
- Microsoft Entra Connect spouští rozdílovou synchronizaci pro vyžádání aktualizací ve službě AD.
- Aktualizace AD se synchronizují s MICROSOFT Entra ID.
- Služba zajišťování Microsoft Entra zapisuje zpět atribut e-mailu a uživatelské jméno z Microsoft Entra ID do tenantu cloudové HR aplikace.
Plánování projektu nasazení
Zvažte potřeby své organizace při určování strategie nasazení provisionování uživatelů ve svém prostředí.
Zapojení správných zúčastněných stran
Pokud technologické projekty selžou, důvodem je obvykle neshoda očekávání ohledně dopadu, výsledků a zodpovědností. Abyste se těmto nástrahám vyhnuli, zajistěte, abyste se zapojili do správných zúčastněných stran a aby role účastníků v projektu byly dobře srozumitelné tím, že zdokumentují zúčastněné strany a jejich vstupy a účetní závazky.
Plánování komunikace
Komunikace je důležitá pro úspěch jakékoli nové služby. Proaktivně komunikujte se svými uživateli o jejich zkušenostech, o tom, jak se prostředí mění, kdy se mají očekávat jakékoli změny, a jak získat podporu, pokud dojde k problémům.
Naplánujte pilotní nasazení
Před škálováním na všechny uživatele v produkčním prostředí doporučujeme počáteční konfiguraci automatického zřizování uživatelů v testovacím prostředí s malou podmnožinou uživatelů. Podívejte se na osvědčené postupy pro spuštění pilotního provozu.
Osvědčené postupy pro pilotní nasazení
Pilotní provoz umožňuje otestovat funkci na malé skupině před jejím nasazením pro všechny. Ujistěte se, že v rámci testování se každý případ použití ve vaší organizaci důkladně testuje.
V první vlně cílíte na IT, použitelnost a další vhodné uživatele, kteří můžou testovat a poskytovat zpětnou vazbu. Pomocí této zpětné vazby můžete dále vyvinout komunikaci a pokyny, které pošlete uživatelům, a poskytnout přehled o typech problémů, které můžou vidět pracovníci podpory.
Rozšíření zavedení na větší skupiny uživatelů zvýšením rozsahu cílových skupin. Zvýšení rozsahu skupin se provádí prostřednictvím dynamických skupin členství nebo ručním přidáním uživatelů do cílových skupin.
Plánování připojení a správy aplikací
Pomocí centra pro správu Microsoft Entra můžete zobrazit a spravovat všechny aplikace, které podporují zřizování. Viz Hledání aplikací na portálu.
Určení typu konektoru, který se má použít
Skutečné kroky potřebné k povolení a konfiguraci automatického zřizování se liší v závislosti na aplikaci. Pokud je aplikace, kterou chcete automaticky zřizovat, uvedená v galerii aplikací Microsoft Entra SaaS, měli byste vybrat kurz integrace specifický pro aplikaci a nakonfigurovat jeho předem integrovaný konektor pro zřizování uživatelů.
Pokud ne, postupujte následovně:
Vytvořte žádost o předem integrovaný konektor pro zřizování uživatelů. Náš tým spolupracuje s vámi a vývojářem aplikací na onboarding vaší aplikace na naši platformu, pokud podporuje SCIM.
Pro aplikaci použijte podporu zřizování obecných uživatelů BYOA SCIM. Použití SCIM je požadavkem, aby Microsoft Entra ID zřizovala uživatele do aplikace bez předem integrovaného konektoru pro zřizování.
Pokud aplikace dokáže využívat konektor BYOA SCIM, projděte si kurz integrace BYOA SCIM a nakonfigurujte konektor BYOA SCIM pro aplikaci.
Další informace najdete v tématu Jaké aplikace a systémy můžu používat s automatickým zřizováním uživatelů Microsoft Entra?
Shromažďování informací pro autorizaci přístupu k aplikacím
Nastavení automatického zřizování uživatelů je proces pro jednotlivé aplikace. Pro každou aplikaci musíte zadat přihlašovací údaje správce pro připojení ke koncovému bodu správy uživatelů cílového systému.
Na obrázku je jedna verze požadovaných přihlašovacích údajů správce:
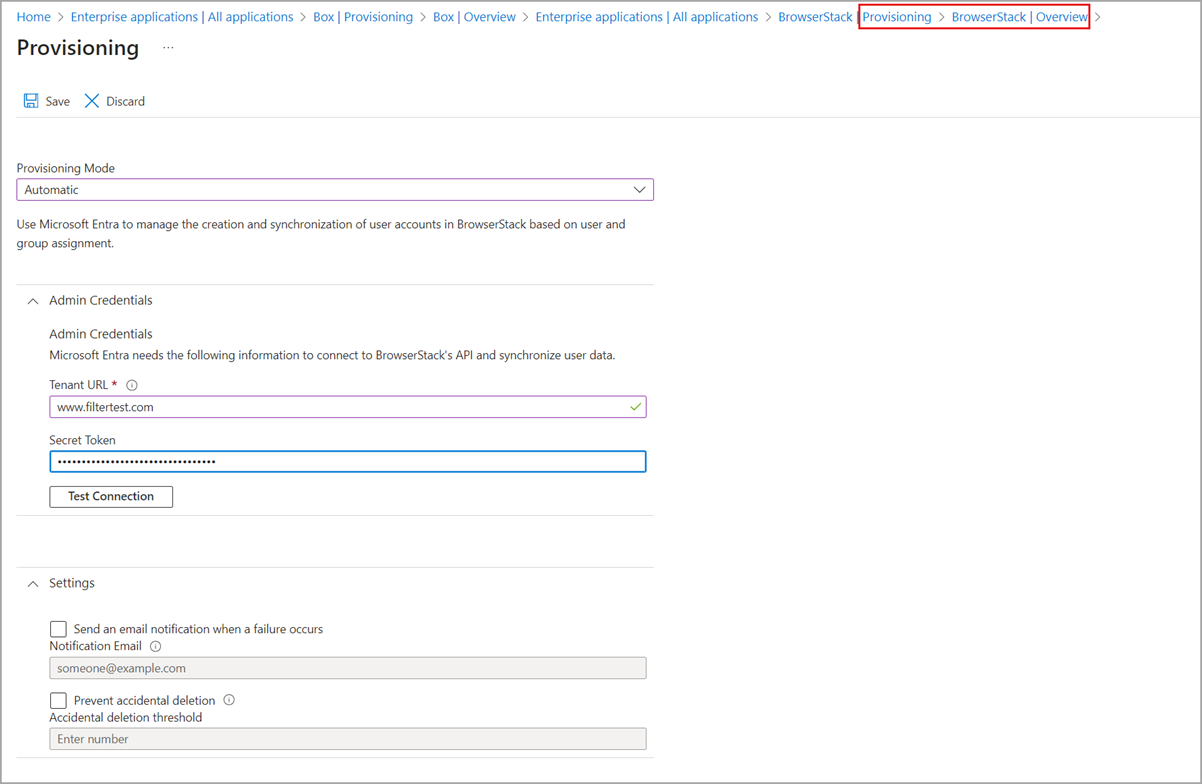
I když některé aplikace vyžadují uživatelské jméno a heslo správce, jiné můžou vyžadovat nosný token.
Naplánovat zřizování uživatelů a skupin
Pokud povolíte zřizování uživatelů pro podnikové aplikace, centrum pro správu Microsoft Entra spravuje hodnoty jejích atributů prostřednictvím mapování atributů.
Určení operací pro každou aplikaci SaaS
Každá aplikace může mít jedinečné atributy uživatele nebo skupiny, které musí být mapovány na atributy ve vašem Microsoft Entra ID. Aplikace může mít k dispozici pouze podmnožinu operací CRUD.
Pro každou aplikaci zdokumentujte následující informace:
Operace zřizování CRUD, které se mají provádět pro uživatele a objekty skupiny pro cílové systémy. Například každý vlastník aplikace SaaS nemusí chtít všechny možné operace.
Atributy dostupné ve zdrojovém systému
Atributy dostupné v cílovém systému
Mapování atributů mezi systémy
Vyberte, kteří uživatelé a skupiny se mají zřizovat.
Před implementací automatického zřizování uživatelů musíte určit uživatele a skupiny, které se mají zřídit pro vaši aplikaci.
Pomocí filtrů vymezení definujte pravidla založená na atributech, která určují, kteří uživatelé se zřizují do aplikace.
V dalším kroku použijte přiřazení uživatelů a skupin podle potřeby k dalšímu filtrování.
Definování mapování atributů uživatele a skupiny
Pokud chcete implementovat automatické zřizování uživatelů, musíte definovat atributy uživatele a skupiny, které jsou potřeba pro aplikaci. Existuje předkonfigurovaná sada atributů a mapování atributů mezi uživatelskými objekty Microsoft Entra a uživatelskými objekty každé aplikace SaaS. Ne všechny aplikace SaaS povolují atributy skupiny.
Microsoft Entra ID podporuje mapování atributů na atributy, zadávání konstantních hodnot nebo psaní výrazů pro mapování atributů. Díky této flexibilitě máte plnou kontrolu nad tím, co se naplní atributem cílového systému. Pomocí rozhraní Microsoft Graph API a Graph Exploreru můžete exportovat mapování atributů zřizování uživatelů a schéma do souboru JSON a importovat ho zpět do Microsoft Entra ID.
Další informace najdete v článku Přizpůsobení mapování atributů zřizování uživatelů pro aplikace SaaS v Microsoft Entra ID.
Zvláštní požadavky na zřizování uživatelských účtů
Pokud chcete snížit problémy po nasazení, zvažte následující:
Ujistěte se, že atributy používané k mapování objektů uživatelů a skupin mezi zdrojovými a cílovými aplikacemi jsou odolné. Neměly by způsobit, že uživatelé nebo skupiny budou nesprávně zřizováni, pokud se atributy změní (například když se uživatel přesune do jiné části společnosti).
Aplikace můžou mít specifická omezení nebo požadavky, které je potřeba splnit, aby zřizování uživatelů fungovalo správně. Například Slack zkrátí hodnoty pro určité atributy. Podívejte se na návody k automatickému zřizování uživatelů specifické pro jednotlivé aplikace.
Ověřte konzistenci schématu mezi zdrojovými a cílovými systémy. Mezi běžné problémy patří neshoda atributů, například UPN nebo mail. Například hlavní název uživatele (UPN) v Microsoft Entra ID je nastaven jako john_smith@contoso.com a v aplikaci je jsmith@contoso.com. Další informace naleznete v tématu Referenční informace o schématu uživatelů a skupin.
Plánování testování a zabezpečení
V každé fázi nasazení se ujistěte, že ověřujete, zda výsledky odpovídají očekávání, a provádíte audit cyklů zřizování.
Plánování testování
Nejprve nakonfigurujte automatické zřizování uživatelů pro aplikaci. Pak spusťte testovací případy a ověřte, že řešení splňuje požadavky vaší organizace.
| Scénáře | Očekávané výsledky |
|---|---|
| Uživatel se přidá do skupiny přiřazené cílovému systému. | Objekt uživatele je zřízený v cílovém systému. Uživatel se může přihlásit k cílovému systému a provést požadované akce. |
| Uživatel se odebere ze skupiny, která je přiřazená k cílovému systému. | Objekt uživatele je zrušen v cílovém systému. Uživatel se nemůže přihlásit k cílovému systému. |
| Aktualizace informací o uživatelích v Microsoft Entra ID libovolnou metodou. | Aktualizované atributy uživatele se projeví v cílovém systému po přírůstkovém cyklu. |
| Uživatel nespadá do rozsahu. | Objekt uživatele je zakázán nebo odstraněn. Poznámka: Toto chování se pro zřizování Workday nepoužije. |
Plánování zabezpečení
V rámci nasazení je běžné, že se vyžaduje kontrola zabezpečení. Pokud potřebujete bezpečnostní posouzení, podívejte se na mnoho technických dokumentů Microsoft Entra ID whitepapers, které poskytují přehled o identitě jako službě.
Naplánovat vrácení zpět
Pokud implementace automatického zřizování uživatelů v produkčním prostředí nefunguje podle očekávání, následující kroky vám mohou pomoci vrátit se k dřívějšímu ověřenému funkčnímu stavu:
Zkontrolujte protokoly zřizování a zjistěte, k jakým nesprávným operacím došlo u dotčených uživatelů a/nebo skupin.
Pomocí protokolů o zřizování určete poslední známý dobrý stav dotčených uživatelů nebo skupin. Zkontrolujte také zdrojové systémy (Microsoft Entra ID nebo AD).
Spolupracujte s vlastníkem aplikace a aktualizujte uživatele nebo skupiny ovlivněné přímo v aplikaci pomocí posledních známých dobrých hodnot stavu.
Nasazení služby automatického zřizování uživatelů
Zvolte kroky, které odpovídají vašim požadavkům na řešení.
Příprava na počáteční cyklus
Když se služba zřizování uživatelů Microsoft Entra spustí poprvé, počáteční cyklus pro zdrojový systém a cílové systémy vytvoří snímek všech uživatelských objektů v každém cílovém systému.
Když povolíte automatické zřizování pro aplikaci, počáteční cyklus trvá od 20 minut do několika hodin. Doba trvání závisí na velikosti adresáře Microsoft Entra a počtu uživatelů v rozsahu zřizování.
Služba zajišťování ukládá po počátečním cyklu stav obou systémů, čímž zvyšuje výkon následných přírůstkových cyklů.
Nakonfigurujte automatické zřizování uživatelů
Pomocí Centra pro správu Microsoft Entra můžete spravovat automatické zřizování a rušení zřizování uživatelských účtů pro aplikace, které ho podporují. Postupujte podle kroků v části Jak nastavím automatické zřizování pro aplikaci?
Službu zřizování uživatelů Microsoft Entra je také možné nakonfigurovat a spravovat pomocí rozhraní Microsoft Graph API.
Správa automatického zřizování uživatelů
Teď, když jste řešení nasadili, musíte ho spravovat.
Sledujte stav operace zřizování uživatelů
Po úspěšném počátečním cyklu bude služba Microsoft Entra provisioning spouštět přírůstkové aktualizace po neomezenou dobu v intervalech specifických pro každou aplikaci, dokud nedojde k jedné z následujících událostí:
Služba se ručně zastaví a nový počáteční cyklus se aktivuje pomocí Centra pro správu Microsoft Entra nebo pomocí příslušného příkazu rozhraní Microsoft Graph API .
Nový úvodní cyklus spustí změnu mapování atributů nebo filtrů rozsahu.
Proces zřizování přejde do karantény kvůli vysoké míře chyb a zůstane v karanténě déle než čtyři týdny, pak se automaticky zakáže.
Pokud si chcete tyto události a všechny ostatní aktivity prováděné službou zřizování prohlédnout, podívejte se do protokolů zřizování Microsoft Entra.
Chcete-li zjistit, jak dlouho trvají cykly zřizování, a sledovat průběh úlohy zřizování, můžete zkontrolovat stav zřizování uživatelů.
Získejte poznatky ze sestav
Microsoft Entra ID může prostřednictvím protokolů a sestav o zřizování poskytnout podrobnější přehled o tom, jak vaše organizace využívá zřizování uživatelů, a o jeho provozním stavu. Další informace o poznatcích o uživatelích najdete v tématu Zkontrolujte stav zřizování uživatelů.
Správci by měli zkontrolovat souhrnnou zprávu o zřizování, aby mohli sledovat provozní stav úlohy zřizování. Veškeré činnosti prováděné službou provisioningu se zaznamenávají v protokolech provisioningu Microsoft Entra. Viz Kurz: Vytváření sestav o automatickém zřizování uživatelských účtů.
Doporučujeme, abyste převzali odpovědnost za tyto sestavy a pracovali s nimi v intervalech, které odpovídají požadavkům vaší organizace. Microsoft Entra ID uchovává většinu dat auditu po dobu 30 dnů.
Odstraňování potíží
Na následujících odkazech najdete informace k řešení problémů, které se mohou během zřizování objevit:
Problém s konfigurací zřizování uživatelů pro aplikaci Microsoft Entra Gallery
K aplikaci Microsoft Entra Gallery nejsou přiřazováni žádní uživatelé.
Pro aplikaci Microsoft Entra Gallery se zřizuje nesprávná sada uživatelů