नोट
इस पेज तक पहुँच के लिए प्रमाणन की आवश्यकता होती है. आप साइन इन करने या निर्देशिकाओं को बदलने का प्रयास कर सकते हैं.
इस पेज तक पहुँच के लिए प्रमाणन की आवश्यकता होती है. आप निर्देशिकाओं को बदलने का प्रयास कर सकते हैं.
Dataverse कई व्यावसायिक परिदृश्यों के लिए एक लचीला सुरक्षा मॉडल प्रदान करता है। मॉडल केवल उन परिवेशों पर लागू होता है जिनमें Dataverse डेटाबेस होता है। एक व्यवस्थापक के रूप में, आप उपयोगकर्ताओं को प्रबंधित करते हैं, उनकी सुरक्षा कॉन्फ़िगरेशन की जाँच करें, और पहुँच समस्याओं का निवारण करें।
भूमिका-आधारित सुरक्षा
Dataverse विशेषाधिकारों को समूहीकृत करने के लिए सुरक्षा भूमिकाओं का उपयोग करता है. सुरक्षा भूमिकाएँ सीधे उपयोगकर्ताओं को या Dataverse टीमों को असाइन करें. टीम के सदस्यों को टीम को सौंपे गए विशेषाधिकार प्राप्त होते हैं।
सुरक्षा विशेषाधिकार संचयी हैं। एक उपयोगकर्ता को उनकी सभी भूमिकाओं और टीम सदस्यता द्वारा दी गई व्यापक पहुंच प्राप्त होती है। उदाहरण के लिए, यदि एक भूमिका सभी संपर्क रिकॉर्ड्स के लिए संगठन-स्तरीय पठन पहुँच प्रदान करती है, तो अन्य भूमिका उपयोगकर्ता से किसी विशिष्ट संपर्क को छुपा नहीं सकती है.
व्यवसाय इकाइयाँ
Dataverse में व्यावसायिक इकाइयों को समझने के लिए यह वीडियो देखें:
व्यावसायिक इकाइयाँ उपयोगकर्ता की पहुँच निर्धारित करने के लिए सुरक्षा भूमिकाओं के साथ कार्य करती हैं. वे सुरक्षा सीमाएँ निर्धारित करते हैं जो उपयोगकर्ताओं और डेटा को प्रबंधित करने में आपकी सहायता करती हैं। प्रत्येक Dataverse डेटाबेस में एक रूट बिजनेस यूनिट होती है।
उपयोगकर्ताओं और डेटा को छोटी सुरक्षा सीमाओं में विभाजित करने के लिए चाइल्ड व्यवसाय इकाइयाँ बनाएँ. किसी वातावरण में प्रत्येक उपयोगकर्ता एक व्यावसायिक इकाई से संबंधित है। आपकी व्यवसाय इकाई संरचना आपके संगठनात्मक पदानुक्रम से मेल खा सकती है, लेकिन ऐसा करने की आवश्यकता नहीं है।
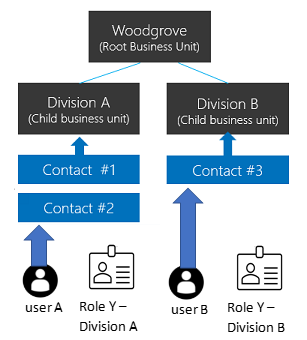
निम्नलिखित उदाहरण तीन व्यावसायिक इकाइयों का उपयोग करते हैं। वुडग्रोव रूट बिजनेस यूनिट है और पदानुक्रम के शीर्ष पर बनी हुई है। डिवीजन ए और बी बाल व्यवसाय इकाइयाँ हैं। प्रत्येक डिवीजन के उपयोगकर्ताओं की अलग-अलग एक्सेस आवश्यकताएँ होती हैं।
पदानुक्रमित डेटा पहुंच संरचना
किसी पेड़ जैसे पदानुक्रम में उपयोगकर्ताओं और डेटा को अलग करने के लिए एक पदानुक्रमित संरचना का उपयोग करें।
प्रत्येक उपयोगकर्ता को एक व्यवसाय इकाई असाइन करें और उपयोगकर्ता को उस व्यवसाय इकाई से एक सुरक्षा भूमिका असाइन करें. डिफ़ॉल्ट रूप से, उपयोगकर्ता की व्यवसाय इकाई के पास उपयोगकर्ता द्वारा बनाए गए रिकॉर्ड होते हैं. सुरक्षा भूमिका यह निर्धारित करती है कि उपयोगकर्ता उस व्यवसाय इकाई में कौन से रिकॉर्ड तक पहुँच सकता है.
इस उदाहरण में, उपयोगकर्ता A डिवीजन A से संबंधित है और उसकी सुरक्षा भूमिका Y डिवीजन A से है। उपयोगकर्ता A संपर्क #1 और संपर्क #2 तक पहुंच सकता है। उपयोगकर्ता B डिवीजन B से संबंधित है, इसलिए उपयोगकर्ता B डिवीजन A के संपर्कों तक नहीं पहुंच सकता है, लेकिन संपर्क #3 तक पहुंच सकता है।
मैट्रिक्स डेटा एक्सेस संरचना (आधुनिक व्यावसायिक इकाइयाँ)
डेटा को पेड़ जैसे पदानुक्रम में व्यवस्थित करने के लिए एक मैट्रिक्स संरचना का उपयोग करें, जबकि उपयोगकर्ताओं को कई व्यावसायिक इकाइयों में डेटा तक पहुंचने की अनुमति देता है, भले ही वे किसी भी व्यावसायिक इकाई से संबंधित हों।
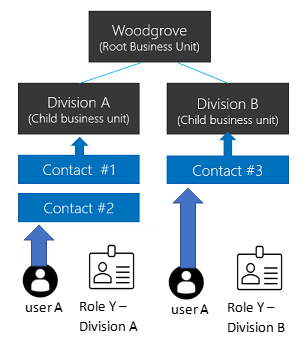
उपयोगकर्ता को प्रत्येक व्यावसायिक इकाई से एक सुरक्षा भूमिका असाइन करें जिसके डेटा को उन्हें एक्सेस करने की आवश्यकता है। जब उपयोगकर्ता कोई रिकॉर्ड बनाता है, तो वे उस व्यवसाय इकाई का चयन कर सकते हैं जो उसके स्वामी है.
इस उदाहरण में, उपयोगकर्ता A किसी भी व्यावसायिक इकाई से संबंधित हो सकता है, जिसमें रूट व्यवसाय इकाई भी शामिल है। डिवीजन A से सुरक्षा भूमिका Y उपयोगकर्ता को संपर्क #1 और संपर्क #2 तक पहुंच प्रदान करता है। डिवीजन B से सुरक्षा भूमिका Y उपयोगकर्ता A को संपर्क #3 तक पहुंच प्रदान करता है।
मैट्रिक्स डेटा एक्सेस संरचना सक्षम करें
नोट
इससे पहले कि आप इस सुविधा को सक्षम करें, सभी अनुकूलन प्रकाशित करें ताकि यह सुविधा नई तालिकाओं पर लागू हो. यदि आप सुविधा को सक्षम करने के बाद कोई अप्रकाशित तालिका काम नहीं करती है, तो RecomputeOwnershipAcrossBusinessUnits को सेट trueकरने के लिए Microsoft Dynamics CRM के लिए OrgDBOrgSettings उपकरण का उपयोग करें। यह सेटिंग आपको स्वामित्व व्यवसाय इकाई स्तंभ सेट और अद्यतन करने देती है.
- Power Platform व्यवस्थापन केंद्र में Dynamics 365 व्यवस्थापक या Microsoft Power Platform व्यवस्थापक के रूप में साइन इन करें.
- नेविगेशन फलक में, प्रबंधित करें का चयन करें.
- प्रबंधित फलक में, परिवेश का चयन करें, और तब परिवेश का चयन करें.
- सेटिंग>उत्पाद>सुविधाएँ चुनें.
- सभी व्यावसायिक इकाइयों में रिकॉर्ड स्वामित्व चालू करें.
- सहेजें चुनें.
सुविधा चालू करने के बाद, किसी उपयोगकर्ता को सुरक्षा भूमिका असाइन करते समय एक व्यवसाय इकाई का चयन करें. यह विकल्प आपको उपयोगकर्ता को विभिन्न व्यावसायिक इकाइयों से भूमिकाएँ असाइन करने देता है। मॉडल-चालित ऐप्स चलाने के लिए, उपयोगकर्ता को अपनी स्वयं की व्यावसायिक इकाई से एक भूमिका की भी आवश्यकता होती है जिसमें आवश्यक उपयोगकर्ता सेटिंग्स विशेषाधिकार शामिल होते हैं। मूल उपयोगकर्ता भूमिका दिखाती है कि कौन सी उपयोगकर्ता सेटिंग्स विशेषाधिकार सक्षम करने के लिए।
आप किसी उपयोगकर्ता को किसी भी व्यवसाय इकाई में रिकॉर्ड स्वामी बना सकते हैं, यदि उनकी सुरक्षा भूमिकाओं में से कोई एक रिकॉर्ड की तालिका के लिए पठन विशेषाधिकार प्रदान करती है. उपयोगकर्ता को रिकॉर्ड की स्वामित्व वाली व्यवसाय इकाई से सुरक्षा भूमिका की आवश्यकता नहीं है। अधिक जानकारी के लिए, आधुनिक व्यावसायिक इकाइयों में रिकॉर्ड स्वामित्व देखें.
नोट
EnableOwnershipAcrossBusinessUnits सेटिंग इस सुविधा की स्थिति संग्रहीत करता है। आप Microsoft Dynamics CRM के लिए OrgDBOrgSettings उपकरण के साथ सेटिंग भी बदल सकते हैं।
किसी व्यावसायिक इकाई को किसी Microsoft Entra सुरक्षा समूह से संबद्ध करें
उपयोगकर्ता प्रबंधन और भूमिका असाइनमेंट को सरल बनाने के लिए Microsoft Entra सुरक्षा समूहों के लिए व्यावसायिक इकाइयों को मैप करें।
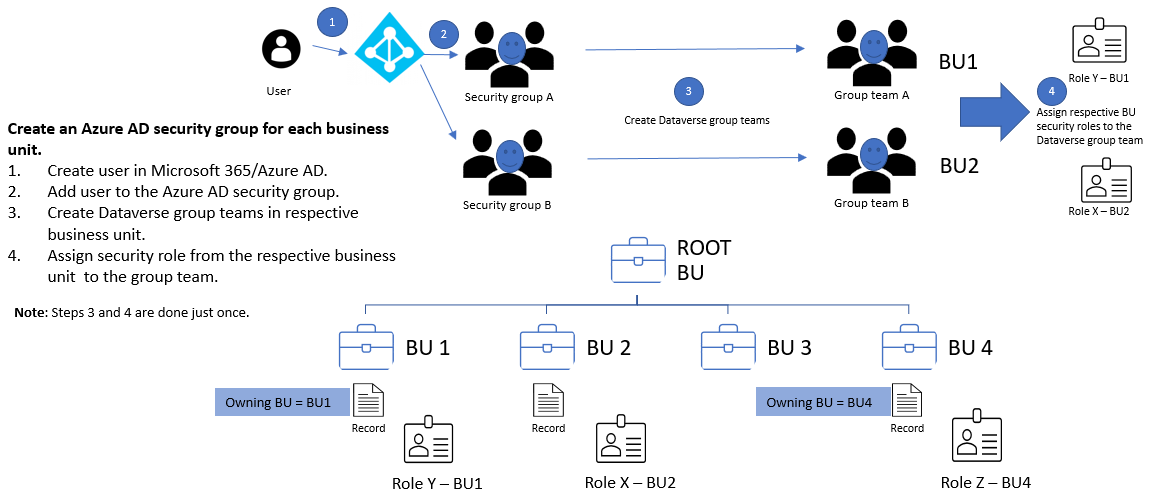
प्रत्येक व्यावसायिक इकाई के लिए:
- एक Microsoft Entra सुरक्षा समूह बनाएँ।
- सुरक्षा समूह के लिए एक Dataverse समूह टीम बनाएँ.
- Dataverse समूह टीम को व्यवसाय इकाई की सुरक्षा भूमिका असाइन करें.
- उपयोगकर्ताओं को Microsoft Entra सुरक्षा समूह में जोड़ें।
जब कोई उपयोगकर्ता पहली बार परिवेश तक पहुंचता है, तो Dataverse उपयोगकर्ता को रूट व्यवसाय इकाई में बनाता है. उपयोगकर्ता और Dataverse समूह की टीमें रूट व्यवसाय इकाई में रह सकती हैं. उनकी असाइन की गई सुरक्षा भूमिकाएं संबंधित व्यावसायिक इकाइयों में डेटा तक पहुंच प्रदान करती हैं।
मैट्रिक्स डेटा पहुँच के लिए, उपयोगकर्ताओं को प्रत्येक व्यवसाय इकाई के लिए Microsoft Entra सुरक्षा समूह में जोड़ें जिस तक उन्हें पहुँचने की आवश्यकता है.
व्यवसाय इकाई का मालिक
प्रत्येक रिकॉर्ड में एक स्वामित्व व्यवसाय इकाई स्तंभ होता है जो उस व्यवसाय इकाई की पहचान करता है जो रिकॉर्ड का स्वामी है. जब कोई उपयोगकर्ता कोई रिकॉर्ड बनाता है, तो स्तंभ डिफ़ॉल्ट रूप से उपयोगकर्ता की व्यवसाय इकाई पर आ जाता है. आप मान केवल तभी बदल सकते हैं जब सभी व्यावसायिक इकाइयों में रिकॉर्ड स्वामित्व चालू हो.
नोट
स्वामित्व वाली व्यवसाय इकाई को बदलने से व्यापक परिवर्तन हो सकते हैं। अधिक जानकारी के लिए, कैस्केडिंग व्यवहार को कॉन्फ़िगर करने के लिए .NET के लिए SDK का उपयोग करेंदेखें।
किसी उपयोगकर्ता को स्वामित्व व्यवसाय इकाई स्तंभ सेट करने देने के लिए, उपयोगकर्ता की सुरक्षा भूमिका स्थानीय-स्तर पर जोड़ें में विशेषाधिकार प्रदान करें व्यावसायिक इकाई तालिका के लिए.
स्तंभ को इसमें जोड़ें:
- एक फॉर्म बॉडी या हेडर।
- एक दृश्य।
- एक कॉलम मैपिंग। यदि आप AutoMapEntity का उपयोग करते हैं, तो मैपिंग में स्तंभ शामिल करें.
नोट
यदि कोई डेटा सिंक्रनाइज़ेशन कार्य Ownership Business Unit को इसकी स्कीमा में शामिल करता है, तो लक्ष्य परिवेश में समान मान नहीं है, जब कार्य एक विदेशी कुंजी बाधा उल्लंघन के साथ विफल हो जाता है। स्तंभ को स्रोत स्कीमा से निकालें, या इसके स्रोत मान को लक्ष्य परिवेश में मौजूद किसी व्यावसायिक इकाई में परिवर्तित करें.
जब आप किसी बाह्य संसाधन, जैसे Power BI में डेटा की प्रतिलिपि बनाते हैं, तो स्वामित्व व्यवसाय इकाई को केवल तभी शामिल करें जब गंतव्य स्तंभ का समर्थन करता हो.
तालिका और रिकॉर्ड स्वामित्व
Dataverse दो रिकॉर्ड स्वामित्व प्रकारों का समर्थन करता है:
- संगठन के स्वामित्व: कोई विशेषाधिकार या तो सभी रिकॉर्ड पर लागू होता है या लागू नहीं होता है.
- उपयोगकर्ता या टीम के स्वामित्व: अधिकांश विशेषाधिकार उपयोगकर्ता, व्यवसाय इकाई, माता-पिता-बच्चे व्यवसाय इकाई और संगठन पहुँच स्तरों का समर्थन करते हैं.
जब आप कोई तालिका बनाते हैं तो आप स्वामित्व प्रकार का चयन करते हैं, और आप इसे बाद में परिवर्तित नहीं कर सकते. उदाहरण के लिए, संपर्क तालिका पर उपयोगकर्ता-स्तर की पठन पहुँच उपयोगकर्ताओं को केवल उन संपर्क रिकॉर्ड्स को पढ़ने देती है जिनके पास वे हैं.
यदि उपयोगकर्ता A डिवीजन A से संबंधित है और उसके पास संपर्क तालिका तक व्यावसायिक इकाई-स्तरीय पठन पहुँच है, तो उपयोगकर्ता A संपर्क #1 और संपर्क #2 पढ़ सकता है, लेकिन संपर्क #3 को नहीं.
जब आप कोई सुरक्षा भूमिका कॉन्फ़िगर करते हैं, तो प्रत्येक विशेषाधिकार के लिए पहुँच स्तर का चयन करें.
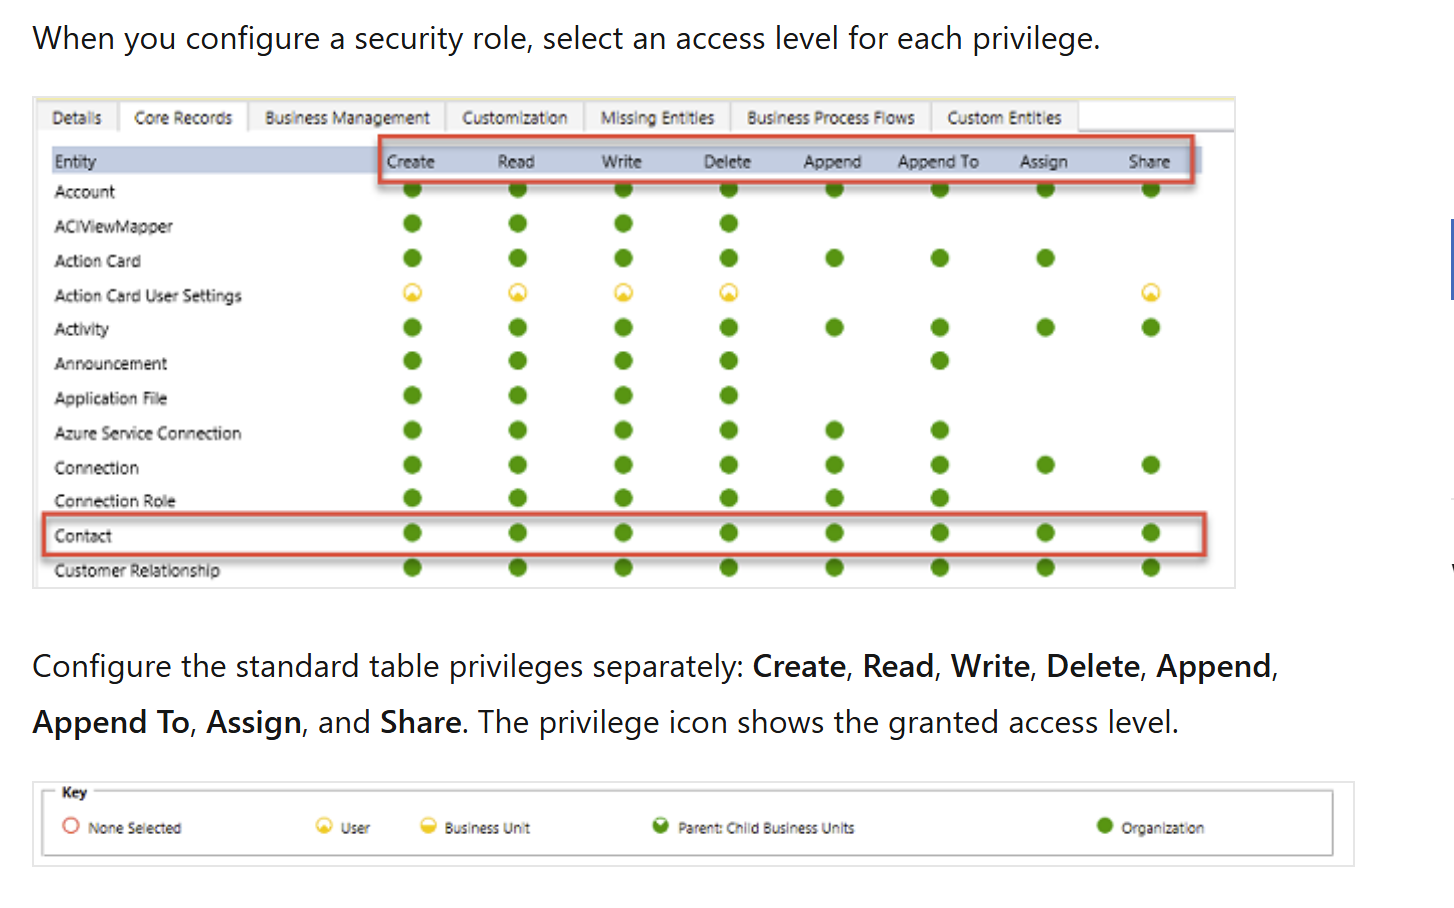
मानक तालिका विशेषाधिकारों को अलग से कॉन्फ़िगर करें: बनाएं, पढ़ें, लिखें, हटाएं, जोड़ें, जोड़ने औरसाझा करें। विशेषाधिकार आइकन प्रदान किए गए पहुँच स्तर को दर्शाता है.
फ़िल्टर की गई तालिका रिकॉर्ड स्वामित्व (पूर्वावलोकन)
पूर्वावलोकन सुविधाएं उत्पादन में उपयोग के लिए नहीं होती हैं और इनकी कार्यक्षमता प्रतिबंधित हो सकती हैं. यह सुविधाएँ आधिकारिक रिलीज़ से पहले उपलब्ध होती हैं ताकि ग्राहक शीघ्र पहुँच प्राप्त कर सकें और प्रतिक्रिया प्रदान कर सकें.
फ़िल्टर किए गए रिकॉर्ड स्वामित्व व्यवस्थापकों को स्तंभ-मान फ़िल्टर के साथ Dataverse रिकॉर्ड तक पहुँच को नियंत्रित करने देता है. उदाहरण के लिए, केवल उन रिकॉर्ड्स तक पहुंच प्रदान करें जहां City कॉलम रेडमंड के बराबर है। उपयोगकर्ता केवल उन रिकॉर्ड्स को बना सकते हैं, पढ़ सकते हैं, अद्यतन कर सकते हैं और हटा सकते हैं जो उनकी सुरक्षा भूमिकाओं में फ़िल्टर से मेल खाते हैं.
पारंपरिक Dataverse तालिकाओं के विपरीत, फ़िल्टर किए गए रिकॉर्ड स्वामित्व वाली तालिकाएँ रिकॉर्ड स्वामित्व, साझाकरण या असाइनमेंट का समर्थन नहीं करती हैं. फ़िल्टर-आधारित विशेषाधिकार रिकॉर्ड पहुँच को नियंत्रित करते हैं और तालिकाओं, स्तंभों या अन्य मॉडल ऑब्जेक्ट्स को प्रतिबंधित किए बिना दानेदार पंक्ति-स्तरीय पहुँच प्रदान करते हैं.
नोट
फ़िल्टर मापदंड को पूरा करने वाले रिकॉर्ड्स तक पंक्ति-स्तरीय पहुँच प्रदान करने के लिए फ़िल्टर किए गए रिकॉर्ड स्वामित्व का उपयोग करें. फ़िल्टर किए गए रिकॉर्ड स्वामित्व तालिकाओं और मौजूदा उपयोगकर्ता-स्वामित्व या संगठन-स्वामित्व तालिकाओं पर फ़िल्टर-आधारित विशेषाधिकार लागू करें. मौजूदा तालिकाओं के लिए, यह दृष्टिकोण अंतर्निहित स्वामित्व मॉडल को बरकरार रखता है।
आधुनिक व्यावसायिक इकाइयों में रिकॉर्ड स्वामित्व
आधुनिक व्यावसायिक इकाइयों के साथ, उपयोगकर्ता किसी भी व्यावसायिक इकाई में रिकॉर्ड रख सकते हैं। किसी उपयोगकर्ता को किसी भी व्यावसायिक इकाई से एक सुरक्षा भूमिका की आवश्यकता होती है जो रिकॉर्ड की तालिका के लिए पठन विशेषाधिकार प्रदान करती है. उपयोगकर्ता को प्रत्येक व्यावसायिक इकाई से एक भूमिका की आवश्यकता नहीं है जिसमें एक रिकॉर्ड है जो उनके स्वामित्व में है।
यदि आपने पूर्वावलोकन अवधि के दौरान उत्पादन परिवेश में व्यावसायिक इकाइयों में स्वामित्व रिकॉर्ड करें सक्षम किया है:
- संगठन सेटिंग्स संपादक स्थापित करें।
-
RecomputeOwnershipAcrossBusinessUnits पर सेट
trueकरें। पुनर्गणना के दौरान सिस्टम लॉक हो जाता है, जिसमें पांच मिनट तक का समय लग सकता है। पुनर्परिकलन के बाद, उपयोगकर्ता प्रत्येक व्यावसायिक इकाई से अलग सुरक्षा भूमिका के बिना व्यावसायिक इकाइयों में रिकॉर्ड रख सकते हैं। रिकॉर्ड स्वामी रिकॉर्ड की स्वामित्व वाली व्यवसाय इकाई के बाहर के उपयोगकर्ताओं को रिकॉर्ड भी असाइन कर सकते हैं. -
AlwaysMoveRecordToOwnerBusinessUnit पर सेट
falseकरें। स्वामित्व में परिवर्तन होने पर रिकॉर्ड तब अपनी मूल स्वामित्व वाली व्यावसायिक इकाई में रहते हैं।
गैर-उत्पादन वातावरण के लिए, AlwaysMoveRecordToOwnerBusinessUnit पर सेट falseकरें।
नोट
यदि आप सभी व्यावसायिक इकाइयों में रिकॉर्ड स्वामित्व को बंद करते हैं या RecomputeOwnershipAcrossBusinessUnits को सेट करते हैं false, तो आप स्वामित्व व्यवसाय इकाई स्तंभ को सेट या अद्यतन नहीं कर सकते. Dataverse रिकॉर्ड स्वामी की व्यावसायिक इकाई से मेल खाने के लिए प्रत्येक प्रभावित रिकॉर्ड की स्वामित्व वाली व्यवसाय इकाई को भी बदलता है.
टीमें (समूह टीमों सहित)
प्रत्येक टीम एक व्यावसायिक इकाई से संबंधित है। Dataverse स्वचालित रूप से प्रत्येक व्यावसायिक इकाई के लिए एक डिफ़ॉल्ट टीम बनाता है और इसकी सदस्यता का प्रबंधन करता है। डिफ़ॉल्ट टीम में हमेशा व्यवसाय इकाई के सभी उपयोगकर्ता शामिल होते हैं. आप इसके सदस्यों को मैन्युअल रूप से जोड़ या निकाल नहीं सकते. Dataverse सदस्यता को तब अपडेट करता है जब आप उपयोगकर्ताओं को व्यवसाय इकाई से जोड़ते हैं या अलग करते हैं.
Dataverse दो प्रकार की टीमें प्रदान करता है:
- मालिक टीमें रिकॉर्ड के मालिक हो सकती हैं। टीम के प्रत्येक सदस्य को टीम के रिकॉर्ड तक सीधी पहुंच प्राप्त होती है। एक उपयोगकर्ता कई मालिक टीमों से संबंधित हो सकता है।
- पहुँच टीमें साझा किए गए रिकॉर्ड्स तक पहुँच प्रदान करती हैं, लेकिन उनके पास रिकॉर्ड नहीं होती हैं या उनकी सुरक्षा भूमिकाएँ नहीं होती हैं.
रिकॉर्ड साझाकरण
उन अपवादों को संभालने के लिए किसी उपयोगकर्ता या टीम के साथ अलग-अलग रिकॉर्ड्स साझा करें, जिन्हें आपका स्वामित्व और व्यवसाय इकाई मॉडल कवर नहीं करता है. केवल अपवादों के लिए साझाकरण का उपयोग करें क्योंकि यह कम कुशलता से कार्य करता है और भूमिका-आधारित पहुँच की तुलना में समस्या निवारण करना कठिन हो सकता है. प्रत्येक उपयोगकर्ता के साथ अलग से साझा करने की तुलना में एक टीम के साथ साझा करना अधिक कुशल है।
स्वचालित रूप से कोई पहुँच टीम बनाने और किसी रिकॉर्ड के लिए उसकी अनुमतियाँ निर्धारित करने के लिए पहुँच टीम टेम्पलेट का उपयोग करें. आप टेम्पलेट के बिना भी एक्सेस टीम बना सकते हैं और उनके सदस्यों को मैन्युअल रूप से प्रबंधित कर सकते हैं। Access टीमों के पास रिकॉर्ड नहीं होते हैं और उनके पास सुरक्षा भूमिकाएँ नहीं हो सकती हैं. टीम के सदस्यों को पहुँच प्राप्त होती है क्योंकि रिकॉर्ड टीम के साथ साझा किया जाता है.
Dataverse में रिकार्ड-स्तर की सुरक्षा
उपयोगकर्ता की रिकॉर्ड पहुँच उनकी सभी सुरक्षा भूमिकाओं, व्यवसाय इकाई सदस्यता, टीम सदस्यता और साझा रिकॉर्ड को जोड़ती है. एक्सेस एक Dataverse डेटाबेस के भीतर संचयी है। Dataverse प्रत्येक डेटाबेस के लिए अलग-अलग एक्सेस ट्रैक करता है, और उपयोगकर्ता के पास एक उपयुक्त Dataverse लाइसेंस होना चाहिए।
Dataverse में कॉलम-स्तरीय सुरक्षा
जब रिकॉर्ड-स्तरीय सुरक्षा पर्याप्त नियंत्रण प्रदान नहीं करती है, तो स्तंभ-स्तरीय सुरक्षा का उपयोग करें. इसे सभी कस्टम कॉलम और अधिकांश सिस्टम कॉलम के लिए सक्षम करें। अधिकांश सिस्टम स्तंभ जिनमें व्यक्तिगत रूप से पहचाने जाने योग्य जानकारी (PII) स्तंभ-स्तरीय सुरक्षा का समर्थन करते हैं. सिस्टम कॉलम का मेटाडेटा इंगित करता है कि आप इसे सुरक्षित कर सकते हैं या नहीं।
प्रत्येक स्तंभ के लिए अलग-अलग स्तंभ-स्तरीय सुरक्षा सक्षम करें. फिर एक स्तंभ सुरक्षा प्रोफ़ाइल बनाएँ जो सुरक्षित स्तंभों तक पहुँच , बनाएँ, अद्यतन करें और पढ़ें प्रदान करती है. उपयोगकर्ताओं या टीमों को प्रोफ़ाइल असाइन करें।
स्तंभ-स्तरीय सुरक्षा किसी रिकॉर्ड तक पहुँच प्रदान नहीं करती है. किसी स्तंभ सुरक्षा प्रोफ़ाइल द्वारा सुरक्षित स्तंभों तक पहुँच प्रदान करने से पहले किसी उपयोगकर्ता के पास पहले से ही रिकॉर्ड पहुँच होनी चाहिए. स्तंभ-स्तरीय सुरक्षा का उपयोग केवल वहीं करें जहां आवश्यक हो क्योंकि अत्यधिक उपयोग से प्रदर्शन कम हो सकता है.
एकाधिक परिवेशों में सुरक्षा प्रबंधित करें
सुरक्षा भूमिकाओं और स्तंभ सुरक्षा प्रोफ़ाइल को परिवेश के बीच स्थानांतरित करने के लिए Dataverse समाधानों का उपयोग करें. प्रत्येक वातावरण में अलग-अलग व्यावसायिक इकाइयों और टीमों को बनाएं और प्रबंधित करें। आपको उपयोगकर्ताओं को प्रत्येक परिवेश में उपयुक्त सुरक्षा घटकों को भी असाइन करना होगा।
उपयोगकर्ता सुरक्षा कॉन्फ़िगर करें
आपके द्वारा भूमिकाएँ, टीमें और व्यावसायिक इकाइयाँ बनाने के बाद, प्रत्येक उपयोगकर्ता की पहुँच कॉन्फ़िगर करें:
- उपयोगकर्ता को किसी व्यावसायिक इकाई से संबद्ध करें. Dataverse डिफ़ॉल्ट रूप से रूट व्यवसाय इकाई का उपयोग करता है और उपयोगकर्ता को उस व्यवसाय इकाई की डिफ़ॉल्ट टीम में जोड़ता है.
- उपयोगकर्ता के लिए आवश्यक सुरक्षा भूमिकाएँ असाइन करें।
- उपयोगकर्ता को उपयुक्त टीमों में जोड़ें।
- यदि आप स्तंभ-स्तरीय सुरक्षा का उपयोग करते हैं, तो उपयोगकर्ता या उनकी किसी टीम को स्तंभ सुरक्षा प्रोफ़ाइल असाइन करें.
एक उपयोगकर्ता की प्रभावी पहुंच टीमों के माध्यम से सौंपी गई भूमिकाओं के साथ सीधे असाइन की गई सुरक्षा भूमिकाओं को जोड़ती है। Dataverse हमेशा उन भूमिकाओं से व्यापक अनुमति देता है। विस्तृत पूर्वाभ्यास के लिए, परिवेश सुरक्षा कॉन्फ़िगर करें देखें.
परिवर्तनों को परिनियोजित करने से पहले अनुप्रयोग निर्माताओं और उपयोगकर्ता अनुमतियों को प्रबंधित करने वाले व्यवस्थापकों के साथ प्रमुख सुरक्षा परिवर्तनों का समन्वय करें.