Megjegyzés
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhat bejelentkezni vagy módosítani a címtárat.
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhatja módosítani a címtárat.
Az ügyfelekre adatvédelmi és megfelelőségi követelmények vonatkoznak az inaktív adatok titkosításával történő adatvédelemhez. Ez megvédi az adatokat a kitettségtől abban az esetben, ha az adatbázis másolatát ellopják. Az inaktív adatok titkosításával az adatbázis ellopott adatai védve vannak attól, hogy titkosítási kulcs nélkül visszaállíthassák azokat egy másik szerverre.
Az összes, Power Platformban tárolt felhasználói adat alapértelmezés szerint a Microsoft által felügyelt erős titkosítási kulcsokkal van titkosítva. A Microsoft az összes adat adatbázis-titkosítási kulcsát tárolja és kezeli, így Önnek nem kell. A Power Platform azonban ezt az ügyfél által felügyelt titkosítási kulcsot (CMK) biztosítja a hozzáadott adatvédelmi vezérlőhöz, ahol önkiszolgálóan kezelheti a Microsoft Dataverse környezethez társított adatbázis-titkosítási kulcsot. Ez lehetővé teszi a titkosítási kulcs igény szerinti elforgatását vagy cseréjét, valamint azt is, hogy megakadályozza a Microsoft hozzáférését az ügyféladatokhoz bármikor, amikor Ön visszavonja a kulcshozzáférést a szolgáltatásainkhoz.
Ha többet szeretne megtudni az ügyfél által kezelt kulcsról Power Platform szolgáltatásban, tekintse meg az ügyfél által kezelt kulcsról szóló videót.
Ezek a titkosítási kulcsműveletek ügyfél által kezelt kulccsal (CMK) érhetők el:
- Hozzon létre egy RSA (RSA-HSM) kulcsot a Azure Key Vaultból.
- Hozzon létre egy vállalati Power Platform szabályzatot a kulcshoz.
- Adjon engedélyt a vállalati Power Platform szabályzatnak a kulcstartó eléréséhez.
- Engedélyezze a szolgáltatás rendszergazdájának a vállalati Power Platform szabályzat olvasását.
- Alkalmazza a titkosítási kulcsot a környezethez.
- Állítsa vissza/távolítsa el a környezet CMK-titkosítását a Microsoft által kezelt kulcsra.
- Módosítsa a kulcsot egy új vállalati szabályzat létrehozásával, a környezet CMK-ból való eltávolításával, és alkalmazza újra a CMK-t az új vállalati szabályzattal.
- CMK-környezetek zárolása a CMK-kulcstartó és/vagy kulcsengedélyek visszavonásával.
- CMK-kulcs alkalmazása.
Jelenleg az összes tárolt ügyféladat kizárólag az alábbi alkalmazásokban és szolgáltatásokban titkosítható ügyfél által kezelt kulccsal:
Kereskedelmi felhő
- Dataverse (egyedi megoldások és Microsoft-szolgáltatások)
- Dataverse Copilot modellalapú alkalmazásokhoz
- Power Automate
- Dynamics 365 chat
- Dynamics 365 Sales
- Dynamics 365 Ügyfélszolgálat
- Dynamics 365 Customer Insights – Adatelemzés
- Dynamics 365 Field Service
- Dynamics 365 Kiskereskedelem
- Dynamics 365 Finance (Pénzügy és műveletek)
- Dynamics 365 Intelligent Order Management (Pénzügy és műveletek)
- Dynamics 365 Project Operations (Pénzügy és műveletek)
- Dynamics 365 Supply Chain Management (Pénzügy és műveletek)
- Copilot Studio
Szuverén felhő – GCC High
- Dataverse (egyedi megoldások és Microsoft-szolgáltatások)
- Dataverse Copilot modellalapú alkalmazásokhoz
- Dynamics 365 chat
- Dynamics 365 Sales
- Dynamics 365 Ügyfélszolgálat
- Dynamics 365 Customer Insights – Adatelemzés
- Copilot Studio
Megjegyzés:
- Az ügyfél által kezelt kulcsok támogatásával kapcsolatos információkért forduljon a fent nem felsorolt szolgáltatások munkatársaihoz.
- Nuance Conversational IVR és a készítő üdvözlőtartalma ki van zárva az ügyfél által kezelt kulcstitkosításból.
- Az összekötők kapcsolati beállításai továbbra is a Microsoft által kezelt kulccsal vannak titkosítva.
- A Power Platform környezetbeállításai továbbra is titkosítva lesznek egy Microsoft által felügyelt kulccsal.
- A konfigurált CMK nem titkosítja a Copilot Studióból az Ügynök 365 biztonsági naplózás részeként küldött adatokat.
- Power Apps megjelenített nevek, leírások és kapcsolati metaadatok továbbra is titkosítva lesznek a Microsoft által felügyelt kulccsal.
- A letöltési eredmények hivatkozása és a megoldás-ellenőrző kényszerítése által a megoldás-ellenőrzés során előállított egyéb adatok továbbra is a Microsoft által kezelt kulccsal vannak titkosítva.
Azok a pénzügyi és műveleti alkalmazásokkal rendelkező környezetek, amelyekben a Power Platform-integráció engedélyezett szintén titkosíthatók. A Power Platform-integráció nélküli pénzügyi és műveleti környezetek továbbra is a Microsoft által kezelt alapértelmezett kulcsot használják az adatok titkosításához. További információ: Titkosítás a pénzügyi és műveleti alkalmazásokban.
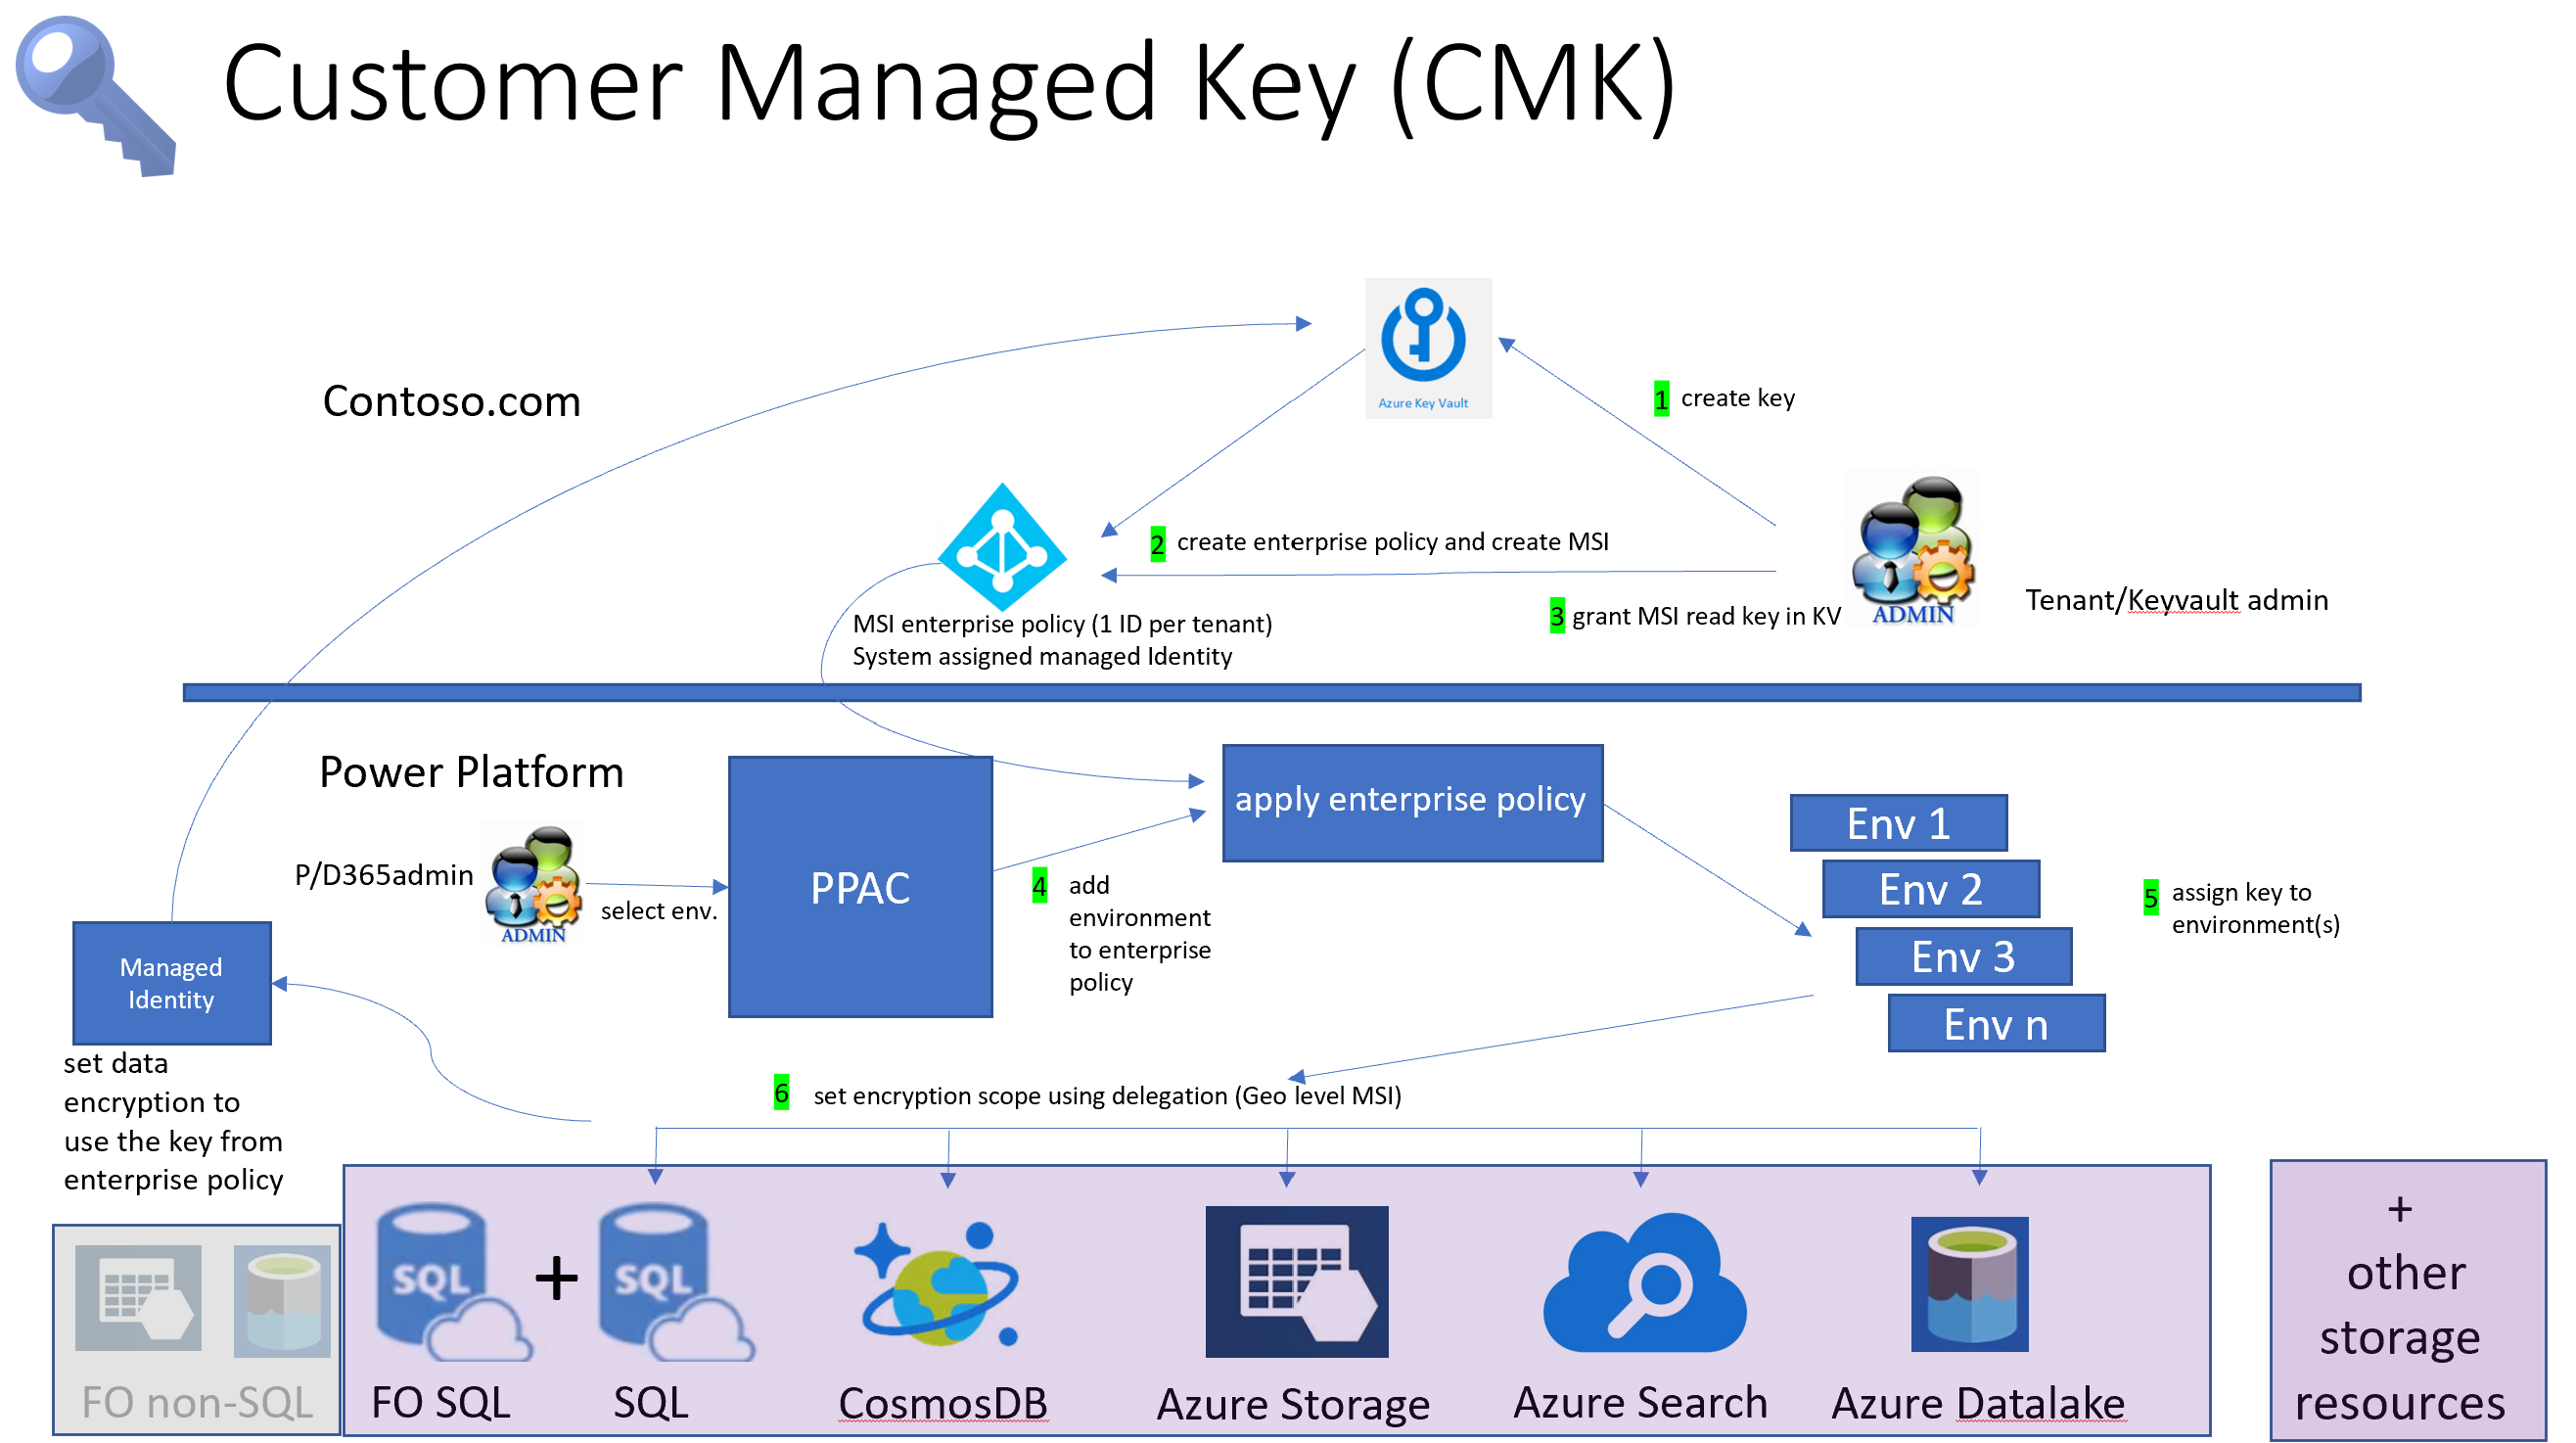
Az ügyfél által kezelt kulcs bemutatása
Az ügyfél által felügyelt kulccsal a rendszergazdák saját titkosítási kulcsot biztosíthatnak a saját Azure Key Vault a Power Platform storage-szolgáltatásainak az ügyféladatok titkosításához. A Microsoft nem rendelkezik közvetlen hozzáféréssel az Azure Key Vaulthoz. Ahhoz, hogy a Power Platform-szolgáltatások hozzáférhessenek a titkosítási kulcshoz az Azure Key Vaultból, a rendszergazda létrehoz egy Power Platform vállalati szabályzatot, amely hivatkozik a titkosítási kulcsra, és hozzáférési jogot biztosít a szabályzatnak a kulcs Azure Key Vaultból való olvasásához.
A Power Platform szolgáltatás-rendszergazdája ezután Dataverse-környezeteket adhat hozzá a vállalati szabályzathoz, hogy megkezdje a környezetben lévő összes ügyféladat titkosítását a titkosítási kulccsal. A rendszergazdák módosíthatják a környezet titkosítási kulcsát egy másik vállalati házirend létrehozásával, és a környezet hozzáadásával (az eltávolítás után) az új vállalati házirendhez. Ha a környezetet már nem kell titkosítani az ügyfél által kezelt kulccsal, a rendszergazda eltávolíthatja a Dataverse-környezetet a vállalati szabályzatból, hogy visszaállítsa az adattitkosítást a Microsoft által kezelt kulcsra.
A rendszergazda zárolhatja az ügyfél által kezelt kulcskörnyezeteket a vállalati szabályzat kulcshozzáférésének visszavonásával, és a kulcshozzáférés visszaállításával feloldhatja a környezetek zárolását. További információ: Környezetek zárolása a kulcstartó- és/vagy a kulcsengedély-hozzáférés visszavonásával
A kulcskezelési feladatok egyszerűsítése érdekében a feladatok három fő területre vannak bontva:
- Hozzon létre titkosítási kulcsot.
- Hozzon létre vállalati szabályzatot, és adjon hozzáférést.
- Kezelje a környezet titkosítását.
Figyelmeztetés
Ha a környezetek zárolva vannak, senki sem férhet hozzájuk, beleértve a Microsoft ügyfélszolgálatát is. A zárolt környezetek letiltásra kerülnek, és adatvesztés léphet fel.
Az ügyfél által kezelt kulcs licencelési követelményei
Az ügyfél által felügyelt kulcsszabályzat csak a felügyelt környezetekhez aktivált környezeteken van kényszerítve. A felügyelt környezetek jogosultságként szerepelnek az önálló Power Apps, Power Automate, Microsoft Copilot Studio, Power Pages és Dynamics 365 licencekben, amelyek prémium szintű használati jogosultságot biztosítanak. További információ a felügyelt környezetek licenceléséről, a Microsoft Power Platform licencelési áttekintésével.
Ezenkívül, a Microsoft Power Platform és a Dynamics 365 ügyfél által felügyelt kulcsának használatához a titkosítási kulcsra vonatkozó szabályzat érvényesítése alatt álló környezetekben lévő felhasználóknak rendelkezniük kell az alábbi előfizetések egyikével:
- Microsoft 365 vagy Office 365 A5 csomag/E5/G5
- Microsoft 365 A5 csomag/E5/F5/G5 megfelelőség
- Microsoft 365 F5 biztonság és megfelelőség
- Microsoft 365 A5 csomag/E5/F5/G5 információvédelem és -kezelés
- Microsoft 365 A5 csomag/E5/F5/G5 belső kockázatkezelés
További információ ezekről a licencekről.
Vegye figyelembe a kulcs kezelésével járó kockázatokat
Mint bármilyen kulcsfontosságú alkalmazásnál, a szervezeten belül rendszergazdai jogosultsággal rendelkező személyeknek itt is megbízhatónak kell lenniük. A kulcskezelő funkció használata előtt ki kell értékelnie az adatbázis titkosítási kulcsainak kezelésével járó kockázatot. Elképzelhető, hogy a szervezeten belül működő rosszindulatú rendszergazda (aki rendszergazdai szintű hozzáférést kapott vagy szerzett a szervezet biztonsági vagy üzleti folyamataihoz) a kulcskezelési funkcióval létrehozhat egy kulcsot, és azzal tárolhatja a környezeteket a bérlőben.
Vegye fontolóra az alábbi eseménysorozatot.
A rosszindulatú kulcstartó rendszergazdája létrehoz egy kulcsot és egy vállalati szabályzatot az Azure Portálon. A Azure Key Vault rendszergazda a Power Platform felügyeleti központjába lép, és környezeteket ad hozzá a vállalati szabályzathoz. A rosszindulatú rendszergazda ezután visszatér a Azure portálra, és visszavonja a vállalati szabályzat kulcshozzáférését, így zárolja az összes környezetet. Ez megszakításokat okoz az üzletmenetben, mivel az összes környezet elérhetetlenné válik, és ha ez az esemény nem oldódik meg, azaz a kulcshozzáférés visszaáll, a környezeti adatok elveszhetnek.
Megjegyzés:
- Azure Key Vault beépített biztonsági intézkedésekkel rendelkezik, amelyek segítenek a kulcs visszaállításában; ezekhez engedélyezni kell az áltörlés és a végleges törlés elleni védelem kulcstartó-beállításait.
- Egy másik megfontolandó biztonsági szempont annak biztosítása, hogy vannak-e olyan feladatok, amelyeknél a Azure Key Vault rendszergazdája nem kap hozzáférést a Power Platform felügyeleti központjához.
A kockázatcsökkentési feladatok szétválasztása
Ez a szakasz az ügyfél által kezelt kulcs funkcióval kapcsolatos feladatokat ismerteti, amelyekért az egyes rendszergazdai szerepkörök felelősek. A feladatok elkülönítése segít csökkenteni az ügyfél által kezelt kulcsokkal kapcsolatos kockázatokat.
Azure Key Vault és Power Platform/Dynamics 365 szolgáltatásadminisztrátori feladatok
Az ügyfél által felügyelt kulcsok engedélyezéséhez először a kulcstartó rendszergazdája létrehoz egy kulcsot a Azure kulcstartóban, és létrehoz egy Nagyvállalati Power Platform-szabályzatot. A vállalati szabályzat létrehozásakor egy speciális Microsoft Entra ID felügyelt identitás jön létre. Ezután a kulcstartó rendszergazdája visszatér a Azure kulcstartóhoz, és hozzáférést biztosít a vállalati szabályzatnak/felügyelt identitásnak a titkosítási kulcshoz.
A kulcstár rendszergazdája ezután olvasási hozzáférést biztosít a megfelelő Power Platform/Dynamics 365 szolgáltatás rendszergazdájának a vállalati szabályzathoz. Az olvasási engedély megadása után a Power Platform/Dynamics 365 szolgáltatás rendszergazdája megnyithatja a Power Platform felügyeleti központját, és hozzáadhat környezeteket a vállalati szabályzathoz. Az összes hozzáadott környezet ügyféladatai ezután titkosítva lesznek az ügyfél által kezelt kulccsal, amely ehhez a vállalati szabályzathoz kapcsolódik.
Prerequisites
- Egy Azure előfizetés, amely Azure Key Vault vagy Azure Key Vault felügyelt hardveres biztonsági modulokat tartalmaz.
- Az alábbiakkal rendelkező Microsoft Entra azonosító:
- Közreműködői engedély az Microsoft Entra-előfizetéshez.
- Engedély Azure Key Vault és kulcs létrehozásához.
- Engedély erőforráscsoport létrehozására. Ez a kulcstartó beállításához szükséges.
Azure Key Vault kulcs létrehozása és hozzáférés engedélyezése
A Azure Key Vault rendszergazdája elvégzi ezeket a feladatokat Azure.
- Hozzon létre egy Azure fizetős előfizetést és Key Vault. Hagyja figyelmen kívül ezt a lépést, ha már rendelkezik Azure Key Vault tartalmazó előfizetéssel.
- Nyissa meg a Azure Key Vault szolgáltatást, és hozzon létre egy kulcsot. További információ: Kulcs létrehozása a kulcstartóban
- Engedélyezze a Power Platform vállalati szabályzatok szolgáltatását Azure-előfizetéséhez. Ezt csak egyszer tegye meg. További információ: Engedélyezze a Power Platform vállalati szabályzatszolgáltatását az Azure előfizetéséhez
- Hozzon létre egy vállalati Power Platform szabályzatot. További információ: Vállalati szabályzat létrehozása
- Adjon vállalati szabályzatengedélyeket a kulcstartó eléréséhez. További információ: Vállalati szabályzatengedélyek megadása a kulcstartó eléréséhez
- Engedélyezze a Power Platform és Dynamics 365 rendszergazdák számára a vállalati szabályzat olvasását. További információ: Power Platform rendszergazdai jogosultság megadása a vállalati szabályzat olvasásához
Power Platform/Dynamics 365 szolgáltatásadminisztrátor Power Platform Felügyeleti központ feladatai
Prerequisite
A Power Platform rendszergazdájának vagy a Power Platform, vagy a Dynamics 365 szolgáltatásadminisztrátor Microsoft Entra szerepkörhöz kell tartoznia.
Környezet titkosításának kezelése a Power Platform felügyeleti központjában
A Power Platform-rendszergazda kezeli a környezettel kapcsolatos, ügyfél által kezelt kulcsfeladatokat a Power Platform felügyeleti központjában.
- Adja hozzá a Power Platform-környezeteket a vállalati szabályzathoz az adatok ügyfél által kezelt kulccsal való titkosításához. További információ: Környezet hozzáadása a vállalati szabályzathoz az adatok titkosításához
- Távolítsa el a környezeteket a vállalati szabályzatból, hogy visszaadja a titkosítást a Microsoft által felügyelt kulcsra. További információ: Távolítsa el a környezeteket a szabályzatból, hogy visszatérjen a Microsoft által felügyelt kulcsra
- Módosítsa a kulcsot úgy, hogy eltávolítja a környezeteket a régi vállalati szabályzatból, és környezeteket ad hozzá egy új vállalati szabályzathoz. További információ: Titkosítási kulcs létrehozása és hozzáférés megadása
- Ha a korábbi önállóan kezelt titkosítási kulcs funkciót használja, áttelepítheti a kulcsot az ügyfél által kezelt kulcsba. További információ: Az ügyfél által kezelt titkosítási kulcs kezelése.
Titkosítási kulcs létrehozása és hozzáférés megadása
Azure fizetős előfizetés és kulcstartó létrehozása
A Azure hajtsa végre a következő lépéseket:
Hozzon létre egy Pay-as-you-go vagy azzal egyenértékű Azure-előfizetést. Erre a lépésre nincs szükség, ha a bérlő már rendelkezik előfizetéssel.
Hozzon létre egy erőforráscsoportot. További információ: Erőforráscsoportok létrehozása
Megjegyzés:
Hozzon létre vagy használjon olyan erőforráscsoportot, amely rendelkezik például az USA középső régiójával, amely megfelel a Power Platform-környezet régiójának, például Egyesült Államok.
Hozzon létre egy kulcstartót a fizetős előfizetéssel, amely tartalmazza az áltörlés és a végleges törlés elleni védelmet az előző lépésben létrehozott erőforráscsoporthoz.
Important
Annak érdekében, hogy a környezet védve legyen a titkosítási kulcs véletlen törlésétől, a kulcstartóban engedélyezni kell az áltörlés és a végleges törlés elleni védelmet. A beállítások engedélyezése nélkül nem tudja titkosítani a környezetet a saját kulccsal. További információ: Azure Key Vault helyreállítható törlés áttekintése További információ: Kulcstartó létrehozása Azure portál használatával
Kulcs létrehozása a kulcstartóban
- Ellenőrizze, hogy teljesülnek-e az előfeltételek.
- Lépjen a Azure portálra>Key Vault és keresse meg azt a key vault, ahol titkosítási kulcsot szeretne létrehozni.
- Ellenőrizze a Azure kulcstartó beállításait:
- A Tulajdonságok alatt válassza a Beállítások lehetőséget.
- Az áltörlés állítsa be vagy ellenőrizze, hogy az áltörlés engedélyezve van-e ezen a kulcstartó-beállításon.
- A Végleges törlés elleni védelem alatt állítsa be vagy ellenőrizze, hogy engedélyezve van-e végleges törlés elleni védelem (kötelező adatmegőrzési idő kényszerítése a törölt tárolókhoz és tárolóobjektumokhoz).
- Ha módosításokat végzett, válassza a Mentés lehetőséget.
RSA-kulcsok létrehozása
Hozzon létre vagy importáljon egy kulcsot, amely az alábbi tulajdonságokkal rendelkezik:
- A Key Vault tulajdonságok lapján válassza a Kulcsok lehetőséget.
- Válassza a Generálás/Importálás lehetőséget.
- A Kulcs létrehozása képernyőn állítsa be a következő értékeket, majd válassza a Létrehozás lehetőséget.
- Beállítások: Generálás
- Név: Adja meg a kulcs nevét
- Kulcstípus: RSA
- RSA-kulcs mérete: 2048 vagy 3072
Important
Ha lejárati dátumot állít be a kulcsban, és a kulcs lejárt, az ezzel a kulccsal titkosított összes környezet leáll. Állítson be egy figyelmeztetést a lejáró tanúsítványok figyeléséhez, e-mailes értesítéseket küldve a helyi Power Platform-rendszergazdának és az Azure Key Vault-rendszergazdának, emlékeztetőként a lejárati dátum megújítására. Ez fontos a nem tervezett rendszerkimaradások megelőzése érdekében.
Hardveres biztonsági modulok (HSM) védett kulcsainak importálása
A hardveres biztonsági modulok (HSM) védett kulcsaival titkosíthatja a Power Platform Dataverse-környezeteket. A HSM által védett kulcsokat importálni kell a kulcstartóba , hogy létre lehessen hozni egy vállalati szabályzatot. További információ: Supported HSMs A HSM által védett kulcsok importálása Key Vault (BYOK).
Kulcs létrehozása a Azure Key Vault felügyelt HSM-ben
A környezeti adatok titkosításához használhatja a Azure Key Vault felügyelt HSM-ből létrehozott titkosítási kulcsot. Ez 3. szintű FIPS 140-2 támogatást biztosít.
RSA-HSM-kulcsok létrehozása
Ellenőrizze, hogy teljesülnek-e az előfeltételek.
Nyissa meg az Azure Portalt.
Hozzon létre egy felügyelt HSM-et:
Engedélyezze a végleges törlés elleni védelmet a felügyelt HSM-ben.
Adja meg a felügyelt HSM titkosítási felhasználói szerepkört annak a személynek, aki létrehozta a felügyelt HSM kulcstartót.
- A felügyelt HSM-kulcstartó elérése a Azure portálon.
- Lépjen a Helyi RBAC lehetőségre, és válassza a + Hozzáadás lehetőséget.
- A Szerepkör legördülő listában válassza ki a Felügyelt HSM titkosítási felhasználó szerepkört a Szerepkör-hozzárendelés lapon.
- Válassza a Minden kulcs lehetőséget a Hatókör alatt.
- Válassza a Rendszerbiztonsági tag kiválasztása lehetőséget, majd válassza ki a rendszergazdát a Rendszerbiztonsági tag hozzáadása lapon.
- Válassza a Create gombot.
RSA-HSM-kulcs létrehozása:
- Beállítások: Generálás
- Név: Adja meg a kulcs nevét
- Kulcstípus: RSA-HSM
- RSA-kulcs mérete: 2048
Megjegyzés:
Támogatott RSA-HSM-kulcsméretek: 2048 bites és 3072 bites.
A környezet titkosítása Azure Key Vault kulcsával privát kapcsolattal
Frissítheti a Azure Key Vault hálózatkezelését egy private-végpont engedélyezésével, és a kulcstartóban található kulccsal titkosíthatja a Power Platform-környezeteket.
Létrehozhat egy új kulcstartót, majd létrehozhat egy privát kapcsolatot , vagy létrehozhat egy privát kapcsolat egy meglévő kulcstartóval, és létrehozhat egy kulcsot ebből a kulcstartóból, és használhatja a környezet titkosítására. Privát kapcsolatot egy meglévő kulcstartóval is létesíthet, miután már létrehozott egy kulcsot, és használhatja azt a környezet titkosítására.
Adatok titkosítása privát kapcsolattal rendelkező kulcstartóból származó kulccsal
Hozzon létre egy Azure Key Vaultot a következő beállításokkal:
- Végleges törlés elleni védelem engedélyezése
- Kulcstípus: RSA
- Kulcs mérete: 2048 vagy 3072
Másolja ki a kulcstartó URL-címét és a vállalati szabályzat létrehozásához használandó titkosítási kulcs URL-címét.
Megjegyzés:
Miután hozzáadott egy privát végpontot a kulcstartóhoz, vagy letiltotta a nyilvános hozzáférésű hálózatot, csak akkor fogja látni a kulcsot, ha rendelkezik a megfelelő engedéllyel.
Hozzon létre egy virtuális hálózatot.
Térjen vissza a kulcstartóhoz, és adjon hozzá privát végpontkapcsolatokat az Azure Key Vaulthoz.
Megjegyzés:
Ki kell választania a Nyilvános hozzáférésű hálózat letiltása lehetőséget, és engedélyeznie kell, hogy a megbízható Microsoft-szolgáltatások megkerülhessék ezt a tűzfalkivételt .
Hozzon létre egy vállalati Power Platform szabályzatot. További információ: Vállalati szabályzat létrehozása
Adjon vállalati szabályzatengedélyeket a kulcstartó eléréséhez. További információ: Vállalati szabályzatengedélyek megadása a kulcstartó eléréséhez
Engedélyezze a Power Platform és Dynamics 365 rendszergazdák számára a vállalati szabályzat olvasását. További információ: Power Platform rendszergazdai jogosultság megadása a vállalati szabályzat olvasásához
A Power Platform felügyeleti központ rendszergazdája kiválasztja a környezetet a felügyelt környezet titkosításához és engedélyezéséhez. További információ: Felügyelt környezet hozzáadása a vállalati szabályzathoz
A Power Platform felügyeleti központ rendszergazdája hozzáadja a felügyelt környezetet a vállalati szabályzathoz. További információ: Környezet hozzáadása a vállalati szabályzathoz az adatok titkosításához
A Power Platform vállalati szabályzatok szolgáltatásának engedélyezése a Azure-előfizetéshez
Regisztrálja a Power Platformot erőforrás-szolgáltatóként. Ezt a feladatot csak egyszer kell elvégeznie minden olyan Azure előfizetéshez, amelyben a Azure Key Vault található. Az erőforrás-szolgáltató regisztrálásához hozzáférési jogosultsággal kell rendelkeznie az előfizetéshez.
- Jelentkezzen be a Azure portálra és lépjen a Subscription>Forrásszolgáltatók elemre.
- Az Erőforrás-szolgáltatók listájában keressen rá a Microsoft.PowerPlatform lehetőségre, és Regisztrálja azt.
Vállalati szabályzat létrehozása
- Telepítse a PowerShell MSI-t. További információ: Install PowerShell Windows, Linux és macOS rendszeren
- A PowerShell MSI telepítése után térjen vissza A Azure egyéni sablon üzembe helyezéséhez.
- Válassza a Saját sablon létrehozása a szerkesztőben hivatkozást.
- Másolja ezt a JSON-sablont egy szövegszerkesztőbe, például a Jegyzettömbbe. További információ: Vállalati szabályzat JSON-sablonja
- Cserélje le a JSON-sablon értékeit a következőre: EnterprisePolicyName, a hely, ahol létre kell hozni az EnterprisePolicy-tkeyVaultId és keyName. További információ: JSON-sablon meződefiníciói
- Másolja ki a frissített sablont a szövegszerkesztőből, majd illessze be az Egyéni telepítés Azure szerkesztési sablonjába, és válassza a Mentés lehetőséget.
- Válasszon ki egy előfizetést és egy erőforráscsoportot, ahol létre kell hozni a vállalati szabályzatot.
- Válassza az Áttekintés + létrehozás lehetőséget, majd válassza a Létrehozás lehetőséget.
Elindul a központi telepítés. Ha elkészült, létrejön a vállalati szabályzat.
Vállalati szabályzat JSON-sablon
 {
    "$schema": "https://schema.management.azure.com/schemas/2019-04-01/deploymentTemplate.json#",
    "contentVersion": "1.0.0.0",
    "parameters": {},
    "resources": [
        {
            "type": "Microsoft.PowerPlatform/enterprisePolicies",
            "apiVersion": "2020-10-30",
            "name": {EnterprisePolicyName},
            "location": {location where EnterprisePolicy needs to be created},
            "kind": "Encryption",
            "identity": {
                "type": "SystemAssigned"
            },
            "properties": {
                "lockbox": null,
                "encryption": {
                    "state": "Enabled",
                    "keyVault": {
                        "id": {keyVaultId},
                        "key": {
                            "name": {keyName}
                        }
                    }
                },
                "networkInjection": null
            }
        }
    ]
   }
JSON-sablon meződefiníciói
név. A vállalati szabályzat neve. Ez a Power Platform felügyeleti központjában megjelenő szabályzat neve.
hely. Egy a következők közül. Ez a vállalati szabályzat helye, és meg kell felelnie a Dataverse-környezet régiójának:
- '"unitedstates"'
- '"southafrica"'
- '"uk"'
- '"japan"'
- '"india"'
- '"france"'
- '"europe"'
- '"germany"'
- '"switzerland"'
- '"canada"'
- '"brazil"'
- '"australia"'
- '"asia"'
- '"uae"'
- '"korea"'
- '"norway"'
- '"singapore"'
- '"sweden"'
Másolja ki ezeket az értékeket az Azure portálon található kulcstartó tár tulajdonságaiból:
- keyVaultId: Lépjen a Kulcstartók> elemre, majd válassza ki a kulcstartó >áttekintését. Az Essentials részben válassza a JSON-nézet lehetőséget. Másolja az erőforrás-azonosítót a vágólapra, és illessze be a teljes tartalmat a JSON-sablonba.
- keyName: Lépjen a Kulcstartók> elemre, majd válassza ki a kulcstartó >Kulcsok elemét. Figyelje meg a kulcs nevét , és írja be a nevet a JSON-sablonba.
Adjon vállalati szabályzatengedélyeket a kulcstartó eléréséhez
A vállalati szabályzat létrehozása után a kulcstartó rendszergazdája hozzáférést biztosít a vállalati szabályzat felügyelt identitásának a titkosítási kulcshoz.
- Jelentkezzen be a Azure portálra és nyissa meg a Key-tárolókat.
- Válassza ki azt a kulcstartót, amelyhez a kulcs hozzá lett rendelve a vállalati szabályzathoz.
- Lépjen az Access Control (IAM) lapra, és válassza a + Hozzáadás lehetőséget.
- Válassza a Szerepkör-hozzárendelés hozzáadása lehetőséget a legördülő listából,
- Keressen rá a Key Vault Crypto Service titkosítási felhasználóra, és válassza ki.
- Válassza a Tovább gombot.
- Válassza a(z) + Tagok kiválasztása opciót.
- Keresse meg a létrehozott vállalati szabályzatot.
- Válassza ki a vállalati szabályzat, majd a Kiválasztás lehetőséget.
- Válassza a Véleményezés + hozzárendelés lehetőséget.
A fenti engedélybeállítás a kulcstartó Permission modelljénAzure szerepköralapú hozzáférés-vezérlésen alapul. Ha a kulcstartó tárolóhozzáférési szabályzatra van állítva, javasoljuk, hogy migráljon a szerepköralapú modellre. Ha a vállalati szabályzatnak hozzáférést szeretne adni a kulcstartóhoz a tárolóhozzáférési szabályzatával, hozzon létre egy hozzáférési szabályzatot, válassza a Kulcskezelési műveletek lekérése és a Kulcs kicsomagolása, majd a Kulcs becsomagolása lehetőséget a Kriptográfiai műveletek részben.
Megjegyzés:
A nem tervezett rendszerkimaradások elkerülése érdekében fontos, hogy a vállalati szabályzat hozzáférjen a kulcshoz. Ellenőrizze a következőket:
- A kulcstartó aktív.
- A kulcs aktív és nem járt le.
- A kulcs nem törlődik.
- A fenti kulcsengedélyek nem vonhatók vissza.
A kulcsot használó környezetek le vannak tiltva, ha a titkosítási kulcs nem érhető el.
Engedélyezze a Power Platform rendszergazdai jogosultságnak a vállalati szabályzat olvasását
Azok a rendszergazdák, akik Dynamics 365 vagy Power Platform-felügyeleti szerepkörökhöz tartoznak, hozzáférhetnek a Power Platform felügyeleti központjához, hogy környezeteket rendeljenek a vállalati szabályzathoz. A vállalati szabályzatok eléréséhez a Azure key vault-hozzáféréssel rendelkező rendszergazdának kell Reader szerepkört adni a Power Platform rendszergazdájának. A Reader szerepkör megadása után a Power Platform rendszergazdája megtekintheti a vállalati szabályzatokat a Power Platform felügyeleti központjában.
Megjegyzés:
Csak a Power Platform és Dynamics 365 a nagyvállalati szabályzat olvasói szerepkört kapó rendszergazdái adhatnak hozzá környezetet a szabályzathoz. Előfordulhat, hogy más Power Platform- vagy Dynamics 365-rendszergazdák megtekinthetik a vállalati szabályzatot, de hibaüzenetet kapnak, amikor megpróbálják Környezet hozzáadása a szabályzathoz.
Olvasói szerepkör megadása a Power Platform-rendszergazdának
- Jelentkezzen be az Azure portálba.
- Másolja ki a Power Platform vagy a Dynamics 365 rendszergazda objektumazonosítóját. Ehhez tegye a következőket:
- Lépjen az Azure felületén található Felhasználók területre.
- A Felhasználók listában keresse meg a Power Platformmal vagy Dynamics 365 rendszergazdai engedélyekkel rendelkező felhasználót Felhasználók használatával.
- Nyissa meg a felhasználói rekordot, és az Áttekintés lapon másolja ki a felhasználó objektumazonosítóját. Illessze be ezt egy szövegszerkesztőbe, például a Jegyzettömbbe későbbi felhasználásra.
- Másolja ki a vállalati szabályzat erőforrás-azonosítóját. Ehhez tegye a következőket:
- Nyissa meg Resource Graph Explorer a Azure.
- Írja be
microsoft.powerplatform/enterprisepoliciesa Keresés mezőbe, majd válassza ki a microsoft.powerplatform/enterprisepolicies erőforrást. - Válassza a parancssávon a Lekérdezés futtatása lehetőséget. Megjelenik a Power Platform összes vállalati házirendjének listája.
- Keresse meg azt a vállalati szabályzatot, amelyhez hozzáférést szeretne adni.
- Görgessen a vállalati szabályzat jobb oldalára, és válassza a Részletek megtekintése lehetőséget.
- A Részletek lapon másolja ki az azonosítót.
- Indítsa el az Azure Cloud Shell-t, és futtassa a következő parancsot a következőképpen: cserélje ki a felhasználó objektumazonosítójának helyére a objId-t és az előző lépésekben kimásolt azonosítóra az
enterprisepolicies-t.
Kezelje a környezet titkosítását
A környezet titkosításának kezeléséhez a következő engedélyekre van szükség:
- Microsoft Entra aktív felhasználó, aki Power Platform- és/vagy Dynamics 365 rendszergazdai biztonsági szerepkörrel rendelkezik.
- Microsoft Entra Power Platform- vagy Dynamics 365 szolgáltatásadminisztrátori szerepkörrel rendelkező felhasználó.
A kulcstartó rendszergazdája értesíti a Power Platform-rendszergazdát egy titkosítási kulcs és egy vállalati szabályzat létrehozásáról, és megadja a vállalati szabályzatot a Power Platform-rendszergazdának. Az ügyfél által kezelt kulcs engedélyezéséhez a Power Platform-rendszergazda hozzárendeli a környezeteket a vállalati szabályzathoz. A környezet hozzárendelése és mentése után a Dataverse elindítja a titkosítási folyamatot az összes környezeti adat beállításához és az ügyfél által kezelt kulccsal való titkosításhoz.
Felügyelt környezet hozzáadása a vállalati szabályzathoz
- Jelentkezzen be a Power Platform felügyeleti központba.
- Válassza a navigációs ablakban található Kezelés elemet.
- A Kezelés panelen válassza a Környezetek lehetőséget, majd válasszon ki egy környezetet az elérhető környezetek listájából.
- Válassza a Felügyelt környezetek engedélyezése lehetőséget.
- Válassza ki az Engedélyezés lehetőséget.
Környezet hozzáadása a vállalati szabályzathoz az adatok titkosításához
Important
A környezet le van tiltva, amikor az adattitkosításhoz hozzáadja azt a vállalati szabályzathoz. A rendszer leállásának időtartama az adatbázis méretétől függ. Javasoljuk, hogy végezzen tesztfuttatást úgy, hogy másolatot készít a célkörnyezetről egy tesztkörnyezetbe a rendszer becsült állásidejének meghatározásához. A rendszer leállása a környezet titkosítási állapotának ellenőrzésével határozható meg. A rendszer leállása a Titkosítás és a Titkosítás - online állapot között van. A rendszer leállásának csökkentése érdekében a titkosítási állapotot Titkosítás – online állapotra módosítjuk, ha a rendszer leállásához szükséges összes alapvető titkosítási lépés befejeződött. A rendszert a felhasználók használhatják, míg a többi tárolási szolgáltatás, például a keresés és az Copilot index továbbra is titkosítja az adatokat az ügyfél által kezelt kulccsal.
- Jelentkezzen be a Power Platform felügyeleti központba.
- A navigációs ablakban válassza a Biztonság lehetőséget.
- A Biztonság panelen válassza az Adatok és adatvédelem lehetőséget a Beállítások alatt.
- Válassza az Ügyfél által kezelt titkosítási kulcs lehetőséget és lépjen a Vállalati szabályzatok lapra.
- Jelölje ki a szabályt, és válassza a Szabály szerkesztése lehetőséget.
- Válassza a Környezetek hozzáadása lehetőséget, válassza ki a kívánt környezetet, majd válassza a Folytatás lehetőséget.
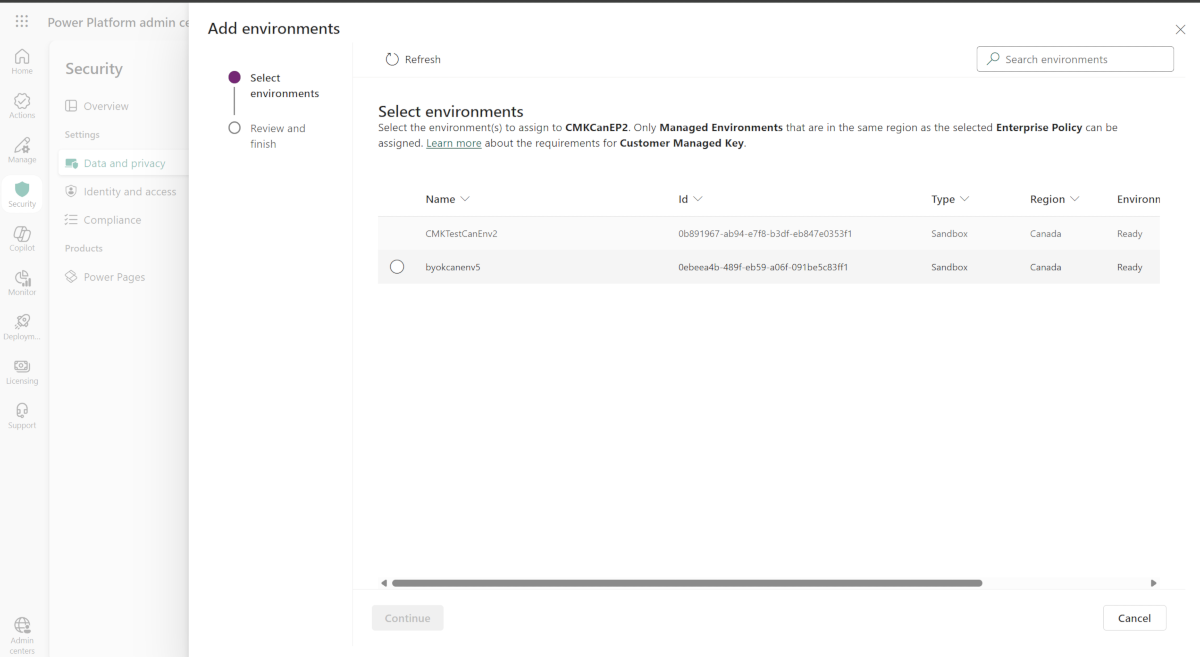
- Válassza a Mentés, majd a Megerősítés lehetőségeket.
Important
- Csak a vállalati szabályzattal azonos régióban található környezetek jelennek meg a Környezetek hozzáadása listában.
- A titkosítás akár négy napot is igénybe vehet, de előfordulhat, hogy a környezet engedélyezve van a Környezetek hozzáadása művelet befejezése előtt.
- Előfordulhat, hogy a művelet nem fejeződik be, és ha meghiúsul, az adatok továbbra is titkosítva lesznek a Microsoft által kezelt kulccsal. Ismét futtathatja a Környezetek hozzáadása műveletet.
Megjegyzés:
Csak felügyelt környezetként engedélyezett környezeteket vehet fel. A próbaverzió és a Teams-környezettípusok nem adhatók hozzá a vállalati szabályzathoz.
Távolítsa el a környezeteket a szabályzatból, hogy visszatérjen a Microsoft által kezelt kulcshoz
Kövesse az alábbi lépéseket, ha vissza szeretne térni a Microsoft által kezelt titkosítási kulcshoz.
Important
A környezet le van tiltva, ha eltávolítja azt a vállalati szabályzatból, hogy visszatérjen a Microsoft által kezelt kulccsal való adattitkosításhoz.
- Jelentkezzen be a Power Platform felügyeleti központba.
- A navigációs ablakban válassza a Biztonság lehetőséget.
- A Biztonság panelen válassza az Adatok és adatvédelem lehetőséget a Beállítások alatt.
- Válassza az Ügyfél által kezelt titkosítási kulcs lehetőséget és lépjen a Vállalati szabályzatok lapra.
- Válassza a Környezet házirendekkel lapot, majd keresse meg az ügyfél által kezelt kulcsból eltávolítani kívánt környezetet.
- Válassza az Összes szabályzat lapot, válassza ki a 2. lépésben ellenőrzött környezetet, majd válassza a Szabályzat szerkesztése lehetőséget a parancssávon.
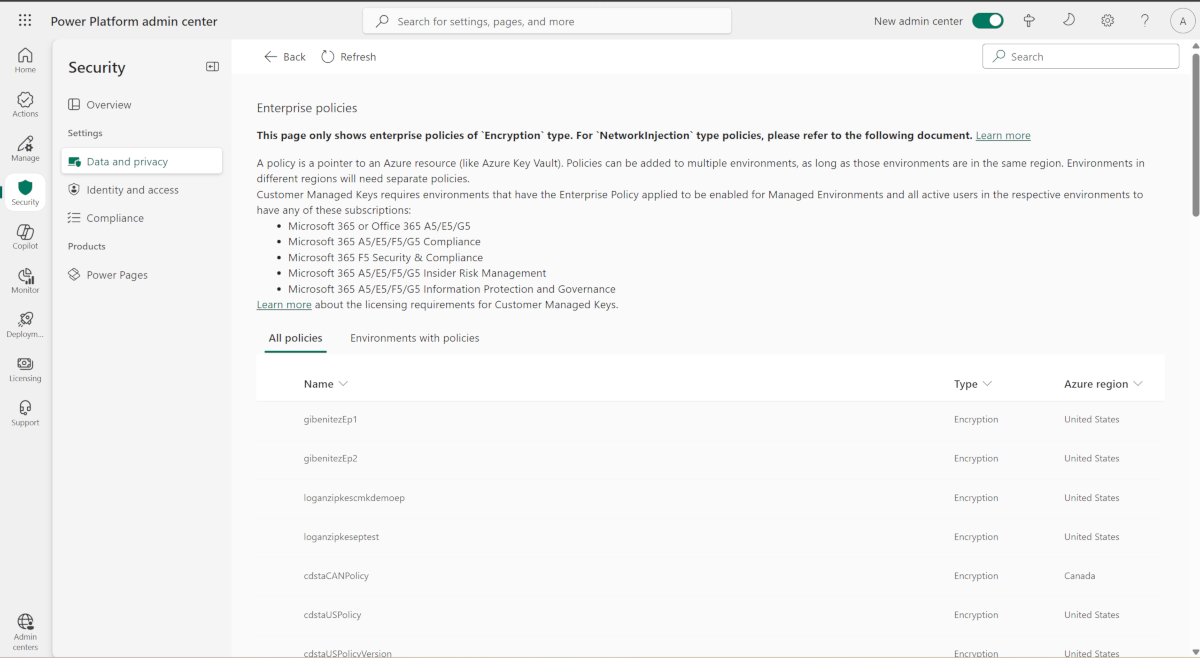
- Válassza a Környezet eltávolítása lehetőséget a parancssávon, válassza ki az eltávolítani kívánt környezetet, majd válassza a Folytatás lehetőséget.
- Válassza az Mentésgombot.
Important
A környezet le van tiltva, ha eltávolítja azt a vállalati szabályzatból, hogy visszaállítsa a Microsoft által kezelt kulccsal való adattitkosítást. Ne törölje vagy tiltsa le a kulcsot, ne törölje vagy tiltsa le a kulcstartót, és ne távolítsa el a vállalati szabályzat kulcstartóra vonatkozó engedélyeit. A kulcs és a kulcstartó hozzáférése szükséges az adatbázis-visszaállítás támogatásához. A vállalati szabályzat engedélyeit 30 nap elteltével törölheti és eltávolíthatja.
A környezet titkosítási állapotának áttekintése
A titkosítási állapot áttekintése a vállalati szabályzatokból
Jelentkezzen be a Power Platform felügyeleti központba.
A navigációs ablakban válassza a Biztonság lehetőséget.
A Biztonság panelen válassza az Adatok és adatvédelem lehetőséget a Beállítások alatt.
Válassza az Ügyfél által kezelt titkosítási kulcs lehetőséget és lépjen a Vállalati szabályzatok lapra.
Válasszon egy szabályzatot, majd a parancssávon válassza a Szabályzat szerkesztése lehetőséget.
Tekintse át a környezet titkosítási állapotát a Környezetek ezzel a szabályzattal szakaszban.
Megjegyzés:
A környezet titkosítási állapota a következő lehet:
Titkosítás – Az ügyfél által kezelt kulcstitkosítási folyamat fut, és a rendszer le van tiltva az online használatra.
Titkosítás – online - Minden alapvető szolgáltatás titkosítása, amely a rendszer leállását igényli, befejeződött, és a rendszer engedélyezve van az online használatra.
Titkosított – A vállalati szabályzat titkosítási kulcsa aktív, és a környezet titkosítva van a kulccsal.
Visszaállítás – A titkosítási kulcs ügyfél által kezelt kulcsról Microsoft által kezelt kulcsra módosul, és a rendszer le van tiltva az online használatra.
Visszaállítás – online – A rendszer leállását igénylő összes alapvető szolgáltatás titkosítása visszaállította a kulcsot, és a rendszer engedélyezve van az online használatra.
Microsoft által kezelt kulcs – A Microsoft által kezelt kulcstitkosítás aktív.
Sikertelen – A vállalati szabályzat titkosítási kulcsát nem használja minden Dataverse-tárolási szolgáltatás. A feldolgozásuk több időt igényel, és újra futtathatja a Környezet hozzáadása műveletet. Lépjen kapcsolatba az ügyfélszolgálattal, ha az újrafuttatási művelet sikertelen.
A Sikertelen titkosítási állapot nincs hatással a környezeti adatokra és azok műveleteire. Ez azt jelenti, hogy egyes Dataverse-tárolási szolgáltatások titkosítják az adatokat a kulccsal, mások pedig továbbra is a Microsoft által kezelt kulcsot használják. A visszaállítás nem ajánlott, mivel a Környezet hozzáadása művelet újrafuttatásakor a szolgáltatás onnan folytatódik, ahol abbahagyta.
Figyelmeztetés – A vállalati szabályzat titkosítási kulcsa aktív, és a szolgáltatás egyik adata továbbra is titkosítva van a Microsoft által kezelt kulccsal. További információ a Power Automate CMK-alkalmazás figyelmeztető üzeneteiről.
A titkosítási állapot áttekintése a Környezeti előzmények lapon
Megtekintheti a környezet előzményeit.
Jelentkezzen be a Power Platform felügyeleti központba.
Válassza a navigációs ablakban található Kezelés elemet.
A Kezelés panelen válassza a Környezetek lehetőséget, majd válasszon ki egy környezetet az elérhető környezetek listájából.
Válassza a parancssávon az Előzmények parancsot.
Keresse meg az Ügyfél által kezelt kulcs frissítésének előzményeit.
Megjegyzés:
Az Állapot a Futtatás üzenetet mutatja, ha a titkosítás folyamatban van. A titkosítás befejezése után a Sikeres üzenet jelenik meg. A Sikertelen állapot akkor jelenik meg, ha az egyik szolgáltatás nem tudja alkalmazni a titkosítási kulcsot.
A Sikertelen állapot figyelmeztetés lehet, és nem kell újra futtatnia a Környezet hozzáadása lehetőséget. Ellenőrizheti, hogy figyelmeztetésről van-e szó.
A környezet titkosítási kulcsának módosítása új vállalati szabályzattal és kulccsal
A titkosítási kulcs módosításához hozzon létre egy új kulcsot és egy új vállalati szabályzatot. Ezután módosíthatja a vállalati szabályzatot a környezetek eltávolításával, majd a környezetek új vállalati szabályzathoz való hozzáadásával. A rendszer kétszer nem működik, amikor új vállalati szabályzatra vált – 1) a titkosítás visszaállításakor a Microsoft által kezelt kulcsra, 2) az új vállalati szabályzat alkalmazásakor.
Tip
A titkosítási kulcs elforgatásához javasoljuk a kulcstartók Új verziójának használatát vagy egy Rotációs szabályzat beállítását.
- A Azure portálon hozzon létre egy új kulcsot és egy új vállalati szabályzatot. További információ: Titkosítási kulcs létrehozása és hozzáférés megadása és Vállalati szabályzat létrehozása
- Adjon az új vállalati szabályzatnak hozzáférést a régi kulcshoz.
- Az új kulcs és a vállalati szabályzat létrehozása után jelentkezzen be a Power Platform felügyeleti központjába.
- A navigációs ablakban válassza a Biztonság lehetőséget.
- A Biztonság panelen válassza az Adatok és adatvédelem lehetőséget a Beállítások alatt.
- Válassza az Ügyfél által kezelt titkosítási kulcs lehetőséget és lépjen a Vállalati szabályzatok lapra.
- Válassza a Környezet házirendekkel lapot, majd keresse meg az ügyfél által kezelt kulcsból eltávolítani kívánt környezetet.
- Válassza az Összes szabályzat lapot, válassza ki a 2. lépésben ellenőrzött környezetet, majd válassza a Szabályzat szerkesztése lehetőséget a parancssávon.
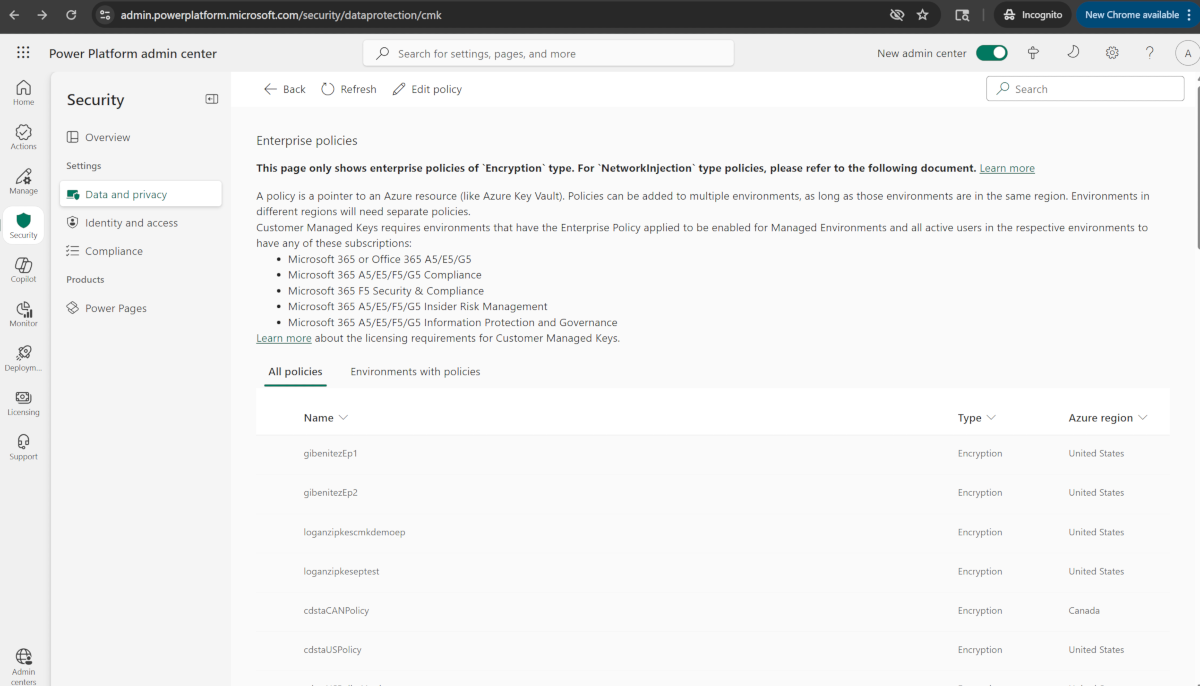
- Válassza a Környezet eltávolítása lehetőséget a parancssávon, válassza ki az eltávolítani kívánt környezetet, majd válassza a Folytatás lehetőséget.
- Válassza az Mentésgombot.
- Ismételje meg a 2–10. lépést, amíg a vállalati szabályzat összes környezetét el nem távolítja.
Important
A környezet le van tiltva, ha eltávolítja azt a vállalati szabályzatból, hogy visszaállítsa a Microsoft által kezelt kulccsal való adattitkosítást. Ne törölje vagy tiltsa le a kulcsot, ne törölje vagy tiltsa le a kulcstartót, és ne távolítsa el a vállalati szabályzat kulcstartóra vonatkozó engedélyeit. Adjon az új vállalati szabályzatnak hozzáférést a régi kulcshoz. A kulcs és a kulcstartó hozzáférése szükséges az adatbázis-visszaállítás támogatásához. A vállalati szabályzat engedélyeit 30 nap elteltével törölheti és eltávolíthatja.
- Az összes környezet eltávolítása után a Power Platform felügyeleti központjában lépjen a Vállalati szabályzatok elemre.
- Válassza ki az új vállalati szabályzatot, majd válassza a Szabályzat szerkesztése lehetőséget.
- Válassza a Környezet hozzáadása lehetőséget, válassza ki a hozzáadni kívánt környezeteket, majd válassza a Folytatás lehetőséget.
Important
A környezet le van tiltva, amikor hozzáadja azt az új vállalati szabályzathoz.
A környezet titkosítási kulcsának elforgatása egy új kulcsverzióval
A környezet titkosítási kulcsát egy új kulcsverzió létrehozásával módosíthatja. Új kulcsverzió létrehozásakor az új kulcsverzió automatikusan engedélyezve lesz. Az összes tárolási erőforrás észleli az új kulcsverziót, és elkezdi alkalmazni az adatok titkosításához.
A kulcs vagy a kulcsverzió módosításakor a gyökér titkosítási kulcs védelme megváltozik, de a tárolóban lévő adatok mindig titkosítva maradnak a kulccsal. Nincs szükség további beavatkozásra az adatok védelmének biztosítása érdekében. A kulcsverzió elforgatása nem befolyásolja a teljesítményt. A kulcsverzió elforgatása nem jár állásidővel. 24 órát is igénybe vehet, amíg az összes erőforrás-szolgáltató alkalmazza az új kulcsverziót a háttérben. Az előző kulcsverziót nem szabad letiltani, mivel a szolgáltatás az újratitkosításhoz és az adatbázis-visszaállítás támogatásához szükséges.
A titkosítási kulcs új kulcsverzió létrehozásával történő elforgatásához kövesse az alábbi lépéseket.
- Lépjen a Azure portálra>Kulcstartók, és keresse meg azt a kulcstartót, ahol új kulcsverziót szeretne létrehozni.
- Navigáljon a Kulcsok elemre.
- Válassza ki az aktuális, engedélyezett kulcsot.
- Válassza ki a + Új verzió lehetőséget.
- Az Engedélyezve beállítás alapértelmezés szerint Igen, ami azt jelenti, hogy az új kulcsverzió automatikusan engedélyezve lesz a létrehozáskor.
- Válassza a Create gombot.
Tip
A kulcsrotációs szabályzatnak való megfelelés érdekében elforgathatja a titkosítási kulcsot a Rotációs szabályzattal. Konfigurálhat rotációs szabályzatot, vagy igény szerint elforgathatja a Forgatás most meghívásával.
Important
Az új kulcsverzió automatikusan elfordul a háttérben, és a Power Platform-rendszergazdának nincs teendője. Fontos, hogy az előző kulcsverziót legalább 28 napig ne lehessen letiltani vagy törölni az adatbázis-visszaállítás támogatásához. Az előző kulcsverzió túl korai letiltása vagy törlése offline állapotba helyezheti a környezetet.
A titkosított környezetek listájának megtekintése
- Jelentkezzen be a Power Platform felügyeleti központba.
- A navigációs ablakban válassza a Biztonság lehetőséget.
- A Biztonság panelen válassza az Adatok és adatvédelem lehetőséget a Beállítások alatt.
- Válassza az Ügyfél által kezelt titkosítási kulcs lehetőséget és lépjen a Vállalati szabályzatok lapra.
- A Vállalati szabályzatok lapon válassza a Szabályzatokkal rendelkező környezetek lapot. Megjelenik a vállalati szabályzatokhoz hozzáadott környezetek listája.
Megjegyzés:
Előfordulhatnak olyan helyzetek, amikor a Környezet állapota vagy a Titkosítás állapota a Sikertelen állapotot mutatja. Ha ez történik, megpróbálhatja újból futtatni a Add környezet műveletet, vagy elküldhet egy Microsoft ügyfélszolgálata kérést.
Környezet-adatbázis műveletei
Az ügyfél bérlője olyan környezetekkel rendelkezhet, amelyek a Microsoft által kezelt kulccsal és az ügyfél által kezelt kulccsal titkosított környezetek segítségével titkosítva vannak. Az adatok integritásának és az adatok védelmének megőrzése érdekében a következő vezérlők használhatók a környezeti adatbázis-műveletek kezelésekor.
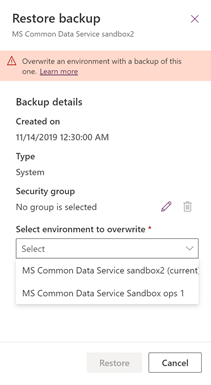
Ha vissza szeretné állítani a környezetet, hogy felülírja (a visszaállított környezetbe), ugyanarra a környezetre korlátozódik, amelyen a biztonsági másolat készült, illetve egy másik, ugyanazzal az ügyfél által kezelt kulccsal titkosított környezettel.
-
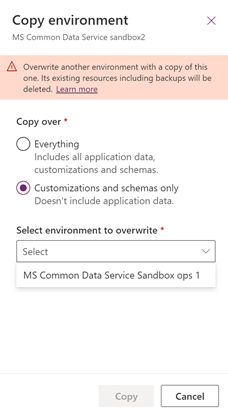
A felülírásra kerülő környezet (a környezetbe másolva) egy másik környezetre korlátozódik, amelyet ugyanazon ügyfél által kezelt kulcs titkosított.
Megjegyzés:
Ha egy ügyfélszolgálati környezetet hoztak létre a támogatási probléma megoldására az ügyfél által felügyelt környezetben, akkor az ügyfélszolgálati környezet titkosítási kulcsát meg kell változtatni az ügyfél által kezelt kulcsra, mielőtt a másolási környezet működése végrahajtható lenne.
Visszaállítás A környezet titkosított adatainak alaphelyzetbe állítása törli a biztonsági másolatokat is. A környezet alaphelyzetbe állítása után a környezet titkosítása vissza fog térni a Microsoft által kezelt kulcshoz.