Catatan
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba masuk atau mengubah direktori.
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba mengubah direktori.
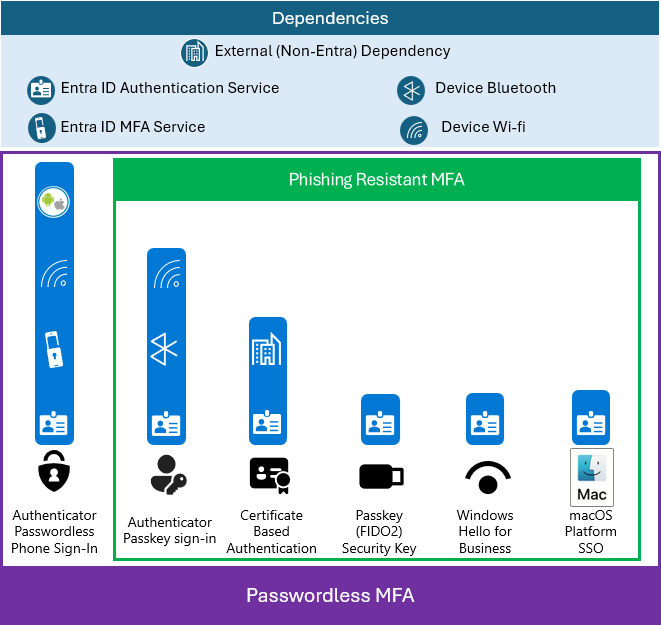
Ketika kredensial disajikan ke ID Microsoft Entra dalam permintaan token, mungkin ada beberapa dependensi yang harus tersedia untuk validasi. Faktor autentikasi pertama bergantung pada autentikasi Microsoft Entra dan, dalam beberapa kasus, pada dependensi eksternal (id non-Entra), seperti infrastruktur lokal. Untuk informasi selengkapnya tentang arsitektur autentikasi campuran, lihat Membangun ketahanan dalam infrastruktur campuran Anda.
Strategi kredensial yang paling aman dan tangguh adalah menggunakan autentikasi tanpa kata sandi. kunci keamanan Windows Hello untuk Bisnis dan Passkey (FIDO 2.0) memiliki lebih sedikit dependensi daripada metode MFA lainnya. Untuk pengguna macOS, pelanggan dapat mengaktifkan Info Masuk Platform untuk macOS. Ketika Anda menerapkan metode ini, pengguna dapat melakukan autentikasi Multifaktor (MFA) tanpa kata sandi dan tahan phishing yang kuat.
Petunjuk / Saran
Untuk penyelaman mendalam seri video tentang penyebaran metode autentikasi ini, lihat Autentikasi tahan phishing di ID Microsoft Entra
Jika Anda menerapkan faktor kedua, dependensi untuk faktor kedua ditambahkan ke dependensi untuk faktor pertama. Misalnya, jika faktor pertama Anda adalah melalui Autentikasi Pass Through (PTA) dan faktor kedua Anda adalah SMS, dependensi Anda adalah sebagai berikut.
- Layanan autentikasi Microsoft Entra
- Layanan autentikasi multifaktor Microsoft Entra
- Infrastruktur lokal
- Operator telepon
- Perangkat pengguna (tidak digambakan)
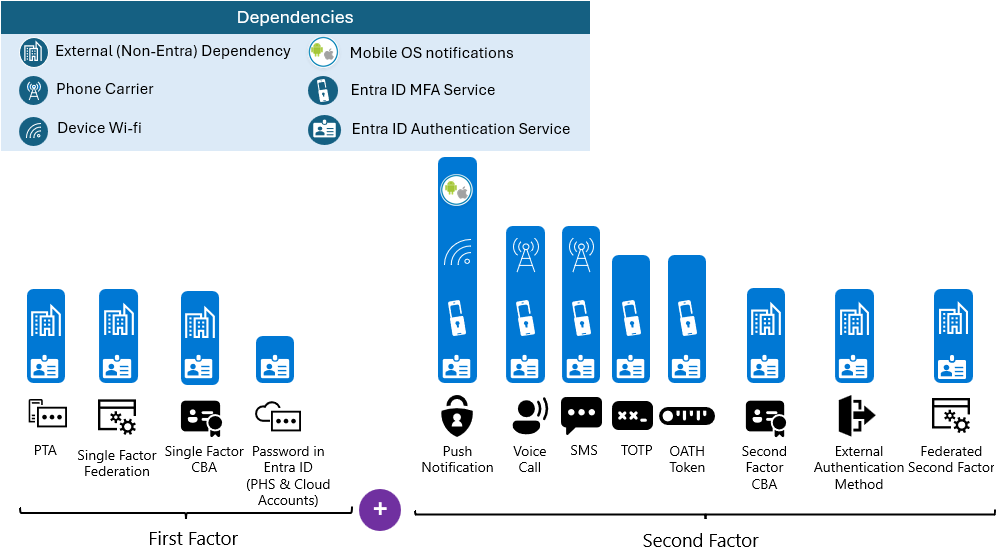
Strategi kredensial Anda harus mempertimbangkan dependensi dari setiap jenis autentikasi dan metode provisi yang menghindari satu titik kegagalan.
Karena metode autentikasi memiliki dependensi yang berbeda, ada baiknya untuk memungkinkan pengguna mendaftar untuk opsi faktor kedua sebanyak mungkin. Pastikan untuk menyertakan faktor kedua dengan dependensi yang berbeda, jika memungkinkan. Misalnya, panggilan suara dan SMS sebagai faktor kedua autentikasi memiliki dependensi yang sama, sehingga menjadikannya satu-satunya opsi tidak mengurangi tingkat risiko.
Untuk faktor kedua, aplikasi Microsoft Authenticator atau aplikasi pengautentikasi lainnya menggunakan token kode sandi satu kali berbasis waktu (TOTP) atau perangkat keras OAuth memiliki dependensi terkecil dan, oleh karena itu, lebih tangguh.
Rincian Tambahan tentang Dependensi Eksternal (Non-Entra)
| Metode Autentikasi | Ketergantungan Eksternal (Non-Entra) | Informasi Selengkapnya |
|---|---|---|
| Autentikasi Berbasis Sertifikat (CBA) | Dalam kebanyakan kasus (bergantung pada konfigurasi) CBA akan memerlukan pemeriksaan pencabutan. Ini menambahkan dependensi eksternal pada titik distribusi CRL (CDP) | Memahami proses pencabutan sertifikat |
| Autentikasi Lewat (PTA) | PTA menggunakan agen lokal untuk memproses autentikasi kata sandi. | Bagaimana cara kerja autentikasi pass-through Microsoft Entra? |
| Federasi | Server federasi harus online dan tersedia untuk memproses upaya autentikasi | Penerapan AD FS lintas geografis ketersediaan tinggi di Azure dengan Azure Traffic Manager |
| Autentikasi Multifaktor Eksternal (MFA Eksternal) | MFA eksternal menyediakan jalur bagi pelanggan untuk menggunakan penyedia MFA eksternal. | Mengelola MFA eksternal di MICROSOFT Entra ID |
Bagaimana beberapa kredensial membantu ketahanan?
Penyediaan berbagai jenis kredensial memberikan opsi kepada pengguna yang dapat mengakomodasi preferensi dan kendala lingkungan mereka. Akibatnya, autentikasi interaktif di mana pengguna diminta untuk autentikasi multifaktor akan lebih tahan terhadap dependensi tertentu yang tidak tersedia pada saat permintaan. Anda dapat mengoptimalkan permintaan autentikasi ulang untuk autentikasi multifaktor.
Selain ketahanan pengguna individu yang dijelaskan di atas, perusahaan harus merencanakan kontingensi untuk gangguan skala besar seperti kesalahan operasional yang menimbulkan kesalahan konfigurasi, bencana alam, atau pemadaman sumber daya di seluruh perusahaan ke layanan federasi lokal (terutama ketika digunakan untuk autentikasi multifaktor).
Bagaimana cara menerapkan kredensial yang tangguh?
- Mengimplementasikan kredensial Tak Berkata Sandi. Lebih suka metode tahan phishing seperti Windows Hello untuk Bisnis, Passkeys (baik Kunci Masuk Authenticator Passkey dan kunci keamanan FIDO2) dan autentikasi berbasis sertifikat (CBA) untuk meningkatkan keamanan sekaligus mengurangi dependensi.
- Sebarkan Aplikasi Microsoft Authenticator sebagai faktor kedua.
- Migrasi dari federasi ke autentikasi awan untuk menghilangkan ketergantungan pada penyedia identitas federasi.
- Aktifkan sinkronisasi hash kata sandi untuk akun hibrid yang disinkronkan dari Windows Server Active Directory. Opsi ini dapat diaktifkan bersama layanan federasi seperti Layanan Federasi Direktori Aktif (AD FS) dan menyediakan fallback jika layanan federasi gagal.
- Analisis penggunaan metode autentikasi multifaktor untuk meningkatkan pengalaman pengguna.
- Menerapkan strategi kontrol akses yang tangguh
Langkah berikutnya
Sumber daya ketahanan untuk admin dan arsitek
- Membangun ketahanan dengan status perangkat
- Membangun ketahanan dengan menggunakan Evaluasi Akses Berkelanjutan (CAE)
- Membangun ketahanan dalam autentikasi pengguna eksternal
- Membangun ketahanan dalam autentikasi campuran Anda
- Membangun ketahanan dalam akses aplikasi dengan Proksi Aplikasi