Catatan
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba masuk atau mengubah direktori.
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba mengubah direktori.
Berlaku untuk:  Penyewa tenaga kerja (pelajari lebih lanjut)
Gunakan pengaturan akses lintas penyewa External Identities untuk mengelola cara Anda berkolaborasi dengan organisasi Microsoft Entra lainnya melalui kolaborasi B2B. Pengaturan ini menentukan tingkat pengguna akses masuk di organisasi Microsoft Entra eksternal ke sumber daya Anda, dan tingkat akses keluar yang dimiliki pengguna Anda ke organisasi eksternal. Mereka juga memungkinkan Anda mempercayai autentikasi multifaktor (MFA) dan klaim perangkat (klaim yang sesuai dan klaim gabungan hibrid Microsoft Entra) dari organisasi Microsoft Entra lainnya. Untuk pertimbangan detail dan perencanaan, lihat Akses lintas penyewa di ID Eksternal Microsoft Entra.
Kolaborasi di seluruh cloud: Organisasi mitra di cloud Microsoft yang berbeda dapat menyiapkan kolaborasi B2B satu sama lain. Pertama, kedua organisasi harus mengaktifkan kolaborasi satu sama lain seperti yang dijelaskan dalam Mengonfigurasi pengaturan cloud Microsoft. Kemudian setiap organisasi dapat secara opsional mengubah pengaturan akses masuk dan pengaturan akses keluar, seperti yang dijelaskan di bawah ini.
Penting
Microsoft mulai memindahkan pelanggan menggunakan pengaturan akses lintas penyewa ke model penyimpanan baru pada 30 Agustus 2023. Anda mungkin melihat entri dalam log audit yang memberi tahu Anda bahwa pengaturan akses lintas penyewa Anda diperbarui saat tugas otomatis kami memigrasikan pengaturan Anda. Untuk jendela singkat saat migrasi diproses, Anda tidak akan dapat membuat perubahan pada pengaturan Anda. Jika Anda tidak dapat membuat perubahan, Anda harus menunggu beberapa saat dan mencoba perubahan lagi. Setelah migrasi selesai, Anda tidak akan lagi dibatasi dengan ruang penyimpanan 25kb dan tidak akan ada batasan lagi pada jumlah mitra yang dapat Anda tambahkan.
Prasyarat
Perhatian
Mengubah pengaturan masuk atau keluar default ke Blokir akses dapat memblokir akses penting bisnis yang ada ke aplikasi di organisasi atau organisasi mitra Anda. Pastikan untuk menggunakan alat yang dijelaskan dalam Akses lintas penyewa di ID Eksternal Microsoft Entra dan konsultasikan dengan pemangku kepentingan bisnis Anda untuk mengidentifikasi akses yang diperlukan.
- Tinjau bagian Pertimbangan penting di gambaran umum akses lintas penyewa sebelum mengonfigurasi pengaturan akses lintas penyewa Anda.
- Gunakan alat dan ikuti rekomendasi dalam Mengidentifikasi masuk masuk dan keluar untuk memahami organisasi dan sumber daya Microsoft Entra eksternal mana yang saat ini diakses pengguna.
- Tentukan tingkat akses default yang ingin Anda terapkan ke semua organisasi Microsoft Entra eksternal.
- Identifikasi organisasi Microsoft Entra apa pun yang memerlukan pengaturan yang disesuaikan sehingga Anda dapat mengonfigurasi pengaturan Organisasi untuk organisasi tersebut.
- Jika Anda ingin menerapkan pengaturan akses ke pengguna, grup, atau aplikasi tertentu di organisasi eksternal, Anda perlu menghubungi organisasi untuk informasi sebelum mengonfigurasi pengaturan Anda. Dapatkan ID objek pengguna, ID objek grup, atau ID aplikasi mereka (ID aplikasi klien atau ID aplikasi sumber daya) sehingga Anda dapat menargetkan pengaturan Anda dengan benar.
- Jika Anda ingin menyiapkan kolaborasi B2B dengan organisasi mitra di cloud Microsoft Azure eksternal, ikuti langkah-langkah dalam Mengonfigurasi pengaturan cloud Microsoft. Admin di organisasi mitra perlu melakukan hal yang sama untuk penyewa Anda.
- Daftar izinkan/blokir dan pengaturan akses lintas penyewa dicentang pada saat undangan. Jika domain pengguna berada dalam daftar yang diizinkan, domain tersebut dapat diundang, kecuali domain diblokir secara eksplisit di pengaturan akses lintas penyewa. Jika domain pengguna berada di daftar blokir, domain tersebut tidak dapat diundang terlepas dari pengaturan akses lintas penyewa. Jika pengguna tidak ada dalam salah satu daftar, kami memeriksa pengaturan akses lintas penyewa untuk menentukan apakah mereka dapat diundang.
Mengonfigurasi pengaturan default
Pengaturan akses lintas penyewa default berlaku untuk semua organisasi eksternal yang belum Anda buat pengaturan khusus organisasi yang disesuaikan. Jika Anda ingin mengubah pengaturan default yang disediakan ID Microsoft Entra, ikuti langkah-langkah ini.
Masuk ke pusat admin Microsoft Entra sebagai setidaknya Administrator Keamanan.
Telusuri pengaturanakses lintas penyewa>>, lalu pilih Pengaturan akses lintas penyewa.
Pilih tab Pengaturan default dan tinjau halaman ringkasan.
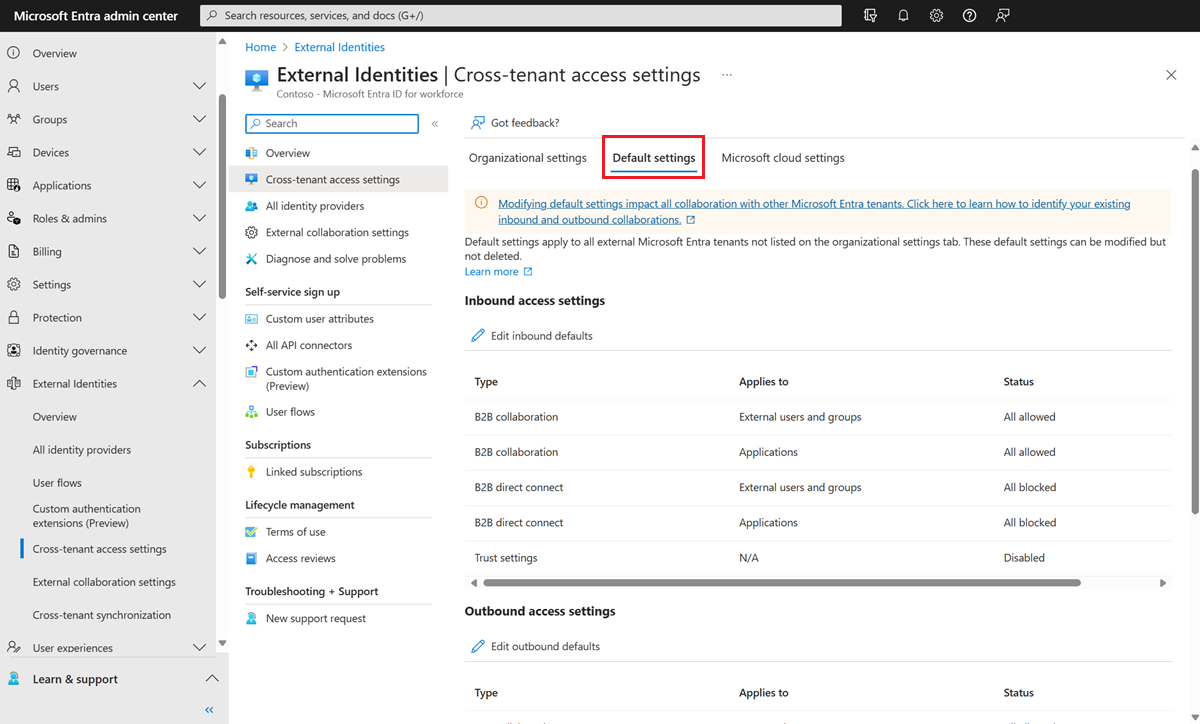
Untuk mengubah pengaturan, pilih tautan Edit default masuk atau tautan Edit default keluar .
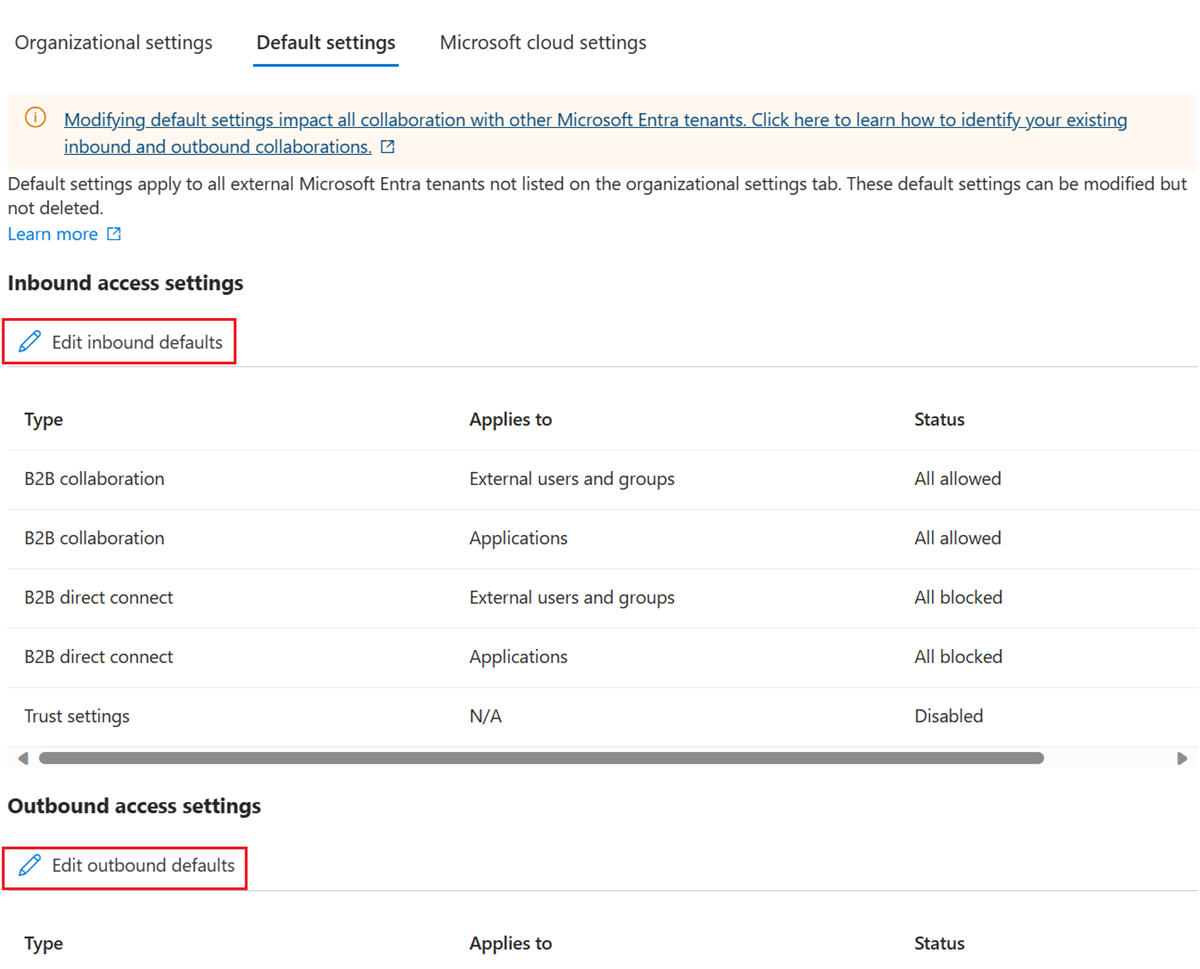
Ubah pengaturan default dengan mengikuti langkah-langkah terperinci di bagian ini:
Menambahkan organisasi
Ikuti langkah-langkah ini untuk mengonfigurasi pengaturan yang disesuaikan untuk organisasi tertentu.
Masuk ke pusat admin Microsoft Entra sebagai setidaknya Administrator Keamanan.
Telusuri kePengaturan akses lintas penyewa>>, lalu pilih Pengaturan organisasi.
Pilih Tambahkan organisasi.
Pada panel Tambahkan organisasi , ketik nama domain lengkap (atau ID penyewa) untuk organisasi.
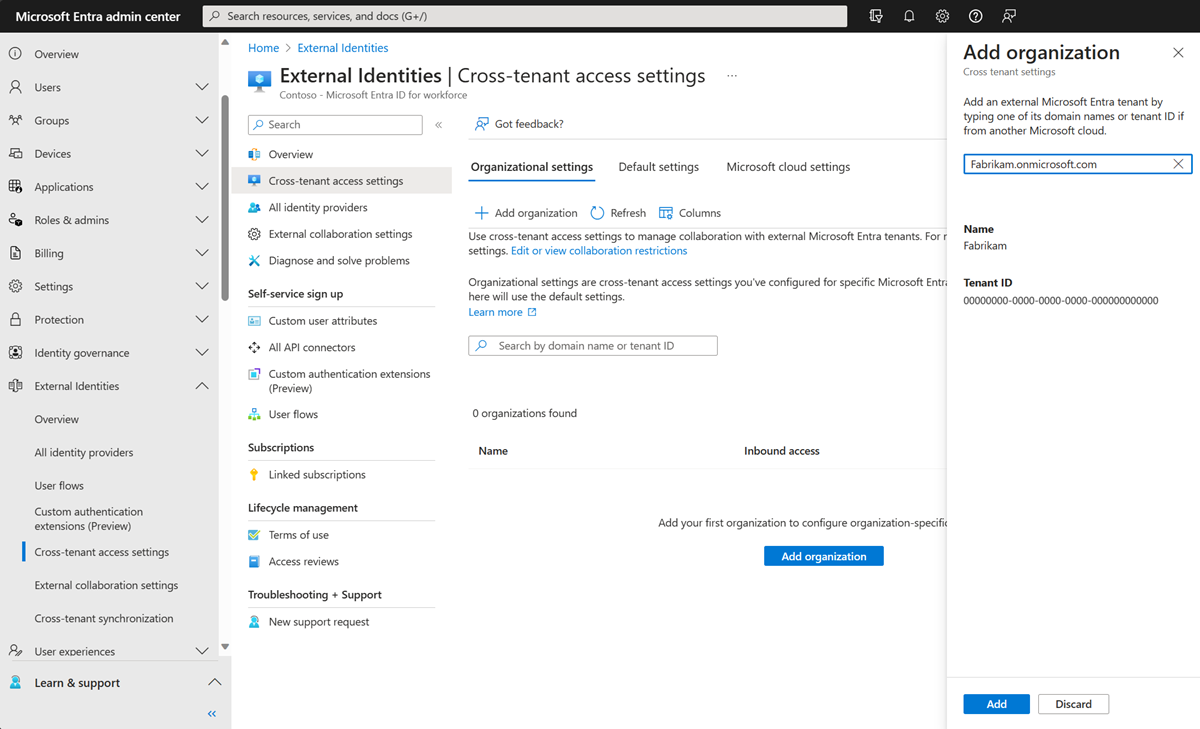
Pilih organisasi di hasil pencarian, lalu pilih Tambahkan.
Organisasi muncul di daftar Pengaturan organisasi . Pada titik ini, semua pengaturan akses untuk organisasi ini diwarisi dari pengaturan default Anda. Untuk mengubah pengaturan organisasi ini, pilih tautan Diwariskan dari default di bawah kolom Akses masuk atau Akses keluar .
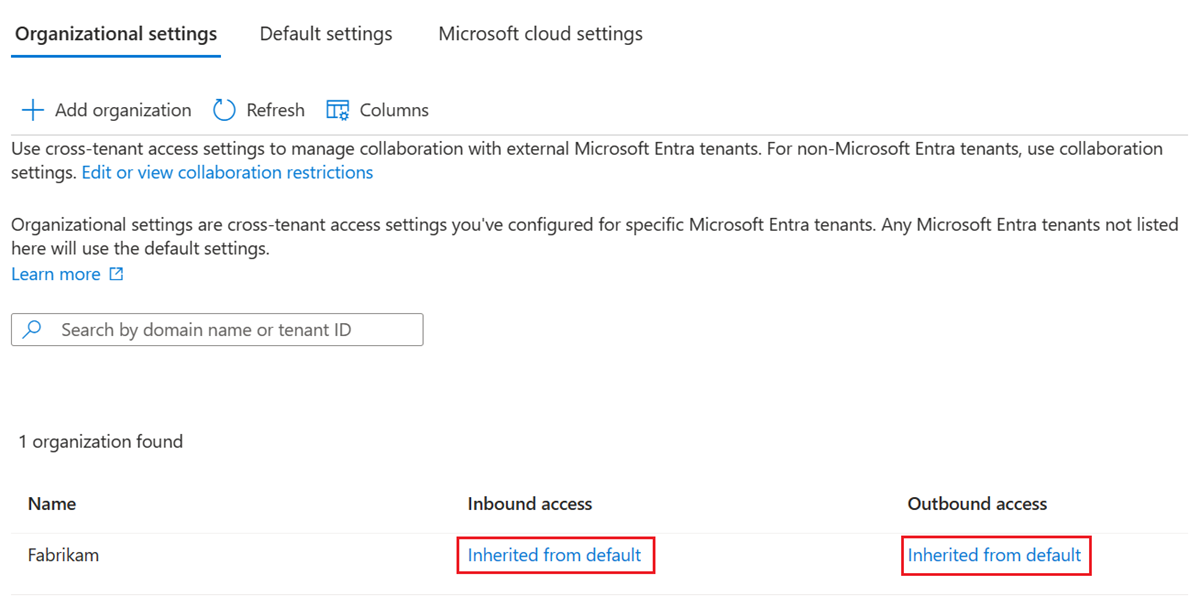
Ubah pengaturan organisasi dengan mengikuti langkah-langkah terperinci di bagian ini:
Mengubah pengaturan akses masuk
Dengan pengaturan masuk, Anda memilih pengguna dan grup eksternal mana yang dapat mengakses aplikasi internal yang Anda pilih. Baik Anda mengonfigurasi setelan default atau setelan khusus organisasi, langkah-langkah untuk mengubah setelan akses lintas penyewa masuk adalah sama. Seperti yang dijelaskan di bagian ini, Anda menavigasi ke tab Default atau organisasi pada tab Pengaturan organisasi , lalu membuat perubahan Anda.
Masuk ke pusat admin Microsoft Entra sebagai setidaknya Administrator Keamanan.
Telusuripengaturan akses lintas penyewa>>.
Navigasikan ke pengaturan yang ingin Anda ubah:
- Pengaturan default: Untuk mengubah pengaturan masuk default, pilih tab Pengaturan default , lalu di bawah Pengaturan akses masuk, pilih Edit default masuk.
- Pengaturan organisasi: Untuk mengubah pengaturan untuk organisasi tertentu, pilih tab Pengaturan organisasi , temukan organisasi dalam daftar (atau tambahkan pengaturan), lalu pilih tautan di kolom Akses masuk .
Ikuti langkah-langkah terperinci untuk pengaturan masuk yang ingin Anda ubah:
Catatan
Jika Anda menggunakan kapabilitas berbagi asli di Microsoft SharePoint dan Microsoft OneDrive dengan integrasi Microsoft Entra B2B diaktifkan, Anda harus menambahkan domain eksternal ke pengaturan kolaborasi eksternal. Jika tidak, undangan dari aplikasi ini mungkin gagal, bahkan jika penyewa eksternal telah ditambahkan di pengaturan akses lintas penyewa.
Untuk mengubah setelan kolaborasi B2B masuk
Masuk ke pusat admin Microsoft Entra sebagai setidaknya Administrator Keamanan.
Telusuri pengaturanakses lintas penyewa>>, lalu pilih Pengaturan organisasi
Pilih tautan di kolom Akses masuk dan kolaborasi B2B Jika Anda memblokir akses untuk semua pengguna dan grup eksternal, Anda juga perlu memblokir akses ke semua aplikasi internal Anda.
Jika Anda mengonfigurasi pengaturan akses masuk untuk organisasi tertentu, pilih opsi:
Pengaturan default: Pilih opsi ini jika Anda ingin organisasi menggunakan pengaturan masuk default (seperti yang dikonfigurasi pada pengaturan Default Jika Anda memblokir akses untuk semua pengguna dan grup eksternal, Anda juga perlu memblokir akses ke semua aplikasi internal Anda. Jika pengaturan yang dikustomisasi sudah dikonfigurasi untuk organisasi ini, Anda perlu memilih Ya untuk mengonfirmasi bahwa Anda ingin semua pengaturan digantikan oleh pengaturan default. Lalu pilih Simpan, dan lewati langkah-langkah lainnya dalam prosedur ini.
Kustomisasi pengaturan: Pilih opsi ini jika Anda ingin menyesuaikan pengaturan yang akan diterapkan untuk organisasi ini alih-alih pengaturan default. Lanjutkan dengan sisa langkah dalam prosedur ini.
Pilih Pengguna dan grup eksternal.
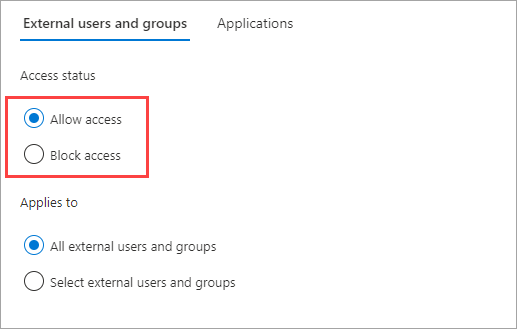
Di bawah Status akses, pilih salah satu hal berikut ini:
- Izinkan akses: Memungkinkan pengguna dan grup yang ditentukan di bawah Berlaku untuk diundang untuk kolaborasi B2B.
- Blokir akses: Memblokir pengguna dan grup yang ditentukan di bawah Berlaku untuk tidak diundang ke kolaborasi B2B.
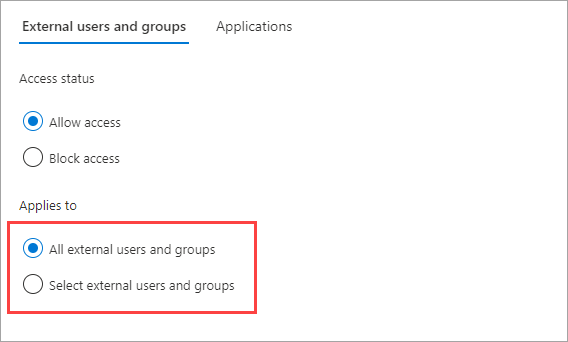
Di bawah Berlaku untuk, pilih salah satu hal berikut ini:
- Semua pengguna dan grup eksternal: Menerapkan tindakan yang Anda pilih di bawah Status akses ke semua pengguna dan grup dari organisasi Microsoft Entra eksternal.
- Pilih pengguna dan grup eksternal (memerlukan langganan Microsoft Entra ID P1 atau P2): Memungkinkan Anda menerapkan tindakan yang Anda pilih di bawah Status akses ke pengguna dan grup tertentu dalam organisasi eksternal.
Catatan
Jika Anda memblokir akses untuk semua pengguna dan grup eksternal, Anda juga perlu memblokir akses ke semua aplikasi internal Anda (pada tab Aplikasi ). Jika Anda telah mengonfigurasi sinkronisasi lintas penyewa, memblokir akses untuk semua pengguna dan grup eksternal dapat memblokir sinkronisasi lintas penyewa.
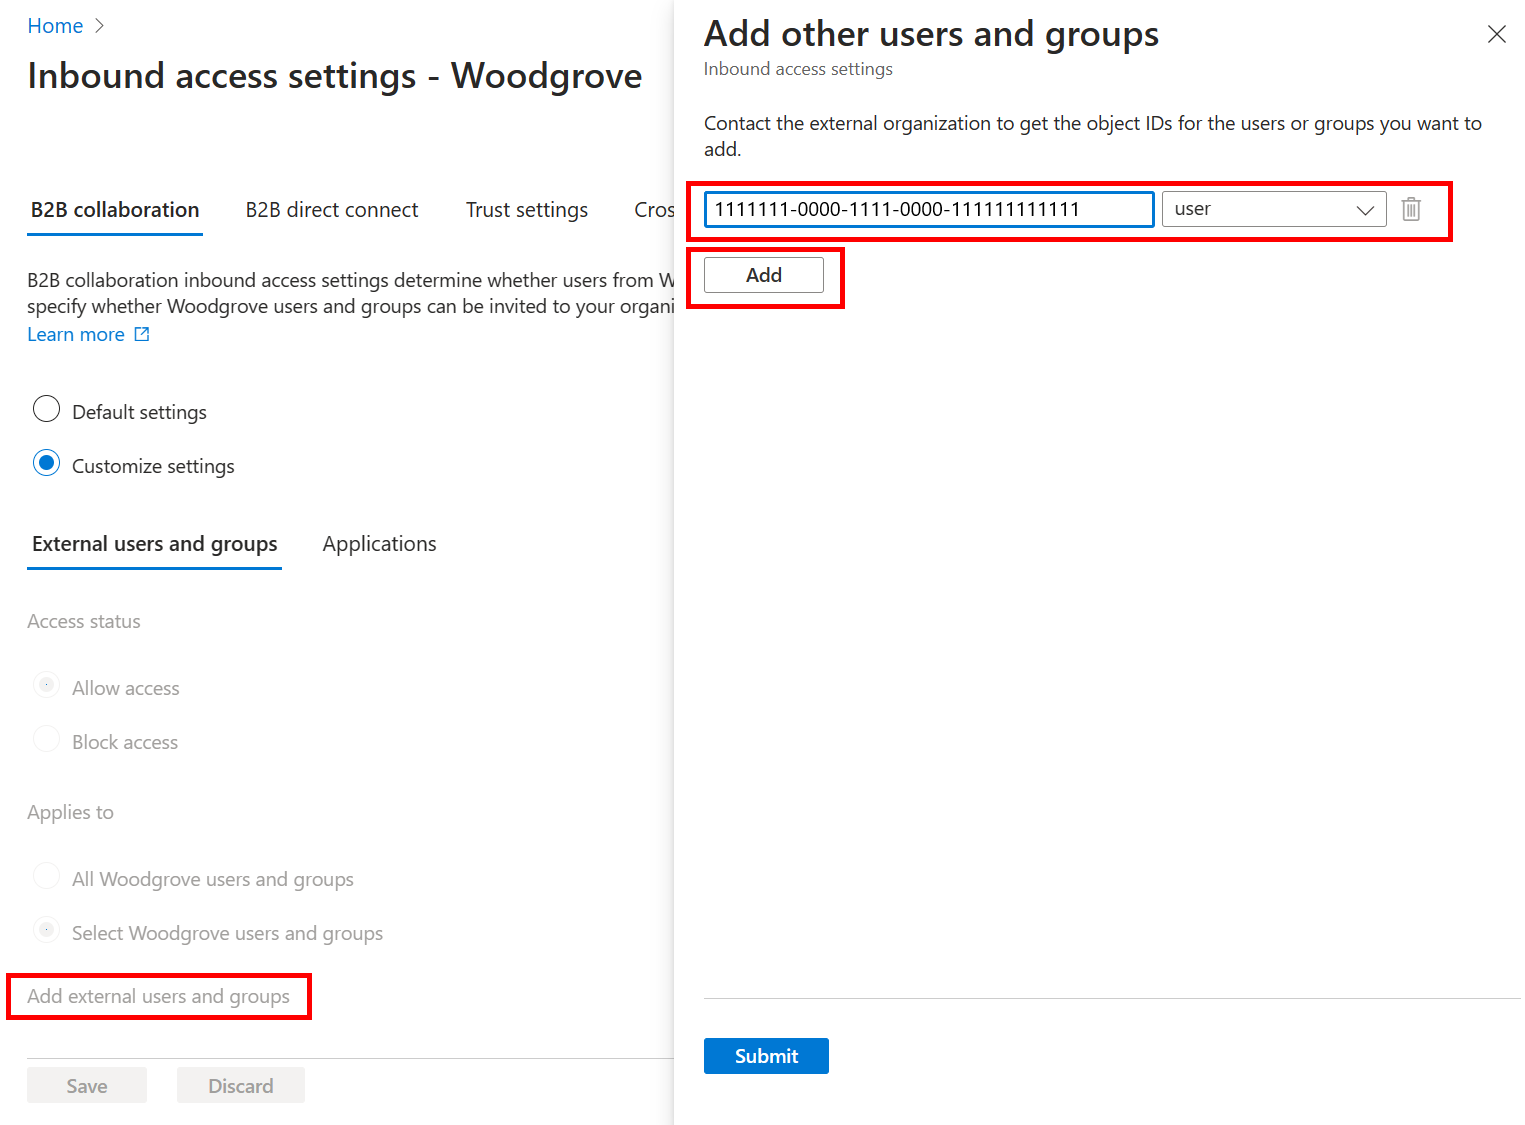
Jika Anda memilih Pilih pengguna dan grup eksternal, lakukan hal berikut untuk setiap pengguna atau grup yang ingin Anda tambahkan:
- Pilih Tambahkan pengguna dan grup eksternal.
- Di panel Tambahkan pengguna dan grup lain , di kotak pencarian, ketik ID objek pengguna atau ID objek grup yang Anda peroleh dari organisasi mitra Anda.
- Di menu di samping kotak pencarian, pilih pengguna atau grup.
- Pilih Tambahkan.
Catatan
Anda tidak dapat menargetkan pengguna atau grup dalam pengaturan default masuk.
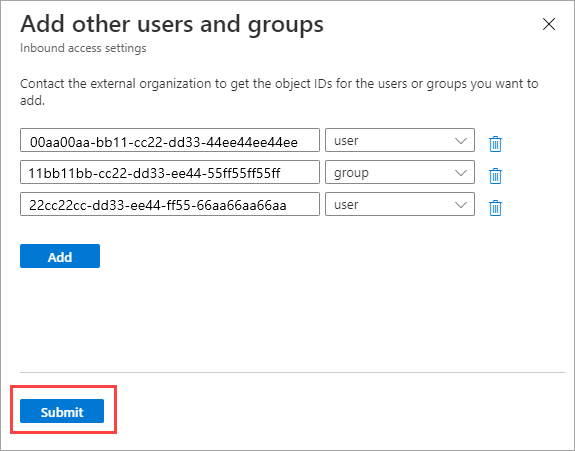
Setelah selesai menambahkan pengguna dan grup, pilih Kirim.
Pilih tab Aplikasi .
Di bawah Status akses, pilih salah satu hal berikut ini:
- Izinkan akses: Memungkinkan aplikasi yang ditentukan di bawah Berlaku untuk diakses oleh pengguna kolaborasi B2B.
- Blokir akses: Memblokir aplikasi yang ditentukan di bawah Berlaku untuk agar tidak diakses oleh pengguna kolaborasi B2B.
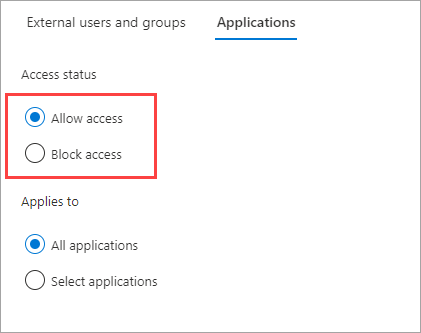
Di bawah Berlaku untuk, pilih salah satu hal berikut ini:
- Semua aplikasi: Menerapkan tindakan yang Anda pilih di bawah Status akses ke semua aplikasi Anda.
- Pilih aplikasi (memerlukan langganan Microsoft Entra ID P1 atau P2): Memungkinkan Anda menerapkan tindakan yang Anda pilih di bawah Status akses ke aplikasi tertentu di organisasi Anda.
Catatan
Jika Anda memblokir akses ke semua aplikasi, Anda juga perlu memblokir akses untuk semua pengguna dan grup eksternal (pada tab Pengguna dan grup eksternal ).
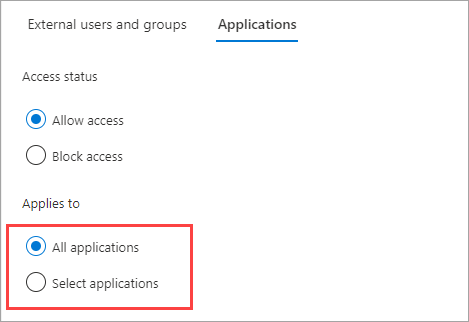
Jika Anda memilih Pilih aplikasi, lakukan hal berikut untuk setiap aplikasi yang ingin Anda tambahkan:
- Pilih Tambahkan aplikasi Microsoft atau Tambahkan aplikasi lain.
- Di panel Pilih , ketik nama aplikasi atau ID aplikasi ( ID aplikasi klien atau ID aplikasi sumber daya) di kotak pencarian. Kemudian pilih aplikasi dalam hasil pencarian. Ulangi untuk setiap aplikasi yang ingin Anda tambahkan.
- Setelah selesai memilih aplikasi, pilih Pilih.
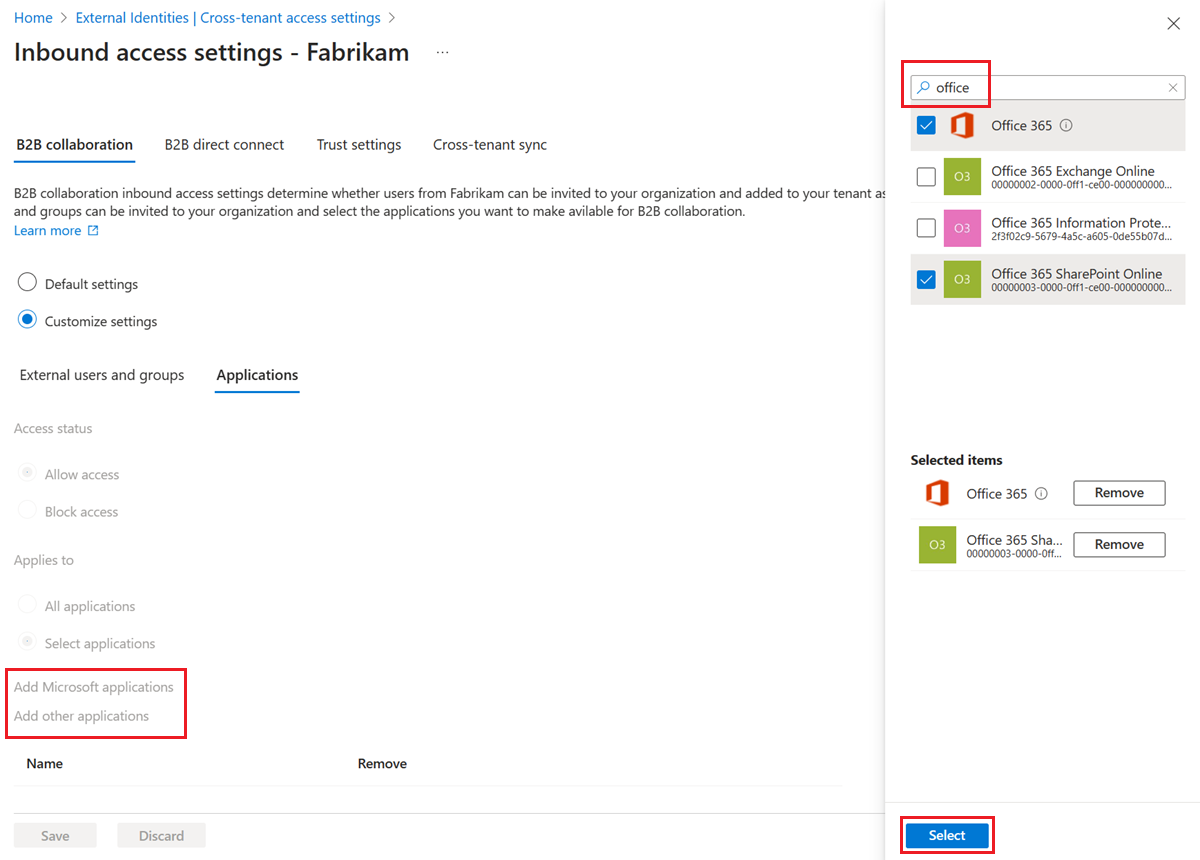
Pilih Simpan.
Pertimbangan untuk mengizinkan aplikasi Microsoft
Jika Anda ingin mengonfigurasi pengaturan akses lintas penyewa untuk hanya mengizinkan sekumpulan aplikasi yang ditunjuk, pertimbangkan untuk menambahkan aplikasi Microsoft yang diperlihatkan dalam tabel berikut. Misalnya, jika Anda mengonfigurasi daftar yang diizinkan dan hanya mengizinkan SharePoint Online, pengguna tidak dapat mengakses Aplikasi Saya atau mendaftar untuk MFA di penyewa sumber daya. Untuk memastikan pengalaman pengguna akhir yang lancar, sertakan aplikasi berikut dalam pengaturan kolaborasi masuk dan keluar Anda.
| Aplikasi | ID Sumber Daya | Tersedia di portal | Detail |
|---|---|---|---|
| Aplikasi Saya | 2793995e-0a7d-40d7-BD35-6968BA142197 | Ya | Halaman arahan default setelah undangan yang ditukarkan. Menentukan akses ke myapplications.microsoft.com. |
| Panel Akses Aplikasi Microsoft | 0000000c-0000-0000-c000-0000000000000 | Tidak. | Digunakan dalam beberapa panggilan yang terlambat terikat saat memuat halaman tertentu dalam Masuk Saya. Misalnya, bilah Info Keamanan atau pengalih Organisasi. |
| Profil Saya | 8c59EAD7-d703-4a27-9e55-c96a0054c8d2 | Ya | Menentukan akses ke myaccount.microsoft.com termasuk Grup Saya dan portal Akses Saya. Beberapa tab dalam Profil Saya mengharuskan aplikasi lain yang tercantum di sini agar berfungsi. |
| Masuk Saya | 19DB86C3-B2B9-44CC-B339-36DA233A3Be2 | Tidak. | Menentukan akses untuk mysignins.microsoft.com menyertakan akses ke Info Keamanan. Izinkan aplikasi ini jika Anda mengharuskan pengguna untuk mendaftar dan menggunakan MFA di penyewa sumber daya (misalnya, MFA tidak tepercaya dari penyewa rumah). |
Beberapa aplikasi dalam tabel sebelumnya tidak mengizinkan pilihan dari pusat admin Microsoft Entra. Untuk mengizinkannya, tambahkan dengan Microsoft Graph API seperti yang ditunjukkan dalam contoh berikut:
PATCH https://graph.microsoft.com/v1.0/policies/crossTenantAccessPolicy/partners/<insert partner’s tenant id>
{
    "b2bCollaborationInbound": {
        "applications": {
            "accessType": "allowed",
            "targets": [
                {
                    "target": "2793995e-0a7d-40d7-bd35-6968ba142197",
                    "targetType": "application"
                },
                {
                    "target": "0000000c-0000-0000-c000-000000000000",
                    "targetType": "application"
                },
                {
                    "target": "8c59ead7-d703-4a27-9e55-c96a0054c8d2",
                    "targetType": "application"
                },
                {
                    "target": "19db86c3-b2b9-44cc-b339-36da233a3be2",
                    "targetType": "application"
                }
            ]
        }
    }
}
Catatan
Pastikan untuk menyertakan aplikasi tambahan yang ingin Anda izinkan dalam permintaan PATCH karena ini akan menimpa aplikasi yang dikonfigurasi sebelumnya. Aplikasi yang sudah dikonfigurasi dapat diambil secara manual dari portal atau dengan menjalankan permintaan GET pada kebijakan mitra. Misalnya: GET https://graph.microsoft.com/v1.0/policies/crossTenantAccessPolicy/partners/<insert partner's tenant id>
Catatan
Aplikasi yang ditambahkan melalui Microsoft Graph API yang tidak memetakan ke aplikasi yang tersedia di pusat admin Microsoft Entra akan ditampilkan sebagai ID aplikasi.
Anda tidak dapat menambahkan aplikasi Portal Admin Microsoft ke pengaturan akses lintas penyewa masuk dan keluar di pusat admin Microsoft Entra. Untuk mengizinkan akses eksternal ke portal admin Microsoft, gunakan Microsoft Graph API untuk menambahkan aplikasi berikut secara individual yang merupakan bagian dari grup aplikasi Portal Admin Microsoft:
- portal Azure (c44b4083-3bb0-49c1-b47d-974e53cbdf3c)
- Pusat admin Microsoft Entra (c44b4083-3bb0-49c1-b47d-974e53cbdf3c)
- Portal Pertahanan Microsoft 365 (80ccca67-54bd-44ab-8625-4b79c4dc7775)
- Pusat Admin Microsoft Intune (80ccca67-54bd-44ab-8625-4b79c4dc7775)
- Portal Microsoft Purview (80ccca67-54bd-44ab-8625-4b79c4dc7775)
Mengonfigurasi urutan penukaran
Untuk menyesuaikan urutan penyedia identitas yang dapat digunakan pengguna tamu Anda untuk masuk saat mereka menerima undangan Anda, ikuti langkah-langkah berikut.
Masuk ke pusat admin Microsoft Entra sebagai setidaknya Administrator Keamanan.
Telusuripengaturan akses lintas penyewa>>.
Pada tab Pengaturan default , di bawah Pengaturan akses masuk, pilih Edit default masuk.
Pada tab kolaborasi B2B , pilih tab Urutan penukaran .
Pindahkan penyedia identitas ke atas atau ke bawah untuk mengubah urutan pengguna tamu Anda dapat masuk saat mereka menerima undangan Anda. Anda juga dapat mengatur ulang urutan penukaran ke pengaturan default di sini.
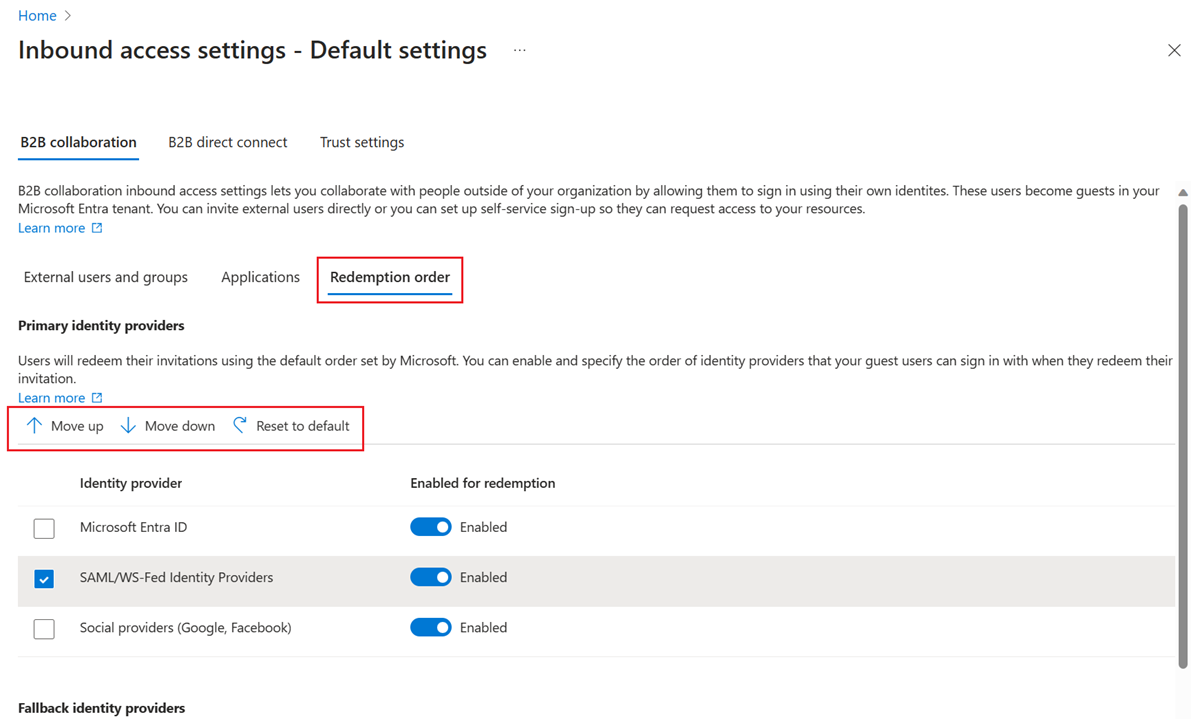
Pilih Simpan.

Anda juga dapat menyesuaikan urutan penukaran melalui Microsoft Graph API.
Buka Microsoft Graph Explorer.
Masuk sebagai setidaknya Administrator Keamanan ke penyewa sumber daya Anda.
Jalankan kueri berikut untuk mendapatkan urutan penukaran saat ini:
GET https://graph.microsoft.com/beta/policies/crossTenantAccessPolicy/default
- Dalam contoh ini, kita akan memindahkan federasi IdP SAML/WS-Fed ke bagian atas urutan penukaran di atas IdP Microsoft Entra. Patch URI yang sama dengan isi permintaan ini:
{
  "invitationRedemptionIdentityProviderConfiguration":
  {
  "primaryIdentityProviderPrecedenceOrder": ["ExternalFederation ","AzureActiveDirectory"],
  "fallbackIdentityProvider": "defaultConfiguredIdp "
  }
}
Untuk memverifikasi perubahan, jalankan kueri GET lagi.
Untuk mengatur ulang urutan penukaran ke pengaturan default, jalankan kueri berikut:
    {
    "invitationRedemptionIdentityProviderConfiguration": {
    "primaryIdentityProviderPrecedenceOrder": [
    "azureActiveDirectory",
    "externalFederation",
    "socialIdentityProviders"
    ],
    "fallbackIdentityProvider": "defaultConfiguredIdp"
    }
    }
Federasi SAML/WS-Fed (Federasi langsung) untuk domain terverifikasi ID Microsoft Entra
Sekarang Anda dapat menambahkan domain terverifikasi ID Microsoft Entra yang terdaftar untuk menyiapkan hubungan federasi langsung. Pertama, Anda perlu menyiapkan konfigurasi federasi Langsung di pusat admin atau melalui API. Pastikan bahwa domain tidak diverifikasi di penyewa yang sama. Setelah konfigurasi disiapkan, Anda dapat menyesuaikan urutan penukaran. IdP SAML/WS-Fed ditambahkan ke urutan penukaran sebagai entri terakhir. Anda dapat memindahkannya ke atas dalam urutan penukaran untuk mengaturnya di atas IdP Microsoft Entra.
Mencegah pengguna B2B Anda menukarkan undangan menggunakan akun Microsoft
Untuk mencegah pengguna tamu B2B Anda menukarkan undangan mereka menggunakan akun Microsoft yang sudah ada atau membuat yang baru untuk menerima undangan, ikuti langkah-langkah di bawah ini.
Masuk ke pusat admin Microsoft Entra sebagai setidaknya Administrator Keamanan
Telusuripengaturan akses lintas penyewa>>.
Pada tab Pengaturan default , di bawah Pengaturan akses masuk, pilih Edit default masuk.
Pada tab kolaborasi B2B , pilih tab Urutan penukaran .
Di bawah Penyedia identitas fallback menonaktifkan akun layanan Microsoft (MSA).

Pilih Simpan.

Anda harus mengaktifkan setidaknya satu penyedia identitas fallback pada waktu tertentu. Jika Anda ingin menonaktifkan akun Microsoft, Anda harus mengaktifkan kode akses satu kali email. Anda tidak dapat menonaktifkan kedua penyedia identitas fallback. Setiap pengguna tamu yang sudah ada yang masuk dengan akun Microsoft terus menggunakannya selama masuk berikutnya. Anda perlu mengatur ulang status penukarannya agar pengaturan ini diterapkan.
Untuk mengubah pengaturan kepercayaan masuk untuk klaim MFA dan perangkat
Pilih tab Pengaturan kepercayaan .
(Langkah ini hanya berlaku untuk pengaturan Organisasi .) Jika Anda mengonfigurasi pengaturan untuk organisasi, pilih salah satu hal berikut ini:
Pengaturan default: Organisasi menggunakan pengaturan yang dikonfigurasi pada tab Pengaturan default . Jika pengaturan yang dikustomisasi sudah dikonfigurasi untuk organisasi ini, pilih Ya untuk mengonfirmasi bahwa Anda ingin semua pengaturan digantikan oleh pengaturan default. Lalu pilih Simpan, dan lewati langkah-langkah lainnya dalam prosedur ini.
Kustomisasi pengaturan: Anda dapat menyesuaikan pengaturan yang akan diterapkan untuk organisasi ini alih-alih pengaturan default. Lanjutkan dengan sisa langkah dalam prosedur ini.
Pilih satu atau beberapa opsi berikut:
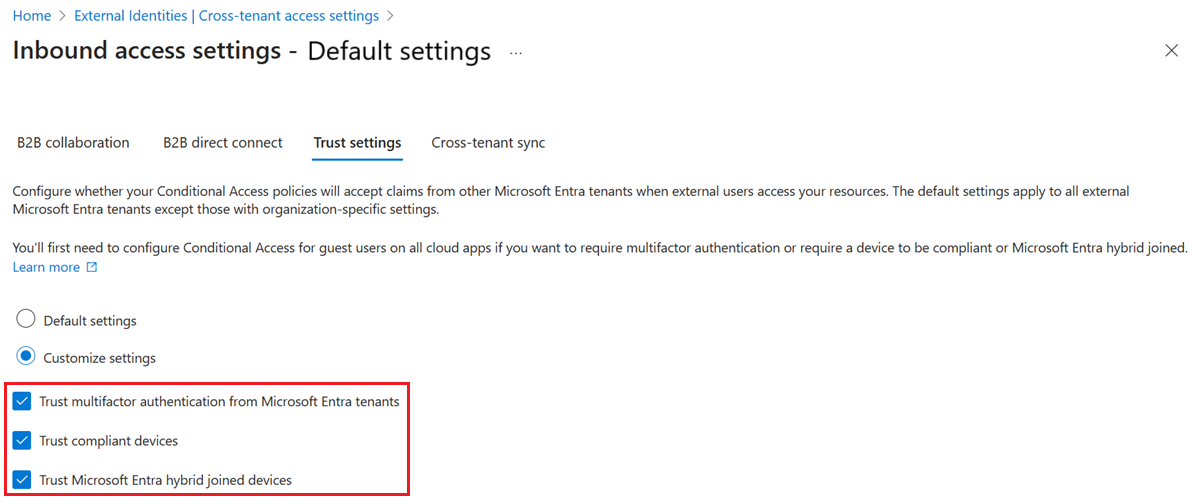
Percayai autentikasi multifaktor dari penyewa Microsoft Entra: Pilih kotak centang ini untuk memungkinkan kebijakan Akses Bersyar Anda mempercayai klaim MFA dari organisasi eksternal. Selama autentikasi, MICROSOFT Entra ID memeriksa kredensial pengguna untuk klaim bahwa pengguna menyelesaikan MFA. Jika tidak, tantangan MFA dimulai di penyewa rumah pengguna. Pengaturan ini tidak diterapkan jika pengguna eksternal masuk menggunakan hak istimewa admin terdelegasi terperinci (GDAP), seperti yang digunakan oleh teknisi di Penyedia Layanan Cloud yang mengelola layanan di penyewa Anda. Saat pengguna eksternal masuk menggunakan GDAP, MFA selalu diperlukan di penyewa rumah pengguna, dan selalu dipercaya dalam penyewa sumber daya. Pendaftaran MFA pengguna GDAP tidak didukung di luar penyewa rumah pengguna. Jika organisasi Anda memiliki persyaratan untuk melarang akses ke teknisi penyedia layanan berdasarkan MFA di penyewa rumah pengguna, Anda dapat menghapus hubungan GDAP di pusat admin Microsoft 365.
Memercayai perangkat yang mematuhi: Memungkinkan kebijakan Akses Bersyar Anda mempercayai klaim perangkat yang sesuai dari organisasi eksternal saat pengguna mereka mengakses sumber daya Anda.
Percayai perangkat gabungan hibrid Microsoft Entra: Memungkinkan kebijakan Akses Bersyar Anda mempercayai klaim perangkat gabungan hibrid Microsoft Entra dari organisasi eksternal saat pengguna mereka mengakses sumber daya Anda.
(Langkah ini hanya berlaku untuk pengaturan Organisasi .) Tinjau opsi Penukaran otomatis :
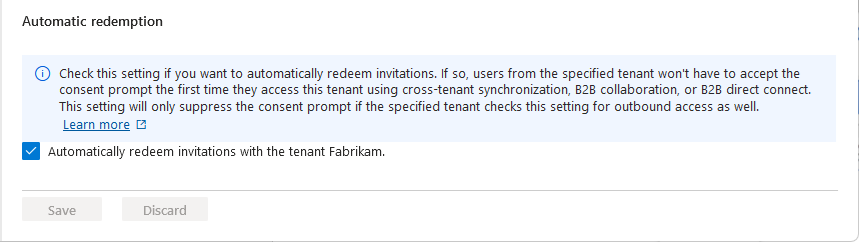
- Menukarkan undangan secara otomatis dengan penyewa<penyewa>: Periksa pengaturan ini jika Anda ingin menukarkan undangan secara otomatis. Jika demikian, pengguna dari penyewa yang ditentukan tidak perlu menerima permintaan persetujuan saat pertama kali mereka mengakses penyewa ini menggunakan sinkronisasi lintas penyewa, kolaborasi B2B, atau koneksi langsung B2B. Pengaturan ini hanya menekan prompt persetujuan jika penyewa yang ditentukan juga memeriksa pengaturan ini untuk akses keluar.
Pilih Simpan.
Perbolehkan pengguna untuk menyinkronkan ke penyewa ini
Jika Anda memilih Akses masuk organisasi yang ditambahkan, Anda akan melihat tab Sinkronisasi lintas penyewa dan kotak centang Perbolehkan pengguna menyinkronkan ke penyewa ini . Sinkronisasi lintas penyewa adalah layanan sinkronisasi satu arah di MICROSOFT Entra ID yang mengotomatiskan pembuatan, pembaruan, dan penghapusan pengguna kolaborasi B2B di seluruh penyewa dalam organisasi. Untuk informasi selengkapnya, lihat Mengonfigurasi sinkronisasi lintas penyewa dan dokumentasi Organisasi multipenyewa.

Memodifikasi setelan akses keluar
Dengan pengaturan keluar, Anda memilih pengguna dan grup mana yang dapat mengakses aplikasi eksternal yang Anda pilih. Baik Anda mengonfigurasi pengaturan default atau pengaturan khusus organisasi, langkah-langkah untuk mengubah pengaturan akses lintas penyewa keluar adalah sama. Seperti yang dijelaskan di bagian ini, Anda menavigasi ke tab Default atau organisasi pada tab Pengaturan organisasi , lalu membuat perubahan Anda.
Masuk ke pusat admin Microsoft Entra sebagai setidaknya Administrator Keamanan.
Telusuripengaturan akses lintas penyewa>>.
Navigasikan ke pengaturan yang ingin Anda ubah:
Untuk mengubah pengaturan keluar default, pilih tab Pengaturan default , lalu di bawah Pengaturan akses keluar, pilih Edit default keluar.
Untuk mengubah pengaturan untuk organisasi tertentu, pilih tab Pengaturan organisasi , temukan organisasi dalam daftar (atau tambahkan satu) lalu pilih tautan di kolom Akses keluar .
Pilih tab kolaborasi B2B .
(Langkah ini hanya berlaku untuk pengaturan Organisasi .) Jika Anda mengonfigurasi pengaturan untuk organisasi, pilih opsi:
Pengaturan default: Organisasi menggunakan pengaturan yang dikonfigurasi pada tab Pengaturan default . Jika pengaturan yang dikustomisasi sudah dikonfigurasi untuk organisasi ini, Anda perlu memilih Ya untuk mengonfirmasi bahwa Anda ingin semua pengaturan digantikan oleh pengaturan default. Lalu pilih Simpan, dan lewati langkah-langkah lainnya dalam prosedur ini.
Kustomisasi pengaturan: Anda dapat menyesuaikan pengaturan yang akan diterapkan untuk organisasi ini alih-alih pengaturan default. Lanjutkan dengan sisa langkah dalam prosedur ini.
Pilih Pengguna dan grup.
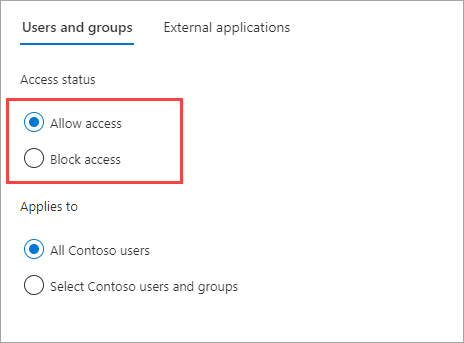
Di bawah Status akses, pilih salah satu hal berikut ini:
- Izinkan akses: Memungkinkan pengguna dan grup Anda yang ditentukan di bawah Berlaku untuk diundang ke organisasi eksternal untuk kolaborasi B2B.
- Blokir akses: Memblokir pengguna dan grup Anda yang ditentukan di bawah Berlaku untuk tidak diundang ke kolaborasi B2B. Jika Anda memblokir akses untuk semua pengguna dan grup, ini juga memblokir semua aplikasi eksternal agar tidak diakses melalui kolaborasi B2B.
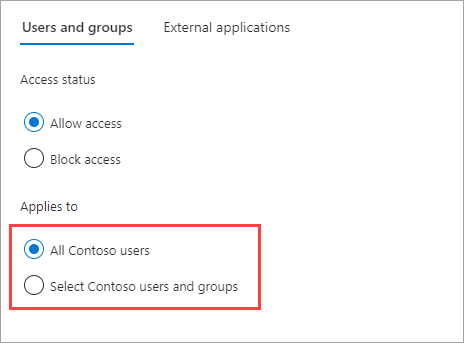
Di bawah Berlaku untuk, pilih salah satu hal berikut ini:
- Semua <pengguna organisasi> Anda: Menerapkan tindakan yang Anda pilih di bawah Status akses untuk semua pengguna dan grup Anda.
- Pilih <pengguna dan grup organisasi> Anda (memerlukan langganan Microsoft Entra ID P1 atau P2): Memungkinkan Anda menerapkan tindakan yang Anda pilih di bawah Status akses untuk pengguna dan grup tertentu.
Catatan
Jika Anda memblokir akses untuk semua pengguna dan grup, Anda juga perlu memblokir akses ke semua aplikasi eksternal (pada tab Aplikasi eksternal ).
Jika Anda memilih Pilih <pengguna dan grup organisasi> Anda, lakukan hal berikut untuk setiap pengguna atau grup yang ingin Anda tambahkan:
- Pilih Tambahkan <pengguna dan grup organisasi> Anda.
- Di panel Pilih , ketik nama pengguna atau nama grup di kotak pencarian.
- Pilih pengguna atau grup dalam hasil pencarian.
- Setelah selesai memilih pengguna dan grup yang ingin Anda tambahkan, pilih Pilih.
Catatan
Saat menargetkan pengguna dan grup, Anda tidak akan dapat memilih pengguna yang telah mengonfigurasi autentikasi berbasis SMS. Ini karena pengguna yang memiliki "kredensial federasi" pada objek pengguna mereka diblokir untuk mencegah pengguna eksternal ditambahkan ke pengaturan akses keluar. Sebagai solusinya, Anda dapat menggunakan Microsoft Graph API untuk menambahkan ID objek pengguna secara langsung atau menargetkan grup tempat pengguna berada.
Pilih tab Aplikasi eksternal .
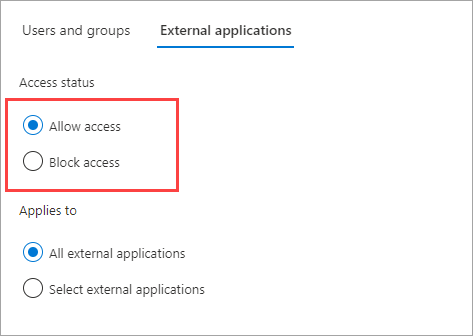
Di bawah Status akses, pilih salah satu hal berikut ini:
- Izinkan akses: Memungkinkan aplikasi eksternal yang ditentukan di bawah Berlaku untuk diakses oleh pengguna Anda melalui kolaborasi B2B.
- Blokir akses: Memblokir aplikasi eksternal yang ditentukan di bawah Berlaku agar tidak diakses oleh pengguna Anda melalui kolaborasi B2B.
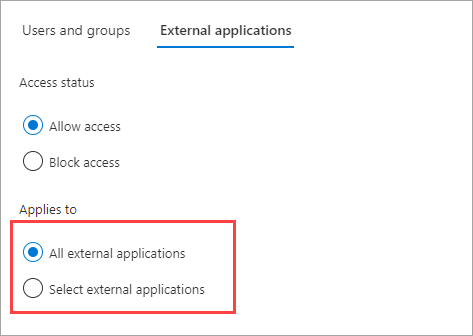
Di bawah Berlaku untuk, pilih salah satu hal berikut ini:
- Semua aplikasi eksternal: Menerapkan tindakan yang Anda pilih di bawah Status akses ke semua aplikasi eksternal.
- Pilih aplikasi eksternal: Menerapkan tindakan yang Anda pilih di bawah Status akses ke semua aplikasi eksternal.
Catatan
Jika Anda memblokir akses ke semua aplikasi eksternal, Anda juga perlu memblokir akses untuk semua pengguna dan grup Anda (pada tab Pengguna dan grup ).
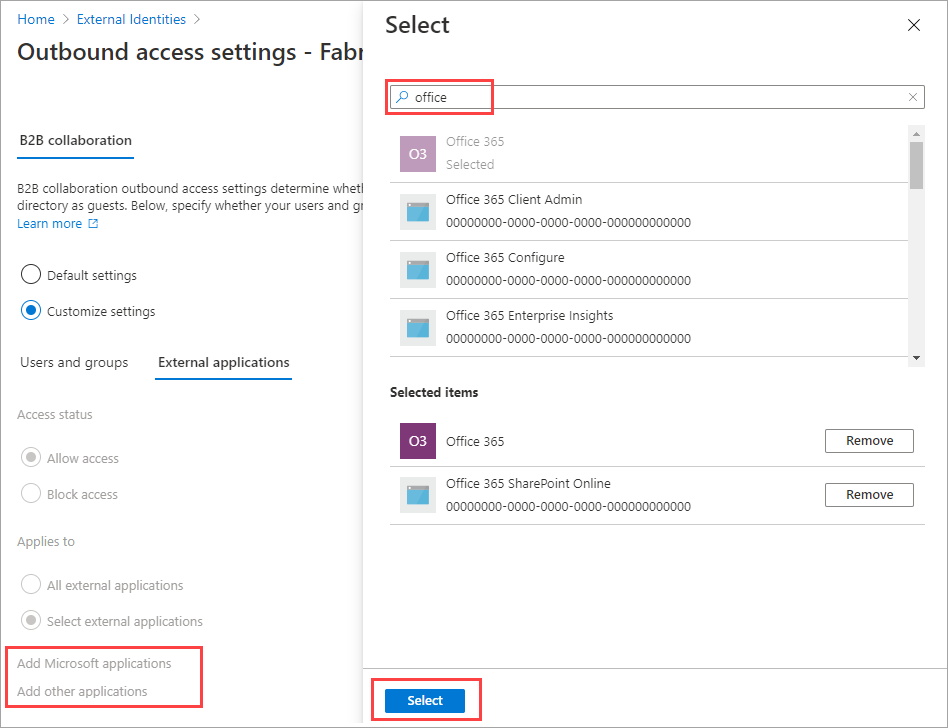
Jika Anda memilih Pilih aplikasi eksternal, lakukan hal berikut untuk setiap aplikasi yang ingin Anda tambahkan:
- Pilih Tambahkan aplikasi Microsoft atau Tambahkan aplikasi lain.
- Dalam kotak pencarian, ketik nama aplikasi atau ID aplikasi ( ID aplikasi klien atau ID aplikasi sumber daya). Kemudian pilih aplikasi dalam hasil pencarian. Ulangi untuk setiap aplikasi yang ingin Anda tambahkan.
- Setelah selesai memilih aplikasi, pilih Pilih.
Pilih Simpan.
Untuk mengubah pengaturan kepercayaan keluar
(Bagian ini hanya berlaku untuk pengaturan Organisasi .)
Pilih tab Pengaturan kepercayaan .
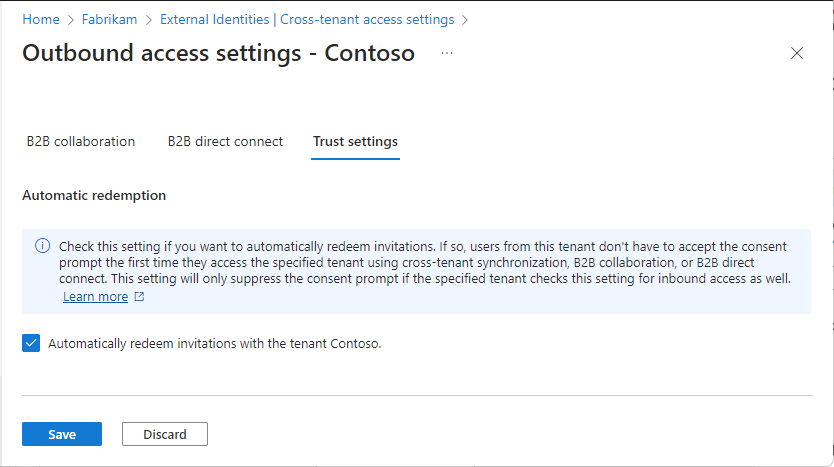
Tinjau opsi Penukaran otomatis :
Menukarkan undangan secara otomatis dengan penyewa<penyewa>: Periksa pengaturan ini jika Anda ingin menukarkan undangan secara otomatis. Jika demikian, pengguna dari penyewa ini tidak perlu menerima permintaan persetujuan saat pertama kali mereka mengakses penyewa yang ditentukan menggunakan sinkronisasi lintas penyewa, kolaborasi B2B, atau koneksi langsung B2B. Pengaturan ini hanya menekan prompt persetujuan jika penyewa yang ditentukan juga memeriksa pengaturan ini untuk akses masuk.
Pilih Simpan.
Menghapus organisasi
Saat Anda menghapus organisasi dari pengaturan Organisasi, pengaturan akses lintas penyewa default berlaku untuk organisasi tersebut.
Catatan
Jika organisasi adalah penyedia layanan cloud untuk organisasi Anda (properti isServiceProvider di konfigurasi khusus mitra Microsoft Graph adalah benar), Anda tidak akan dapat menghapus organisasi.
Masuk ke pusat admin Microsoft Entra sebagai setidaknya Administrator Keamanan.
Telusuripengaturan akses lintas penyewa>>.
Pilih tab Pengaturan organisasi .
Temukan organisasi dalam daftar, lalu pilih ikon tempat sampah di baris itu.