Catatan
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba masuk atau mengubah direktori.
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba mengubah direktori.
Pola arsitektur ini mengatasi tantangan umum dengan integrasi Microsoft Dataverse dan SharePoint. Dataverse memberlakukan keamanan tingkat rekaman, tetapi izin tersebut tidak secara otomatis berlaku untuk dokumen yang disimpan di SharePoint. Pola arsitektur ini menggunakan navigasi SharePoint terbatas dan penemuan dokumen terbatas. Langkah-langkah perlindungan ini mengarahkan pengguna agar membuka dokumen SharePoint melalui aplikasi dan mengurangi risiko berbagi berlebihan.
Tip
Artikel ini menyediakan contoh skenario dan representasi visual tentang cara mengurangi akses ke dokumen SharePoint di luar izin Dataverse pengguna saat menggunakan integrasi SharePoint asli. Solusi ini adalah contoh arsitektur umum, yang dapat digunakan untuk berbagai skenario dan industri. Artikel ini terbatas pada praktik terbaik.
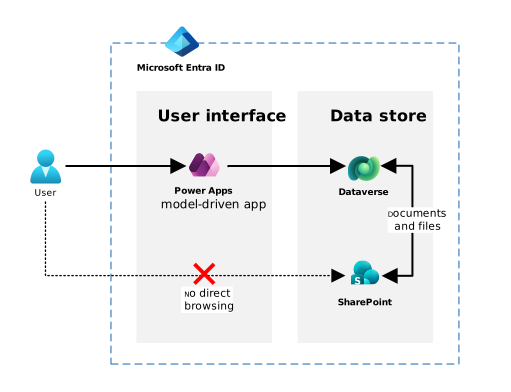
Diagram arsitektur
Workflow
Alur kerja berikut menjelaskan bagaimana pola ini menyusun dan mengatur akses ke situs SharePoint terintegrasi secara asli untuk menyelaraskan akses dokumen dengan kontrol akses berbasis peran Dataverse (RBAC) dan hak tingkat rekaman.
Dengan membatasi navigasi dan menonaktifkan mekanisme penemuan, pola ini secara signifikan mengurangi risiko pengguna mengakses dokumen yang terkait dengan rekaman Dataverse yang tidak mereka miliki otorisasinya, sambil tetap mempertahankan pengalaman dokumen dalam aplikasi yang mulus.
Menyiapkan akses dan lingkungan
Mengonfigurasi manajemen akses
Tinjau bagaimana organisasi saat ini mengelola akses ke lingkungan Dataverse dan situs SharePoint terkait.
Gunakan grup keamanan Entra ID untuk mengelola akses ke lingkungan Dataverse dan dokumen SharePoint terkait. Pelajari selengkapnya di Mengelola grup Microsoft Entra dan keanggotaan grup.
Menyiapkan lingkungan Dataverse dan situs SharePoint
Pastikan lingkungan Dataverse dibatasi untuk grup keamanan yang sesuai. Pelajari selengkapnya di Mengontrol akses pengguna ke lingkungan dengan grup dan lisensi keamanan.
Terapkan lingkungan Terkelola, jika diperlukan, untuk tata kelola.
Berikan pengguna akses ke lingkungan.
Jika belum ada situs khusus, sediakan situs tim SharePoint untuk dokumen kerja bagi beban kerja tersebut. Langkah ini membuat grup Microsoft 365 default dan grup SharePoint.
Konfigurasikan akses dan kemudahan ditemukan SharePoint
Buat tingkat izin baru.
Terapkan izin daftar berikut:
- Tambahkan item
- Edit item
- Hapus item
- Menampilkan item (diperlukan)
- Buka item (diperlukan)
- Menampilkan versi
Terapkan izin situs berikut:
- Tampilkan halaman (diperlukan)
- Buka (diperlukan)
Pastikan izin situs Telusuri direktori nonaktif.
Pengguna dengan tingkat izin ini tidak dapat menelusuri folder induk atau menavigasi hierarki situs. Mereka masih dapat menambahkan, mengedit, atau membuka item dari aplikasi Dynamics 365 atau aplikasi berbasis model kustom. Pembatasan ini membuat dokumen milik rekaman lain lebih sulit ditemukan. Pelajari cara membuat dan mengedit tingkat izin dan tentang tingkat izin di SharePoint.
Di bawah izin tingkat lanjut, buat grup situs dan tetapkan tingkat izin baru ke dalamnya. Pelajari cara mengkustomisasi izin situs SharePoint.
Berikan grup keamanan beban kerja akses ke situs di bawah grup SharePoint yang baru.
Nonaktifkan pencarian SharePoint di dalam situs. Pengaturan ini mencegah pengguna (atau Copilot) menemukan konten di luar konteks Dataverse. Pelajari selengkapnya di Mengaktifkan konten di situs agar dapat dicari.
Secara opsional, batasi Copilot untuk menemukan dan menyajikan konten dari situs. Pelajari selengkapnya di Membatasi penemuan situs dan konten SharePoint.
Secara opsional, pertahankan akses yang ditingkatkan untuk peran tertentu dengan menambahkan pengguna ke grup situs SharePoint "Anggota" atau "Pemilik". Langkah ini berguna bagi mereka yang memerlukan visibilitas dokumen penuh di semua rekaman, dan yang perlu menavigasi struktur folder SharePoint, seperti eksekutif atau unit pengawasan. Jangan hapus grup default. Menghapusnya mungkin membuat sistem tidak stabil.
Mengaktifkan integrasi SharePoint di Dataverse
Aktifkan integrasi SharePoint untuk menghubungkan situs SharePoint dengan lingkungan Dataverse. Pelajari selengkapnya di Menyiapkan integrasi SharePoint.
Aktifkan manajemen dokumen SharePoint untuk tabel Dataverse yang dipilih, sesuai kebutuhan. Misalnya, Akun, Kasus, Proyek, Aplikasi, Keluhan, tabel kustom, dan lainnya.
Pastikan pengguna memiliki izin Dataverse yang sesuai untuk rekaman Dokumen dan Lokasi Dokumen SharePoint. Pelajari selengkapnya di Izin yang diperlukan untuk tugas manajemen dokumen.
Pengguna mengakses file sepenuhnya melalui aplikasi Dynamics 365 atau antarmuka aplikasi berbasis model Power Apps. Mereka membuka file melalui formulir, subgrid, atau tombol dalam aplikasi. Mereka tidak pergi ke SharePoint secara langsung.
Penyempurnaan opsional
Tambahkan Akses Bersyarkat atau pembatasan yang diberlakukan aplikasi sebagai perlindungan tambahan, seperti hanya web atau unduhan terbatas untuk perangkat yang tidak dikelola. Pelajari selengkapnya tentang Conditional Access.
Pantau penggunaan melalui log audit SharePoint dan Purview untuk mendeteksi pola akses yang tidak terduga. Pelajari tentang mengaudit solusi di Microsoft Purview.
Components
Dataverse: Bertindak sebagai platform aplikasi inti dan memberlakukan kontrol akses tingkat rekaman melalui RBAC. Dataverse menyediakan model keamanan, struktur tabel, dan permukaan aplikasi yang berinteraksi dengan pengguna saat mengakses dokumen.
Power Apps aplikasi berbasis model: Menyediakan antarmuka terkontrol dan terpandu di mana pengguna melihat dan mengelola rekaman Dataverse dan dokumen SharePoint terkait. Pengguna mengakses dokumen melalui aplikasi alih-alih menelusuri SharePoint tanpa batasan.
Entra ID: Digunakan untuk manajemen identitas dan grup keamanan. Entra ID Grup Keamanan digunakan untuk menentukan pengguna mana yang diizinkan untuk mengakses lingkungan Dataverse dan situs SharePoint terkait. Kelompok ini menyelaraskan akses lingkungan dan akses situs.
SharePoint Online: Berfungsi sebagai lapisan penyimpanan dokumen untuk tabel yang diaktifkan untuk manajemen dokumen asli. peran SharePoint dalam pola ini meliputi:
- Menghosting lokasi dokumen yang dihasilkan Dataverse untuk setiap rekaman
- Membatasi akses situs ke grup keamanan Entra ID milik beban kerja
- Menghapus atau menonaktifkan jalur navigasi situs
- Menonaktifkan pencarian situs dan pustaka
Microsoft Purview (Opsional): Menyediakan kemampuan audit, pengelogan akses, dan tata kelola data jika diperlukan untuk kepatuhan atau pengawasan operasional.
Detail skenario
Organisasi yang membangun aplikasi bisnis di Microsoft Power Platform atau Dynamics 365 sering mengandalkan manajemen dokumen SharePoint asli untuk menyimpan dan mengelola file yang terkait dengan rekaman Dataverse.
Tantangan bisnis
Meskipun integrasi Dataverse dan SharePoint asli memberikan manfaat kegunaan yang kuat, ini juga memperkenalkan tantangan arsitektur terkenal: model izin SharePoint tidak secara otomatis selaras dengan keamanan tingkat catatan (RBAC) Dataverse.
Dalam skenario umum seperti manajemen kasus, penanganan keluhan, persetujuan, proyek, investigasi, aplikasi pemberian, dan alur kerja peraturan, setiap grup pengguna hanya dapat mengakses rekaman tertentu. Dataverse menggunakan kontrol akses berbasis peran terperinci (RBAC) untuk menerapkan izin ini. Namun, pengguna yang membuka situs SharePoint terkait sering kali dapat mengakses folder atau file untuk rekaman yang tidak dapat mereka lihat di aplikasi karena dibatasi oleh keamanan Dataverse.
Ketidakselarasan ini menciptakan beberapa masalah:
Paparan data yang tidak diinginkan: Pengguna mungkin secara tidak sengaja menelusuri atau mencari pustaka dokumen yang terkait dengan tim atau unit bisnis lain.
Risiko berbagi berlebihan: Pengguna yang semestinya hanya dapat melihat dokumen melalui formulir Dataverse mungkin menemukan dokumen melalui folder induk, daftar terbaru, atau pencarian SharePoint.
Kompleksitas operasional alternatif:
Otomatisasi Daftar Kontrol Akses (ACL) per item memerlukan pemutusan pewarisan izin, otomatisasi Microsoft Graph, dan pengelolaan akses dalam skala besar, sehingga menimbulkan overhead operasional yang signifikan.
Pemisahan multi-situs, seperti satu situs per tim atau unit bisnis, menambahkan kompleksitas administratif dan Manajemen Siklus Hidup Aplikasi (ALM) yang berat.
Vendor pihak ketiga menarik biaya lisensi tambahan dan sering memerlukan akses istimewa, yang mungkin tidak memenuhi persyaratan kepatuhan, terutama untuk organisasi pemerintah.
Solusi yang diusulkan
Pola akses dokumen SharePoint terkontrol menawarkan jalur tengah yang praktis. Alih-alih mencoba mereplikasi RBAC Dataverse pada tingkat file atau folder, arsitektur ini membatasi ketercarian di SharePoint dan membatasi jalur navigasi, sekaligus mempertahankan pengalaman bawaan pengelolaan dokumen di dalam Dataverse dan Power Apps/Dynamics 365. Dengan membatasi akses situs ke grup keamanan workload, menghapus elemen navigasi, menonaktifkan pencarian situs dan pustaka, serta memungkinkan pengguna mengakses dokumen terutama melalui URL yang dihasilkan oleh Dataverse, arsitektur ini secara efektif "membatasi" SharePoint di dalam batas workload. RBAC Dataverse mengatur akses ke rekaman dan tautan dokumennya, sementara izin SharePoint mengatur akses langsung ke dokumen.
Kapan menggunakan pola ini
Pola ini sangat berharga ketika:
Organisasi menerima pendekatan yang dikelola risiko di mana penemuan, daripada otorisasi, adalah perhatian utama.
Bisnis ini membutuhkan pengalaman SharePoint kolaboratif yang akrab tanpa mempertahankan ACL per rekaman.
Kesederhanaan, pemeliharaan, dan operasi yang dapat diprediksi lebih disukai daripada otomatisasi keamanan yang sangat disesuaikan.
Persyaratan peraturan berfokus pada pengurangan akses yang tidak disengaja, mempertahankan jejak audit, dan memastikan pengawasan yang sesuai daripada penegakan per item yang ketat.
Pola ini mengarahkan pengguna untuk membuka dokumen melalui Dataverse alih-alih menavigasi langsung ke situs. Ini mengurangi akses lintas rekaman yang tidak diinginkan sambil mempertahankan pengalaman manajemen dokumen SharePoint mulus yang diharapkan pelanggan.
Arsitektur sederhana dan berulang ini mendukung tata kelola bagi lembaga pemerintah, perusahaan, dan industri yang diatur yang memerlukan pagar pembatas ekstra. Ini menghindari konstruksi keamanan yang tidak didukung atau kompleks dan menyeimbangkan kegunaan, biaya, dan keamanan. Arsitektur ini menggunakan kontrol penemuan untuk mengelola akses dokumen umum alih-alih penegakan yang ketat di tingkat file.
Kapan harus mempertimbangkan pendekatan alternatif
Pola ini tidak cocok di mana keamanan tingkat file yang ketat diperlukan karena alasan kepatuhan. Meskipun pola mengurangi akses yang tidak disengaja melalui kontrol kemampuan penemuan, pola tersebut tidak mencegah akses yang disengaja atau berbahaya jika URL dibagikan. Organisasi yang memerlukan isolasi tingkat file yang dijamin harus menerapkan ACL per item atau pola pemisahan alternatif.
Pertimbangan
Pertimbangan ini mengimplementasikan pilar Power Platform Well-Architected, seperangkat prinsip panduan yang meningkatkan kualitas beban kerja. Pelajari lebih lanjut di Microsoft Power Platform Well-Architected.
Reliability
Rancang beban kerja untuk menghindari kompleksitas yang tidak perlu: Pola arsitektur ini menghindari otomatisasi ACL per item yang rapuh, melanggar warisan, dan integrasi yang kompleks. Ini menjaga perilaku akses dokumen tetap sederhana, dapat diprediksi, dan selaras dengan kemampuan platform yang didukung.
Menerapkan BCDR terstruktur, teruji, dan terdokumentasi: Karena arsitektur hanya menggunakan kemampuan Dataverse dan SharePoint Online, arsitektur mewarisi kemampuan geo-redundansi, pencadangan, dan pemulihan Microsoft asli (dan terdokumentasi) tanpa memerlukan kelangsungan bisnis kustom dan proses pemulihan bencana.
Keamanan
Menetapkan garis besar keamanan yang selaras dengan panduan platform: Menggunakan kelompok keamanan Entra ID khusus sebagai batas akses tunggal untuk lingkungan dan situs SharePoint menyediakan garis besar yang jelas dan konsisten untuk akses berbasis identitas.
Membuat segmentasi dan perimeter yang disengaja: Membatasi akses situs SharePoint ke grup keamanan beban kerja—dan menghapus kemampuan navigasi dan pencarian—menetapkan perimeter yang jelas yang membatasi penemuan dokumen di luar konteks Dataverse mereka. Pengguna yang mendapatkan tautan dapat mengakses file jika mereka termasuk dalam grup keamanan situs SharePoint. Niat pola ini bukan untuk memberlakukan keamanan di tingkat item SharePoint. Sebaliknya, ia menggunakan desain sederhana untuk memberikan perlindungan tambahan. Pola ini sengaja membuat kompromi tersebut.
Menerapkan Manajemen Identitas dan Akses (IAM) yang ketat, bersyarat, dan dapat diaudit: Semua akses berbasis identitas melalui Entra ID dan dapat diaudit melalui Pengelogan Dataverse dan SharePoint. Penyiapan ini mendukung transparansi dan memungkinkan organisasi memantau pola akses tak terduga.
Keunggulan Operasi
Formalisasi tugas operasional rutin menggunakan kemampuan platform: Pola menghindari otomatisasi kustom, mengandalkan dataverse asli dan perilaku SharePoint. Pendekatan ini menyederhanakan operasi dan mengurangi intervensi manual.
Mempusatkan manajemen identitas dan akses: Semua izin mengalir melalui grup Entra ID. Organisasi dapat menggunakan tinjauan akses, tata kelola siklus hidup, dan proses perusahaan yang ada tanpa memperkenalkan logika peran kustom.
Efisiensi Performa
Pilih layanan yang tepat untuk memenuhi harapan performa: Arsitektur menggunakan Dataverse untuk data bisnis terstruktur dan SharePoint untuk penyimpanan dokumen, memanfaatkan setiap layanan untuk tujuan yang dimaksudkan tanpa lapisan pemrosesan tambahan.
Optimalkan logika dengan membongkar tanggung jawab ke platform: Dataverse dan SharePoint menangani akses dan penyajian dokumen, memastikan latensi minimal dan memanfaatkan alur penanganan file dataverse yang dioptimalkan.
Pengoptimalan Pengalaman
Menerapkan arsitektur informasi yang konsisten: Dengan menghapus opsi navigasi SharePoint dan mengandalkan tampilan dokumen kontekstual rekaman Dataverse, pengguna mengalami struktur informasi yang konsisten dan dapat diprediksi.
Prioritaskan kemudahan penggunaan dan kurangi beban kognitif: Pengguna mengakses dokumen hanya dari dalam formulir Dataverse yang terkait dengan rekaman mereka, meminimalkan kebingungan dan mencegah paparan file yang tidak terkait.
Contributors
Microsoft mempertahankan artikel ini. Kontributor berikut menulis artikel ini.
Penulis utama:
- Jared Pritchard, Arsitek Solusi
Sumber daya terkait
- Membuat dan mengedit tingkat izin di SharePoint
- Tingkat izin dalam SharePoint
- Izin situs SharePoint
- Menyiapkan integrasi SharePoint di Dataverse
- Aktifkan SharePoint manajemen dokumen untuk entitas tertentu
- Izin yang diperlukan untuk SharePoint tugas manajemen dokumen di Dataverse
- Menyambungkan ke dan mengelola Microsoft Dataverse di Microsoft Purview