Unity Gatewayは、登録、発見、AIモデルやツールへのアクセスを一か所にまとめます。 誰が利用できるかを管理し、使用状況を監視し、アプリケーションやエージェント間のコスト管理を行えます。
Unity Gatewayは、 サービスポリシーで実装されたモデル、モデルプロバイダー、ツール、スキル、ガードレールを管理するために以下の概念を用いています。
| 概念 | それが何をするか | Example |
|---|---|---|
| モデル | LLMや埋め込みモデル。 登録モデルにはリクエストを処理するためのモデルサービスが必要です。 |
gpt-astra-6。 |
| モデルサービス | 推論リクエストを1つ以上のモデルに変換・ルーティングし、 トラフィック分割とフォールバックを備えたエンドポイントです。 リアルタイムリクエストとバッチ推論をサポートします。 |
frontier-model: GPT Astra 6 on Azure Databricks、Claude Opus 5 をフォールバックとして使用。opus-5: Opus 5はAzure Databricks提供、AWS Bedrockがフォールバックとして使われています。 |
| モデルプロバイダー | 中央管理の認証情報を用いて外部モデルプロバイダーへのリクエストをルーティングする接続。 |
anthropic-prod:『Anthropic』とのつながり。 |
| MCP | エージェントがモデルコンテキストプロトコル(MCP)を通じてツールを発見し呼び出すためのインターフェースです。 |
support-tools: SlackとJiraのためのツール。 |
| スキル | 再利用可能な指示やファイルをエージェントが読み込み、作業を導きます。 |
customer-support: サポート対応手順書。 |
| サービス方針 | 組み込み、カスタム、 外部 ポリシーを用いて、AIサービスへのリクエストと応答をチェックするガードレールを実装します。 | 組み込みの detect_sensitive_data ポリシーは、モデルのリクエストやレスポンスでクレジットカード番号などの構成された機密データを検出します。 マッチをブロックしたり黒塗りしたりします。 |
各要素のつながり方
Azure Databricks で gpt-astra-6 にアクセスするにはモデルサービスを呼び出し、フォールバックとして aws-bedrock 経由でも同じモデルを利用できます。 アプリケーションの名前を変えなくてもモデルやフォールバックを変更できます。 組み込みのSensitive Data Detection Service ポリシーをモデルサービスに付与し、設定されたセンシティブデータカテゴリのリクエストと応答を確認します。
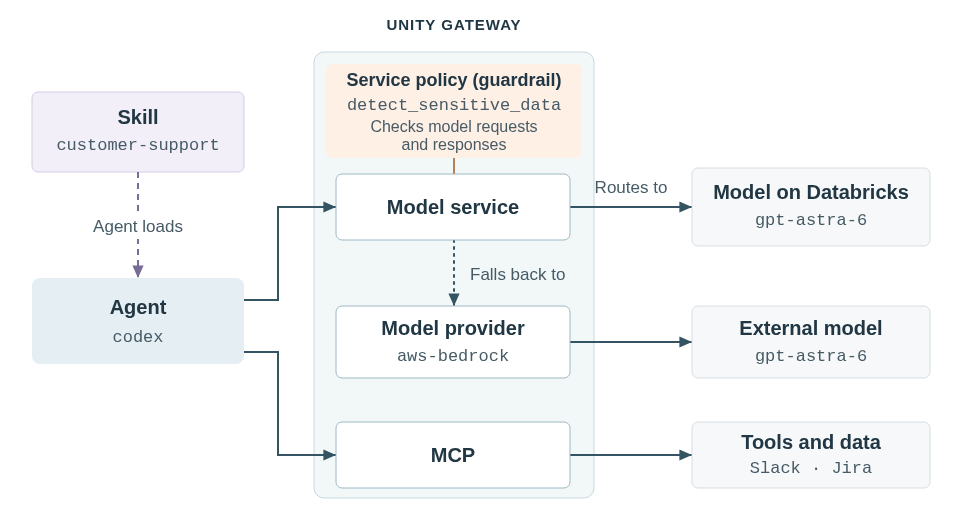
コールモデルとツール
<workspace-url>や例名を自分の名前に置き換えてください。
を設定するには、DATABRICKS_TOKENをご覧ください。
モデルサービス
モデルサービスはOpenAI互換チャットコンプリートのような統一APIや、互換性モデル向けのAnthropic MessagesのようなプロバイダーネイティブAPIをサポートしています。
統合されたチャットコンプリートAPIで frontier-model 通話してください。 サービスはモデルを選択します:
curl "https://<workspace-url>/ai-gateway/mlflow/v1/chat/completions" \
  -H "Authorization: Bearer $DATABRICKS_TOKEN" \
  -H "Content-Type: application/json" \
  -d '{
    "model": "production.ai.frontier-model",
    "max_tokens": 256,
    "messages": [{"role": "user", "content": "Hello!"}]
  }'
SDKの例やその他のAPIについては 「クエリの基礎と埋め込みモデル 」を参照してください。
モデルプロバイダー
Anthropic Messages APIを使ってanthropic-prod経由で外部モデルを呼び出します。 ヘッダーが接続を選択し、Unity Gatewayが認証情報を提供します:
curl "https://<workspace-url>/ai-gateway/anthropic/v1/messages" \
  -H "Authorization: Bearer $DATABRICKS_TOKEN" \
  -H "Databricks-Model-Provider-Service: production.ai.anthropic-prod" \
  -H "Content-Type: application/json" \
  -d '{
    "model": "claude-opus-5",
    "max_tokens": 256,
    "messages": [{"role": "user", "content": "Hello!"}]
  }'
サポートされたプロバイダーAPIについては 「外部モデルプロバイダー(モデルプロバイダーサービス)をクエリ 」を参照してください。
MCP
support-toolsで利用可能なツールをリストアップします:
curl "https://<workspace-url>/ai-gateway/mcp-services/production.ai.support-tools" \
  -H "Authorization: Bearer $DATABRICKS_TOKEN" \
  -H "Content-Type: application/json" \
  -H "Accept: application/json, text/event-stream" \
  -d '{
    "jsonrpc": "2.0",
    "id": 1,
    "method": "tools/list",
    "params": {}
  }'
ツール呼び出しやエージェント統合については「PythonエージェントでMCPツールを使う」をご覧ください。
Unityカタログとアクセス制御
Unity GatewayはUnity Catalog と連携し、 サービスの作成者、モデルプロバイダーの オンボーディング、呼び出し、アクセス共有を制御します。 Unity Catalogは、登録モデル、スキル、サービス ポリシーの付与権限も管理しています。
Unity Catalog の保護対象オブジェクト
モデル、モデルサービス、モデルプロバイダー、MCP、スキルは Unity Catalogのセキュアラブルで、権限を付与できるオブジェクトです。 名前は catalog.schema.nameの後に続き、例えば production.ai.frontier-model。 Azure Databricks提供されたモデルサービスはsystem.aiに登録されています。
モデルプロバイダーはUnity Catalogでモデルプロバイダーサービスとして登録されています。 サービスポリシーはサービスに付随するものであり、独立した担保対象ではありません。
Unity Catalogでは、モデルは保存状態の資産であり、バージョン、メタデータ、アーティファクトのことです。 登録したからといって、コール可能になるわけではありません。 外部モデルの場合は、モデルではなくモデルプロバイダー接続を登録してください。
キーのアクセス許可
ユーザー、グループ、またはサービスプリンシパルに権限を付与します。 モデルサービス、モデルプロバイダー、MCPでは、主な権限は使用と管理を分けています:
| 権限 | それが可能にする内容 |
|---|---|
EXECUTE |
モデルサービス、モデルプロバイダー、またはMCPに連絡してください。 |
CREATE SERVICE |
スキーマ内でサービスとオンボードモデルプロバイダーを作成します。 |
READ METADATA |
構成を点検してください。 |
MANAGE |
設定を変更して他の人へのアクセスを許可します。 |
呼び出し元には、親カタログとスキーマに対する USE CATALOG と USE SCHEMA も必要です。 サービス方針は許可された通話に制約を設けています。 アクセスは許可されません。 各コンセプトの詳細な許可要件はページをご覧ください。
概要
まずはすぐに使えるモデルサービスを system.aiから始めるか、コーディングエージェントとつなげてください:
| トピック | 説明 |
|---|---|
| 最初のリクエストを送ってください | モデルをクエリし、ゲートウェイでの使用状況を確認します。 |
| コーディングエージェントを接続する | Azure Databricksが提供するモデルでお好みのコーディングエージェントを使いましょう。 |
| 使用状況の監視 | モデルやツールの活動、性能、コストを検査してください。 |
| ガバナンスを設定する | 組織のAI利用に応じたアクセスとポリシーを設定しましょう。 |