Frontier チューニング (早期アクセス プレビュー) は、組織が独自の組織データを使用して大規模言語モデル (LLM) をチューニングすることで、タスク固有の Copilot エージェントを作成できる AI カスタマイズ機能です。 AI 管理者は、Microsoft 365 管理センターの Copilot コントロールを通じて Frontier の調整を管理します。 Frontier Tuning は、イノベーションと監視のバランスをとるために、複数の層のガバナンスを提供します。
この概要は、Microsoft 365 管理者とサービス所有者がアクセス、支出、発行された資産、およびデータ保護を評価するのに役立ちます。 これには、Frontier Tuning の管理レビュー ドラフトが含まれており、既存の Frontier Tuning と Agent Builder のガイダンスが個別に保持されています。
エントリ ポイントのスコープとチューニング
オーサリング エクスペリエンス、チューニング サービス、消費ホスト、および発行された資産を個別の管理スコープとして扱います。 1 つのスコープでのアクセスまたは承認は、他のスコープでの承認は確立されません。
共有通知は、その決定が保留されるまでここに保存されます。
重要
Microsoft Copilot のチューニングは現在、早期アクセス プログラムを通じて一部の顧客のみが利用できます。 Frontier 経由のアクセスは 2026 年 4 月を予定しています。 機能と要件は変更される可能性があります。
| エントリ ポイントまたはアセット | 管理境界 |
|---|---|
| 従来のエージェント ビルダー テンプレート。 | 既存の可用性、チューニング、およびスナップショットのガイダンスは、既存のFrontierチューニングおよびエージェントビルダーガイダンスに保持されます。 |
| 直接チューニング環境 CLI または API。 | サービスの承認とデータ アクセスを個別に確認します。 チューニングプロセスとサンプルチューニング環境を参照してください。 |
| GitHub Copilot メーカー プラグイン。 | GitHub Copilot が会話をホストし、Frontier Tuning CLI がサービス操作を実行します。 ホスト アクセス、サービス アクセス、ストレージ、課金については、別途確認が必要です。 「GitHub Copilot チューニング プラグインを使用する」を参照してください。 |
| Cowork エキスパートの貢献。 | 招待されたインタビューと Teams のハンドオフは、環境の展開や確立された直接書き込みパスではありません。 「 専門知識とフィードバックの共有」を参照してください。 |
| 公開済みのエージェントとスキル。 | 出力の種類、消費ホスト、対象ユーザー、サポートされている管理サーフェスを確認します。 オーサリングまたは投稿エクスペリエンスから Cowork への公開を推測しないでください。 |
Frontier チューニングを有効にする
初期対象ユーザーを計画し、サービス オーナーとビジネス オーナーを割り当て、アクセスを有効にする前にサポート連絡先を特定します。 適格性、支払い、環境権限、およびソース データの承認は別個の決定です。
資格とロールを確認する
ライフサイクル全体に対して 1 つの広範な管理者ロールを割り当てるのではなく、タスクごとにプラットフォーム固有のロールを使用します。
| 責任 | プラットフォームのガイダンスと境界 |
|---|---|
| 使用量ベースの課金と初期支出ポリシーを設定します。 | 初期設定には課金管理者を使用します。 セットアップ タスクへの昇格されたアクセスを制限します。 「Copilot クレジットの使用量ベースの請求の設定」を参照してください。 |
| 支出ポリシー、制限、アラートを維持します。 | サポートされている編集、読み取り、および請求方法のアクセス許可を確認します。 課金ガイダンスには、ライセンス管理者のエディターとリーダーの説明が矛盾しています。どちらの説明からも権威を推測しないでください。 |
| 公開済みエージェントを管理します。 | エージェント管理ロールとアクセス許可は 、管理と監視アクセスを区別します。 これらのロールは、環境またはソース データへのアクセスを確立しません。 |
| コンテナーを管理します。 | SharePoint Embedded Administrator は、コンテナー管理のためのプラットフォーム ロールです。 アプリケーション メンバーシップと環境承認は別個のままです。 |
| コンプライアンス コントロールを構成します。 | 特定の Microsoft Purview ソリューションとサポートされているシナリオに必要なロールとライセンスを使用します。 |
支出ポリシーを構成する
一般的なセットアップの場合は、Microsoft 365 管理センターで Copilot>Cost 管理を使用し、リンクされた請求手順に従います。 選択したサービス、ID スコープ、課金方法、ポリシーの制限、オプションのユーザーごとの制限、および課金所有者とのアラートを確認します。
公共支出ポリシーのガイダンスは、セキュリティ グループを通じて個人の範囲を絞ります。 ポリシーではクレジットは予約されません。 重複するポリシーには優先順位が定義されており、1 つのポリシーを削除すると、別の適用可能なポリシーが残る可能性があります。 ポリシーの削除によって実際の資格が取り消されると想定するのではなく、 使用量ベースの課金によって有効になる AI エクスペリエンスの管理を確認します 。
チューニング環境へのアクセスの管理
サービス ポリシーの適格性、環境のアクセス許可、接続元のアクセス許可、および使用ホスト アクセスを個別に確認します。 支出ポリシーは、接続されたデータを取得するための環境メンバーシップの割り当てまたはアクセス許可ではありません。
責任とアクセスの割り当て
提供された Frontier ドラフトでは、サービス ポリシーの割り当てと作成者が許可した環境アクセスの両方が提案されています。 各チューニング環境に責任を持つビジネス オーナーを維持し、オーサリング アクセスをオーサリング チームに制限し、ビジネス ニーズに応じてコンサンプション アクセスを許可します。
メーカー ペルソナとアカウンタビリティを持つビジネス オーナーを、 owner、 contributor、 user などのサービス ロールと区別します。 作成、編集、チューニング、評価、結果の可視化、アクセス管理、公開、削除の権限を個別に確認します。 コンテナー ロールと発行されたアセットの対象ユーザーは、これらのチェックの代わりではありません。
目的のリリースについては、ジョブ、評価結果、作成された成果物、ジョブ フォルダー、および記録されたツール呼び出しのアクション固有の可視性とダウンロード マトリックスを要求します。 環境ロール、作成権限、生アーティファクト アクセスを個別に評価します。 提供されたセキュリティ/プライバシー ドラフトの役割ベースのアクセスと作成者のみのダウンロード ルールを確認する必要があります。作成権限も環境メンバーシップのいずれも、すべての成果物を参照またはダウンロードする権限を証明しません。
アクセスの変更について
変更の前に、影響を受けるユーザー、処理中の作業、消費中のホスト、依存するエージェント、スキル、ツールを特定します。 すべてのアクセス変更を同等のものとして扱うのではなく、コントロール固有の証拠を使用します。
| レビュー中の変更 | 続行する前に必要な証拠 |
|---|---|
| 支出ポリシーを削除するか、使い果たします。 | 有効なポリシーの優先順位とその他の割り当て、影響を受ける操作、および支払いの所有権を確認します。 |
| 作成者または共同作成者のアクセスを削除するか、所有者を変更します。 | 実行中のジョブ、さらなるチューニング、公開されたアセット、コンシューマーへの影響を確立します。 |
| ユーザー アクセスを削除するか、アセットの対象ユーザーを変更します。 | 環境の実行、検出、インストール、およびランタイム アクセスを個別に確認します。 |
| 従来のテナントのチューニングの可用性を変更します。 | 移行テーブルに依存する前に、従来の無効化/推論の不整合を解決します。 |
公開済みのエージェントとスキルを管理する
パブリケーション レビューには、識別された出力、所有者、対象ユーザー、バージョン、ソース チューニング環境、および依存関係レコードが必要です。 Microsoft Agent 365 ガイダンスは、関連するオーサリング プラットフォームでサポートされている資産と機能に対してのみ使用してください。
公開されたエージェントを確認する
Microsoft 365 管理センターには、[Agents>All agents>Registry] が用意されています。 サポートされているエージェントについては、レジストリ ID、可用性、インストール対象ユーザー、およびランタイム許可を区別します。 使用可能なタブとアクションは、エージェントの種類、プラットフォームレポート、ロール、ライセンス、および地域によって異なります。
[ エージェント レジストリの管理 ] と [エージェントの詳細の理解] を使用して、以下を確認します。
- 目的、発行元、所有権、状態、バージョン情報 (利用可能な場合)。
- 検出、インストール、およびプレインストールの対象ユーザー。
- 報告されたデータ ソース、ツール、コネクタ、および同意されたアクセス許可。
- 利用可能なサーティフィケーション、セキュリティ、アクティビティ シグナル。
報告されたデータとツール メタデータは、必ずしも完全な依存関係インベントリではありません。 選択したエージェントでサポートされているライフサイクル アクションのみを使用します。レジストリ エントリを削除したからといって、関連するすべてのオブジェクトが削除されたことを示すわけではありません。
公開済みのスキルを確認する
スキル ガバナンスについては、サポートされているインベントリを要求し、責任ある所有者、ソース チューニング環境、バージョン、データとツールの依存関係、消費エージェント、共有スコープを特定します。 利用する前に、利用可能な所有権の再割り当てと廃止のコントロールを確認します。
テナント全体のエージェント設定の確認
エージェント設定では 、 Agents>Settings について説明します。 個々のアセットのアクセス許可とともに設定を評価します。テナント全体の配置は、すべてのコントロールがすべての資産に適用されるという意味ではありません。
| コントロール領域 | レビューの適用性 |
|---|---|
| エージェント管理ルール。 | 対象となるエージェントの種類とサポートされているアクションを確認します。 現在、オーナーレス エージェントの再割り当ては、Microsoft Copilot エージェント ビルダーが対象です。 |
| エージェントとプラグインのアクセス。 | 目的の展開について、許可されているパブリッシャー カテゴリーを確認します。 |
| ポリシーまたはセキュリティ テンプレート。 | 繰り返し適用を想定するのではなく、現在のラベル、対象となるタイプ、サポートされているルールの動作を確認します。 |
| 共有。 | 文書化された設定は現在、Microsoft Copilot エージェント ビルダーで構築されたエージェントに適用されます。 |
| タグとユーザー アクセス。 | 組織の分類および許可対象ユーザーを、環境の役割および支出適格性とは区別しておきます。 |
| エージェント フィードバックの共有。 | 評価とコメントの受信者とプライバシー要件を確認します。 |
チューニング環境コンテナーのガバナンス
SharePoint Embedded は、アプリケーション コンテナー管理を提供します。 そのプラットフォーム制御は、Frontier のコンテナー トポロジ、メンバーシップ同期、または保存されたデータ型を確立しません。
コンテナーを特定し、アクセスを確認する
SharePoint 管理センターには、既存のコンテナーでサポートされているアプリケーションに SharePoint Embedded>Active コンテナー が用意されています。 文書化されたインベントリは、コンテナー名で検索します。 アプリケーション、所有権、ストレージ、ラベル情報を確認するには [ 全般 ] を使用し、アクセスを確認するには [メンバーシップ] を使用します。
SharePoint Embedded では、所有者、マネージャー、ライター、および閲覧者ロールがサポートされますが、アプリケーションでは必ずしも 4 つすべてを使用したり、同じ名前が表示されたりするわけではありません。 所有するアプリケーションでサポートされているアクセス ワークフローを使用して変更を調整します。
保存されたコンテンツを理解する
提供されたドラフトでは、キュレーションされたサンプル プロンプト、スキル定義とサポート ファイル、評価基準、ファイル、合成データ、トレーニングまたは評価データが提案された永続化されたコンテナー コンテンツとして識別されます。
保護とライフサイクルのレビュー
SharePoint Embedded コンテナーの場合、プラットフォーム制御には、サポートされている秘密度ラベル、メンバーシップ、ダウンロード制限、条件付きアクセスが含まれます。 ダウンロードをブロックするには、SharePoint 高度な管理が必要であり、関連するアプリケーションの動作がコントロールをサポートする必要があります。 保護を変更する前に、アプリケーションの所有者と一緒に セキュリティとコンプライアンスの管理を適用 します。
SharePoint 管理センターでコンテナーを管理する アーカイブと削除の動作について説明します。 SharePoint Embedded のアーカイブはプレビュー段階です。 最近アーカイブされたコンテナーは、7 日以内にすぐに再アクティブ化されます。完全にアーカイブされたコンテナーは、24 時間の再アクティブ化ウィンドウが必要です。 削除されたコンテナーは通常 93 日間回復可能であり、結果は保持によって影響を受けます。 永続的なパージは元に戻せません。
Microsoft Purview コントロールを適用する
すべてのチューニング操作が対象であるという証拠としてではなく、サポートされている特定のコンテンツまたは相互作用に対して Microsoft Purview ガイダンスを使用してください。 調査の関連付けに必要な利用可能な環境、資産、バージョン、アプリケーション、コンテナー識別子を保持します。
姿勢とアクティビティを確認する
Microsoft Purview for Agent 365 では、サポートされているエージェント インスタンスの現在のデータ セキュリティ態勢管理 (DSPM) AI オブザーバビリティについて説明します。 従来の DSPM は Agent 365 サーフェスではありません。 ライセンス、登録、アクセス許可、およびサポートされている対話の種類は、対象範囲に影響します。
| ソリューションまたは機能 | 確立するスコープ |
|---|---|
| 監査およびアクティビティ エクスプローラー。 | サポートされている管理イベント、ユーザー イベント、およびエージェント イベント。使用可能なファイル、アクセス、ラベルの証拠。 |
| インサイダー リスクの管理。 | 危険な AI の使用と流出シナリオがサポートされています。 |
| コミュニケーション コンプライアンス。 | すべてのチューニング成果物ではなく、Teams とメールのやり取りがサポートされています。 |
| コンプライアンス マネージャー。 | 評価のギャップ、コントロールの所有者、証拠、修復の責任。 |
サポートされているコンテンツの保護と保持
コンテナーコンテンツの制御は、エージェントのインスタンスと相互作用のポリシーとは区別します。
| 保護または調査 | プラットフォームの境界 |
|---|---|
| 分類、秘密度ラベル、データ損失防止 (DLP)。 | サポートされているラベル付けと DLP シナリオについて、機密情報の種類とトレーニング可能な分類器を確認します。 コンテンツ、ポリシー対象ユーザー、相互作用を確認します。 Agent 365インスタンスの場合、暗号化されたファイルアクセスにはVIEW権限とEXTRACT権限が必要です。新しく作成されたコンテンツは、ソースラベルを自動的に継承しません。 |
| 電子情報開示。 | サポートされている操作またはコンテンツを検索、保留、確認、エクスポートします。 コンテナー コンテンツ調査では、関連する SharePoint Embedded コンテナー URL を使用します。 |
| 保持と削除。 | 削除する前に、ソリューション、コンテンツの場所、保持の競合、法的ホールド、アプリケーションの要件を確認してください。 |
セキュリティとプライバシーの評価
ロールアウト前に、意図したリリース、ホスト、ステージの証拠を取得します。 以下のチェックは、検証済みの実装保証ではなく、管理レビューの要件です。
データとツールのアクセス許可を確認する
| ステージング | 要求する証拠 |
|---|---|
| 評価またはチューニングの前。 | 承認されたソース、作成者と使用対象ユーザー、除外されたコンテンツの決定、秘密度の処理、実際のアクセス制御リスト (ACL) フィルター処理と既定拒否動作。 |
| 評価およびチューニング中。 | テナントの分離、暗号化、承認されたコンポーネント、最小特権 ID、ツール承認、サポート アクセス制御。 |
| パブリケーションとランタイム。 | 明示的な公開の承認、ホストと対象ユーザーの強制、ライブ取得アクセス許可のチェック、ツールの状態と同意、およびサポートされているエラー動作。 |
公開とは別に、ツールの承認、認証、Microsoft Entra の同意、ランタイムの承認を確認します。 ツールとコネクタを使用して、実際の入力、仮想化された入力、モック入力を区別します。 ライブ ソースのアクセス許可の削除動作は、チューニング時にキャプチャされたスナップショットのアクセス許可とは別に確認します。
決定とバージョンの証拠を保持する
公開の承認、データと対象ユーザーのスコープ、除外されたコンテンツの決定、ツールと評価基準のバージョン、パブリッシャー ID、モデル系列 (サポートされている場合) を保持します。 バージョン スキーマや自動ロールバックを約束するのではなく、使用可能なレコードのギャップを特定します。 インシデント プランに含める前に、比較、フォールバック、復旧のサポートを確認します。
テレメトリと改善シグナルの確認
保持するホストおよびサービスのテレメトリ フィールド、その目的、保持期間、およびアクセスを設定します。 日常的な品質のテレメトリで顧客コンテンツを最小限に抑えます。 通知、プライバシー ポリシー、職場評議会の要件を確認し、操作やフィードバックを改善のために再利用します。
削除と居住を計画する
ソース データを削除しても、チューニングされたモデルからその影響が除去されるとは想定しないでください。 サポートされている削除、再トレーニング、またはフォールバックのプロセス、そのタイミング、および監査証拠を確立します。 リリースのリージョンの可用性、所在地、Advanced Data Residency (ADR)、主権、認定のコミットメントを確認します。 コンテナーの場所だけでは、それらを確立することはできません。
提供されたセキュリティ/プライバシーの下書きでは、プロンプトとソースの場所を含む移植可能な定義が説明されています。 これらのバンドルは機密性の高いプロジェクト データとして扱い、環境の共有とは無関係に宛先の組織のコントロールを確認します。 定義のエクスポート/インポートを、トレーニング済みのモデルの重み、完全なバックアップ、および法的またはサポートのエクスポートと区別します。 ペイロード、除外、および輸入準備状況を責任所有者に確認します。移植性は、トレーニング用のホールドアウト評価サンプルを承認しません。 エクスポートまたは削除を完全な消去として扱うのではなく、影響を受けるオブジェクトごとに、削除の効果と保持、または保持をプライバシーおよび記録管理の所有者と個別に検証します。
使用状況、品質、コストを監視する
所有者を割り当てて、チューニング環境とその公開された依存関係を一緒に確認します。 単一のダッシュボードでカバーされていると想定するのではなく、サポートされているサービス、ホスト、Agent 365、SharePoint、Purview、フィードバック、サポートの証拠を使用します。
- 所有権、バージョン、状態、対象ユーザー、依存関係の変更を追跡します。
- ソース アクセス、ストレージ、ラベル、DLP、保持、保留、削除要求を確認します。
- ツールの承認、同意、認証エラー、およびセキュリティ シグナルを調査します。
- 結果を評価基準と比較します。利用可能なタスクの成功、遅延、失敗、再試行、ドリフトの証拠を確認します。
- 導入、フィードバック、ビジネス成果は、評価品質とは別にレビューします。
コスト カテゴリを分離する
実行する予定の操作とは別に、改善する予定の作業を計画します。 指示の修正、評価基準の調整、モデルの調整、結果の評価は、異なる計画ディメンションです。 モデルの可用性 (該当する場合) とコンシューマー トラフィックには、独自の仮定が必要です。 このテーブルは、確認する入力、請求可能な単位、レート カード、または追加する料金ではなく識別します。
| 計画カテゴリ | 記録する入力 | 繰り返しまたは共有してチェックする | 確認すべき証拠 |
|---|---|---|---|
| スキル指示の向上。 | 既存の手順とトレーニング例。 | 計画された改良の実行と共有スキル バージョン。 | サポートされている操作および測定ユニット。 |
| 評価基準の改良。 | 既存の条件、条件数、トレーニング例。 | 条件の改訂と繰り返しの絞り込みの実行。 | ユニットが例、基準、または別のメジャーに関係するかどうか。 |
| モデルのチューニング。 | ベース モデル、トレーニング データ、トレーニング期間。 | コンシューマー間で共有される繰り返しのジョブとモデル。 | サポートされているモデル/構成とトレーニング時の定義。 |
| 評価の実行。 | テスト例、評価基準、比較する構成。 | スコアリング パス、繰り返し、再試行。 | 基準の改良とは異なる評価範囲と測定単位。 |
| 該当する場合、可用性またはホスティングをモデル化します。 | モデル/構成と予定されている使用可能期間。 | 共有モデルの使用と計画期間内の期間。 | サポートされる可用性の配置、課金ライフサイクル、包含または重複。 |
| ランタイム戦略とトラフィック。 | ハーネス、戦略構成、および予想されるコンシューマー タスク。 | 時間の経過に伴う繰り返しの試行、再試行、トラフィック。 | 対象となる作業を含む、サポートされている戦略と要求/タスク ユニット。 |
すべてのカテゴリを必須ステージとして扱うのではなく、評価コンテキストの チューニング プロセス を使用します。 シナリオでは、モデルの調整を次の投資であると想定せずに、命令または評価条件の変更に焦点を当てることができます。
支出を承認する前に前提条件を記録してください
ビジネス オーナー、作成者、請求所有者との意思決定記録を保管します。 これを使用して、既知の入力と未解決の商業的仮定を区別します。
- ターゲット スキル、エージェント、またはモデル、そのチューニング環境、説明責任のある所有者、および対象の消費者を特定します。
- 提案された運用、トレーニング、テスト セットのサイズ、基準数、モデル、ハーネス、および戦略の構成を記録します。
- 失敗した作業または再開された作業の処理方法を含め、計画された実行回数、反復回数、繰り返し回数、再試行回数を確認します。
- 該当する場合のみ、計画期間、予想されるコンシューマー トラフィック、モデルの可用性期間を定義します。 トレーニング期間を可用性期間とは別にしてください。
- ユーザーごとの前提を割り当てる前に、共有環境、スキル、モデル、ジョブ リソースを特定します。 すべてのコンシューマーに対して同じ共有トレーニング作業を再びカウントしないでください。
- 支払者、該当するポリシー、メーター、測定単位、含まれる作業または重複する作業を確認します。 サービス トークン、Copilot クレジット、ホストの使用状況、通貨は個別に保持します。
- ソース バージョン、発効日、リリース/構成スコープ、決定を裏付ける未解決の前提条件を保持します。
- ベースラインと提案された変更を記録して比較し、品質、待機時間、コンサンプションの証拠と共にします。 この比較を使用して、投資を継続、修正、または延期するかどうかを決定します。より良い結果を保証したり、公開を承認したりするものではありません。
請求所有者と一緒に 支出ポリシーの動作 を確認します。 ポリシーの制限は、予約クレジットや仮定ベースのプランの代替ではありません。 適用可能なポリシーの適用範囲は、環境のアクセス許可やホスト アクセスとは別に確認します。
サポートされているサービスの場合、 Copilot>Cost Management は支出ポリシーと消費量の情報を提供します。 課金関係が確認されるまで、Frontier サービスの使用量、使用ホストの料金、SharePoint Embedded ストレージ、アーカイブ、API、またはエグレスの料金は分離されたままにしてください。 「Copilot クレジットと SharePoint 埋め込み課金メーターの使用量ベースの課金とコスト管理について理解する」を参照してください。
環境と公開済みアセットの格納と廃止
リスク、依存関係、保持要件に基づいてアクションを選択します。 アクセスを変更するかコンテンツを削除する前に、オブジェクト固有の効果を設定します。
| 判断事項 | 続行する前に確認する |
|---|---|
| アクセスまたは支出を制限します。 | 有効なポリシー、環境のアクセス許可、ホスト対象ユーザー、ツール アクセス、依存関係、影響を受けるユーザーを確認します。 作成者ポリシーの削除を、検証済みの全ユーザー封じ込めメカニズムとして扱わないでください。 |
| サポートされているアセットをブロックします。 | 証拠の保持、インシデントのオープン、依存関係の特定、アクションの実行時効果の検証、およびブロック解除条件の定義を行います。 |
| サポートされている場合はアーカイブします。 | アプリケーションのサポート、課金、保持、保留、使用不可、再アクティブ化の要件を確認します。 |
| オブジェクトを削除する。 | 承認を取得し、オブジェクト、ダウンストリームの影響、保持、回復ウィンドウ、およびパージ動作を確認します。 |
変更を計画するときは、 アクセス変更のレビュー と コンテナー ライフサイクル ガイダンス を使用します。
既存の Copilot チューニングと Agent Builder ガイダンス — 適用性が保留中
このレビュー ドラフト ホールディング グループは、リリースの適用性が確認されている間、既存のガイダンス、元の見出しアンカー、および画像を保持します。 その要件とコミットメントは、フロンティア草案からの省略によって削除されることはありません。
可用性設定の調整
管理者は、テナント レベルで Copilot チューニングにアクセスできるユーザーを制御できます。 次の 3 つの可用性オプションがサポートされています。
- すべてのユーザーに有効:テナント内のすべての Microsoft Copilot ライセンスを持つユーザーは、コンテキストの調整、ツールの調整、モデルの調整など、エージェントを調整できます。 この設定は、対象テナントの既定の設定です。
- 特定のユーザーまたはグループに対して有効:管理者は、エージェントのチューニングを許可する個々のユーザーまたは Microsoft Entra セキュリティ グループを明示的に選択します。 有効になっていないユーザーは、製品内フローを介してアクセスを要求できます。これには管理者の承認が必要です。
- チューニングを無効にする:管理者は、テナントに対して Copilot チューニングを完全に無効にすることができます。 この設定は、新しいチューニング アクティビティをブロックし、チューニングが再度有効になるまでチューニングされたエージェントの使用を防ぎます。
可用性のシナリオと移行の調整
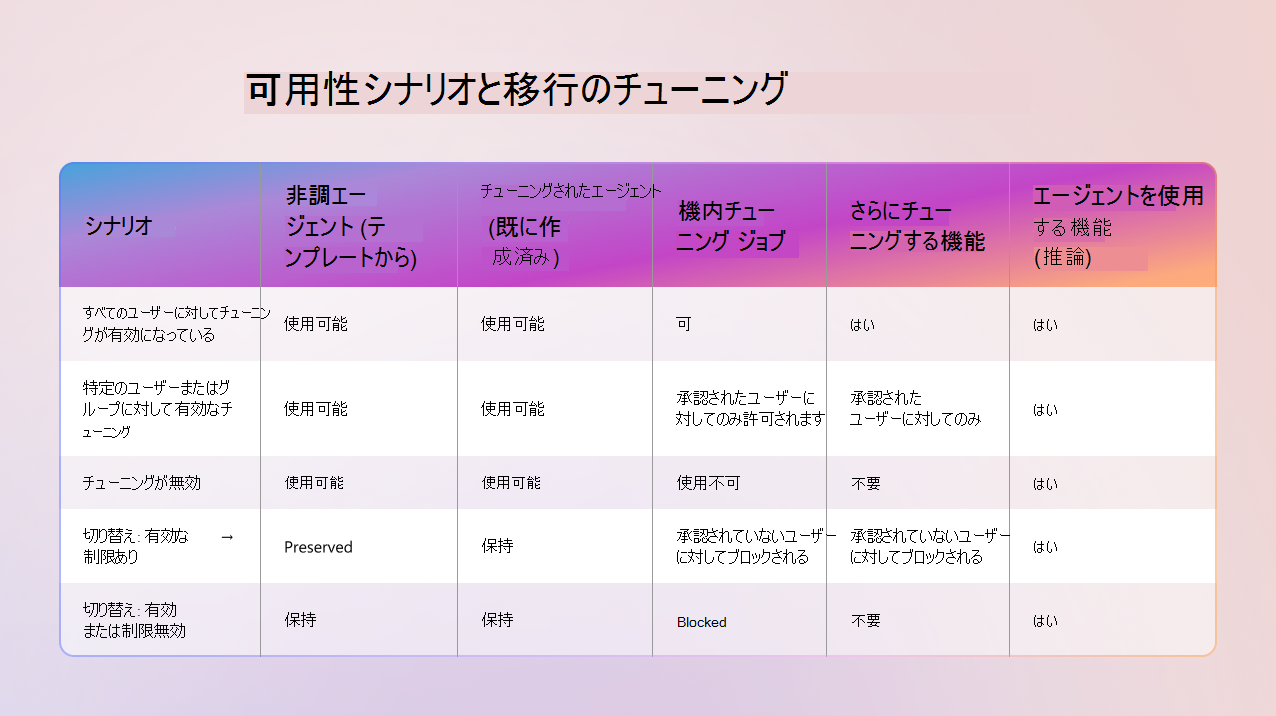
次の表は、一般的な可用性設定と移行間での Copilot チューニングの動作をまとめたものです。
| シナリオ | (テンプレートから) 未調整エージェント | 調整されたエージェント (作成済み) | 処理中のチューニング ジョブ | さらに調整する機能 | エージェントを使用する機能 (推論) |
|---|---|---|---|---|---|
| すべてのユーザーに対して有効になっているチューニング | 利用可能 | 利用可能 | 許可されます | はい | はい |
| 特定のユーザーまたはグループに対して有効になっているチューニング | 利用可能 | 利用可能 | 承認されたユーザーに対してのみ許可 | 承認されたユーザーのみ | はい |
| チューニングが無効 | 利用可能 | 利用可能 | 許可されません。 | なし | はい |
| 移行: 有効→制限付き | 保持 | 保持 | 承認されていないユーザーに対してブロック | 承認されていないユーザーに対してブロック | はい |
| 移行: 有効または制限付き→無効 | 保持 | 保持 | ブロック | なし | はい |
アクセス フローを要求する
特定のユーザーまたはグループに対してチューニングが有効になっている場合、アクセス権のないユーザーは製品内から要求を送信できます。 要求にはビジネス上の正当な理由が含まれており、レビューのために Microsoft 365 管理センターに表示されます。
管理者は、要求を承認または拒否したり、アクセスを許可するかを一時的に付与するか、継続的に許可するかを制御できます。
オープンソースのモデルチューニングコントロール
Copilot チューニングには、管理者がオープンソースまたは外部の基本モデルの使用を有効または無効にできる専用のコントロールが含まれています。
この設定により、調整を Microsoft が管理するモデルのみに制限したい組織に対して、より多くのガバナンスが提供されます。 無効にしても、ユーザーはエージェントをチューニングできますが、サポートされているプロプライエタリ モデルでのみチューニングできます。
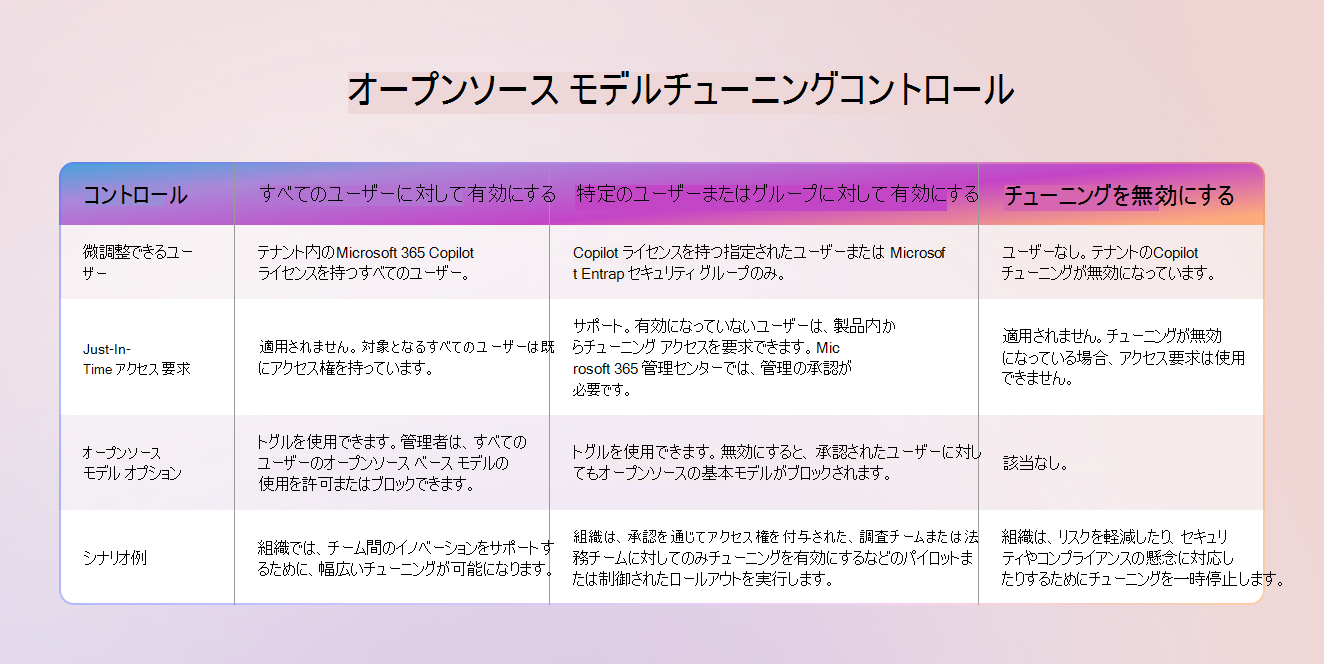
次の表は、Copilot チューニング管理コントロールをまとめたものです。
| コントロール | すべてのユーザーに有効 | 特定のユーザーまたはグループに対して有効にする | チューニングを無効にする |
|---|---|---|---|
| 微調整できるユーザー | テナントに Microsoft Copilot ライセンスを持つすべてのユーザー。 | Copilot ライセンスを持つ指定されたユーザーまたは Microsoft Entra セキュリティ グループのみ。 | ユーザーなし。 テナントでは Copilot チューニングが無効になっています。 |
| Just-In-Time アクセス要求 | 適用できません。 対象のすべてのユーザーが既にアクセスできます。 | サポートされています。 有効になっていないユーザーは、製品内からチューニング アクセスを要求できます。 Microsoft 365 管理センターでは管理承認が必要です。 | 適用できません。 チューニングが無効になっている場合、アクセス要求は利用できません。 |
| オープンソース モデル オプション | トグルは使用可能です。 管理者は、すべてのユーザーについてオープンソースの基本モデルの使用を許可またはブロックできます。 | トグルは使用可能です。 無効にすると、オープンソースの基本モデルは、承認されたユーザーに対してもブロックされます。 | 適用できません。 |
| シナリオ例 | 組織化により、チーム全体のイノベーションをサポートするために幅広く調整できます。 | 組織は、承認を通じてアクセスを許可した、研究チームまたは法務チームに対してのみチューニングを有効にするなど、パイロットまたは制御されたロールアウトを実行します。 | 組織は、リスクを軽減したり、セキュリティやコンプライアンスの問題に対応したりするために、チューニングを一時停止します。 |
エージェントの可視性とライフサイクル管理
微調整されたエージェントは、Agent 365ポータルに調整されたエージェントとして表示されます。 このポータルは、テナント内のすべての調整済みエージェントの一元化されたインベントリを提供します。
管理者は Agent 365 ポータルから次のことができます。
- View all tuned agents.
- エージェントをブロックまたは無効にして、使用をすぐに制限します。
- チューニングされたエージェントが古くなったり問題になったりした場合は、削除します。
調整されたエージェントを削除すると、関連する微調整されたモデルとスナップショット データも削除されます。
管理者は、サービスのダウンタイムを伴わずに、いつでもチューニングの可用性設定を変更できます。 ユーザー インターフェイスは、現在のアクセスを反映するように動的に更新されます。
適格性要件
Copilot チューニングは高度な機能です。 パブリック プレビュー期間中は、少なくとも 5,000 の Microsoft Copilot ライセンスを持つテナントのみが対象となります。
- テナントが適格性のしきい値を満たしている場合、Copilot チューニングは管理センターに表示され、既定で有効になっています。
- テナントがしきい値を満たしていない場合、Copilot チューニング設定は使用できません。
アクセスの変更のチューニングが既存のエージェントに与える影響
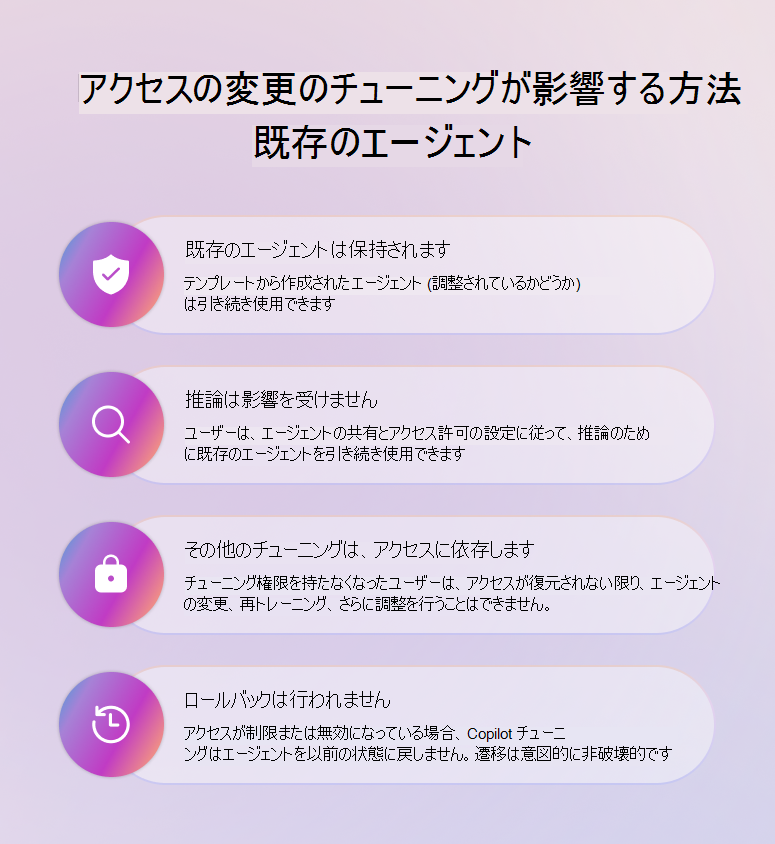
Copilot チューニングの可用性に対する変更は、将来を見越したものです。 エージェントをチューニングできるユーザーを調整しても、またはチューニングを完全に無効にしても、すでに存在するエージェントが削除または中断されることはありません。
チューニング アクセスが変更された場合、次の動作が適用されます。
既存のエージェントは保持されます。
テンプレートから作成されたエージェント (チューニングされているかどうかにかかわらず) は引き続き使用できます。推論は影響を受けません。
ユーザーは、エージェントの共有とアクセス許可の設定に従って、既存のエージェントを引き続き推論に使用できます。さらにチューニングはアクセスに依存します。
チューニング権限を持たないユーザーは、アクセスが復元されない限り、エージェントを変更、再トレーニング、またはさらにチューニングすることはできません。ロールバックは行われません。
アクセスが制限または無効になっている場合、Copilot チューニングはエージェントを以前の状態に戻しません。 画面切り替えは意図的に非破壊的です。
データ コミットメント、プライバシー、コンプライアンス
Copilot チューニングは、Microsoft 365 データ保護、プライバシー、コンプライアンスのコミットメントに準拠しています。
チューニング時のデータ処理
ユーザーが Copilot チューニングを実行すると、ユーザーが明示的に選択した SharePoint コンテンツのみがトレーニング データとして使用されます。 チューニングの目的で、システムはそのデータのスナップショット コピーを作成します。
- スナップショット データは、テナント分離された Microsoft 365 環境に保存されます。
- スナップショット データは調整にのみ使用され、テナント間で共有されることはありません。
- スナップショット データを使用すると、ライブ コンテンツに繰り返しアクセスすることなく、効率的なチューニングが可能です。
パブリック プレビュー中、スナップショット データは、調整されたエージェントがアクティブなままである限り保持されます。 チューニングされたエージェントが削除されると、それに関連付けられているスナップショットデータも削除されます。 チューニングに使用するデータの保存期間は、最長 2 年間です。
スナップショットの動作と再トレーニングに関する考慮事項
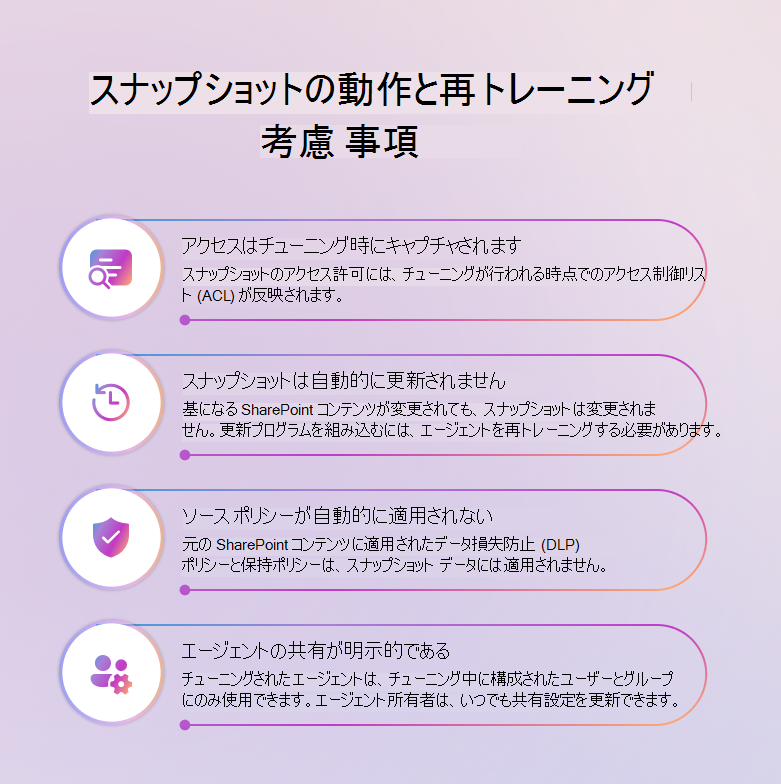
エージェントが調整されると、システムは選択した SharePoint コンテンツのスナップショットを作成します。 そのスナップショットには、次の特性があります。
アクセスはチューニング時にキャプチャされます。
スナップショットのアクセス許可は、チューニングが行われた時点のアクセス制御リスト (ACL) を反映します。スナップショットは自動的には更新されません。
基になる SharePoint コンテンツが変更されても、スナップショットは変更されません。 更新プログラムを組み込むには、エージェントを再トレーニングする必要があります。ソース ポリシーは自動的には適用されません。
元の SharePoint コンテンツに適用されているデータ損失防止 (DLP) ポリシーと保持ポリシーは、スナップショット データには適用されません。エージェントの共有は明示的です。
チューニングされたエージェントは、チューニング中に構成されたユーザーとグループのみが使用できます。 エージェントの所有者は、いつでも共有設定を更新できます。
データ所在地
パブリック プレビュー期間中、Advanced Data Residency (ADR) コミットメントを持つテナントでは、既定では Copilot チューニングは有効になっていません。
- Copilot チューニングを使用する ADR テナントは、Microsoft アカウント チームを通じて ADR 要件を正式に放棄する必要があります。
- ADR が免除されると、スナップショット データは、テナント分離された Microsoft 365 環境内の最も近いマクロ リージョンに格納されます。
EU を拠点とするテナントの場合、Copilot チューニングは EU データ境界のコミットメントを尊重します。 パブリック プレビュー中は、EU テナントのデータとトラフィックは EU 内に残ります。
データ所在地の範囲と制限事項
Copilot チューニングは、マクロ領域レベルで Microsoft 365 のデータ所在地のコミットメントに従います。 パブリック プレビュー中は、次の考慮事項が適用されます。
マクロ領域のストレージ
トレーニング、推論、およびスナップショット データは、テナントに関連付けられているマクロ領域に格納されます。 ローカル リージョンのテナントの場合、データは最も近いマクロ リージョンに格納されます。EU データ境界
EU を拠点とするテナントの場合、Copilot チューニングは EU データ境界のコミットメントを尊重します。 テナント データとトラフィックは、チューニングと推論の間、EU 内に残ります。Advanced Data Residency (ADR)
パブリック プレビュー期間中、Copilot チューニングは Advanced Data Residency (ADR) または ADR for Education ではカバーされません。 Copilot チューニングを使用する ADR を持つテナントは、Microsoft アカウント チームを通じてアクセスを要求する必要があります。Multi-Geo
複数地域のデータ所在地のコミットメントは、パブリック プレビュー中の Copilot チューニングには適用されません。
管理者は、これらの考慮事項を慎重に評価する必要があります。
GDPR とデータ主体の権利
Microsoft は、Copilot チューニングで使用されるコンテンツのデータ処理者として機能します。 お客様はデータ コントローラーであり続け、チューニングに使用されるデータを決定する責任があります。
Copilot チューニングでは、次のような一般的なデータ主体の権利がサポートされます。
- 検出: 管理者は、Agent 365 ポータルで調整されたすべてのエージェントを表示できます。
- 削除: チューニングされたエージェントを削除すると、関連付けられているモデルおよびスナップショット データが削除されます。
- アクセスとエクスポート: お客様は、Microsoft カスタマー サポートを通じてスナップショット データに関するメタデータを要求できます。
GDPR、データ主体の権利、DPIA に関する考慮事項
Microsoft は、Copilot チューニングで使用されるコンテンツのデータ処理者として機能します。 お客様はデータ コントローラーであり続け、チューニングに適したデータを決定する責任があります。
Copilot チューニングでは、一般的なデータ主体の権利がサポートされます。
情報表示
管理者は、Agent 365 ポータルで調整されたすべてのエージェントを表示できます。削除
調整されたエージェントを削除すると、関連付けられている微調整されたモデルとスナップショット データが削除されます。アクセスとエクスポート
お客様は、Microsoft カスタマー サポートを通じてスナップショット データに関連するメタデータを要求できます。
Copilot チューニングでは、本質的にデータ保護影響評価 (DPIA) は必要ありません。
データ保護影響評価
Copilot チューニングでは、本質的にデータ保護影響評価 (DPIA) は必要ありません。 DPIA が必要かどうかは、次のような要因によって異なります。
- チューニングに使用されるデータの種類。
- 処理のスケール。
- 規制要件または業界固有の要件。
- 調整されたエージェントが自動化された意思決定に使用されるかどうか。
DPIA が必要かどうかを判断するのは顧客の責任があります。
顧客データへの Microsoft のアクセス
Microsoft には、チューニングに使用される顧客データや保存時に保存された顧客データへの既定のアクセス権はありません。 アクセスには、カスタマー ロックボックスを介した明示的な顧客の承認が必要であり、承認されたサポート シナリオに限定されます。