Notatka
Dostęp do tej strony wymaga autoryzacji. Może spróbować zalogować się lub zmienić katalogi.
Dostęp do tej strony wymaga autoryzacji. Możesz spróbować zmienić katalogi.
W tym artykule opisano pojęcia techniczne dotyczące sposobu działania Microsoft Entra uwierzytelniania opartego na certyfikatach (CBA). Uzyskaj zaplecze techniczne, aby lepiej wiedzieć, jak skonfigurować i zarządzać Microsoft Entra CBA w swojej dzierżawie.
Jak działa Microsoft Entra uwierzytelnianie oparte na certyfikatach?
Na poniższej ilustracji przedstawiono, co się dzieje, gdy użytkownik próbuje zalogować się do aplikacji w dzierżawie, która ma skonfigurowane Microsoft Entra CBA.
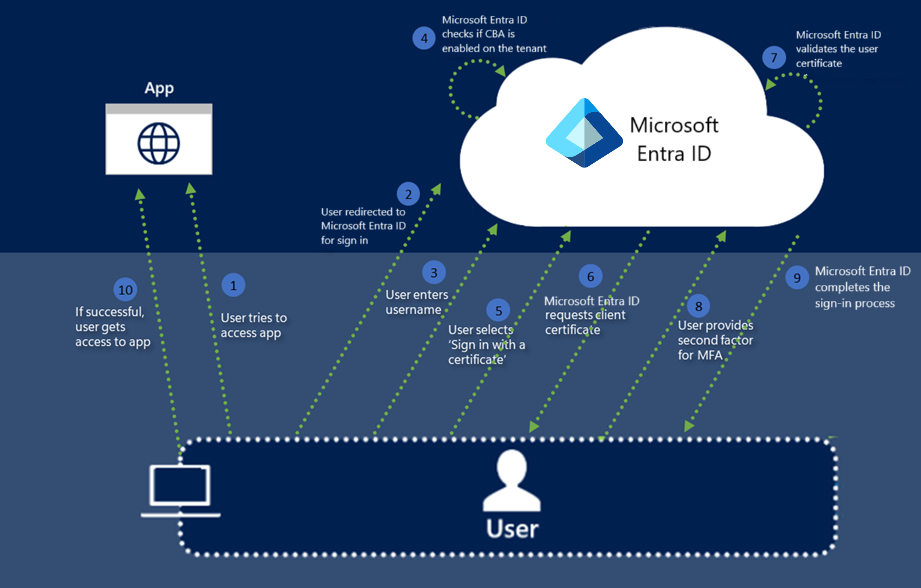
Poniższe kroki podsumowują proces CBA w Microsoft Entra:
Użytkownik próbuje uzyskać dostęp do aplikacji, takiej jak portal MyApps.
Jeśli użytkownik nie jest jeszcze zalogowany, jest przekierowywany do strony logowania użytkownika Microsoft Entra ID pod adresem
https://login.microsoftonline.com/.Wprowadź swoją nazwę użytkownika na stronie logowania Microsoft Entra, a następnie wybierz pozycję Dalej. Microsoft Entra ID zakończa odnajdywanie domeny głównej przy użyciu nazwy dzierżawy. Używa nazwy użytkownika do wyszukiwania użytkownika w dzierżawie.
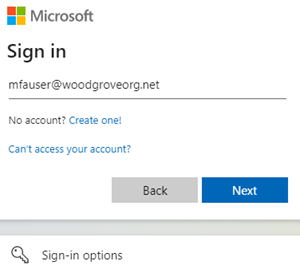
Microsoft Entra ID sprawdza, czy CBA jest skonfigurowane dla dzierżawcy. Jeśli skonfigurowana jest usługa CBA, użytkownik zobaczy link Do korzystania z certyfikatu lub karty inteligentnej na stronie hasła. Jeśli użytkownik nie widzi linku logowania, upewnij się, że CBA jest skonfigurowana dla dzierżawy.
Aby uzyskać więcej informacji, zobacz Jak włączyć Microsoft Entra CBA?.
Uwaga
Jeśli system CBA jest skonfigurowany dla dzierżawy, wszyscy użytkownicy zobaczą link Użyj certyfikatu lub karty inteligentnej na stronie logowania przy użyciu hasła. Jednak tylko użytkownicy, którzy znajdują się w zakresie CBA, mogą pomyślnie uwierzytelnić się w aplikacji, która używa Microsoft Entra ID jako dostawcy tożsamości.
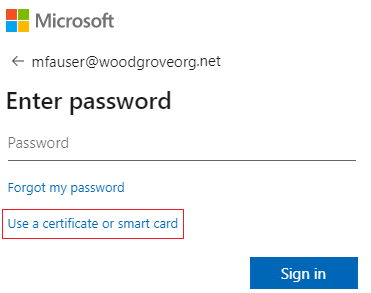
Jeśli udostępnisz inne metody uwierzytelniania, takie jak logowanie za pomocą telefonu lub klucze zabezpieczeń, użytkownicy mogą zobaczyć inne okno dialogowe logowania.
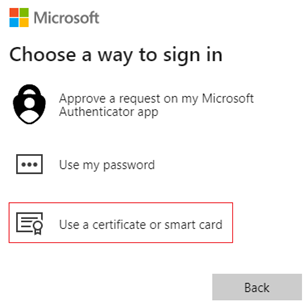
Po wybraniu przez użytkownika CBA klient przekierowuje do punktu końcowego uwierzytelniania certyfikatu. W przypadku publicznych identyfikatorów Microsoft Entra, punkt końcowy uwierzytelniania certyfikatu to
https://certauth.login.microsoftonline.com. W przypadku Azure Government punkt końcowy uwierzytelniania certyfikatu jesthttps://certauth.login.microsoftonline.us.Punkt końcowy wykonuje wzajemne uwierzytelnianie protokołu Transport Layer Security (TLS) i żąda certyfikatu klienta w ramach uzgadniania protokołu TLS. Wpis dla tego żądania pojawia się w rejestrze logowań.
Uwaga
Administrator powinien zezwolić na dostęp do strony logowania użytkownika i do punktu końcowego uwierzytelniania certyfikatu
*.certauth.login.microsoftonline.comdla środowiska chmury. Wyłącz inspekcję protokołu TLS w punkcie końcowym uwierzytelniania certyfikatu, aby upewnić się, że żądanie certyfikatu klienta zakończy się powodzeniem w ramach uzgadniania protokołu TLS.Upewnij się, że wyłączenie inspekcji protokołu TLS działa również w przypadku wskazówek wystawcy z nowym adresem URL. Nie koduj adresu URL za pomocą identyfikatora dzierżawy. Identyfikator dzierżawcy może ulec zmianie dla użytkowników w relacjach między firmami (B2B). Użyj wyrażenia regularnego, aby umożliwić działanie zarówno poprzedniego adresu URL, jak i nowego adresu URL podczas wyłączania inspekcji protokołu TLS. Na przykład w zależności od serwera proxy użyj polecenia
*.certauth.login.microsoftonline.comlub*certauth.login.microsoftonline.com. W Azure Government użyj*.certauth.login.microsoftonline.uslub*certauth.login.microsoftonline.us.Jeśli dostęp jest niedozwolony, CBA zakończy się niepowodzeniem, gdy włączysz wskazówki wystawcy.
Microsoft Entra ID żąda certyfikatu klienta. Użytkownik wybierze certyfikat klienta, a następnie wybierze przycisk OK.
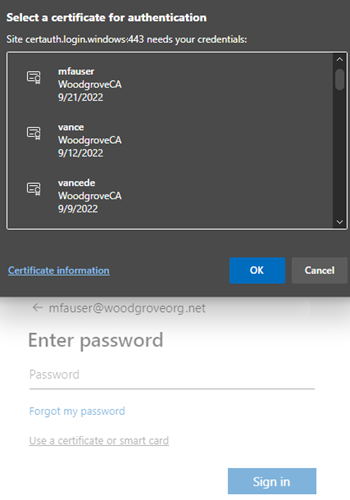
Microsoft Entra ID sprawdza listę odwołania certyfikatów (CRL), aby upewnić się, że certyfikat nie został odwołany i czy jest prawidłowy. Microsoft Entra ID identyfikuje użytkownika, używając powiązania nazwy użytkownika skonfigurowanego na dzierżawcy do mapowania wartości pola certyfikatu na wartość atrybutu użytkownika.
Jeśli unikatowy użytkownik zostanie znaleziony za pośrednictwem zasad dostępu warunkowego Microsoft Entra, które wymagają uwierzytelniania wieloskładnikowego (MFA) i reguła powiązania uwierzytelniania certyfikatu spełnia wymagania MFA, Microsoft Entra ID natychmiast loguje użytkownika. Jeśli uwierzytelnianie wieloskładnikowe jest wymagane, ale certyfikat spełnia tylko jeden czynnik, jeśli użytkownik jest już zarejestrowany, logowanie bez hasła i FIDO2 są oferowane jako drugie czynniki.
Microsoft Entra ID kończy proces logowania, wysyłając podstawowy token odświeżania (PRT) z powrotem, aby wskazać pomyślne logowanie.

Jeśli logowanie użytkownika zakończy się pomyślnie, użytkownik będzie mógł uzyskać dostęp do aplikacji.
Wskazówki dotyczące podmiotów wystawiających
Wskazówki wystawcy przesyłają z powrotem wskaźnik zaufanego urzędu certyfikacji jako część procesu uzgadniania TLS. Lista zaufanych urzędów certyfikacji jest ustawiona na zasób urzędów certyfikacji przesyłanych przez dzierżawcę do repozytorium zaufania Microsoft Entra. Klient przeglądarki lub klient aplikacji natywnej może użyć wskazówek, które serwer wysyła z powrotem do filtrowania certyfikatów wyświetlanych w selektorze certyfikatów. Klient wyświetla tylko certyfikaty uwierzytelniania wystawione przez urzędy certyfikacji w magazynie certyfikatów zaufanych.
Włącz wskazówki wystawcy
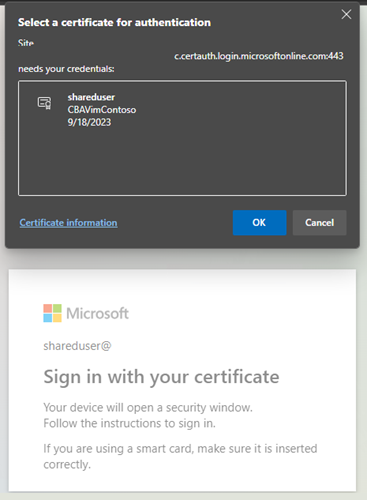
Aby włączyć wskazówki dotyczące wystawcy, zaznacz pole wyboru Wskazówki dotyczące wystawcy . Administrator zasad uwierzytelniania powinien wybrać pozycję Potwierdzam po upewnieniu się, że serwer proxy z skonfigurowaną inspekcją protokołu TLS został poprawnie zaktualizowany, a następnie zapisz zmiany.
Uwaga
Jeśli organizacja ma zapory sieciowe lub serwery proxy korzystające z inspekcji TLS, potwierdź, że wyłączono inspekcję TLS dla punktu końcowego CA, który może pasować do dowolnej nazwy w obszarze [*.]certauth.login.microsoftonline.com, dostosowując to do konkretnego serwera proxy używanego przez organizację.

Uwaga
Po włączeniu wskazówek wystawcy adres URL urzędu certyfikacji ma format t<tenantId>.certauth.login.microsoftonline.com.
Propagowanie aktualizacji magazynu zaufania CA
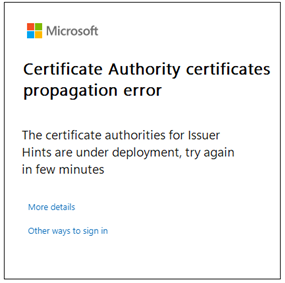
Po włączeniu sugestii wystawcy oraz dodaniu, zaktualizowaniu lub usunięciu urzędów certyfikacji z magazynu zaufania może wystąpić opóźnienie do 10 minut, zanim sugestie wystawcy zostaną przekazane z powrotem do klienta. Administrator zasad uwierzytelniania powinien zalogować się przy użyciu certyfikatu po udostępnieniu wskazówek wystawcy w celu zainicjowania propagacji.
Użytkownicy nie mogą uwierzytelniać się przy użyciu certyfikatów wystawionych przez nowe urzędy certyfikacji do momentu propagowania wskazówek. Użytkownicy widzą następujący komunikat o błędzie, gdy aktualizacje magazynu zaufania CA są propagowane.
Uwierzytelnianie wieloskładnikowe z jednoskładnikowym CBA
Microsoft Entra CBA kwalifikuje się zarówno do uwierzytelniania pierwszego czynnika, jak i uwierzytelniania dwuskładnikowego.
Oto kilka obsługiwanych kombinacji:
- CBA (pierwszy czynnik) i klucz dostępu (drugi czynnik)
- CBA (pierwszy czynnik) i logowanie bez hasła na telefon (drugi czynnik)
- CBA (pierwszy czynnik) i klucze zabezpieczeń FIDO2 (drugi czynnik)
- Hasło (pierwszy czynnik) i CBA (drugi czynnik)
Użytkownicy muszą mieć możliwość uzyskania uwierzytelniania wieloskładnikowego i zarejestrowania logowania bez hasła lub fiDO2 przed zalogowaniem się przy użyciu Microsoft Entra CBA.
Ważne
Użytkownik jest uważany za zdolny do uwierzytelniania wieloskładnikowego, jeśli jego nazwa użytkownika jest wyświetlana w ustawieniach metody CBA. W tym scenariuszu użytkownik nie może użyć swojej tożsamości w ramach uwierzytelniania w celu zarejestrowania innych dostępnych metod. Upewnij się, że użytkownicy bez ważnego certyfikatu nie są uwzględniani w ustawieniach metody CBA. Aby uzyskać więcej informacji na temat sposobu działania uwierzytelniania, zobacz Microsoft Entra uwierzytelnianie wieloskładnikowe.
Opcje uzyskiwania możliwości uwierzytelniania wieloskładnikowego z włączoną usługą CBA
Microsoft Entra CBA może być jedno- lub wieloskładnikowy w zależności od konfiguracji klienta. Włączenie CBA umożliwia użytkownikowi potencjalne ukończenie MFA. Użytkownik z certyfikatem jednoskładnikowym lub hasłem musi użyć innego czynnika do ukończenia uwierzytelniania wieloskładnikowego.
Nie zezwalamy na rejestrację innych metod uwierzytelniania bez uprzedniego spełnienia wymogów dotyczących uwierzytelniania wieloskładnikowego (MFA). Jeśli użytkownik nie ma zarejestrowanej innej metody uwierzytelniania wieloskładnikowego i znajduje się w zakresie cba, użytkownik nie może użyć dowodu tożsamości do zarejestrowania innych metod uwierzytelniania i uzyskania uwierzytelniania wieloskładnikowego.
Jeśli użytkownik obsługujący usługę CBA ma tylko certyfikat jednoskładnikowy i musi ukończyć uwierzytelnianie wieloskładnikowe, wybierz jedną z tych opcji, aby uwierzytelnić użytkownika:
- Użytkownik może wprowadzić hasło i użyć certyfikatu jednoskładnikowego.
- Administrator zasad uwierzytelniania może wydać tymczasowy dostęp.
- Administrator zasad uwierzytelniania może dodać numer telefonu i zezwolić na uwierzytelnianie za pomocą głosu lub wiadomości SMS dla konta użytkownika.
Jeśli użytkownik obsługujący usługę CBA nie otrzymał certyfikatu i musi ukończyć uwierzytelnianie wieloskładnikowe, wybierz jedną z następujących opcji, aby uwierzytelnić użytkownika:
- Administrator zasad uwierzytelniania może wydać tymczasowy dostęp.
- Administrator zasad uwierzytelniania może dodać numer telefonu i zezwolić na uwierzytelnianie za pomocą głosu lub wiadomości SMS dla konta użytkownika.
Jeśli użytkownik obsługujący usługę CBA nie może użyć certyfikatu wieloskładnikowego, na przykład jeśli korzysta z urządzenia przenośnego bez obsługi karty inteligentnej, ale musi ukończyć uwierzytelnianie wieloskładnikowe, wybierz jedną z tych opcji, aby uwierzytelnić użytkownika:
- Administrator zasad uwierzytelniania może wydać tymczasowy dostęp.
- Użytkownik może zarejestrować inną metodę uwierzytelniania wieloskładnikowego (gdy użytkownik może użyć certyfikatu wieloskładnikowego na urządzeniu).
- Administrator zasad uwierzytelniania może dodać numer telefonu i zezwolić na uwierzytelnianie za pomocą głosu lub wiadomości SMS dla konta użytkownika.
Konfigurowanie logowania telefonicznego bez hasła z użyciem CBA
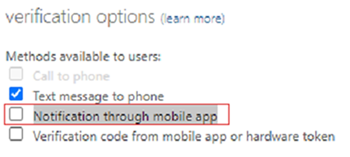
Aby logowanie za pomocą telefonu bez hasła działało, najpierw wyłącz starsze powiadomienie za pośrednictwem aplikacji mobilnej dla użytkownika.
Zaloguj się do centrum administracyjne Microsoft Entra, jako co najmniej Administrator zasad uwierzytelniania.
Wykonaj kroki opisane w artykule Włączanie uwierzytelniania bez hasła do logowania za pomocą telefonu.
Ważne
Upewnij się, że wybrano opcję Bez hasła . W przypadku wszystkich grup dodanych do logowania za pomocą telefonu bez hasła należy zmienić wartość trybu uwierzytelniania na Bez hasła. Jeśli wybierzesz Dowolne, CBA i logowanie bez hasła nie działa.
Wybierz Entra ID>Multifactor authentication>Dodatkowe ustawienia uwierzytelniania wieloskładnikowego opartego na chmurze.
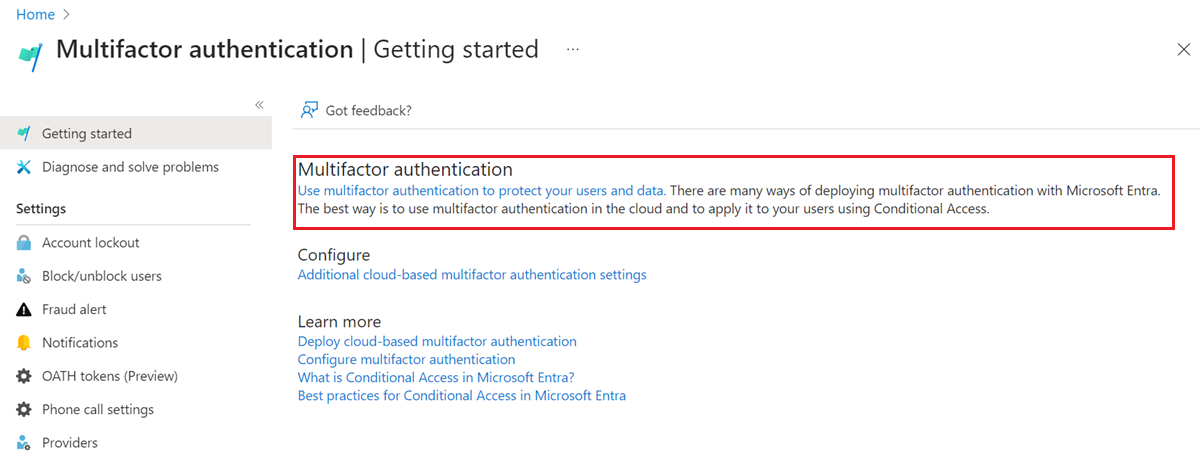
W obszarze Opcje weryfikacji wyczyść pole wyboru Powiadomienie za pomocą aplikacji mobilnej , a następnie wybierz pozycję Zapisz.
Przepływ uwierzytelniania wieloczynnikowego przy użyciu certyfikatów jednoczynnikowych i logowania bez hasła
Rozważmy przykład użytkownika, który ma certyfikat jednoskładnikowy i jest skonfigurowany do logowania bez hasła. Jako użytkownik należy wykonać następujące kroki:
Wprowadź nazwę główną użytkownika (UPN), a następnie wybierz przycisk Dalej.
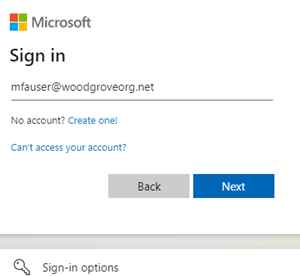
Wybierz pozycję Użyj certyfikatu lub karty inteligentnej.
Jeśli udostępnisz inne metody uwierzytelniania, takie jak logowanie za pomocą telefonu lub klucze zabezpieczeń, użytkownicy mogą zobaczyć inne okno dialogowe logowania.
W selektorze certyfikatów klienta wybierz prawidłowy certyfikat użytkownika, a następnie wybierz przycisk OK.
Ponieważ certyfikat jest skonfigurowany tak, aby był siłą uwierzytelniania jednoskładnikowego, potrzebny jest drugi czynnik spełniający wymagania uwierzytelniania wieloskładnikowego. Dostępne drugie czynniki są wyświetlane w oknie dialogowym logowania. W takim przypadku jest to logowanie bez hasła. Wybierz Zatwierdź żądanie w aplikacji Microsoft Authenticator.
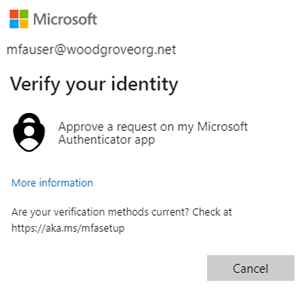
Otrzymasz powiadomienie na telefonie. Wybierz pozycję Zatwierdź logowanie?.
W Microsoft Authenticator wprowadź numer widoczny w przeglądarce lub aplikacji.
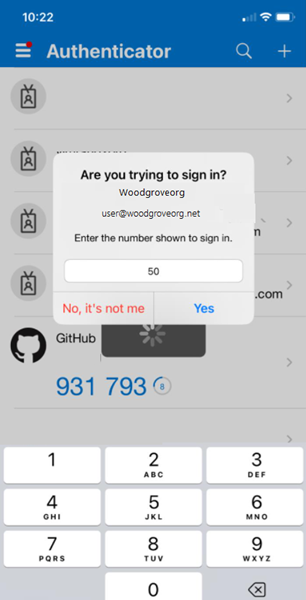
Wybierz pozycję Tak, a następnie możesz uwierzytelnić się i zalogować.

Polityka zasad wiążących uwierzytelniania
Polityka wiązania uwierzytelniania pomaga ustawić siłę uwierzytelniania jako jednoskładnikowe lub wieloskładnikowe. Administrator zasad uwierzytelniania może zmienić domyślną metodę z pojedynczego składnika na wieloskładnikową. Administrator może również ustawić spersonalizowane konfiguracje zasad, korzystając z IssuerAndSubject, PolicyOID, lub Issuer oraz PolicyOID w certyfikacie.
Siła certyfikatu
Administratorzy zasad uwierzytelniania mogą określić, czy siła certyfikatu jest jednoskładnikowa, czy wieloskładnikowa. Aby uzyskać więcej informacji, zobacz dokumentację, która mapuje Poziomy Uwierzytelnienia NIST na Metody Uwierzytelniania Microsoft Entra, która opiera się na NIST 800-63B SP 800-63B, Wytyczne dotyczące tożsamości cyfrowej: Uwierzytelnianie i Zarządzanie Cyklami Życia.
Uwierzytelnianie za pomocą certyfikatu wieloskładnikowego
Gdy użytkownik ma certyfikat wieloskładnikowy, może wykonywać uwierzytelnianie wieloskładnikowe tylko przy użyciu certyfikatów. Jednak administrator polityki uwierzytelniania powinien upewnić się, że certyfikaty są chronione przez PIN lub biometryczne zabezpieczenia, aby mogły być uznawane za wieloskładnikowe.
Zasady wiązania wielu polityk uwierzytelniania
Można utworzyć wiele niestandardowych reguł zasad powiązania uwierzytelniania przy użyciu różnych atrybutów certyfikatu. Przykładem jest użycie wystawcy i OID zasad, tylko OID zasad, lub tylko wystawcy.
Poniższa sekwencja określa poziom ochrony uwierzytelniania, gdy reguły niestandardowe nakładają się na siebie:
- Reguły identyfikatora OID wystawcy oraz zasady OID mają pierwszeństwo przed zasadami identyfikatora OID. Reguły identyfikatora OID polityk mają pierwszeństwo przed regułami wystawcy certyfikatów.
- Reguły identyfikatora OID wystawcy i zasad są oceniane jako pierwsze. Jeśli masz regułę niestandardową z wystawcą CA1 i identyfikatorem OID zasad
1.2.3.4.5z uwierzytelnianiem wieloskładnikowym, tylko certyfikat A, który spełnia zarówno wartość wystawcy, jak i identyfikator OID zasad, otrzymuje uwierzytelnianie wieloskładnikowe. - Oceniane są niestandardowe reguły korzystające z identyfikatorów OID zasad. Jeśli masz certyfikat A z identyfikatorem OID zasad
1.2.3.4.5oraz pochodne poświadczenie B na podstawie tego certyfikatu, które ma identyfikator OID zasad1.2.3.4.5.6, a reguła niestandardowa jest zdefiniowana jako identyfikator OID z wartością1.2.3.4.5w kontekście uwierzytelniania wieloskładnikowego, to tylko certyfikat A spełnia wymagania uwierzytelniania wieloskładnikowego. Poświadczenie B spełnia tylko uwierzytelnianie jednoskładnikowe. Jeśli użytkownik użył pochodnego poświadczenia podczas logowania i został skonfigurowany do uwierzytelniania wieloskładnikowego, użytkownik zostanie poproszony o drugi czynnik pomyślnego uwierzytelnienia. - Jeśli występuje konflikt między wieloma identyfikatorami zasad (na przykład gdy certyfikat ma dwa identyfikatory zasad, z których jeden jest powiązany z uwierzytelnianiem jednoskładnikowym, a drugi jest powiązany z uwierzytelnianiem wieloskładnikowym), należy traktować certyfikat jako spełniający wymogi uwierzytelniania jednoskładnikowego.
- Reguły niestandardowe korzystające z certyfikatów wystawców są oceniane. Jeśli certyfikat ma pasujący OID polityki i reguły wystawcy, OID polityki jest zawsze sprawdzany jako pierwszy. Jeśli nie zostanie znaleziona żadna reguła zasad, to powiązania wystawcy są sprawdzane. Identyfikator OID zasad ma wyższy priorytet powiązania silnego uwierzytelniania niż wystawca.
- Jeśli jeden urząd certyfikacji wiąże się z uwierzytelnianiem wieloskładnikowym, wszystkie certyfikaty użytkowników wystawiane przez urząd certyfikacji kwalifikują się jako uwierzytelnianie wieloskładnikowe. Ta sama logika ma zastosowanie do uwierzytelniania jednoskładnikowego.
- Jeśli jeden identyfikator OID zasad jest powiązany z uwierzytelnianiem wieloskładnikowym, wszystkie certyfikaty użytkowników, które zawierają ten identyfikator OID zasad jako jeden z identyfikatorów OID, kwalifikują się jako uwierzytelnianie wieloskładnikowe. Certyfikat użytkownika może mieć wiele identyfikatorów OID-ów zasad.
- Jeden wystawca certyfikatu może mieć tylko jedno prawidłowe powiązanie silnego uwierzytelniania (czyli certyfikat nie może wiązać się zarówno z uwierzytelnianiem jednoskładnikowym, jak i z usługą MFA).
Ważne
Obecnie, w związku z znanym problemem, który jest rozwiązywany, jeśli Administrator Polityki Uwierzytelniania tworzy regułę polityki CBA przy użyciu zarówno wystawcy, jak i OID polityki, niektóre scenariusze rejestracji urządzeń zostają dotkniętych.
Scenariusze, których dotyczy problem, obejmują:
- rejestracja Windows Hello dla biznesu
- Rejestracja klucza zabezpieczeń FIDO2
- Windows logowanie bez hasła za pomocą telefonu
Rejestracja urządzeń z funkcją Dołączanie w miejscu pracy, Microsoft Entra ID oraz w scenariuszach hybrydowego dołączenia Microsoft Entra nie jest dotknięta. Reguły polisy CBA używające wystawcy lub OID polisy nie są dotknięte.
Aby rozwiązać ten problem, administrator zasad uwierzytelniania powinien wykonać jedną z następujących opcji:
- Edytuj regułę zasad CBA, która obecnie używa zarówno wystawcy, jak i identyfikatora OID zasad, aby usunąć wystawcę lub wymaganie dotyczące identyfikatora zasad.
- Usuń regułę zasad uwierzytelniania, która obecnie używa wystawcy i identyfikatora OID zasad, a następnie utwórz regułę, która używa tylko wystawcy lub identyfikatora OID zasad.
Zasady powiązania nazwy użytkownika
Zasady powiązania nazwy użytkownika pomagają zweryfikować certyfikat użytkownika. Domyślnie alternatywna nazwa podmiotu (SAN) nazwa główna w certyfikacie jest mapowana do atrybutu userPrincipalName obiektu użytkownika, aby zidentyfikować użytkownika.
Uzyskiwanie wyższego poziomu zabezpieczeń przy użyciu powiązań certyfikatów
Microsoft Entra obsługują siedem metod używania powiązań certyfikatów. Ogólnie rzecz biorąc, typy mapowań są uważane za wysoką zgodność, jeśli są oparte na identyfikatorach, których nie można ponownie wykorzystać, takich jak SubjectKeyIdentifier (SKI) lub SHA1PublicKey. Te identyfikatory zapewniają większą pewność, że tylko jeden certyfikat może służyć do uwierzytelniania użytkownika.
Typy mapowań oparte na nazwach użytkowników i adresach e-mail są uważane za niską spójność. Microsoft Entra ID implementuje trzy mapowania, które na podstawie identyfikatorów wielokrotnego użytku są uważane za cechujące się niską spójnością. Pozostałe są uznawane za wiązania o wysokim powinowactwie. Aby uzyskać więcej informacji, zobacz certificateUserIds.
| Pole mapowania certyfikatu | Przykłady wartości w certificateUserIds |
Atrybuty obiektu użytkownika | Typ |
|---|---|---|---|
PrincipalName |
X509:<PN>bob@woodgrove.com |
userPrincipalName onPremisesUserPrincipalName certificateUserIds |
Niskie powinowactwo |
RFC822Name |
X509:<RFC822>user@woodgrove.com |
userPrincipalName onPremisesUserPrincipalName certificateUserIds |
Niskie powinowactwo |
IssuerAndSubject |
X509:<I>DC=com,DC=contoso,CN=CONTOSO-DC-CA<S>DC=com,DC=contoso,OU=UserAccounts,CN=mfatest |
certificateUserIds |
Niskie powinowactwo |
Subject |
X509:<S>DC=com,DC=contoso,OU=UserAccounts,CN=mfatest |
certificateUserIds |
Niskie powinowactwo |
SKI |
X509:<SKI>aB1cD2eF3gH4iJ5kL6-mN7oP8qR= |
certificateUserIds |
Wysoka skłonność |
SHA1PublicKey |
X509:<SHA1-PUKEY>aB1cD2eF3gH4iJ5kL6-mN7oP8qR Wartość SHA1PublicKey (skrót SHA1 całej zawartości certyfikatu, w tym klucz publiczny) znajduje się we właściwości Odcisk palca certyfikatu. |
certificateUserIds |
Wysoka skłonność |
IssuerAndSerialNumber |
X509:<I>DC=com,DC=contoso,CN=CONTOSO-DC-CA<SR>cD2eF3gH4iJ5kL6mN7-oP8qR9sT Aby uzyskać poprawną wartość numeru seryjnego, uruchom to polecenie i zapisz wartość wyświetlaną w pliku certificateUserIds:Składnia: certutil –dump –v [~certificate path~] >> [~dumpFile path~] Przykład: certutil -dump -v firstusercert.cer >> firstCertDump.txt |
certificateUserIds |
Wysoka skłonność |
Ważne
Możesz użyć modułuCertificateBasedAuthentication programu PowerShell, aby znaleźć poprawną certificateUserIds wartość dla użytkownika w certyfikacie.
Definiowanie i zastępowanie wiązań zasobów na podstawie koligacji
Administrator zasad uwierzytelniania może skonfigurować, czy użytkownicy mogą uwierzytelniać się przy użyciu mapowania powiązań nazwy użytkownika o niskiej koligacji lub wysokiej koligacji.
Ustaw ustawienie Wymagane powiązanie koligacji dla dzierżawy, które ma zastosowanie do wszystkich użytkowników. Aby zastąpić domyślną wartość obowiązującą w całej dzierżawie, utwórz reguły niestandardowe na podstawie wystawcy oraz identyfikatora OID polityki, identyfikatora OID polityki lub samego wystawcy.
Zasady powiązań wielu nazw użytkowników
Aby rozstrzygnąć kwestie dotyczące wielu reguł powiązań zasad związanych z nazwą użytkownika, Microsoft Entra ID używa powiązania o najwyższym priorytecie (najniższym numerze):
- Wyszukuje obiekt użytkownika przy użyciu nazwy użytkownika lub nazwy UPN.
- Pobiera listę wszystkich powiązań nazwy użytkownika skonfigurowanych przez administratora zasad uwierzytelniania w konfiguracji metody CBA uporządkowanej według atrybutu
priority. Obecnie priorytet nie jest wyświetlany w centrum administracyjnym. Microsoft Graph zwraca atrybutprioritydla każdego powiązania. Następnie priorytety są używane w procesie oceny. - Jeśli dzierżawa ma skonfigurowane powiązanie o wysokiej zbieżności lub jeśli wartość certyfikatu odpowiada niestandardowej regule, która wymaga powiązania o wysokiej zbieżności, usuwa wszystkie powiązania o niskiej zbieżności z listy.
- Ocenia każde powiązanie na liście do momentu pomyślnego uwierzytelnienia.
- Jeśli pole certyfikatu X.509 skonfigurowanego powiązania znajduje się na przedstawionym certyfikacie, Microsoft Entra ID dopasowuje wartość w polu certyfikatu do wartości atrybutu obiektu użytkownika.
- Jeśli zostanie znalezione dopasowanie, uwierzytelnianie użytkownika zakończy się pomyślnie.
- Jeśli nie zostanie znalezione dopasowanie, przechodzi do następnego priorytetowego powiązania.
- Jeśli pole certyfikatu X.509 nie znajduje się w przedstawionym certyfikacie, zostanie przeniesione do następnego powiązania priorytetu.
- Weryfikuje wszystkie skonfigurowane powiązania nazw użytkowników, dopóki jeden z nich nie spowoduje dopasowania, a uwierzytelnianie użytkownika zakończy się pomyślnie.
- Jeśli dopasowanie nie zostanie znalezione w żadnym ze skonfigurowanych powiązań nazwy użytkownika, uwierzytelnianie użytkownika zakończy się niepowodzeniem.
Zabezpieczanie konfiguracji Microsoft Entra przy użyciu wielu powiązań nazwy użytkownika
Każdy z atrybutów obiektu użytkownika Microsoft Entra dostępnych do powiązania certyfikatów z kontami użytkowników Microsoft Entra (userPrincipalName, onPremiseUserPrincipalName i certificateUserIds) ma unikatowe ograniczenie, aby upewnić się, że certyfikat jest zgodny tylko z pojedynczym kontem użytkownika Microsoft Entra. Jednak Microsoft Entra CBA obsługuje wiele metod powiązań w zasadach powiązania nazwy użytkownika. Administrator zasad uwierzytelniania może pomieścić jeden certyfikat używany w wielu konfiguracjach kont użytkowników Microsoft Entra.
Ważne
Jeśli skonfigurujesz wiele powiązań, uwierzytelnienie Microsoft Entra CBA jest tylko tak bezpieczne, jak powiązanie o najniższej koligacji, ponieważ CBA weryfikuje każde powiązanie, aby uwierzytelnić użytkownika. Aby zapobiec scenariuszowi, w którym jeden certyfikat jest zgodny z wieloma kontami Microsoft Entra, administrator zasad uwierzytelniania może:
- Skonfiguruj pojedynczą metodę wiązania w polityce wiązania nazwy użytkownika.
- Jeśli dzierżawca ma skonfigurowane wiele metod powiązań i nie chce zezwalać na mapowanie jednego certyfikatu do wielu kont, Administrator Zasad Uwierzytelniania musi upewnić się, że wszystkie dozwolone metody skonfigurowane w zasadach mapują do tego samego konta Microsoft Entra. Wszystkie konta użytkowników powinny mieć wartości zgodne ze wszystkimi powiązaniami.
- Administrator zasad uwierzytelniania powinien upewnić się, że dzierżawca, który ma skonfigurowane wiele metod uwierzytelniania, nie posiada więcej niż jednego powiązania o niskim stopniu integracji.
Na przykład masz dwa powiązania nazw użytkowników na PrincipalName, które są mapowane na UPN, a SubjectKeyIdentifier (SKI) jest mapowane na certificateUserIds. Jeśli chcesz, aby certyfikat był używany tylko dla jednego konta, administrator zasad uwierzytelniania musi upewnić się, że konto ma nazwę UPN, która znajduje się w certyfikacie. Następnie administrator implementuje SKI mapowanie w atrybucie certificateUserIds tego samego konta.
Obsługa wielu certyfikatów przy użyciu jednego konta użytkownika Microsoft Entra (M:1)
W niektórych scenariuszach organizacja wystawia wiele certyfikatów dla jednej tożsamości. Może to być pochodne poświadczenie dla urządzenia przenośnego, ale może również dotyczyć pomocniczej karty inteligentnej lub urządzenia z obsługą poświadczeń X.509, takiego jak YubiKey.
Konta tylko w chmurze (M:1)
W przypadku kont tylko w chmurze można mapować maksymalnie pięć certyfikatów do użycia, wypełniając certificateUserIds pole unikatowymi wartościami w celu zidentyfikowania każdego certyfikatu. Aby zamapować certyfikaty, w centrum administracyjnym przejdź do karty Informacje o autoryzacji .
Jeśli organizacja używa powiązań o wysokim powinowactwie, takich jak IssuerAndSerialNumber, wartości w certificateUserIds mogą wyglądać jak w poniższym przykładzie.
X509:<I>DC=com,DC=contoso,CN=CONTOSO-DC-CA<SR>cD2eF3gH4iJ5kL6mN7-oP8qR9sT
X509:<I>DC=com,DC=contoso,CN=CONTOSO-DC-CA<SR>eF3gH4iJ5kL6mN7oP8-qR9sT0uV
W tym przykładzie pierwsza wartość reprezentuje X509Certificate1. Druga wartość reprezentuje X509Certificate2. Użytkownik może przedstawić dowolny certyfikat podczas logowania. Jeśli powiązanie nazwy użytkownika CBA jest ustawione tak, aby pole certificateUserIds było wskazywane w celu wyszukania określonego rodzaju powiązania (w tym przykładzie IssuerAndSerialNumber), użytkownik pomyślnie się zaloguje.
Konta zsynchronizowane hybrydowe (M:1)
W przypadku zsynchronizowanych kont można mapować wiele certyfikatów. W lokalna usługa Active Directory wypełnij pole altSecurityIdentities wartościami, które identyfikują każdy certyfikat. Jeśli organizacja używa powiązań o wysokiej koligacji (czyli silnego uwierzytelniania), takich jak IssuerAndSerialNumber, wartości mogą wyglądać następująco:
X509:<I>DC=com,DC=contoso,CN=CONTOSO-DC-CA<SR>cD2eF3gH4iJ5kL6mN7-oP8qR9sT
X509:<I>DC=com,DC=contoso,CN=CONTOSO-DC-CA<SR>eF3gH4iJ5kL6mN7oP8-qR9sT0uV
W tym przykładzie pierwsza wartość reprezentuje X509Certificate1. Druga wartość reprezentuje X509Certificate2. Następnie należy zsynchronizować wartości z polem certificateUserIds w Microsoft Entra ID.
Obsługa jednego certyfikatu z wieloma kontami użytkowników Microsoft Entra (1:M)
W niektórych scenariuszach organizacja wymaga, aby użytkownik używał tego samego certyfikatu do uwierzytelniania w wielu tożsamościach. Może to być konto administracyjne, konto dewelopera lub tymczasowe konto służbowe.
W lokalna usługa Active Directory pole altSecurityIdentities wypełnia wartości certyfikatu. Wskazówka jest używana podczas logowania w celu kierowania Active Directory do zamierzonego konta w celu sprawdzenia logowania.
Microsoft Entra CBA ma inny proces i brak w nim żadnych wskazówek. Zamiast tego proces rozpoznawania obszaru głównego identyfikuje odpowiednie konto i sprawdza wartości certyfikatu. Microsoft Entra CBA wymusza również unikatowość w polu certificateUserIds. Dwa konta nie mogą wypełnić tych samych wartości certyfikatu.
Ważne
Używanie tych samych poświadczeń do uwierzytelniania w różnych kontach Microsoft Entra nie jest bezpieczną konfiguracją. Zalecamy, aby nie zezwalać na używanie jednego certyfikatu dla wielu kont użytkowników Microsoft Entra.
Konta tylko w chmurze (1:M)
W przypadku kont tylko w chmurze utwórz wiele powiązań nazw użytkowników i zamapuj unikatowe wartości na każde konto użytkownika korzystające z certyfikatu. Dostęp do każdego konta jest uwierzytelniany przy użyciu innego powiązania nazwy użytkownika. Ten poziom uwierzytelniania ma zastosowanie do granicy pojedynczego katalogu lub dzierżawy. Administrator zasad uwierzytelniania może mapować certyfikat, aby używał go w innym katalogu lub dzierżawie, jeśli wartości pozostaną unikatowe dla każdego konta.
certificateUserIds Wypełnij pole unikatową wartością identyfikującą certyfikat. Aby wypełnić pole, w centrum administracyjnym przejdź do karty Informacje o autoryzacji .
Jeśli organizacja używa powiązań o wysokim powinowactwie (czyli silnego uwierzytelniania), takich jak IssuerAndSerialNumber i SKI, wartości mogą wyglądać jak na następującym przykładzie:
Powiązania nazwy użytkownika:
IssuerAndSerialNumber>certificateUserIdsSKI>certificateUserIds
Wartości konta certificateUserIds użytkownika:
X509:<I>DC=com,DC=contoso,CN=CONTOSO-DC-CA<SR>aB1cD2eF3gH4iJ5kL6-mN7oP8qR
X509:<SKI>cD2eF3gH4iJ5kL6mN7-oP8qR9sT
Teraz, gdy którykolwiek użytkownik przedstawi ten sam certyfikat podczas logowania, użytkownik pomyślnie się zaloguje, ponieważ jego konto jest zgodne z unikatową wartością tego certyfikatu. Jedno konto jest uwierzytelniane przy użyciu metody IssuerAndSerialNumber, a drugie przy użyciu powiązania SKI.
Uwaga
Liczba kont, które mogą być używane w ten sposób, jest ograniczona liczbą powiązań nazw użytkowników zdefiniowanych na dzierżawie. Jeśli organizacja używa tylko powiązań o wysokiej koligacji, maksymalna liczba obsługiwanych kont wynosi trzy. Jeśli organizacja używa również powiązań o niskiej afinitetowej, liczba zwiększa się do siedmiu kont: jeden PrincipalName, jeden RFC822Name, jeden SKI, jeden SHA1PublicKey, jeden IssuerAndSubject, jeden IssuerAndSerialNumber, i jeden Subject.
Hybrydowe zsynchronizowane konta (1:M)
Zsynchronizowane konta wymagają innego podejścia. Mimo że administrator zasad uwierzytelniania może mapować unikatowe wartości do każdego konta użytkownika korzystającego z certyfikatu, powszechną praktyką w Microsoft Entra ID jest wypełnianie wszystkich wartości dla każdego konta, co utrudnia stosowanie takiego podejścia. Zamiast tego, Microsoft Entra Connect powinien filtrować wartości dla każdego konta, aby wypełnić konto unikatowymi wartościami w Microsoft Entra ID. Reguła unikatowości ma zastosowanie do granice pojedynczego katalogu lub lokatora. Administrator zasad uwierzytelniania może mapować certyfikat, aby używał go w innym katalogu lub dzierżawie, jeśli wartości pozostaną unikatowe dla każdego konta.
Organizacja może również mieć wiele lasów Active Directory, które współtworzyją użytkowników w jednej dzierżawie Microsoft Entra. W tym przypadku Microsoft Entra Connect stosuje filtr do każdego z lasów Active Directory w tym samym celu: aby do konta w chmurze wprowadzić tylko określoną, unikalną wartość.
Wypełnij pole altSecurityIdentities w Active Directory wartościami, które identyfikują certyfikat. Uwzględnij konkretną wartość certyfikatu dla tego typu konta użytkownika (na przykład detailed, adminlub developer). Wybierz atrybut klucza w Active Directory. Atrybut informuje synchronizację, jaki typ konta użytkownika jest oceniany (na przykład msDS-cloudExtensionAttribute1). Wypełnij ten atrybut wartością typu użytkownika, której chcesz użyć, na przykład detailed, adminlub developer. Jeśli konto jest kontem podstawowym użytkownika, wartość może być pusta lub null.
Sprawdź, czy konta wyglądają podobnie do następujących przykładów:
Las 1: Konto1 (bob@woodgrove.com):
X509:<SKI>aB1cD2eF3gH4iJ5kL6mN7oP8qR
X509:<SHA1-PUKEY>cD2eF3gH4iJ5kL6mN7oP8qR9sT
X509:<PN>bob@woodgrove.com
Las 1: Konto2 (bob-admin@woodgrove.com):
X509:<SKI>aB1cD2eF3gH4iJ5kL6mN7oP8qR
X509:<SHA1-PUKEY>cD2eF3gH4iJ5kL6mN7oP8qR9sT
X509:<PN>bob@woodgrove.com
Las 2: ADAccount1 (bob-tdy@woodgrove.com):
X509:<SKI>aB1cD2eF3gH4iJ5kL6mN7oP8qR
X509:<SHA1-PUKEY>cD2eF3gH4iJ5kL6mN7oP8qR9sT
X509:<PN>bob@woodgrove.com
Następnie należy zsynchronizować te wartości z polem certificateUserIds w Microsoft Entra ID.
Aby przeprowadzić synchronizację z usługą certificateUserIds:
- Skonfiguruj Microsoft Entra Connect, aby dodać pole
alternativeSecurityIdsdo metaverse. - Dla każdego lasu lokalna usługa Active Directory, skonfiguruj nową niestandardową zasadę ruchu przychodzącego o wysokim priorytecie (niską liczbą poniżej 100). Dodaj transformację
Expressionz użyciem polaaltSecurityIdentitiesjako źródła. Wyrażenie docelowe używa wybranego i uzupełnionego atrybutu klucza oraz wykorzystuje mapowanie do zdefiniowanych typów użytkowników.
Na przykład:
IIF((IsPresent([msDS-cloudExtensionAttribute1]) && IsPresent([altSecurityIdentities])),
    IIF((InStr(LCase([msDS-cloudExtensionAttribute1]),LCase("detailee"))>0),
    Where($item,[altSecurityIdentities],(InStr($item, "X509:<SHA1-PUKEY>")>0)),
        IIF((InStr(LCase([msDS-cloudExtensionAttribute1]),LCase("developer"))>0),
        Where($item,[altSecurityIdentities],(InStr($item, "X509:<SKI>")>0)), NULL) ),
    IIF(IsPresent([altSecurityIdentities]),
    Where($item,[altSecurityIdentities],(BitAnd(InStr($item, "X509:<I>"),InStrRev($item, "<SR>"))>0)), NULL)
)
W tym przykładzie altSecurityIdentities i atrybut klucza msDS-cloudExtensionAttribute1 są najpierw sprawdzane, aby zobaczyć, czy zostały wypełnione. Jeśli nie są wypełnione, sprawdza się, czy altSecurityIdentities jest wypełnione. Jeśli jest ona pusta, ustaw ją na wartość NULL. W przeciwnym razie konto działa według scenariusza domyślnego.
Również w tym przykładzie filtruj tylko według IssuerAndSerialNumber mapowania. Jeśli atrybut klucza jest wypełniany, sprawdzana jest wartość, aby sprawdzić, czy jest równa jednemu z zdefiniowanych typów użytkowników. W przykładzie, jeśli ta wartość to detailed, przefiltruj na wartości SHA1PublicKey z altSecurityIdentities. Jeśli wartość to developer, przefiltruj według wartości SubjectKeyIssuer z altSecurityIdentities.
Może wystąpić wiele wartości certyfikatów określonego typu. Możesz na przykład zobaczyć wiele PrincipalName wartości lub wiele SKI lub SHA1-PUKEY wartości. Filtr pobiera wszystkie wartości i synchronizuje je w Microsoft Entra ID, a nie tylko pierwszą, którą znajdzie.
Oto drugi przykład pokazujący, jak wypchnąć pustą wartość, jeśli atrybut kontrolki jest pusty:
IIF((IsPresent([msDS-cloudExtensionAttribute1]) && IsPresent([altSecurityIdentities])),
    IIF((InStr(LCase([msDS-cloudExtensionAttribute1]),LCase("detailee"))>0),
    Where($item,[altSecurityIdentities],(InStr($item, "X509:<SHA1-PUKEY>")>0)),
        IIF((InStr(LCase([msDS-cloudExtensionAttribute1]),LCase("developer")>0),
        Where($item,[altSecurityIdentities],(InStr($item, "X509:<SKI>")>0)), NULL) ),
    IIF(IsPresent([altSecurityIdentities]),
    AuthoritativeNull, NULL)
)
Jeśli wartość w elemencie altSecurityIdentities nie jest zgodna z żadną z wartości wyszukiwania w atrybucie z kontrolą, zostaje przekazana wartość AuthoritativeNull. Ta wartość sprawia, że wcześniejsze i późniejsze reguły dotyczące wypełniania alternativeSecurityId są ignorowane. Wynik jest pusty w Microsoft Entra ID.
Aby zsynchronizować pustą wartość:
- Skonfiguruj nową niestandardową regułę ruchu wychodzącego z niskim priorytetem (duża liczba powyżej 160, ale na końcu listy).
- Dodaj bezpośrednią transformację z polem
alternativeSecurityIdsjako źródłem i polemcertificateUserIdsjako celem. - Uruchom cykl synchronizacji, aby ukończyć populację danych w Microsoft Entra ID.
Upewnij się, że w każdej dzierżawie CBA jest skonfigurowane tak, aby powiązania nazw użytkowników wskazywały na pole certificateUserIds dla typów pól, które zostały zmapowane z certyfikatu. Teraz każdy z tych użytkowników może przedstawić certyfikat podczas logowania. Po zweryfikowaniu unikatowej wartości certyfikatu względem certificateUserIds pola użytkownik zostanie pomyślnie zalogowany.
Określanie zakresu urzędu certyfikacji
Określanie zakresu CA w Microsoft Entra pozwala administratorom dzierżawy ograniczać użycie określonych urzędów certyfikacji do zdefiniowanych grup użytkowników. Ta funkcja zwiększa bezpieczeństwo i możliwości zarządzania cba, zapewniając, że tylko autoryzowani użytkownicy mogą uwierzytelniać się przy użyciu certyfikatów wystawionych przez określone urzędy certyfikacji.
Zakres urzędu certyfikacji jest przydatny w scenariuszach z wieloma infrastrukturami kluczy publicznych (PKI) lub B2B, w których wiele urzędów certyfikacji jest używanych w różnych grupach użytkowników. Pomaga zapobiegać niezamierzonym dostępom i obsługuje zgodność z zasadami organizacji.
Najważniejsze korzyści
- Ogranicza użycie certyfikatu do określonych grup użytkowników
- Obsługuje złożone środowiska infrastruktury kluczy publicznych za pośrednictwem wielu urzędów certyfikacji
- Zapewnia rozszerzoną ochronę przed nieprawidłowym użyciem certyfikatu lub naruszeniem zabezpieczeń
- Zapełnia wgląd w użycie Zasady Dostępu Warunkowego za pośrednictwem dzienników logowania i narzędzi monitorujących.
Administrator może użyć scoping CA, aby zdefiniować reguły, które kojarzą urząd certyfikacji (zidentyfikowany przez jego SKI) z określoną grupą Microsoft Entra. Gdy użytkownik próbuje uwierzytelnić się przy użyciu certyfikatu, system sprawdza, czy urząd certyfikacji wydający certyfikat należy do grupy zawierającej użytkownika. Microsoft Entra przechodzi w górę łańcucha urzędu certyfikacji. Stosuje wszystkie reguły zakresu do momentu znalezienia użytkownika w jednej z grup we wszystkich regułach zakresu. Jeśli użytkownik nie należy do grupy o określonym zakresie, uwierzytelnianie kończy się niepowodzeniem, nawet jeśli certyfikat jest w inny sposób prawidłowy.
Konfigurowanie funkcji określania zakresu urzędu certyfikacji
Zaloguj się do centrum administracyjnego Microsoft Entra jako co najmniej Administrator zasad uwierzytelniania.
Przejdź do Entra ID> Metody uwierzytelniania>Uwierzytelnianie oparte na certyfikatach.
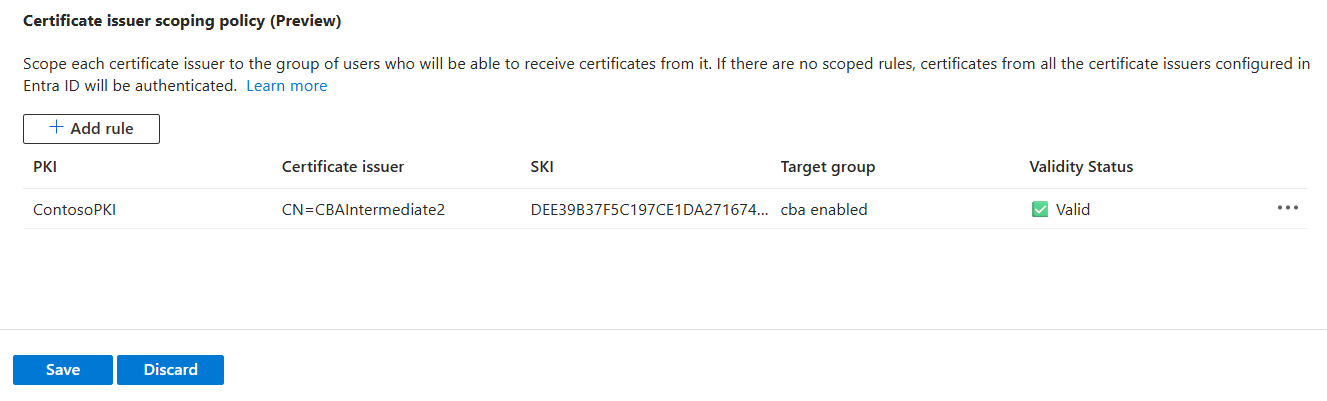
W obszarze Konfigurowanie przejdź do pozycji Zasady określania zakresu wystawcy certyfikatów.
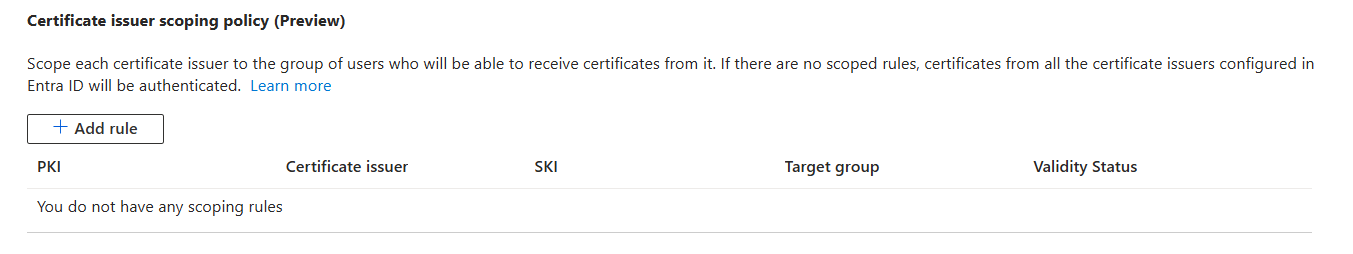
Wybierz Dodaj regułę.
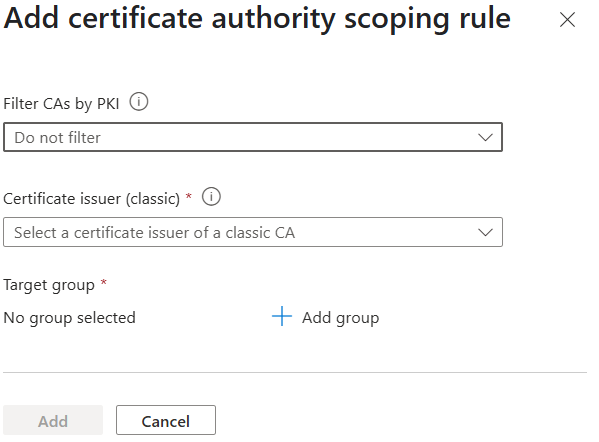
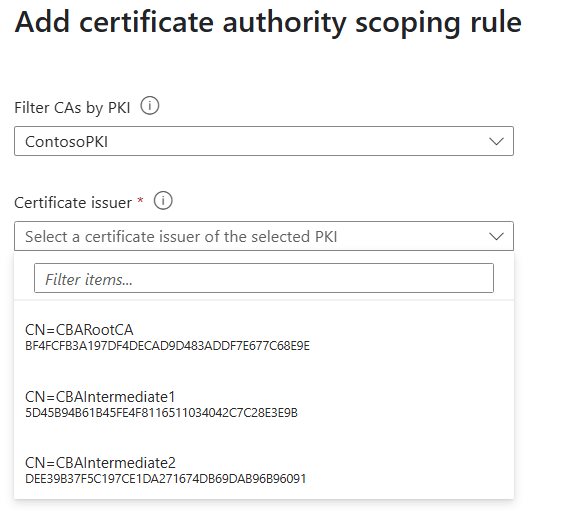
Wybierz pozycję Filtruj urzędy certyfikacji według PKI.
Klasyczne urzędy certyfikacji pokazują wszystkie urzędy certyfikacji z repozytorium klasycznych urzędów certyfikacji. Wybranie określonej infrastruktury kluczy publicznych spowoduje wyświetlenie wszystkich urzędów certyfikacji z wybranej infrastruktury kluczy publicznych.
Wybierz infrastrukturę kluczy publicznych.
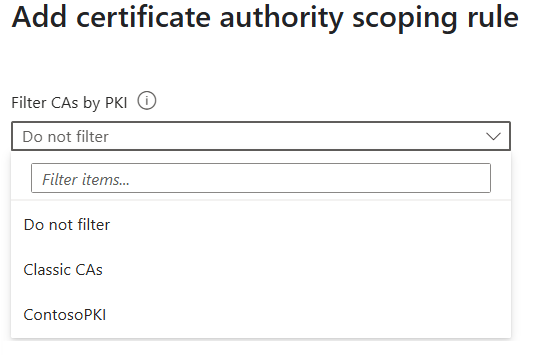
Lista wystawców certyfikatów pokazuje wszystkie urzędy certyfikacji z wybranej infrastruktury kluczy publicznych. Wybierz urząd certyfikujący, aby utworzyć regułę zakresu.
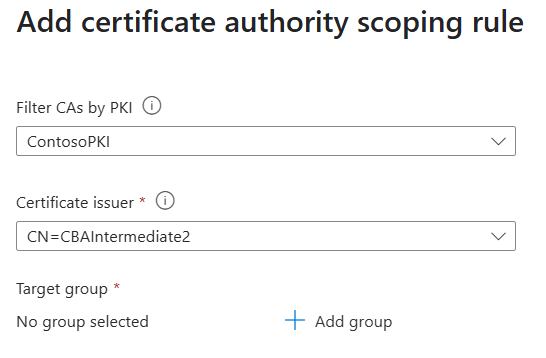
Wybierz pozycję Dodaj grupę.
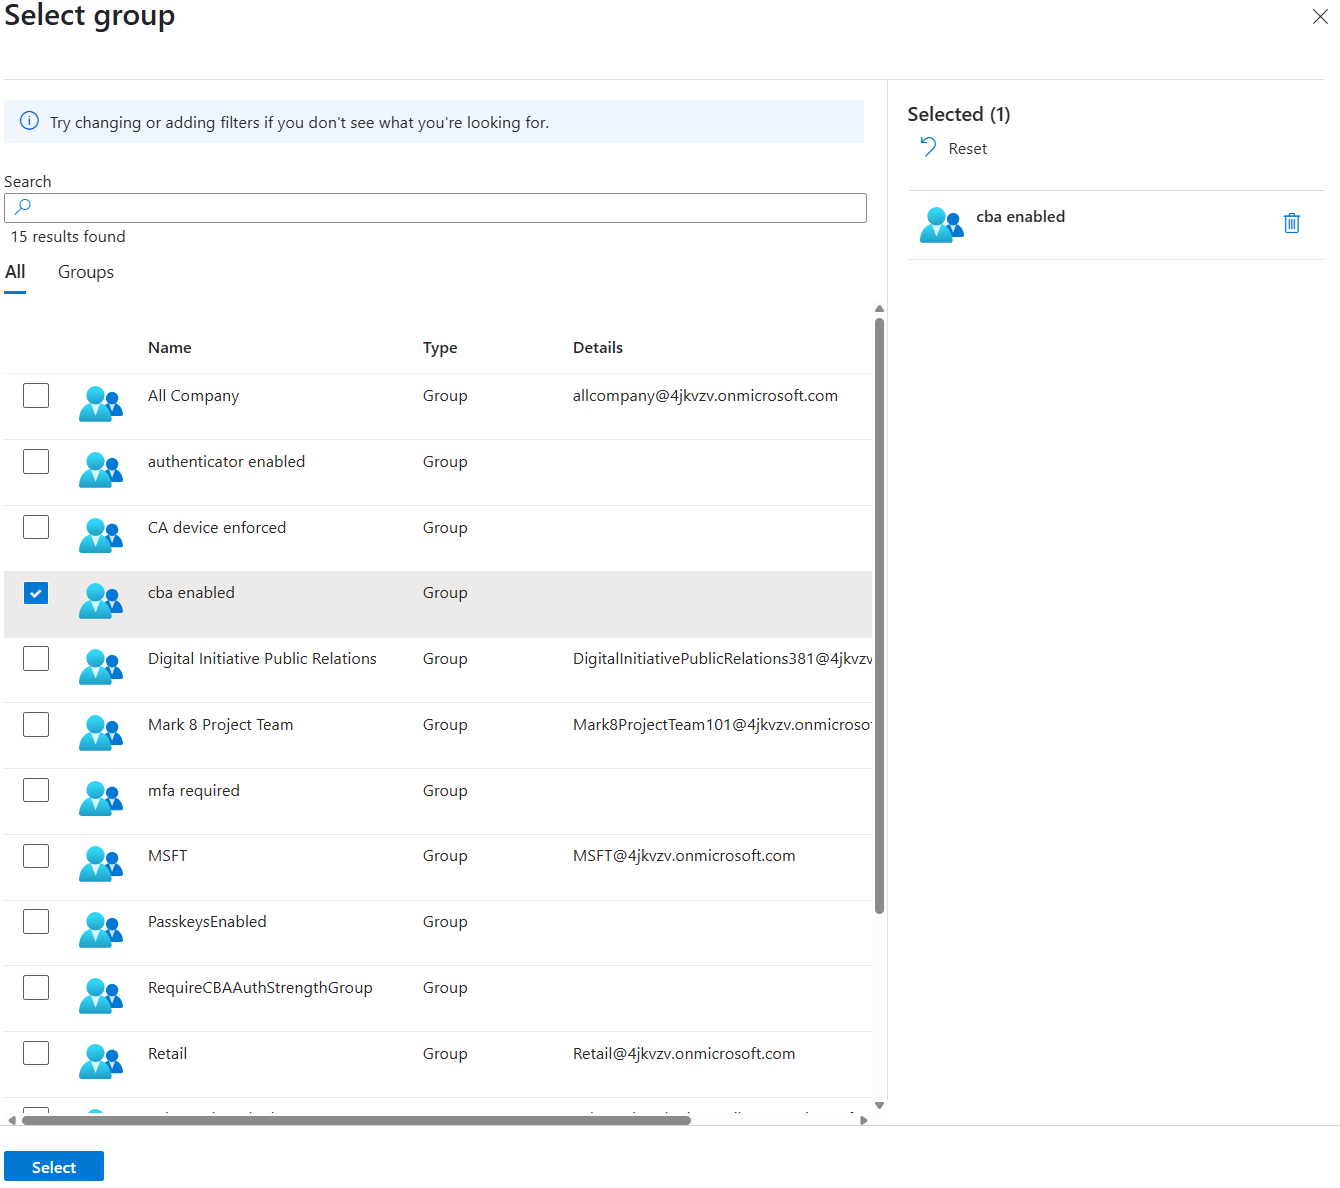
Wybierz grupę.
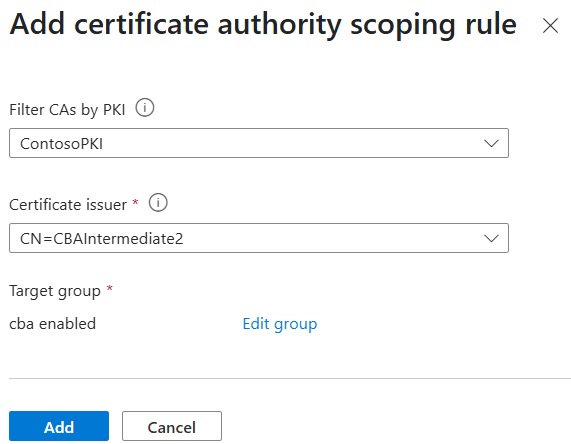
Wybierz pozycję Dodaj , aby zapisać regułę.
Zaznacz pole wyboru Potwierdzam , a następnie wybierz pozycję Zapisz.
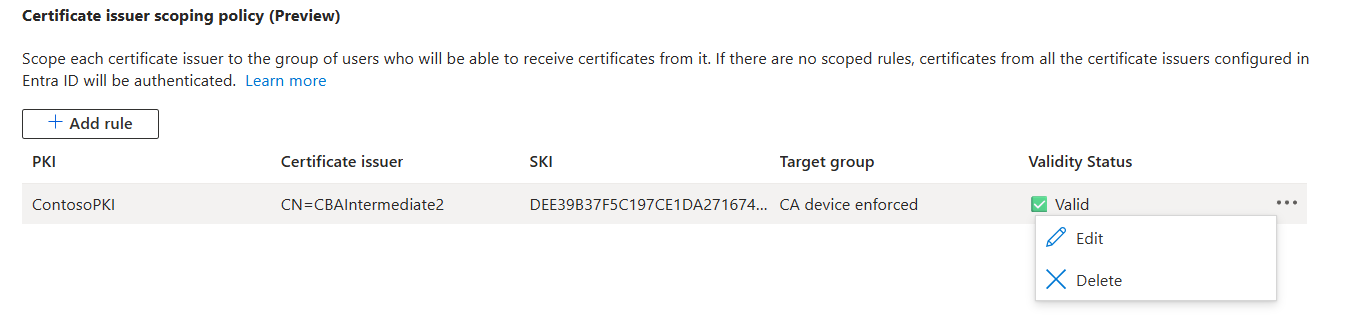
Aby edytować lub usunąć politykę zakresu urzędu certyfikacji, wybierz pozycję "..." w wierszu reguły. Aby edytować regułę, wybierz pozycję Edytuj. Aby usunąć regułę, wybierz pozycję Usuń.
Znane ograniczenia
- Na urząd certyfikacji można przypisać tylko jedną grupę.
- Obsługiwane jest maksymalnie 30 reguł określania zakresu.
- Określanie zakresu jest wymuszane na poziomie pośredniego urzędu certyfikacji.
- Nieprawidłowa konfiguracja może spowodować blokady użytkownika, jeśli nie istnieją prawidłowe reguły określania zakresu.
Wpisy dziennika logowania
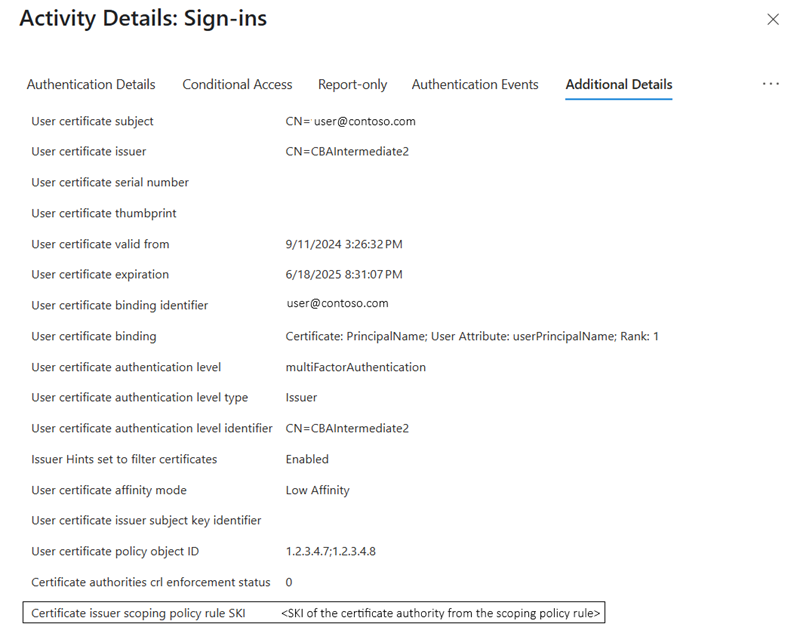
Dziennik logowania pokazuje, że logowanie zakończyło się sukcesem. Na karcie Dodatkowe szczegóły zostanie wyświetlony SKI urzędu certyfikacji z zasady polityki zakresu.
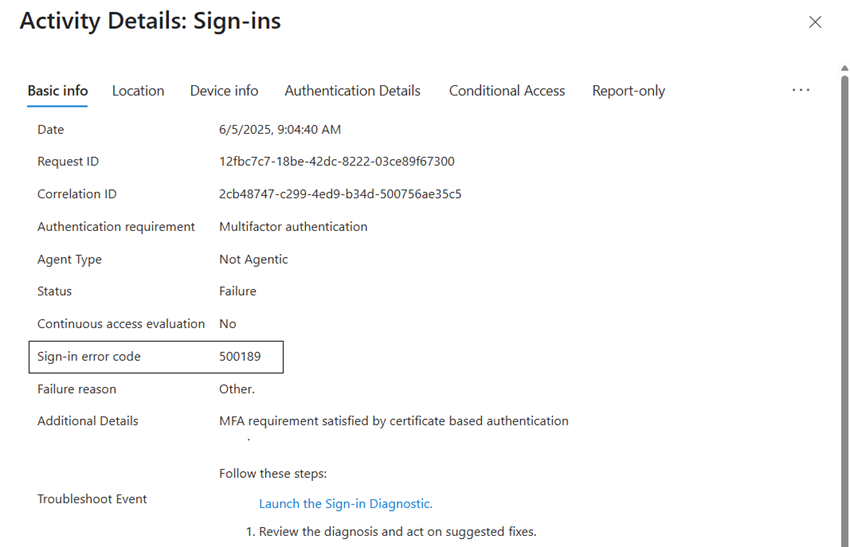
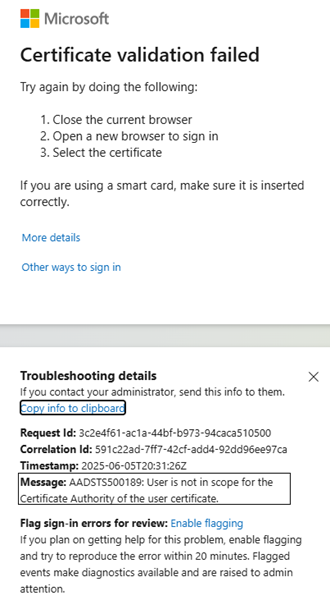
Gdy CBA kończy się niepowodzeniem z powodu reguły określania zakresu CA, karta Informacje podstawowe w dzienniku logowania zawiera kod błędu 500189.
Użytkownicy końcowi widzą następujący komunikat o błędzie:

Jak CBA działa z zasadą siły uwierzytelniania w dostępie warunkowym
Możesz użyć wbudowanej siły uwierzytelniania MFA Microsoft Entra odpornego na phishing, aby utworzyć politykę dostępu warunkowego uwierzytelniania, która określa użycie CBA do uzyskania dostępu do zasobu. Zasady umożliwiają tylko metody uwierzytelniania odporne na wyłudzanie informacji, takie jak CBA, klucze zabezpieczeń FIDO2 i Windows Hello dla biznesu.
Możesz również utworzyć niestandardowy poziom uwierzytelniania, aby umożliwić dostęp do poufnych zasobów tylko za pomocą CBA. Można zezwolić na uwierzytelnianie CBA jako uwierzytelnianie jednoskładnikowe, uwierzytelnianie wieloskładnikowe lub oba te elementy. Aby uzyskać więcej informacji, zobacz Siła uwierzytelniania dostępu warunkowego.
Siła CBA z zaawansowanymi opcjami
W zasadach metody CBA administrator zasad uwierzytelniania może określić siłę certyfikatu przy użyciu zasad powiązania uwierzytelniania w metodzie CBA. Teraz możesz wymagać użycia określonego certyfikatu na podstawie identyfikatorów OID wystawcy i polityk, gdy użytkownicy wykonują CBA, aby uzyskać dostęp do określonych wrażliwych zasobów. Podczas tworzenia siły uwierzytelniania niestandardowego przejdź do pozycji Opcje zaawansowane. Funkcja zapewnia bardziej precyzyjną konfigurację w celu określenia certyfikatów i użytkowników, którzy mogą uzyskiwać dostęp do zasobów. Aby uzyskać więcej informacji, zobacz Zaawansowane opcje siły uwierzytelniania dostępu warunkowego.
Dzienniki logowania
Dzienniki logowania zawierają informacje o logowaniach i sposobie użycia zasobów w organizacji. Aby uzyskać więcej informacji, zobacz dzienniki logowania w Microsoft Entra ID.
Następnie rozważ dwa scenariusze. W jednym scenariuszu certyfikat spełnia uwierzytelnianie jednoskładnikowe. W drugim scenariuszu certyfikat spełnia uwierzytelnianie wieloskładnikowe.
W przypadku scenariuszy testowych wybierz użytkownika, który ma zasady dostępu warunkowego, które wymagają uwierzytelniania wieloskładnikowego.
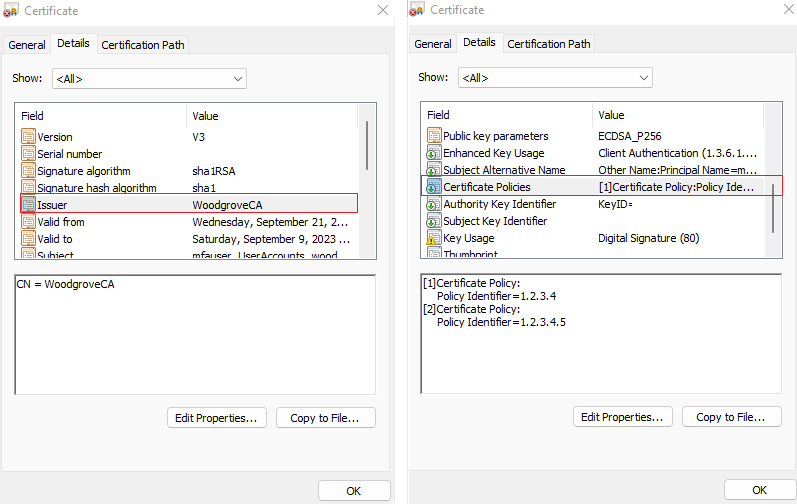
Skonfiguruj zasady powiązania użytkownika, mapując alternatywną nazwę podmiotu, nazwę główną na userPrincipalName obiekt użytkownika.
Certyfikat użytkownika należy skonfigurować tak jak w przykładzie pokazanym na tym zrzucie ekranu:
Rozwiązywanie problemów z logowaniem przy użyciu zmiennych dynamicznych w dziennikach logowania
Chociaż dzienniki logowania zwykle zawierają wszystkie informacje potrzebne do debugowania problemu z logowaniem, czasami wymagane są określone wartości. Dzienniki logowania nie obsługują zmiennych dynamicznych, więc w niektórych przypadkach dzienniki logowania nie zawierają informacji potrzebnych do debugowania.
Na przykład przyczyna niepowodzenia w dziennikach logowania może być wyświetlana "The Certificate Revocation List (CRL) failed signature validation. Expected Subject Key Identifier <expectedSKI> doesn't match CRL Authority Key <crlAK>. Request your tenant administrator to check the CRL configuration.", w tym scenariuszu <expectedSKI> i <crlAKI> nie są wypełniane poprawnymi wartościami.
Gdy logowanie użytkownika przy użyciu konta CBA nie powiedzie się, możesz skopiować szczegóły dziennika z linku Więcej szczegółów na stronie błędu. Aby uzyskać więcej informacji, zobacz Zrozumienie strony błędu CBA.
Testowanie uwierzytelniania jednoskładnikowego
W pierwszym scenariuszu testowym skonfiguruj zasady uwierzytelniania, w których reguła IssuerAndSubject spełnia uwierzytelnianie jednoskładnikowe.

Zaloguj się do centrum administracyjnego Microsoft Entra jako użytkownik testowy przy użyciu CBA. Zasady uwierzytelniania są ustawiane, gdy reguła
IssuerAndSubjectspełnia uwierzytelnianie jednoskładnikowe.Wyszukaj i wybierz pozycję Dzienniki logowania.
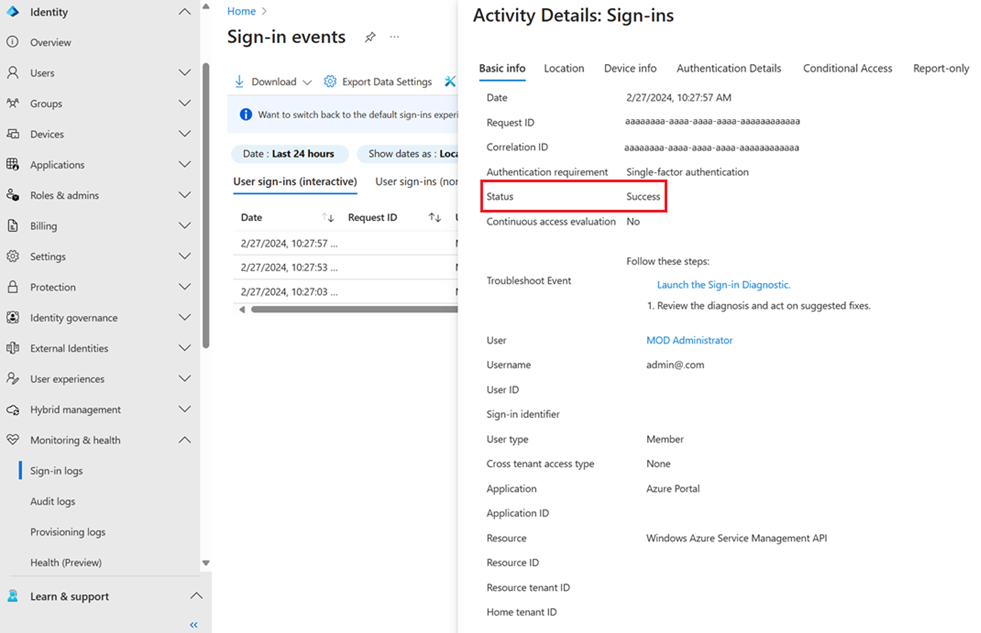
Na następnej ilustracji przedstawiono niektóre wpisy, które można znaleźć w dziennikach logowania.
Pierwszy wpis żąda certyfikatu X.509 od użytkownika. Stan Przerwane oznacza, że Microsoft Entra ID zweryfikował, że CBA jest skonfigurowana dla dzierżawcy. Zażądano certyfikatu na potrzeby uwierzytelniania.
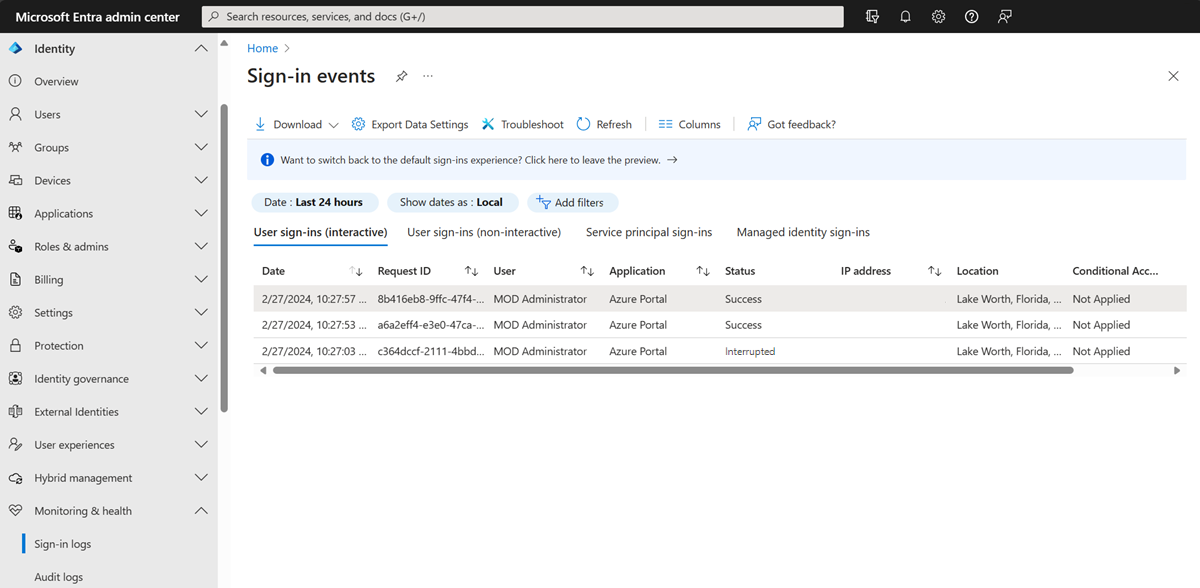
Szczegóły działania pokazują, że żądanie jest częścią oczekiwanego przepływu logowania, w którym użytkownik wybiera certyfikat.
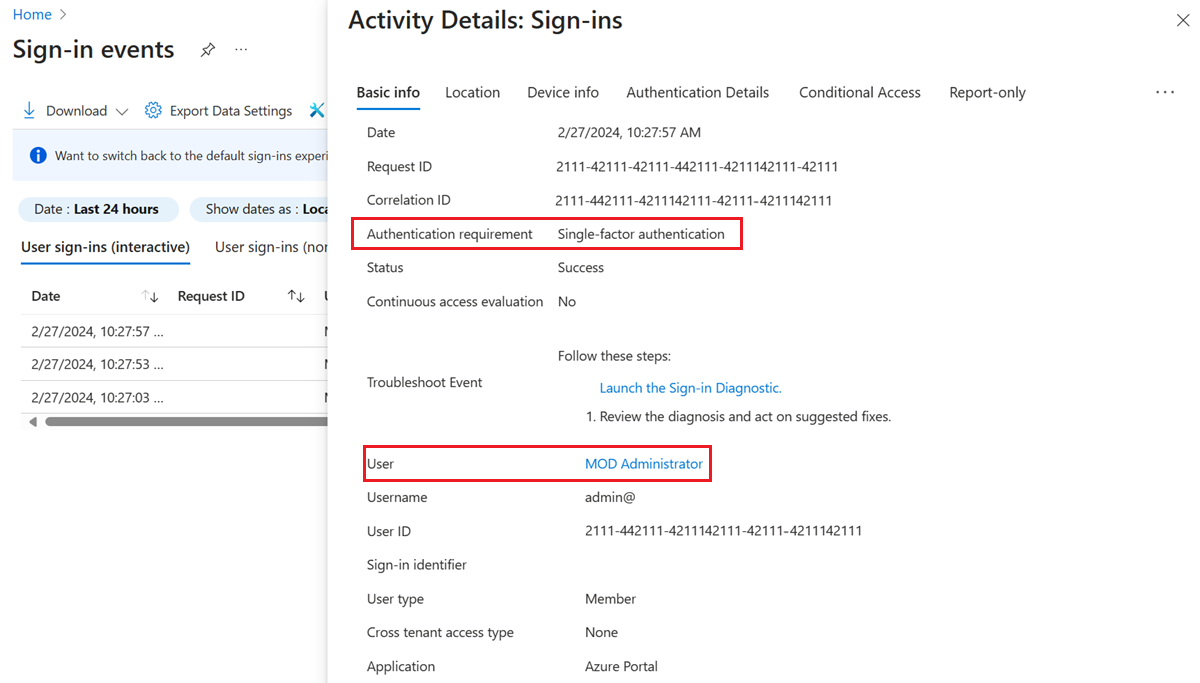
Dodatkowe szczegóły zawierają informacje o certyfikacie.
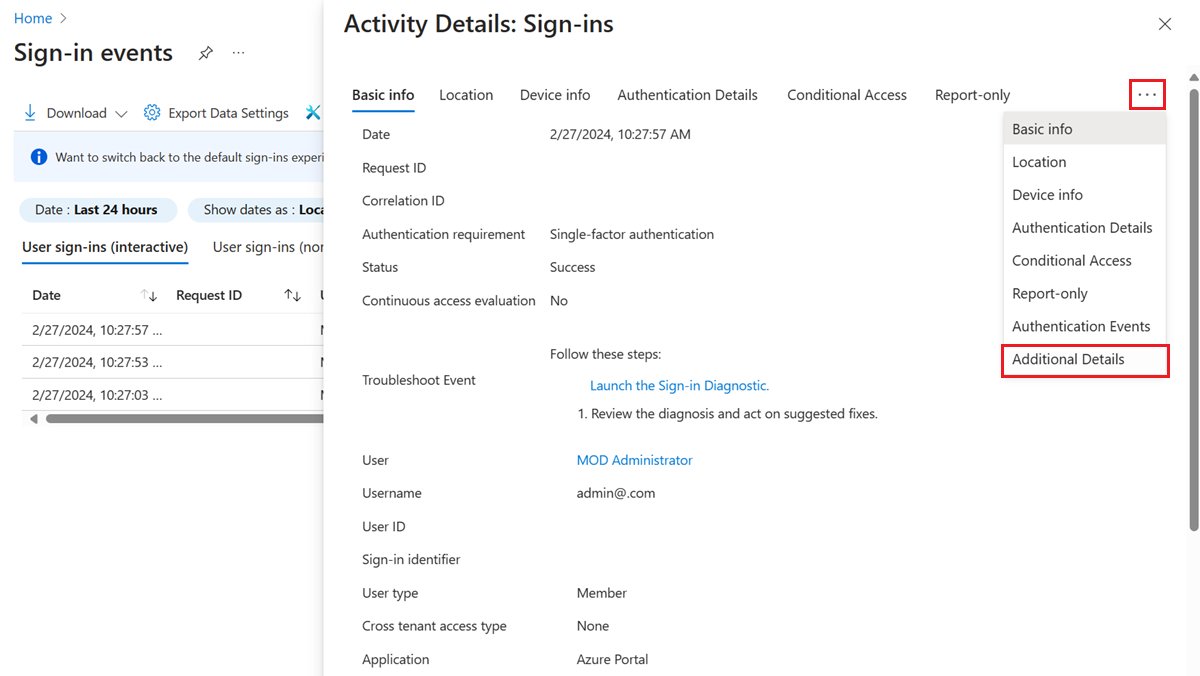
Inne wpisy pokazują, że uwierzytelnianie zostało ukończone, podstawowy token odświeżania jest wysyłany z powrotem do przeglądarki, a użytkownik otrzymuje dostęp do zasobu.


Testowanie uwierzytelniania wieloskładnikowego
W następnym scenariuszu testowym skonfiguruj zasady uwierzytelniania, w których reguła policyOID spełnia uwierzytelnianie wieloskładnikowe.

Zaloguj się do centrum administracyjnego Microsoft Entra przy użyciu CBA. Ponieważ zasady zostały ustawione tak, aby spełniały wymagania uwierzytelniania wieloskładnikowego, logowanie użytkownika zakończyło się pomyślnie bez drugiego czynnika.
Wyszukaj i wybierz pozycję Logowania.
Zostanie wyświetlonych kilka wpisów w dziennikach logowania, w tym wpis ze stanem Przerwane .
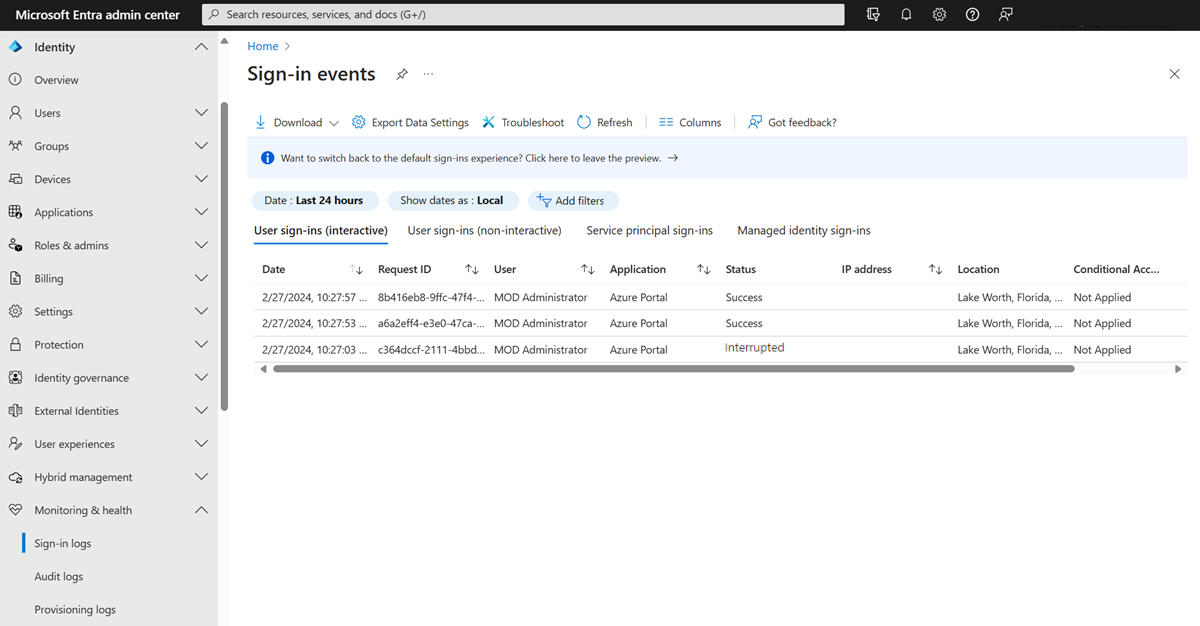
Szczegóły działania pokazują, że żądanie jest częścią oczekiwanego przepływu logowania, w którym użytkownik wybiera certyfikat.
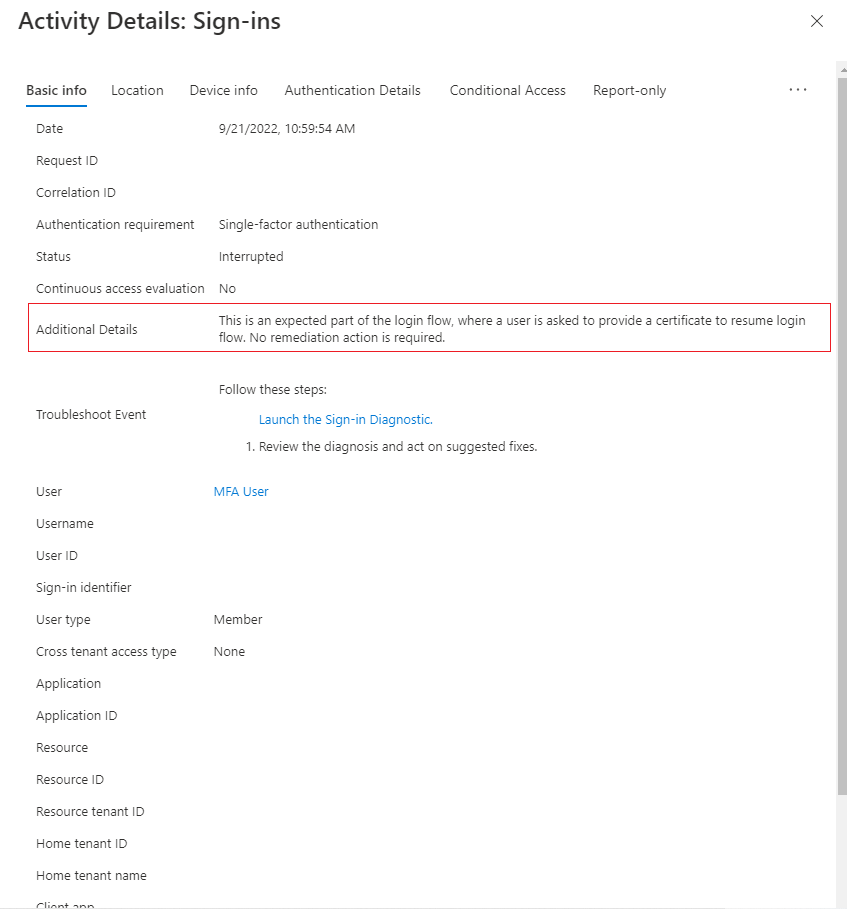
Wpis ze stanem Przerwane wyświetla więcej informacji diagnostycznych na karcie Dodatkowe szczegóły .
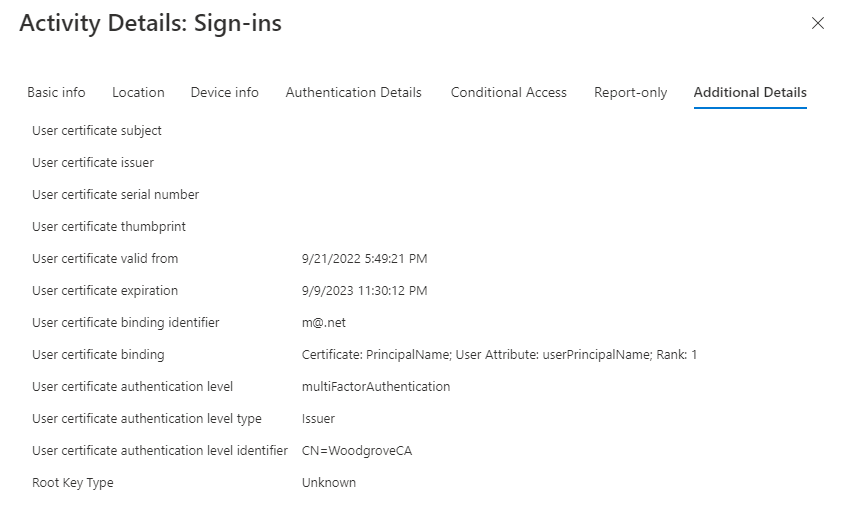
Poniższa tabela zawiera opis każdego pola.
Pole opis Nazwa podmiotu certyfikatu użytkownika Odwołuje się do pola nazwy podmiotu w certyfikacie. Powiązanie certyfikatu użytkownika Certyfikat: PrincipalName; atrybut użytkownika:userPrincipalName; Ranga: 1
To pole pokazuje, które pole certyfikatu SIECI SANPrincipalNamezostało zamapowane nauserPrincipalNameatrybut użytkownika i miało priorytet 1.Poziom uwierzytelniania certyfikatu użytkownika multiFactorAuthenticationTyp poziomu uwierzytelniania certyfikatu użytkownika PolicyId
To pole pokazuje, że OID polityki został użyty do określenia siły uwierzytelniania.Identyfikator poziomu uwierzytelniania certyfikatu użytkownika 1.2.3.4
Spowoduje to wyświetlenie wartości identyfikatora OID zasad identyfikatora z certyfikatu.

Strona błędu CBA
CBA może zakończyć się niepowodzeniem z wielu powodów. Przykłady obejmują nieprawidłowy certyfikat, wybranie przez użytkownika niewłaściwego lub wygasłego certyfikatu oraz pojawienie się problemu z listą odwołanych certyfikatów (CRL). Gdy sprawdzanie poprawności certyfikatu zakończy się niepowodzeniem, użytkownik zobaczy następujący komunikat o błędzie:
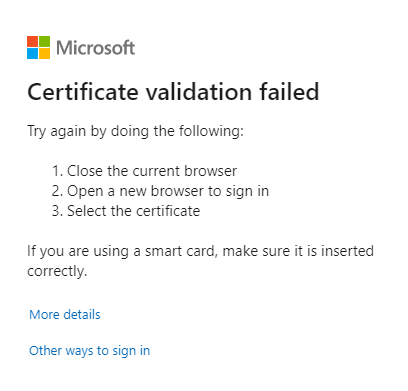
Jeśli CBA nie powiedzie się w przeglądarce, nawet jeśli przyczyną niepowodzenia jest anulowanie wybieracza certyfikatów, zamknij sesję przeglądarki. Otwórz nową sesję, aby spróbować ponownie CBA. Wymagana jest nowa sesja, ponieważ przeglądarki buforuje certyfikaty. Po ponownym uruchomieniu CBA przeglądarka wysyła buforowany certyfikat podczas wyzwania TLS, co prowadzi do błędu logowania i weryfikacji.
Aby uzyskać informacje z dzienników logowania do wysłania do administratora zasad uwierzytelniania, wybierz opcję Więcej szczegółów.
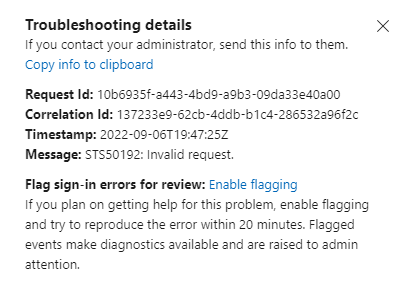
Wybierz inne sposoby logowania i wypróbuj inne dostępne metody uwierzytelniania, aby się zalogować.
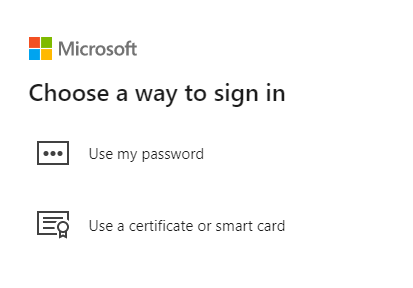
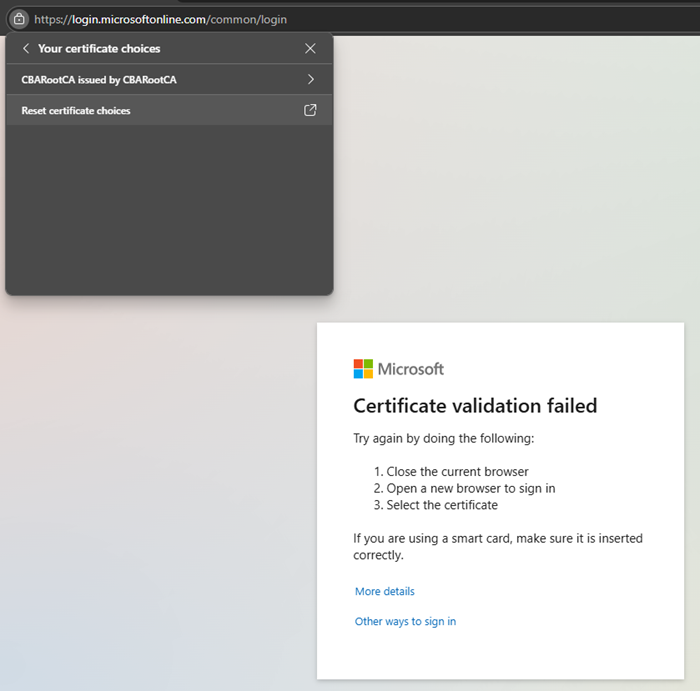
Zresetuj wybór certyfikatu w Microsoft Edge
Przeglądarka Microsoft Edge dodała funkcję, która resetuje wybór certyfikatu bez ponownego uruchomienia przeglądarki.
Użytkownik wykonuje następujące czynności:
Gdy CBA zakończy się niepowodzeniem, zostanie wyświetlona strona błędu.
Po lewej stronie adresu URL wybierz ikonę blokady, a następnie wybierz pozycję Twój certyfikat.
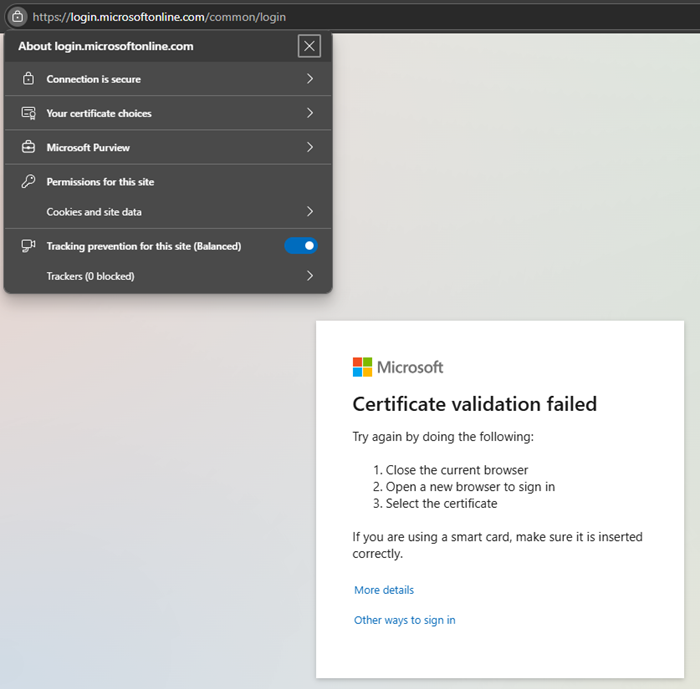
Wybierz pozycję Resetuj opcje certyfikatu.
Wybierz pozycję Resetuj opcje.
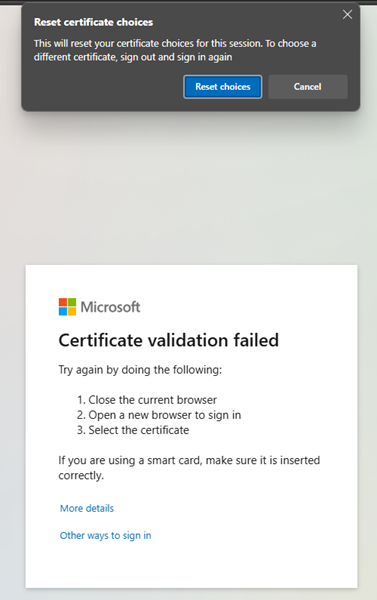
Wybierz pozycję Inne sposoby logowania.
Wybierz pozycję Użyj certyfikatu lub karty inteligentnej i kontynuuj uwierzytelnianie CBA.
CbA w metodach MostRecentlyUsed
Po pomyślnym uwierzytelnieniu użytkownika przy użyciu cba metoda uwierzytelniania użytkownika MostRecentlyUsed (MRU) jest ustawiona na CBA. Następnym razem, gdy użytkownik wprowadzi swoją nazwę UPN i wybierze pozycję Dalej, zobaczy metodę CBA i nie musi wybierać pozycji Użyj certyfikatu lub karty inteligentnej.
Aby zresetować metodę MRU, anuluj selektor certyfikatów, a następnie wybierz pozycję Inne sposoby logowania. Wybierz inną dostępną metodę, a następnie zakończ uwierzytelnianie.
Metoda uwierzytelniania MRU jest ustawiana na poziomie użytkownika. Jeśli użytkownik pomyślnie zaloguje się na innym urządzeniu przy użyciu innej metody uwierzytelniania, funkcja MRU zostanie zresetowana dla użytkownika do aktualnie zalogowanej metody.
Obsługa tożsamości zewnętrznej
Użytkownik-gość zewnętrznej tożsamości B2B może używać CBA w tenant głównym. Jeśli ustawienia między dzierżawami zasobów są skonfigurowane do zaufania uwierzytelnianiu wieloskładnikowemu z dzierżawy głównej, uwierzytelnianie oparte na certyfikatach użytkownika w dzierżawie głównej jest uznawane. Aby uzyskać więcej informacji, zobacz Configure B2B collaboration cross-tenant access (Konfigurowanie dostępu między dzierżawami B2B). Obecnie usługa CBA w dzierżawie zasobów nie jest obsługiwana.
Treści powiązane
- Przegląd Microsoft Entra CBA
- Dogłębna analiza techniczna Microsoft Entra CBA
- Jak skonfigurować Microsoft Entra CBA
- Microsoft Entra lista unieważnienia certyfikatów CBA
- Microsoft Entra CBA na urządzeniach z systemem Android
- Logowanie do Windows za pomocą karty inteligentnej i Microsoft Entra CBA
- Identyfikatory użytkownika certyfikatu
- Jak migrować użytkowników federacyjnych
- Często zadawane pytania
- Microsoft Entra lista unieważnienia certyfikatów CBA
- Microsoft Entra CBA na urządzeniach z systemem Android
- Logowanie do Windows za pomocą karty inteligentnej i Microsoft Entra CBA
- Identyfikatory użytkownika certyfikatu
- Jak migrować użytkowników federacyjnych
- Często zadawane pytania