Observação
O acesso a essa página exige autorização. Você pode tentar entrar ou alterar diretórios.
O acesso a essa página exige autorização. Você pode tentar alterar os diretórios.
Observação
Este artigo faz parte de um conjunto de artigos que abordam a otimização do Microsoft 365 para usuários remotos.
- Para obter orientações detalhadas sobre como implementar o túnel dividido de VPN, consulte Implementando o túnel dividido de VPN para o Microsoft 365.
- Para obter uma lista detalhada de cenários de túnel dividido de VPN, consulte Cenários comuns de túnel dividido de VPN para Microsoft 365.
- Para obter orientações sobre como proteger o tráfego de mídia do Teams em ambientes de túnel dividido de VPN, consulte Protegendo o tráfego de mídia do Teams para túnel dividido de VPN.
- Para obter informações sobre como configurar eventos ao vivo e de Stream em ambientes VPN, consulte Considerações especiais para eventos ao vivo e de Stream em ambientes VPN.
- Para obter informações sobre como otimizar o desempenho do locatário mundial do Microsoft 365 para usuários na China, consulte Otimização de desempenho do Microsoft 365 para usuários da China.
As empresas tradicionalmente usam VPNs para oferecer suporte a experiências remotas seguras para seus usuários. Enquanto as cargas de trabalho principais permaneciam no local, uma VPN do cliente remoto roteado por meio de um datacenter na rede corporativa era o principal método para os usuários remotos acessarem os recursos corporativos. Para proteger essas conexões, as empresas criam camadas de soluções de segurança de rede em todos os caminhos de VPN. Essa segurança foi criada para proteger a infraestrutura interna e a navegação móvel de sites externos, redirecionando o tráfego para a VPN e, em seguida, para fora pelo perímetro da Internet local. VPNs, perímetros de rede e infraestrutura de segurança associada eram frequentemente criados e dimensionados para um volume definido de tráfego, normalmente com a maior parte da conectividade sendo iniciada de dentro da rede corporativa e a maior parte permanecendo dentro dos limites internos da rede.
Por algum tempo, os modelos de VPN onde todas as conexões do dispositivo de usuário remoto eram roteadas de volta para a rede local (conhecido como túnel forçado) eram muito sustentáveis, desde que a escala simultânea dos usuários remotos fosse modesta, e os volumes de tráfego que atravessavam a VPN fossem baixos. Alguns clientes continuaram a usar o túnel forçado de VPN como o status quo, mesmo depois que seus aplicativos foram movidos de dentro do perímetro corporativo para nuvens SaaS públicas.
O uso de VPNs com túnel forçado para se conectar a aplicativos em nuvem distribuídos e sensíveis ao desempenho é abaixo do ideal, mas os efeitos negativos foram aceitos por algumas empresas para manter o status quo de segurança. Um diagrama de exemplo desse cenário pode ser visto aqui:
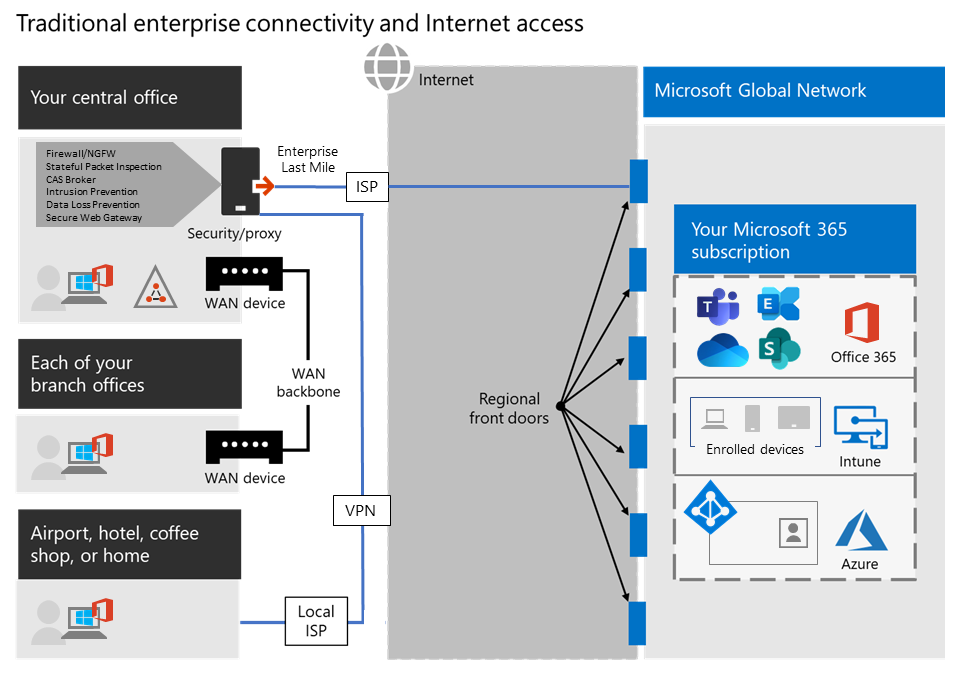
Figura 1: Uma solução VPN de túnel forçado tradicional.
Esse problema vem crescendo há muitos anos, com muitos clientes relatando uma mudança significativa nos padrões de tráfego de rede. O tráfego que costumava permanecer no local agora se conecta aos pontos de extremidade de nuvem externos. Muitos clientes da Microsoft relatam que, anteriormente, cerca de 80% do tráfego de rede era destinado a alguma fonte interna (representada pela linha pontilhada no diagrama anterior). Em 2020, esse número diminuiu para cerca de 20% ou menos, pois eles transferiram grandes cargas de trabalho para a nuvem. Essas tendências não são incomuns em outras empresas. Com o tempo, à medida que a jornada para a nuvem avança, o modelo acima se torna cada vez mais complicado e insustentável, impedindo que uma organização seja ágil à medida que avança para um mundo que prioriza a nuvem.
A crise mundial do COVID-19 escalou esse problema para exigir uma correção imediata. A necessidade de garantir a segurança do usuário gerou demandas sem precedentes na TI corporativa para dar suporte à produtividade do trabalho em casa em grande escala, o que ainda é verdade na era pós-crise. O Microsoft 365 está bem posicionado para ajudar os clientes a atender a essa demanda, mas a alta simultaneidade de usuários trabalhando em casa gera um grande volume de tráfego do Microsoft 365 que, se roteado por meio de VPN de túnel forçado e perímetros de rede local, causa saturação rápida e deixa a infraestrutura de VPN sem capacidade. Nesta realidade pós-crise, usar VPN para acessar o Microsoft 365 não é mais apenas um impedimento de desempenho, mas uma barreira rígida que não afeta apenas o Microsoft 365, mas também operações de negócios críticas que ainda precisam depender da VPN para operar.
A Microsoft tem trabalhado em estreita colaboração com os clientes e o setor em geral para fornecer soluções eficazes e modernas para esses problemas de dentro de nossos próprios serviços e para se alinhar às práticas recomendadas do setor. Os princípios de conectividade do serviço Microsoft 365 foram projetados para funcionar com eficiência para usuários remotos e, ao mesmo tempo, permitir que uma organização mantenha a segurança e o controle sobre sua conectividade. Essas soluções também podem ser implementadas rapidamente com trabalho limitado, mas alcançam um efeito positivo significativo nos problemas descritos acima.
Para clientes que conectam seus dispositivos de trabalhadores remotos à rede corporativa ou à infraestrutura de nuvem por meio de VPN, a Microsoft recomenda que os principais cenários do Microsoft 365 Microsoft Teams, SharePoint e Exchange Online sejam roteados por meio de uma configuração de túnel dividido de VPN. Isso se torna especialmente importante como a estratégia de linha de frente para facilitar a produtividade contínua do usuário durante eventos de trabalho em casa em grande escala, como a crise do COVID-19.
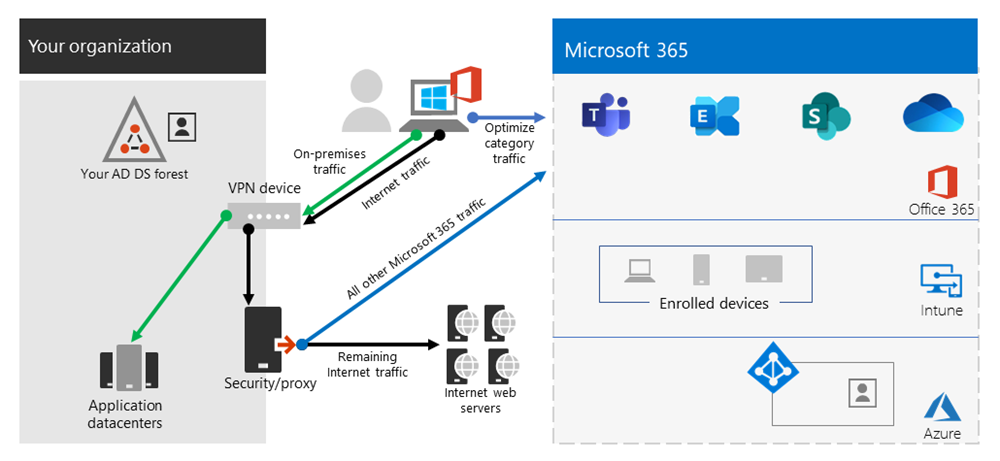
Figura 2: Uma solução de túnel dividido VPN com exceções definidas do Microsoft 365 enviadas diretamente ao serviço. Todo o tráfego restante atravessa o túnel VPN, independentemente do destino.
A essência dessa abordagem é fornecer um método para que as empresas mitiguem o risco de saturação da infraestrutura VPN e melhorem drasticamente o desempenho do Microsoft 365 no menor período de tempo possível. Configurar clientes VPN para permitir que o tráfego mais crítico e de alto volume do Microsoft 365 ignore o túnel VPN alcança os seguintes benefícios:
Atenua imediatamente a causa raiz da maioria dos problemas de desempenho e capacidade de rede relatados pelos clientes em arquiteturas VPN corporativas que afetam a experiência do usuário do Microsoft 365
A solução recomendada destina-se especificamente aos pontos de extremidade de serviço do Microsoft 365 categorizados como Otimizar no artigo URLs e intervalos de endereços IP do Microsoft 365. O tráfego para esses pontos de extremidade é altamente sensível à latência e à limitação de largura de banda, e permitir que ele ignore o túnel VPN pode melhorar drasticamente a experiência do usuário final, bem como reduzir a carga da rede corporativa. As conexões do Microsoft 365 que não constituem a maioria da largura de banda ou do volume da experiência do usuário podem continuar a ser roteadas pelo túnel VPN junto com o restante do tráfego vinculado à Internet. Para obter mais informações, confira A estratégia de túnel dividido de VPN.
Pode ser configurado, testado e implementado rapidamente pelos clientes e sem requisitos adicionais de infraestrutura ou aplicativo
Dependendo da plataforma VPN e da arquitetura de rede, a implementação pode levar apenas algumas horas. Para obter mais informações, confira Implementar o túnel divido de VPN.
Preserva a postura de segurança das implementações de VPN do cliente, não alterando a forma como outras conexões são roteadas, incluindo o tráfego da Internet
A configuração recomendada segue o princípio de privilégios mínimos para exceções de tráfego VPN, e permite aos clientes implementar o túnel dividido de VPN sem expor os usuários ou a infraestrutura a riscos de segurança adicionais. O tráfego de rede roteado diretamente para os pontos de extremidade do Microsoft 365 é criptografado, validado para integridade pelas pilhas de aplicativos cliente do Microsoft 365 e tem como escopo os endereços IP dedicados aos serviços do Microsoft 365 que são reforçados no nível do aplicativo e da rede. Para obter mais informações, confira Maneiras alternativas para profissionais de segurança e TI alcançarem controles de segurança modernos nos cenários atuais de trabalho remoto (blog da equipe de segurança da Microsoft)
Tem suporte nativo pela maioria das plataformas de VPN corporativas
A Microsoft continua colaborando com parceiros industriais que produzem soluções de VPN comerciais para ajudar os parceiros a desenvolver modelos de configuração e diretrizes direcionadas para as suas soluções, em alinhamento com as recomendações acima. Para obter mais informações, confira Guias HOWTO para plataformas VPN comuns.
Dica
A Microsoft recomenda focar a configuração de VPN de túnel dividido em intervalos de IP dedicados documentados para serviços do Microsoft 365. As configurações de túnel dividido baseadas em FQDN ou AppID, embora possíveis em determinadas plataformas de cliente VPN, podem não cobrir totalmente os principais cenários do Microsoft 365 e podem entrar em conflito com as regras de roteamento VPN baseadas em IP. Por esse motivo, a Microsoft não recomenda o uso de FQDNs do Microsoft 365 para configurar a VPN de túnel dividido. O uso da configuração do FQDN pode ser útil em outros cenários relacionados, como .pac personalizações de arquivo ou para implementar o bypass de proxy.
Para obter diretrizes completas de implementação, consulte Implementando o túnel dividido da VPN para o Microsoft 365.
Para obter um processo passo a passo para configurar o Microsoft 365 para funcionários remotos, consulte Configurar sua infraestrutura para trabalho remoto.
A estratégia de túnel dividido VPN
As redes corporativas tradicionais geralmente são projetadas para funcionar com segurança em um mundo pré-nuvem, onde os dados, serviços e aplicativos mais importantes são hospedados no local e estão diretamente conectados à rede corporativa interna, assim como a maioria dos usuários. Assim, a infraestrutura de rede é construída em torno desses elementos, em que as filiais estão conectadas à sede através de redes MPLS (Multiprotocol Label Switching), e os usuários remotos se conectam à rede corporativa através de uma VPN para acessar os pontos de extremidade locais e a Internet. Nesse modelo, todo o tráfego de usuários remotos passa pela rede corporativa e é direcionado para o serviço de nuvem por meio de um ponto de saída comum.
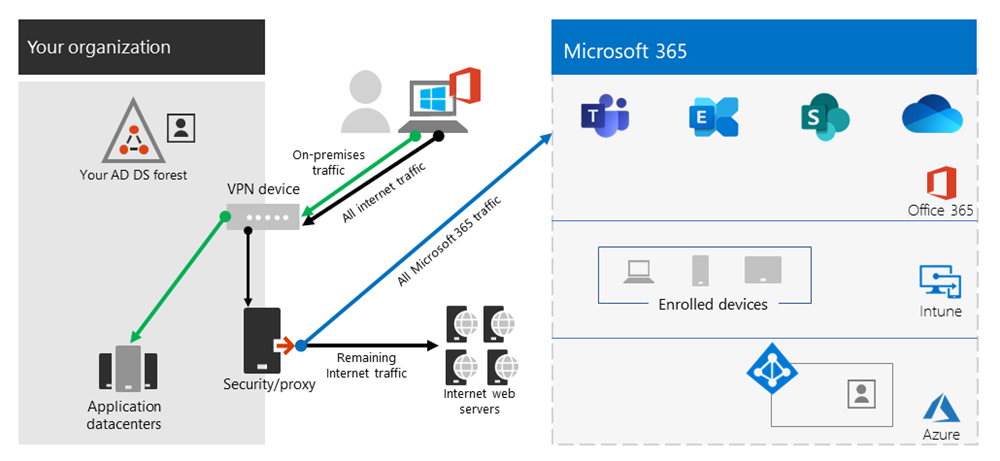
Figura 2: Uma solução VPN comum para usuários remotos em que todo o tráfego é forçado a retornar à rede corporativa, independentemente do destino.
À medida que as organizações movem dados e aplicativos para a nuvem, esse modelo começa a se tornar menos eficaz, pois rapidamente se torna complicado, caro e não escalável, impactando significativamente o desempenho da rede e a eficiência dos usuários e restringindo a capacidade da organização de se adaptar às necessidades em constante mudança. Vários clientes da Microsoft relataram que, há alguns anos, 80% do tráfego de rede era para um destino interno, mas em 2020 mais de 80% do tráfego se conecta a um recurso externo baseado em nuvem.
A crise do COVID-19 agravou esse problema para exigir soluções imediatas para a maioria das organizações. Muitos clientes descobriram que o modelo de VPN forçada não é escalável ou eficiente o suficiente para cenários de trabalho 100% remotos, como o que esta crise exigiu. Soluções rápidas são necessárias para que essas organizações operem com eficiência.
Para o serviço Microsoft 365, a Microsoft projetou os requisitos de conectividade para o serviço com esse problema em mente, onde um conjunto focado, rigidamente controlado e relativamente estático de pontos de extremidade de serviço pode ser otimizado de forma simples e rápida para oferecer alto desempenho para os usuários que acessam o serviço e reduzir a carga na infraestrutura VPN para que ela possa ser usada pelo tráfego que ainda o exige.
O Microsoft 365 categoriza os pontos de extremidade necessários para o Microsoft 365 em três categorias: Otimizar, Permitir e Padrão. Otimizar os pontos de extremidade é o nosso foco aqui e têm as seguintes características:
- São pontos de extremidade de propriedade e gerenciados peça Microsoft, hospedados na infraestrutura da Microsoft
- São dedicados às principais cargas de trabalho do Microsoft 365, como o Exchange Online, o SharePoint, o Skype for Business Online e o Microsoft Teams
- Tem IPs fornecidos
- Baixa taxa de alteração e espera-se que permaneça menor em número (20 sub-redes de IP)
- São sensíveis a alto volume e/ou latência
- É possível ter os elementos de segurança necessários no serviço, em vez de embutido na rede
- São responsáveis por cerca de 70 a 80% do volume de tráfego para o serviço Microsoft 365
Esse conjunto de pontos de extremidade com escopo restrito pode ser separado do túnel VPN forçado e enviado de forma segura e direta para o serviço Microsoft 365 por meio da interface local do usuário. Isso é conhecido como túnel dividido.
Elementos de segurança como DLP, proteção AV, autenticação e controle de acesso podem ser fornecidos com muito mais eficiência nesses endpoints em diferentes camadas do serviço. Como também desviamos a maior parte do volume de tráfego da solução VPN, isso libera a capacidade da VPN para o tráfego crítico de negócios que ainda depende dela. Isso também deve eliminar a necessidade, em muitos casos, de passar por um longo e dispendioso programa de atualização para lidar com essa nova maneira de operar.
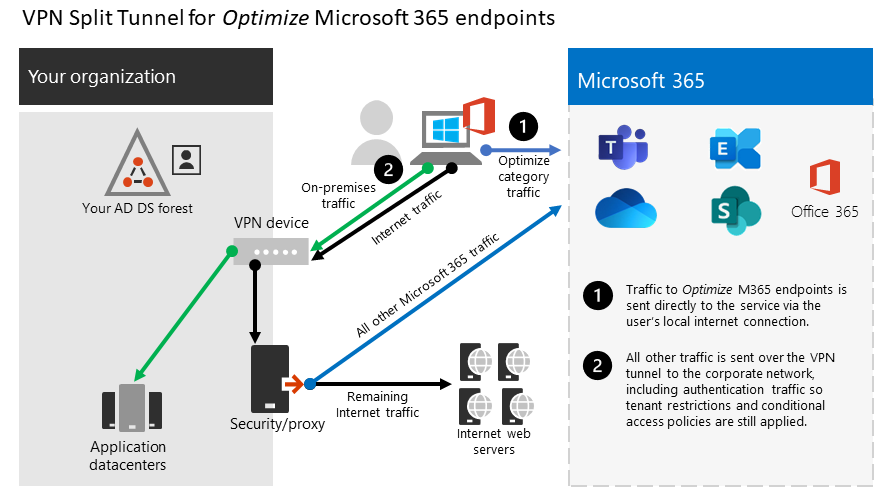
Figura 3: Uma solução de túnel dividido VPN com exceções definidas do Microsoft 365 enviadas diretamente ao serviço. Todo o tráfego é forçado a voltar para a rede corporativa, independentemente do destino.
Do ponto de vista da segurança, a Microsoft tem uma variedade de recursos de segurança que podem ser usados para fornecer segurança semelhante ou até mesmo aprimorada daquela fornecida pela inspeção em linha por pilhas de segurança locais. A postagem no blog da equipe de Segurança da Microsoft, Maneiras alternativas para profissionais de segurança e TI alcançarem controles de segurança modernos nos cenários atuais de trabalho remoto, tem um resumo claro dos recursos disponíveis.
Em muitos casos, esta implementação pode ser alcançada em questão de horas, permitindo uma solução rápida de um dos problemas mais urgentes que as organizações enfrentam à medida que mudam rapidamente para o trabalho remoto em escala real. Para obter diretrizes de implementação do túnel dividido de VPN, consulte Implementando o túnel dividido de VPN para Microsoft 365.
Perguntas frequentes
A equipe de segurança da Microsoft publicou uma postagem no blog Maneiras alternativas para profissionais de segurança e TI alcançarem controles de segurança modernos nos cenários atuais de trabalho remoto, que descreve as principais maneiras pelas quais os profissionais de segurança e a TI podem obter controles modernos de segurança nos cenários atuais de trabalho remoto. Além disso, abaixo estão algumas das perguntas e respostas comuns dos clientes sobre esse assunto.
Como fazer para impedir que os usuários acessem outros locatários em que não confio onde eles poderiam exfiltrar dados?
A resposta é um recurso chamado restrições de locatário. O tráfego de autenticação não é de alto volume nem especialmente sensível à latência, portanto, pode ser enviado por meio da solução VPN para o proxy local em que o recurso é aplicado. Uma lista de permissões de locatários confiáveis é mantida aqui e, se o cliente tentar obter um token para um locatário que não seja confiável, o proxy simplesmente negará a solicitação. Se o locatário for confiável, um token poderá ser acessado se o usuário tiver as credenciais e direitos corretos.
Portanto, mesmo que um usuário possa fazer uma conexão TCP/UDP com os pontos de extremidade marcados como Otimizar, sem um token válido para acessar o locatário em questão, ele simplesmente não poderá entrar e acessar/mover quaisquer dados.
Esse modelo permite acesso aos serviços do consumidor, como contas pessoais do OneDrive?
Não, não. Os pontos de extremidade do Microsoft 365 não são os mesmos que os serviços ao consumidor (Onedrive.live.com por exemplo), portanto, o túnel dividido não permitirá que um usuário acesse diretamente os serviços ao consumidor. O tráfego para pontos de extremidade de consumidores continuará a usar o túnel VPN, e as políticas existentes continuarão a ser aplicadas.
Como posso aplicar a DLP e proteger meus dados confidenciais quando o tráfego não flui pela minha solução local?
Para ajudar você a evitar a divulgação acidental de informações confidenciais, o Microsoft 365 tem um conjunto avançado de ferramentas internas. Você pode usar os recursos internos DLP do Teams e do SharePoint para detectar informações confidenciais armazenadas ou armazenadas incorretamente. Se parte de sua estratégia de trabalho remoto envolve uma política de traga seu próprio dispositivo (BYOD), você pode usar o Acesso Condicional baseado em aplicativo para impedir que dados confidenciais sejam baixados para os dispositivos pessoais dos usuários
Como fazer para avaliar e manter o controle da autenticação do usuário quando ele estiver se conectando diretamente?
Além do recurso restrições de locatário observado no Q1, as políticas de acesso condicional podem ser aplicadas para avaliar dinamicamente o risco de uma solicitação de autenticação e reagir adequadamente. A Microsoft recomenda que o modelo de Confiança Zero seja implementado ao longo do tempo e podemos usar as políticas de Acesso Condicional do Microsoft Entra para manter o controle em um mundo móvel e na nuvem. As políticas de acesso condicional podem ser usadas para tomar decisões em tempo real sobre se uma solicitação de autenticação teve êxito com base em vários fatores, como:
- Dispositivo - o dispositivo é conhecido/confiável/ingressado no domínio?
- IP - a solicitação de autenticação vem de um endereço IP corporativo conhecido? Ou de um país/região em que não confiamos?
- Aplicativo - O usuário está autorizado a usar este aplicativo?
Em seguida, podemos disparar políticas como aprovar, disparar a MFA ou bloquear a autenticação com base nessas políticas.
Como posso me proteger contra vírus e malware?
Novamente, o Microsoft 365 fornece proteção para os pontos de extremidade marcados como Otimizar em várias camadas no próprio serviço, descritos neste documento. Como observado, é muito mais eficiente fornecer esses elementos de segurança no próprio serviço, em vez de tentar fazê-lo de acordo com dispositivos que podem não entender completamente os protocolos/tráfego. Por padrão, o SharePoint verifica automaticamente os uploads de arquivos em busca de malware conhecido
Para os pontos de extremidade do Exchange descritos anteriormente, os recursos de segurança internos para todas as caixas de correio na nuvem e oMicrosoft Defender para Office 365 fazem um excelente trabalho ao fornecer segurança do tráfego para o serviço.
Posso enviar mais do que apenas o recurso Otimizar tráfego direto?
A prioridade deve ser fornecida para Otimizar os pontos de extremidade marcados pois eles oferecerão o máximo de benefícios para um baixo nível de trabalho. No entanto, se desejar, os pontos de extremidade marcados como Permitir são necessários para que o serviço funcione e tenham endereços IP fornecidos para os pontos de extremidade que podem ser usados se necessário.
Existem também vários fornecedores que oferecem soluções de proxy/segurança baseadas em nuvem chamadas *gateways seguros da web que fornecem segurança central, controle e aplicativo de política corporativa para navegação geral na web. Essas soluções podem funcionar bem em um mundo que prioriza a nuvem, se forem altamente disponíveis, executadas e provisionadas perto de seus usuários, permitindo que o acesso seguro à Internet seja fornecido de um local baseado em nuvem próximo ao usuário. Isso elimina a necessidade de um hairpin através da rede VPN/corporativa para o tráfego geral de navegação, enquanto ainda permite o controle de segurança central.
No entanto, mesmo com essas soluções em vigor, a Microsoft ainda recomenda fortemente que o tráfego marcado como Otimização do Microsoft 365 seja enviado diretamente para o serviço.
Para obter instruções sobre como permitir acesso direto a um Azure Rede Virtual, consulte Trabalho remoto usando Azure Gateway de VPN ponto a site.
Por que a porta 80 é necessária? O tráfego é enviado sem formatação?
A porta 80 é usada apenas para coisas como redirecionamento para uma sessão da porta 443. Nenhum dado do cliente é enviado ou está acessível pela porta 80. Criptografia descreve a criptografia para dados em trânsito e em repouso para o Microsoft 365 e Tipos de tráfego descreve como usamos o SRTP para proteger o tráfego de mídia do Teams.
Esse conselho se aplica a usuários na China que usam uma instância mundial do Microsoft 365?
Não, isso não é necessário. A única ressalva ao conselho acima são os usuários na RPC que estão se conectando a uma instância mundial do Microsoft 365. Devido à ocorrência comum de congestionamento na rede entre fronteiras na região, o desempenho direto da Internet pode ser variável. A maioria dos clientes na região opera usando uma VPN para trazer o tráfego para a rede corporativa e utilizar seu circuito MPLS autorizado ou similar para saída fora do país/região por meio de um caminho otimizado. Isso é descrito mais detalhadamente no artigo Otimização de desempenho do Microsoft 365 para usuários da China.
A configuração de túnel dividido funciona para equipes em execução em um navegador?
Sim, com ressalvas. A maioria das funcionalidades do Teams tem suporte nos navegadores listados em Obter clientes para o Microsoft Teams.
Além disso, o Microsoft Edge 96 e superior oferece suporte ao túnel dividido de VPN para tráfego ponto a ponto, habilitando a política WebRtcRespectOsRoutingTableEnabled do Edge. No momento, outros navegadores podem não suportar o túnel dividido de VPN para tráfego ponto a ponto.
Conteúdo relacionado
- Implementando o túnel dividido de VPN para o Microsoft 365
- Cenários comuns de tunelamento dividido de VPN para Microsoft 365
- Protegendo o tráfego de mídia do Teams para túnel dividido de VPN
- Considerações especiais para eventos de Stream e ao vivo em ambientes VPN
- Otimização de desempenho do Microsoft 365 para usuários da China
- Princípios de Conectividade de Rede do Microsoft 365
- Avaliando a conectividade de rede do Microsoft 365
- Ajuste de desempenho e rede do Microsoft 365
- Maneiras alternativas para profissionais de segurança e TI alcançarem controles de segurança modernos nos cenários atuais de trabalho remoto (blog da equipe de segurança da Microsoft)
- Melhorar o desempenho da VPN na Microsoft: usar perfis VPN do Windows 10 para permitir conexões automáticas
- Rede global da Microsoft