Kommentar
Åtkomst till den här sidan kräver auktorisering. Du kan prova att logga in eller ändra kataloger.
Åtkomst till den här sidan kräver auktorisering. Du kan prova att ändra kataloger.
Distribuera Microsoft Defender för Endpoint på registrerade iOS-enheter genom att använda Microsoft Defender-appen och Microsoft Intune. Distributionsalternativen stödjer övervakade enheter, oövervakade enheter och enheter som använder Intune User Enrollment.
Procedurerna i denna artikel kräver Microsoft Intune. Intune är en separat produkt som inte ingår i Microsoft Defender för Endpoint, och den ingår inte i alla prenumerationer. Om du vill använda Intune behöver du en prenumeration som innehåller den, eller så kan du köpa den separat som en fristående prenumeration eller ett tillägg. Mer information finns i Microsoft Intune licensiering.
Prerequisites
Använd konton med följande behörigheter:
Microsoft Intune: Tilldela både Application Manager och Policy and Profile Manager inbyggda roller, eller använd en anpassad roll med motsvarande behörigheter:
- Application Manager tillhandahåller de mobila app- och hanterade appbehörigheter som behövs för att lägga till och konfigurera och tilldela Microsoft Defender-appen.
- Policy and Profile Manager tillhandahåller enhetskonfiguration och registreringsbehörigheter som behövs för att skapa och tilldela profilerna i denna artikel.
Begränsa rollfördelningarna till de användare och enheter du hanterar. För de behörigheter som ingår i varje roll, se Inbyggda rollbehörigheter för Microsoft Intune.
Microsoft Defender-portalen: I Microsoft Defender XDR Unified role-based access control (RBAC) tilldelar du Säkerhetsåtgärder \ Säkerhetsdata \ Grunderna i säkerhetsdata (läs), med åtkomst till de enhetsgrupper som innehåller de registrerade enheterna. I organisationer som fortfarande använder Defender for Endpoint RBAC tilldelar du Visa data>Säkerhetsåtgärder och åtkomst till de tillämpliga enhetsgrupperna.
Registrera dina användares iOS-enheter i Intune. Mer information finns i Registrera iOS- och iPadOS-enheter i Microsoft Intune.
Tilldela användare en Defender for Endpoint-licens för att använda Microsoft Defender-appen. Anvisningar finns i Tilldela licenser till användare.
Om din registreringsmetod kräver Company Portal-appen, verifiera att användarna installerat och loggat in i appen samt slutfört registreringen. För just-in-time (JIT) registreringsscenarier där Company Portal-appen inte krävs, distribuera Microsoft Authenticator-appen som en obligatorisk app. Authenticator tillhandahåller SSO-tillägget som JIT-registrering använder.
Obs!
Appen Microsoft Defender är tillgänglig i Apple App Store.
Distribuera appen till övervakade och oövervakade enheter
Lägg till Microsoft Defender-appen i Intune för distribution till övervakade och oövervakade iOS-enheter.
Lägga till iOS Store-app
Hoppa över denna procedur om du distribuerar Microsoft Defender-appen som en volymköpt app.
Lägg till Microsoft Defender-appen i Intune som en iOS-butiksapp. För detaljerade instruktioner, se Lägg till iOS-butiksappar i Microsoft Intune (länken öppnas i en ny flik i Intune-dokumentationen).
På apparna | Alla appar-sidan i Microsoft Intune admincenter på https://intune.microsoft.com/#view/Microsoft_Intune_DeviceSettings/AppsMenu/~/allApps, välj  Skapa och använd dessa specifika inställningar:
- Plattform: Välj iOS/iPadOS.
- Apptyp: Välj iOS Store-appen i Store-appen .
I guiden Lägg till app , konfigurera följande inställningar under appinformationsfliken :
- Välj Search the App Store, sök på Defender, välj sedan Microsoft Defender: Security.
- Minsta operativsystem: Välj iOS 17.0.
Efter att du har skapat appen öppnas sidan med appens detaljer. För att återvända till sidan senare, välj Microsoft Defender: Security på sidan Apps | Alla appar. På appens detaljsida, under Monitor, välj Enhetsinstallationsstatus för att verifiera att installationen slutförts framgångsrikt.
Fullständig driftsättning för övervakade enheter
Microsoft Defender-appen erbjuder förbättrade funktioner på övervakade iOS/iPadOS-enheter genom att använda plattformens avancerade hanteringsfunktioner. Den levererar också webbskydd utan att behöva en lokal VPN på enheten. Denna konfiguration skyddar användare mot nätfiske och andra webbaserade hot.
Konfigurera övervakade enheter med en appkonfigurationspolicy och en enhetskonfigurationsprofil.
Konfigurera övervakat läge med Microsoft Intune
Konfigurera övervakat läge för Microsoft Defender-appen via en applikationskonfigurationspolicy och en enhetskonfigurationsprofil.
Appkonfigurationsprincip
Obs!
Denna appkonfigurationspolicy för övervakade enheter gäller endast för hanterade enheter. Som bästa praxis, tilldela policyn till Alla enheter.
Skapa en konfigurationspolicy för Managed devices app. För detaljerade instruktioner, se Skapa en applikationskonfigurationspolicy (länken öppnas i en ny flik i Intune-dokumentationen).
På apparna | Konfigurationssidan i Microsoft Intune admincenter på https://intune.microsoft.com/#view/Microsoft_Intune_DeviceSettings/AppsMenu/~/configuration, välj Create>Managed devices.
I guiden Skapa app-konfigurationspolicy , konfigurera följande inställningar:
Grundläggande flik:
- Plattform: Välj iOS/iPadOS.
- Målinriktad app: Välj Välja app, hitta och välj Microsoft Defender: Säkerhet, och välj sedan OK.
Inställningsfliken :
- Format för konfigurationsinställningar: Välj Använd Configuration Designer.
-
Konfigurationsnyckel: Ange
issupervised. - Värdetyp: Välj sträng.
-
Konfigurationsvärde: Ange
{{issupervised}}.

Fliken Tilldelningar : Som bästa praxis för detta scenario, tilldela policyn till Alla enheter. Om du istället tilldelar policyn till användargrupper måste användarna logga in på sina enheter innan policyn gäller. Mer information finns i Tilldela användar- och enhetsprofiler.

Enhetskonfigurationsprofil (kontrollfilter)
Obs!
På övervakade iOS/iPadOS-enheter möjliggör den anpassade ControlFilter-profilen.mobileconfig webbskydd utan att behöva konfigurera den lokala loopback-VPN:en på enheten. Denna konfiguration skyddar användare mot nätfiske och andra webbaserade attacker utan att behöva den lokala VPN:en.
ControlFilter-profilen fungerar dock inte med Always-On VPN (AOVPN) på grund av plattformsbegränsningar.
Installera en av följande profiler:
Beröringsfritt kontrollfilter (tyst): Den här profilen möjliggör tyst anslutning för användare. Ladda ner konfigurationsprofilen från ControlFilterZeroTouch.
Control Filter: Ladda ner konfigurationsprofilen från ControlFilter.
Efter att du laddat ner den valda profilen, skapa en anpassad enhetskonfigurationsprofil. För detaljerade instruktioner, se Lägg till anpassade inställningar på Apple-enheter i Microsoft Intune (länken öppnas i en ny flik i Intune-dokumentationen).
När du skapar policyn under fliken Policiesi Enheter | Konfigurationssidan i Microsoft Intune admincenter på https://intune.microsoft.com/#view/Microsoft_Intune_DeviceSettings/DevicesMenu/~/configuration, genom att välja Create>New policy, använd dessa specifika inställningar:
- Plattform: Välj iOS/iPadOS.
- Profiltyp: Välj Mallar.
- Mallnamn: Välj Anpassad.
I Custom-guiden , konfigurera följande inställningar:
-
Konfigurationsinställningar : För konfigurationsprofilfil, hitta och välj filen
.mobileconfigdu laddade ner. - Fliken för tilldelningar : Som bästa praxis i detta scenario, tilldela profilen till alla hanterade iOS-enheter.
Ställ in automatiserad onboarding för enheter utan övervakning
Automatisera anslutningen till Defender for Endpoint genom att använda zero touch-anslutning eller automatisk anslutning av VPN-profilen.
Konfigurera zero-touch-driftsättning
Obs!
Zero-touch kan inte konfigureras på iOS-enheter som är registrerade utan användaraffinitet, såsom användarlösa eller delade enheter.
Ställ in Microsoft Defender för Endpoint för tyst distribution och aktivering genom att skapa en distributionsprofil. Användare får en installationsnotis, och Defender for Endpoint installeras utan att de behöver öppna appen.
Skapa en VPN-enhetskonfigurationsprofil. För detaljerade instruktioner, se Skapa en enhetskonfigurationsprofil (länken öppnas i en ny flik i Intune-dokumentationen). För information om tillgängliga VPN-inställningar, se Konfigurera VPN-inställningar för Apple-enheter i Microsoft Intune.
När du skapar policyn under fliken Policiesi Enheter | Konfigurationssidan i Microsoft Intune admincenter på https://intune.microsoft.com/#view/Microsoft_Intune_DeviceSettings/DevicesMenu/~/configuration, genom att välja Create>New policy, använd dessa specifika inställningar:
- Plattform: Välj iOS/iPadOS.
- Profiltyp: Välj Mallar.
- Mallnamn: Välj VPN.
I VPN-guiden , använd dessa specifika inställningar under fliken Konfigurationsinställningar :
- Anslutningstyp: Välj Anpassad VPN.
-
Base VPN-avsnitt:
-
Anslutningsnamn: Enter
Microsoft Defender för Endpoint. -
VPN-serveradress: Enter
127.0.0.1. - Autentiseringsmetod: Välj användarnamn och lösenord.
- Split tunneling: Verifiera att Disable är valt.
-
VPN-identifiering: Ange
com.microsoft.scmx. -
Ange nyckel- och värdepar för de anpassade VPN-attributen:
-
Nyckel: Enter
SilentOnboard. -
Värde: Ange
True. - Som standard kan användarna inte ändra växlingsknappen inifrån appen. För att låta användare ändra VPN-växlingsknappen inifrån appen, lägg till följande nyckel-värde-par:
-
Nyckel: Enter
EnableVPNToggleInApp. -
Värde: Ange
True.
-
Nyckel: Enter
-
Nyckel: Enter
-
Anslutningsnamn: Enter
-
Automatisk VPN-sektion :
-
Typ av automatisk VPN: Välj On-demand VPN.
- On-demand-regler: Välj Lägg till, välj Jag vill göra följande>Etablera VPN, och välj sedan Jag vill begränsa till>Alla domäner.
- Blockera användare från att inaktivera automatisk VPN: Välj Ja för att förhindra att användare inaktiverar VPN:n. Som standard är denna inställning inte konfigurerad, och användare kan bara inaktivera VPN i Inställningar.
-
Typ av automatisk VPN: Välj On-demand VPN.
Efter att Intune synkat profilen till de utvalda iOS-enheterna:
- Defender for Endpoint har distribuerats och anslutits utan användarinteraktion. Enheten visas i Microsoft Defender-portalen när den har registrerats.
- Ett preliminärt meddelande skickas till användarens enhet.
- Webbskydd och andra funktioner aktiveras.
I vissa fall, som efter lösenordsändringar eller multifaktorautentisering, kan zero-touch-onboarding kräva att användare manuellt loggar in i Microsoft Defender-appen.
Vid första introduktionen: Användare får en tyst notis.
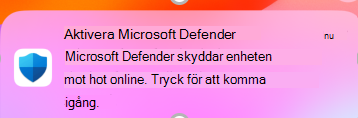
Användare tar följande steg:
- Öppna Microsoft Defender-appen eller tryck på notisen.
- Välj det registrerade företagskontot på skärmen för kontoväljaren.
- Logga in.
Enheten registreras och börjar rapportera till Microsoft Defender-portalen.
För tidigare inbyggda enheter: Användare får en tyst notis.
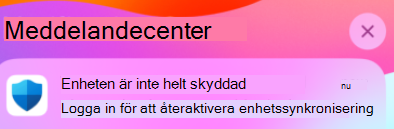
För att återuppta rapporteringen till Microsoft Defender-portalen:
- Öppna Microsoft Defender-appen eller tryck på meddelandet.
- Logga in när du uppmanas av Microsoft Defender-appen.
Enheten börjar rapportera till Microsoft Defender-portalen igen.
Obs!
- Zero-touch-installationen kan ta upp till 5 minuter att slutföra i bakgrunden.
- För enheter under tillsyn konfigurerar du zero-touch-etablering med profilen ZeroTouch Control Filter. I detta fall är inte Defender for Endpoint VPN-profilen installerad på enheten, och Control Filter-profilen tillhandahåller webbskydd.


Ställ in automatisk onboarding av VPN-profilen
Obs!
Detta alternativ förenklar onboarding genom att skapa en VPN-profil. Om du använder zero-touch onboarding, konfigurera inte detta alternativ.
För oövervakade enheter ger en lokal loopback-VPN webbskydd. VPN:en skickar inte trafik utanför enheten.
Konfigurera automatisk installation av Defender for Endpoint VPN-profilen så att användare inte behöver ställa in profilen under onboarding.
Skapa en VPN-enhetskonfigurationsprofil. För detaljerade instruktioner, se Skapa en enhetskonfigurationsprofil (länken öppnas i en ny flik i Intune-dokumentationen). För information om tillgängliga VPN-inställningar, se Konfigurera VPN-inställningar för Apple-enheter i Microsoft Intune.
När du skapar policyn under fliken Policiesi Enheter | Konfigurationssidan i Microsoft Intune admincenter på https://intune.microsoft.com/#view/Microsoft_Intune_DeviceSettings/DevicesMenu/~/configuration, genom att välja Create>New policy, använd dessa specifika inställningar:
- Plattform: Välj iOS/iPadOS.
- Profiltyp: Välj Mallar.
- Mallnamn: Välj VPN.
I VPN-guiden , använd dessa specifika inställningar under fliken Konfigurationsinställningar :
- Anslutningstyp: Välj Anpassad VPN.
-
Base VPN-avsnitt:
-
Anslutningsnamn: Enter
Microsoft Defender för Endpoint. -
VPN-serveradress: Enter
127.0.0.1. - Autentiseringsmetod: Välj användarnamn och lösenord.
- Split tunneling: Verifiera att Disable är valt.
-
VPN-identifiering: Ange
com.microsoft.scmx. -
Ange nyckel- och värdepar för de anpassade VPN-attributen:
-
Nyckel: Enter
AutoOnboard. -
Värde: Ange
True. - Som standard kan användarna inte ändra växlingsknappen inifrån appen. För att låta användare ändra VPN-växlingsknappen inifrån appen, lägg till följande nyckel-värde-par:
-
Nyckel: Enter
EnableVPNToggleInApp. -
Värde: Ange
True.
-
Nyckel: Enter
-
Nyckel: Enter
-
Anslutningsnamn: Enter
-
Automatisk VPN-sektion :
- Typ av automatisk VPN: Välj On-demand VPN.
- On-demand-regler: Välj Lägg till, välj Jag vill göra följande>Etablera VPN, och välj sedan Jag vill begränsa till>Alla domäner.
- Blockera användare från att inaktivera automatisk VPN: Välj Ja för att förhindra att användare inaktiverar VPN:n. Som standard är denna inställning inte konfigurerad, och användare kan bara inaktivera VPN i Inställningar.
Konfigurera Intune-användarregistrering
Använd följande steg för att distribuera Microsoft Defender-appen till iOS-enheter som använder Intune User Enrollment.
Administratörsinställning
För att konfigurera Intune User Enrollment för Defender for Endpoint:
Skapa en Apple User Enrollment-profil i Intune. För nya registreringar, använd kontostyrd Apple User Enrollment. User Enrollment with Company Portal är endast tillgängligt för enheter som redan använder denna profiltyp.
Sätt upp Microsoft Enterprise single sign-on (SSO)-plugin. Microsoft Authenticator-appen, som tillhandahåller SSO-tillägget, krävs för användarregistrering på en iOS-enhet.
Skapa en enhetskonfigurationsprofil i Intune. Mer information finns i Microsoft Enterprise SSO-plugin-programmet för Apple-enheter. Lägg till följande inställningar i profilen:
-
Apppaket-ID: Lägg till Microsoft Defender apppaket-ID:t,
com.microsoft.scmx. -
En annan konfiguration: Lägg till nyckeln
device_registration, välj strängtypen och ange{{DEVICEREGISTRATION}}som värde.
-
Apppaket-ID: Lägg till Microsoft Defender apppaket-ID:t,
Ställ in appens konfigurationsnyckel för användarregistrering.
Skapa en konfigurationspolicy för Managed devices app. För detaljerade instruktioner, se Skapa en applikationskonfigurationspolicy (länken öppnas i en ny flik i Intune-dokumentationen).
På apparna | Konfigurationssidan i Microsoft Intune admincenter på https://intune.microsoft.com/#view/Microsoft_Intune_DeviceSettings/AppsMenu/~/configuration, välj
Create>Managed devices.I guiden Skapa appkonfigurationspolicy , konfigurera dessa specifika inställningar:
Grundläggande flik:
- Plattform: Välj iOS/iPadOS.
- Målinriktad app: Välj Välja app, hitta och välj Microsoft Defender: Säkerhet, och välj sedan OK.
Inställningsfliken :
- Format för konfigurationsinställningar: Välj Använd Configuration Designer.
-
Konfigurationsnyckel: Ange
UserEnrolmentEnabled. - Värdetyp: Välj sträng.
-
Konfigurationsvärde: Ange
True.
Distribuera Microsoft Defender-appen från Intune som en obligatorisk, användarlicensierad volymköpt app.
Användarintroduktion
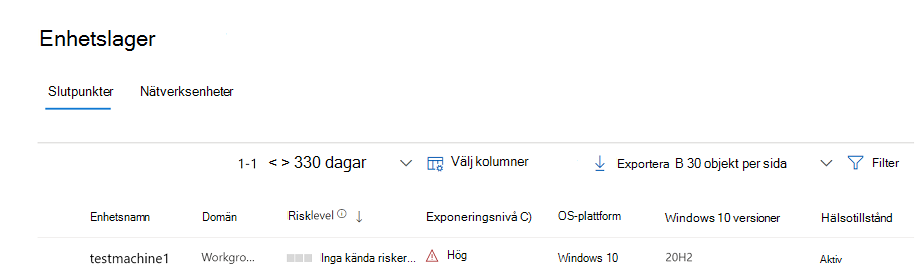
Efter att Microsoft Defender-appen är installerad på användarnas enheter loggar varje användare in och slutför onboarding. Efter att enheten har installerats visas den på sidan för enhetsinventarie i Microsoft Defender-portalen.
Funktioner och begränsningar som stöds
- Defender for Endpoint-funktioner på iOS inkluderar webbskydd, nätverksskydd, jailbreak-detektion, sårbarhetshantering för operativsystemet och appar samt varningar i Microsoft Defender-portalen.
- Zero-touch-distribution och automatisk onboarding av VPN-profilen stöds inte med User Enrolment eftersom administratörer inte kan distribuera en enhetstäckande VPN-profil för denna registreringstyp.
- För hantering av appsårbarheter är endast appar i den hanterade Apple File System-volymen (APFS) synliga.
- Nyligen onboardade enheter kan ta upp till 10 minuter att visas som kompatibla när de omfattas av efterlevnadsprinciper.
Mer information finns i Begränsningar och funktioner som inte stöds för Apple User Enrollment.
Slutför introduktionen och kontrollera status
För att slutföra onboarding och verifiera enhetens status:
Efter att Intune installerat Defender for Endpoint på iOS-enheten visas appikonen.

Tryck på Defender for Endpoint-appikonen och följ instruktionerna på skärmen för att slutföra onboarding. Användare accepterar de iOS-behörigheter som krävs av Microsoft Defender-appen.
Obs!
Hoppa över det här steget om du har konfigurerat zero-touch-onboarding. Du behöver inte öppna appen manuellt när zero-touch-onboarding är konfigurerad.
Efter att onboarding är klar, kontrollera att enheten finns med i enhetsinventarielistan i Microsoft Defender-portalen.