Kommentar
Åtkomst till den här sidan kräver auktorisering. Du kan prova att logga in eller ändra kataloger.
Åtkomst till den här sidan kräver auktorisering. Du kan prova att ändra kataloger.
Det finns två typer av riskprinciper i Villkorsstyrd åtkomst i Microsoft Entra som du kan konfigurera. Du kan använda dessa principer för att automatisera svaret på risker som gör det möjligt för användare att självreparera när risker upptäcks:
Varning
Kombinera inte inloggningsrisk och användarriskvillkor i samma princip för villkorsstyrd åtkomst. Skapa separata principer för varje riskvillkor.
Förutsättningar
- Licensen Microsoft Entra ID P2 eller Microsoft Entra-sviten krävs för fullständig åtkomst till Microsoft Entra ID Protection-funktioner.
- En detaljerad lista över funktioner för varje licensnivå finns i Vad är Microsoft Entra ID Protection.
- Rollen Administratör för villkorlig åtkomst är den minst privilegierade roll som krävs för att skapa eller redigera principer för villkorsstyrd åtkomst.
Välja godtagbara risknivåer
Organisationer måste bestämma vilken risknivå de vill kräva åtkomstkontroll på, samtidigt som de balanserar säkerhetsstatus och användarproduktivitet.
Om du väljer att använda åtkomstkontroll på hög risknivå minskar antalet gånger en princip utlöses och minskar friktionen för användarna. Den utesluter dock små och medelstora risker från principen, vilket kanske inte blockerar en angripare från att utnyttja en komprometterad identitet. Om du väljer medel- och/eller lågrisknivåer medför det vanligtvis fler användaravbrott.
Konfigurerade betrodda nätverksplatser används av Microsoft Entra ID Protection i vissa riskidentifieringar för att minska falska positiva identifieringar.
Riskhantering
Organisationer kan välja att blockera åtkomst när risker identifieras. Blockering hindrar ibland legitima användare från att göra det de behöver. En bättre lösning är att konfigurera principer för användar- och inloggningsriskbaserad villkorlig åtkomst som gör det möjligt för användare att självreparera.
Varning
Användare måste registrera sig för Microsoft Entra multifaktorautentisering innan de ställs inför en situation som kräver reparation. För hybridanvändare som synkroniseras lokalt måste tillbakaskrivning av lösenord vara aktiverat. Användare som inte är registrerade blockeras och kräver administratörsintervention.
Lösenordsändring (jag känner till mitt lösenord och vill ändra det till något nytt) utanför det riskfyllda åtgärdsflödet för användarprinciper uppfyller inte kravet på säker lösenordsändring.
Microsoft-rekommendationer
Microsoft rekommenderar följande riskprincipkonfigurationer för att skydda din organisation:
Princip för användarrisk
Organisationer bör välja Kräv riskreparation när användarrisknivån är hög. För lösenordslösa användare återkallar Microsoft Entra användarens sessioner så att de måste autentiseras igen. För användare med lösenord uppmanas de att slutföra en säker lösenordsändring efter en lyckad Microsoft Entra-multifaktorautentisering.
När Kräv riskreparation har valts tillämpas två inställningar automatiskt:
- Kräv autentiseringsstyrka väljs automatiskt som en beviljandekontroll.
- Inloggningsfrekvens – Varje gång tillämpas automatiskt som en sessionskontroll.
Riskpolicy för inloggning
Kräv Microsoft Entra multifaktorautentisering när inloggningsrisknivån är medelhög eller hög. Med den här konfigurationen kan användarna bevisa att de använder någon av sina registrerade autentiseringsmetoder, vilket åtgärdar inloggningsrisken.
Vi rekommenderar också att du inkluderar sessionskontrollen för inloggningsfrekvens för att kräva omautentisering för riskfyllda inloggningar. En lyckad "stark autentisering" via multifaktorautentisering eller lösenordslös autentisering är det enda sättet att självreparera inloggningsrisken, oavsett risknivå.
Aktivera principer
Organisationer kan välja att distribuera riskbaserade principer i villkorsstyrd åtkomst med hjälp av följande steg eller använda mallar för villkorsstyrd åtkomst.
Innan organisationer aktiverar dessa principer bör de vidta åtgärder för att undersöka och åtgärda eventuella aktiva risker.
Policyundantag
Principer för villkorlig åtkomst är kraftfulla verktyg. Vi rekommenderar att du undantar följande konton från dina principer:
-
Nödåtkomst eller break-glass-konton för att förhindra utelåsning på grund av felkonfiguration av principer. I det osannolika scenariot där alla administratörer är utelåst kan ditt administratörskonto för akut åtkomst användas för att logga in och återställa åtkomst.
- Mer information finns i artikeln Hantera konton för nödåtkomst i Microsoft Entra-ID.
-
Tjänstkonton och tjänstens huvudnamn, till exempel Microsoft Entra Connect Sync-kontot. Tjänstkonton är icke-interaktiva konton som inte är knutna till någon specifik användare. De används vanligtvis av serverdelstjänster för att tillåta programmatisk åtkomst till program, men de används också för att logga in på system för administrativa ändamål. Anrop som görs av tjänsthuvudman blockeras inte av policyer för villkorsstyrd åtkomst som gäller för användare. Använd Villkorlig Åtkomst för arbetsbelastningsidentiteter för att definiera principer som är avsedda för service principals.
- Om din organisation använder dessa konton i skript eller kod ersätter du dem med hanterade identiteter.
Användarriskprincip i villkorsstyrd åtkomst
- Logga in på administrationscentret för Microsoft Entra som minst administratör för villkorsstyrd åtkomst.
- Bläddra till Entra ID>Villkorlig åtkomst.
- Välj Ny princip.
- Ge principen ett namn. Vi rekommenderar att organisationer skapar en meningsfull standard för namnen på sina principer.
- Under Tilldelningar väljer du Användare eller arbetsbelastningsidentiteter.
- Under Inkludera väljer du Alla användare.
- Under Exkludera väljer du Användare och grupper och välj din organisations konton för nödåtkomst eller break-glass.
- Välj Klar.
- Under Målresurser>inkludera väljer du Alla resurser (tidigare "Alla molnappar").
- Under Villkor>Användarrisk anger du Konfigurera till Ja.
- Under Konfigurera de användarrisknivåer som krävs för att principen ska tillämpas väljer du Hög. Den här vägledningen baseras på Microsofts rekommendationer och kan vara olika för varje organisation
- Välj Klar.
- Under Åtkomstkontroller>Bevilja väljer du Bevilja åtkomst.
- Välj Kräv riskreparation. Behörighetskontrollen Kräv autentiseringsstyrka väljs automatiskt. Välj den styrka som är lämplig för din organisation.
- Välj Välj.
- Under Session, Inloggningsfrekvens – varje gång tillämpas automatiskt som en sessionskontroll och är obligatorisk.
- Bekräfta inställningarna och sätt Aktivera policyn till Endast rapport.
- Välj Skapa för att skapa policyn.
När du har bekräftat dina inställningar med hjälp av princippåverkan eller rapportläge flyttar du växlingsknappen Aktivera princip från Endast rapport till På.
Inloggningsriskprincip i villkorsstyrd åtkomst
- Logga in på administrationscentret för Microsoft Entra som minst administratör för villkorsstyrd åtkomst.
- Bläddra till Entra ID>Villkorlig åtkomst.
- Välj Ny princip.
- Ge principen ett namn. Vi rekommenderar att organisationer skapar en meningsfull standard för namnen på sina principer.
- Under Tilldelningar väljer du Användare eller arbetsbelastningsidentiteter.
- Under Inkludera väljer du Alla användare.
- Under Exkludera väljer du Användare och grupper och välj din organisations konton för nödåtkomst eller break-glass.
- Välj Klar.
- Under Molnappar eller åtgärder>Inkludera väljer du Alla resurser (tidigare "Alla molnappar").
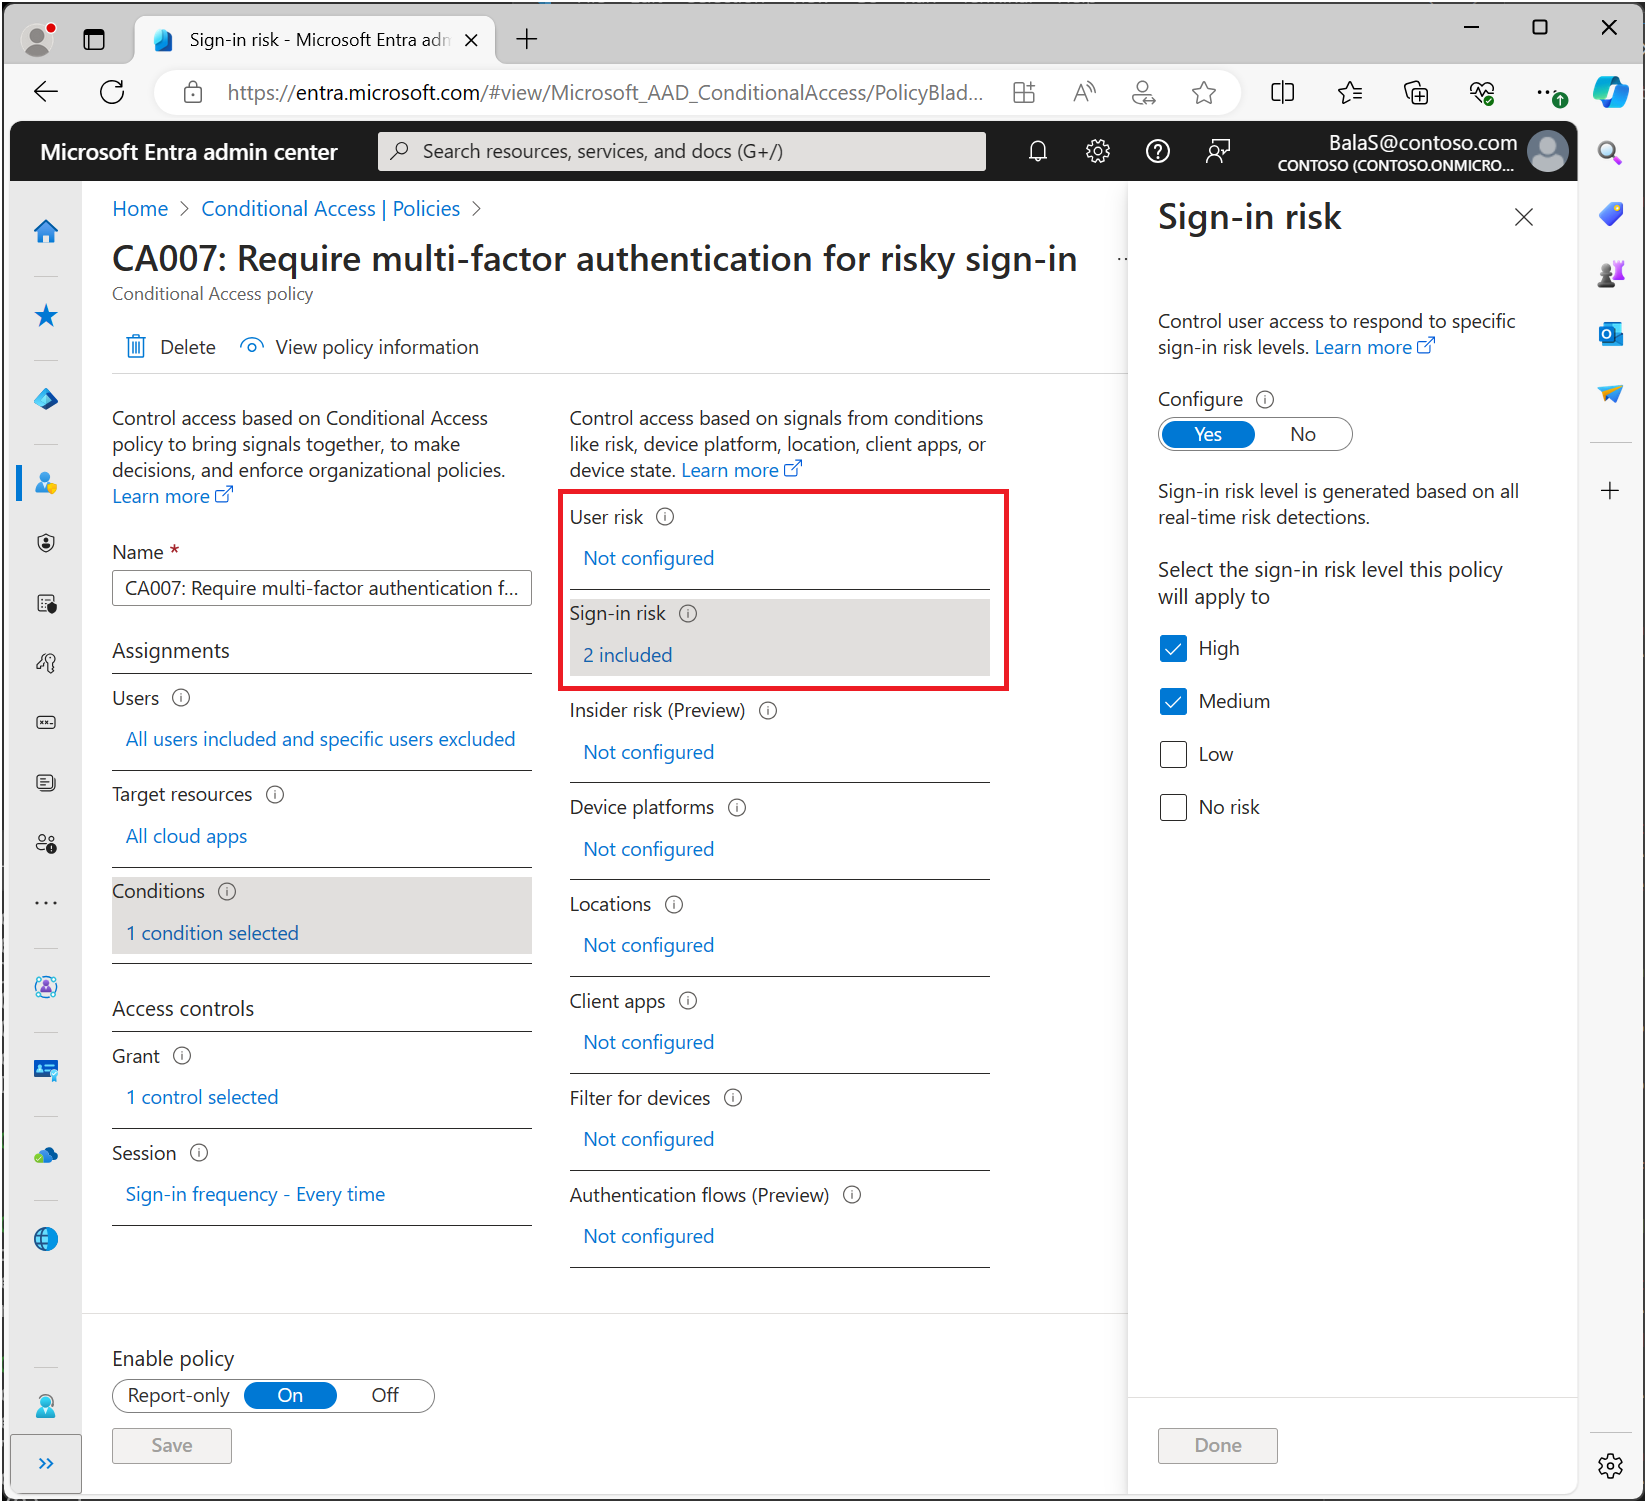
- Under Villkor>Inloggningsrisk anger du Konfigurera till Ja.
- Under Välj den risknivå för inloggning som den här principen ska tillämpas på väljer du Hög och Medel. Den här vägledningen baseras på Microsofts rekommendationer och kan vara olika för varje organisation
- Välj Klar.
- Under Åtkomstkontroller>Bevilja väljer du Bevilja åtkomst.
- Välj Kräv autentiseringsstyrka och välj sedan den inbyggda autentiseringsstyrkan för multifaktorautentisering i listan.
- Välj Välj.
- Under Session.
- Välj Inloggningsfrekvens.
- Se till att Varje gång är valt.
- Välj Välj.
- Bekräfta inställningarna och sätt Aktivera policyn till Endast rapport.
- Välj Skapa för att aktivera din policy.
När du har bekräftat dina inställningar med hjälp av princippåverkan eller rapportläge flyttar du växlingsknappen Aktivera princip från Endast rapport till På.
Scenarier utan lösenord
För organisationer som använder lösenordslösa autentiseringsmetoder gör du följande ändringar:
Uppdatera policyn för lösenordslös inloggningsrisk
- Under Användare:
- Inkludera, välj Användare och grupper och rikta in dig på dina lösenordslösa användare.
- Under Exkludera väljer du Användare och grupper och välj din organisations konton för nödåtkomst eller break-glass.
- Välj Klar.
- Under Molnappar eller åtgärder>Inkludera väljer du Alla resurser (tidigare "Alla molnappar").
- Under Villkor>Inloggningsrisk anger du Konfigurera till Ja.
- Under Välj den risknivå för inloggning som den här principen ska tillämpas på väljer du Hög och Medel. Mer information om risknivåer finns i Välja godtagbara risknivåer.
- Välj Klar.
- Under Åtkomstkontroller>Bevilja väljer du Bevilja åtkomst.
- Välj Kräv autentiseringsstyrka och välj sedan den inbyggda MFA:en utan lösenord eller nätfiskeresistent MFA baserat på vilken metod som målanvändarena har.
- Välj Välj.
- Under Session:
- Välj Inloggningsfrekvens.
- Se till att Varje gång är valt.
- Välj Välj.
Migrera riskprinciper till villkorlig åtkomst
Om du har äldre riskprinciper aktiverade i Microsoft Entra ID Protection bör du planera att migrera dem till villkorlig åtkomst:
Varning
De äldre riskprinciperna som konfigurerats i Microsoft Entra ID Protection dras tillbaka den 1 oktober 2026.
Migrera till villkorlig åtkomst
-
Skapa motsvarandeanvändarriskbaserade och inloggningsriskbaserade principer i villkorsstyrd åtkomst i rapportläge. Du kan skapa en princip med föregående steg eller använda mallar för villkorsstyrd åtkomst baserat på Microsofts rekommendationer och organisationens krav.
- När administratörerna har bekräftat inställningarna med läget endast rapport kan de flytta växlingsknappen Aktivera princip från Endast rapport till På.
-
Inaktivera de gamla riskprinciperna i ID Protection.
- Bläddra tillinstrumentpanelen> för ID-skydd> Välj principen Användarrisk eller Inloggningsrisk.
- Ange Framtvinga princip till Inaktiverad.
- Skapa andra riskprinciper om det behövs i villkorsstyrd åtkomst.
Hjälp och stöd för migrering av riskpolicyer
Om du behöver hjälp med att migrera dina riskprinciper till villkorsstyrd åtkomst skickar du en supportbegäran i Microsoft Entra administrationscenter.
- Gå till Ny supportbegäran i Microsoft Entra administrationscenter.
- Beskriv problemet: Migrera äldre ID Protection-princip.
- Välj Microsoft Entra Inloggning och multifaktorautentisering>Nästa.
- Välj Konfigurera nya eller befintliga principinställningar>Nästa.
- Stäng lösningssidan.
- Välj Skapa en supportbegäran.
- Använd följande val för att få din begäran till rätt team:
- Problemtyp: Teknisk.
- Tjänsttyp: Microsoft Entra inloggning och multifaktorautentisering.
- Sammanfattning: Migrera äldre ID Protection-princip.
- Problemtyp: Identitetsskydd.
- Problemundertyp: Konfigurera riskprinciper.
- Välj Nästa och gå till fliken Ytterligare information för att fylla i dina uppgifter.
- Fyll i nödvändig information och skicka din begäran.