Microsoft Teams 基于 Microsoft 365 和 Office 365 超大规模企业级云而构建,可提供客户期望的高级安全性和合规性功能。 本文包含特定于 Teams 的安全性和合规性信息。 不要错过这些有关安全性和合规性的 Microsoft Mechanics 视频:
- 面向 IT 的Microsoft Teams 基础版:安全性和合规性 (12:42 分钟)
- Microsoft Teams 安全性和合规性控制 (10:54 分钟)
重要
作为 Microsoft 365 或 Office 365 的客户,你拥有并控制自己的数据。 除了为你提供所订阅的服务之外,Microsoft 不会将你的数据用于任何其他目的。 作为服务提供商,我们不会扫描你的电子邮件、文档或团队以查找广告或与服务无关的目的。 Microsoft 无权访问上传的内容。 与 Microsoft 365 中的 OneDrive 和 SharePoint 一样,客户数据保留在租户中。 可以在 Microsoft 信任中心检查有关我们的信任和安全相关信息的详细信息。 Teams 遵循与 Microsoft 信任中心相同的指导和原则。
安全性
Teams 强制实施以下安全措施:
- 团队范围和组织范围的双因素身份验证。
- 通过 Microsoft Entra ID 进行单一登录。
- 加密传输中和静态数据。
有关 Teams 如何加密内容(包括标准加密和端到端加密)的详细信息,请参阅 Microsoft Teams 中的加密。
SharePoint 加密可处理存储在 SharePoint 中的文件。 OneNote 加密可处理存储在 OneNote 中的笔记。 OneNote 数据存储在团队 SharePoint 网站中。 还可以使用 Wiki 选项卡做笔记,该内容也存储在团队 SharePoint 网站中。
有关身份验证的更多信息,请参阅 标识模型和身份验证。 有关新式身份验证的详细信息,请参阅 新式身份验证的工作原理。
由于 Teams 可与 SharePoint、OneNote、Exchange 等协作协作,因此你应能熟悉地全面管理 Microsoft 365 或 Office 365 中的安全性。 若要了解详细信息,请阅读有关如何配置 Microsoft 365 或 Office 365 组织以提高安全性的信息。
注意
专用频道 现在支持全套安全性和合规性功能。
Microsoft Defender for Office 365
Defender for Office 365 具有适用于 Microsoft Teams 的扩展保护功能。 有关详细信息,请参阅适用于 Microsoft Teams 的 Microsoft Defender for Office 365 支持。
安全评分
Microsoft 安全分数是组织安全态势的度量,数字越高表示采取的改进措施越多。 可在 Microsoft 365 安全中心中找到它。 遵循安全分数建议可以保护组织免受威胁。 通过 Microsoft 365 安全中心中的集中式仪表板,组织可以监视和处理其 Microsoft 365 标识、应用和设备的安全性。 Microsoft Teams 现在提供了有关安全功能分数的建议,并鼓励管理员监控其在平台上的安全立场。
安全分数可帮助组织:
- 报告组织安全态势的当前状态。
- 通过提供可发现性、可见性、指导和控制来改善其安全状况。
- 与基准进行比较并建立关键绩效指标 (KPI) 。
条件访问策略如何适用于 Teams
对于核心工作效率方案,Microsoft Teams 高度依赖 Exchange Online 和 SharePoint。 例如:
- 会议
- 日历
- 互操作聊天
- 文件共享
当用户在任何客户端上直接登录到 Microsoft Teams 时,这些云应用的条件访问策略将应用于 Microsoft Teams。
在 Microsoft Entra 条件访问策略中,Microsoft Teams 作为云应用单独受支持。 在用户登录时,为 Microsoft Teams 云应用设置的条件访问策略将应用于 Microsoft Teams。 但是,如果没有 Exchange Online 和 SharePoint 等其他应用上的正确策略,用户可能仍能够直接访问这些资源。 有关在 Azure 门户中设置条件访问策略的详细信息,请参阅 Microsoft Entra 快速入门。
适用于 Windows 和 Mac 的 Microsoft Teams 桌面客户端支持新式身份验证。 新式验证提供基于 Microsoft 身份验证库 (MSAL) 的登录,以跨平台Microsoft Office 客户端应用程序。
Microsoft Teams 桌面应用程序支持 AppLocker。 有关 AppLocker 先决条件的详细信息,请参阅使用 AppLocker 的要求。
合规性
Teams 支持 Microsoft Purview 解决方案中的各种信息,以帮助你解决合规性领域,包括:
- 频道、聊天和附件的通信合规性。
- 保留策略。
- DLP) (数据丢失防护。
- 频道、聊天和文件的电子数据展示和法定保留。
- 审核日志搜索。
- 使用 Microsoft Intune 管理移动应用程序。
本文提供了有关这些领域的信息,你可以使用 Microsoft Purview 管理这些解决方案。
审核
Microsoft Purview 审核 (Standard) 、Microsoft Purview 审核 (Premium) 和审核日志搜索直接插入 Microsoft Purview。 这些功能使您能够设置警报并报告审核事件。 您可以导出特定或通用事件集以进行调查。 可以为 Microsoft Purview 门户中的所有审核日志数据设置警报,并筛选和导出此数据以供进一步分析。 有关详细信息,请参阅在审核 日志中搜索 Microsoft Teams 中的事件。
通信合规性
Microsoft Purview 通信合规性允许你将用户添加到策略,以检查 Microsoft Teams 通信中是否存在以下类型的内容:
- 冒犯性语言。
- 敏感信息。
- 与内部和监管标准相关的信息。
可以扫描以下类型的通信,以最大程度地降低组织中的通信风险:
- 在公共和专用 Teams 频道中对话助手。
- 单个聊天。
- 附件。
有关详细信息,请参阅 了解通信合规性。
内容搜索
可以使用内容搜索,通过丰富的筛选功能搜索所有 Teams 数据。 您可以将结果导出到特定容器,以获得合规性和诉讼支持。 可以在有或没有电子数据展示事例的情况下执行此操作。 此功能使合规性管理员能够从所有用户收集 Teams 数据,进行审阅,然后将其导出以供进一步处理。 有关详细信息,请参阅 内容搜索。
提示
可以按 Microsoft Teams 特定内容(如对话助手和频道消息、会议和通话)筛选内容搜索。 有关详细信息,请参阅 Microsoft Teams 中的内容搜索。
客户密钥
Microsoft 365 在服务加密之上为内容提供了额外的加密层。 客户密钥使用你提供的加密密钥来加密 Microsoft Teams 中不同类型的数据。
客户密钥在应用程序级别加密存储在 SharePoint 中的 Teams 文件,并在租户级别加密 Teams 聊天消息、媒体消息、通话和会议录制、通知、建议和状态消息。 有关完整列表和配置指南,请参阅 使用 Microsoft Purview 客户密钥进行服务加密。
有关详细信息,请参阅以下文章:
数据丢失防护 (DLP)
Microsoft Purview 数据丢失防护 (Microsoft Teams 中的 DLP) 以及 Microsoft Purview 的更大 DLP 情景都围绕着保护敏感文档和数据的业务就绪情况。 无论你是担心邮件还是文档中的敏感信息,DLP 策略都有助于确保用户不会与错误的人共享此敏感数据。
有关 Teams 中的数据丢失防护的信息,请参阅 Microsoft Teams 的 DLP。 关于 DLP 问题的一篇很好的文章是 了解数据丢失防护。
电子数据展示
Microsoft Purview 电子数据展示 (Premium) 支持在 ESI) (识别、收集和生成电子存储信息的电子方面,以响应诉讼或调查中的提供请求。 功能包括:
- 个案管理。
- 保留。
- 搜索。
- 分析。
- 导出 Teams 数据:
- 聊天。
- 消息和文件。
- 会议和通话摘要。 将创建事件摘要,并在电子数据展示中可用。
有关详细信息,请参阅以下文章:
信息屏障
借助 Microsoft Purview 信息屏障,可以创建策略来阻止人员或组相互通信。 例如:
- 各方无需进行沟通。
- 法规阻止各方沟通。
Microsoft Purview 信息屏障还允许你设置与查找和电子数据展示等内容相关的策略。 这些策略可能会影响一对一聊天、群组聊天或团队级别的用户。
有关详细信息,请参阅 Microsoft Teams 中的信息屏障。
法定保留
在诉讼期间,可能需要保留与用户 (保管人) 或团队关联的所有数据,以用作案件的证据。 你可以通过将用户 (用户邮箱) 或团队置于法定保留状态来执行此操作。 对于团队法定保留,团队的邮箱可以置于以下保留状态:
- In-Place 通过目标查询或筛选的内容保留邮箱或网站集的子集 () 暂停,或者
- 诉讼保留 (整个邮箱或网站集处于保留状态) 。
在任一情况下,设置保留后,它可确保即使最终用户删除或编辑组邮箱中的频道邮件,该内容的不可变副本也得以维护,并通过电子数据展示搜索提供。 法律保留通常在电子数据展示事例的上下文中应用。
请参阅保留 策略概述 ,详细了解 Microsoft Purview 中的保留和保留。 有关法定保留的更多特定于 Teams 的信息,请参阅 将 Microsoft Teams 用户或团队置于法定保留状态。
保留策略
Microsoft Teams 中的保留策略允许满足以下情况:
- 出于法规、法律、业务或其他原因保留数据。
- 删除不相关的内容和通信。
- 将数据保留一段规定的时间,然后将其删除。
有关详细信息,请参阅 Microsoft Teams 中的保留策略。
敏感度标签
应用 敏感度标签 来保护和规范对团队协作期间创建的敏感组织内容的访问。 例如:
- 应用用于配置公共或专用) (团队隐私的标签。
- 控制来宾访问和外部共享。
- 管理来自非托管设备的访问。
有关详细信息,请参阅 Microsoft Teams 中的敏感度标签。
隐私
在 Microsoft,保护你的数据是我们的首要任务。 若要了解我们的隐私惯例,请参阅以下文章:
信息保护体系结构
下图显示了将 Teams 数据引入到 Exchange 和 SharePoint 的流,以便 Teams 文件和消息。

下图显示了 Teams 会议和通话数据引入到 Exchange 的流。

重要
发现 Teams 内容可能有长达 24 小时的延迟。
许可
在信息保护功能方面,Microsoft 365 订阅、Office 365 订阅和关联的独立许可证决定了可用的功能。
有关确定实现安全性和合规性功能的许可需求的信息,请参阅安全性和合规性功能的 许可要求 。
注意
无需在 Microsoft Purview 中启用内容搜索、电子数据展示 (Standard) 和电子数据展示 (Premium) 即可工作。 有关详细信息,请参阅 Microsoft 365 电子数据展示解决方案。
Teams 中的数据的位置
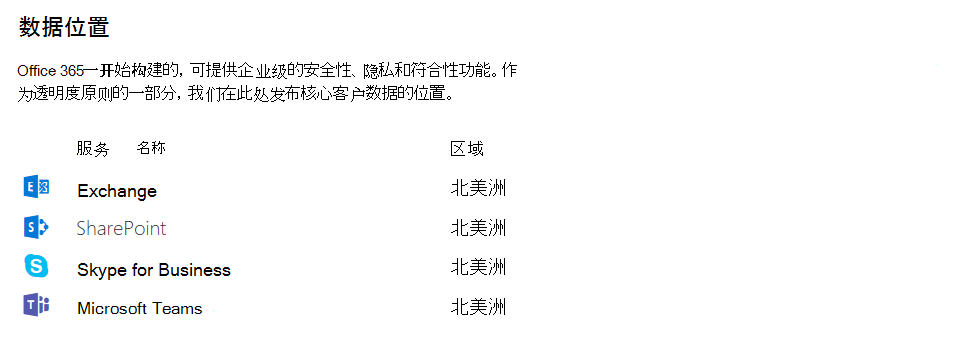
Teams 中的数据位于与 Microsoft 365 或 Office 365 组织关联的地理区域中。 若要查看当前支持哪些区域,请参阅 Microsoft Teams 中的数据位置。
如果需要查看哪个区域拥有租户的数据,请转到 Microsoft 365 管理中心>设置>组织配置文件。 向下滚动到数据位置。
合规性标准
Teams 使用以下标准:
注意
这些标准是 Teams 持有的合规性认证。 它们不同于要求或建议加密的法规,例如 GDPR、HIPAA、PCI DSS、CCPA 和 CPRA 以及 NIST 800-53,这些法规在 Microsoft Teams 中的加密中列出。
在 Microsoft 合规性框架内,Microsoft 将 Microsoft 365 和 Office 365 应用程序和服务分为四个类别。 每个类别都由特定的合规性承诺定义,要将 Microsoft 365 或 Office 365 服务或相关的 Microsoft 服务列在该类别中,必须满足这些承诺。
有关详细信息,请参阅 数据保护资源。 Teams 还支持云安全联盟合规性。