本逐步教學課程示範如何使用 Microsoft Intune 和 Windows Autopilot 設定雲端原生 Windows 端點。 雲端原生 Windows 端點有時 (寫成雲端原生 Windows) ,Microsoft Entra加入、註冊 Microsoft Intune,以及完全從雲端管理,無需加入 Active Directory 網域,也不需要內部部署基礎結構。
完成本教學課程時,您已擁有完整設定的 Windows 裝置:
- Microsoft Entra 已加入並註冊 Microsoft Intune
- 使用 Microsoft Defender 防毒軟體、BitLocker 加密、Windows LAPS 和安全性基準保護
- 透過 Windows Autopilot 與 Microsoft 365 應用程式、OneDrive 已知資料夾移動和公司入口網站一起佈建
- 準備好調整至 其餘的 Windows 機群
如需背景,請參閱 什麼是雲端原生端點? 以及如何規劃 Microsoft Entra join 實作。
提示
閱讀有關雲端原生端點的資訊時,您會看到下列條款:
- 端點:端點是一種裝置,例如行動電話、平板電腦、膝上型電腦或桌上型電腦。 「端點」和「裝置」可以交替使用。
- 受管理的端點:使用 MDM 解決方案或群組原則物件,從組織接收原則的端點。 這些裝置通常是組織所擁有,但也可以是 BYOD 或個人擁有的裝置。
- 雲端原生端點:已加入 Microsoft Entra 的端點。 它們未加入內部部署 AD。
- 工作負載:任何程式、服務或程序。
如何開始使用
依序完成五個階段 — 每個階段都建立在前一個階段的基礎上。
| 階段 | 目標 |
|---|---|
| 階段 1 – 設定您的環境 | 準備您的租用戶、測試裝置和基準 Autopilot 原則 |
| 階段 2 – 建置雲端原生 Windows 端點 | 透過 Autopilot 佈建您的第一個端點 |
| 階段 3 – 保護您的雲端原生 Windows 端點 | 套用端點安全性: Defender、BitLocker、LAPS、基準、更新 |
| 階段 4 – 套用自訂並檢閱內部部署設定 | 新增組織特定的應用程式、設定,並從群組原則移轉 |
| 階段 5 – 使用 Windows Autopilot 擴展部署 | 使用 OEM 註冊、角色和推出通道將佈建擴展到您的機群 |
部署端點之後,請使用 [監視您的雲端原生 Windows 端點] 區段,以從 Intune 系統管理中心驗證原則、應用程式和合規性狀態,做為進行中作業的一部分。
階段 1 – 設定您的環境
在建置第一個雲端原生 Windows 端點之前,有一些重要需求和設定需要檢查。 此階段會逐步引導您檢查需求、設定 Windows Autopilot,以及建立一些設定和應用程式。
步驟 1 - 網路需求
您的雲端原生 Windows 端點需要存取數個網際網路服務。 在開放網路上開始測試。 或者,請在提供 Windows Autopilot 網路需求中列出的所有端點的存取權之後,使用您的公司網路。
如果您的無線網路需要憑證,您可以在測試期間從乙太網路連線開始,同時決定裝置佈建的最佳無線連線方法。
步驟 2 - 註冊和授權
您必須先檢查一些事項,才能加入 Microsoft Entra 並註冊 Intune。 您可以建立新的 Microsoft Entra 群組,例如名稱為 Intune MDM 使用者。 然後,新增特定的測試使用者帳戶,並將下列每個組態設為該群組的目標,以限制在您設定組態時可以註冊裝置的人員。 若要建立 Microsoft Entra 群組,請移至 管理 Microsoft Entra 群組和群組成員資格。
註冊限制註冊限制可讓您控制哪些類型的裝置可以使用 Intune 註冊到管理。 若要使本指南成功,請確定允許 Windows (MDM) 註冊,這是預設設定。
如需設定註冊限制的相關資訊,請移至 在 Microsoft Intune 中設定註冊限制。
Microsoft Entra 裝置 MDM 設定 當您將 Windows 裝置加入 Microsoft Entra 時,可以將 Microsoft Entra 設定為告知您的裝置自動向 MDM 註冊。 Windows Autopilot 需要此設定才能運作。
若要檢查您的 Microsoft Entra 裝置 MDM 設定是否正確啟用,請移至快速入門 - 在 Intune 中設定自動註冊。
Microsoft Entra 公司商標 將公司標誌和影像新增至 Microsoft Entra,可確保使用者在登入 Microsoft 365 時看到熟悉且一致的外觀和風格。 Windows Autopilot 需要此設定才能運作。
如需在 Microsoft Entra 中設定自訂商標的相關資訊,請移至 將商標新增至組織的 Microsoft Entra 登入頁面。
授權從「全新體驗」 (OOBE) Intune註冊 Windows 裝置的使用者需要兩個關鍵功能。
使用者需要下列授權:
- 教育用 Microsoft Intune 或 Microsoft Intune 授權
- 授權,類似下列其中一個選項,允許自動 MDM 註冊:
- Microsoft Entra 進階版 P1
- Microsoft Intune 教育版
若要指派授權,請移至指派 Microsoft Intune 授權。
注意事項
這兩種類型的授權通常都包含在授權套件中,例如 Microsoft 365 E3 (或 A3) 或更新版本。 在這裡檢視 Microsoft 365 授權的比較。
步驟 3 - 匯入您的測試裝置
若要測試雲端原生 Windows 端點,我們需要先準備好虛擬機器或實體裝置以進行測試。 下列步驟會取得裝置詳細資料,並將其上傳至 Windows Autopilot 服務,本文稍後會使用。
注意事項
雖然下列步驟提供匯入裝置以進行測試的方式,但合作夥伴和 OEM 可以代表您將裝置匯入 Windows Autopilot 作為購買的一部分。 有關於 Windows Autopilot 第 5 階段的詳細資訊。
在虛擬機器中安裝 Windows 或重設實體裝置,使其在 OOBE 安裝畫面中等待。 對於虛擬機器,您可以選擇性地建立檢查點。
完成連線到網際網路的必要步驟。
使用 Shift + F10 鍵盤組合開啟命令提示字元。
請透過 ping bing.com 確認您是否有網際網路存取權:
ping bing.com
執行命令切換至 PowerShell:
powershell.exe
透過執行以下命令下載 Get-WindowsAutopilotInfo 指令碼:
Set-ExecutionPolicy -ExecutionPolicy Bypass -Scope ProcessInstall-Script Get-WindowsAutopilotInfo
出現提示時,請輸入 Y 接受。
輸入下列命令:
Get-WindowsAutopilotInfo.ps1 -GroupTag CloudNative -Online
注意事項
群組標記可讓您根據裝置的子集建立動態的 Microsoft Entra 群組。 群組標記可以在匯入裝置時設定,或稍後在 Microsoft Intune 系統管理中心變更。 我們在步驟 4 中使用群組標記 CloudNative 。 您可以為測試將標籤名稱設定為不同的名稱。
當系統提示輸入認證時,請使用您的 Intune 系統管理員帳戶登入。
讓電腦處於全新體驗狀態,直到 階段 2。
步驟 4 - 為裝置建立 Microsoft Entra 動態群組
若要將本指南中的設定限制為匯入至 Windows Autopilot 的測試裝置,請建立動態的 Microsoft Entra 群組。 此群組應該會自動包含匯入至 Windows Autopilot 的裝置,並具有群組標記 CloudNative。 然後,您可以將所有組態和應用程式鎖定在此群組中。
選取 [群組] 新增>群組。 輸入下列詳細資料:
- 群組類型:選取 [安全性]。
- 群組名稱: Enter Autopilot Cloud-Native Windows 端點。
- 成員資格類型: 選取 [動態裝置]。
選取 [新增動態查詢]。
在 [規則語法] 區段中,選取 [編輯]。
貼上下列文字:
(device.devicePhysicalIds -any (_ -eq "[OrderID]:CloudNative"))選取 [確定>儲存] [>建立]。
提示
變更發生後,動態群組需要幾分鐘的時間才能填入。 在大型組織中, 可能需要更長的時間。 建立新群組之後,請稍候幾分鐘,然後再檢查以確認裝置現在是群組的成員。
如需裝置動態群組的詳細資訊,請移至 裝置規則。
步驟 5 - 設定註冊狀態頁面
ESP) (註冊狀態頁面是 IT 專業人員在端點佈建期間用來控制使用者體驗的機制。 請參閱 設定註冊狀態頁面。 若要限制註冊狀態頁面的範圍,您可以建立新的設定檔,並鎖定在上一個步驟建立Microsoft Entra裝置動態群組中建立的 Autopilot Cloud-Native Windows 端點群組。
基於測試目的,我們建議以下設定,但請根據需要隨意調整:
設定 值 顯示應用程式與設定檔設定進度 是 只顯示頁面到由全新體驗 (OOBE) 佈建設的裝置 是 (預設)
步驟 6 - 建立並指派 Windows Autopilot 設定檔
現在我們可以建立 Windows Autopilot 設定檔,並將它指派給我們的測試裝置。 此設定檔會告知您的裝置加入 Microsoft Entra,以及在 OOBE 期間要套用的設定。
選取裝置、>裝置上線>註冊>、Windows>Windows Autopilot>部署設定檔。
選取 [建立設定檔>Windows 電腦]。
輸入 [Windows 端點 Cloud-Native Autopilot] 名稱,然後選取 [下一步]。
在 [開 箱即用體驗] ([OOBE) ] 設定中,確認下列機碼值,然後選取 [下一步]:
設定 值 部署模式 使用者導向 以下列身分加入 Microsoft Entra ID 已加入 Microsoft Entra 使用者帳戶類型 Standard 應用程式裝置名稱範本 選用。 命名範本,例如 CloudPC-%SERIAL%讓裝置在系統管理中心可輕鬆識別。重要事項
將使用者帳戶類型設定為 Standard 是安全性最佳作法。 它可以防止使用者安裝未經核准的軟體,並減少雲端原生端點上的攻擊面。
保留範圍標籤,然後選取 [ 下一步]。
將設定檔指派給您建立的稱為 [Windows 端點 Cloud-Native Autopilot] 的Microsoft Entra群組,選取 [下一步],然後選取 [建立]。
步驟 7 - 同步處理 Windows Autopilot 裝置
Windows Autopilot 服務一天會同步數次。 您也可以立即觸發同步處理,讓您的裝置準備好進行測試。 若要立即同步處理:
選取裝置、>裝置上線>註冊>、Windows>Windows Autopilot>裝置。
選取 [同步處理]。
同步處理需要幾分鐘的時間,並在背景中繼續進行。 同步處理完成後,匯入裝置的設定檔狀態會顯示 [已指派]。
步驟 8 - 設定設定以獲得最佳 Microsoft 365 體驗
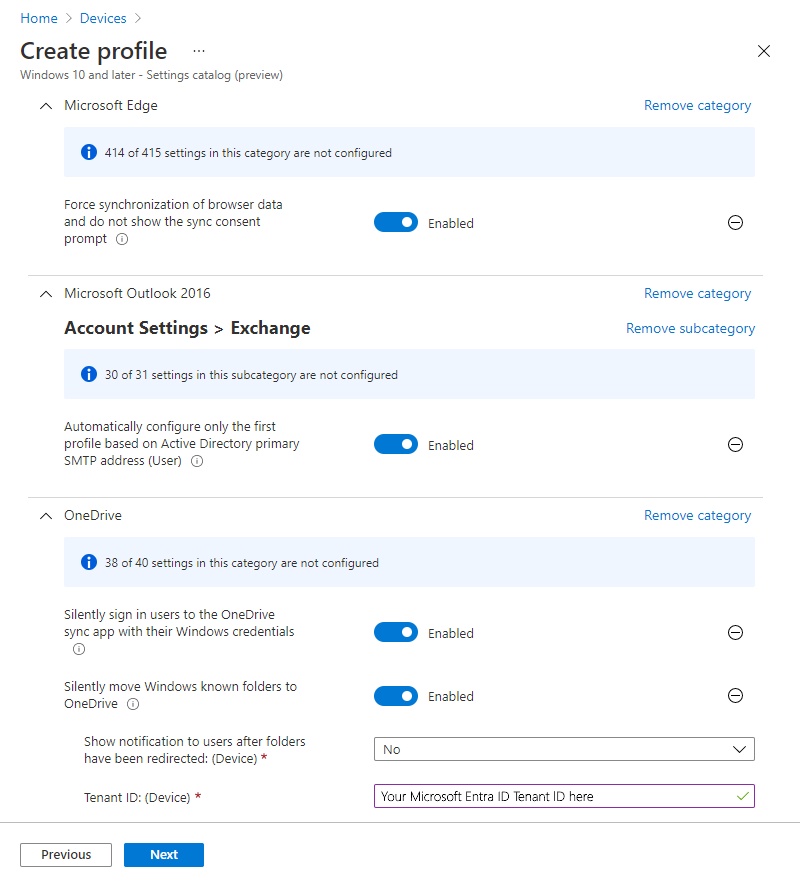
我們已選取一些要設定的設定。 這些設定示範 Windows 雲端原生裝置上的最佳 Microsoft 365 使用者體驗。 這些設定是使用裝置組態設定目錄設定檔進行設定。 如需詳細資訊,請移至 使用 Microsoft Intune 中的設定目錄建立原則。
建立設定檔並新增設定之後,請將設定檔指派給先前建立的 Autopilot Cloud-Native Windows 端點 群組。
Microsoft Outlook - 為了改善 Microsoft Outlook 的首次執行體驗,下列設定會在第一次開啟 Outlook 時自動設定設定檔。
設定類別 設定 值 Microsoft Outlook 2016\Account Settings\Exchange (使用者設定) 僅根據 Active Directory 主要 SMTP 位址自動設定第一個設定檔 Enabled Microsoft Edge - 若要改善 Microsoft Edge 的首次執行體驗,下列設定會設定 Microsoft Edge 以同步處理使用者的設定並略過初次執行體驗。
設定類別 設定 值 Microsoft Edge 隱藏初次執行體驗與啟動顯示畫面 Enabled 強制同步處理瀏覽器資料,且不顯示同步同意提示 Enabled Microsoft OneDrive - 若要改善首次登入體驗,下列設定可設定 Microsoft OneDrive 自動登入,並將 [桌面]、[圖片] 和 [文件] 重新導向至 OneDrive。 也建議使用隨選Files (FOD) 。 預設為啟用,且不會包含在下列清單中。 如需有關 OneDrive 同步處理應用程式建議設定的詳細資訊,請移至 Microsoft OneDrive 建議的同步處理應用程式設定。
設定類別 設定 值 OneDrive 使用 Windows 認證以無訊息方式將使用者登入 OneDrive 同步處理應用程式 Enabled 以無訊息模式將 Windows 已知資料夾移動到 OneDrive Enabled 注意事項
如需詳細資訊,請移至 [重新導向已知資料夾]。
下列螢幕擷取畫面顯示已設定每個建議設定的設定目錄設定檔範例:
步驟 9 - 建立並指派一些應用程式
您的雲端原生端點需要一些應用程式。 若要開始使用,建議您設定下列應用程式,並將它們鎖定先前建立的 Autopilot Cloud-Native Windows 端點 群組。
Microsoft 365 Apps (先前Office 365 專業增強版) - Word、Excel 和 Outlook 等Microsoft 365 Apps可以使用 Intune 中內建的 Microsoft Windows 365 應用程式設定檔輕鬆地部署到裝置。
- 選取設定格式的 [ 設定設計工具 ],而不是 XML。
- 選取更新通道的 目前通道 。
若要部署 Microsoft 365 Apps,請移至 使用 Microsoft Intune 將 Microsoft 365 應用程式新增到 Windows 裝置
公司入口網站應用程式 - 建議將 Intune 公司入口網站應用程式部署至所有裝置,做為必要的應用程式。 公司入口網站應用程式是使用者用來從多個來源安裝應用程式的自助中樞,例如 Intune、Microsoft Store 和 設定管理員。 使用者也可以使用公司入口網站應用程式將其裝置與 Intune 同步處理、檢查合規性狀態等等。
若要視需要部署公司入口網站,請參閱為受 Intune 受管理的裝置新增並指派 Windows 公司入口網站應用程式。
Microsoft Store 應用程式 (Whiteboard) - 雖然 Intune 可以部署各種應用程式,但我們部署 Microsoft Store 應用程式 (Microsoft Whiteboard) ,以協助讓本指南的內容變得簡單。 請遵循將 Microsoft Store 應用程式新增至 Microsoft Intune 中的步驟來安裝 Microsoft Whiteboard。
階段 2 – 建置雲端原生 Windows 端點
若要建置您的第一個雲端原生 Windows 端點,請使用您在 階段 1 步驟 3 - 匯入測試裝置中收集的相同虛擬機器或實體裝置,然後將硬體雜湊上傳至 Windows Autopilot 服務。 使用此裝置執行 Windows Autopilot 程序。
繼續 (或視需要重設) Windows 電腦以全新體驗 (OOBE) 。
注意事項
如果系統提示您為個人或組織選擇安裝,則 Windows Autopilot 程式並未啟動。 在這種情況下,請重新啟動設備並確保其可以訪問互聯網。 如果仍然無法解決問題,請嘗試重設電腦或重新安裝 Windows。
使用Microsoft Entra認證登入 (UPN 或 AzureAD\username) 。
註冊狀態頁面會顯示裝置設定的狀態。
恭喜您! 您已佈建您的第一個雲端原生 Windows 端點!
驗證您的端點
在進入階段 3 之前,請先確認新裝置上的下列工作:
- 重新導向並同步處理 [桌面]、[文件]、[圖片] (OneDrive 資料夾) 。
- Outlook 隨即開啟並自動設定您的 Microsoft 365 設定檔。
- 公司入口網站已安裝,且可以使用 Microsoft Whiteboard。
- 您可以使用 Microsoft Entra 認證登入並存取雲端資源。
- 如果需要,可以存取 (檔案共用、內部網路網站、印表機) 內部部署資源。
如果在使用 Windows Hello 存取內部部署資源時收到輸入密碼的提示,則尚未設定 Windows Hello 企業版混合式。 您可以選取登入畫面上的按鍵圖示,並改用您的使用者名稱和密碼,以繼續測試。 如需詳細資訊,請參閱 Windows Hello 企業版混合式。
階段 3 – 保護您的雲端原生 Windows 端點
此階段旨在協助您為組織建立安全性設定。 本節會提請您注意 Microsoft Intune 中的各種端點安全性元件,包括:
- Microsoft Defender 防毒軟體 (MDAV)
- Microsoft Defender 防火牆
- BitLocker 加密
- LAPS) (Windows 本機系統管理員密碼解決方案
- 安全性基準
- Windows Update 用戶端原則
- 合規性原則
- 條件式存取
Microsoft Defender 防毒軟體 (MDAV)
建議將下列設定做為 Windows 內建作業系統元件 Microsoft Defender 防毒軟體的最低設定。 這些設定不需要任何特定的授權合約,例如 E3 或 E5,且可以在 Microsoft Intune 系統管理中心啟用。
 Intune 系統管理中心
 Microsoft Graph
在系統管理中心,移至 [端點安全性>防毒軟體>] 建立原則>Windows 和更新版本>設定檔類型 = :Microsoft Defender 防毒軟體。
防守者:
- 允許行為監視: 已允許。開啟即時行為監視。
- 允許雲端保護: 已允許。開啟雲端保護。
- Allow Email Scanning:已允許。開啟電子郵件掃描。
- 允許掃描所有下載的檔案和附件: 已允許。
- 允許即時監視: 已允許。開啟並執行即時監視服務。
- 允許掃描 Network Files:已允許。掃描網路檔案。
- 允許指令碼掃描: 已允許。
- 雲端延伸逾時: 50
- 保留已清除惡意程式碼的天數: 30
- 啟用網路保護: 啟用 (稽核模式)
- PUA 保護: PUA 保護已開啟。偵測到的項目會被封鎖。它們將與其他威脅一起出現在歷史中。
- 即時掃描方向: (雙向) 監控所有檔案。
- 提交樣品同意書: 自動發送安全樣品。
- 允許存取保護: 已允許。
- 嚴重威脅的補救動作: 隔離。將檔案移至隔離區。
- 低嚴重性威脅的補救動作: 隔離。將檔案移至隔離區。
- 中等嚴重性威脅的補救動作: 隔離。將檔案移至隔離區。
- 高嚴重性威脅的補救動作: 隔離。將檔案移至隔離區。
 右上方的使用者圖示以登入,並使用您的 Intune 系統管理員組織帳戶登入。
如需 Windows Defender 設定的詳細資訊,包括適用於端點的適用於端點的 Microsoft Defender 的客戶授權 E3 和 E5,請移至:
Microsoft Defender 防火牆
使用 Microsoft Intune 中的端點安全性來設定防火牆和防火牆規則。 如需詳細資訊,請移至 Intune 中端點安全性的防火牆原則。
Microsoft Defender 防火牆可以使用 NetworkListManager CSP 偵測受信任的網路。 而且,它可以切換至執行 Windows 的端點上的 網域 防火牆設定檔。
使用 網域 網路設定檔可讓您根據信任的網路、私人網路和公用網路來區隔防火牆規則。 您可以使用 Windows 自訂設定檔來套用這些設定。
注意事項
加入 Microsoft Entra 的端點無法使用 LDAP 偵測網域連線,方式與加入網域的端點相同。 請改用 NetworkListManager CSP 來指定 TLS 端點,當可存取時,會將端點切換至 網域 防火牆設定檔。
BitLocker 加密
使用 Microsoft Intune 中的 Endpoint Security 搭配 BitLocker 設定加密。
- 如需管理 BitLocker 的詳細資訊,請移至 在 Intune 中使用 BitLocker 加密 Windows 裝置。
- 請參閱我們關於 BitLocker 的部落格系列,位於使用 Microsoft Intune 啟用 BitLocker。
您可以在 Microsoft Intune 系統管理中心啟用這些設定。 在系統管理中心,移至 [端點安全性>] [管理磁碟加密>] > [建立原則>]Windows 和更新版本>[設定檔 = BitLocker]。
當您設定下列 BitLocker 設定時,它們會以無訊息方式為標準使用者啟用 128 位元加密,這是常見的案例。 不過,您的組織可能有不同的安全性需求,因此請使用 BitLocker 文件進行 更多設定。
| 設定類別 | 設定 | 值 |
|---|---|---|
| BitLocker | 需要裝置加密 | Enabled |
| 允許其他磁碟加密的警告 | Disabled | |
| 允許 Standard 使用者加密 | Enabled | |
| 設定修復密碼變換 | 為已加入 Azure AD 的裝置重新整理 | |
| BitLocker 磁碟機加密 | 選擇磁碟機加密方法和加密強度 | 未設定 |
| 提供貴組織的唯一識別碼 | 未設定 | |
| 作業系統磁碟機 | 在作業系統磁碟機上強制執行磁碟機加密類型 | Enabled |
| 選取加密類型 (裝置) | 僅使用空間加密 | |
| 啟動時需要額外的驗證 | Enabled | |
| 允許不相容 TPM 的 BitLocker (需要密碼或 USB 快閃磁碟機上的啟動金鑰) | False | |
| 設定 TPM 啟動金鑰和 PIN | 允許使用 TPM 使用啟動金鑰和 PIN | |
| 設定 TPM 啟動金鑰 | 允許使用 TPM 啟動金鑰 | |
| 設定 TPM 啟動 PIN | 允許使用 TPM 的啟動 PIN | |
| 設定 TPM 啟動程序 | 要求 TPM | |
| 設定啟動時的最小 PIN 碼長度 | 未設定 | |
| 允許增強的 PIN 用於啟動 | 未設定 | |
| 禁止標準使用者變更 PIN 或密碼 | 未設定 | |
| 允許符合 InstantGo 或 HSTI 的裝置退出開機前 PIN | 未設定 | |
| 啟用需要在石板上預先輸入開機鍵盤的 BitLocker 驗證的使用 | 未設定 | |
| 選擇復原受 BitLocker 保護之作業系統磁碟機的方式 | Enabled | |
| 設定 BitLocker 復原資訊的使用者儲存空間 | 需要 48 位數的修復密碼 | |
| 允許資料修復代理程式 | False | |
| 設定 BitLocker 修復資訊至 AD DS 的儲存體 | 儲存修復密碼和金鑰套件 | |
| 在將復原資訊儲存到 AD DS 以供作業系統磁碟機前,不要啟用 BitLocker | True | |
| 省略 BitLocker 安裝精靈中的復原選項 | True | |
| 將 BitLocker 修復資訊儲存至作業系統磁碟機的 AD DS | True | |
| 設定開機前修復訊息和 URL | 未設定 | |
| 固定資料磁碟機 | 在固定資料磁碟機上強制執行磁碟機加密類型 | Enabled |
| 選取加密類型: (裝置) | 允許使用者選擇 (預設) | |
| 選擇如何復原受 BitLocker 保護的固定磁碟機 | Enabled | |
| 設定 BitLocker 復原資訊的使用者儲存空間 | 需要 48 位數的修復密碼 | |
| 允許資料修復代理程式 | False | |
| 設定 BitLocker 修復資訊至 AD DS 的儲存體 | 備份修復密碼和金鑰套件 | |
| 在固定資料磁碟機的修復資訊儲存到 AD DS 之前,請勿啟用 BitLocker | True | |
| 省略 BitLocker 安裝精靈中的復原選項 | True | |
| 將固定資料磁碟機的 BitLocker 修復資訊儲存到 AD DS | True | |
| 拒絕對不受 BitLocker 保護的固定磁碟機的寫入存取 | 未設定 | |
| 抽取式資料磁碟機 | 控制抽取式磁碟機上 BitLocker 的使用 | Enabled |
| 允許使用者在裝置) (卸除式資料磁碟機上套用 BitLocker 保護 | False | |
| 允許使用者暫停和解密卸除式資料磁碟機上的 BitLocker 保護 (裝置) | False | |
| 拒絕對不受 BitLocker 保護的抽取式磁碟機的寫入存取 | 未設定 |
LAPS) (Windows 本機系統管理員密碼解決方案
根據預設,內建的本機系統管理員帳戶 (已知的 SID S-1-5-500) 是停用的。 在某些情況下,本機管理員帳戶可能會很有用,例如疑難排解、終端使用者支援和裝置復原。 如果您決定啟用內建的系統管理員帳戶,或建立新的本機系統管理員帳戶,請務必保護該帳戶的密碼。
LAPS (Windows 本機系統管理員密碼解決方案) 是其中一個功能,可用來隨機設定並安全地儲存在 Microsoft Entra 中的密碼。 如果您使用 Intune 做為 MDM 服務,請使用下列步驟來啟用 Windows LAPS。
重要事項
Windows LAPS 會假設預設的本機系統管理員帳戶已啟用,即使它已重新命名或是您建立另一個本機系統管理員帳戶。 除非您設定 [ 自動帳戶管理] 模式,否則 Windows LAPS 不會為您建立或啟用任何本機帳戶。
您需要建立或啟用任何本機帳戶,與設定 Windows LAPS 分開。 您可以編寫此工作的指令碼,或使用設定服務提供者 (CSP) ,例如 帳戶 CSP 或 原則 CSP。
請確定您的 Windows 裝置已安裝 2023 年 4 月 (或更新版本的) 安全性更新。
如需詳細資訊,請移至 Microsoft Entra 作業系統更新。
在 Microsoft Entra 中啟用 Windows LAPS:
- 登入 Microsoft Entra。
- 對於 [啟用本機系統管理員密碼解決方案] (LAPS) 設定,請選取 [是>] (頁首儲存) 。
如需詳細資訊,請移至 使用 Microsoft Entra 啟用 Windows LAPS。
在 Intune 中,建立端點安全性原則:
- 登入 Microsoft Intune 系統管理中心。
- 選取 [端點安全性帳戶>保護>] 建立原則>Windows> 本機系統管理員密碼解決方案 (Windows LAPS) >建立。
如需詳細資訊,請移至 在 Intune 中建立 LAPS 原則。
安全性基準
您可以使用安全性基準來套用一組已知可增加 Windows 端點安全性的設定。 如需安全性基準的詳細資訊,請移至 Intune 的 Windows MDM 安全性基準設定。
可以使用建議的設定套用比較基準,並根據您的需求進行自訂。 基準內的某些設定可能會導致意外的結果,或與 Windows 端點上執行的應用程式和服務不相容。 因此,應單獨測試基線。 僅將基準套用至選取性的測試端點群組,而不使用任何其他組態設定檔或設定。
安全性基準已知問題
Windows 安全性基準中的下列設定可能會導致 Windows Autopilot 或嘗試以標準使用者身分安裝應用程式時發生問題:
- 本機原則安全性選項\系統管理員提高權限提示行為 (預設 = 在安全桌面) 上提示同意
- Standard使用者提高權限提示行為 (預設 = 自動拒絕提高權限要求)
如需詳細資訊,請參閱 疑難排解與 Windows Autopilot 的原則衝突。
Windows Update 用戶端原則
Windows Update 用戶端原則是雲端技術,用於控制更新在裝置上安裝的方式和時間。 在 Intune 中,您可以使用以下方式設定 Windows Update 用戶端原則:
如需詳細資訊,請移至:
- 了解如何在 Microsoft Intune 中使用 Windows Update 用戶端原則
- 單元 4.2 - Intune 教育部署研討會影片系列的商務用 Windows Update 基礎
提示
針對雲端原生環境,請考慮 Windows 自動修補。 自動修補可自動執行更新通道管理和報告,無需手動調整延遲期間和期限。 它包含在 Microsoft Intune 中,對於想要完全自動化、原則導向的 Windows 更新且系統管理額外負荷最低的組織,建議使用的方法。
合規性原則
合規性原則會報告雲端原生 Windows 端點的健康情況,例如,BitLocker 是否已啟用、安全開機是否已開啟,以及 Microsoft Defender 防毒軟體是否正在執行。 該原則也是條件式存取的基礎,因此您可以封鎖不相容裝置存取組織資源。
若要建立 Windows 合規性原則:
選取 [裝置>合規性>] 建立原則。
針對 [平台],選取 [Windows 10 及更新版本>建立]。
在 [基本] 中,輸入原則的名稱,然後選取 [下一步]。
在 [合規性設定] 中,設定下列建議值,然後選取 [下一步]:
設定類別 設定 值 裝置健康狀況 需要 BitLocker 需要 要求在裝置上啟用安全開機 需要 要求程式碼完整性 需要 系統安全性 防火牆 需要 防毒軟體 需要 反間諜軟體 需要 需要密碼才能解除鎖定行動裝置 需要 簡單密碼 封鎖 密碼類型 英數字元 密碼最小長度 14 需要密碼前的閒置時間上限 1 分鐘 密碼到期 (天) 365 避免重複使用的先前密碼的數量 5 守衛者 Microsoft Defender 反惡意程式碼 需要 Microsoft Defender 反惡意程式碼安全性情報為最新狀態 需要 即時保護 需要 提示
Microsoft 和目前 的 NIST 指引 不再建議定期密碼到期。 Windows 安全性基準已移除 2019 年的密碼到期。 針對雲端原生端點,最強的態勢是讓使用者使用 Windows Hello 企業版和通行金鑰/FIDO2 安全性金鑰進行無密碼登入,並使用 Microsoft Entra 密碼保護封鎖弱式密碼。 調整上述值以符合貴組織的原則。 若要深入了解,請參閱使用 Microsoft Intune 進行無密碼驗證。
在 [不合規動作] 中,將 [ 標示裝置不合規 排程] 設定為
1第 (天或適合您組織) 的其他寬限期。提示
如果您使用條件式存取,請設定寬限期,讓不符合規範的裝置不會立即失去組織資源的存取權。 您也可以新增動作給使用者提供符合規範的步驟給使用者。
從步驟 4 - 為裝置建立動態群組 Cloud-Native 將原則指派給 Autopilot Microsoft Entra Windows 端點群組。
如需 Windows 合規性設定的詳細資訊,請參閱 Microsoft Intune 中的 Windows 裝置合規性設定。
條件式存取
Microsoft Entra 中的條件式存取會使用來自 Intune 的合規性訊號來允許或封鎖對組織資源的存取。 最常見的雲端原生模式是針對 Microsoft 365 應用程式和其他雲端服務需要 符合規範的裝置 。 此模式可確保只有受 Intune 管理的狀況良好裝置才能存取您的資料。
典型的雲端原生條件式存取基準包括:
- 要求所有使用者使用多重要素驗證。
- 針對雲端應用程式要求 (相容的裝置或混合式Microsoft Entra加入裝置) 。
- 封鎖舊版驗證 通訊協定。
重要事項
先在試驗群組上測試條件式存取原則。 設定錯誤的原則可能會將系統管理員鎖定在 Microsoft Entra 系統管理中心之外。
如需逐步指引,請參閱:
階段 4 – 套用自訂並檢閱內部部署設定
在此階段中,您會套用組織特定的設定、應用程式,並檢閱內部部署設定。 此階段可協助您建置任何針對組織的特定自訂項目。 請注意 Windows 的各種元件,如何從內部部署 AD 群組原則環境查看現有設定,並將其套用至雲端原生端點。 下列每個區域都有章節:
- 使用者體驗
- 裝置設定
- 從內部部署移轉
- 應用程式
Microsoft Edge
Microsoft Edge 部署
Microsoft Edge 包含在執行下列裝置中:
- Windows
使用者登入後,Microsoft Edge 會自動更新。 若要在部署期間觸發 Microsoft Edge 更新,您可以執行下列命令:
Start-Process -FilePath "C:\Program Files (x86)\Microsoft\EdgeUpdate\MicrosoftEdgeUpdate.exe" -argumentlist "/silent /install appguid={56EB18F8-B008-4CBD-B6D2-8C97FE7E9062}&appname=Microsoft%20Edge&needsadmin=True"
若要將 Microsoft Edge 部署至舊版 Windows,請移至 將 Windows 版 Microsoft Edge 新增至 Microsoft Intune。
Microsoft Edge 設定
使用者使用其 Microsoft 365 認證登入時套用的 Microsoft Edge 體驗的兩個元件可以從 Microsoft 365 系統管理中心進行設定。
您可以自訂 Microsoft Edge 中的開始頁面標誌,方法是在Microsoft 365 系統管理中心內設定 [您的組織] 區段。 如需詳細資訊,請移至 為您的組織自訂 Microsoft 365 佈景主題。
Microsoft Edge 中的預設新索引標籤頁面體驗包含 Office 365 資訊和個人化新聞。 您可以從 Microsoft 365 系統管理中心自訂此頁面的顯示方式,位於 [設定>]、[組織設定>]、[新聞]>、[Microsoft Edge] 新索引標籤頁面。
您也可以使用設定目錄設定檔設定 Microsoft Edge 的其他設定。 例如,您可能想要為組織設定特定的同步設定。
-
Microsoft Edge
- 設定同步服務將排除的類型清單 - 密碼
\[開始\] 和工作列配置
您可以使用 Intune 自訂和設定標準 \[開始\] 和工作列配置。
針對 Windows 11:
- 若要建立並套用 [開始] 功能表版面配置,請移至 在 Windows 11 上自訂 [開始] 功能表版面配置。
- 若要建立並套用工作列版面配置,請移至 在 Windows 11 上自訂工作列。
適用於 Windows 10:
- 如需 [開始] 和工作列自訂的詳細資訊,請移至 Windows) (管理 Windows [開始] 和工作列配置 。
- 若要建立 \[開始\] 和工作列配置,請移至 Windows) (自訂並匯出\\[開始\] 配置 。
建立版面配置之後,您可以設定 [裝置限制] 設定檔,將其上傳至 Intune。 設定位於 [開始] 類別底下。
重要事項
Windows 10 於 2025 年 10 月 14 日終止支援,且不會收到品質和功能更新。 Windows 10 是 Intune 中允許使用的版本。 執行此版本的裝置仍然可以在 Intune 中註冊並使用符合資格的功能,但功能無法保證,而且可能會有所不同。
設定目錄
設定目錄是列出所有可設定 Windows 設定的單一位置。 此功能簡化了建立原則的方式,以及查看所有可用設定的方式。 如需詳細資訊,請移至 使用 Microsoft Intune 中的設定目錄建立原則。
提示
許多您在群組原則中熟悉的設定都是內建於設定目錄中。 如果設定類別目錄中沒有可用的設定,請檢查裝置組態設定檔範本。
以下是設定目錄中可用的一些可能與組織相關的設定:
Azure Active Directory 慣用租用戶網域 - 此設定會設定要附加至使用者使用者名稱的慣用租用戶網域名稱。 只要使用者的網域名稱與慣用的租用戶網域相符,慣用租用戶網域就可讓使用者只使用使用者名稱而非整個 UPN 來登入 Microsoft Entra 端點。 對於具有不同網域名稱的使用者,他們可以輸入完整的 UPN。
設定類別 設定 值 驗證 慣用 AAD 租用戶網域名稱 輸入網域名稱,例如 contoso.onmicrosoft.com。注意事項
設定標籤使用舊版術語。 「AAD」是指 Microsoft Entra ID。
Windows 焦點 - 根據預設,Windows 的數個消費者功能已啟用,這會導致選取的 Microsoft Store 應用程式安裝,並在鎖定畫面上顯示協力廠商建議。 您可以使用設定目錄的 [體驗] 區段來控制此設定。
設定類別 設定 值 體驗 > :允許 Windows 焦點 允許 Windows 消費者功能 封鎖 在 Windows 焦點中允許協力廠商建議 (使用者) 封鎖 Microsoft Store - 組織通常會限制可在端點上安裝的應用程式。 如果您的組織想要控制可以從 Microsoft Store 安裝的應用程式,請使用此設定。 此設定可防止使用者安裝應用程式,除非他們獲得核准。
設定類別 設定 值 Microsoft App Store 僅要求私人市集 僅啟用私人市集 注意事項
此設定適用於 Windows 10。 在 Windows 11 上,此設定會封鎖公用 Microsoft Store 的存取。 如需詳細資訊,請移至:
封鎖遊戲 - 組織可能偏好公司端點不能用來玩遊戲。 使用下列設定可以完全隱藏 [設定] 應用程式內的 [遊戲] 頁面。 如需有關設定頁面可見度的其他資訊,請移至 CSP 文件 和 ms-settings URI 配置參考。
設定類別 設定 值 設定 頁面可見度清單 隱藏:gaming-gamebar;遊戲遊戲 DVR;遊戲廣播;遊戲模式;遊戲真實遊戲;gaming-xboxnetworking;QuietMomentsGame 控制 Teams 桌面用戶端可以登入的租用戶 - 在裝置上設定此原則時,使用者只能使用位於此原則中定義的「租用戶允許清單」中包含的 Microsoft Entra 租用戶中的帳戶登入。 「租用戶允許清單」是以逗號分隔的 Microsoft Entra 租用戶識別碼清單。 藉由指定此原則並定義 Microsoft Entra 租用戶,您也可以封鎖 Teams 的個人登入。 如需詳細資訊,請移至 如何限制在桌面裝置上登入。
設定類別 設定 值 Microsoft Teams 將登入 Teams 限制為特定租用戶中的帳戶 (使用者) Enabled
裝置限制
Windows 裝置限制範本包含許多使用 Windows 設定服務提供者 (CSP) 保護和管理 Windows 端點所需的設定。 一段時間後,設定目錄中將會提供更多這些設定。 如需詳細資訊,請移至 [裝置限制]。
若要建立使用裝置限制範本的設定檔,請在 Microsoft Intune 系統管理中心移至 [裝置>] 管理裝置設定>>建立>新原則> 選取 [Windows 10 及更新版本] 作為平台>範本 設定檔類型的裝置限制。
桌面背景圖片 URL (僅限桌面) - 使用此設定來設定 Windows 企業版或 Windows 教育版 SKU 上的背景。 您在線上託管檔案,或參考在本機複製的檔案。 若要設定此設定,請在 [裝置限制設定檔] 的 [組態設定] 索引標籤上,展開 [個人化],並設定 [桌面背景圖片 URL] ([僅限桌面]) 。
在裝置設定期間要求使用者連線到網路 - 此設定可降低裝置在重設電腦時略過 Windows Autopilot 的風險。 此設定會要求裝置在全新體驗階段期間具有網路連線。 若要設定此設定,請在 [裝置限制設定檔] 的 [組態設定] 索引標籤上,展開 [一般],並設定 [在裝置設定期間要求使用者連線到網路]。
注意事項
下次抹除或重設裝置時,此設定才會生效。
傳遞最佳化
傳遞最佳化用於在多個端點之間共用下載支援套件的工作,以減少頻寬耗用。 傳遞最佳化是一種自我組織的分散式快取,可讓用戶端從替代來源下載這些套件,例如網路上的對等端。 這些對等來源補充了傳統的網際網路伺服器。 您可以在 Windows 更新的傳遞最佳化中了解所有可用於傳遞最佳化的設定以及支援的下載類型。
若要套用傳遞最佳化設定,請建立 Intune 傳遞最佳化設定檔或設定目錄設定檔。
組織常用的一些設定包括:
- 限制對等選取項目 - 子網路 - 此設定會限制對等快取為相同子網路上的電腦。
- 群組識別碼 - 傳遞最佳化用戶端可以設定為只與相同群組中的裝置共用內容。 可以透過原則傳送 GUID 或使用 DHCP 領域中的 DHCP 選項,直接設定群組識別碼。
使用 Microsoft Configuration Manager 的客戶可以部署可用來託管傳遞最佳化內容的連線快取伺服器。 如需詳細資訊,請移至 設定管理員 中的 Microsoft 網內快取。
本機系統管理員
如果只有一個使用者群組需要本機系統管理員存取所有加入 Microsoft Entra 的 Windows 裝置,則您可以將它們新增至加入 Microsoft Entra 的裝置本機系統管理員。
您可能要求 IT 技術服務人員或其他支援人員在選取的裝置群組上具有本機系統管理員權限。 您可以使用下列組態服務提供者 (CSP 來符合此需求) 。
- 本機使用者和群組 CSP (慣用)
- 受限制的群組 CSP (沒有更新動作,只有替換)
如需詳細資訊,請移至 如何管理已加入 Microsoft Entra 的裝置上的本機系統管理員群組
群組原則至 MDM 設定移轉
在考慮從群組原則移轉至雲端原生裝置管理時,有數個建立裝置設定選項:
- 從頭開始,視需要套用自訂設定。
- 檢閱現有的群組原則並套用必要的設定。 您可以使用工具來提供協助,例如群組原則分析。
- 使用群組原則分析,直接針對支援的設定建立裝置組態設定檔。
轉換至雲端原生 Windows 端點代表一個機會來檢閱您的使用者運算需求,並為未來建立新的設定。 如果可行,請從頭開始使用最低限度的原則。 避免從已加入網域的環境或舊版作業系統(例如 Windows 7 或 Windows XP)保留不必要的或舊版設定。
若要重新開始,請檢閱您目前的需求,並實作最少的設定集合來符合這些需求。 需求可能包括法規或強制安全性設定和設定,以增強使用者體驗。 業務創建需求清單,而不是 IT。 每個設定都應該被記錄、理解,並且應該有其目的。
將設定從現有的群組原則移轉至 MDM (Microsoft Intune) 並非慣用的方法。 當您轉換到雲端原生 Windows 時,其目的不應該是隨即轉移現有的群組原則設定。 相反,請考慮目標受眾以及他們需要哪些設定。 檢閱您環境中的每個群組原則設定以判斷其與新式受管理裝置的相關性和相容性非常耗時且可能不切實際。 避免嘗試評估每個群組原則和個別設定。 相反,請專注於評估涵蓋大多數裝置和案例的常見原則。
請改為識別強制性的群組原則設定,並根據可用的 MDM 設定檢閱這些設定。 如果未解決,任何差距都將代表阻礙您繼續使用雲端原生裝置的障礙。 群組原則分析等工具可用來分析群組原則設定,並判斷是否可以將其移轉至 MDM 原則。
指令碼
您可以使用 PowerShell 指令碼,進行任何需要在內建組態設定檔之外進行設定的設定或自訂。 如需詳細資訊,請移至 在 Microsoft Intune 中將 PowerShell 指令碼新增至 Windows 裝置。
對應網路磁碟機和印表機
雲端原生案例沒有用於對應網路磁碟機的內建解決方案。 因此建議使用者改為移轉至 Teams、SharePoint 和 OneDrive。 如果無法移轉,請考慮在必要時使用指令碼。
針對個人儲存空間,我們在 步驟 8 - 設定設定以獲得最佳 Microsoft 365 體驗,並設定了 OneDrive 已知資料夾移動。 如需詳細資訊,請移至 [重新導向已知資料夾]。
對於文件儲存空間,使用者也可以受益於 SharePoint 與檔案總管的整合,以及在本機同步處理文件庫的能力,如下所述: 使用您的電腦同步處理 SharePoint 和 Teams 檔案。
如果您使用公司 Office 文件範本,且範本通常位於內部伺服器上,請考慮較新的雲端式範本,讓使用者可以從任何地方存取範本。
對於列印解決方案,請考慮通用列印。 如需詳細資訊,請移至:
應用程式
Intune 支援許多不同 Windows 應用程式類型的部署。
- Windows Installer (MSI) – 將 Windows 企業營運應用程式新增至 Microsoft Intune
- MSIX – 將 Windows 企業營運應用程式新增至 Microsoft Intune
- Win32 應用程式 (MSI、EXE、指令碼安裝程式) – Microsoft Intune 中的 Win32 應用程式管理
- 市集應用程式 – 將 Microsoft Store 應用程式新增至 Microsoft Intune
- Web 連結 – 將 Web 應用程式新增至 Microsoft Intune
如果您有使用 MSI、EXE 或指令碼安裝程式的應用程式,您可以使用 Microsoft Intune 中的 Win32 應用程式管理來部署所有這些應用程式。 以 Win32 格式包裝這些安裝程式可提供更大的彈性和優點,包括通知、傳遞最佳化、相依性、偵測規則,以及對 Windows Autopilot 中的註冊狀態頁面的支援。
注意事項
為了避免安裝期間發生衝突,我們建議您堅持只使用 Windows 企業營運應用程式或 Win32 應用程式功能。 如果您有封裝為 .msi 或 .exe的應用程式,則可以使用 GitHub 上提供的 Microsoft Win32 內容準備工具,將它們轉換為 Win32 應用程式 (.intunewin) 。
階段 5 – 使用 Windows Autopilot 擴展部署
您已證明雲端原生可在單一裝置上運作。 此階段涵蓋如何從測試裝置移至生產機群 — 如何註冊裝置、如何依角色對裝置進行分組、如何暫存推出,以及如何處理您已管理的現有電腦。
大規模註冊裝置
在 階段 1 中,您手動上傳硬體雜湊。 這對實驗室來說很好,但無法擴展。 生產就緒的選項包括:
| 註冊來源 | 運作方式 | 最適用於 |
|---|---|---|
| OEM 或硬體合作夥伴 | 裝置出貨 (已註冊給您租用戶的廠商, Dell、HP、Lenovo、Microsoft、Surface 及其他) 。 | 新硬體採購 — 建議的目標狀態。 |
| 轉銷商或 CSP | Microsoft 合作夥伴會代表您註冊裝置。 | 間接或混合供應鏈。 |
| 手動雜湊上傳 (CSV) | 與階段 1、步驟 3 中的流程相同Get-WindowsAutopilotInfo,以 CSV 形式大量上傳。 |
試驗、實驗室裝置、小批量、現有裝置上線的裝置。 |
| Intune 連接器/直接註冊 | 系統管理中心中會出現較新的註冊路徑。 | 特定註冊案例 — 請參閱 Autopilot 註冊概觀。 |
如需完整詳細資料,請參閱 註冊 Autopilot 裝置。
提示
每當您購買新的 Windows 硬體時,請要求轉銷商或 OEM 在購買時將裝置註冊到您的 Microsoft Entra 租用戶識別碼。 這種方法是摩擦最小的長期模式,無需手動收集雜湊。
針對角色使用群組標籤
您已在 CloudNative 階段 1 中使用群組標籤來驅動動態群組。 相同的模式會擴展到多個裝置角色。 定義每個角色一個群組標記、每個標記定義一個動態 Microsoft Entra 群組,以及每個群組定義一個 Autopilot 部署設定檔和註冊狀態頁面。
| 角色 | 建議的群組標記 | Autopilot 設定檔 | 使用者帳戶類型 |
|---|---|---|---|
| 知識工作者 | KnowledgeWorker |
使用者導向 | Standard user |
| 開發人員/進階使用者 | Developer |
使用者導向 | 系統管理員 |
| Kiosk 或共用裝置 | Kiosk |
自我部署 | 不適用 |
| 預先佈建 (白手套) | PreProvisioned |
預先佈建 | Standard user |
此模式會讓每個角色隔離設定、應用程式和安全性原則,並避免一次性例外狀況在整個租用戶中蔓延。
分環推出
不要一次部署到整個艦隊。 使用與 Windows 匯報相同的響鈴概念:
| ring | 對象 | 用途 |
|---|---|---|
| 試驗 | IT 小組和一小組志工 | 驗證端對端佈建和原則。 |
| 早期採用者 | ~5% 的使用者,分散在各部門 | 捕捉特定角色和應用程式問題。 |
| 廣泛 | 剩餘的車隊,依地區或部門安排 | 正式推出。 |
使用 指派篩選以 鎖定通道,而不是為每個原則建立重複的群組。 升級至下一個通道之前,先使用 [ 監視您的雲端原生 Windows 端點 ] 區段監視每個通道。
處理現有的裝置
對於您已管理的 Windows 電腦,Microsoft 建議您在 下次硬體重新整理 時移至 Autopilot,而不是立即重新佈建整個機群。 雲端原生 Windows 可從乾淨的 OOBE 啟動獲得全部好處,而重新整理週期可讓您在最不中斷使用者的情況下自然轉換。
如果您迫不及待地等待重新整理,有兩個路徑可供使用:
- 就地註冊並重設。 收集現有裝置的雜湊、註冊到 Autopilot,然後重設電腦。 裝置會透過 OOBE 作為雲端原生端點返回。 請參閱 新增現有的裝置至 Windows Autopilot。
- 重新整理時重新安裝映像。 只有新的或重新更新的硬體才會註冊為雲端原生。 現有裝置會維持目前的管理狀態,直到其生命週期結束為止。
注意
在沒有共同管理計劃的情況下,請勿註冊由 Microsoft Configuration Manager 主動管理的裝置。 在將裝置註冊到 Autopilot 之前,先決定裝置是否要由雲端管理、共同管理或維持在 設定管理員 上。 如需詳細資訊,請參閱 Windows 裝置的共同管理。
深入了解
如果 Windows Autopilot 不適合您的案例,請參閱 Windows 裝置的 Intune 註冊方法以取得替代方案。
監視您的雲端原生 Windows 端點
佈建和設定雲端原生 Windows 端點之後,請使用 Microsoft Intune 系統管理中心中的監視檢視來確認原則、指令碼和應用程式是否已成功部署,並及早發現問題。 監視是一項持續的操作任務,而不是一次性的設定步驟。
| 要監視的內容 | 在系統管理中心 | 要檢閱的內容 | 其他相關資訊 |
|---|---|---|---|
| 指令碼狀態 | 裝置>依平台>Windows>管理裝置>指令碼和補救措施>平台指令碼 | 選取指令碼 >裝置狀態 | — |
| 應用程式安裝狀態 | 應用程式>Windows>Windows 應用程式 | 選取應用程式 > 裝置安裝狀態或使用者安裝狀態 | 疑難排解應用程式安裝 |
| 安全性基準 | — | — | 監視 Intune 中的安全性基準 |
| 磁碟加密 (BitLocker) | 端點安全性>磁碟加密 | 選取 BitLocker 原則>裝置安裝狀態。 修復金鑰: 裝置>Windows> 選取裝置 >修復金鑰 | — |
| Windows Update 步調 | 裝置>管理更新>Windows 10 和更新版本更新>更新步調 | 選取通道 > 裝置狀態 | 更新通道的報告 |
| 合規性 | 裝置>合規性 | 選取原則以查看指派結果、不相容裝置,以及每個設定的失敗 | 監視合規性原則 |
| 端點分析 | 報告>端點分析 | 整個叢集的啟動效能、應用程式可靠性和主動修復 | 端點分析概觀 ·Intune 報告 |
遵循雲端原生端點指導方針
- 概觀: 什麼是雲端原生端點?
- 🡺 教學課程:使用 Microsoft Intune 設定雲端原生 Windows 端點 (您現在在這裡)
- 概念:已加入 Microsoft Entra 與已加入混合式 Microsoft Entra
- 概念:雲端原生端點和內部部署資源
- 高階規劃指南
- 已知問題與重要資訊
常見問題集
什麼是雲端原生 Windows 端點?
雲端原生 Windows 端點是已加入 Microsoft Entra 並在 Microsoft Intune 中註冊的 Windows 裝置,不依賴於內部部署的 Active Directory、群組原則或網域控制站。 所有的設定、安全性和應用程式部署都是使用 Microsoft Intune 和 Windows Autopilot 從雲端管理。
雲端原生和混合式 Microsoft Entra 聯結之間有什麼不同?
加入混合式 Microsoft Entra 的裝置會加入內部部署的 Active Directory 和 Microsoft Entra。 它仍然依賴網域控制站進行驗證,並依賴群組原則進行設定。 只加入) 裝置的雲端原生 (Microsoft Entra 沒有內部部署相依性,身分識別、原則和應用程式都來自雲端。 如需詳細比較,請參閱已加入 Microsoft Entra 與已加入混合式 Microsoft Entra。
我需要適用於雲端原生端點的 Windows 11 嗎?
不能。 雲端原生 Windows 可與 Windows 10 22H2 或更新版本搭配使用。 Microsoft 建議使用 Windows 11,以獲得 Windows Autopilot、Windows Hello 企業版和新式安全性功能的最佳體驗。
我可以將現有已加入網域的裝置移至雲端原生嗎?
可以,但 Microsoft 建議在 下一次硬體重新整理 時執行此動作,而不是重新佈建整個機群。 雲端原生 Windows 可從乾淨的 OOBE 啟動中獲得全部好處。 如果您迫不及待想要重新整理的裝置,請參閱階段 5 中的 處理現有裝置 。
雲端原生 Windows 是否能使用檔案共用和印表機等內部部署資源?
是的,需要一些計劃。 雲端原生裝置可以透過 VPN 或透過 Microsoft Entra 應用程式 Proxy 存取內部部署資源。 對於檔案儲存空間,Microsoft 建議移轉至 OneDrive 和 SharePoint。 對於列印,請考慮 通用列印。 如需詳細指導,請參閱雲端 原生端點和內部部署資源 。
實用的線上資源
- Windows 裝置的共同管理
- Windows 訂閱啟用
- 設定 Intune 裝置合規性原則,以允許或拒絕根據 Microsoft Entra 條件式存取原則存取資源
- 新增 Store 應用程式
- 新增 Win32 應用程式
- 使用憑證以在 Intune 中驗證
- 部署網路設定檔,包括 VPN 和 Wi-Fi
- 部署 多重要素驗證
- Microsoft Edge 的安全性基準