Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
Použijte tento průvodce k nasazení Microsoft Defender for Endpoint Plan 1. Projděte požadavky, vyberte způsob nasazení, nainstalujte zařízení a nakonfigurujte ochranné prvky zahrnuté v Plánu 1.
Proces nastavení a konfigurace

Obecný proces nastavení a konfigurace Defender for Endpoint Plan 1 je následující:
| Krok | Popis | |
|---|---|---|
| 1 | Kontrola požadavků | Ověřte požadavky na licencování, operační systémy, hardware, síť a ukládání dat. |
| 2 | Plánování vašeho nasazení | Vyberte architekturu a způsob nasazení. |
| 3 | Nastavení prostředí | Připravte svou organizaci na nasazení. |
| 4 | Přiřazení rolí a oprávnění | Dejte svému bezpečnostnímu týmu oprávnění, která potřebují. |
| 5 | Připojit k Microsoft Defender for Endpoint | Vyberte si metodu onboardingu pro každý operační systém. |
| 6 | Konfigurace ochrany nové generace | Nastavte nastavení antiviru Microsoft Defender v Microsoft Intune. |
| 7 | Konfigurace schopností snižování útokové plochy | Konfigurujte schopnosti snižování útoku na povrchu zahrnuté v Plánu 1. |
Kontrola požadavků
Před nasazením ověřte licence, podporované operační systémy a prohlížeče, hardware, síťové připojení a požadavky na ukládání dat. Pro aktuální požadavky viz Minimální požadavky pro Microsoft Defender for Endpoint.
Defender for Endpoint Plan 1 a Plan 2 neobsahují serverové licence. Požadavky na licencování serveru a registraci najdete v tématu Onboard Windows Server.
Plánování vašeho nasazení
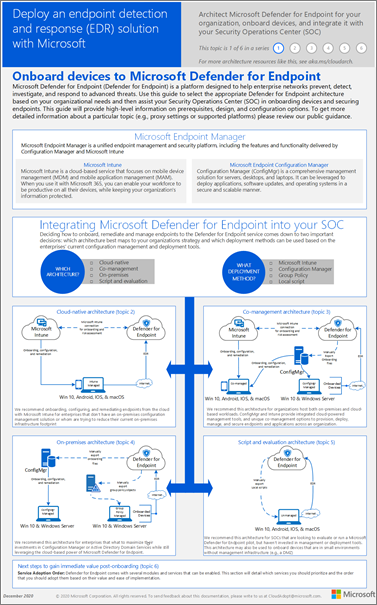
Vyberte architekturu a způsob nasazení na základě stávajících nástrojů a prostředí pro správu zařízení. Architektury nasazení zahrnují cloud-native, co-management, on-premises a zkušební nebo místní zavedení.
Microsoft Intune je doporučený nástroj pro konfiguraci a distribuci funkcí Microsoft Defender for Endpoint v zařízeních. Intune je však samostatný produkt, který není součástí produktu Defender for Endpoint a není zahrnutý ve všech předplatných. Pokud chcete používat Intune, potřebujete předplatné, které ho obsahuje, nebo si ho můžete koupit samostatně jako samostatné předplatné nebo doplněk. Pokud Intune nemáte, můžete použít některou z dalších metod v tomto článku. Další informace najdete v tématu Licencování Microsoft Intune.
Pro rady ohledně výběru architektury a metody nasazení viz Identifikujte svou architekturu a vyberte způsob nasazení pro Defender for Endpoint.
Následující plakát k nasazení poskytuje vizuální shrnutí dostupných možností:
Nastavení prostředí
Připravte své prostředí pro Defender for Endpoint splněním následujících úkolů:
- Ověřte si licence.
- Nakonfigurujte svou organizaci.
- Pokud je potřeba, nastavte nastavení proxy.
- Ověřte, že senzory fungují správně a odesílají data do Defender for Endpoint.
Podrobné pokyny k nastavení najdete v Nastavení Defender pro Endpoint.
Přiřazení rolí a oprávnění
Přiřaďte role, které dávají bezpečnostnímu týmu oprávnění potřebná k přístupu k portálu Microsoft Defender, konfiguraci Defender for Endpoint a reakci na detekované hrozby. Používejte role s nejmenším počtem oprávnění potřebných pro každý úkol.
Defender for Endpoint podporuje role Microsoft Entra a řízení přístupu založené na rolích (RBAC). Pro aktuální pokyny k oprávněním viz Přiřazení rolí a oprávnění.
Důležité
Po únoru 2025 noví zákazníci Defender for Endpoint používají Microsoft Defender unified RBAC. Stávající zákazníci si zachovají své aktuální role a oprávnění. Další informace najdete v tématu Microsoft Defender unified RBAC.
Připojení k Defender for Endpoint
Vyberte si onboardingovou metodu pro každý operační systém a prostředí správy. Pro aktuální seznam nástrojů pro nasazení viz Vyberte metodu nasazení.
Po instalaci zařízení nastavte nové generace ochrany a schopnosti snižování povrchu útoku.
Konfigurace ochrany nové generace
Doporučujeme používat Microsoft Intune pro správu zařízení a bezpečnostních nastavení vaší organizace:

Pro konfiguraci ochrany nové generace v Intune použijte antivirovou politiku pro zabezpečení koncových zařízení. Podrobné pokyny najdete v článku Vytvořit bezpečnostní politiky koncových bodů.
Při vytváření politiky použijte tato konkrétní nastavení:
-
Typ zásady: Na stránce Endpoint security | Přehled na https://intune.microsoft.com/#view/Microsoft_Intune_Workflows/SecurityManagementMenu/~/overview přejděte na Spravovat>Antivirus a potom vyberte
 Vytvořit zásadu.
- Platforma: Vyberte Windows.
- Profil: Vyberte Microsoft Defender Antivirus.
Na záložce Nastavení konfigurace nakonfigurujte antivirová opatření pro vaši organizaci. Popis dostupných nastavení najdete v Windows Antivirus policy settings for Microsoft Defender Antivirus.
Možnosti konfigurace pro iOS najdete v článku Konfigurace funkcí Microsoft Defender for Endpoint v iOS.
Konfigurace možností omezení potenciální oblasti útoku
Snížení povrchu útoku snižuje místa, kde je vaše organizace zranitelná vůči útokům. Defender for Endpoint Plan 1 zahrnuje následující možnosti snížení útokové plochy:
| Funkce/možnost | Popis |
|---|---|
| Pravidla pro omezení prostoru pro útok (ASR) | Pravidla ASR cílí na rizikové softwarové chování na zařízeních s Windows, které útočníci běžně zneužívají prostřednictvím malwaru (například spouštění skriptů, které stahují soubory, spouštění obfuskovaných skriptů a vkládání kódu do jiných procesů). |
| Zmírnění ransomwaru | Nastavte zmírnění rizik ransomwaru tak, že nakonfigurujete řízený přístup ke složkám (CFA), který pomáhá chránit cenná data vaší organizace před škodlivými aplikacemi a hrozbami, jako je ransomware. |
| Řízení zařízení | Nakonfigurujte nastavení řízení zařízení pro vaši organizaci tak, aby povolovala nebo blokovala vyměnitelná zařízení (například jednotky USB). |
| Ochrana sítě | Nastavte ochranu sítě, abyste lidem ve vaší organizaci zabránili v používání aplikací, které přistupují k nebezpečným doménám nebo škodlivému obsahu na internetu. |
| Webová ochrana | Nastavte ochranu před webovými hrozbami, abyste ochránili zařízení vaší organizace před phishingovými weby, zneužitím webů a jinými nedůvěryhodnými nebo málo důvěryhodnými weby. Nastavte filtrování webového obsahu pro sledování a regulaci přístupu k webům na základě jejich kategorií obsahu (například Volný čas, Velká šířka pásma, Obsah pro dospělé nebo Právní odpovědnost). |
| Síťová brána firewall | Nakonfigurujte síťovou bránu firewall pomocí pravidel, která určují, jaký síťový provoz může do zařízení vaší organizace přicházet nebo z něho vycházet. |
| Řízení aplikací | Pokud chcete povolit spouštění pouze důvěryhodných aplikací a procesů na zařízeních s Windows, nakonfigurujte pravidla řízení aplikací. |
Pravidla redukce plochy útoku (ASR)
Pravidla omezení prostoru pro útok (ASR) jsou k dispozici v programu Microsoft Defender Antivirus na zařízeních s Windows. Dostupné metody nasazení najdete v tématu Metody nasazení a konfigurace pro pravidla ASR.
Standardní pravidla ochrany můžete obvykle povolit v režimu blokování nebo upozornění bez testování. Před přepnutím do režimu blokování nebo upozornění byste měli otestovat další pravidla ASR v režimu auditování. Další informace najdete v průvodci nasazením pravidel ASR.
Zmírnění ransomwaru
Zmírnění ransomwaru získáte prostřednictvím řízeného přístupu ke složkám, který umožňuje přístup k chráněným složkám na vašich koncových bodech pouze důvěryhodným aplikacím.
Informace o konfiguraci řízeného přístupu ke složkám v Intune najdete v tématu Konfigurace pravidel a vyloučení ASR v Intune pomocí zásad zabezpečení koncových bodů. V zásadě použijte nastavení Povolit řízený přístup ke složkám, Chráněné složky řízeného přístupu ke složkám a Povolené aplikace řízeného přístupu ke složkám.
Další informace najdete v přehledu řízeného přístupu ke složce (CFA).
Ovládání zařízení
Defender for Endpoint můžete nakonfigurovat tak, aby blokoval nebo povoloval vyměnitelná zařízení a soubory na vyměnitelných zařízeních. V Intune použijte zásadu zabezpečení koncových bodů Omezení prostoru pro útok. Podrobné pokyny najdete v článku Vytvořit bezpečnostní politiky koncových bodů.
Poznámka
Ovládání zařízení není na Windows Server podporováno.
Při vytváření politiky použijte tato konkrétní nastavení:
-
Typ zásady: Přejděte na Spravovat>Omezení prostoru pro útok na stránce Zabezpečení koncových bodů | Přehled na https://intune.microsoft.com/#view/Microsoft_Intune_Workflows/SecurityManagementMenu/~/overview a potom vyberte Vytvořit zásadu.
- Platforma: Vyberte Windows.
- Profil: Vyberte Ovládací prvek zařízení.
Pro nastavení konfigurace, znovupoužitelné skupiny, přiřazení a pokyny k nasazení viz Konfigurovat řízení zařízení pomocí Microsoft Intune.
Ochrana sítě
Ochrana sítě pomáhá zabránit aplikacím v připojení k nebezpečným doménám, které by mohly hostit phishingové podvody, exploity a další škodlivý obsah na internetu. V Intune použijte antivirovou politiku pro zabezpečení koncových zařízení. Podrobné pokyny najdete v článku Vytvořit bezpečnostní politiky koncových bodů.
Při vytváření politiky použijte tato konkrétní nastavení:
-
Typ zásady: Na stránce Endpoint security | Přehled na https://intune.microsoft.com/#view/Microsoft_Intune_Workflows/SecurityManagementMenu/~/overview přejděte na Spravovat>Antivirus a potom vyberte Vytvořit zásadu.
- Platforma: Vyberte Windows.
- Profil: Vyberte Microsoft Defender Antivirus.
Na záložce Nastavení konfigurace v sekci Defender nastavte Povolit ochranu sítě na Povoleno (blokovací režim). Pro vyhodnocení síťové ochrany bez blokování připojení vyberte Povoleno (auditní režim).
Tip
Pro další konfigurační metody a podrobné požadavky viz Konfigurovat ochranu sítě.
Webová ochrana
Ochrana webu pomáhá chránit zařízení vaší organizace před hrozbami na webu a nežádoucím obsahem. Zahrnuje ochranu před hrozbami na webu a filtrování webového obsahu.
Konfigurace ochrany před webovými hrozbami
Starší webová ochrana Intune je zastaralá. Nakonfigurujte ochranu před webovými hrozbami zapnutím síťové ochrany a filtr SmartScreen v programu Microsoft Defender na svých zařízeních. Pro požadavky a pokyny k konfiguraci viz Chraňte svou organizaci před hrozbami ze strany webu.
Konfigurace filtrování webového obsahu
Pro povolení filtrování webového obsahu a vytvoření politiky viz Zapnout filtrování webového obsahu.
Síťový firewall
Síťová brána firewall pomáhá snížit riziko ohrožení zabezpečení sítě. Váš bezpečnostní tým může nastavit pravidla, která určují, který provoz může proudit do nebo z zařízení vaší organizace. Ke konfiguraci síťové brány firewall doporučujeme použít Microsoft Intune.
Pro konfiguraci Windows Firewallu v Intune použijte bezpečnostní firewallovou politiku koncových bodů. Podrobné pokyny najdete v článku Vytvořit bezpečnostní politiky koncových bodů.
Při vytváření politiky použijte tato konkrétní nastavení:
-
Typ zásady: Přejděte na stránce Endpoint security | Přehledhttps://intune.microsoft.com/#view/Microsoft_Intune_Workflows/SecurityManagementMenu/~/overview na Spravovat>Firewall a potom vyberte Vytvořit zásadu.
- Platforma: Vyberte Windows.
- Profil: Vyberte Windows firewall.
Na záložce Nastavení konfigurace nastavte každé z následujících nastavení na True (výchozí):
- Povolte bránu firewall doménové sítě
- Povolit firewall privátní sítě
- Povolit Firewall veřejné sítě
Pro více informací o profilech firewallu v Intune viz Správa nastavení firewallu pomocí bezpečnostních politik koncových zařízení v Microsoft Intune.
Tip
Nastavení brány firewall jsou podrobná a můžou se zdát složitá. Projděte si osvědčené postupy pro konfiguraci brány Firewall v programu Windows Defender.
Řízení aplikací
App Control for Business pomáhá chránit zařízení s Windows tím, že omezuje aplikace, které uživatelé mohou spouštět, a kód, který běží v jádru systému. App Control doplňuje antivirovou ochranu a nenahrazuje antivir.
Pro plánování nasazení App Control navštivte následující zdroje:
- Řízení aplikací pro Windows
- Řízení aplikací pro rozhodování o návrhu podnikatelských politik
- Běžné případy použití App Control for Business
Další krok
Po dokončení nastavení a konfigurace začněte s Defender for Endpoint Plan 1.