Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
Přehled
Synchronizace mezi tenanty automatizuje vytváření, aktualizaci a odstraňování uživatelů a skupin spolupráce Microsoft Entra B2B napříč tenanty v organizaci. Umožňuje uživatelům přistupovat k aplikacím a spolupracovat napříč tenanty a zároveň umožňuje organizaci vyvíjet se.
Primárními cíli synchronizace mezi tenanty jsou:
- Bezproblémová spolupráce pro víceklientní organizaci
- Automatizovaná správa životního cyklu uživatelů spolupráce B2B ve víceklientských organizacích
- Automatické odebrání účtů B2B, když uživatel opustí organizaci
Proč používat synchronizaci mezi tenanty?
Synchronizace mezi tenanty automatizuje vytváření, aktualizaci a odstraňování uživatelů a skupin spolupráce B2B. Uživatelé vytvořené prostřednictvím synchronizace mezi tenanty mají přístup k aplikacím Microsoft (například Teams a SharePoint) i aplikacím, které nejsou Microsoft (například ServiceNow, Adobe a mnoho dalších), bez ohledu na to, se kterým tenantem jsou aplikace integrované.
Tito uživatelé budou i nadále využívat možnosti zabezpečení v Microsoft Entra ID, jako jsou Microsoft Entra Podmíněný přístup a nastavení přístupu mezi klienty. Dají se řídit prostřednictvím funkcí, jako je správa nároků Microsoft Entra.
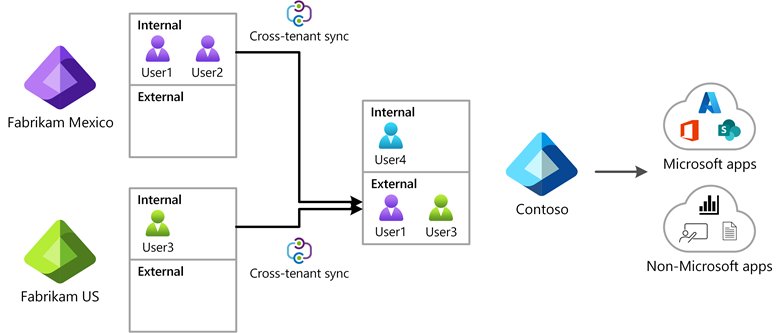
Následující diagram ukazuje, jak můžete použít synchronizaci mezi tenanty, abyste uživatelům umožnili přístup k aplikacím napříč tenanty ve vaší organizaci.
Kdo by měl používat synchronizaci mezi tenanty?
Organizace, které vlastní více Microsoft Entra tenantů a chtějí zjednodušit přístup aplikací mezi různými tenanty v rámci organizace, můžou využívat synchronizaci mezi tenanty.
Synchronizaci mezi tenanty je možné používat napříč organizacemi, ale může to zavádět další zodpovědnosti za dodržování předpisů. Zákazníci zodpovídají za zajištění toho, aby jejich použití odpovídalo platným požadavkům na ochranu osobních údajů, zabezpečení a zákonným požadavkům, včetně obecného nařízení Evropské unie o ochraně osobních údajů (GDPR).
Microsoft neumožňuje shromažďování souhlasu uživatele prostřednictvím synchronizace mezi tenanty. Zákazníci by měli posoudit, jestli jejich scénář vyžaduje souhlas uživatele, minimalizaci dat nebo jiné bezpečnostní prvky. Zákazníci by se také měli obrátit na své právní týmy nebo týmy dodržování předpisů, než povolí synchronizaci mezi organizacemi nebo synchronizaci napříč tenanty.
Zaměstnanecké výhody
Pomocí synchronizace mezi tenanty můžete:
- Automaticky vytvářet uživatele spolupráce B2B ve vaší organizaci a udělovat jim přístup k aplikacím, které potřebují, aniž by museli vytvářet a udržovat vlastní skripty.
- Vylepšete uživatelské prostředí tím, že zajistíte, aby uživatelé měli přístup k prostředkům, aniž by obdrželi e-mail s pozvánkou nebo museli přijímat výzvu k vyjádření souhlasu v každém tenantovi.
- Automaticky aktualizujte uživatele a odeberte je, když opustí organizaci.
Teams a Microsoft 365
Uživatelé vytvořené prostřednictvím synchronizace mezi tenanty mají stejné prostředí při přístupu k Microsoft Teams a dalším službám Microsoft 365 jako uživatelé spolupráce B2B vytvořené prostřednictvím ruční pozvánky. Pokud vaše organizace používá sdílené kanály, další podrobnosti najdete v tématu Známé problémy se zřizováním v Microsoft Entra ID. V průběhu času budou různé služby Microsoft 365 používat hodnotu member vlastnosti userType k poskytování různých prostředí pro uživatele ve víceklientských organizacích.
Vlastnosti
Při konfiguraci synchronizace mezi tenanty definujete vztah důvěryhodnosti mezi zdrojovým a cílovým tenantem. Synchronizace mezi tenanty má následující vlastnosti:
- Je založen na zřizovacím modulu Microsoft Entra.
- Jedná se o proces push ze zdrojového tenanta, nikoli proces pull z cílového tenanta.
- Podporuje přesouvání pouze interních členů z tenanta zdroje. Nepodporuje synchronizaci externích uživatelů ze zdrojového tenanta.
- Uživatelé v oboru synchronizace se konfigurují ve zdrojovém tenantovi.
- Mapování atributů je nakonfigurováno ve zdrojovém tenantovi.
- Podporují se atributy rozšíření.
- Správci cílového tenanta můžou synchronizaci kdykoli zastavit.
Následující tabulka ukazuje části synchronizace mezi tenanty a pro kterého tenanta jsou nakonfigurované.
| Nájemník | V rámci více tenantů nastavení přístupu |
Automatické vyplacení | Nastavení synchronizace konfigurace |
Uživatelé v oboru |
|---|---|---|---|---|

Zdrojový tenant |
✔️ | ✔️ | ✔️ | |

Cílový tenant |
✔️ | ✔️ |
Nastavení synchronizace mezi tenanty
Nastavení synchronizace mezi tenanty jsou nastavení organizace pouze pro příchozí spojení, která správci zdrojového tenanta umožňují synchronizovat uživatele a skupiny s cílovým tenantem. Tato nastavení jsou zaškrtávací políčka s názvy Povolit synchronizaci uživatelů do tohoto tenanta a Povolit synchronizaci skupin do tohoto tenanta , který je zadaný v cílovém tenantovi. Tato nastavení nemají vliv na pozvánky B2B vytvořené prostřednictvím jiných procesů, jako je manuální pozvánka nebo Microsoft Entra správa nároků.
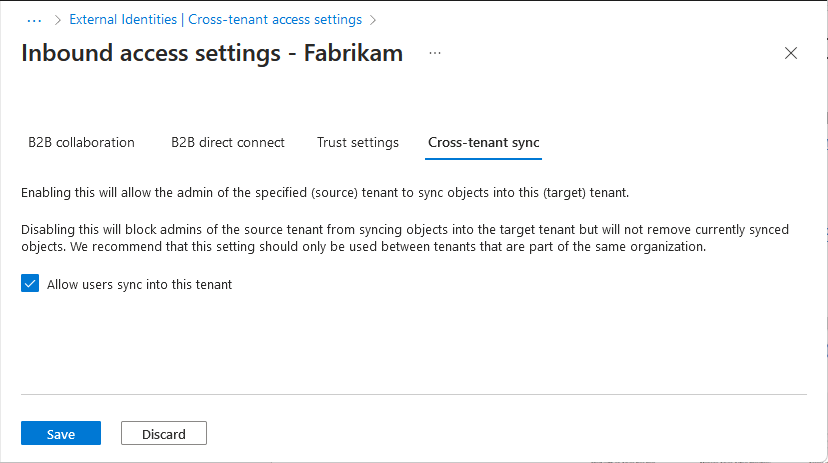
Pokud chcete tato nastavení nakonfigurovat pomocí Microsoft Graph, přečtěte si rozhraní API Update crossTenantIdentitySyncPolicyPartner API. Další informace najdete v tématu Konfigurace synchronizace mezi tenanty.
Nastavení automatického uplatnění
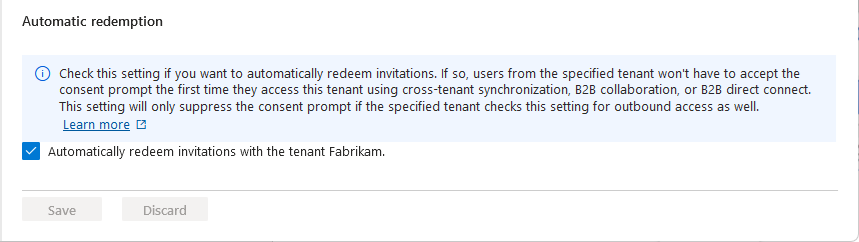
Nastavení automatického uplatnění je příchozí a odchozí nastavení důvěryhodnosti organizace pro automatické uplatnění pozvánek. V tomto nastavení nemusí uživatelé při prvním přístupu k prostředku nebo cílovému tenantovi přijmout výzvu k vyjádření souhlasu. Toto nastavení je zaškrtávací políčko s názvem Automaticky uplatnit pozvánky s tenantemtenant name.
Jak nastavení funguje v různých scénářích?
Nastavení automatického vyřešení se vztahuje na synchronizaci mezi jednotlivými tenantry, spolupráci B2B a přímé připojení B2B v následujících situacích:
- Když jsou uživatelé vytvořeni v cílovém tenantovi prostřednictvím synchronizace mezi různými tenanty.
- Když se uživatelé přidají do tenanta zdroje prostřednictvím B2B spolupráce.
- Když uživatelé přistupují k prostředkům v tenantovi prostředků pomocí přímého připojení B2B.
Následující tabulka ukazuje, jak toto nastavení funguje, když ho povolíte pro tyto scénáře.
| Položka | Synchronizace mezi tenanty | Spolupráce B2B | přímé připojení B2B |
|---|---|---|---|
| Nastavení automatického uplatnění | Požadováno | Volitelné | Volitelné |
| Uživatelé dostanou e-mail s pozvánkou na spolupráci B2B. | Ne | Ne | Není relevantní |
| Uživatelé musí přijmout výzvu k vyjádření souhlasu . | Ne | Ne | Ne |
| Uživatelům přijde e-mail s oznámením o spolupráci B2B. | Ne | Ano | Není relevantní |
Toto nastavení nemá vliv na prostředí souhlasu aplikace. Další informace naleznete v tématu Prostředí souhlasu pro aplikace v Microsoft Entra ID.
Toto nastavení je podporováno pro organizace v různých cloudových prostředích Microsoftu, jako jsou komerční prostředí Azure a Azure Government. Další informace najdete v tématu Konfigurace synchronizace mezi tenanty.
Kdy je výzva k vyjádření souhlasu potlačena?
Nastavení automatického uplatnění potlačí výzvu k vyjádření souhlasu a e-mail s pozvánkou jenom v případě, že toto nastavení vyberete pro obojí původního/zdrojového tenanta (odchozí) i cílového tenanta (příchozí).
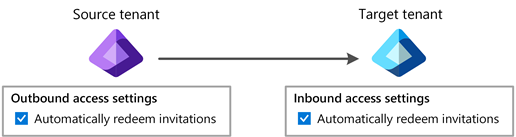
Následující tabulka ukazuje chování výzvy k vyjádření souhlasu pro uživatele zdrojového tenanta, když je vybráno nastavení automatického uplatňování pro různé kombinace nastavení přístupu mezi tenantry.
| Domovský/zdrojový nájemce | Tenant zdroje/cíle | Chování výzvy k vyjádření souhlasu pro uživatele zdrojového tenanta |
|---|---|---|
| Odchozí | Příchozí | |

|
|
Potlačený |
|
|

|
Nepotlačeno |
|
|
|
Nepotlačeno |
|
|
|
Nepotlačeno |
| Příchozí | Odchozí | |
|
|
|
Nepotlačeno |
|
|
|
Nepotlačeno |
|
|
|
Nepotlačeno |
|
|
|
Nepotlačeno |
Pokud chcete toto nastavení nakonfigurovat pomocí Microsoft Graph, podívejte se na rozhraní API Update crossTenantAccessPolicyConfigurationPartner API. Další informace najdete v tématu Konfigurace synchronizace mezi tenanty.
Jak uživatelé vědí, ke kterým tenantům patří?
V případě synchronizace mezi tenanty uživatelé nepřijímají e-mail nebo musí přijmout výzvu k vyjádření souhlasu. Pokud uživatelé chtějí zjistit, do jakých tenantů patří, můžou otevřít stránku Můj účet a vybrat organizace. V Centrum pro správu Microsoft Entra můžou uživatelé otevřít svoje portální nastavení, zobrazit Adresáře + předplatná a přepnout adresáře.
Další informace, včetně informací o ochraně osobních údajů, najdete v tématu Opuštění organizace jako externího uživatele.
Kroky pro zahájení práce
Tady je základní postup, jak začít používat synchronizaci mezi tenanty.
Krok 1: Definování struktury tenantů ve vaší organizaci
Synchronizace mezi tenanty poskytuje flexibilní řešení umožňující spolupráci, ale každá organizace se liší. Můžete mít například centrálního tenanta, satelitní tenanty nebo síť tenantů. Synchronizace mezi tenanty podporuje některou z těchto topologií. Další informace najdete v tématu Topologie pro synchronizaci mezi tenanty.

Krok 2: Povolení synchronizace mezi tenanty v cílovém tenantovi
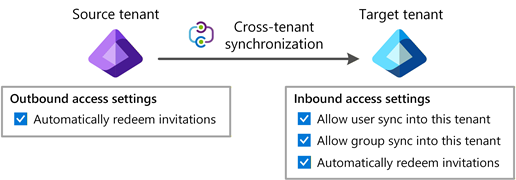
V cílovém tenantovi, kde se uživatelé vytvářejí, přejděte do podokna Nastavení přístupu mezi tenanty. Tady povolíte synchronizaci mezi tenanty a nastavení automatického uplatnění B2B zaškrtnutím příslušných políček. Další informace najdete v tématu Konfigurace synchronizace mezi tenanty.

Krok 3: Povolení synchronizace mezi tenanty ve zdrojovém tenantovi
V libovolném zdrojovém tenantovi přejděte do podokna nastavení přístupu mezi nájemci a povolte funkci automatického uplatnění pro B2B. Dále pomocí podokna synchronizace mezi tenanty nastavte úlohu synchronizace mezi tenanty a zadejte:
- Kteří uživatelé chcete synchronizovat.
- Jaké atributy chcete zahrnout.
- Jakékoliv transformace.
Pro každého, kdo použil Microsoft Entra ID k poskytování identit do aplikace SaaS (software as a service), je toto prostředí známé. Po nakonfigurování synchronizace můžete začít testovat s několika uživateli a ujistit se, že jsou vytvořené se všemi atributy, které potřebujete. Po dokončení testování můžete rychle přidat další uživatele ke synchronizaci a poté rozšířit napříč vaší organizací. Další informace najdete v tématu Konfigurace synchronizace mezi tenanty.
Požadavky na licenci
Následující tabulka uvádí požadované licence v závislosti na vašem scénáři.
| Scénář | Zdrojový tenant | Cílový tenant |
|---|---|---|
| Synchronizace mezi tenanty pro uživatele (stejný cloud) | licence Microsoft Entra ID P1 | Není relevantní |
| Synchronizace mezi tenanty pro skupiny (stejný cloud) | Licence Microsoft Entra ID Governance nebo licence Sada služeb Microsoft Entra | Není relevantní |
| Synchronizace mezi cloudy | Licence Microsoft Entra ID Governance nebo licence Sada služeb Microsoft Entra | Není relevantní |
Zdrojový tenant: Každý uživatel, který je synchronizovaný se synchronizací mezi tenanty, musí mít ve svém domovském nebo zdrojovém tenantovi licenci Microsoft Entra ID P1. Každý uživatel, který je synchronizovaný mezi cloudy, musí mít ve svém domovském nebo zdrojovém tenantovi licenci Microsoft Entra ID Governance nebo Sada služeb Microsoft Entra. Další informace najdete v tématech Plány a ceny Microsoft Entra a základy licencování Microsoft Entra ID Governance.
Cílový tenant: Licence se nevyžadují pro synchronizaci mezi tenanty ani synchronizace mezi cloudy v cílovém tenantovi. V závislosti na funkcích, které používáte v cílovém tenantovi, možná budete ale potřebovat další licenční oprávnění. Například zákazníkům, kteří povolili fakturaci externích ID a zřizují externí hosty, se můžou účtovat podle modelu fakturace pro Microsoft Entra Externí ID.
Nejčastější dotazy
Mraky
V rámci stejného cloudu, kde můžu použít synchronizaci mezi tenanty?
Synchronizace mezi tenanty se podporuje v rámci komerčního cloudu, Azure Government a 21Vianet.
| Zdroj | Cíl | Odkazové domény na webu Azure Portal |
|---|---|---|
| Komerční služby Azure | Komerční služby Azure |
portal.azure.com -->portal.azure.com |
| Azure Government | Azure Government |
portal.azure.us -->portal.azure.us |
| 21Vianet (Čína) | 21Vianet (Čína) |
portal.azure.cn -->portal.azure.cn |
Podporuje se synchronizace mezi cloudy?
Ano, synchronizace mezi cloudy (například z veřejného cloudu do Azure Government) se podporuje.
Informace o vztahu mezi cloudovými prostředími Azure a Microsoft 365 (GCC, GCC High) najdete v tématu Microsoft 365 integrace.
Jaké páry cloudu se podporují pro synchronizaci mezi cloudy?
Synchronizace mezi cloudovými úložišti podporuje tyto páry úložišť:
| Zdroj | Cíl | Odkazové domény na webu Azure Portal |
|---|---|---|
| Komerční služby Azure | Azure Government |
portal.azure.com -->portal.azure.us |
| Azure Government | Komerční služby Azure |
portal.azure.us -->portal.azure.com |
| Komerční služby Azure | Azure provozovaný společností 21Vianet (Azure v Číně) |
portal.azure.com -->portal.azure.cn |
Jaké jsou rozdíly mezi synchronizací mezi tenanty a synchronizací mezi cloudy?
Synchronizace mezi tenanty a synchronizace mezi cloudy se vytvářejí prostřednictvím stejných technologií a jsou v podstatě stejné. Primární rozdíl spočívá v tom, že synchronizace probíhá napříč cloudy místo v rámci stejného cloudu.
Má synchronizace mezi cloudy omezení?
Synchronizace atributu manager se v současné době nepodporuje v synchronizaci mezi cloudy.
Omezení pro víceklientské organizace najdete v nejčastějších dotazech k víceklientským organizacím.
Omezení Microsoftu 365 u externích členů najdete v tématu Spolupráce s hosty z jiných cloudových prostředí Microsoftu 365.
Stávající uživatelé B2B
Může synchronizace mezi tenanty spravovat stávající uživatele B2B?
Ano. Synchronizace mezi tenanty používá interní atribut, alternativeSecurityIdentifier který jednoznačně odpovídá internímu uživateli ve zdrojovém tenantovi s externím uživatelem nebo uživatelem B2B v cílovém tenantovi. Synchronizace mezi tenanty může aktualizovat stávající uživatele B2B, aby se zajistilo, že každý uživatel má jenom jeden účet.
Synchronizace mezi různými tenanty není schopna přiřadit interního uživatele ve zdrojovém tenantovi k internímu uživateli v cílovém tenantovi (typ member i typ guest).
Frekvence synchronizace
Jak často se synchronizace mezi tenanty spouští?
Interval synchronizace je aktuálně pevně nastaven tak, aby se spustil v 40minutových intervalech. Doba trvání synchronizace se liší podle počtu uživatelů v oboru. Počáteční cyklus synchronizace bude pravděpodobně trvat výrazně déle než pozdější cykly přírůstkové synchronizace.
Scope
Jak mohu řídit, co se synchronizuje s cílovým tenantem?
Ve zdrojovém tenantovi můžete určit, kteří uživatelé jsou zřízeni pomocí filtrů založených na konfiguraci nebo atributech. Můžete také určit, které atributy v objektu uživatele jsou synchronizovány. Další informace naleznete v sekci Určení rozsahu uživatelů nebo skupin určených k zřízení pomocí specifikace filtrů oboru.
Pokud se uživatel odebere z rozsahu synchronizace ve zdrojovém tenantu, bude funkce synchronizace mezi tenanty provádět dočasné odstranění v cílovém tenantu?
Ano.
Typy objektů
Jaké typy objektů můžu synchronizovat?
Mezi tenanty můžete synchronizovat Microsoft Entra uživatele a skupiny zabezpečení. Zařízení a kontakty nejsou v současné době podporovány.
Jaké typy uživatelů můžu synchronizovat?
Můžete synchronizovat interní členy ze zdrojových tenantů. Nemůžete synchronizovat interní hosty ze zdrojových tenantů.
Uživatele můžete synchronizovat s cílovými tenanty jako externími členy (výchozí) nebo externími hosty.
Další informace o userType definicích naleznete v tématu Vysvětlení a správa vlastností uživatelů typu host B2B.
Mám stávající uživatele pro spolupráci B2B. Co se s nimi stane?
Synchronizace mezi tenanty propojuje uživatele a provádí všechny nezbytné aktualizace, například aktualizaci zobrazovaného jména. Ve výchozím nastavení userType se neaktualizuje z guest na member. Tuto vlastnost můžete nakonfigurovat v mapování atributů.
Atributy
Jaké atributy uživatele můžu synchronizovat?
Synchronizace mezi tenanty může synchronizovat běžně používané atributy u objektu uživatele v Microsoft Entra ID, včetně (mimo jiné) displayName, userPrincipalName a atributů rozšíření adresáře.
Synchronizace mezi tenanty podporuje zřizování atributu manager v komerčním cloudu Azure. Synchronizace správce se v současné době nepodporuje v cloudu státní správy USA. Aby bylo možné zřídit atribut manager, musí být uživatel i jeho nadřízený zahrnuti do rozsahu pro synchronizaci mezi tenanty.
Konfigurace synchronizace mezi tenanty vytvořené po lednu 2024 s výchozím mapováním schématu/atributů:
- Atribut
managerse automaticky přidá do mapování atributů. - Aktualizace správce se vztahují na přírůstkový cyklus pro uživatele, kteří procházejí změnami (například změnu manažera). Synchronizační modul automaticky neaktualizuje všechny stávající uživatele, kteří byli dříve zřízeni.
- Pokud chcete aktualizovat manažera pro stávající uživatele, kteří spadají do rozsahu zřizování, můžete použít zřizování na vyžádání pro specifické uživatele nebo provést restartování a aktualizovat manažera pro všechny uživatele.
U konfigurací synchronizace mezi tenanty vytvořených před lednem 2024 s mapováním vlastních schémat a atributů (například jste přidali atribut do mapování nebo změnili výchozí mapování):
- Musíte přidat
manageratribut do mapování atributů. Tato akce vyvolá restart a informuje všechny uživatele, kteří jsou v rozsahu poskytování. Tento proces by měl být přímým mapováním atributumanagerve zdrojovém tenantovi namanageratribut v cílovém tenantovi.
Pokud se správce uživatele odebere ve zdrojovém tenantovi a ve zdrojovém tenantovi není přiřazen žádný nový správce, manager atribut se v cílovém tenantovi neaktualizuje.
Jaké atributy nemůžu synchronizovat?
Synchronizaci mezi tenanty nemůžete použít k synchronizaci atributů, jako jsou fotky, vlastní atributy zabezpečení a atributy uživatele mimo adresář.
Můžu určit, kde jsou atributy uživatele zdrojové nebo spravované?
Synchronizace mezi tenanty nenabízí přímou kontrolu nad zdrojem autority. Uživatel a jeho atributy se považují za autoritativní ve zdrojovém tenantu.
Existují paralelní pracovní procesy zdrojů autority, které budou rozvíjet kontrolní mechanismy autority pro uživatele, a to až na úroveň atributu. Objekt uživatele ve zdroji může nakonec odrážet více podkladových zdrojů. U procesu tenant-to-tenant je tato situace stále považována tak, že hodnoty zdrojového tenanta jsou rozhodující pro proces synchronizace (i když části pocházejí z jiného místa) do cílového tenanta. V současné době neexistuje žádná podpora pro vrácení zdroje autority procesu synchronizace.
Synchronizace mezi tenanty podporuje zdroj autority pouze na úrovni objektu. Všechny atributy uživatele musí pocházet ze stejného zdroje, včetně přihlašovacích údajů. Zdroj autority nebo směr federace synchronizovaného objektu není možné vrátit zpět.
Co se stane, když změním atributy synchronizovaného uživatele v cílovém tenantovi?
Synchronizace mezi tenanty se nedotazuje na změny v cíli. Pokud jste neprovedli žádné změny synchronizovaného uživatele ve zdrojovém tenantovi, pak změny atributů uživatele provedené v cílovém tenantovi přetrvají. Pokud provedete změny uživatele ve zdrojovém tenantovi, během dalšího synchronizačního cyklu se uživatel v cílovém tenantovi aktualizuje tak, aby odpovídal uživateli ve zdrojovém tenantovi.
Může cílový tenant ručně blokovat přihlášení pro konkrétního uživatele domovského nebo zdrojového tenanta, který je synchronizovaný?
Pokud neprovádíte žádné změny synchronizovaného uživatele ve zdrojovém tenantovi, nastavení pro blokování přihlášení v cílovém tenantovi zůstane trvalé. Pokud se pro uživatele ve zdrojovém tenantovi zjistí změna, synchronizace mezi tenanty znovu povolí přihlášení uživatele, který byl v cílovém tenantovi blokován.
Synchronizace skupin
Podporuje se synchronizace skupin?
Ano, synchronizace mezi tenanty může v cílovém tenantovi vytvářet skupiny zabezpečení.
Když je skupina synchronizována, synchronizují se všichni členové skupiny, kteří spadají do rozsahu synchronizace. Další informace najdete v tématu Konfigurace synchronizace mezi tenanty.
Co se stane, když skupina už v cílovém tenantovi existuje?
Pokud v cílovém tenantovi existuje skupina (vytvořená mimo synchronizaci mezi tenanty), synchronizace mezi tenanty ji neaktualizuje.
Jaké typy skupin jsou podporované?
| Podpora | Zdroj | Cíl |
|---|---|---|
| Podporováno | Skupina zabezpečení (statická a dynamická) Skupina Microsoft 365 |
Skupina zabezpečení (statická) |
| Nepodporováno | Všechny ostatní typy skupin, například: – Zabezpečovací skupiny s podporou e-mailu – Sdílená poštovní schránka – Dynamické distribuční skupiny - Distribuční skupiny |
Všechny ostatní typy skupin, například: – Skupiny Microsoftu 365 – Zabezpečovací skupiny s podporou e-mailu – Sdílená poštovní schránka – Dynamické distribuční skupiny - Distribuční skupiny |
Jaká jsou omezení pro synchronizaci skupin?
Vytváření skupin jako přiřazovatelných rolí se v současné době nepodporuje.
Vnořené skupiny nejsou podporovány.
Synchronizace mezi tenanty nevytvoří Microsoft 365 skupiny, distribuční skupiny, skupiny zabezpečení s podporou pošty ani distribuční seznamy.
Obor synchronizace musí být nastavený na Synchronizovat pouze přiřazené uživatele a skupiny. Možnost Synchronizovat všechny uživatele není podporována, pokud je povolená synchronizace skupin.
Synchronizace skupin napříč cloudovými prostředími, jako jsou Azure komerční, Azure Government a Azure v Číně, se nepodporuje.
Změny ve skupině v cílovém tenantovi se nepřepisují automaticky. Přepíše se jenom v případě, že dojde ke změně skupiny ve zdrojovém tenantovi.
Pokud je například skupina synchronizována z tenanta A do tenanta B a správce provede změnu skupiny v tenantovi B, tato změna se zachová v tenantovi B. Synchronizační modul nerozpozná změny provedené ve skupině v cílovém tenantovi, takže změnu nepřepíše.
Pokud je skupina vytvořená mimo synchronizaci mezi tenanty, není součástí synchronizace mezi tenanty.
Výkon synchronizace závisí na celkovém počtu objektů (uživatelů, skupin) a odkazech (například členství ve skupinách a relacích správce) zpracovávaných úlohou synchronizace. S rostoucím objemem objektů a odkazů se může také zvýšit doba potřebná k vyhodnocení a synchronizaci změn. V prostředích s vysokým škálováním to může vést k delším cyklům synchronizace a zvýšení latence aktualizací, které se projeví v cílovém tenantovi. Chcete-li optimalizovat výkon, omezte rozsah synchronizace pouze na uživatele, skupiny a vztahy, které jsou nezbytné.
Struktura
Můžu synchronizovat síť mezi více tenanty?
Synchronizace mezi tenanty je nakonfigurovaná jako jednosměrná synchronizace peer-to-peer. To znamená, že synchronizace se konfiguruje mezi jedním zdrojovým a jedním cílovým tenantem. Můžete nakonfigurovat několik instancí synchronizace mezi tenanty pro synchronizaci z jednoho zdroje do více cílů a z více zdrojů do jednoho cíle. Mezi zdrojem a cílem ale může existovat pouze jedna instance synchronizace.
Synchronizace mezi tenanty synchronizuje pouze uživatele, kteří jsou interní s domácím nebo zdrojovým tenantem. Toto omezení zajišťuje, že nemůžete mít smyčku, ve které se uživatel zapisuje zpět do stejného tenanta.
Podporuje se více topologií. Další informace najdete v tématu Topologie pro synchronizaci mezi tenanty.
Můžu používat synchronizaci mezi tenanty napříč organizacemi (mimo svoji víceklientovou organizaci)?
Z důvodů ochrany osobních údajů je synchronizace mezi tenanty určená k použití v rámci organizace. Zvažte použití správy nároků pro pozvání uživatelů spolupráce B2B napříč organizacemi.
Můžu k migraci uživatelů z jednoho tenanta do jiného tenanta použít synchronizaci mezi tenanty?
Ne. Synchronizace mezi tenanty není nástroj pro migraci, protože zdrojový tenant je nutný k ověření synchronizovaných uživatelů. Migrace tenantů by navíc vyžadovala migraci uživatelských dat, jako jsou SharePoint a OneDrive data.
Spolupráce B2B
Řeší synchronizace mezi tenanty nějaká omezení spolupráce B2B?
Vzhledem k tomu, že synchronizace mezi tenanty je založená na stávající technologii spolupráce B2B , platí stávající omezení. Příklady zahrnují (ale nejsou omezené na):
| Aplikace nebo služba | Omezení |
|---|---|
| Azure Virtual Desktop | Omezení najdete v tématu Požádky pro Azure Virtual Desktop. |
| Microsoft Teams | Omezení najdete v tématu Collaborate s hosty z jiných cloudových prostředí Microsoft 365. |
přímé připojení B2B
Jak se synchronizace mezi tenanty vztahuje k přímému připojení B2B?
Přímé připojení B2B je základní technologií identit, která je vyžadována pro sdílené kanály Teams Connect.
Přímé připojení B2B a synchronizace mezi tenanty jsou navržené tak, aby spoluexistily. Můžete je povolit pro široké pokrytí scénářů napříč tenanty.
Doporučujeme spolupráci B2B pro všechny ostatní scénáře přístupu k aplikacím napříč tenanty, včetně aplikací Microsoftu i aplikací jiných společností než Microsoft.
Snažím se určit rozsah, do kterého budu muset použít synchronizaci mezi tenanty v mé organizaci s více tenanty. Plánujete rozšířit podporu přímého připojení B2B i mimo Teams Connect?
Není v plánu rozšířit podporu přímého připojení B2B mimo sdílené kanály Teams Connect.
Microsoft 365
Vylepšuje synchronizace mezi tenanty nějaké uživatelské prostředí pro přístup k aplikacím Microsoft 365 mezi tenanty?
Synchronizace mezi tenanty používá funkci, která zlepšuje uživatelské prostředí potlačením výzvy k vyjádření souhlasu B2B při prvním spuštění a procesu uplatnění souhlasu v každém tenantovi.
Synchronizovaní uživatelé mají stejné prostředí Microsoft 365 napříč tenanty, k dispozici stejně jako pro ostatní uživatele spolupráce B2B.
Může synchronizace mezi tenanty povolit scénáře vyhledávání osob v Microsoft 365?
Ano, synchronizace mezi tenanty může povolit vyhledávání lidí v Microsoftu 365. Ujistěte se, že atribut showInAddressList je nastaven na True pro uživatele v cílovém tenantovi. Atribut showInAddressList je ve výchozím nastavení nastavený True v mapování atributů pro synchronizaci mezi tenanty .
Synchronizace mezi tenanty vytvoří uživatele spolupráce B2B a nevytvoří kontakty.
Týmy
Vylepšuje synchronizace mezi tenanty nějaké aktuální prostředí Teams?
Synchronizovaní uživatelé mají stejné prostředí Microsoft 365 napříč tenanty, které jsou k dispozici pro všechny ostatní uživatele spolupráce B2B.
Integrace
Jaké možnosti federace jsou dostupné pro uživatele v cílovém tenantu zpět do zdrojového tenantu?
Pro každého interního uživatele ve zdrojovém tenantovi vytvoří synchronizace mezi tenanty federovaného externího uživatele v cíli, což je běžně používáno v B2B.
Synchronizace mezi tenanty podporuje synchronizaci interních uživatelů. Tato podpora zahrnuje interní uživatele federované do jiných systémů identit prostřednictvím federace domén (například Služby Active Directory Federation). Synchronizace mezi tenanty nepodporuje synchronizaci externích uživatelů.
Používá synchronizace mezi tenanty SCIM?
Ne. V současné době Microsoft Entra ID podporuje systém pro klienta SCIM (Cross-Domain Identity Management), ale ne pro server SCIM. Další informace naleznete v tématu Synchronizace SCIM s Microsoft Entra ID.
Zrušení zřízení
Podporuje synchronizace mezi tenanty zrušení zřízení uživatelů?
Ano. Pokud ve zdrojovém tenantovi dojde k následujícím akcím, je uživatel v cílovém tenantovi dočasně odstraněn:
- Odstraníte uživatele ve zdrojovém tenantovi.
- Zrušíte přiřazení uživatele z konfigurace synchronizace mezi tenanty.
- Odeberete uživatele ze skupiny, která je přiřazená ke konfiguraci synchronizace mezi tenanty.
- Atribut uživatele se změní tak, že už nesplňuje podmínky rozsahového filtru definované v konfiguraci synchronizace mezi tenanty.
Pokud je uživateli zablokováno přihlášení ve zdrojovém tenantovi (accountEnabled = false), bude mu v cíli zablokováno přihlášení. Tato akce není odstraněním, ale aktualizací accountEnabled vlastnosti.
V tomto scénáři se uživatelé nesmažou z cílového tenanta:
- Přidejte uživatele do skupiny a přiřaďte ho ke konfiguraci synchronizace mezi tenanty ve zdrojovém tenantovi.
- Zajistěte uživatele na vyžádání nebo prostřednictvím inkrementálního cyklu.
- V tenantu zdroje aktualizujte stav
accountEnableduživatele nafalse. - Zajistěte uživatele na vyžádání nebo prostřednictvím inkrementálního cyklu. Stav
accountEnabledse změní nafalsev cílovém nájemci. - Odeberte uživatele ze skupiny ve zdrojovém tenantovi.
Podporuje synchronizace mezi tenanty obnovení uživatelů?
Ano. Pokud je uživatel ve zdrojovém tenantovi obnoven, znovu přiřazen k aplikaci a do 30 dnů od měkkého smazání splní podmínku rozsahu použití, je uživatel obnoven v cílovém tenantovi.
Správci IT můžou uživatele také ručně obnovit přímo v cílovém tenantovi.
Jak můžu vyřadit z provozu všechny uživatele, kteří jsou aktuálně v rozsahu synchronizace mezi tenanty?
Zrušte přiřazení všech uživatelů a skupin z konfigurace synchronizace mezi tenanty. Tato akce způsobí zrušení přiřazení a následné odebrání všech uživatelů, kteří byli nepřiřazeni přímo nebo prostřednictvím členství ve skupině, během následujících synchronizačních cyklů. Cílový tenant musí ponechat příchozí zásady synchronizace povolené, dokud není deprovisioning dokončen.
Pokud je obor nastavený na Synchronizovat všechny uživatele, musíte ho změnit na Synchronizovat jenom přiřazené uživatele a skupiny. Synchronizace mezi tenanty automaticky provede dočasné odstranění uživatelů. Uživatelé jsou po 30 dnech automaticky trvale odstraněni, nebo můžete uživatele trvale odstranit přímo z cílového tenanta.
Pokud je vztah synchronizace přerušený, odstraní se externí uživatelé, kteří byli dříve spravováni synchronizací mezi tenanty v cílovém tenantovi?
Ne. Pokud je relace přerušená (například pokud dojde k odstranění zásad synchronizace mezi tenanty), neprovedou se u externích uživatelů dříve spravovaných synchronizací mezi tenanty žádné změny.