Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
Zabezpečení je klíčovým aspektem každého řešení analýzy dat, zejména pokud zahrnuje citlivá nebo důvěrná data. Z tohoto důvodu poskytuje Microsoft Fabric komplexní sadu funkcí zabezpečení, které umožňují chránit neaktivní uložená data a přenášená data a také řídit přístup a oprávnění pro vaše uživatele a aplikace.
V tomto článku se dozvíte o konceptech a funkcích zabezpečení Fabric, které vám pomůžou s důvěrou sestavit vlastní analytické řešení s Fabric.
Pozadí
Tento článek představuje scénář, ve kterém jste datový inženýr, který pracuje pro zdravotnickou organizaci v USA. Organizace shromažďuje a analyzuje data pacientů, která pocházejí z různých systémů, včetně elektronických zdravotních záznamů, výsledků laboratoře, pojistných nároků a nositelných zařízení.
Plánujete vytvořit jezerní dům pomocí architektury medailiónu v Fabric, která se skládá ze tří vrstev: bronzová, stříbrná a zlatá.
- Bronzová vrstva ukládá nezpracovaná data při jejich příchodu ze zdrojů dat.
- Stříbrná vrstva používá kontroly a transformace kvality dat k přípravě dat na analýzu.
- Zlatá vrstva poskytuje agregovaná a rozšířená data pro vytváření sestav a vizualizaci.
Zatímco některé zdroje dat se nacházejí ve vaší místní síti, jiné jsou za branami firewall a vyžadují zabezpečený a ověřený přístup. Existují také některé zdroje dat spravované v Azure, jako je Azure SQL Database a Azure Storage. K těmto zdrojům dat Azure se musíte připojit způsobem, který nezpřístupňuje data veřejnému internetu.
Rozhodli jste se používat Fabric, protože dokáže bezpečně přijímat, ukládat, zpracovávat a analyzovat data v cloudu. Důležité je, že to dělá a současně dodržuje předpisy vašeho odvětví a zásad vaší organizace.
Vzhledem k tomu, že Fabric je software jako služba (SaaS), nemusíte zřizovat jednotlivé prostředky, jako například úložiště nebo výpočetní výkon. Vše, co potřebujete, je kapacita Fabric.
Potřebujete nastavit požadavky na přístup k datům. Konkrétně musíte zajistit, aby k datům v bronzových a stříbrných vrstvách jezera měli přístup jenom vy a vaši kolegové datoví inženýři. V těchto vrstvách plánujete provádět čištění, ověřování, transformaci a rozšiřování dat. Musíte také omezit přístup k datům ve zlaté vrstvě. Ke zlaté vrstvě by měli mít přístup jenom autorizovaní uživatelé, včetně datových analytiků a podnikových uživatelů. Vyžadují tento přístup k používání dat pro různé analýzy, jako jsou vytváření sestav, strojové učení a prediktivní analýzy. Přístup k datům musí být dále omezen rolí a oddělením uživatele.
Připojení k síťové struktuře (příchozí ochrana)
Nejprve jste nastavili příchozí ochranu, která se zabývá tím, jak se vy a ostatní uživatelé přihlašují a získávají přístup ke Fabric.
Vzhledem k tomu, že je Fabric nasazen do tenanta Microsoft Entra, ověřování a autorizaci zpracovává Microsoft Entra. Přihlašujete se pomocí účtu organizace Microsoft Entra (pracovní nebo školní účet). Dále zvažte, jak se ostatní uživatelé budou připojovat k Fabric.
Klient Microsoft Entra je rozhraní zabezpečení identity, které je pod kontrolou vašeho IT oddělení. V rámci této hranice zabezpečení provádějí správci IT správu objektů Microsoft Entra (například uživatelských účtů) a konfiguraci nastavení pro celého tenanta. Stejně jako každá služba SaaS Fabric logicky izoluje tenanty. Data a prostředky ve vašem tenantovi nikdy nemohou být přístupné jiným tenantům, pokud je explicitně nezplnomocníte.
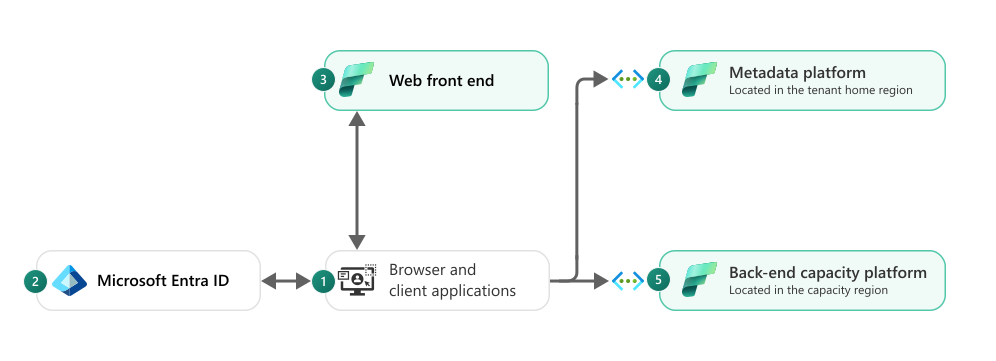
Co se stane, když se uživatel přihlásí k Fabric.
| Položka | Popis |
|---|---|

|
Uživatel otevře prohlížeč (nebo klientskou aplikaci) a přihlásí se k portálu Fabric. |

|
Uživatel je okamžitě přesměrován na Microsoft Entra ID a vyžaduje se, aby se ověřil. Ověřování ověřuje, že se jedná o správnou osobu, která se přihlašuje. |

|
Po úspěšném ověření webová aplikace obdrží požadavek uživatele a doručí obsah front-endu (HTML a CSS) z nejbližšího umístění. Také směruje požadavek na platformu metadat a back-endovou kapacitu platformy. |

|
Platforma metadat, která se nachází v domovské oblasti vašeho tenanta, ukládá metadata vašeho tenanta, jako jsou pracovní prostory a řízení přístupu. Tato platforma zajišťuje, že má uživatel oprávnění pro přístup k příslušným pracovním prostorům a položkám Fabric. |

|
Back-endová kapacita platformy provádí výpočetní operace a ukládá vaše data. Nachází se v kapacitní oblasti. Když je pracovní prostor přiřazený ke kapacitě Fabric, všechna data, která se nacházejí v pracovním prostoru, včetně data lake OneLake, se ukládají a zpracovávají v oblasti kapacity. |
Platforma pro metadat a platforma pro kapacitu back-endu se spouštějí v zabezpečených virtuálních sítích. Tyto sítě zpřístupňují řadu zabezpečených koncových bodů internetu, aby mohly přijímat požadavky od uživatelů a dalších služeb. Kromě těchto koncových bodů jsou služby chráněné pravidly zabezpečení sítě, která blokují přístup z veřejného internetu.
Když se uživatelé přihlásí do Fabric, můžete vynutit další vrstvy ochrany. Váš tenant tak bude přístupný jenom určitým uživatelům a v případě splnění jiných podmínek, jako je umístění v síti a dodržování předpisů zařízením. Tato vrstva ochrany se nazývá příchozí ochrana.
V tomto scénáři zodpovídáte za citlivé informace o pacientech ve Fabricu. Vaše organizace proto nařídila, že všichni uživatelé, kteří přistupují k Fabric, musí provádět vícefaktorové ověřování (MFA) a že musí být v podnikové síti – jen zabezpečit identitu uživatele nestačí.
Vaše organizace také uživatelům poskytuje flexibilitu tím, že jim umožní pracovat odkudkoli a používat jejich osobní zařízení. Vzhledem k tomu, že Microsoft Intune podporuje vlastní zařízení (BYOD), zaregistrujete schválená uživatelská zařízení v Intune.
Dále je potřeba zajistit, aby tato zařízení splňovala zásady organizace. Konkrétně tyto zásady vyžadují, aby se zařízení mohli připojit jenom v případě, že mají nainstalovaný nejnovější operační systém a nejnovější opravy zabezpečení. Tyto požadavky na zabezpečení nastavíte pomocí podmíněného přístupu Microsoft Entra.
Podmíněný přístup nabízí několik způsobů zabezpečení tenanta. Můžete:
- Udělte nebo zablokujte přístup podle umístění v síti.
- Blokovat přístup k zařízením, která běží na nepodporovaných operačních systémech.
- Vyžaduje vyhovující zařízení, zařízení připojené k Intune nebo vícefaktorové ověřování pro všechny uživatele.
- A další.
V případě, že potřebujete uzamknout celého tenanta Fabric, můžete použít virtuální síť a zablokovat přístup k internetu pro veřejnost. Přístup k Fabric je poté povolen pouze z této zabezpečené virtuální sítě. Tento požadavek je nastavený povolením privátních propojení na úrovni tenantů pro Fabric. Zajišťuje, že se všechny koncové body Fabriky převádějí na privátní IP adresu ve vaší virtuální síti, což zahrnuje i přístup ke všem sestavám Power BI. (Povolení privátních koncových bodů má vliv na mnoho prvků platformy Fabric, proto byste si měli před povolením důkladně přečíst tento článek.)
Zabezpečený přístup k datům mimo Fabric (ochrana při odchozím provozu)
Dále nastavíte odchozí ochranu, která se zabývá bezpečným přístupem k datům za branami firewall nebo privátními koncovými body.
Vaše organizace má některé zdroje dat, které se nacházejí ve vaší místní síti. Protože tyto zdroje dat jsou za branami firewall, vyžaduje Fabric zabezpečený přístup. Pokud chcete službě Fabric umožnit bezpečné připojení k místnímu zdroji dat, nainstalujte místní bránu dat.
Bránu můžou používat toky dat a kanály služby Data Factory k ingestování, přípravě a transformaci místních dat a následnému načtení do OneLake s aktivitou kopírování. Data Factory podporuje komplexní sadu konektorů , které umožňují připojení k více než 100 různým úložištům dat.
Pak vytvoříte toky dat pomocí Power Query, které poskytuje intuitivní prostředí s rozhraním s nízkým kódem. Používáte je k ingestování dat ze zdrojů dat a jejich transformaci pomocí jakékoli z 300+ transformací dat. Potom sestavíte a orchestrujete složitý proces extrakce, transformace a načítání (ETL) pomocí datových potrubí. Procesy ETL mohou aktualizovat toky dat a provádět mnoho různých úloh ve velkém měřítku a zpracovávat petabajty dat.
V tomto scénáři už máte více procesů ETL. Nejprve máte v Azure Data Factory (ADF) několik kanálů. V současné době tyto pipelines ingestují vaše místní data a načítají je do datového jezera ve službě Azure Storage využitím místně hostovaného prostředí pro integraci. Zadruhé máte architekturu pro příjem dat v Azure Databricks , která je napsaná ve Sparku.
Teď, když používáte Fabric, jednoduše přesměrujete výstupní cíl kanálů ADF tak, aby používal lakehouse konektor. A pro architekturu příjmu dat v Azure Databricks používáte rozhraní OneLake APIs, které podporují ovladač Systému souborů Blob Azure (ABFS) a integrují OneLake s Azure Databricks. (K integraci OneLake s Azure Synapse Analytics můžete také použít stejnou metodu pomocí Apache Sparku.)
Máte také některé zdroje dat, které jsou ve službě Azure SQL Database. K těmto zdrojům dat se musíte připojit pomocí privátních koncových bodů. V takovém případě se rozhodnete nastavit bránu dat virtuální sítě (VNet) a pomocí toků dat se bezpečně připojit k datům Azure a načíst je do Fabricu. U bran dat virtuální sítě nemusíte zřizovat a spravovat infrastrukturu (stejně jako u místní brány dat). Důvodem je to, že Fabric bezpečně a dynamicky vytváří kontejnery ve vaší Azure virtuální síti.
Pokud vyvíjíte nebo migrujete architekturu pro příjem dat ve Sparku, můžete se bezpečně a soukromě připojit ke zdrojům dat v Azure z Fabric notebooků a úloh pomocí spravovaných privátních koncových bodů. Spravované privátní koncové body je možné vytvořit v pracovních prostorech Fabric pro připojení ke zdrojům dat v Azure, které blokují veřejný přístup k internetu. Podporují privátní koncové body, jako je Azure SQL Database a Azure Storage. Spravované privátní koncové body se zřizují a spravují ve spravované virtuální síti vyhrazené pro pracovní prostor Fabric. Na rozdíl od typických virtuálních sítí Azure se spravované virtuální sítě a spravované privátní koncové body nenajdou na webu Azure Portal. Je to proto, že jsou plně spravované službou Fabric a najdete je v nastavení pracovního prostoru.
Vzhledem k tomu, že už máte velké množství dat uložených v účtech Azure Data Lake Storage (ADLS) Gen2 , stačí k němu připojit jenom úlohy Fabric, jako je Spark a Power BI. Díky zkratkám OneLake ADLS se také můžete snadno připojit ke stávajícím datům z jakéhokoli prostředí Fabricu, jako jsou datové integrační kanály, notebooky pro datové inženýrství a sestavy Power BI.
Fabricové pracovní prostory, které mají identitu pracovního prostoru, můžou bezpečně přistupovat k účtům úložiště ADLS Gen2, i když jste zakázali veřejnou síť. To umožňuje důvěryhodný přístup k pracovnímu prostoru. Umožňuje službě Fabric bezpečně připojit se k účtům úložiště pomocí páteřní sítě Microsoftu. To znamená, že komunikace nepoužívá veřejný internet, což umožňuje zakázat přístup veřejné sítě k účtu úložiště a zároveň povolit, aby se k němu určité pracovní prostory Fabric připojily.
Kompatibilita
Chcete použít Fabric ke bezpečnému ingestování, ukládání, zpracování a analýze dat v cloudu, přičemž současně zajistíte dodržování předpisů vašeho odvětví a zásad vaší organizace.
Fabric jako součást Microsoft Azure Core Services a řídí se podmínkami služeb Microsoft Online Services a zásadami ochrany osobních údajů společnosti Microsoft Enterprise. I když certifikace obvykle probíhají po spuštění produktu (obecně dostupné, neboli GA), Microsoft integruje osvědčené postupy dodržování předpisů od počátku a po celý vývojový životní cyklus. Tento proaktivní přístup zajišťuje silnou základnu pro budoucí certifikace, i když se řídí zavedenými cykly auditu. V jednodušších slovech upřednostňujeme zajištění souladu od začátku, a to i v případě, že se formální certifikace uskuteční později.
Fabric je v souladu s mnoha oborovými standardy, jako jsou ISO 27001, 27017, 27018 a 27701. Fabric je také vyhovující HIPAA, což je zásadní pro zajištění soukromí a bezpečnosti zdravotnických dat. Podrobné informace o tom, které cloudové služby jsou v rozsahu certifikací, najdete v dodatku A a B v nabídkách dodržování předpisů Microsoft Azure. K dokumentaci auditu se dostanete také z portálu Service Trust Portal (STP).
Dodržování předpisů je sdílená odpovědnost. Aby bylo možné dodržovat zákony a předpisy, poskytovatelé cloudových služeb a jejich zákazníci vstoupí do sdílené odpovědnosti, aby se zajistilo, že každá z nich udělá svou část. Při zvažování a vyhodnocování veřejných cloudových služeb je důležité porozumět modelu sdílené odpovědnosti a úkolům zabezpečení, které poskytovatel cloudu zpracovává a jaké úlohy zpracováváte.
Manipulace s daty
Vzhledem k tomu, že pracujete s citlivými informacemi o pacientech, musíte zajistit, aby všechna vaše data byla dostatečně chráněna v klidovém stavu i během přenosu.
Šifrování uložených dat poskytuje ochranu dat při jejich uložení. Útoky na neaktivní uložená data zahrnují pokusy o získání fyzického přístupu k hardwaru, na kterém jsou uložená data, a pak ohrozit data na tomto hardwaru. Šifrování neaktivních uložených dat je navržené tak, aby zabránilo útočníkovi v přístupu k nešifrovaným datům tím, že zajistí šifrování dat na disku. Šifrování neaktivních uložených dat je povinné opatření vyžadované pro dodržování některých oborových standardů a předpisů, jako je mezinárodní organizace pro standardizaci (ISO) a zákon o přenositelnosti a odpovědnosti za zdravotní pojištění (HIPAA).
Všechna úložiště dat ve Fabric jsou v klidu šifrována pomocí klíčů spravovaných Microsoftem, což poskytuje ochranu zákaznických, systémových dat a metadat. Data se nikdy neuchovávají do trvalého úložiště v nezašifrovaném stavu. Díky klíčům spravovaným Microsoftem můžete využít šifrování neaktivních uložených dat bez rizika nebo nákladů na vlastní řešení správy klíčů.
Data se také šifrují při přenosu. Veškerý příchozí provoz do koncových bodů infrastruktury z klientských systémů vynucuje minimálně protokol TLS (Transport Layer Security) 1.2. Vyjednává také protokol TLS 1.3, kdykoli je to možné. TLS poskytuje silné ověřování, ochranu osobních údajů a integritu zpráv (umožňující detekci manipulace se zprávami, zachycení a padělání), interoperabilitu, flexibilitu algoritmů a snadné nasazení a použití.
Kromě šifrování síťový provoz mezi služby Microsoft vždy směruje přes globální síť Microsoftu, což je jedna z největších páteřních sítí na světě.
Šifrování klíče spravovaného zákazníkem (CMK) a Microsoft Fabric
Klíče spravované zákazníkem (CMK) umožňují šifrovat neaktivní uložená data pomocí vlastních klíčů. Microsoft Fabric ve výchozím nastavení šifruje neaktivní uložená data pomocí klíčů spravovaných platformou. V tomto modelu zodpovídá Microsoft za všechny aspekty správy klíčů a data v klidovém stavu na OneLake jsou šifrována pomocí jeho klíčů. Z hlediska souladu s předpisy mohou mít zákazníci požadavek na použití CMK k šifrování dat v klidu. V modelu CMK zákazník přebírá úplnou kontrolu nad klíčem a svými klíči šifruje data uložená na místě.
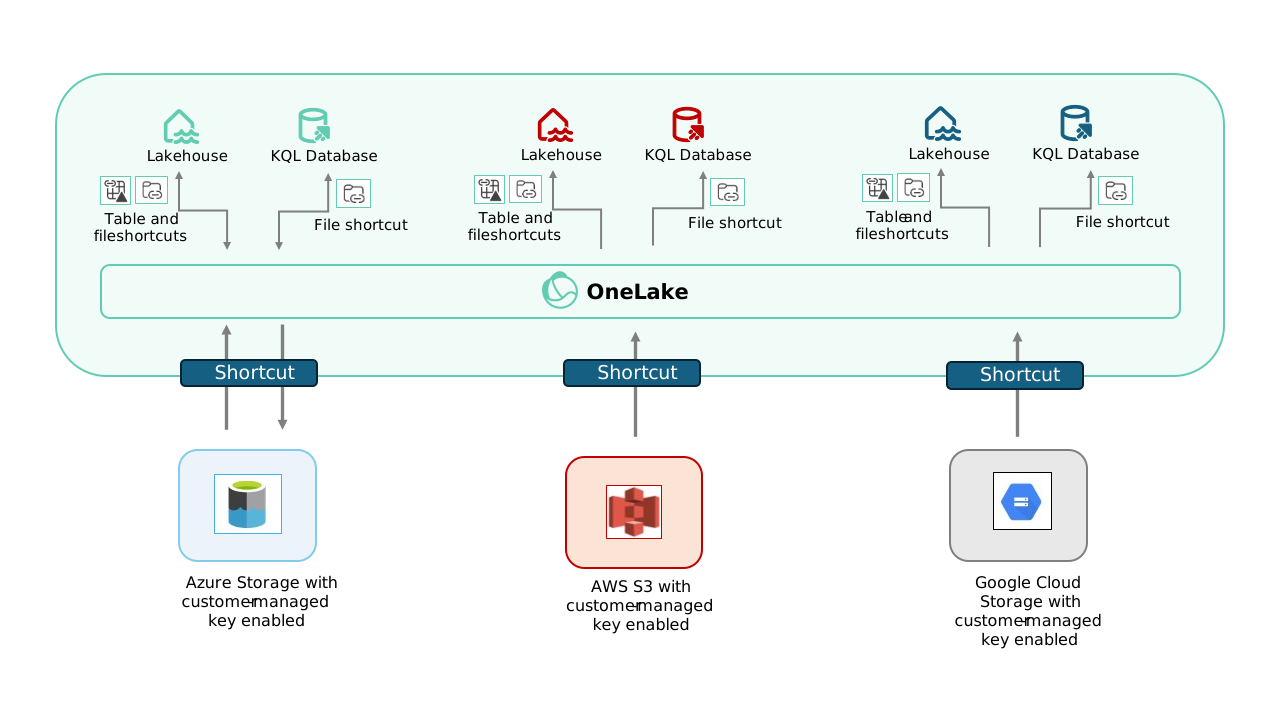
Pokud máte požadavek využít CMK k šifrování dat v klidovém stavu, máte dvě možnosti. Klíče spravované zákazníkem pracovního prostoru můžete použít ke konfiguraci klíče CMK uloženého ve službě Azure Key Vault nebo v Azure Key Vault Managed HSM k šifrování uložených dat v pracovním prostoru Fabric. Při použití úložiště klíčů musíte přiřadit požadovaná oprávnění ke službě Power BI a Microsoft Fabric pro přístup k klíčům pro operace šifrování. Nebo můžete použít jiné služby cloudového úložiště (ADLS Gen2, AWS S3, GCS) s povoleným šifrováním CMK a přístupem k datům z Microsoft Fabric pomocí klávesových zkratek OneLake. V tomto vzoru vaše data nadále zůstávají uložená ve službě cloudového úložiště nebo v externím úložném řešení, kde je povoleno šifrování dat v klidu pomocí CMK. Můžete provádět operace čtení přímo z Fabric a zároveň zůstat v souladu s předpisy. Jakmile se vytvoří zkratka uvnitř Fabric, data mohou využívat i jiné aplikace Fabricu.
CmK na úrovni pracovního prostoru se podporuje ve všech kapacitách Fabric, včetně těch s podporou BYOK. Při společném použití funkce BYOK a CMK můžete použít stejný klíč nebo samostatné klíče. Šifrování na úrovni kapacity BYOK šifruje sémantické modely Power BI, zatímco šifrování CMK na úrovni pracovního prostoru šifruje další položky Fabric, jako jsou lakehouse, pipeline a poznámkové bloky.
Při použití tohoto modelu je potřeba vzít v úvahu některé aspekty:
- Použijte vzor diskutovaný zde pro data, která mají požadavek na šifrování dat v klidu pomocí CMK. Data, která tento požadavek nemají, je možné šifrovat v klidovém stavu pomocí klíčů spravovaných platformou a tato data se dají nativně ukládat v Microsoft Fabric OneLake.
- Databáze Fabric Lakehouse a KQL jsou dvě úlohy v Rámci Microsoft Fabric, které podporují vytváření zástupců. V tomto vzoru, kde data nadále zůstávají na externí službě úložiště s povoleným šifrováním CMK, můžete použít zkratky v databázích Lakehouses a KQL k přenesení dat do Microsoft Fabric pro analýzu, ale data jsou fyzicky uložená mimo OneLake, kde je povolené šifrování CMK.
- Zkratka ADLS Gen2 podporuje zápis a s použitím tohoto typu zástupce můžete také zapisovat data zpět do služby úložiště, která budou šifrována v klidu pomocí CMK. Při používání CMK s ADLS Gen2 platí následující aspekty pro Azure Key Vault (AKV) a Azure Storage .
- Pokud používáte řešení úložiště jiného výrobce, které je kompatibilní s AWS S3 (Cloudflare, Qumolo Core s veřejným koncovým bodem, Public MinIO a Dell ECS s veřejným koncovým bodem) a má povolený CMK, můžete tento vzor probíraný v tomto dokumentu rozšířit na tato řešení úložiště třetích stran. Pomocí zástupce kompatibilního s Amazon S3 můžete přenést data do Fabric použitím zkratek z těchto řešení. Stejně jako u cloudových služeb úložiště můžete data ukládat do externího úložiště pomocí šifrování CMK a provádět místní operace čtení.
- AWS S3 podporuje šifrování neaktivních uložených dat pomocí klíčů spravovaných zákazníkem. Fabric může provádět místní čtení v úložištích S3 pomocí zkratky S3; operace zápisu pomocí zkratky AWS S3 však nejsou podporovány.
- Cloudové úložiště Google podporuje šifrování dat pomocí klíčů spravovaných zákazníkem. Fabric může provádět místní čtení v GCS; Operace zápisu pomocí zástupce GCS však nejsou podporovány.
- Povolte audit pro Microsoft Fabric, abyste mohli sledovat aktivity.
- V Microsoft Fabric používá Power BI k šifrování sémantických modelů Power BI na úrovni kapacity vlastní šifrovací klíče (BYOK), zatímco CMK na úrovni pracovního prostoru šifruje další položky infrastruktury na úrovni pracovního prostoru. Tyto funkce společně umožňují vrstvené ovládací prvky šifrování přizpůsobené architektuře zabezpečení.
- Zakažte funkci ukládání do mezipaměti pro klávesové zkratky kompatibilní s S3, GCS a S3, protože data uložená v mezipaměti se uchovávají na OneLake.
Microsoft Fabric a kontrola na malware
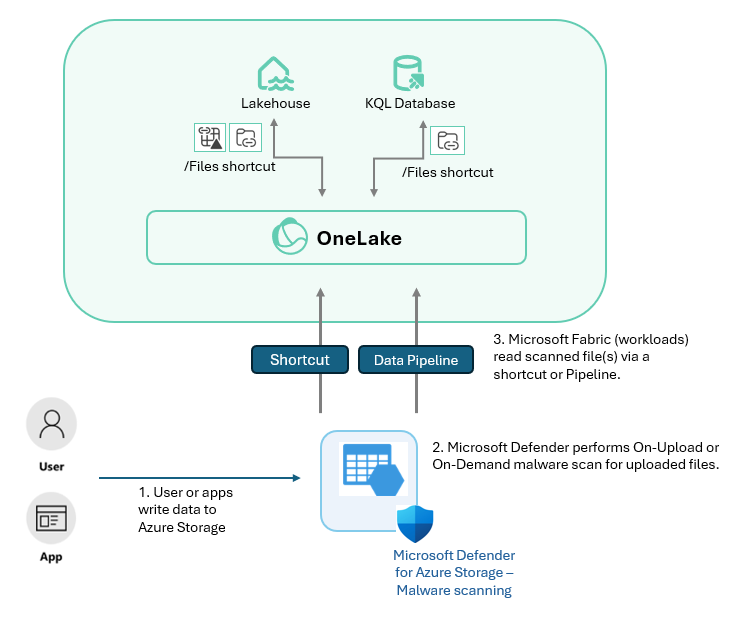
Pro podniky, které vyžadují kontrolu malwaru před zpracováním dat Microsoft Fabric, použijte Azure Storage (ADLS nebo blob) s povoleným Defender pro úložiště.
Note
Nativní kontrola malwaru v OneLake je na plánu vývoje – časový harmonogram najdete ve veřejném plánu vývoje Fabric.
Tento model využívá nativní integraci Azure Storage s Microsoft Defender a Microsoft Fabric.
Soubory se nejprve zapisují do Azure Storage, kde Microsoft Defender pro Storage provádí kontrolu malwaru při nahrávání. Po kontrole můžou úlohy Fabric přistupovat ke kontrolovaným souborům prostřednictvím zástupců ADLS nebo objektů blob. Případně můžete pomocí datových kanálů v Fabric ingestovat data do OneLake k dalšímu zpracování.
Umístění dat
Vzhledem k tomu, že pracujete s daty pacientů, z důvodu dodržování předpisů vaše organizace nařídila, aby data nikdy neměla opustit USA geografické hranici. Hlavní provoz vaší organizace probíhá v New Yorku a vaší ústředí v Seattlu. Při nastavování Power BI si vaše organizace zvolila oblast USA – východ jako domovskou oblast tenanta. Pro vaše operace jste vytvořili kapacitu Fabric v západní oblasti USA, která je blíž ke zdrojům dat. Vzhledem k tomu, že je OneLake k dispozici po celém světě, máte obavy, zda můžete při používání Fabric splnit zásady umístění dat vaší organizace.
V Fabricu se dozvíte, že můžete vytvořit kapacity Multi-Geo, což jsou kapacity umístěné v jiných geografických oblastech než v domovské oblasti tenanta. Těmto kapacitám přiřadíte pracovní prostory Fabricu. V tomto případě se výpočetní prostředky a úložiště (včetně OneLake a úložiště specifické pro prostředí) pro všechny položky v pracovním prostoru nacházejí ve více-geografickém regionu, zatímco metadata nájemce zůstávají v domovské oblasti. Vaše data se budou ukládat a zpracovávat pouze v těchto dvou zeměpisných oblastech, čímž zajistíte splnění požadavků vaší organizace na rezidenci dat.
Řízení přístupu
Potřebujete zajistit, aby k datům v bronzových a stříbrných vrstvách jezera měli plný přístup jenom vy a vaši kolegové datoví inženýři. Tyto vrstvy umožňují provádět čištění, ověřování, transformaci a rozšiřování dat. Přístup k datům ve zlaté vrstvě je potřeba omezit jenom na oprávněné uživatele, jako jsou datoví analytici a podnikoví uživatelé, kteří můžou tato data používat pro různé analytické účely, jako jsou vytváření sestav a analýzy.
Fabric poskytuje flexibilní úklepový model oprávnění, který vám umožňuje řídit přístup k položkám a datům ve vašich pracovních prostorech. Pracovní prostor je logická entita se zabezpečením pro seskupování položek v Fabric. Pomocí rolí pracovních prostorů řídíte přístup k položkám v pracovních prostorech. Mezi čtyři základní role pracovního prostoru patří:
- Správce: Může zobrazit, upravit, sdílet a spravovat veškerý obsah v pracovním prostoru, včetně správy oprávnění.
- Člen: Může zobrazit, upravit a sdílet veškerý obsah v pracovním prostoru.
- Přispěvatel: Může zobrazit a upravit veškerý obsah v pracovním prostoru.
- Prohlížeč: Může zobrazit veškerý obsah v pracovním prostoru, ale nemůže ho upravit.
V tomto scénáři vytvoříte tři pracovní prostory, jeden pro každou vrstvu medailiónu (bronzovou, stříbrnou a zlatou). Vzhledem k tomu, že jste vytvořili pracovní prostor, máte automaticky přiřazenou roli Správce .
Potom do role Přispěvatel těchto tří pracovních prostorů přidáte skupinu zabezpečení. Vzhledem k tomu, že skupina zabezpečení zahrnuje vaše kolegy inženýry jako členy, můžou v těchto pracovních prostorech vytvářet a upravovat položky Fabricu, ale nemůžou sdílet žádné položky s kýmkoli jiným. Nemůžou jim ani udělit přístup jiným uživatelům.
V bronzových a stříbrných pracovních prostorech vy a vaši kolegové inženýři vytváříte položky Fabric pro ingestování, ukládání a zpracování dat. Položky infrastruktury tvoří jezero, kanály a poznámkové bloky. V pracovním prostoru gold vytvoříte dva jezera, několik kanálů a poznámkových bloků a sémantický model Direct Lake, který zajišťuje rychlý výkon dotazů na data uložená v jednom z jezer.
Pak pečlivě zvažte, jak můžou datoví analytici a podnikoví uživatelé přistupovat k datům, ke kterým mají přístup. Konkrétně mají přístup k datům, která jsou relevantní pro jejich roli a oddělení.
První lakehouse obsahuje skutečná data a nevynucuje žádná oprávnění k datům v SQL analytickém rozhraní. Druhý lakehouse obsahuje zástupce prvního lakehouse a vynucuje granulární oprávnění k datům v koncovém bodu analýzy SQL. Sémantický model se připojí k prvnímu jezeru. Pokud chcete vynutit příslušná oprávnění k datům pro uživatele (aby měli přístup jenom k datům, která jsou relevantní pro jejich roli a oddělení), nesdílíte s uživateli první jezero. Místo toho sdílíte pouze sémantický model Direct Lake a druhý lakehouse, který vynucuje oprávnění k datům v koncovém bodu analýzy SQL.
Sémantický model nastavíte tak, aby používal pevnou identitu, a pak implementujete zabezpečení na úrovni řádků (RLS) v sémantickém modelu, abyste vynucovali pravidla modelu pro řízení dat, ke kterým mají uživatelé přístup. Pak s datovými analytiky a firemními uživateli sdílíte pouze sémantický model, protože by neměli přistupovat k ostatním položkám v pracovním prostoru, jako jsou kanály a poznámkové bloky. Nakonec udělíte oprávnění k sestavování sémantického modelu, aby uživatelé mohli vytvářet sestavy Power BI. Tímto způsobem se sémantický model stane sdíleným sémantickým modelem a zdrojem pro sestavy Power BI.
Vaši datoví analytici potřebují přístup k druhému jezeru v pracovním prostoru gold. Připojí se ke koncovému bodu analýzy SQL tohoto lakehouse za účelem zápisu dotazů SQL a provedení analýzy. S nimi tedy sdílíte tento lakehouse a poskytujete přístup pouze k objektům, které potřebují (například tabulky, řádky a sloupce s pravidly maskování) v bodu ukončení analýzy SQL lakehouse pomocí modelu zabezpečení SQL. Datoví analytici teď mají přístup jenom k datům, která jsou relevantní pro jejich roli a oddělení, a nemají přístup k ostatním položkám v pracovním prostoru, jako jsou kanály a poznámkové bloky.
Běžné scénáře zabezpečení
Následující tabulka uvádí běžné scénáře zabezpečení a nástroje, které můžete použít k jejich dosažení.
| Scénář | Nástroje | Směr |
|---|---|---|
| Jsem vývojář ETL a chci načíst velké objemy dat do Fabric ve velkém rozsahu z několika zdrojových systémů a tabulek. Zdrojová data jsou v místním prostředí (nebo v jiném cloudovém prostředí) a nachází se za branami firewall a/nebo zdroji dat Azure s privátními koncovými body. | Použijte místní bránu dat s aktivitou kopírování v pipeline. | Odchozí |
| Jsem power user a chci načíst data do Fabric ze zdrojových systémů, ke kterým mám přístup. Protože nejsem vývojář, potřebuji transformovat data pomocí rozhraní s nízkým kódem. Zdrojová data jsou v podniku (nebo v jiném cloudu) a jsou za branami firewall. | Použijte datovou bránu v místním prostředí s Dataflow Gen 2. | Odchozí |
| Jsem power user a chci načíst data z zdrojových systémů, ke kterým mám přístup. Zdrojová data jsou v Azure za privátními koncovými body a nechci instalovat a udržovat infrastrukturu místní brány dat. | Použijte datovou bránu VNet s tokem dat Generace 2. | Odchozí |
| Jsem vývojář, který může psát kód příjmu dat pomocí poznámkových bloků Sparku. Chci načíst data do systému Fabric ze zdrojových systémů, ke kterým mám přístup. Zdrojová data jsou v Azure za privátními koncovými body a nechci instalovat a udržovat infrastrukturu místní brány dat. | Používejte Fabric poznámkové bloky s soukromými koncovými body Azure. | Odchozí |
| Mám mnoho existujících kanálů ve službě Azure Data Factory (ADF) a kanálech Synapse, které se připojují ke zdrojům dat a načítají data do Azure. Teď chci tyto datové kanály upravit tak, aby načítaly data do Fabric. | Použijte konektor Lakehouse v existujících kanálech. | Odchozí |
| Mám architekturu pro příjem dat vyvinutou ve Sparku, která se bezpečně připojuje ke zdrojům dat a načítá je do Azure. Spouštím ho v Azure Databricks nebo Synapse Sparku. Chci dál používat Azure Databricks a/nebo Synapse Spark k načtení dat do Fabric. | Použití rozhraní API OneLake a Azure Data Lake Storage (ADLS) Gen2 (ovladač systému souborů Azure Blob) | Odchozí |
| Chci zajistit, aby koncové body Fabric byly chráněné před veřejným internetem. | Jako služba SaaS je back-end Fabric již chráněný před veřejným internetem. Pokud chcete získat větší ochranu, použijte zásady podmíněného přístupu Microsoft Entra pro Prostředky infrastruktury nebo povolte privátní propojení na úrovni tenanta pro Prostředky infrastruktury a zablokujte veřejný přístup k internetu. | Příchozí |
| Chci zajistit, aby k Fabric byl přístup pouze z mé podnikové sítě a/nebo ze zařízení odpovídajících předpisům. | Použijte zásady podmíněného přístupu Microsoft Entra pro Fabric. | Příchozí |
| Chci zajistit, aby každý, kdo přistupuje k Fabricu, musel provádět vícefaktorové ověřování. | Použijte zásady podmíněného přístupu Microsoft Entra pro Fabric. | Příchozí |
| Chci zabezpečit celý tenant Fabric od veřejného internetu a povolit přístup pouze z prostředí mých virtuálních sítí. | Povolte privátní propojení na úrovni tenanta pro Fabric a zablokujte veřejný přístup k internetu. | Příchozí |
Související obsah
Další informace o zabezpečení Fabric najdete v následujících zdrojích.
- Zabezpečení v Microsoft Fabric
- Přehled zabezpečení OneLake
- Koncepty a licence Microsoft Fabric
- Otázky? Zkuste se zeptat komunity Microsoft Fabric.
- Návrhy? Přispějte nápady ke zlepšení Microsoft Fabric.