Catatan
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba masuk atau mengubah direktori.
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba mengubah direktori.
Insiden Microsoft Sentinel merupakan file yang berisi kumpulan semua bukti yang relevan untuk investigasi tertentu. Setiap insiden dibuat (atau ditambahkan ke) berdasarkan potongan bukti (pemberitahuan yang dihasilkan oleh aturan deteksi bawaan) yang dihasilkan oleh aturan analitik atau diimpor dari produk keamanan pihak ketiga yang menghasilkan pemberitahuan mereka sendiri. Insiden mewarisi
Microsoft Sentinel memberi Anda platform manajemen kasus berformat lengkap di portal Azure untuk menyelidiki insiden keamanan. Halaman Detail insiden adalah lokasi pusat Anda untuk menjalankan investigasi Anda, mengumpulkan semua informasi yang relevan dan semua alat dan tugas yang berlaku dalam satu layar.
Artikel ini menjelaskan cara menyelidiki insiden secara mendalam, membantu Anda menavigasi dan menyelidiki insiden Anda dengan lebih cepat, efektif, dan efisien, dan mengurangi waktu rata-rata Anda untuk menyelesaikan (MTTR).

Prasyarat
Sebelum menyelidiki insiden, pastikan Anda memiliki peran dan akses berikut:
Penetapan peran Microsoft Sentinel Responder diperlukan untuk menyelidiki insiden.
Pelajari selengkapnya tentang peran dan izin Microsoft Sentinel.
Jika Anda memiliki pengguna tamu yang perlu menugaskan insiden, pengguna tersebut harus diberi peran Pembaca Direktori di tenant Microsoft Entra Anda. Pengguna reguler (nonguest) memiliki peran ini yang ditetapkan secara default.
Jika saat ini Anda melihat pengalaman investigasi insiden versi lama di halaman detail insiden, aktifkan pengalaman baru di kanan atas halaman untuk melanjutkan prosedur dalam artikel ini untuk versi baru.
Siapkan tanah dengan benar
Saat Anda menyiapkan untuk menyelidiki insiden, kumpulkan hal-hal yang Anda butuhkan untuk mengarahkan alur kerja Anda. Anda menemukan alat berikut pada bilah tombol di bagian atas halaman insiden, tepat di bawah judul.
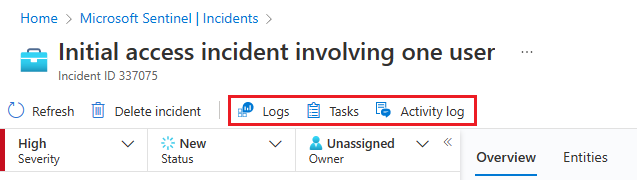
Pilih Tugas untuk melihat tugas yang ditetapkan untuk insiden ini, atau untuk menambahkan tugas Anda sendiri. Tugas-tugas dapat meningkatkan standarisasi proses di pusat operasi keamanan (SOC) Anda. Untuk informasi selengkapnya, lihat Menggunakan tugas untuk mengelola insiden di Microsoft Azure Sentinel.
Pilih Activity log untuk melihat apakah ada tindakan yang sudah diambil terhadap insiden ini (misalnya dengan aturan otomatisasi) dan komentar yang telah dibuat. Anda juga dapat menambahkan komentar Anda sendiri di sini. Untuk informasi selengkapnya, lihat Mengaudit kejadian insiden dan menambahkan komentar.
Pilih Logs kapan saja untuk membuka jendela penuh kueri Analitik Log yang kosong dalam halaman insiden. Buat dan jalankan kueri, yang terkait maupun tidak, tanpa meninggalkan insiden. Jadi, setiap kali Anda tiba-tiba mendapat inspirasi untuk menelusuri sebuah gagasan, jangan khawatir akan memutus alur berpikir Anda—catatan itu tersedia untuk Anda. Untuk informasi selengkapnya, lihat Mendalami data Anda di Log.
Tombol Tindakan insiden juga terletak di seberang tab Gambaran Umum dan Entitas . Di sini, Anda dapat menjalankan playbook, membuat aturan otomatisasi, dan membuat tim untuk kolaborasi—tindakan yang sama yang tersedia melalui tombol Tindakan pada panel detail di halaman kisi Insiden. Satu-satunya aksi yang tidak tersedia dari tombol Aksi Insiden adalah Investigate, yang tersedia di panel detail sebelah kiri.
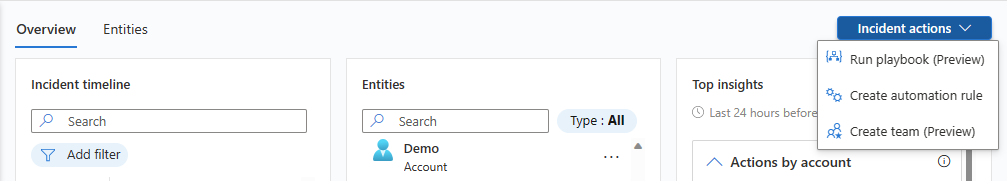
Tindakan yang tersedia di bawah tombol Tindakan insiden meliputi:
| Action | Description |
|---|---|
| Jalankan playbook | Jalankan playbook Microsoft Sentinel pada insiden ini untuk melakukan tindakan pengayaan, kolaborasi, atau respons tertentu. |
| Membuat aturan otomatisasi | Buat aturan otomatisasi Microsoft Sentinel yang hanya berjalan pada insiden seperti ini (dihasilkan oleh aturan analitik yang sama) di masa mendatang. |
| Buat tim (Pratinjau) | Buat tim di Microsoft Teams untuk berkolaborasi dengan individu atau tim lain di seluruh departemen dalam menangani insiden tersebut. Jika tim telah dibuat untuk insiden ini, item menu ini ditampilkan sebagai Open Teams. |
Dapatkan seluruh gambar di halaman detail insiden
Panel sebelah kiri halaman detail insiden berisi informasi detail insiden yang sama yang Anda lihat di halaman Insiden di sebelah kanan kisi. Panel ini selalu ditampilkan, tidak peduli tab mana yang ditampilkan di halaman lainnya. Dari panel sebelah kiri, Anda dapat melihat informasi dasar insiden dan menelusuri dengan cara berikut:
Di bawah Bukti, pilih Event, Peringatan, atau Bookmark untuk membuka panel Log di halaman insiden. Panel Logs ditampilkan dengan kueri dari salah satu dari tiga opsi yang Anda pilih, dan Anda dapat menelusuri hasil kueri secara mendalam tanpa meninggalkan insiden. Pilih Selesai untuk menutup panel dan kembali ke insiden Anda. Untuk informasi selengkapnya, lihat Mendalami data Anda di Log.
Pilih entri apa pun di bawah Entitas untuk menampilkan entitas tersebut di tab Entitas . Hanya empat entitas pertama dalam insiden yang ditampilkan di panel sebelah kiri. Untuk melihat entitas yang tersisa, pilih Lihat semua, atau gunakan widget Entitas pada tab Ikhtisar atau tab Entitas . Untuk informasi lebih lanjut, lihat tab Entitas.
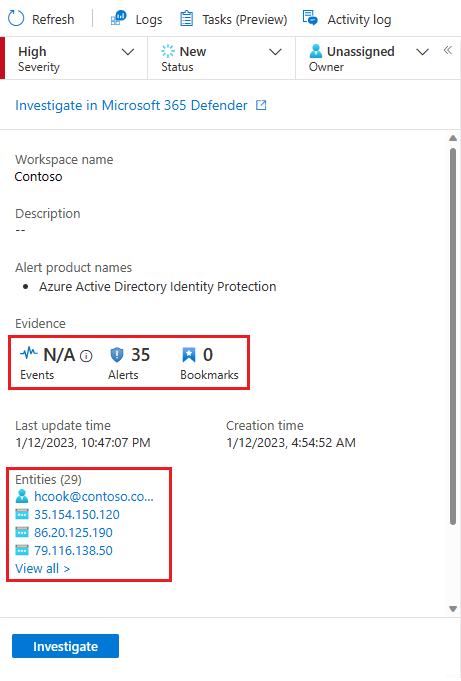
Pilih Selidiki untuk membuka insiden di alat investigasi grafis yang diagram hubungan antara semua elemen insiden.
Anda juga dapat melipat panel ini ke margin kiri layar dengan memilih panah ganda kecil yang mengarah ke kiri di samping drop-down Pemilik . Bahkan dalam keadaan yang diminimalkan ini, Anda masih bisa mengubah pemilik, status, dan tingkat keparahan.
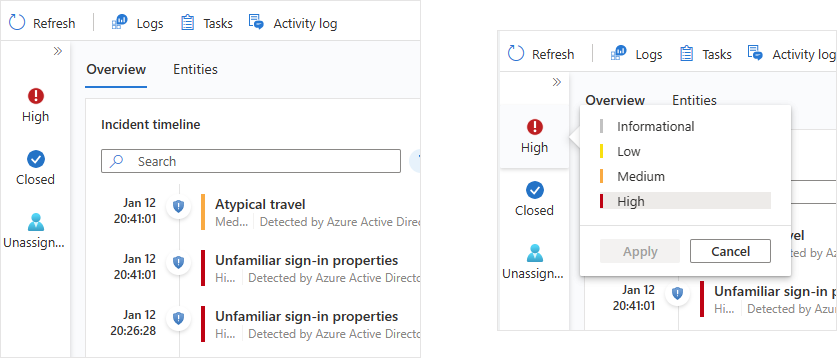
Sisa halaman detail insiden dibagi menjadi dua tab, Gambaran Umum dan Entitas.
Tab Gambaran Umum berisi widget berikut, yang masing-masing mewakili tujuan penting penyelidikan Anda.
| Widget | Description |
|---|---|
| Garis waktu insiden | Linimasa insiden widget menampilkan linimasa peringatan dan bookmark dalam insiden, yang dapat membantu Anda menyusun kembali linimasa aktivitas penyerang. Pilih item individual untuk melihat semua detailnya, memungkinkan Anda menelusuri lebih lanjut. Untuk informasi selengkapnya, lihat Rekonstruksi garis waktu cerita serangan. |
| Insiden serupa | Dalam widget Insiden serupa , Anda melihat koleksi hingga 20 insiden lain yang paling mirip dengan insiden saat ini. Ini memungkinkan Anda melihat insiden dalam konteks yang lebih besar dan membantu mengarahkan penyelidikan Anda. Untuk informasi selengkapnya, lihat Memeriksa insiden serupa di lingkungan Anda. |
| Entitas | Widget Entitas menunjukkan kepada Anda semua entitas Microsoft Sentinel yang telah diidentifikasi dalam pemberitahuan. Ini adalah objek yang memainkan peran dalam insiden, baik pengguna, perangkat, alamat, file, atau jenis entitas lain yang didukung. Pilih entitas untuk melihat detail lengkapnya, yang ditampilkan di tab Entitas. Untuk informasi selengkapnya, lihat Menjelajahi entitas insiden. |
| Wawasan teratas | Di widget Wawasan teratas, Anda melihat kumpulan hasil kueri yang ditentukan oleh peneliti keamanan Microsoft yang memberikan informasi keamanan yang berharga dan kontekstual tentang semua entitas dalam insiden, berdasarkan data dari kumpulan sumber. Untuk informasi selengkapnya, lihat Mendapatkan wawasan teratas tentang insiden Anda. |
Tab Entitas menampilkan daftar lengkap entitas dalam insiden tersebut, yang juga ditampilkan di widget Entitas pada tab Gambaran Umum. Saat Anda memilih entitas di widget, Anda diarahkan ke sini untuk melihat dokumen lengkap entitas tersebut; Informasi identifikasinya, garis waktu aktivitasnya (baik di dalam maupun di luar insiden), serta seluruh wawasan tentang entitas tersebut, seperti yang Anda lihat di halaman entitas lengkapnya, namun dibatasi pada kerangka waktu yang sesuai dengan insiden tersebut.
Rekonstruksi garis waktu cerita serangan
Widget garis waktu insiden ini menampilkan lini masa peringatan dan bookmark perburuan dalam insiden, yang dapat membantu Anda menyusun kembali lini masa aktivitas penyerang.
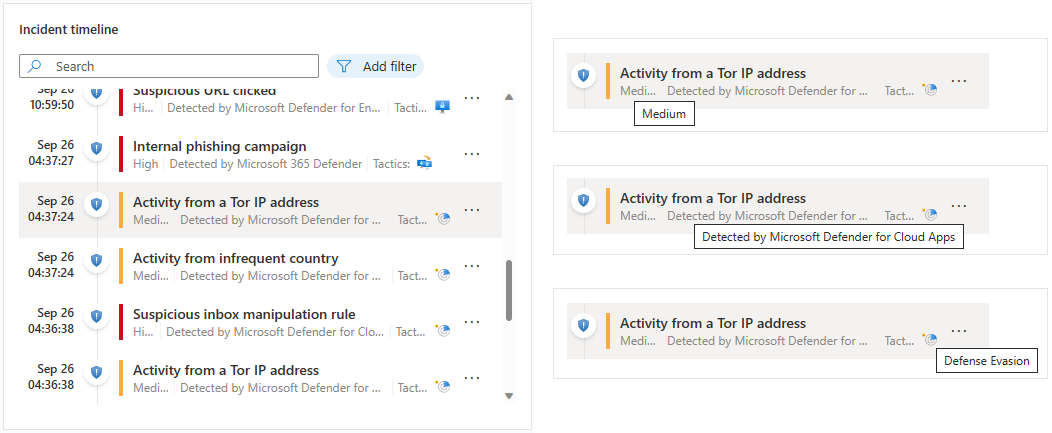
Arahkan mouse ke atas ikon apa pun atau elemen teks yang tidak lengkap untuk melihat TipsAlat dengan teks lengkap ikon atau elemen teks tersebut. TipsAlat ini berguna ketika teks yang ditampilkan terpotong karena lebar widget yang terbatas. Lihat contoh dalam cuplikan layar ini:
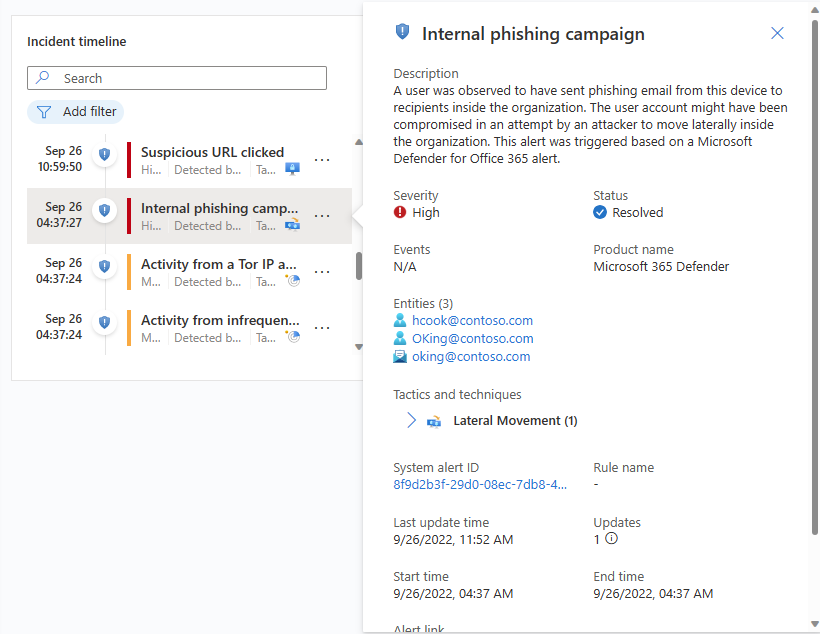
Pilih satu pemberitahuan atau bookmark untuk melihat detail lengkap.
Detail pemberitahuan termasuk tingkat keparahan dan status pemberitahuan, aturan analitik yang menghasilkannya, produk yang menghasilkan pemberitahuan, entitas yang disebutkan dalam pemberitahuan, taktik dan teknik MITRE ATT&CK terkait, dan ID pemberitahuan Sistem internal.
Pilih tautan ID pemberitahuan Sistem untuk menelusuri lebih jauh ke pemberitahuan, membuka panel Log dan menampilkan kueri yang menghasilkan hasil dan peristiwa yang memicu pemberitahuan.
Detail bookmark tidak sepenuhnya sama dengan detail alert; meskipun juga mencakup entitas, taktik dan teknik MITRE ATT&CK, serta ID bookmark, detail tersebut juga menyertakan hasil mentah dan informasi pembuat bookmark.
Pilih tautan Tampilkan log marka buku untuk membuka panel Log dan menampilkan kueri yang menghasilkan hasil yang disimpan sebagai marka buku.
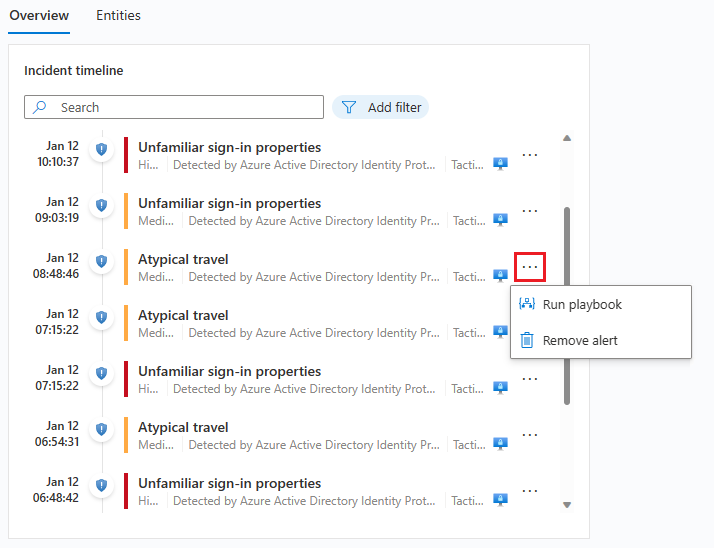
Dari widget linimasa insiden, Anda juga dapat melakukan tindakan berikut pada peringatan dan penanda:
Jalankan playbook pada pemberitahuan untuk mengambil tindakan segera guna mengurangi ancaman. Terkadang Anda perlu memblokir atau mengisolasi ancaman sebelum melanjutkan penyelidikan. Jalankan playbook secara manual pada sebuah peringatan.
Hapus peringatan dari insiden. Anda dapat menghapus pemberitahuan yang ditambahkan ke insiden setelah pembuatannya jika Anda menilainya agar tidak relevan. Hapus peringatan dari sebuah insiden.
Hapus bookmark dari insiden, atau ubah kolom-kolom pada bookmark yang bisa diubah (tidak ditampilkan).
Periksa insiden serupa di lingkungan Anda
Sebagai analis operasi keamanan, saat menyelidiki insiden, Anda ingin memperhatikan konteksnya yang lebih besar.
Seperti halnya widget garis waktu insiden, Anda dapat mengarahkan mouse ke atas teks apa pun yang tidak lengkap ditampilkan karena lebar kolom untuk menampilkan teks lengkap.
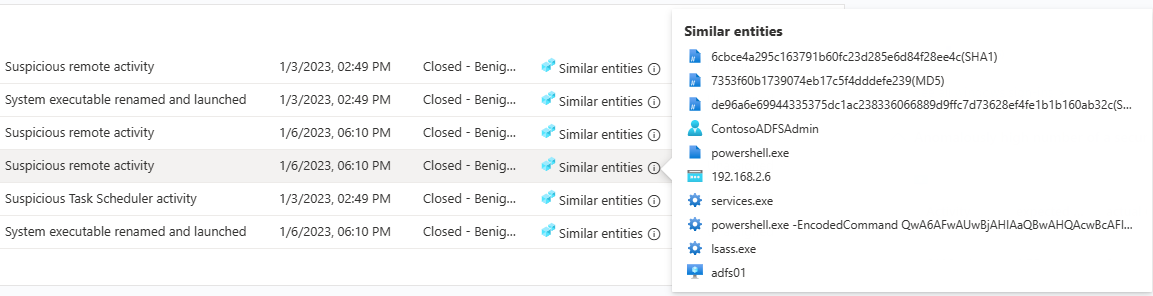
Alasan insiden muncul dalam daftar insiden serupa ditampilkan di kolom Alasan kesamaan . Arahkan mouse ke ikon info untuk menampilkan item umum (entitas, nama aturan, atau detail).
Dapatkan wawasan teratas tentang insiden Anda
pakar keamanan Microsoft Sentinel memiliki kueri bawaan yang secara otomatis mengajukan pertanyaan signifikan tentang entitas dalam insiden Anda. Anda dapat melihat jawaban teratas di widget Wawasan teratas , terlihat di sisi kanan halaman detail insiden. Widget ini menunjukkan kumpulan wawasan berdasarkan analisis pembelajaran mesin dan kurasi tim ahli keamanan teratas.
Wawasan utama ini adalah beberapa wawasan yang sama yang muncul di halaman wawasan entitas Microsoft Sentinel, yang dipilih khusus untuk membantu Anda memilah dengan cepat—yaitu, menilai prioritas dan cakupan—serta memahami sejauh mana ancaman tersebut. Untuk membantu Anda memilah dengan cepat dan memahami cakupan ancaman, wawasan dari semua entitas dalam insiden disajikan bersama untuk memberikan gambaran yang lebih lengkap tentang apa yang sedang terjadi.
Wawasan teratas dapat berubah, dan mungkin mencakup:
- Tindakan menurut akun.
- Tindakan pada akun.
- Wawasan Analitik Perilaku Pengguna dan Entitas (UEBA).
- Indikator ancaman yang terkait dengan pengguna.
- Wawasan daftar pantauan (Pratinjau).
- Jumlah kejadian keamanan yang sangat tinggi secara tidak wajar.
- Aktivitas masuk Windows.
- Koneksi jarak jauh melalui alamat IP
- Koneksi jarak jauh alamat IP yang cocok dengan TI.
Masing-masing wawasan ini (kecuali yang berkaitan dengan daftar pantauan, untuk sementara) memiliki tautan yang dapat Anda pilih untuk membuka kueri yang mendasarinya di panel Logs yang terbuka di halaman insiden. Anda kemudian dapat menelusuri paling detail hasil kueri.
Jangka waktu untuk widget Wawasan teratas adalah dari 24 jam sebelum pemberitahuan paling awal dalam insiden hingga waktu pemberitahuan terbaru.
Menjelajahi entitas insiden
Widget Entitas menunjukkan kepada Anda semua entitas Microsoft Sentinel yang telah diidentifikasi dalam pemberitahuan dalam insiden tersebut. Ini adalah objek yang memainkan peran dalam insiden, baik pengguna, perangkat, alamat, file, atau jenis entitas lain yang didukung.
Anda dapat mencari daftar entitas di widget entitas, atau memfilter daftar menurut jenis entitas, untuk membantu Anda menemukan entitas.
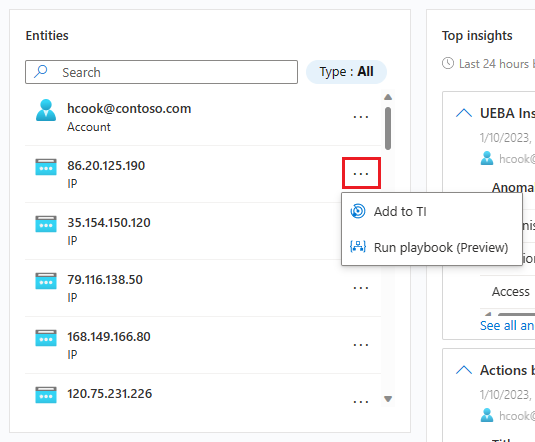
Jika Anda sudah tahu bahwa entitas tertentu adalah indikator kompromi yang diketahui, pilih tiga titik pada baris entitas dan pilih Tambahkan ke TI untuk menambahkan entitas ke inteligensi ancaman Anda. (Opsi ini tersedia untuk jenis entitas yang didukung untuk tindakan investigasi.)
Jika Anda ingin memicu urutan respons otomatis untuk entitas tertentu, pilih tiga titik dan pilih Jalankan playbook (Pratinjau). (Opsi ini tersedia untuk jenis entitas yang didukung untuk investigasi insiden.)
Pilih entitas untuk melihat detail lengkapnya. Saat Anda memilih entitas, Anda berpindah dari tab Gambaran Umum ke tab Entitas, bagian lain dari halaman detail insiden.
Tinjau entitas pada tab Entitas
Tab Entitas memperlihatkan daftar semua entitas dalam insiden tersebut.

Seperti widget entitas, daftar tab Entitas juga dapat dicari dan difilter berdasarkan jenis entitas. Pencarian dan filter yang diterapkan dalam satu daftar tidak akan berlaku untuk daftar lainnya.
Pilih baris dalam daftar untuk informasi entitas tersebut yang akan ditampilkan di panel samping di sebelah kanan.
Jika nama entitas muncul sebagai tautan, memilih nama entitas akan mengarahkan Anda ke halaman entitas Microsoft Sentinel lengkap, di luar halaman investigasi insiden. Untuk menampilkan hanya panel samping tanpa meninggalkan insiden, pilih baris dalam daftar yang memuat entitas tersebut, tetapi jangan pilih nama entitasnya.
Anda dapat melakukan tindakan yang sama dari tab Entitas seperti yang dapat Anda lakukan dari widget di halaman Gambaran Umum . Pilih ikon tiga titik pada baris entitas untuk menjalankan playbook atau menambahkan entitas tersebut ke intelijen ancaman Anda.
Anda juga dapat mengambil tindakan ini dengan memilih tombol di samping Lihat detail lengkap di bagian bawah panel samping. Tombol tersebut berbunyi Tambah ke TI, Jalankan playbook (Pratinjau), atau aksi Entitas—dalam hal ini menu muncul dengan Tambah ke TI dan Jalankan playbook (Pratinjau).
Tombol Lihat detail lengkap mengarahkan Anda ke halaman lengkap entitas tersebut.
Tinjau detail entitas di panel samping tab Entitas
Pilih entitas pada tab Entitas untuk memperlihatkan panel samping, dengan kartu berikut:
Info berisi informasi identifikasi tentang entitas. Misalnya, untuk entitas akun pengguna, ini dapat mencakup hal-hal seperti nama pengguna, nama domain, pengidentifikasi keamanan (SID), informasi organisasi, informasi keamanan, dan sebagainya, sedangkan untuk alamat IP, hal ini akan mencakup, misalnya, geolokasi.
Lini masa berisi daftar alert, bookmark perburuan, dan anomali yang menyertakan entitas ini, serta aktivitas yang telah dilakukan oleh entitas ini, yang dikumpulkan dari log tempat entitas ini muncul. Semua alert yang terkait dengan entitas ini ada dalam daftar ini, baik yang terkait dengan insiden ini maupun tidak.
Pemberitahuan yang bukan bagian dari insiden ditampilkan secara berbeda: ikon perisai berwarna abu-abu, pita warna tingkat keparahan adalah garis putus-putus alih-alih garis padat, dan ada tombol dengan tanda plus di sisi kanan baris pemberitahuan.
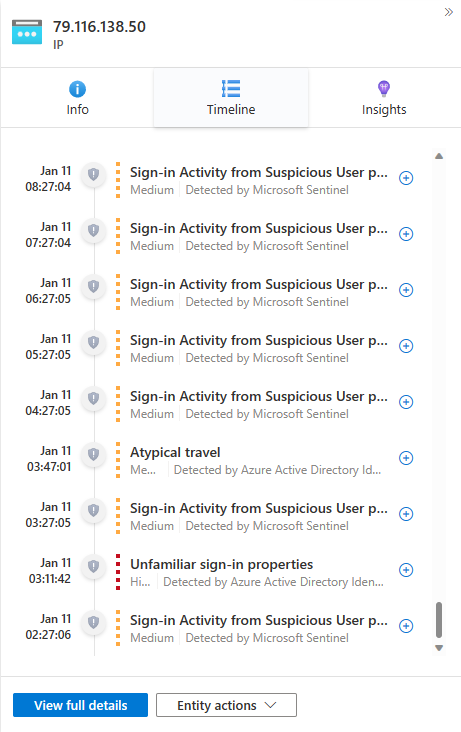
Pilih tanda plus untuk menambahkan pemberitahuan ke insiden ini. Saat alert ditambahkan ke insiden, semua entitas lain dari alert tersebut (yang belum menjadi bagian dari insiden) juga akan ditambahkan ke insiden tersebut. Sekarang Anda dapat memperluas penyelidikan lebih lanjut dengan melihat garis waktu entitas tersebut untuk pemberitahuan terkait.
Kartu Timeline entitas dibatasi hanya untuk peringatan dan aktivitas dari tujuh hari sebelumnya. Untuk melihat lebih jauh ke belakang, beralihlah ke garis waktu di halaman entitas lengkap, dengan rentang waktu yang dapat disesuaikan.
Wawasan berisi hasil kueri yang ditentukan oleh peneliti keamanan Microsoft yang memberikan informasi keamanan yang berharga dan kontekstual tentang entitas, berdasarkan data dari kumpulan sumber. Wawasan ini termasuk yang dari widget Wawasan teratas dan banyak lagi; mereka adalah yang sama yang muncul di halaman entitas Microsoft Sentinel penuh, tetapi selama jangka waktu terbatas: mulai dari 24 jam sebelum pemberitahuan paling awal dalam insiden, dan berakhir dengan waktu pemberitahuan terbaru.
Sebagian besar wawasan berisi tautan yang, saat dipilih, akan membuka Logs panel yang menampilkan kueri yang menghasilkan wawasan tersebut beserta hasilnya.
Pelajari data Anda lebih mendalam di Logs
Dari hampir bagian mana pun dalam proses investigasi, Anda dapat memilih tautan untuk membuka kueri dasar di panel Log, dalam konteks investigasi. Jika Anda membuka panel Log dengan memilih insight atau tautan investigasi lainnya, query yang sesuai akan muncul di jendela query, dan query berjalan secara otomatis serta menghasilkan hasil yang sesuai untuk Anda jelajahi.
Anda juga dapat membuka panel Log kosong dari halaman detail insiden kapan saja jika Anda ingin mencoba kueri tertentu saat melakukan investigasi, tanpa kehilangan konteks. Untuk membuka panel Log kosong di dalam halaman detail insiden, pilih Log di bagian atas halaman.
Namun Anda berakhir di panel Log , jika Anda telah menjalankan kueri yang hasilnya ingin Anda simpan, gunakan prosedur berikut:
Tandai kotak centang di samping baris yang ingin Anda simpan di antara hasilnya. Untuk menyimpan semua hasil, tandai kotak centang di bagian atas kolom.
Simpan hasil yang dipilih sebagai penanda. Anda memiliki dua opsi untuk melakukan ini:
Pilih Tambahkan penanda ke insiden saat ini untuk membuat penanda dan menambahkannya ke insiden yang terbuka. Ikuti petunjuk bookmark berburu Microsoft Sentinel untuk menyelesaikan proses. Setelah dibuat, penanda muncul di linimasa insiden.
Pilih Tambahkan bookmark untuk membuat bookmark tanpa menambahkannya ke insiden mana pun. Ikuti instruksi penanda halaman untuk menyelesaikan proses. Anda dapat menemukan penanda ini bersama penanda lain yang telah Anda buat di halaman Hunting, pada tab Penanda. Dari sana, Anda dapat menambahkannya ke insiden ini atau insiden lainnya.
Setelah membuat penanda (atau jika Anda memilih untuk tidak membuatnya), pilih Selesai untuk menutup panel Log.
Contohnya:

Memperluas atau memfokuskan penyelidikan Anda
Tambahkan pemberitahuan ke insiden Anda untuk memperluas, atau memperluas cakupan penyelidikan Anda. Sebagai alternatif, hapus alert dari insiden Anda untuk mempersempit atau memfokuskan cakupan investigasi Anda.
Untuk informasi selengkapnya, lihat Menghubungkan pemberitahuan dengan insiden di Microsoft Sentinel di portal Azure.
Menyelidiki insiden secara visual menggunakan grafik investigasi
Jika Anda lebih suka visual, representasi grafis pemberitahuan, entitas, dan koneksi di antara mereka dalam penyelidikan Anda, Anda dapat menggunakan grafik investigasi klasik untuk meninjau entitas, memperluas pemberitahuan terkait, melihat garis waktu, dan menjelajahi hubungan entitas. Kelemahan graf adalah Anda pada akhirnya harus berpindah konteks jauh lebih sering.
Grafik investigasi memberi Anda:
| Konten investigasi | Description |
|---|---|
| Konteks visual dari data mentah | Grafik visual langsung menampilkan hubungan entitas yang diekstrak secara otomatis dari data mentah. Ini memungkinkan Anda untuk dengan mudah melihat koneksi di berbagai sumber data. |
| Identifikasi cakupan investigasi secara menyeluruh | Perluas cakupan investigasi Anda menggunakan kueri eksplorasi bawaan untuk menampilkan cakupan penuh pelanggaran. |
| Langkah-langkah investigasi bawaan | Gunakan opsi eksplorasi yang telah ditentukan sebelumnya untuk memastikan Anda mengajukan pertanyaan yang tepat dalam menghadapi ancaman. |
Untuk menggunakan grafik investigasi:
Pilih insiden, lalu pilih Selidiki. Ini membawa Anda ke grafik investigasi. Grafik ini menyediakan peta ilustratif dari entitas yang langsung terhubung dengan peringatan insiden dan setiap sumber daya terkait.
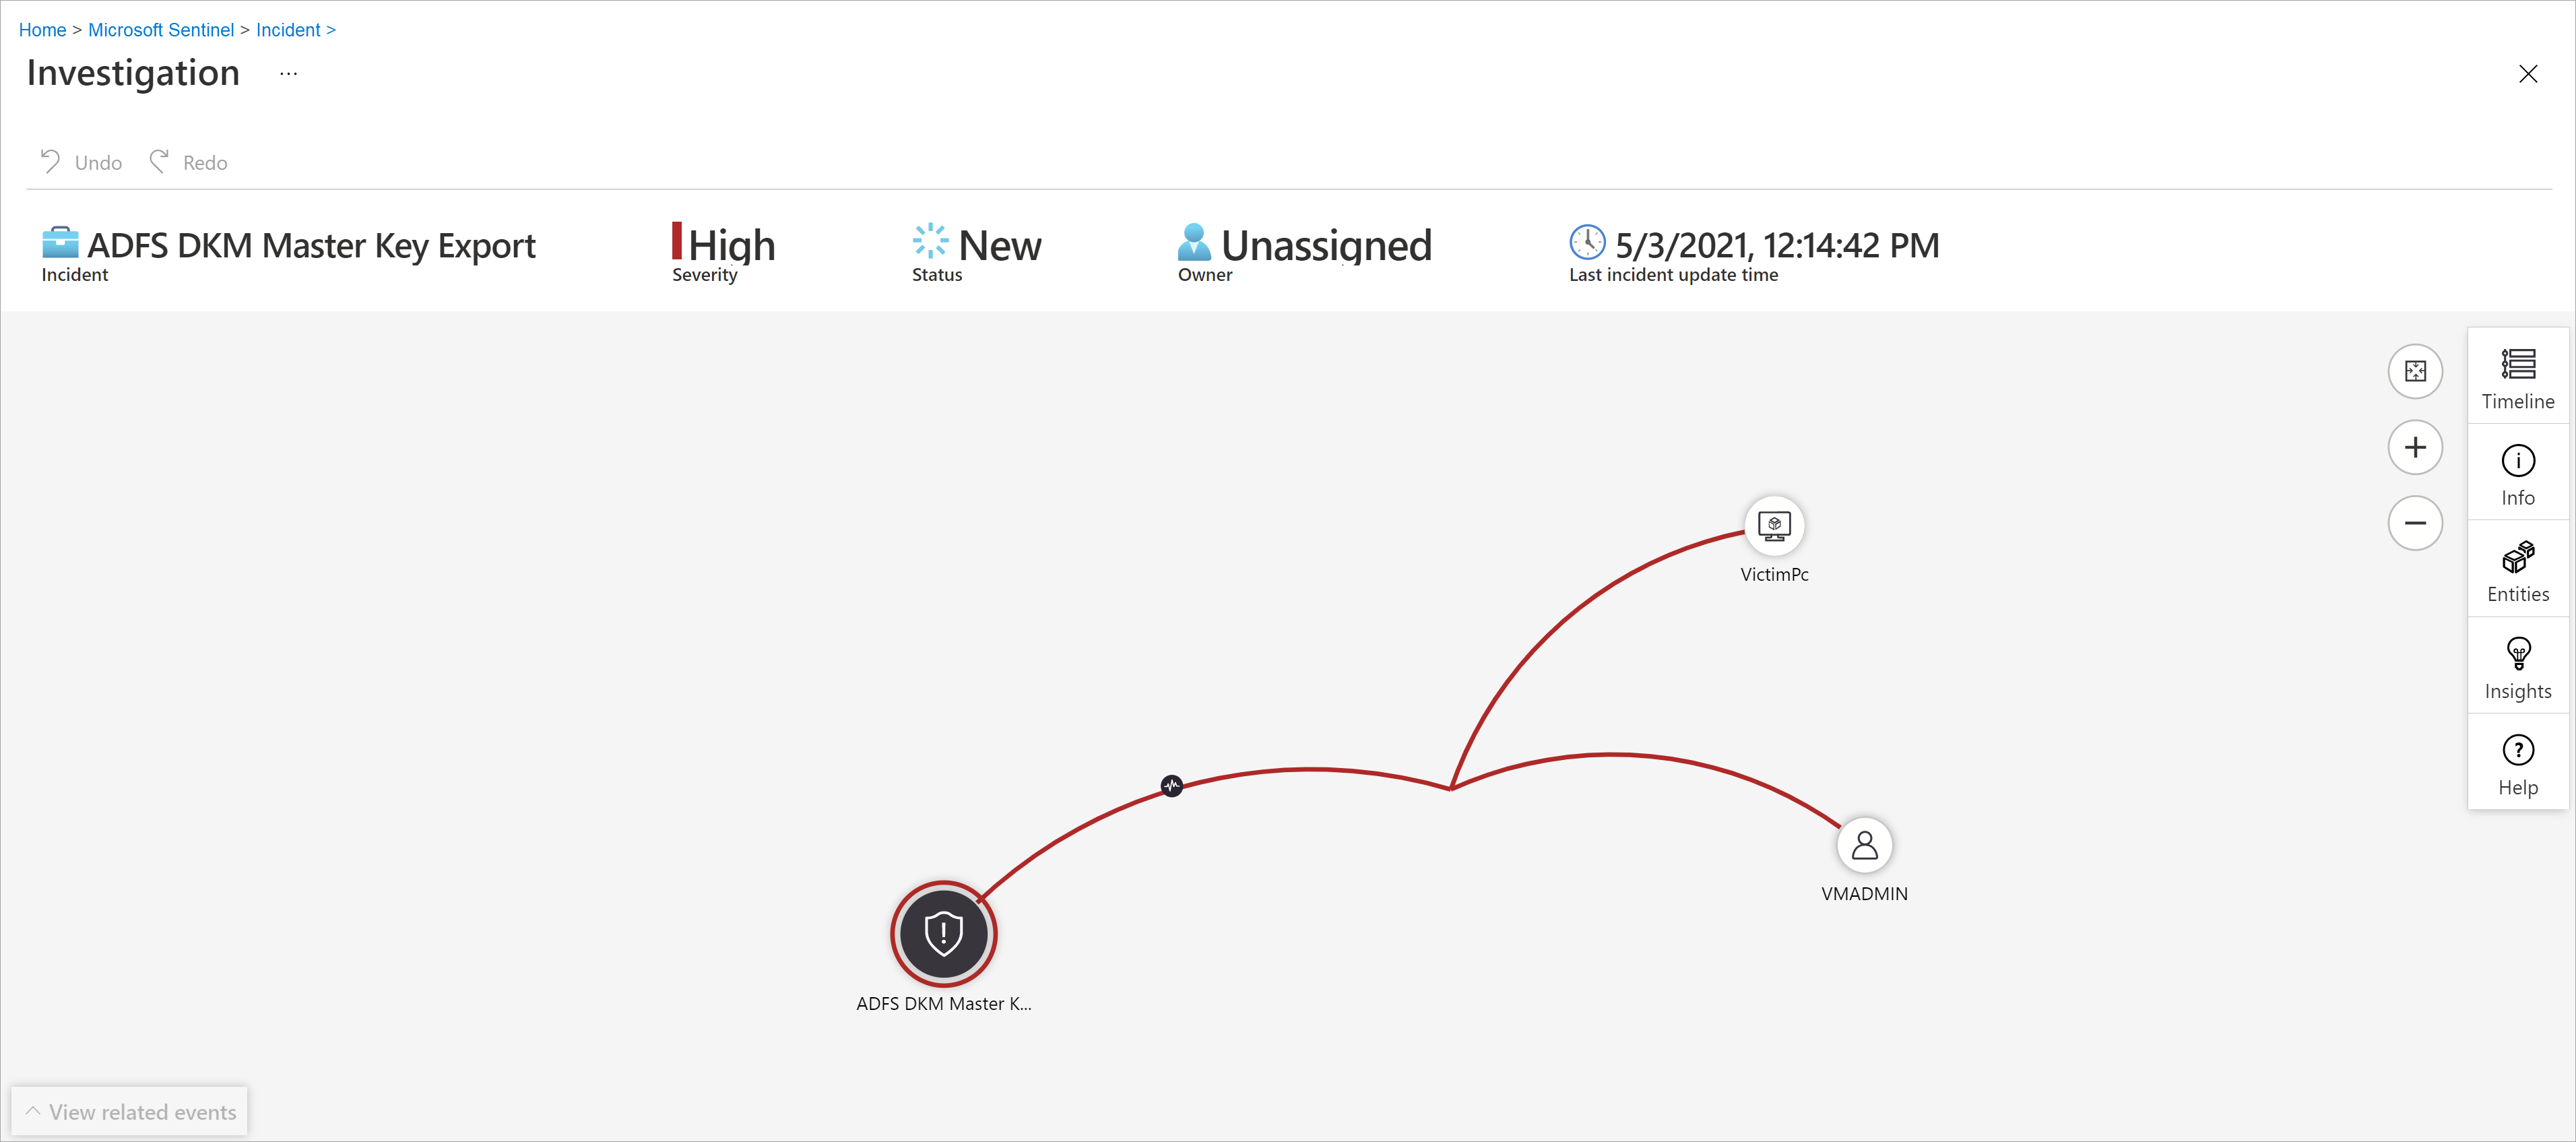
Penting
Anda hanya dapat menyelidiki insiden jika aturan analitik atau bookmark yang menghasilkan insiden tersebut berisi pemetaan entitas. Graf investigasi mengharuskan insiden asli Anda mencakup entitas.
Grafik investigasi saat ini mendukung penyelidikan insiden hingga 30 hari.
Pilih entitas untuk membuka panel Entitas sehingga Anda dapat meninjau informasi tentang entitas tersebut.
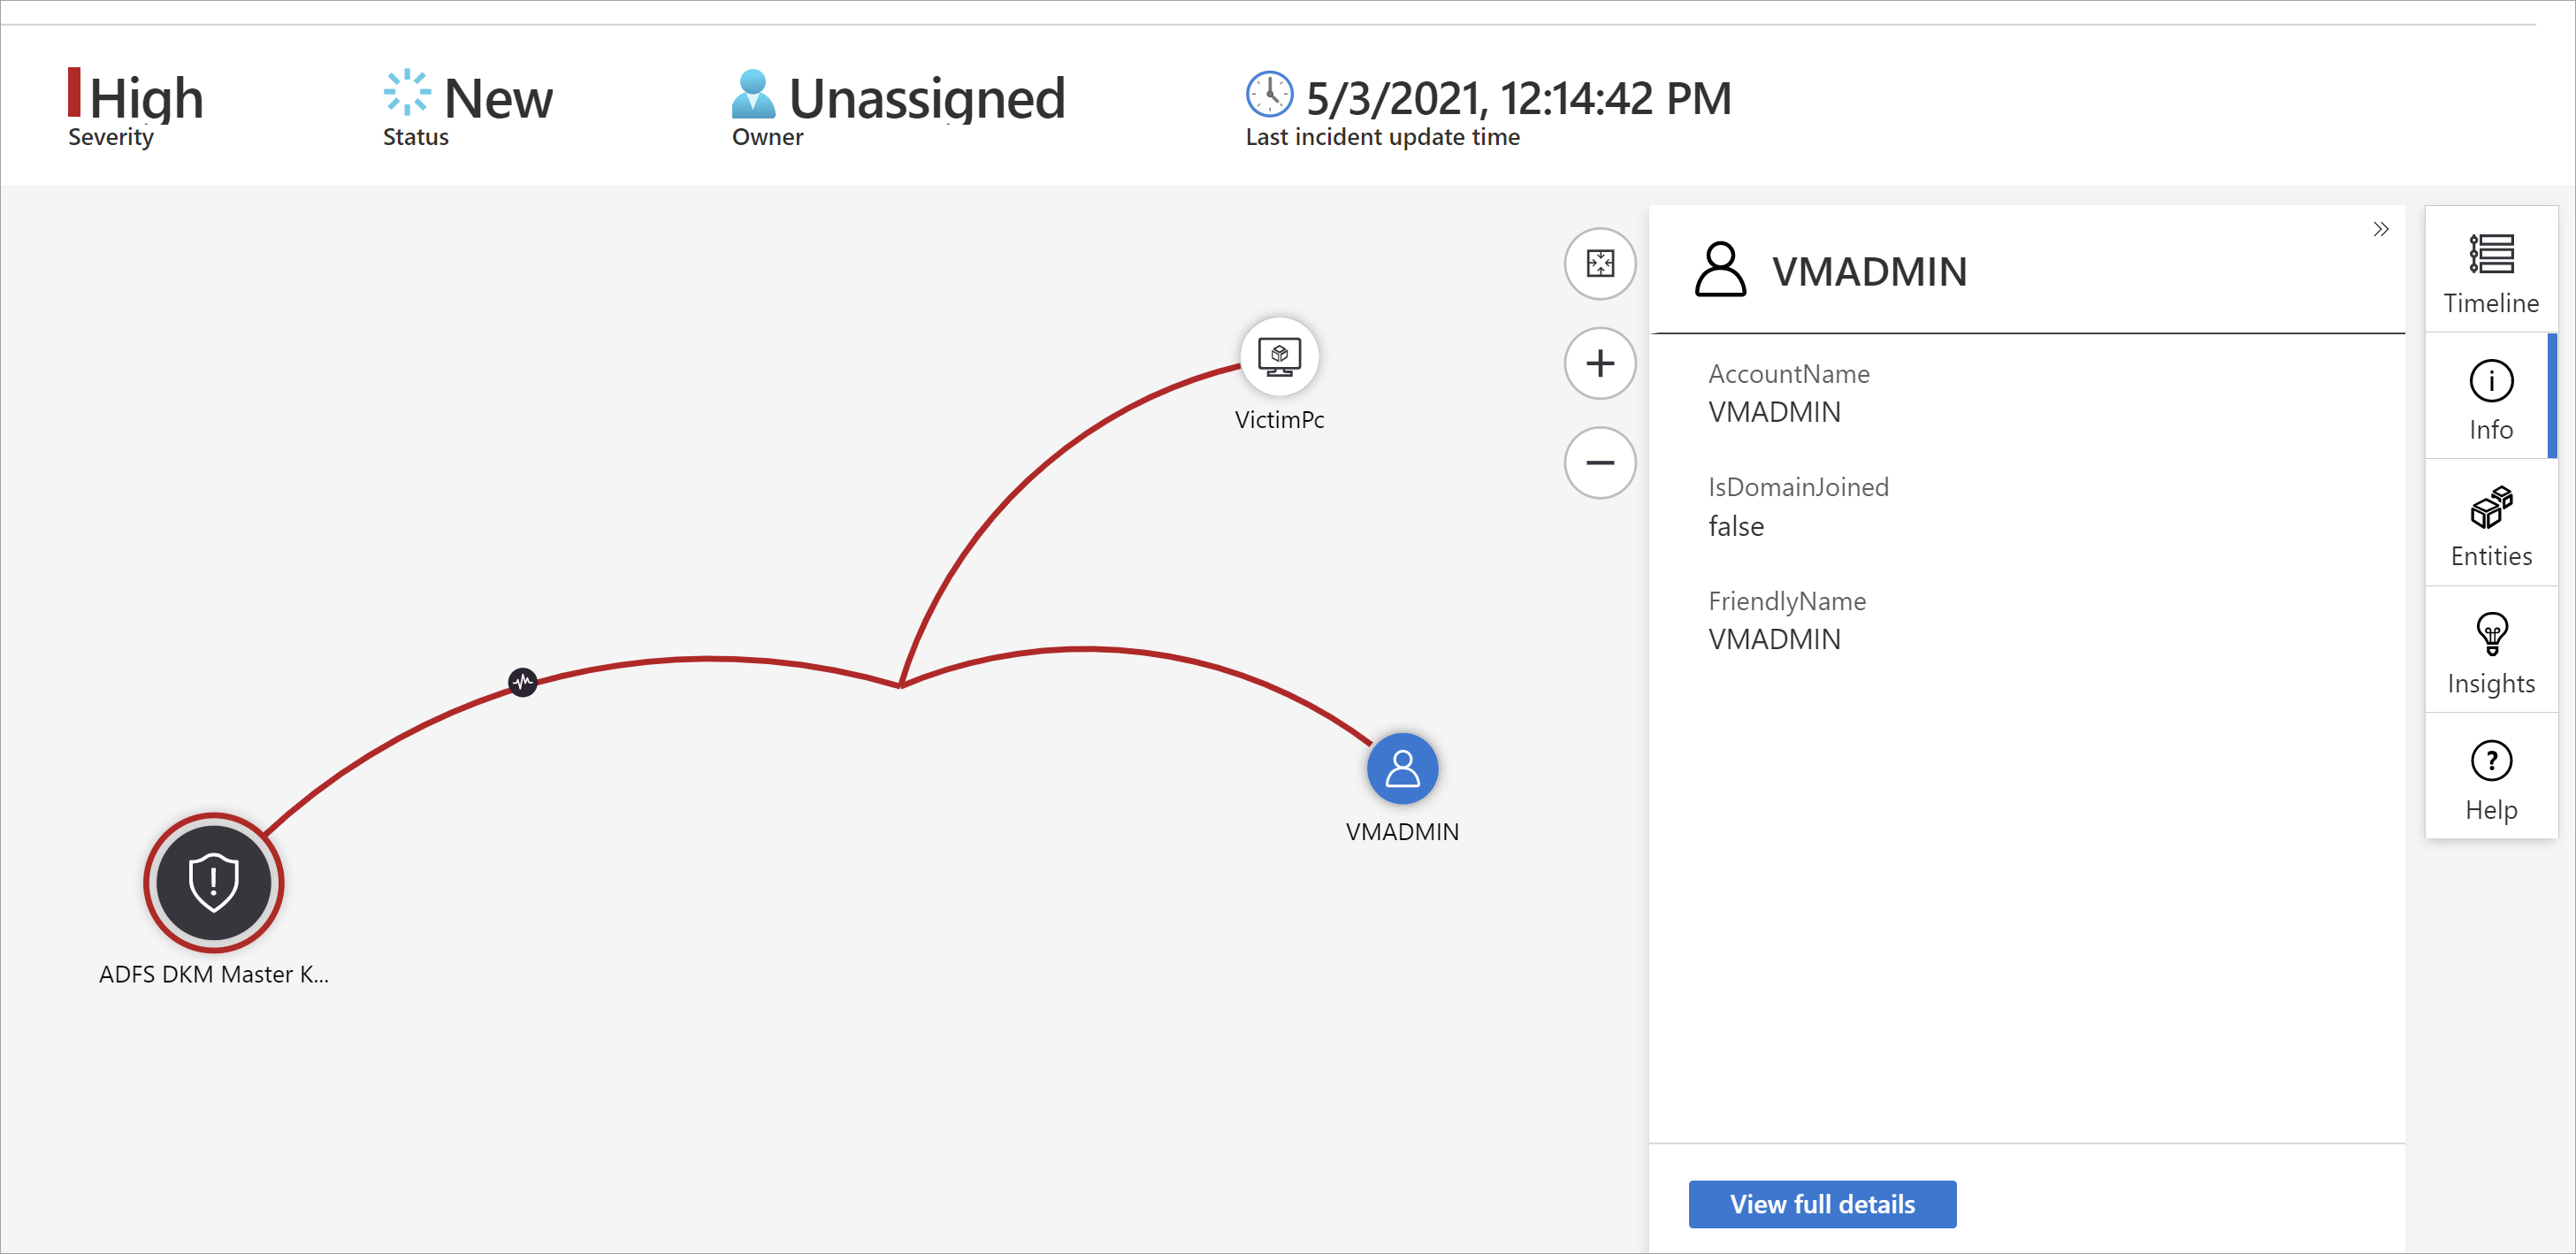
Perluas penyelidikan Anda dengan mengarahkan mouse ke setiap entitas untuk mengungkapkan daftar pertanyaan yang dirancang oleh pakar keamanan dan analis kami per jenis entitas untuk memperdalam penyelidikan Anda. Kami menyebut opsi ini sebagai kueri eksplorasi.
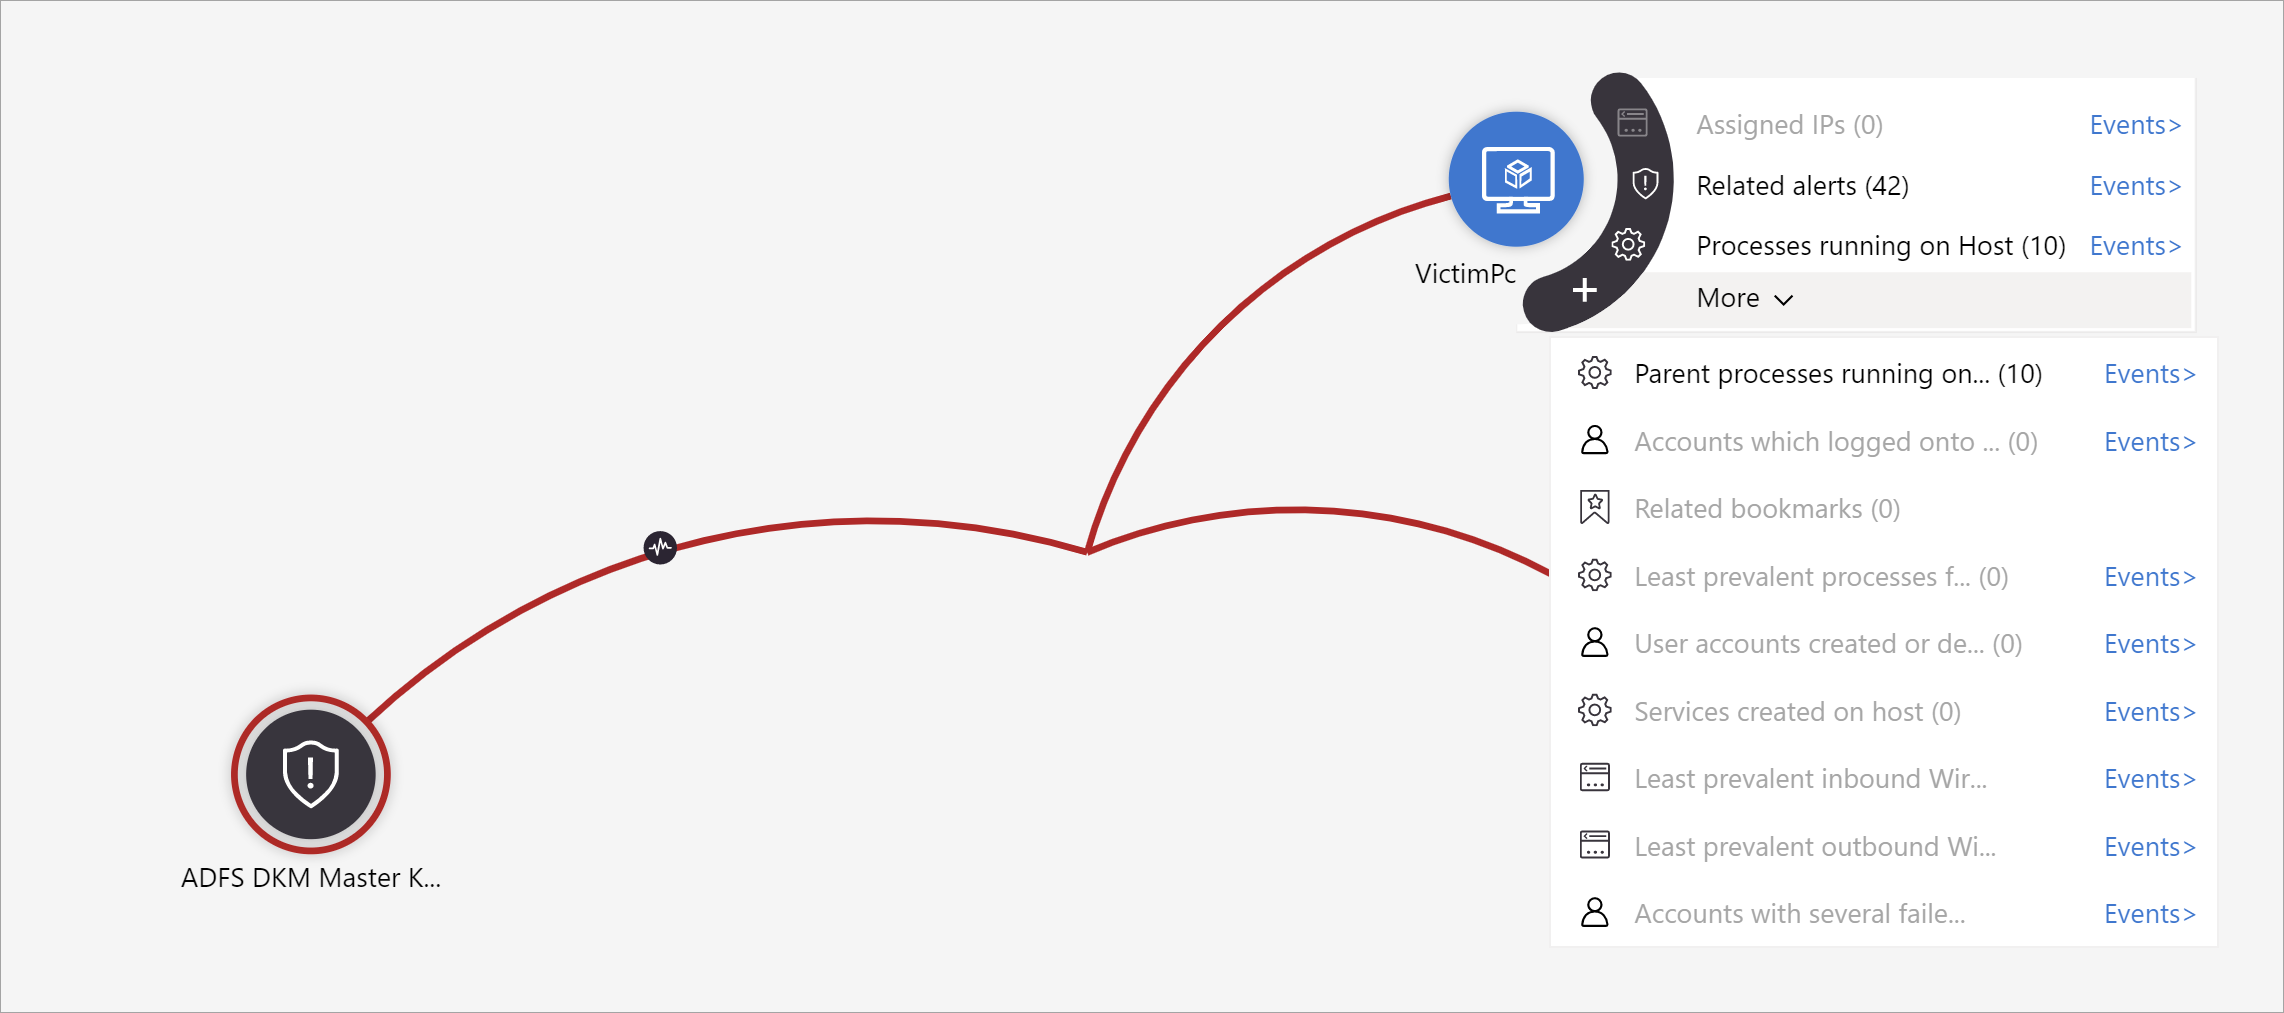
Misalnya, Anda dapat meminta pemberitahuan terkait. Jika Anda memilih kueri eksplorasi, entitas yang dihasilkan akan ditambahkan kembali ke graf. Dalam contoh ini, memilih Pemberitahuan terkait mengembalikan pemberitahuan berikut ke dalam grafik:
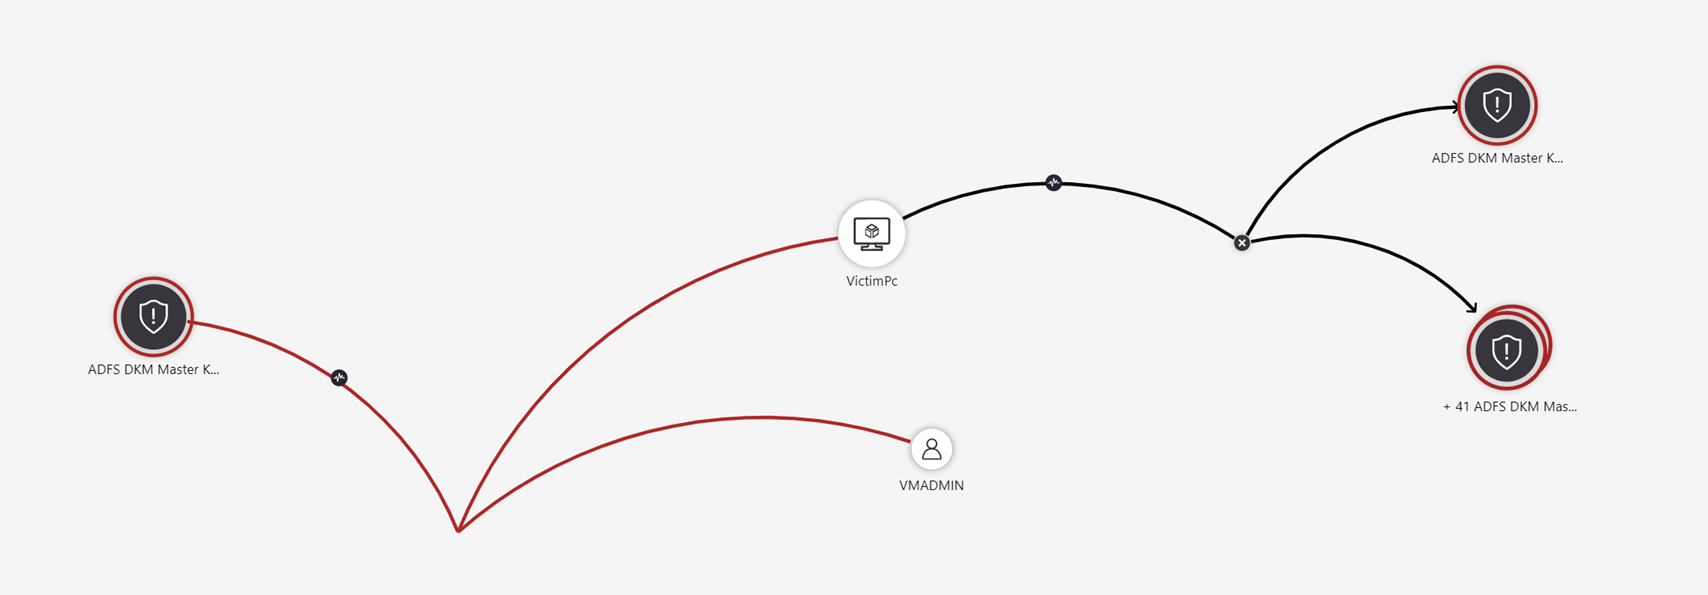
Pastikan alert terkait terlihat terhubung ke entitas dengan garis putus-putus.
Untuk setiap kueri eksplorasi, Anda dapat memilih opsi untuk membuka hasil peristiwa mentah dan kueri yang digunakan dalam Log Analytics, dengan memilih Peristiwa>.
Untuk memahami insiden, grafik memberi Anda garis waktu paralel.
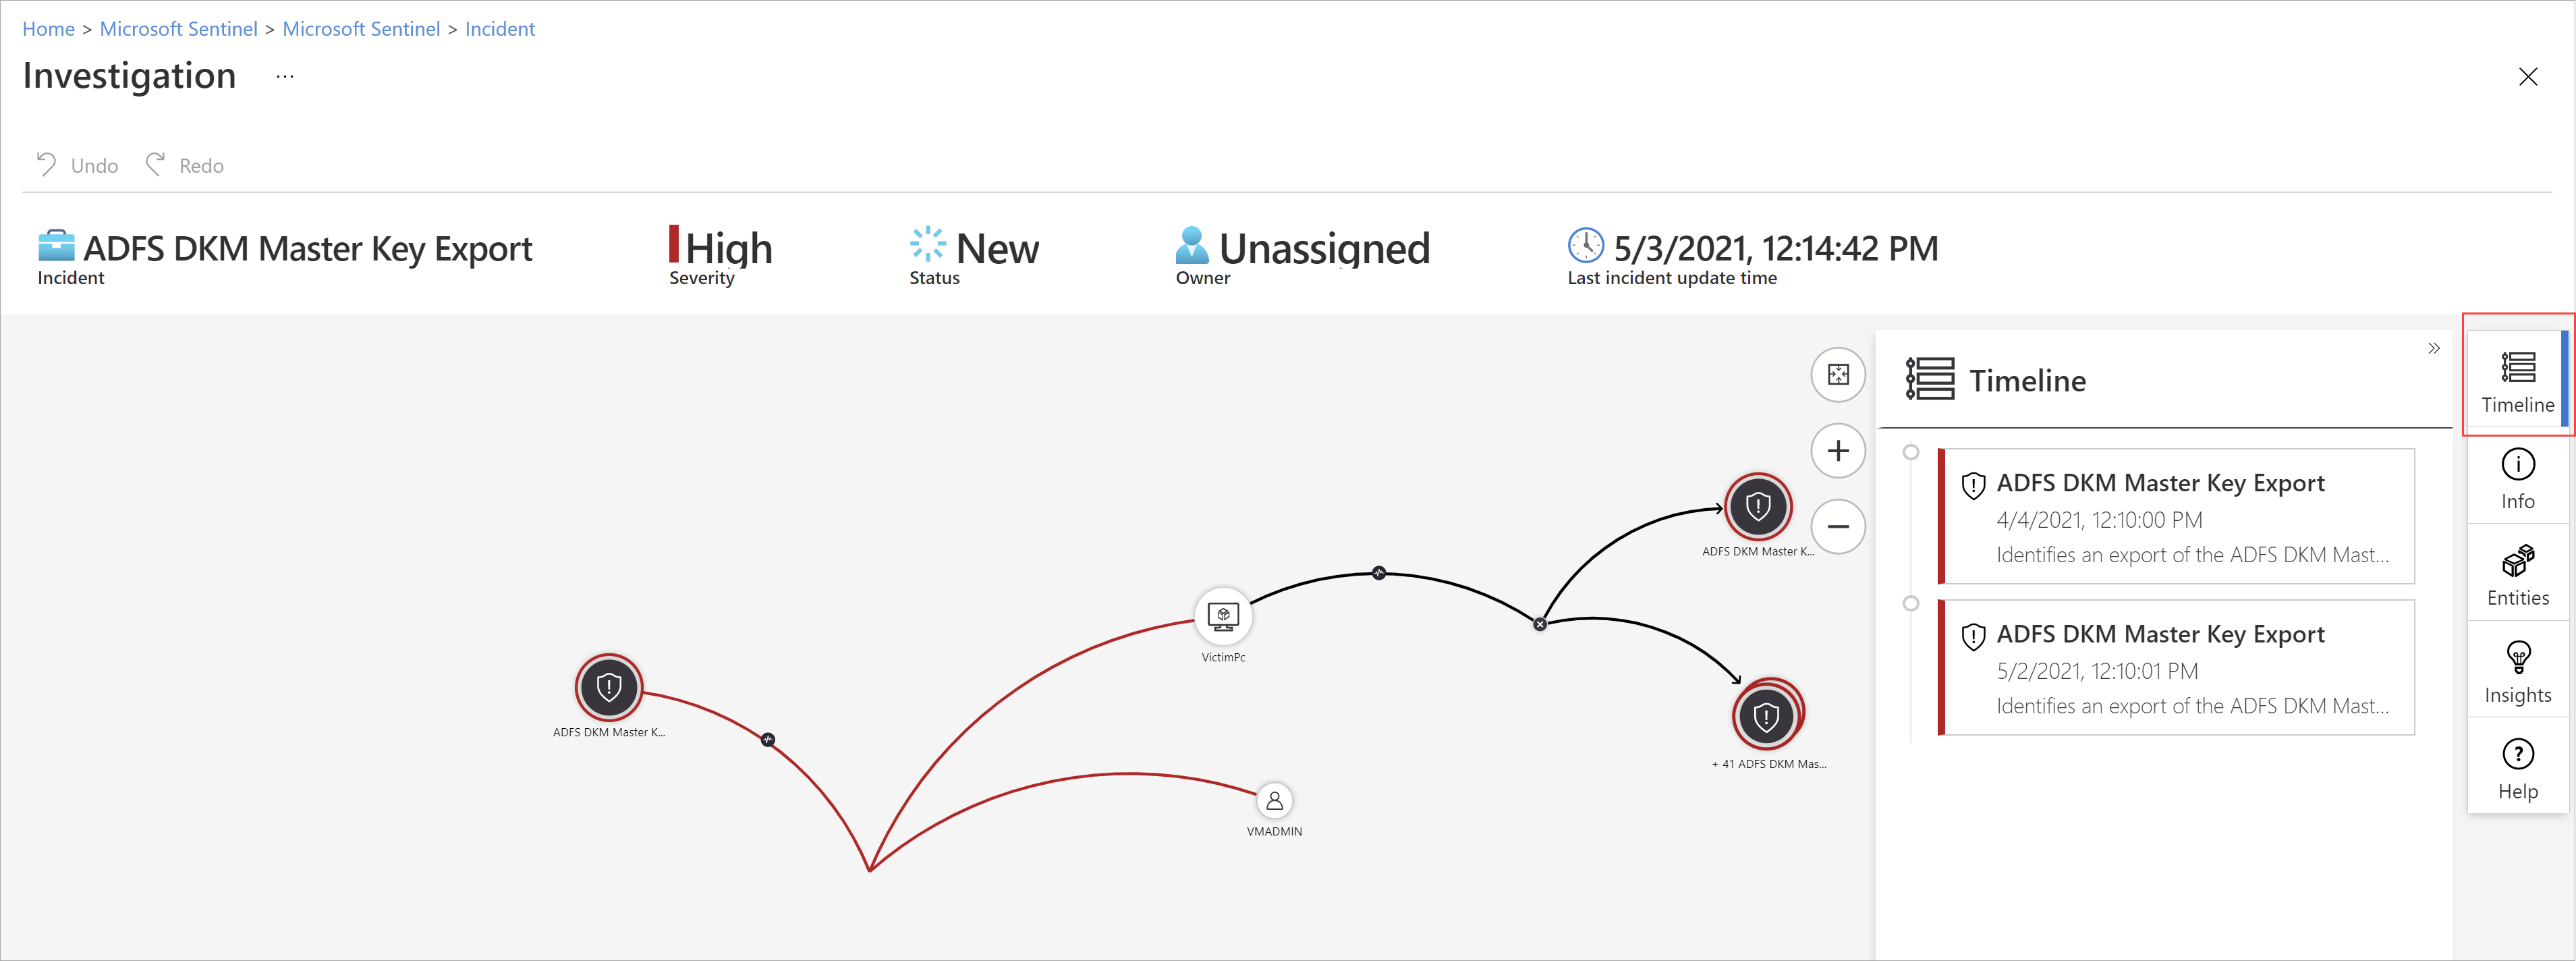
Arahkan mouse ke garis waktu untuk melihat hal-hal mana pada grafik yang terjadi pada titik waktu berapa.


Mengaudit peristiwa insiden dan menambahkan komentar
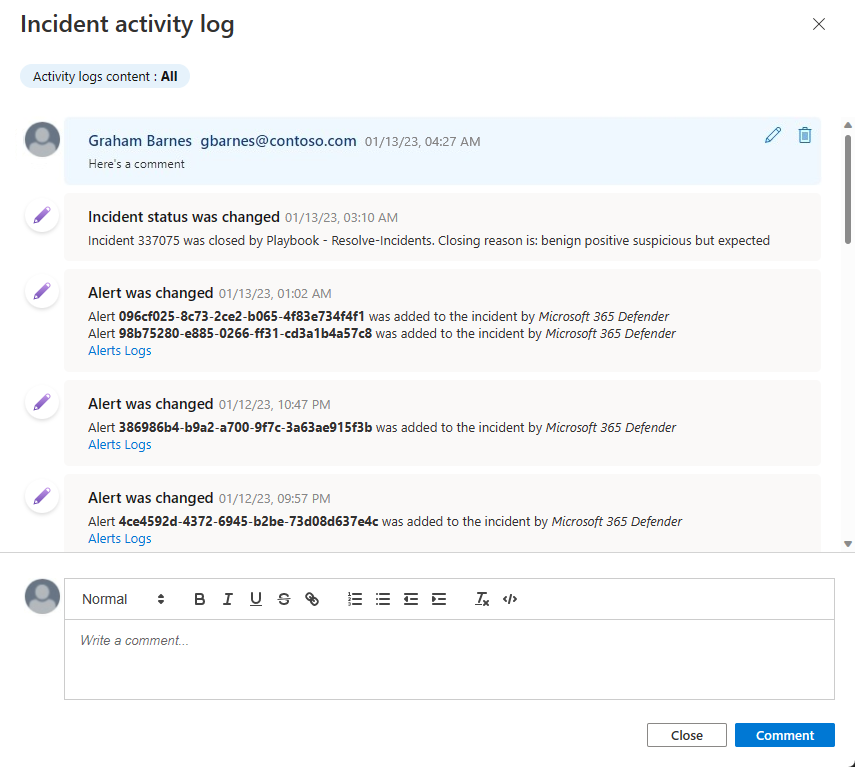
Saat menyelidiki insiden, Anda ingin secara menyeluruh mendokumenkan langkah-langkah yang Anda ambil, baik untuk memastikan pelaporan yang akurat ke manajemen dan untuk memungkinkan kerja sama dan kolaborasi yang lancar di antara rekan kerja. Anda juga ingin melihat dengan jelas catatan tindakan apa pun yang diambil pada insiden oleh orang lain, termasuk oleh proses otomatis. Microsoft Sentinel menyediakan log Aktivitas, lingkungan audit dan pemberian komentar yang lengkap, untuk membantu Anda melakukannya.
Anda juga dapat memperkaya insiden Anda secara otomatis dengan komentar. Misalnya, saat Anda menjalankan playbook pada insiden yang mengambil informasi yang relevan dari sumber eksternal (misalnya, memeriksa file untuk malware di VirusTotal), Anda dapat membuat playbook menempatkan respons sumber eksternal—bersama dengan informasi lain yang Anda tentukan—dalam komentar insiden.
Log aktivitas diperbarui secara otomatis, meskipun sedang terbuka, sehingga Anda selalu dapat melihat perubahan secara waktu nyata. Anda juga diberi tahu tentang perubahan apa pun yang dilakukan pada log aktivitas saat Anda membukanya.
Prasyarat
Mengedit: Hanya pembuat komentar yang memiliki izin untuk mengeditnya.
Menghapus: Hanya pengguna dengan peran kontributor Microsoft Sentinel yang memiliki izin untuk menghapus komentar. Bahkan penulis komentar harus memiliki peran ini untuk menghapusnya.
Untuk melihat log aktivitas dan komentar, atau menambahkan komentar Anda sendiri:
- Pilih Log aktivitas di bagian atas halaman detail insiden.
- Untuk memfilter log agar hanya menampilkan aktivitas atau hanya komentar, pilih kontrol filter di bagian atas log.
- Jika Anda ingin menambahkan komentar, masukkan ke dalam editor teks berformat kaya yang berada di bagian bawah panel Log aktivitas insiden.
- Pilih Komentar untuk mengirimkan komentar. Komentar Anda ditambahkan di bagian atas log.
Masukan yang didukung untuk komentar
Tabel berikut ini mencantumkan batasan untuk input yang didukung dalam komentar:
| Jenis | Description |
|---|---|
| Teks | Komentar di Microsoft Sentinel mendukung input teks dalam teks biasa, HTML dasar, dan Markdown. Anda juga dapat menempelkan teks yang disalin, HTML, dan Markdown ke jendela komentar. |
| Links | Tautan harus dalam bentuk tag jangkar HTML, dan harus memiliki parameter target="_blank". Misalnya::html<br><a href="https://www.url.com" target="_blank">link text</a><br>Jika Anda memiliki playbook yang membuat komentar dalam insiden, tautan dalam komentar tersebut juga harus sesuai dengan templat ini. |
| Gambar | Gambar tidak dapat diunggah langsung ke komentar. Sebagai gantinya, sisipkan tautan ke gambar dalam komentar untuk menampilkan gambar sebaris. Gambar tertaut harus sudah dihosting di lokasi yang dapat diakses publik seperti Dropbox, OneDrive, Google Drive, dan sebagainya. |
| Batas ukuran |
Per komentar: Satu komentar dapat berisi hingga 30.000 karakter. Per insiden: Satu insiden dapat berisi hingga 100 komentar. Batas ukuran rekaman insiden tunggal dalam tabel SecurityIncident di Log Analytics adalah 64 KB. Jika batas ini terlampaui, komentar (dimulai dengan yang paling awal) dipotong, yang dapat memengaruhi komentar yang muncul di hasil pencarian lanjutan . Rekaman insiden aktual dalam database insiden tidak terpengaruh. |