Catatan
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba masuk atau mengubah direktori.
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba mengubah direktori.
Gunakan Sinkronisasi File Azure untuk memusatkan pembagian file organisasi Anda di Azure Files, sekaligus menjaga fleksibilitas, performa, dan kompatibilitas server file lokal. Azure File Sync mentransformasi Server Windows menjadi cache cepat dari berbagi file Azure Anda. Anda dapat menggunakan protokol apa pun yang tersedia di Windows Server untuk mengakses data Anda secara lokal, termasuk Blok Pesan Server (SMB), Sistem File Jaringan (NFS), dan Protokol Transfer File melalui SSL/TLS (FTPS). Anda dapat memiliki cache sebanyak yang Anda butuhkan di seluruh dunia.
Baca Rencanakan untuk menyebarkan Azure Files dan Merencanakan penyebaran Azure File Sync sebelum Anda menyelesaikan langkah-langkah dalam artikel ini.
Prasyarat
Sebelum Anda menerapkan Azure File Sync, lengkapi prasyarat berikut.
Catatan
Agen Azure File Sync memerlukan .NET Framework 4.7.2 atau lebih baru di Windows Server. Server Windows 2019 dan yang lebih baru secara default menyertakan .NET Framework 4.7.2. Untuk Server Windows 2016, pastikan .NET Framework 4.7.2 atau lebih baru terinstal sebelum menginstal Azure File Sync.
Anda membutuhkan file share Azure classic di wilayah yang sama di mana Anda ingin menerapkan Azure File Sync. File share v2 yang telah disediakan direkomendasikan untuk semua deployment baru. Untuk informasi selengkapnya, lihat:
Anda harus mengaktifkan pengaturan akun penyimpanan berikut untuk memberikan akses Azure File Sync ke akun penyimpanan:
- Pengaturan keamanan SMB harus mengizinkan versi protokol SMB 3.1.1, autentikasi NTLM v2, dan enkripsi AES-128-GCM. Untuk memeriksa pengaturan keamanan SMB di akun penyimpanan, lihat Pengaturan keamanan SMB.
- Izinkan akses kunci akun penyimpanan harus diatur ke Diaktifkan. Untuk memeriksa pengaturan ini, buka akun penyimpanan Anda dan pilih Konfigurasi di bagian Pengaturan .
Anda memerlukan setidaknya satu instans Windows Server yang didukung untuk disinkronkan dengan Azure File Sync. Untuk informasi selengkapnya tentang versi Windows Server yang didukung dan sumber daya sistem yang direkomendasikan, lihat Pertimbangan untuk server file Windows.
Pembaruan Windows berikut ini harus diinstal pada instans Windows Server:
Administrator yang mendaftarkan server dan membuat titik akhir cloud harus menjadi anggota peran manajemen Administrator Azure File Sync, Pemilik, atau Kontributor untuk layanan sinkronisasi penyimpanan. Anda dapat mengonfigurasi peran ini di bawah Kontrol Akses (IAM) di halaman portal Microsoft Azure untuk layanan sinkronisasi penyimpanan. Azure File Sync juga memerlukan izin akun penyimpanan tambahan untuk operasi pembuatan dan pembaruan titik akhir cloud. Pengguna yang sebelumnya hanya memiliki izin baca akun penyimpanan tidak dapat lagi membuat atau memperbarui titik akhir cloud.
Untuk penyebaran identitas yang tidak dikelola, administrator harus memiliki peran yang mencakup:
Microsoft.Storage/storageAccounts/listKeys/actionMicrosoft.Storage/storageAccounts/ListAccountSas/action
Untuk penyebaran identitas terkelola, pastikan identitas terkelola Azure File Sync atau perwakilan layanan memiliki peran akun penyimpanan yang diperlukan, seperti Pembaca dan Akses Data atau Kontributor Istimewa Data File Penyimpanan, sebagaimana berlaku.
Saat menetapkan peran Administrator Azure File Sync, ikuti langkah-langkah ini untuk memastikan hak istimewa paling sedikit.
Di bawah tab Kondisi , pilih Izinkan pengguna menetapkan peran yang dipilih hanya untuk prinsipal yang dipilih (lebih sedikit hak istimewa).
Klik Pilih Peran dan Prinsipal lalu pilih Tambahkan Tindakan di bawah Kondisi #1.
Pilih Buat penetapan peran, lalu klik Pilih.
Pilih Tambahkan ekspresi, lalu pilih Permintaan.
Di bawah Sumber Atribut, pilih Id Definisi Peran di bawah Atribut, lalu pilih ForAnyOfAnyValues:GuidEquals di bawah Operator.
Pilih Tambahkan Peran. Tambahkan peran Pembaca dan Akses Data, Kontributor Istimewa Data File Penyimpanan, dan Kontributor Akun Penyimpanan , lalu pilih Simpan.
Jika Anda ingin menggunakan Azure File Sync dengan kluster failover Windows Server, Anda harus mengonfigurasi Server File untuk peran penggunaan umum sebelum menginstal agen Azure File Sync pada setiap simpul dalam kluster. Untuk informasi selengkapnya tentang cara mengonfigurasi Server File untuk peran penggunaan umum pada kluster failover, lihat Menyebarkan server file berkluster dua simpul.
Catatan
Satu-satunya skenario yang didukung Azure File Sync adalah kluster failover Windows Server dengan disk terkluster. Untuk informasi selengkapnya, lihat Failover clustering.
Meskipun Anda dapat mengelola sumber daya cloud dengan menggunakan portal Microsoft Azure, cmdlet PowerShell menyediakan fungsionalitas tingkat lanjut untuk server terdaftar. Anda menjalankan cmdlet ini secara lokal di PowerShell 5.1 atau PowerShell 6+. Anda dapat menggunakan PowerShell 6+ dengan sistem yang didukung dan mengunduhnya melalui halaman GitHub-nya.
Menyiapkan Windows Server untuk digunakan dengan Azure File Sync
Untuk setiap server yang ingin Anda gunakan dengan Azure File Sync, termasuk setiap simpul server dalam kluster failover, nonaktifkan Konfigurasi Keamanan Tingkat Tinggi Internet Explorer. Tindakan ini hanya diperlukan untuk pendaftaran server awal. Anda dapat mengaktifkan kembali pengaturan setelah server terdaftar.
Anda dapat melewati tindakan ini jika Anda menyebarkan Azure File Sync di Windows Server Core.
Buka Manajer Server.
Pilih Server Lokal.

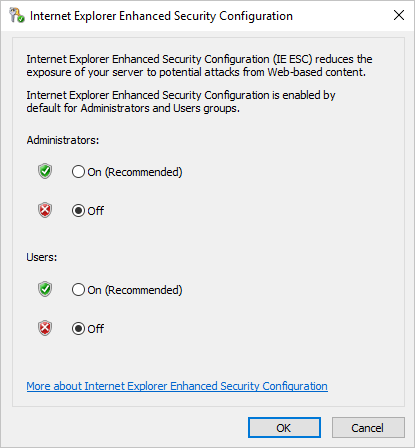
Pada panel Properti , pilih tautan untuk Konfigurasi Keamanan Tingkat Tinggi IE.
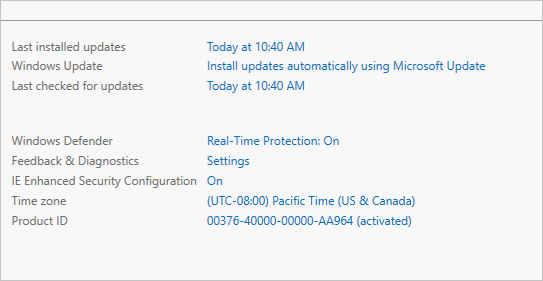
Dalam dialog Konfigurasi Keamanan Tingkat Tinggi Internet Explorer , pilih Nonaktif di bawah Administrator dan Pengguna. Kemudian pilih OK.
Menyebarkan layanan sinkronisasi penyimpanan
Menyebarkan Azure File Sync dimulai dengan menempatkan sumber daya layanan sinkronisasi penyimpanan dalam grup sumber daya langganan yang Anda pilih. Sumber daya ini menciptakan hubungan kepercayaan antara server Anda dan dirinya sendiri.
Server hanya dapat didaftarkan ke satu layanan sinkronisasi penyimpanan. Akibatnya, sebaiknya sebarkan layanan sinkronisasi penyimpanan sebanyak yang Anda butuhkan untuk memisahkan grup server. Perlu diingat bahwa server dari layanan sinkronisasi penyimpanan yang berbeda tidak dapat disinkronkan satu sama lain.
Layanan sinkronisasi penyimpanan mewarisi izin akses dari langganan dan grup sumber daya tempat layanan tersebut diterapkan. Kami sarankan Anda memeriksa dengan cermat siapa yang memiliki akses ke dalamnya. Entitas yang memiliki akses tulis dapat mulai menyinkronkan set file baru dari server yang terdaftar ke layanan sinkronisasi penyimpanan ini dan menyebabkan data mengalir ke penyimpanan Azure yang dapat diakses oleh mereka.
Pada portal Microsoft Azure, pilih Buat sumber daya.
Cari Azure File Sync dan pilih di hasilnya.
Pilih Buat. Pada tab Sebarkan Sinkronisasi Penyimpanan , masukkan informasi berikut ini:
- Nama: Nama unik (per wilayah) untuk layanan sinkronisasi penyimpanan.
- Langganan: Langganan tempat Anda ingin membuat layanan sinkronisasi penyimpanan. Tergantung pada strategi konfigurasi organisasi Anda, Anda mungkin memiliki akses ke satu atau beberapa langganan. Langganan Azure adalah kontainer paling dasar untuk penagihan setiap layanan cloud (seperti Azure Files).
- Grup sumber daya: Grup logis sumber daya Azure, seperti akun penyimpanan atau layanan sinkronisasi penyimpanan. Anda dapat membuat grup sumber daya baru atau menggunakan grup sumber daya yang sudah ada untuk Azure File Sync. Sebaiknya gunakan grup sumber daya sebagai kontainer untuk mengisolasi sumber daya secara logis untuk organisasi Anda, seperti mengelompokkan sumber daya atau sumber daya SDM untuk proyek tertentu.
- Lokasi: Wilayah tempat Anda ingin menggunakan Azure File Sync. Hanya mendukung wilayah yang tersedia dalam daftar ini.
Pilih Buat.
Menginstal agen Azure File Sync
Agen Azure File Sync adalah paket yang dapat diunduh yang memungkinkan Windows Server disinkronkan dengan Azure file share.
Jika Anda ingin menggunakan Azure File Sync dengan kluster failover, agen Azure File Sync harus diinstal pada setiap simpul dalam kluster. Setiap simpul dalam klaster harus didaftarkan agar berfungsi dengan Azure File Sync.
Unduh agen dari Pusat Unduhan Microsoft. Setelah pengunduhan selesai, klik dua kali paket MSI untuk memulai penginstalan agen.
Atau, untuk menginstal agen secara diam-diam, lihat Cara melakukan penginstalan senyap untuk penginstalan agen Azure File Sync baru.
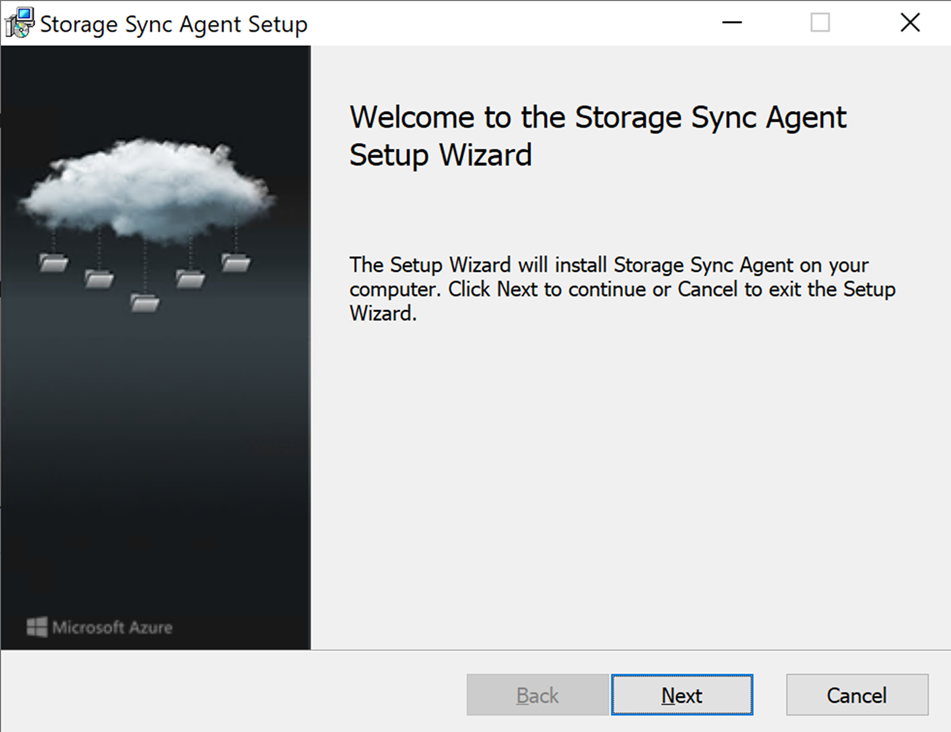
Pada halaman selamat datang, pilih Berikutnya.
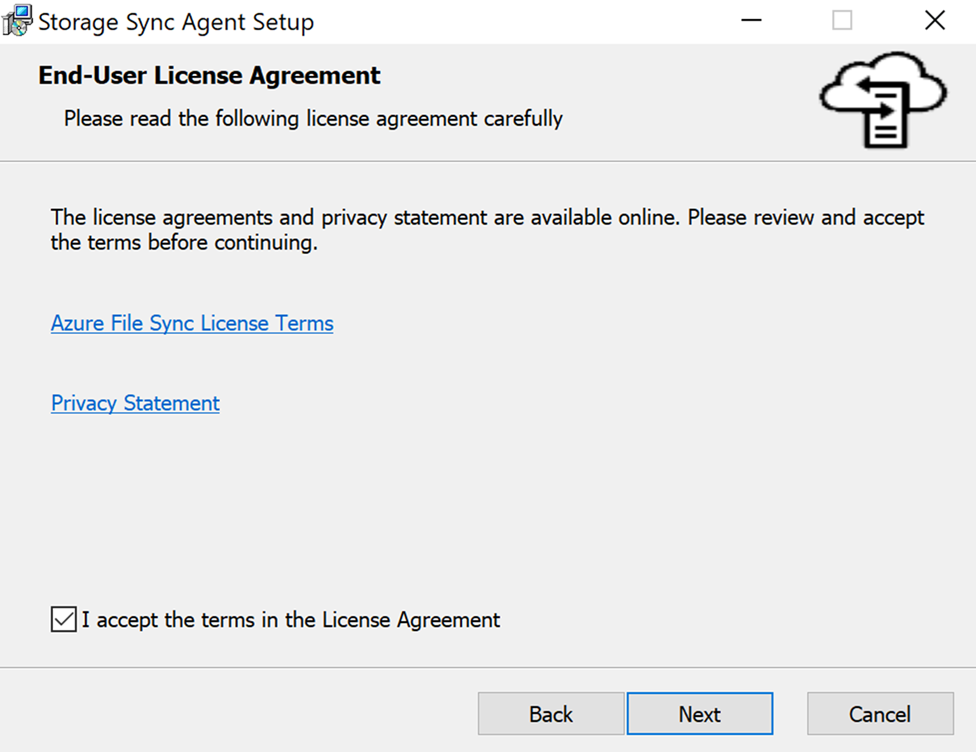
Setelah Anda meninjau perjanjian lisensi, pilih kotak centang untuk menerimanya. Kemudian pilih Berikutnya.
Jalur penginstalan agen sinkronisasi penyimpanan diisi secara default. Anda dapat mengubahnya ke lokasi pilihan Anda. Namun, untuk menyederhanakan pemecahan masalah dan pemeliharaan server, jangan ubah jalur default (C:\Program Files\Azure\StorageSyncAgent). Pilih Berikutnya untuk melanjutkan.
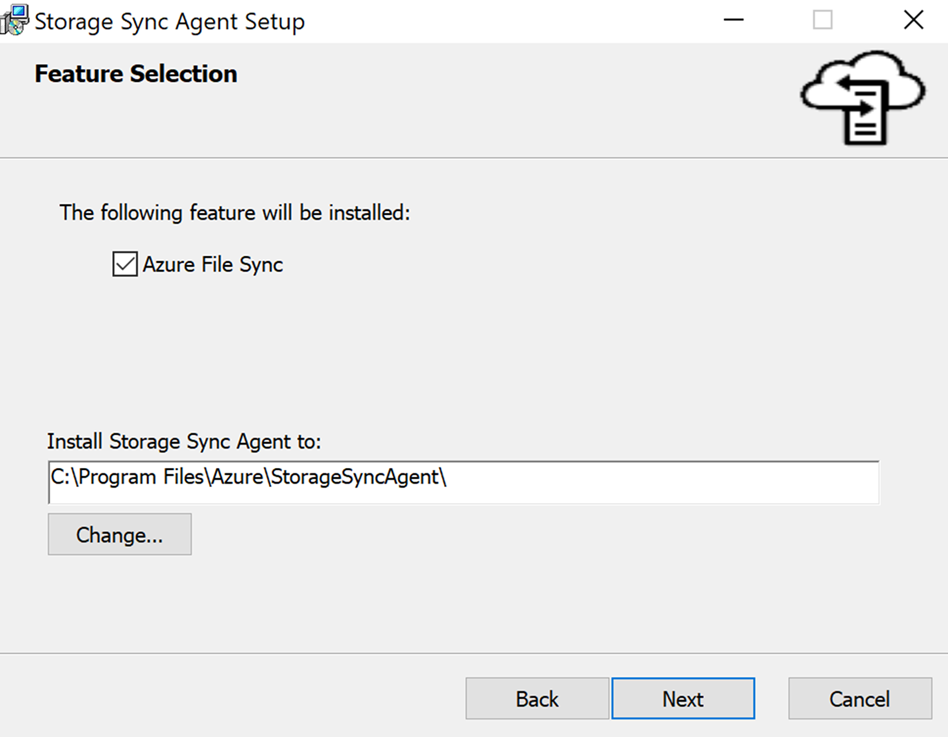
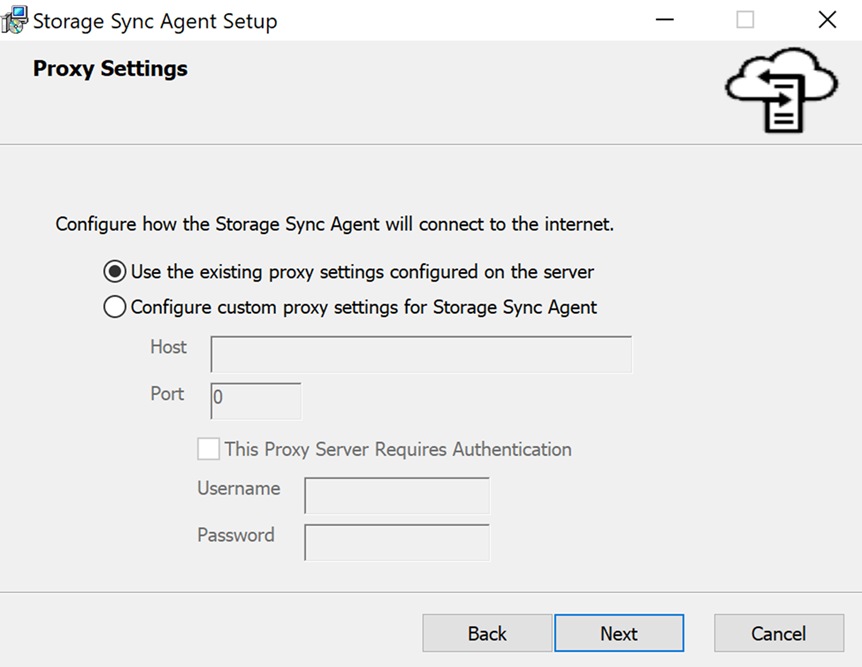
Pilih pengaturan proksi, lalu pilih Berikutnya.
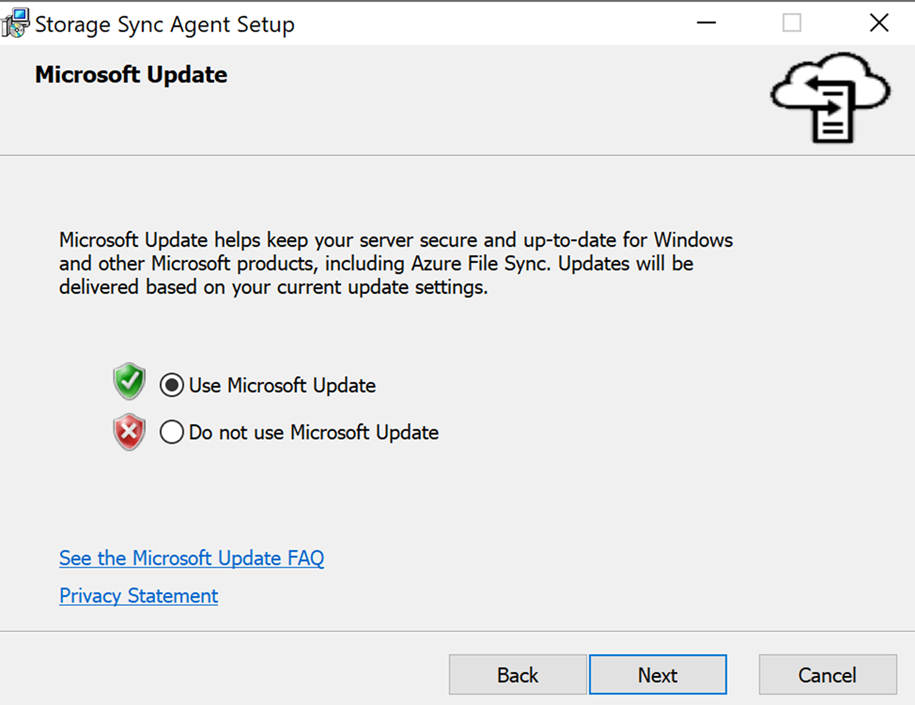
Pilih apakah Anda ingin menggunakan Microsoft Update untuk memperbarui agen Azure File Sync, lalu pilih Berikutnya.
Kami menyarankan agar Anda mengaktifkan Microsoft Update, agar Azure File Sync tetap terbarui. Semua pembaruan untuk agen Azure File Sync, termasuk pembaruan fitur dan perbaikan, terjadi dari Microsoft Update. Sebaiknya instal pembaruan terbaru ke Azure File Sync. Untuk informasi selengkapnya, lihat Kebijakan pembaruan Azure File Sync.
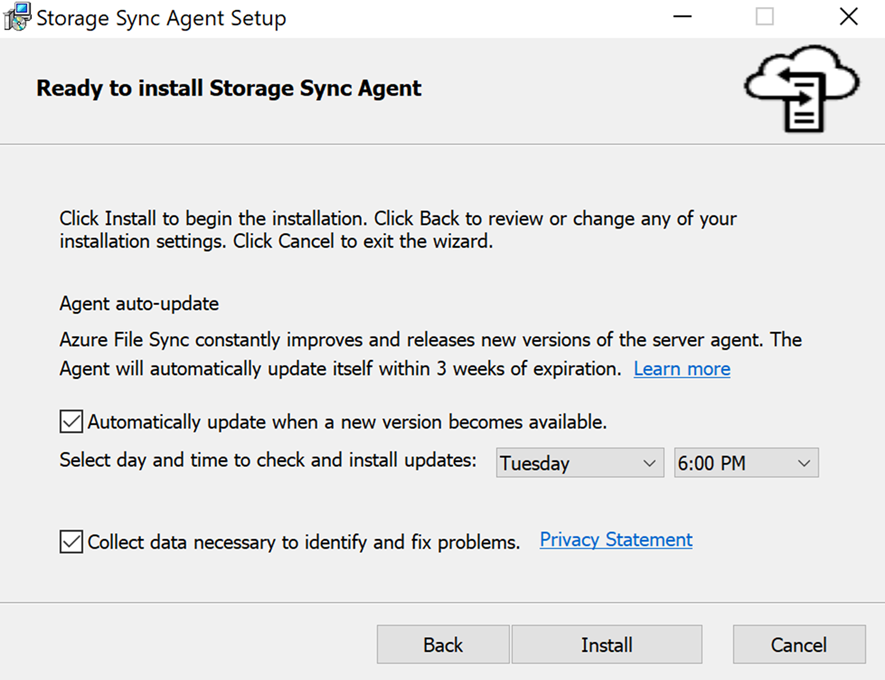
Pilih opsi untuk memperbarui agen secara otomatis dan mengumpulkan data untuk pemecahan masalah, sesuai kebutuhan. Lalu pilih Instal.
Setelah penginstalan selesai, pilih Selesai untuk menutup wizard.
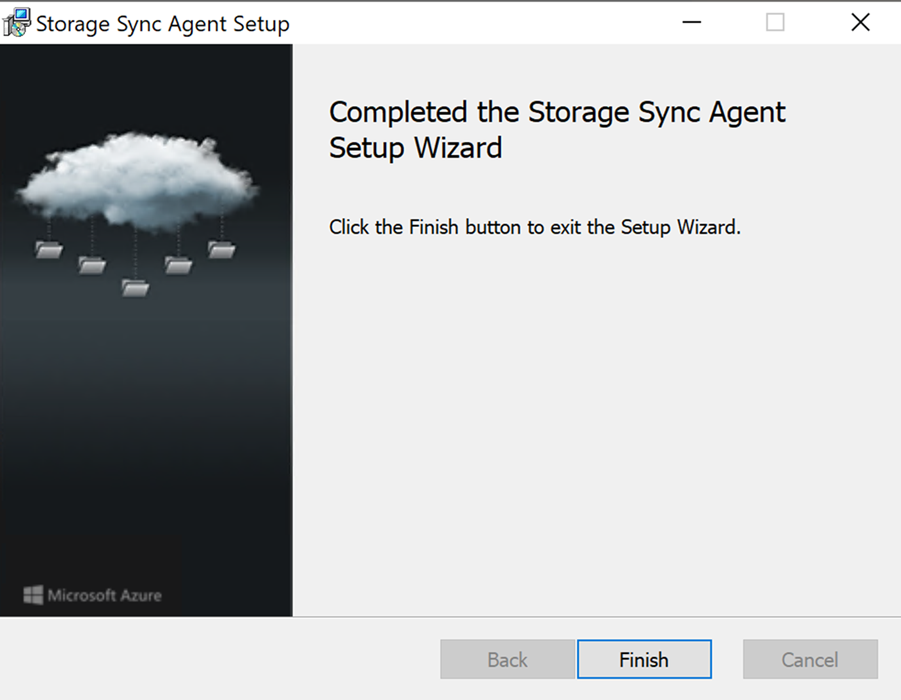
Saat penginstalan agen Azure File Sync selesai, dialog Pendaftaran Server secara otomatis terbuka. Anda harus memiliki layanan sinkronisasi penyimpanan sebelum mendaftar. Bagian berikutnya dalam artikel ini membahas cara membuat layanan sinkronisasi penyimpanan.
Menginstal di server berkemampuan Azure Arc
Anda juga dapat menerapkan agen Azure File Sync pada server Windows yang mendukung Azure Arc dengan menggunakan ekstensi Azure File Sync Agent for Windows. Metode ini berguna untuk mengelola penyebaran agen dan pembaruan pada server yang terhubung melalui Azure Arc.
Penting
Ekstensi agen Azure File Sync hanya didukung di Windows. Server yang mendukung Linux Arc tidak didukung.
- Di portal Azure, buka Azure ArcMachines> dan pilih server Windows yang mendukung Arc.
- Di bawah Ekstensi, pilih + Tambah, cari dan pilih ekstensi Azure File Sync Agent untuk Windows, lalu pilih Berikutnya.
- Konfigurasikan pengaturan agen (direktori instalasi, jadwal pembaruan otomatis, pengaturan proxy) dan pilih Tinjau + buat.
Setelah menginstal ekstensi, daftarkan server dengan Storage Sync Service untuk mulai menyinkronkan.
Mendaftarkan Windows Server dengan layanan sinkronisasi penyimpanan
Mendaftarkan instans Windows Server Anda dengan layanan sinkronisasi penyimpanan membangun hubungan kepercayaan antara server Anda (atau kluster) dan layanan sinkronisasi penyimpanan. Server hanya dapat didaftarkan dengan satu layanan sinkronisasi penyimpanan. Server tersebut dapat disinkronkan dengan server lain dan berbagi file Azure yang terkait dengan layanan sinkronisasi penyimpanan yang sama.
Catatan
Pendaftaran server menggunakan kredensial Azure Anda untuk membuat hubungan kepercayaan antara instans Windows Server Anda dan layanan sinkronisasi penyimpanan. Selanjutnya, server membuat dan menggunakan identitasnya sendiri. Identitas ini berlaku selama server tetap terdaftar dan token tanda tangan akses bersama (SAS) saat ini valid. Token SAS baru tidak dapat dikeluarkan ke server setelah server tidak terdaftar. Membatalkan pendaftaran server akan menghapus kemampuan server untuk mengakses berbagi file Azure Anda, dan menghentikan sinkronisasi apa pun.
Administrator yang mendaftarkan server harus menjadi anggota peran manajemen Administrator Azure File Sync, Pemilik, atau Kontributor untuk layanan sinkronisasi penyimpanan. Anda dapat mengonfigurasi peran ini di bawah Kontrol Akses (IAM) di halaman portal Microsoft Azure untuk layanan sinkronisasi penyimpanan.
Saat menetapkan peran Administrator Azure File Sync, ikuti langkah-langkah ini untuk memastikan hak istimewa paling sedikit.
Di bawah tab Kondisi , pilih Izinkan pengguna menetapkan peran yang dipilih hanya untuk prinsipal yang dipilih (lebih sedikit hak istimewa).
Klik Pilih Peran dan Prinsipal lalu pilih Tambahkan Tindakan di bawah Kondisi #1.
Pilih Buat penetapan peran, lalu klik Pilih.
Pilih Tambahkan ekspresi, lalu pilih Permintaan.
Di bawah Sumber Atribut, pilih Id Definisi Peran di bawah Atribut, lalu pilih ForAnyOfAnyValues:GuidEquals di bawah Operator.
Pilih Tambahkan Peran. Tambahkan peran Pembaca dan Akses Data, Kontributor Istimewa Data File Penyimpanan, dan Kontributor Akun Penyimpanan , lalu pilih Simpan.
Dimungkinkan juga untuk membedakan administrator yang dapat mendaftarkan server dari administrator yang juga dapat mengonfigurasi sinkronisasi dalam layanan sinkronisasi penyimpanan. Untuk melakukan diferensiasi ini, buat peran kustom di mana Anda mencantumkan administrator yang hanya diizinkan untuk mendaftarkan server. Berikan peran kustom Anda izin berikut:
Microsoft.StorageSync/storageSyncServices/registeredServers/writeMicrosoft.StorageSync/storageSyncServices/readMicrosoft.StorageSync/storageSyncServices/workflows/readMicrosoft.StorageSync/storageSyncServices/workflows/operations/read
Dialog Pendaftaran Server akan terbuka secara otomatis setelah Anda menginstal agen Azure File Sync. Jika tidak, Anda dapat membukanya secara manual dari lokasi filenya: C:\Program Files\Azure\StorageSyncAgent\ServerRegistration.exe. Dalam dialog, pilih lingkungan Azure Anda dari opsi yang tercantum.
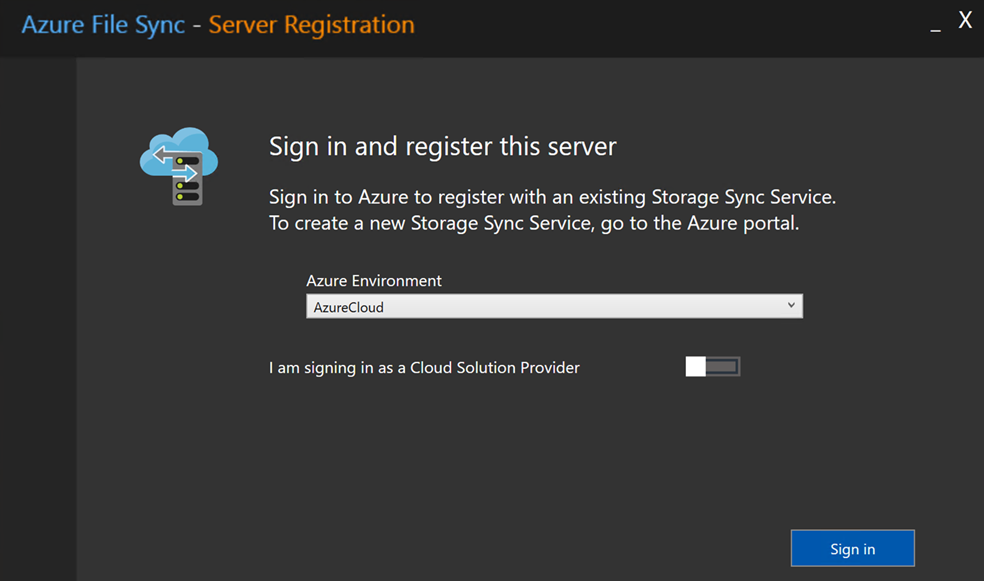
Jika Anda adalah Penyedia Solusi Cloud, aktifkan tombol untuk saya masuk sebagai Penyedia Solusi Cloud dan masukkan nilai ID Penyewa . Lalu pilih Masuk.
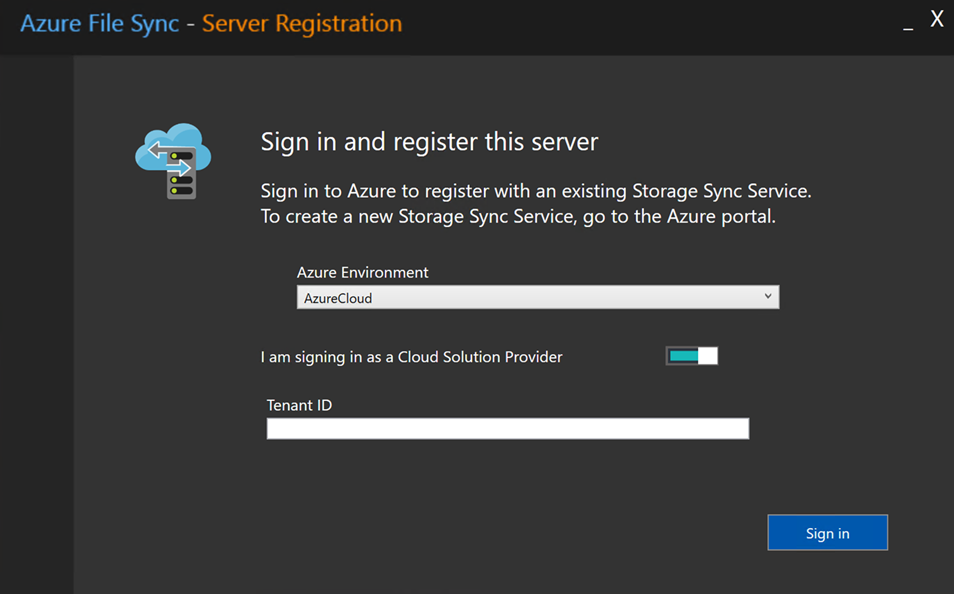
Setelah Anda masuk, masukkan informasi berikut:
- Langganan Azure: Langganan yang berisi layanan sinkronisasi penyimpanan (seperti yang dijelaskan sebelumnya di Menyebarkan layanan sinkronisasi penyimpanan).
- Grup Sumber Daya: Grup sumber daya yang berisi layanan sinkronisasi penyimpanan.
- Storage Sync Service: Nama layanan sinkronisasi penyimpanan yang ingin Anda daftarkan.
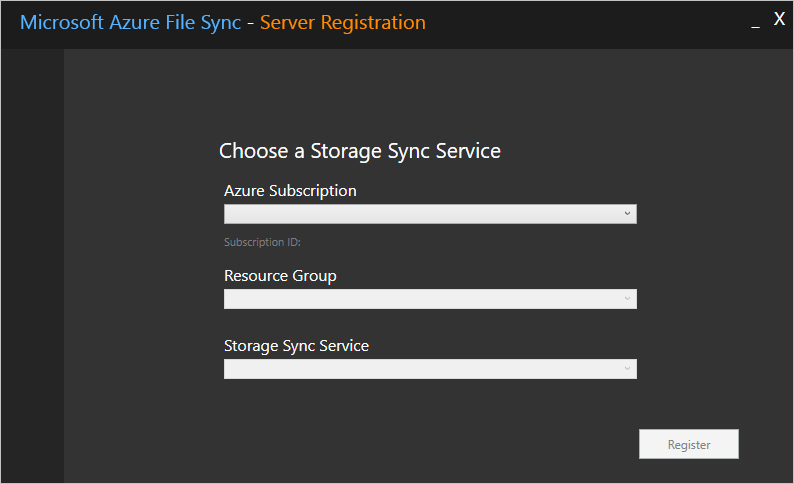
Pilih Daftar untuk menyelesaikan pendaftaran server. Sebagai bagian dari proses pendaftaran, Anda akan diminta untuk melakukan login tambahan.
Buat grup sinkronisasi dan endpoint cloud
Grup sinkronisasi menentukan topologi sinkronisasi untuk sekumpulan file. Titik akhir dalam grup sinkronisasi tetap sinkron satu sama lain. Grup sinkronisasi harus berisi:
- Satu atau beberapa titik akhir server. Titik akhir server mewakili jalur pada server terdaftar. Server dapat memiliki endpoint server di beberapa grup sinkronisasi. Anda dapat membuat grup sinkronisasi sebanyak yang Anda butuhkan, untuk menggambarkan topologi sinkronisasi yang Anda inginkan dengan tepat.
- Satu titik akhir cloud. Titik akhir cloud adalah pointer ke berbagi file Azure. Semua titik akhir server disinkronkan dengan titik akhir cloud untuk menjadikan titik akhir cloud sebagai hub. Akun penyimpanan untuk berbagi file Azure harus berada di wilayah yang sama dengan layanan sinkronisasi penyimpanan.
Keseluruhan berbagi file Azure disinkronkan, dengan satu pengecualian. Folder khusus, mirip dengan folder tersembunyi System Volume Information pada volume NTFS, disediakan. Direktori ini disebut . SystemShareInformation. Ini berisi metadata sinkronisasi penting yang tidak tersinkron ke endpoint lain. Jangan gunakan atau hapus.
Penting
Anda dapat melakukan perubahan pada titik akhir cloud atau titik akhir server mana pun dalam grup sinkronisasi, dan file Anda akan disinkronkan ke titik akhir lainnya dalam grup sinkronisasi. Jika Anda membuat perubahan secara langsung pada titik akhir cloud (file share Azure), tugas deteksi perubahan Azure File Sync terlebih dahulu perlu mendeteksi perubahan tersebut. Tugas deteksi perubahan untuk endpoint cloud hanya dijalankan sekali dalam setiap 24 jam. Untuk informasi selengkapnya, lihat deteksi perubahan Azure File Sync.
administrator yang membuat atau memperbarui titik akhir cloud harus memiliki izin yang memadai pada akun penyimpanan yang berisi file share Azure yang menjadi tujuan titik akhir cloud tersebut. Akses hanya-baca ke akun penyimpanan tidak memadai. Operasi pembuatan dan pembaruan titik akhir cloud memerlukan izin akun penyimpanan berikut:
Microsoft.Storage/storageAccounts/listKeys/actionMicrosoft.Storage/storageAccounts/ListAccountSas/action
Tetapkan peran pada akun penyimpanan yang menyertakan izin ini, seperti Pembaca dan Akses Data atau Kontributor Akun Penyimpanan. Konfigurasikan peran ini di bawah Kontrol Akses (IAM) di halaman portal Microsoft Azure untuk akun penyimpanan.
Saat menetapkan peran Administrator Azure File Sync, ikuti langkah-langkah ini untuk memastikan hak istimewa paling sedikit.
Di bawah tab Kondisi , pilih Izinkan pengguna menetapkan peran yang dipilih hanya untuk prinsipal yang dipilih (lebih sedikit hak istimewa).
Klik Pilih Peran dan Prinsipal lalu pilih Tambahkan Tindakan di bawah Kondisi #1.
Pilih Buat penetapan peran, lalu klik Pilih.
Pilih Tambahkan ekspresi, lalu pilih Permintaan.
Di bawah Sumber Atribut, pilih Id Definisi Peran di bawah Atribut, lalu pilih ForAnyOfAnyValues:GuidEquals di bawah Operator.
Pilih Tambahkan Peran. Tambahkan peran Pembaca dan Akses Data, Kontributor Istimewa Data File Penyimpanan, dan Kontributor Akun Penyimpanan , lalu pilih Simpan.
Di portal Microsoft Azure, buka layanan sinkronisasi penyimpanan Anda.
Di panel kiri, pilih Sinkronkan>grup Sinkronisasi. Lalu pilih + Buat grup sinkronisasi.
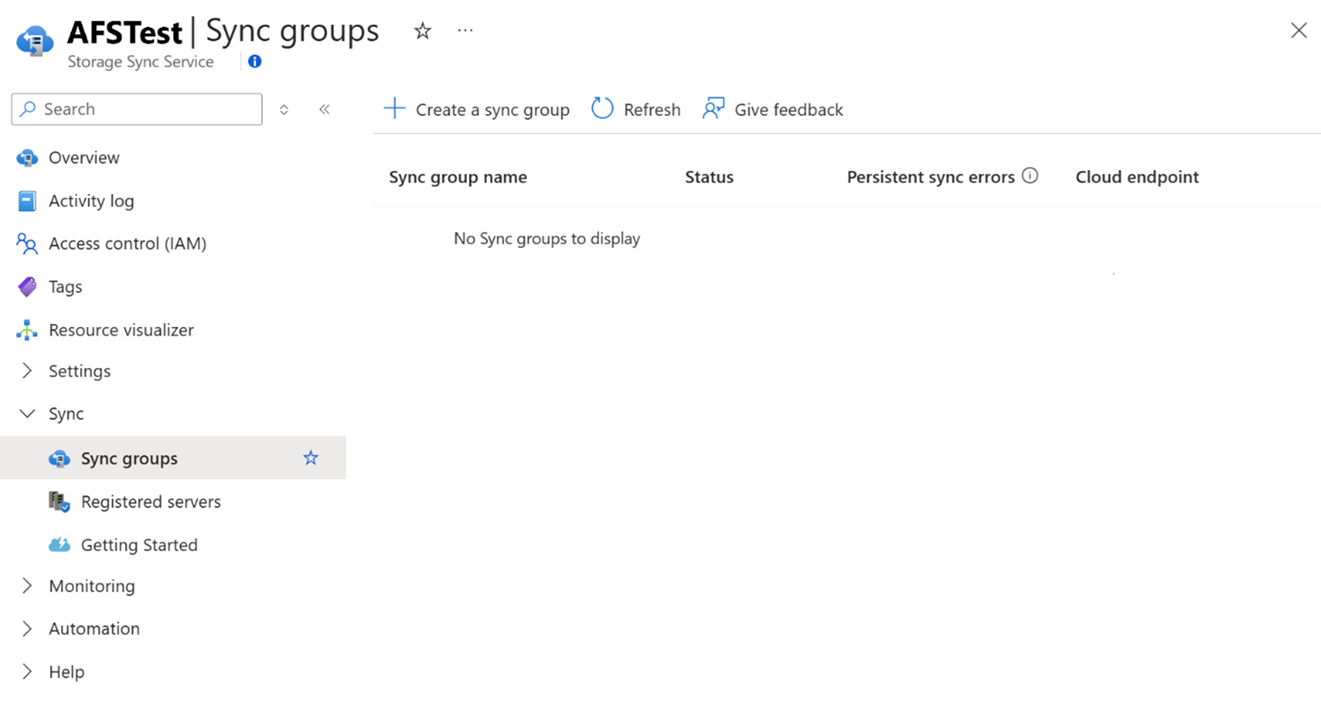
Pada panel yang terbuka, masukkan informasi berikut ini. Setelah selesai, pilih Buat.
- Nama grup sinkronisasi: Masukkan nama grup sinkronisasi yang akan dibuat. Nama ini harus unik dalam layanan sinkronisasi penyimpanan, tetapi dapat berupa nama apa pun yang logis untuk Anda.
- Langganan: Pilih langganan tempat Anda menyebarkan layanan sinkronisasi penyimpanan di bagian Sebarkan layanan sinkronisasi penyimpanan .
- Akun penyimpanan: Jika Anda memilih Pilih akun penyimpanan, panel lain akan muncul. Di sana, Anda dapat memilih akun penyimpanan yang memiliki file share Azure yang ingin Anda sinkronkan.
- Azure File Share: Pilih nama berbagi file Azure yang ingin Anda sinkronkan.
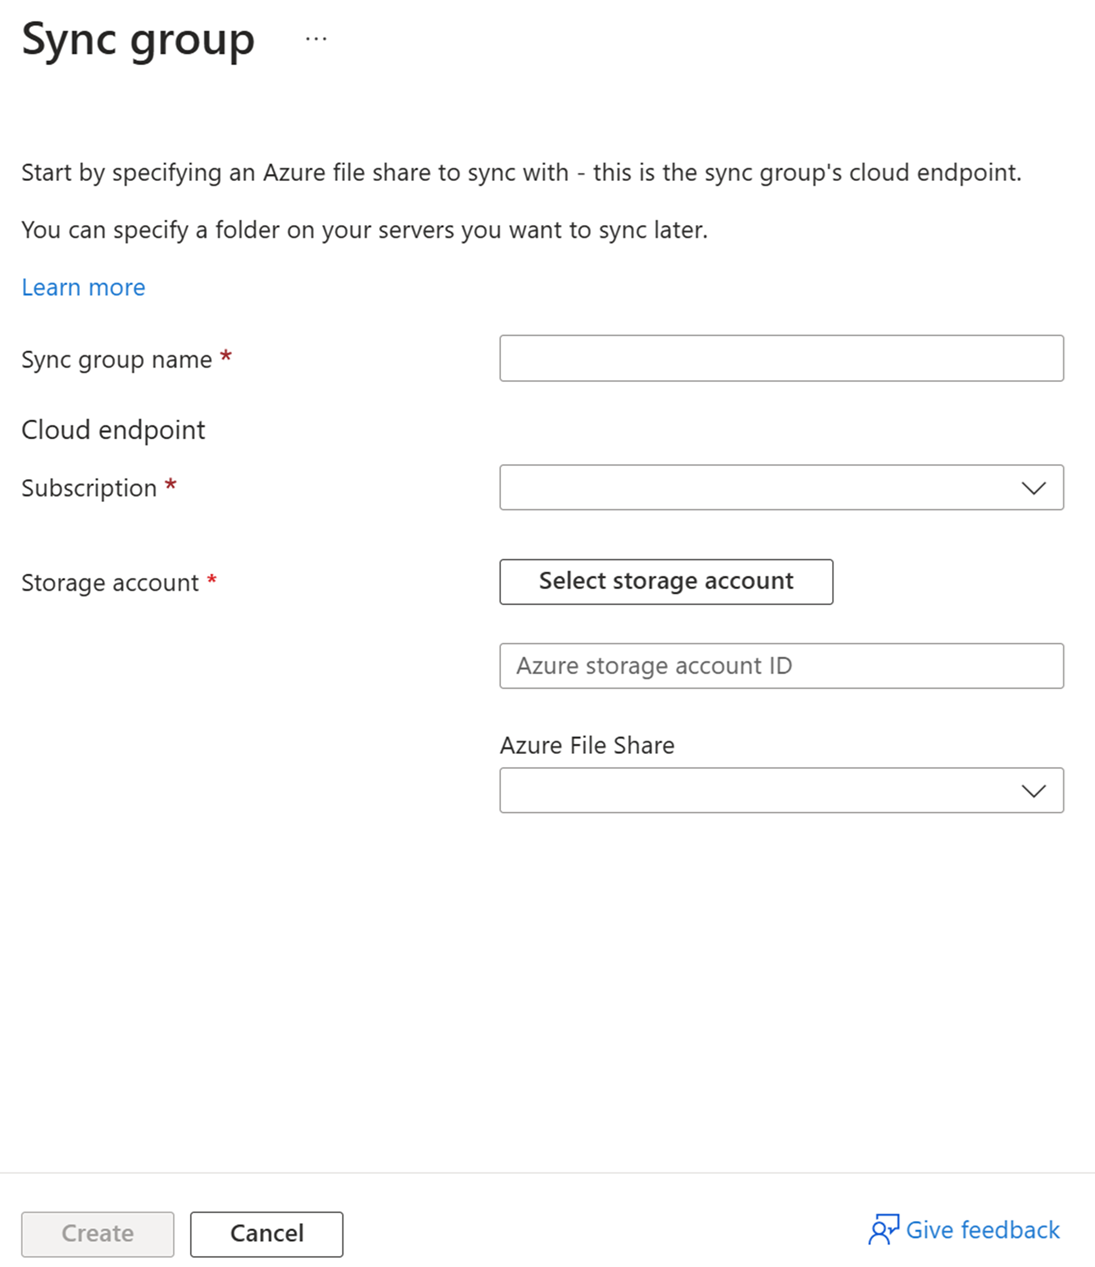
Pada panel Sinkronkan grup , konfirmasikan bahwa grup sinkronisasi baru muncul dan memiliki status Sehat .
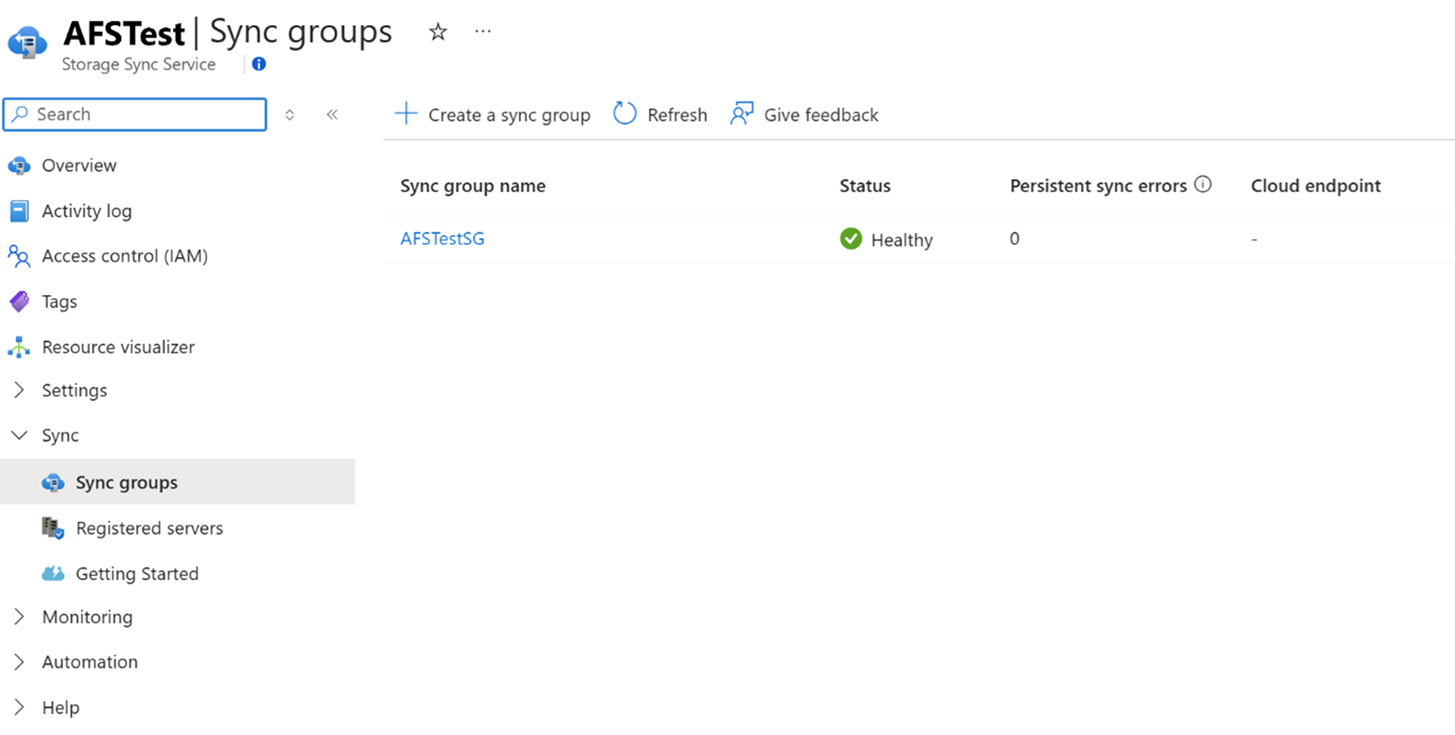
Titik akhir cloud dibuat secara otomatis dengan grup sinkronisasi. Pilih grup sinkronisasi yang baru dibuat. Anda harus dapat melihat titik akhir cloud.
Jika endpoint cloud tidak muncul, proses pembuatannya mungkin gagal karena izin yang tidak memadai. Coba buat titik akhir cloud secara manual dengan menggunakan langkah-langkah berikut. Untuk informasi pemecahan masalah, lihat Kesalahan pembuatan titik akhir cloud.
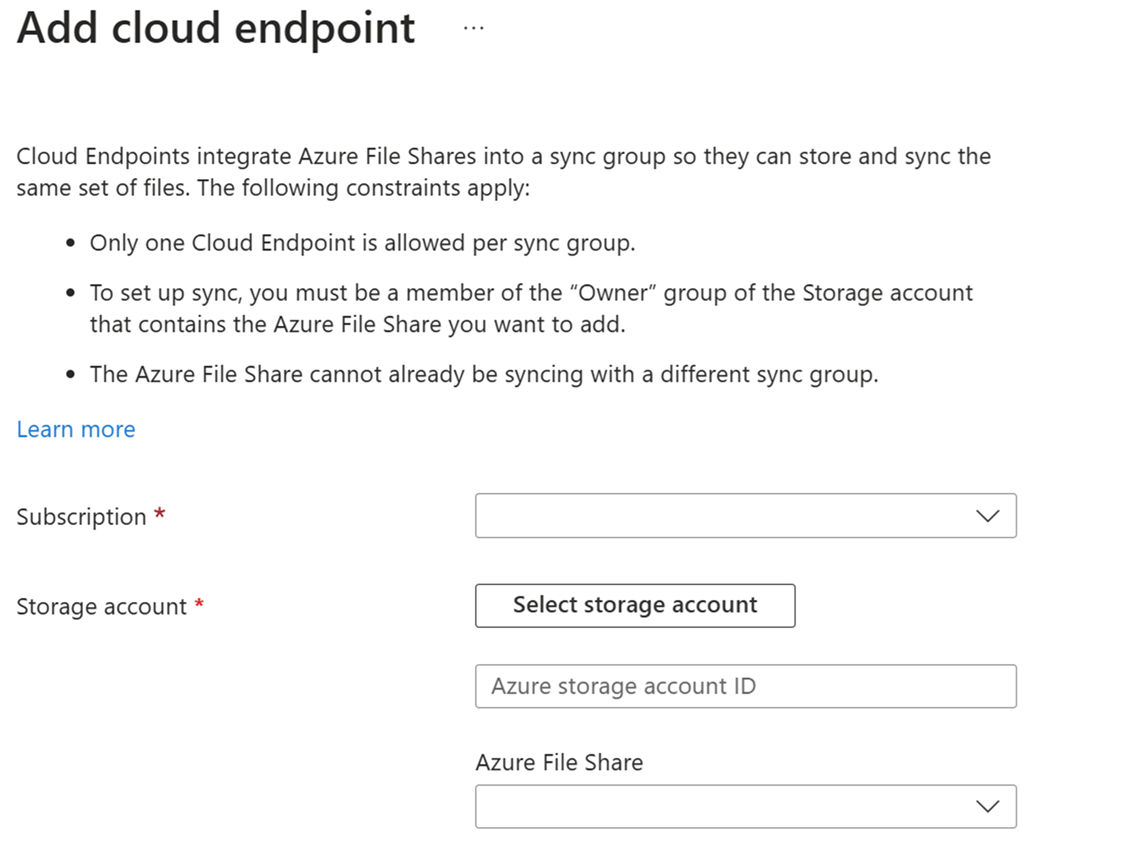
Pilih + Tambahkan titik akhir cloud.
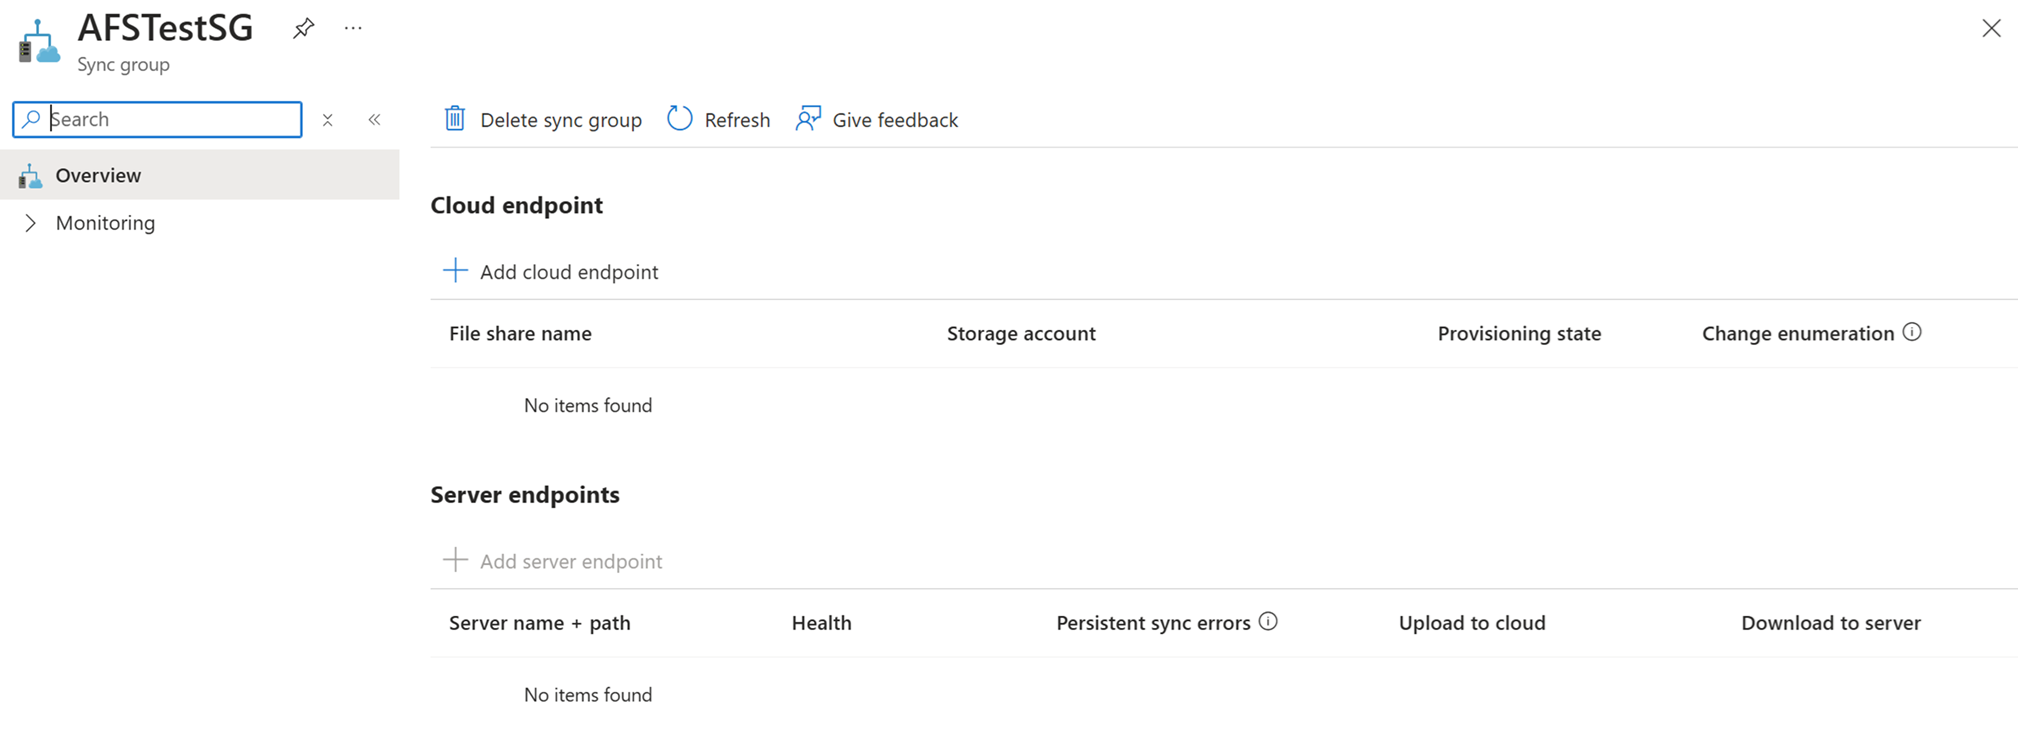
Pada panel yang terbuka, masukkan langganan, akun penyimpanan, dan berbagi file yang ingin Anda sinkronkan.
Membuat titik akhir server
Endpoint server merujuk pada lokasi tertentu di server yang terdaftar, misalnya folder pada volume server. Endpoint server ini tunduk pada ketentuan berikut:
- Endpoint server harus berupa path pada server yang terdaftar, bukan share yang di-mount. Penyimpanan terpasang jaringan (NAS) tidak didukung.
- Meskipun titik akhir server dapat berada di volume sistem, titik akhir server yang berada pada volume sistem tidak dapat menggunakan penjenjangan cloud.
- Mengubah jalur atau huruf drive setelah Anda menetapkan titik akhir server pada volume tidak didukung. Pastikan Anda menggunakan jalur akhir di server terdaftar Anda.
- Server terdaftar dapat mendukung beberapa titik akhir server. Namun, grup sinkronisasi hanya dapat memiliki satu titik akhir server per server terdaftar kapan saja. Titik akhir server lain dalam grup sinkronisasi harus berada pada server terdaftar yang berbeda.
Buka grup sinkronisasi yang baru dibuat.
Di bawah Titik Akhir Server, pilih +Tambahkan titik akhir server.
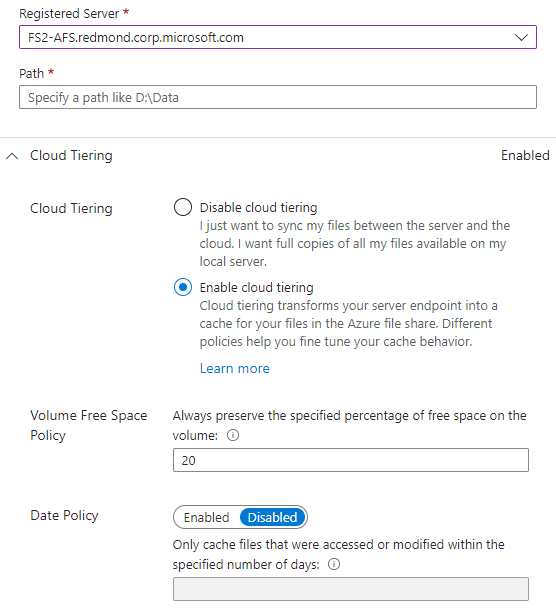
Pada panel Tambahkan titik akhir server , masukkan informasi berikut ini:
Server Terdaftar: Pilih nama server atau kluster tempat Anda ingin membuat titik akhir server.
Jalur: Masukkan jalur pada instans Windows Server yang akan disinkronkan ke berbagi file Azure. Jalur dapat berupa folder (misalnya, D:\Data), akar volume (misalnya, D:\), atau titik pemasangan volume (misalnya, D:\Mount).
Cloud Tiering: Bagian ini mencakup sakelar untuk mengaktifkan atau menonaktifkan Cloud Tiering. Dengan penjenjangan cloud, file yang jarang digunakan atau diakses dapat dipindahkan ke Azure Files. Saat Anda mengaktifkan penjenjangan cloud, ada dua kebijakan yang dapat Anda atur untuk menginformasikan Azure File Sync kapan harus menjenjangkan file dingin:
Kebijakan Ruang Bebas Volume: Jumlah ruang kosong untuk dicadangkan pada volume tempat titik akhir server berada. Misalnya, jika ruang kosong pada volume ditetapkan menjadi 50% pada volume yang hanya memiliki satu endpoint server, sekitar setengah data dipindahkan ke Azure Files. Terlepas dari apakah penjenjangan cloud diaktifkan atau tidak, file share Azure Anda selalu memiliki salinan lengkap atas data dalam grup sinkronisasi.
Kebijakan berdasarkan tanggal: File dipindahkan ke cloud jika tidak diakses (yakni, dibaca atau ditulis) selama jumlah hari yang ditetapkan. Misalnya, jika Anda melihat bahwa file yang berjalan lebih dari 15 hari tanpa diakses biasanya adalah file arsip, Anda harus mengatur kebijakan tanggal Anda menjadi 15 hari.
Sinkronisasi Awal: Bagian ini hanya tersedia untuk titik akhir server pertama dalam grup sinkronisasi. (Bagian berubah menjadi Pengunduhan Awal saat Anda membuat lebih dari satu titik akhir server dalam grup sinkronisasi.) Anda dapat memilih perilaku berikut:
Unggahan Awal: Bagaimana server awalnya mengunggah data ke berbagi file Azure. Dua opsi yang tersedia:
- Gabungkan konten jalur server ini dengan konten di berbagi file Azure. File dengan nama dan jalur yang sama akan menyebabkan konflik jika kontennya berbeda. Kedua versi file tersebut disimpan di samping satu sama lain. Jika jalur server atau berbagi file Azure Anda kosong, selalu pilih opsi ini.
- Timpa file dan folder di file share Azure secara otoritatif dengan konten di jalur server ini. Opsi ini menghindari konflik file.
Untuk mempelajari lebih lanjut, lihat Sinkronisasi awal.
Unduhan Awal: Bagaimana server awalnya mengunduh data berbagi file Azure. Pengaturan ini penting ketika server terhubung ke share file Azure yang berisi file. Tersedia tiga opsi:
- Unduh namespace terlebih dahulu, lalu ambil kembali isi file sebanyak yang dapat dimuat di disk lokal. Namespace adalah singkatan dari struktur file dan folder tanpa konten file.
- Unduh namespace saja. Konten file dipanggil kembali saat diakses.
- Hindari file berjenjang. File muncul di server hanya setelah diunduh sepenuhnya. Akses atau kebijakan lokal mengambil kembali konten file bertingkat dari cloud ke server.
Untuk mempelajari lebih lanjut, lihat Unduhan awal.
Untuk menyelesaikan penambahan titik akhir server, pilih Buat. File Anda sekarang tetap sinkron di seluruh berbagi file Azure dan instans Windows Server Anda.
Catatan
Azure File Sync mengambil rekam jepret berbagi file Azure sebagai cadangan sebelum membuat titik akhir server. Anda dapat menggunakan snapshot ini untuk memulihkan share ke keadaan sebelum endpoint server dibuat.
Snapshot tidak akan dihapus secara otomatis setelah endpoint server dibuat. Anda dapat menghapusnya secara manual jika Anda tidak membutuhkannya.
Anda dapat menemukan rekam jepret yang dibuat Azure File Sync dengan melihat rekam jepret untuk berbagi file Azure dan memeriksa AzureFileSync di kolom Inisiator .
Opsional: Konfigurasikan pengaturan firewall dan jaringan virtual
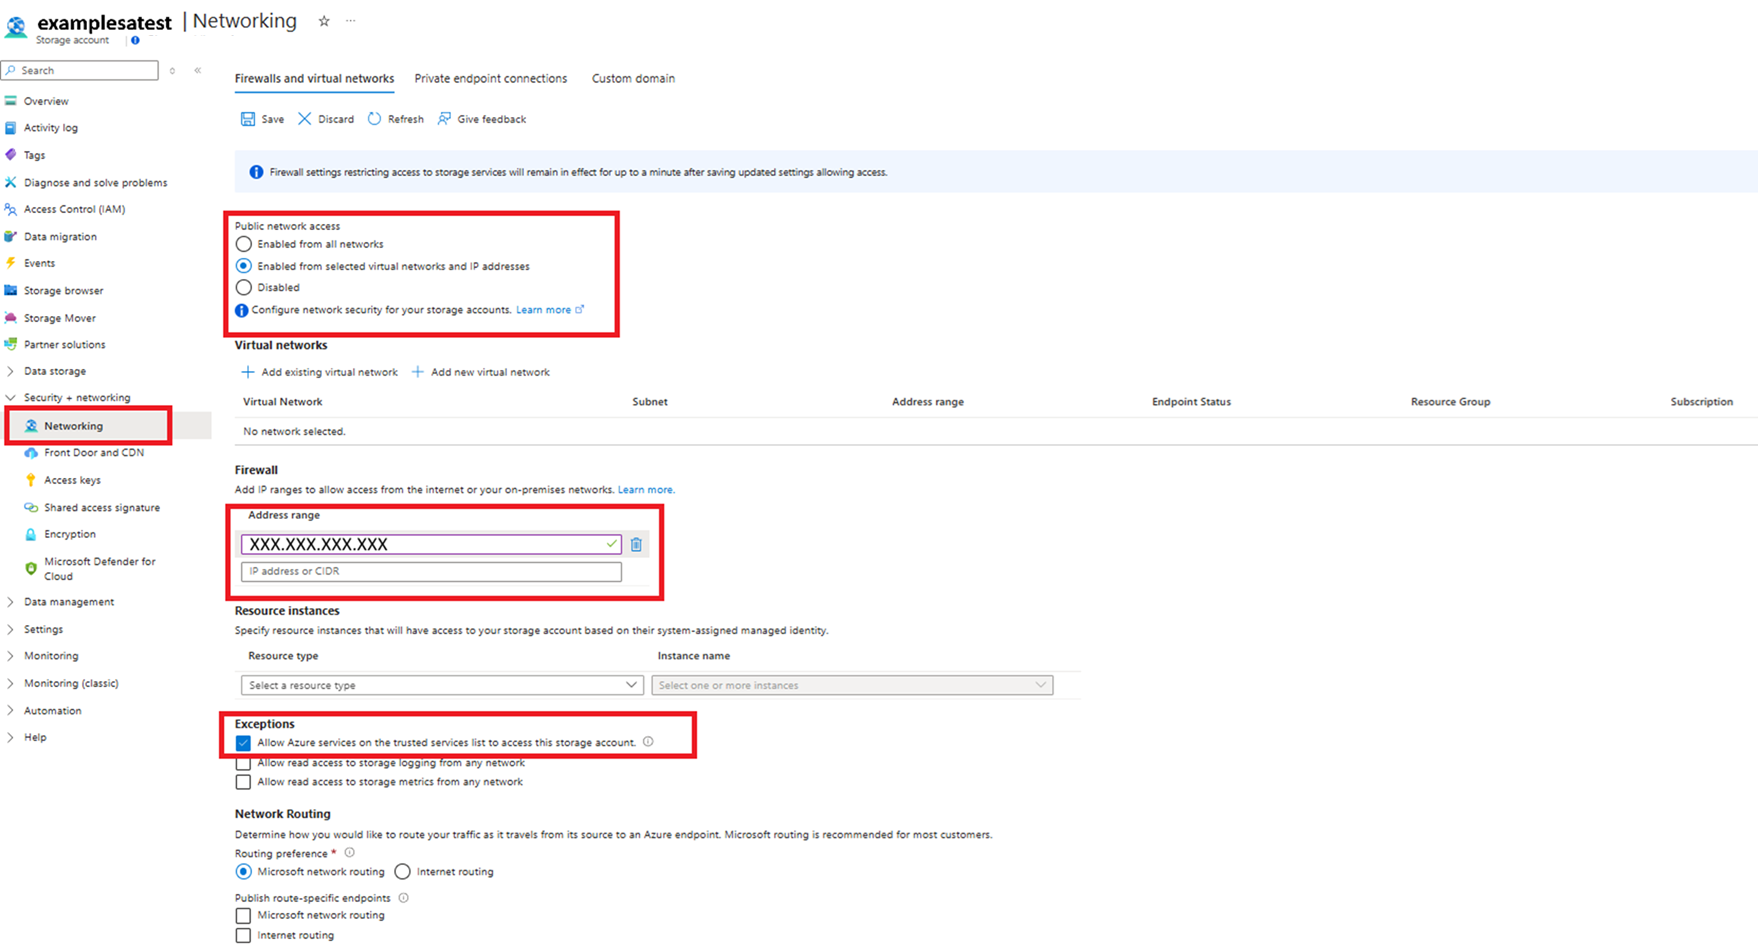
Jika Anda ingin mengonfigurasi Azure File Sync agar berfungsi dengan pengaturan firewall dan jaringan virtual, gunakan langkah-langkah berikut:
Di portal Microsoft Azure, buka akun penyimpanan yang ingin Anda bantu amankan.
Di menu sebelah kiri, di bawah Keamanan + jaringan, pilih Jaringan.
Di bawah Akses jaringan publik, pilih Diaktifkan dari jaringan virtual dan alamat IP yang dipilih.
Di bawah Firewall, pastikan bahwa nilai untuk Rentang alamat adalah alamat IP server atau jaringan virtual Anda.
Di bawah Pengecualian, pastikan bahwa Izinkan layanan Azure pada daftar layanan tepercaya untuk mengakses akun penyimpanan ini dipilih.
Pilih Simpan.
Opsional: Menggunakan pemulihan layanan mandiri melalui versi sebelumnya dan VSS
Di Windows, Anda dapat menggunakan snapshot Volume Shadow Copy Service (VSS) pada sisi server dari suatu volume untuk menyajikan versi file yang dapat dipulihkan kepada klien SMB. Fitur ini memungkinkan skenario yang kuat, umumnya disebut pemulihan layanan mandiri, langsung untuk pekerja informasi alih-alih bergantung pada pemulihan dari admin TI.
Rekam jepret VSS dan kemampuan untuk memulihkan versi sebelumnya berfungsi secara independen dari Azure File Sync. Namun, Anda harus mengatur tingkatan cloud ke mode yang kompatibel. Banyak titik akhir server Azure File Sync dapat berada pada volume yang sama. Anda harus menjalankan perintah PowerShell berikut untuk setiap volume yang memiliki setidaknya satu endpoint server yang akan atau sedang Anda gunakan dengan cloud tiering:
Import-Module '<SyncAgentInstallPath>\StorageSync.Management.ServerCmdlets.dll'
Enable-StorageSyncSelfServiceRestore [-DriveLetter] <string> [[-Force]]
Rekam jepret VSS mencakup seluruh volume. Secara bawaan, hingga 64 snapshot dapat dibuat untuk sebuah volume, selama tersedia ruang yang cukup untuk menyimpan snapshot tersebut. Jadwal snapshot default membuat dua snapshot per hari, dari Senin hingga Jumat. Anda dapat mengonfigurasi jadwal tersebut dengan menggunakan tugas terjadwal Windows.
Cmdlet PowerShell sebelumnya melakukan dua hal:
- Ini mengonfigurasi tingkatan cloud Azure File Sync pada volume yang ditentukan agar kompatibel dengan versi sebelumnya. Konfigurasi ini menjamin bahwa file dapat dipulihkan dari versi sebelumnya, bahkan jika dijenjangkan ke cloud di server.
- Mengaktifkan jadwal VSS bawaan. Anda kemudian dapat memutuskan apakah akan mengubahnya nanti.
Catatan
Jika Anda menggunakan parameter -Force dan VSS saat ini sedang diaktifkan, cmdlet akan menimpa jadwal snapshot VSS saat ini dan menggantinya dengan jadwal bawaan. Pastikan untuk menyimpan konfigurasi kustom anda sebelum menjalankan cmdlet.
Jika Anda menggunakan cmdlet pada node kluster, Anda juga harus menjalankannya pada semua simpul lain dalam kluster.
Untuk melihat apakah kompatibilitas pemulihan layanan mandiri diaktifkan, Anda dapat menjalankan cmdlet berikut:
Get-StorageSyncSelfServiceRestore [[-Driveletter] <string>]
Cmdlet ini mencantumkan semua volume di server, bersama dengan jumlah hari yang kompatibel dengan tingkat cloud untuk masing-masing volume. Jumlah ini secara otomatis dihitung berdasarkan rekam jepret maksimum yang mungkin per volume dan jadwal snapshot bawaan.
Secara default, semua versi sebelumnya yang disajikan kepada pekerja informasi dapat digunakan untuk pemulihan. Hal yang sama berlaku jika Anda mengubah jadwal bawaan untuk mengambil lebih banyak rekam jepret. Namun, jika Anda mengubah jadwal dengan cara yang menghasilkan rekam jepret yang tersedia pada volume yang lebih lama dari nilai untuk hari yang kompatibel, pengguna tidak dapat menggunakan rekam jepret lama ini (versi sebelumnya) untuk memulihkannya.
Catatan
Mengaktifkan pemulihan mandiri dapat berdampak pada penggunaan penyimpanan Azure dan tagihan Anda. Dampak ini hanya memengaruhi file yang saat ini berada pada tier di server. Mengaktifkan fitur ini memastikan bahwa versi file yang tersedia di cloud dapat dirujuk melalui entri rekam jepret VSS.
Jika Anda menonaktifkan fitur, konsumsi penyimpanan Azure perlahan-lahan menurun hingga jendela hari yang kompatibel berlalu. Anda tidak dapat mempercepat proses.
Jumlah maksimum default rekam jepret VSS per volume (64), bersama dengan jadwal default untuk mengambilnya, menghasilkan maksimum 45 hari dari versi sebelumnya yang dapat dipulihkan oleh pekerja informasi.
Jumlah hari maksimum tergantung pada berapa banyak rekam jepret VSS yang dapat Anda simpan pada volume Anda. Jika maksimum 64 rekam jepret VSS per volume bukan pengaturan yang benar untuk Anda, ubah nilai tersebut dengan menggunakan kunci registri.
Agar batas baru berlaku, Anda perlu menjalankan ulang cmdlet untuk mengaktifkan kompatibilitas versi sebelumnya pada setiap volume di mana sebelumnya diaktifkan. Gunakan flag -Force untuk memperhitungkan jumlah maksimum baru snapshot VSS per volume. Tindakan ini menghasilkan jumlah hari yang sesuai yang baru dihitung. Perubahan ini hanya berlaku pada file yang baru saja diberi tingkatan, serta akan menimpa penyesuaian apa pun pada jadwal VSS yang Anda buat.
Secara default, rekam jepret VSS dapat menggunakan hingga 10% ruang volume. Untuk menyesuaikan jumlah penyimpanan yang dapat digunakan untuk rekam jepret VSS, gunakan vssadmin resize shadowstorage perintah .
Opsional: Secara proaktif menarik kembali berkas baru dan yang diubah dari berbagi berkas Azure
Azure File Sync memiliki mode yang memungkinkan perusahaan yang didistribusikan secara global memiliki cache server di wilayah jarak jauh yang telah diisi sebelumnya bahkan sebelum pengguna lokal mengakses file apa pun. Ketika mode ini diaktifkan pada titik akhir server, hal ini menyebabkan server memanggil kembali file yang dibuat atau diubah di berbagi file Azure.
Skenario
Perusahaan yang didistribusikan secara global memiliki kantor cabang di Amerika Serikat dan di India. Di pagi hari (waktu AS), pekerja informasi membuat folder baru dan file baru untuk proyek baru dan bekerja sepanjang hari di dalamnya. Azure File Sync menyinkronkan folder dan file ke berbagi file Azure (titik akhir cloud).
Pekerja informasi di India terus mengerjakan proyek di zona waktu mereka. Ketika mereka tiba di pagi hari, server lokal yang diaktifkan Azure File Sync di India harus memiliki file baru ini tersedia secara lokal, sehingga tim India dapat bekerja secara efisien dari cache lokal. Mengaktifkan mode ini mencegah pemanggilan ulang sesuai permintaan memperlambat akses awal ke file. Ini juga memungkinkan server untuk secara proaktif memanggil kembali file segera setelah diubah atau dibuat di berbagi file Azure.
Penting
Melacak perubahan pada file share Azure secara ketat di server dapat meningkatkan trafik keluar dan tagihan Azure Anda. Jika file yang telah ditarik kembali dari server tidak diperlukan secara lokal, kami tidak merekomendasikan penarikan kembali yang tidak perlu. Gunakan mode ini hanya ketika Anda tahu bahwa prepopulasi cache di server dengan perubahan terbaru di cloud akan memiliki efek positif pada pengguna atau aplikasi yang menggunakan file di server tersebut.
Aktifkan endpoint server untuk secara proaktif mengetahui perubahan apa yang terjadi dalam file share Azure
Di portal Microsoft Azure, buka layanan sinkronisasi penyimpanan Anda, pilih grup sinkronisasi yang benar, lalu identifikasi titik akhir server yang ingin Anda lacak perubahannya di berbagi file Azure (titik akhir cloud).
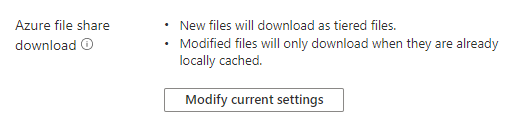
Di bagian penjenjangan cloud, temukan topik unduhan berbagi file Azure. Anda dapat mengubah mode yang saat ini dipilih untuk melacak perubahan dalam berbagi file Azure lebih dekat dan secara proaktif memanggilnya kembali ke server.
Opsional: Menggunakan SMB melalui QUIC pada titik akhir server
File share Azure (titik akhir cloud) adalah titik akhir SMB lengkap yang dapat diakses secara langsung dari cloud maupun lingkungan lokal. Namun, pelanggan yang ingin mengakses data berbagi file di sisi cloud sering menyebarkan titik akhir server Azure File Sync pada instans Windows Server yang dihosting di komputer virtual Azure.
Alasan paling umum untuk memiliki titik akhir server tambahan daripada mengakses berbagi file Azure secara langsung adalah bahwa perubahan yang dilakukan langsung pada berbagi file Azure dapat memakan waktu hingga 24 jam atau lebih lama agar Azure File Sync menemukannya. Perubahan yang dilakukan pada titik akhir server ditemukan hampir segera dan disinkronkan ke semua server dan titik akhir cloud lainnya. Konfigurasi ini sangat umum di lingkungan di mana sebagian besar pengguna berada dari jarak jauh.
Jika port 445 diblokir di lingkungan Anda, Anda dapat menggunakan SMB melalui QUIC untuk mengakses berbagi file yang dihosting di titik akhir server Windows Server Datacenter: Azure Edition tanpa VPN atau ExpressRoute. Untuk detail jaringan dan panduan penyiapan, lihat SMB melalui QUIC.
Siapkan Azure File Sync
Untuk mulai menggunakan Azure File Sync untuk pertama kalinya tanpa waktu henti sambil mempertahankan fidelitas file secara penuh dan daftar kontrol akses (ACL), kami sarankan Anda mengikuti langkah-langkah berikut:
Menyebarkan layanan sinkronisasi penyimpanan.
Membuat grup sinkronisasi.
Instal agen Azure File Sync di server dengan himpunan data lengkap.
Daftarkan server tersebut, lalu buat endpoint server pada folder bersama.
Biarkan proses sinkronisasi mengunggah sepenuhnya ke file share Azure (titik akhir cloud).
Setelah pengunggahan awal selesai, instal agen Azure File Sync di setiap server yang tersisa.
Membuat berbagi berkas baru pada masing-masing server yang tersisa.
Buat titik akhir server pada berbagi file baru dengan kebijakan penjenjangan cloud, jika perlu. (Langkah ini memerlukan penyimpanan tambahan agar tersedia untuk pengaturan awal.)
Biarkan agen Azure File Sync melakukan pemulihan cepat namespace lengkap tanpa transfer data aktual. Setelah sinkronisasi namespace lengkap, mesin sinkronisasi mengisi ruang disk lokal berdasarkan kebijakan penjenjangan cloud untuk titik akhir server.
Pastikan sinkronisasi selesai, dan uji topologi Anda sesuai kebutuhan.
Alihkan pengguna dan aplikasi ke folder bersama yang baru.
Secara opsional, hapus berbagi duplikat apa pun di server.
Jika Anda tidak memiliki penyimpanan tambahan untuk onboarding awal dan ingin terhubung ke file share yang sudah ada, Anda dapat melakukan pre-seeding data di file share Azure dengan menggunakan alat transfer data lain, daripada menggunakan layanan sinkronisasi penyimpanan untuk mengunggah data. Kami menyarankan pendekatan pra-seeding hanya jika Anda dapat menerima waktu henti.
Pastikan data pada server mana pun tidak berubah selama proses onboarding.
Isi terlebih dahulu file share Azure dengan data server menggunakan alat transfer data apa saja melalui SMB, seperti Robocopy atau AzCopy melalui REST.
Jika Anda menggunakan Robocopy, pastikan untuk memasang berbagi file Azure dengan menggunakan kunci akses akun penyimpanan. Jangan gunakan identitas domain.
Jika Anda menggunakan AzCopy, pastikan menetapkan opsi yang sesuai untuk mempertahankan ACL, stempel waktu, dan atribut.
Buat topologi Azure File Sync dengan endpoint server yang diinginkan yang mengarah ke share yang sudah ada.
Biarkan sinkronisasi menyelesaikan proses rekonsiliasi di semua titik akhir.
Setelah rekonsiliasi selesai, Anda dapat membuka share untuk diedit.
Saat ini, pre-seeding memiliki keterbatasan berikut:
Perubahan data di server sebelum topologi sinkronisasi sepenuhnya aktif dan berjalan dapat menyebabkan konflik pada titik akhir server.
Setelah titik akhir cloud dibuat, Azure File Sync menjalankan proses untuk mendeteksi file di cloud sebelum memulai sinkronisasi awal. Waktu untuk menyelesaikan proses ini bervariasi tergantung pada faktor-faktor seperti kecepatan jaringan, bandwidth yang tersedia, dan jumlah file dan folder.
Untuk estimasi kasar dalam rilis pratinjau, proses deteksi berjalan pada sekitar 10 file per detik. Meskipun pra-seeding berjalan cepat, waktu total hingga sistem sepenuhnya beroperasi bisa jauh lebih lama ketika data sudah diisikan sebelumnya di cloud.
Memigrasikan penyebaran DFS-R ke Azure File Sync
Buat grup sinkronisasi untuk mewakili topologi Replikasi DFS (DFS-R) yang Anda ganti.
Mulai dari peladen yang memiliki seluruh data dalam topologi DFS-R Anda yang akan dimigrasikan. Instal Azure File Sync di server tersebut.
Daftarkan server tersebut, lalu buat endpoint server untuk server pertama yang akan dimigrasikan. Jangan aktifkan tiering cloud.
Izinkan semua data disinkronkan ke file share Azure Anda (titik akhir cloud).
Pasang dan daftarkan agen Azure File Sync di setiap server DFS-R yang tersisa.
Nonaktifkan DFS-R.
Buat endpoint server pada setiap server DFS-R. Jangan aktifkan tiering cloud.
Pastikan sinkronisasi selesai, dan uji topologi Anda sesuai kebutuhan.
Nonaktifkan DFS-R.
Anda kini dapat mengaktifkan cloud tiering pada endpoint server mana pun sesuai kebutuhan.
Untuk informasi selengkapnya, lihat bagian Sistem File Terdistribusi dari panduan perencanaan Azure File Sync.