Catatan
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba masuk atau mengubah direktori.
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba mengubah direktori.
Organisasi harus melindungi berbagai jenis aset teknologi dengan kontrol yang sesuai dengan sifat setiap teknologi, termasuk identitas, titik akhir, aplikasi, data, infrastruktur, jaringan, dan AI.
Setiap teknologi menyajikan persyaratan keamanan, risiko, dan pertimbangan implementasi yang berbeda. Disiplin keamanan menerapkan praktik keamanan di seluruh teknologi ini, dan solusi teknis menerapkan kontrol dan kemampuan di satu atau beberapa di antaranya.
Zero Trust prinsip berlaku di semua area teknologi ini. Daripada menyusun panduan berdasarkan produk atau fitur individual, Security Adoption Framework menggunakan teknologi sebagai bidang yang stabil untuk memahami dan menerapkan panduan keamanan.
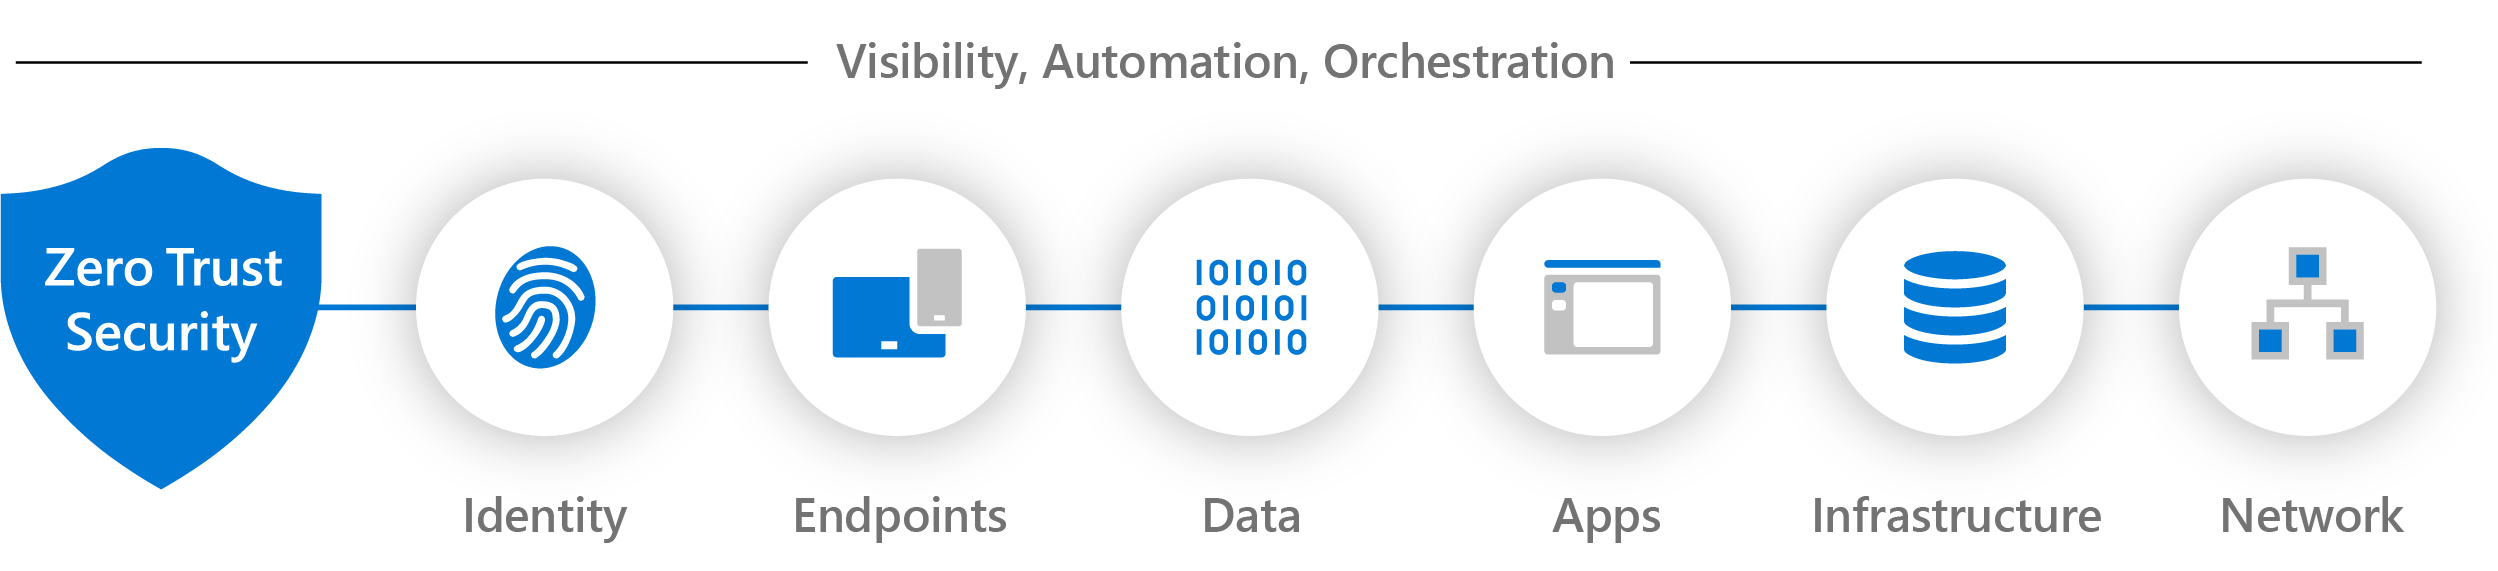
Teknologi dalam SAF
Area ini direpresentasikan sebagai teknologi dalam Microsoft Security Adoption Framework (SAF) dan juga digunakan sebagai pilar dalam Zero Trust Workshop.
SAF menghubungkan empat komponen pelengkap:
- Skenario bisnis menentukan hasil keamanan yang diinginkan berdasarkan prioritas dan risiko bisnis.
- Disiplin keamanan menjelaskan pekerjaan keamanan yang diperlukan untuk mengelola risiko, membuat keputusan, dan meningkatkan kemampuan keamanan.
- Teknologi mengidentifikasi area lingkungan yang harus dilindungi, termasuk identitas, titik akhir, aplikasi, data, infrastruktur, jaringan, dan AI.
- Solusi teknis memberikan panduan implementasi untuk persyaratan dan kemampuan keamanan yang sering mencakup beberapa teknologi.
Komponen-komponen ini bekerja sama alih-alih membentuk proses berurutan. Skenario bisnis dapat memerlukan pekerjaan di beberapa disiplin dan teknologi keamanan, sementara solusi teknis dapat menerapkan persyaratan keamanan di beberapa area teknologi.
Zero Trust prinsip berlaku di seluruh model ini, dari keputusan bisnis dan keamanan melalui arsitektur, teknologi, implementasi, dan operasi.
Teknologi
| Teknologi | Deskripsi |
|---|---|

Identity |
Lindungi identitas dan akses. Verifikasi identitas, kelola hak istimewa, dan buat keputusan akses berdasarkan konteks dan risiko yang sesuai. |

Endpoints |
Lindungi perangkat yang mengakses sumber daya organisasi. Menilai status dan risiko perangkat serta menerapkan konfigurasi, perlindungan, dan kontrol akses yang sesuai. |

Data |
Lindungi data sepanjang siklus hidupnya menggunakan kemampuan seperti klasifikasi, kontrol akses, enkripsi, dan pemantauan. |

Aplikasi |
Lindungi aplikasi, layanan, dan API serta identitas, izin, sesi, dan data yang mereka gunakan. |

Infrastruktur |
Lindungi komputasi, platform, dan infrastruktur pendukung melalui konfigurasi, kontrol akses, perlindungan, dan pemantauan yang aman. |

Network |
Lindungi konektivitas dan komunikasi menggunakan kontrol seperti segmentasi, inspeksi lalu lintas, akses aman, dan pemantauan. |

AI |
Lindungi aplikasi AI, agen, model, data, perintah, konteks, dan integrasi alat. Terapkan kontrol keamanan yang sesuai di seluruh identitas, data, aplikasi, infrastruktur, dan teknologi jaringan. |
Bagaimana pilar lokakarya Zero Trust dipetakan ke SAF
Lokakarya Zero Trust menggunakan pilar sebagai konsep penyelenggaraannya untuk perencanaan dan implementasi. Sebagian besar pilar lokakarya berkorespondensi dengan teknologi di SAF, termasuk identitas, titik akhir, aplikasi, data, infrastruktur, jaringan, dan AI.
Dua pilar lokakarya dipetakan secara berbeda di SAF:
- SecOps dipetakan ke disiplin keamanan SAF SecOps.
- DevSecOps/Development Security dipetakan ke disiplin keamanan Keamanan Pengembangan SAF.
Pendekatan ini memungkinkan Zero Trust Workshop untuk mempertahankan struktur berbasis pilar yang sudah dikenal sementara SAF membedakan antara teknologi yang harus dilindungi dan disiplin keamanan yang melakukan fungsi keamanan di seluruh teknologi tersebut.
Zero Trust lokakarya implementasi
Lokakarya Zero Trust memberikan panduan praktis untuk menerapkan prinsip-prinsip Zero Trust di seluruh area ini.
Apa selanjutnya?
- Tinjau Solusi teknis untuk panduan tentang menerapkan persyaratan dan kemampuan keamanan.
- Pelajari tentang Kerangka Kerja Adopsi Keamanan dan cara komponennya bekerja sama.
- Tinjau skenario bisnis untuk menghubungkan peningkatan keamanan ke prioritas dan risiko bisnis.