Notatka
Dostęp do tej strony wymaga autoryzacji. Może spróbować zalogować się lub zmienić katalogi.
Dostęp do tej strony wymaga autoryzacji. Możesz spróbować zmienić katalogi.
Jeśli masz już za sobą wykonanie kroków przygotowania środowiska dla usługi Microsoft Defender dla punktów końcowych i przypisania ról i uprawnień dla usługi Microsoft Defender dla punktów końcowych, następnym krokiem jest utworzenie planu wdrożenia. Ten plan powinien zaczynać się od zidentyfikowania architektury i wybrania metody wdrażania.
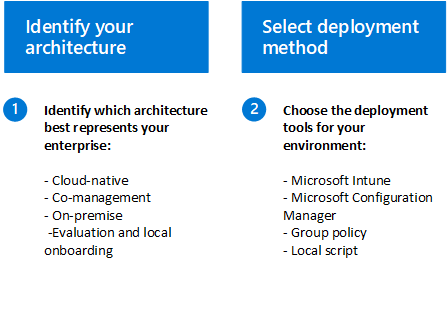
Rozumiemy, że każde środowisko przedsiębiorstwa jest unikatowe, dlatego udostępniliśmy kilka opcji zapewniających elastyczność wyboru sposobu wdrażania usługi. Decyzja o sposobie dołączania punktów końcowych do usługi Defender for Endpoint sprowadza się do dwóch ważnych kroków:
Ważna
Jeśli chcesz uruchomić wiele rozwiązań zabezpieczeń obok siebie, zobacz Zagadnienia dotyczące wydajności, konfiguracji i obsługi.
Być może masz już skonfigurowane wzajemne wykluczenia zabezpieczeń dla urządzeń wdrożonych do Microsoft Defender dla punktu końcowego. Jeśli nadal musisz ustawić wykluczenia wzajemne, aby uniknąć konfliktów, zapoznaj się z artykułem Dodawanie usługi Ochrona punktu końcowego w usłudze Microsoft Defender do listy wykluczeń dla używanego obecnie rozwiązania.
Krok 1. Identyfikowanie architektury
W zależności od środowiska niektóre narzędzia są lepiej dostosowane do konkretnych architektur. Użyj poniższej tabeli, aby zdecydować, która architektura usługi Defender for Endpoint najlepiej odpowiada Twojej organizacji.
| Architektura | Opis |
|---|---|
| Natywne dla chmury | Zalecamy używanie Microsoft Intune do dołączania, konfigurowania i korygowania punktów końcowych z chmury dla przedsiębiorstw, które nie mają lokalnego rozwiązania do zarządzania konfiguracją lub chcą zmniejszyć infrastrukturę lokalną. |
| Współzarządzanie | W przypadku organizacji, które hostują obciążenia lokalne i chmurowe, zalecamy używanie ConfigMgr i Intune firmy Microsoft na potrzeby zarządzania. Te narzędzia zapewniają kompleksowy zestaw funkcji zarządzania opartych na chmurze oraz unikatowe opcje współzarządzania do aprowizowania, wdrażania i zabezpieczania punktów końcowych oraz aplikacji oraz zarządzania nimi w organizacji. |
| Lokalnie | Przedsiębiorstwom, które chcą korzystać z opartych na chmurze funkcji Ochrona punktu końcowego w usłudze Microsoft Defender, a jednocześnie maksymalnie wykorzystać swoje inwestycje w Configuration Manager lub Active Directory Domain Services, zalecamy tę architekturę. |
| Ocena i wdrożenie lokalne | Zalecamy tę architekturę centrom operacji bezpieczeństwa (SOC), które chcą ocenić lub przeprowadzić program pilotażowy rozwiązania Ochrona punktu końcowego w usłudze Microsoft Defender, ale nie mają istniejących narzędzi do zarządzania ani wdrażania. Ta architektura może być również używana do dołączania urządzeń w małych środowiskach bez infrastruktury zarządzania, takiej jak strefa DMZ (strefa zdemilitaryzowana). |
Krok 2. Wybieranie metody wdrażania
Po określeniu architektury środowiska i utworzeniu spisu zgodnie z opisem w sekcji wymagań użyj poniższej tabeli, aby wybrać odpowiednie narzędzia wdrażania dla punktów końcowych w środowisku. Te informacje pomogą Ci efektywnie zaplanować wdrożenie.
Uwaga
W przypadku urządzeń, które nie są zarządzane przez Intune lub Configuration Manager, można użyć usługi Defender for Endpoint Security Settings Management do odbierania konfiguracji zabezpieczeń bezpośrednio z Intune. Aby dołączyć serwery do usługi Defender for Endpoint, wymagane są licencje serwera . Możesz wybrać jedną z następujących opcji:
- oferta Microsoft Defender dla serwerów — Plan 1 lub Plan 2 (w ramach usługi Defender dla Chmury)
- Ochrona punktu końcowego w usłudze Microsoft Defender dla serwerów
- Microsoft Defender dla firm — serwery (tylko dla małych i średnich firm)
Następny krok
Po wybraniu architektury i metody wdrażania usługi Defender for Endpoint przejdź do kroku 4 — dołączanie urządzeń.